La mayoría de las organizaciones deben planificar entre 15.000 y 50.000 dólares en el primer año, con alcances reducidos que se acercan a los 10.000 dólares y entornos complejos con múltiples sedes que superan los 60.000 dólares. Los factores de mayor variación son el tamaño del alcance y las horas internas que se subestiman. Los costes recurrentes tras la certificación suelen oscilar entre 5.000 y 25.000 dólares anuales. Antes de fijar cualquier cifra, realice un análisis de brechas o la comprobación de preparación del ISMS Calculator para convertir estos rangos en una cifra específica para su organización.
Resumen ejecutivo:
- Las organizaciones más pequeñas con un alcance bien definido pueden esperar un gasto inicial de unos 10.000 dólares, mientras que los proyectos complejos con múltiples sedes suelen superar los 60.000 dólares.
- Los principales factores de coste son la complejidad del alcance, las horas del personal interno y el nivel de madurez en seguridad de la organización antes de iniciar el proyecto.
- Los gastos externos incluyen el análisis de brechas, el desarrollo de documentación, las herramientas, las pruebas de penetración, las auditorías y la vigilancia, que varían según el alcance y el tamaño.
- Los costes de mano de obra interna, frecuentemente subestimados, pueden oscilar entre 12.000 y 54.000 dólares según las horas invertidas, y conviene registrarlos desde el inicio del proyecto.
- El uso de presupuestos de alcance fijo, la negociación y las plataformas de automatización pueden ayudar a controlar los costes y evitar desviaciones presupuestarias durante la implementación.
Tabla de contenidos
- ¿Qué incluye realmente un presupuesto de proyecto ISO 27001?
- ¿Qué hace subir o bajar el coste de implementación de ISO 27001?
- Autogestión, consultor o plataforma: ¿qué enfoque se adapta a su presupuesto?
- ¿Cuánto tiempo lleva y cuándo se desembolsa el dinero?
- ¿Cómo presupuestar las horas que su equipo no registra?
- ¿Cómo debe ser su hoja de trabajo presupuestaria?
- ¿Cómo evitar que un presupuesto ISO 27001 se desvíe?
- Cree su propia plantilla presupuestaria por partidas
- ¿Qué debe comunicar a finanzas antes de fijar la cifra?
- Obtenga un presupuesto ISO 27001 personalizado en dos minutos
- De dónde provienen estas cifras
- Fuentes
¿Qué incluye realmente un presupuesto de proyecto ISO 27001?
Un presupuesto de proyecto ISO 27001 está compuesto realmente por ocho o nueve partidas independientes, no por un importe global único. Algunas son costes puntuales vinculados a la obtención inicial de la certificación. Otras se repiten cada año mientras se mantiene el certificado. Desglosarlas es lo que permite construir una cifra defendible en lugar de una estimación a ciegas.
La propia norma. Necesita una copia con licencia de ISO/IEC 27001 y, en la mayoría de los casos, ISO/IEC 27002 como guía de implementación de controles. Juntas cuestan entre 170 y 300 dólares, una cifra insignificante en comparación con el resto, pero omitir este paso significa que su equipo implementa a partir de resúmenes de segunda mano en lugar de los requisitos reales.
Análisis de brechas. Es una evaluación formal que compara sus controles actuales con los 93 controles del Annex A. Espere entre 2.000 y 10.000 dólares según el alcance, y trátelo como el dinero mejor invertido, ya que revela el tamaño real del proyecto antes de comprometerse con un presupuesto mayor.
Desarrollo de documentación y políticas. Redacción de las políticas del Sistema de Gestión de la Seguridad de la Información, el registro de riesgos, la declaración de aplicabilidad y los procedimientos. Las organizaciones que contratan ayuda externa suelen pagar entre 5.000 y 20.000 dólares; las que lo hacen internamente pagan en horas de personal (más información a continuación).
Herramientas y controles técnicos. Incluye software de GRC, análisis de vulnerabilidades, cifrado, gestión de accesos y mejoras de registro necesarias para cerrar las brechas de control. Muy variable, habitualmente entre 3.000 y 25.000 dólares según el entorno tecnológico existente.
Pruebas de penetración. La mayoría de los organismos de certificación esperan evidencia de pruebas técnicas. Una prueba de penetración cuesta entre 4.000 y 15.000 dólares, mientras que el análisis automatizado de vulnerabilidades se sitúa más cerca de los 1.000 a 5.000 dólares anuales.
Auditoría interna. Componente obligatorio del ISMS, ya sea realizado por personal cualificado o por un auditor externo subcontratado, con un coste habitual de entre 2.000 y 8.000 dólares por ciclo.
Auditorías de certificación de Fase 1 y Fase 2. La Fase 1 verifica la preparación de la documentación (a menudo 1 o 2 días de auditoría); la Fase 2 comprueba la eficacia operativa (normalmente varios días más). En conjunto, una empresa de tamaño medio suele necesitar entre 8 y 12 días de auditoría, con honorarios del organismo de certificación de entre 12.000 y 22.000 dólares para ambas fases.
Auditorías de seguimiento. Revisiones anuales durante su ciclo de certificación de tres años, habitualmente entre 3.000 y 8.000 dólares por visita.
Complementos habituales que suelen sorprender a los equipos: un servicio de vCISO fraccional para la supervisión continua, honorarios adicionales por muestreo en organizaciones con múltiples sedes, y gasto en remediación si el análisis de brechas detecta fallos importantes en los controles que deben corregirse antes de la Fase 1.
¿Qué hace subir o bajar el coste de implementación de ISO 27001?
Dos organizaciones con el mismo número de empleados pueden gastar cantidades muy diferentes. La diferencia casi siempre se debe a cuatro variables.
- Número de empleados. Los organismos de certificación escalan los días de auditoría en función del número de personas, ya que más empleados implica más evidencias que muestrear y más entrevistas que realizar. Una empresa de 20 personas puede necesitar entre 5 y 6 días de auditoría; una de 200 puede necesitar 12 o más.
- Complejidad del alcance. Cada sistema adicional, sede, entorno en la nube o proveedor crítico amplía el perímetro de la auditoría. Una empresa SaaS de una sola sede con tres sistemas principales se audita más rápido que un fabricante con cinco ubicaciones e infraestructura heredada on-premise.
- Madurez en seguridad al inicio. Un programa que parte de cero en el desarrollo de controles cuesta mucho más, tanto en horas como en honorarios de consultoría, que un programa maduro que ya cuenta con revisiones de acceso, ciclos de parcheo y registro de incidentes.
- Organismo de certificación y enfoque de muestreo. Los distintos organismos de certificación acreditados ofrecen tarifas diarias diferentes y aplican metodologías de muestreo distintas para organizaciones con múltiples sedes, por lo que solicitar dos o tres presupuestos antes de firmar es tan importante como definir el alcance del trabajo.
Autogestión, consultor o plataforma: ¿qué enfoque se adapta a su presupuesto?
Cada vía de implementación de ISO 27001 intercambia gasto externo por horas internas. No existe una opción gratuita, solo la elección de dónde recae el coste.
- Autogestión (liderada internamente). Su equipo construye el ISMS utilizando la norma, guías gratuitas y trabajo interno. El gasto externo se mantiene bajo, a menudo solo los honorarios de auditoría y las licencias de la norma, pero las horas internas ascienden a entre 200 y 600 horas a lo largo del proyecto. Funciona cuando ya se dispone de un miembro del personal con conocimientos de seguridad y capacidad disponible, y fracasa cuando esa persona también tiene un trabajo a tiempo completo en otra función.
- Liderado por consultor. Un consultor externo de ISO 27001 realiza el análisis de brechas, redacta la documentación y orienta al equipo durante la implementación. Los encargos completos para pymes suelen costar entre 15.000 y 50.000 dólares, a veces facturados a razón de 150 a 300 dólares por hora. Se obtiene rapidez y garantía de preparación para la auditoría, a cambio de una factura mayor.
- Con apoyo de plataforma. Las plataformas de GRC y automatización del cumplimiento gestionan la recopilación de evidencias, las plantillas de políticas y el seguimiento de controles mediante precios de suscripción, habitualmente entre 7.000 y 30.000 dólares anuales. Esto acorta los plazos y reduce las horas internas que de otro modo se dedicarían a la recopilación manual de evidencias, aunque raramente elimina la necesidad de una persona que comprenda la norma.
Los equipos con más experiencia suelen optar por un enfoque híbrido: automatización mediante plataforma para evidencias y seguimiento, un consultor para el análisis de brechas y la preparación de la auditoría, y personal interno para el trabajo de políticas que solo ellos pueden contextualizar correctamente. Si su organización es nativa en la nube, definir las herramientas en torno a su entorno tecnológico real antes de elegir un enfoque evita pagar por funcionalidades que no necesita.
¿Cuánto tiempo lleva y cuándo se desembolsa el dinero?
Un plazo comprimido de 3 meses es posible para una organización muy pequeña y madura, pero entre 6 y 9 meses es el rango realista para la mayoría de las pymes, y los alcances complejos o con múltiples sedes suelen prolongarse entre 9 y 12 meses o más.
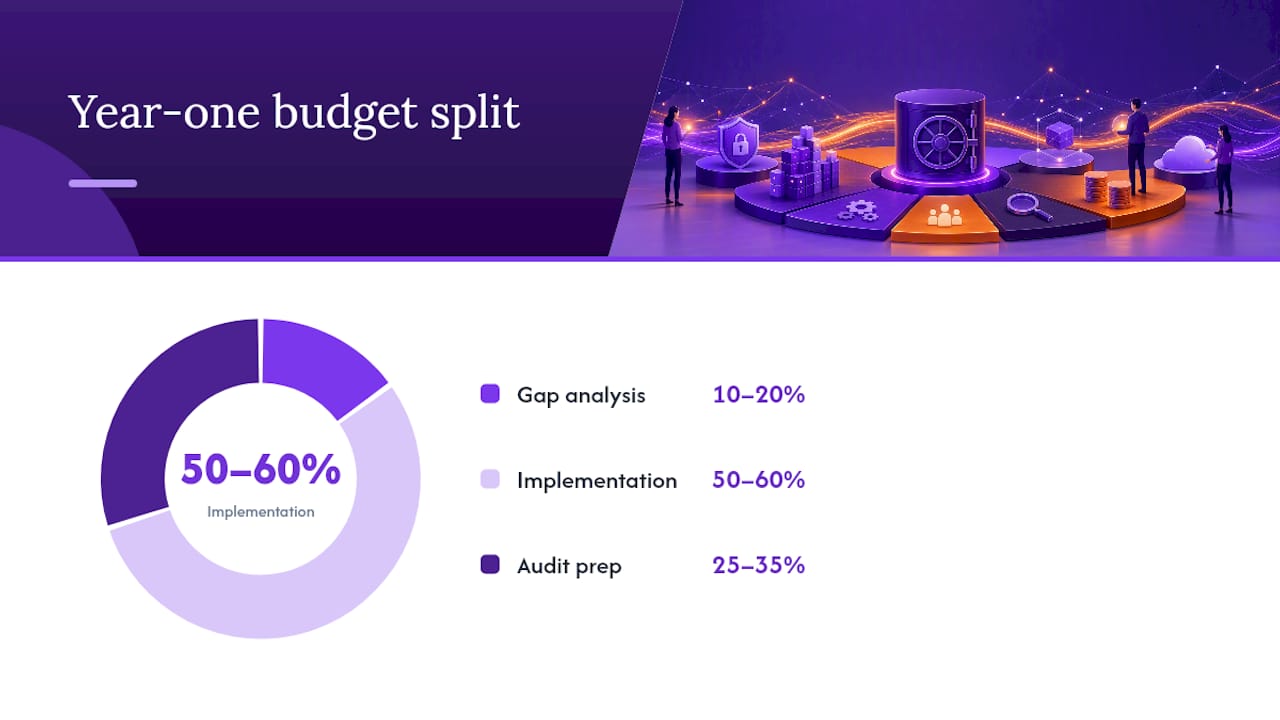
El gasto no se distribuye de forma uniforme a lo largo de ese período. Un desglose aproximado por fases del presupuesto del primer año es el siguiente:
- Análisis de brechas e incorporación (meses 1 a 2): 10 a 20% del presupuesto del primer año.
- Implementación, controles y documentación (meses 2 a 6): 50 a 60% del presupuesto del primer año, la fase más intensa tanto en honorarios de consultoría como en horas internas.
- Preparación de la auditoría y certificación (meses 6 a 9): 25 a 35% del presupuesto del primer año, que incluye la auditoría interna, la remediación y los honorarios de la Fase 1 y la Fase 2.
Comprimir el plazo no reduce el total, sino que lo concentra. Acelerar la implementación a tres meses normalmente implica pagar tarifas de consultoría premium y realizar pruebas de penetración y auditorías consecutivas en lugar de escalonadas, lo que eleva el pico de desembolso aunque el presupuesto total sea similar.
¿Cómo presupuestar las horas que su equipo no registra?
La mano de obra interna es el coste que la mayoría de los responsables de seguridad subestiman, y suele ser la razón por la que los presupuestos superan las previsiones. La solución es una conversión sencilla: el total de horas estimadas multiplicado por una tarifa horaria mixta entre los roles implicados equivale al coste interno.
Los datos de profesionales del sector sitúan el trabajo interno de implementación en 200 a 600 horas, repartidas entre personal de seguridad, TI, RRHH y responsables de departamento convocados para aportar evidencias y participar en entrevistas. A una tarifa mixta de entre 60 y 90 dólares por hora una vez ponderado el tiempo de gestión, eso supone entre 12.000 y 54.000 dólares en coste de mano de obra que nunca aparece en una factura de proveedor, pero que se refleja claramente en la pérdida de productividad en otras áreas.
Las actividades que consumen más horas son predecibles:
- Redacción de políticas y procedimientos.
- Recopilación de evidencias y documentación de cada control.
- Trabajo de remediación identificado durante el análisis de brechas.
- Tiempo de reuniones en entrevistas con partes interesadas y ciclos de revisión.
Consejo práctico: Registre las horas en un documento compartido desde la primera semana, aunque sea de forma aproximada. La mayoría de los equipos solo se dan cuenta de cuánto tiempo ha consumido ISO 27001 a posteriori, cuando ya es demasiado tarde para renegociar el alcance o solicitar más recursos.
Puede reducir esta partida con plantillas de políticas en lugar de redactar desde cero, automatización para la recopilación de evidencias, formación específica para que menos personas necesiten orientación sobre la norma, y apoyo puntual de contratistas externos durante el período de mayor carga documental. Ninguna de estas medidas elimina las horas por completo, pero cada una reduce puntos porcentuales reales del total.
¿Cómo debe ser su hoja de trabajo presupuestaria?
A continuación se presenta una hoja de trabajo inicial que puede copiar en una hoja de cálculo y adaptar a su alcance real. Utilice la columna baja para una pyme con alcance reducido, sede única y seguridad madura; la columna típica para una implementación estándar de mercado medio; y la alta para entornos empresariales, con múltiples sedes o con baja madurez de partida.
Ajuste la partida de contingencia en función de la confianza que tenga en cada dato; las cifras de referencia del modelo merecen un margen más amplio que un presupuesto firmado en mano. Si una partida no aplica a su organización, ponga cero en lugar de eliminar la fila, para que finanzas pueda ver qué se ha considerado y excluido.
¿Cómo evitar que un presupuesto ISO 27001 se desvíe?
El control de costes en un proyecto ISO 27001 se produce en la mesa de negociación, no después de recibir la factura.
- Solicite a los organismos de certificación un enfoque de muestreo definido si tiene varias sedes; menos ubicaciones muestreadas significa menos días de auditoría facturables.
- Pida a las consultoras presupuestos de alcance fijo con límite de días y entregables nombrados en lugar de estimaciones horarias abiertas.
- Use la automatización de plataformas específicamente para reducir las horas internas recurrentes que exigen las auditorías de seguimiento cada año.
- Obtenga por escrito el precio de las auditorías de los años de vigilancia desde el inicio, no solo el presupuesto de la certificación inicial.
Consejo práctico: Cualquier propuesta que solo cite la cifra del primer año y guarde silencio sobre los precios de seguimiento es una señal de alerta. También lo son una declaración de alcance vaga, la ausencia de desglose de días de auditor, o la facturación por horas sin límite. Los errores presupuestarios más comunes tienden a repetirse entre proyectos, lo que facilita detectarlos antes de firmar nada. Una revisión de seguridad breve con un socio como Cost Beacon también puede identificar gastos tecnológicos que de otro modo incluiría por defecto en el presupuesto de ISO 27001.
Cree su propia plantilla presupuestaria por partidas
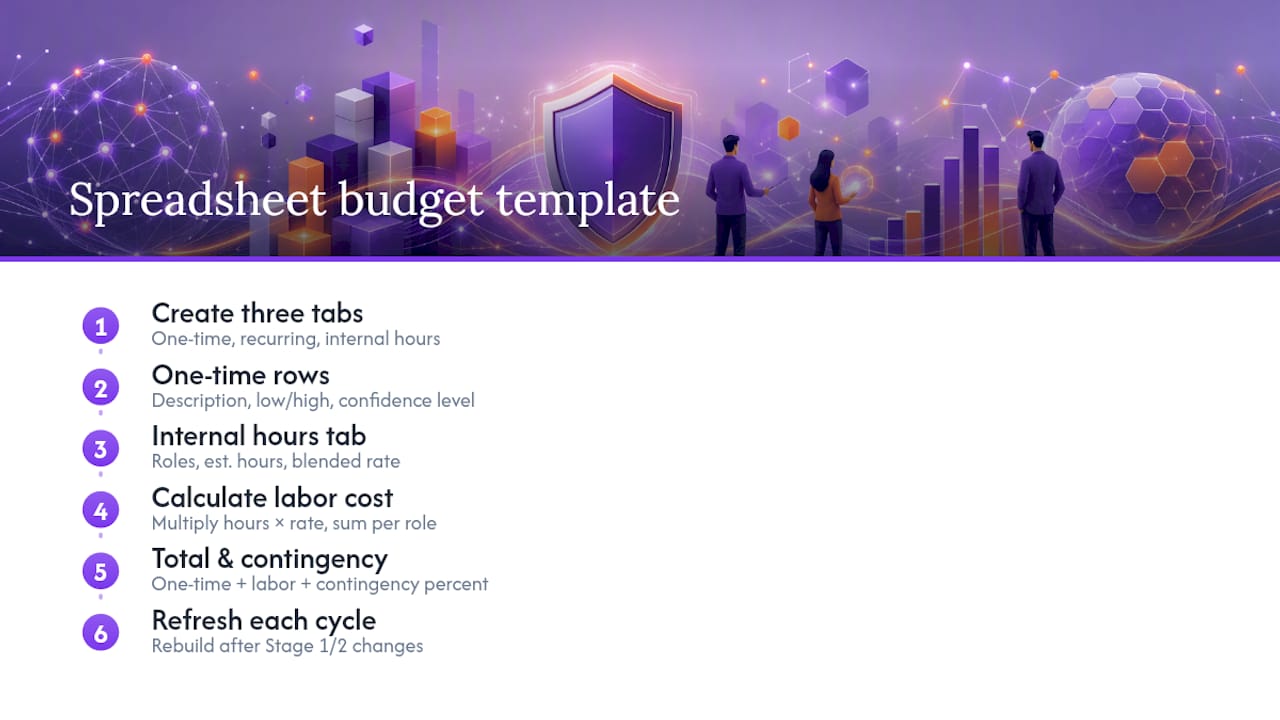
Comience con tres pestañas en una hoja de cálculo: costes puntuales, costes recurrentes y horas internas. Cada fila de costes puntuales necesita cuatro columnas: descripción, estimación baja, estimación alta y nivel de confianza. El nivel de confianza importa más de lo que suele reconocerse. Un presupuesto que ya tiene en mano merece un rango ajustado; una cifra publicada extraída de una guía merece uno más amplio, a menudo de menos 25% a más 75% hasta obtener un número real.
Para la pestaña de horas internas, liste cada rol implicado (responsable de seguridad, administrador de TI, RRHH, responsables de departamento), las horas estimadas por rol y una tarifa mixta por rol. Multiplique y sume para obtener el coste total de mano de obra. Esta pestaña es la que la mayoría de las plantillas omiten, y es la que evita sorpresas a mitad del proyecto.
Añada una fila de fórmula que totalice los costes puntuales más las horas internas convertidas a euros o dólares más un porcentaje de contingencia, obteniendo así la cifra que presentará realmente a finanzas. Reconstruya esta plantilla en cada ciclo de certificación en lugar de reutilizar la original, ya que tanto su nivel de madurez como el alcance cambian una vez que ya ha pasado por la Fase 1 y la Fase 2.
¿Qué debe comunicar a finanzas antes de fijar la cifra?
Un planteamiento viable ante su director financiero suena así: "ISO 27001 cuesta X en el primer año e Y anualmente a partir de entonces, impulsado principalmente por el alcance y las horas internas; un análisis de brechas de entre 2.000 y 10.000 dólares permitirá afinar esta estimación antes de comprometernos." Utilice el tiempo hasta la certificación, el porcentaje de controles operativos y el coste proyectado de la auditoría de seguimiento como KPI principales, y consiga la aprobación del análisis de brechas antes de presentar una cifra definitiva.
— Martin
Obtenga un presupuesto ISO 27001 personalizado en dos minutos
Cada rango de este artículo es un punto de partida, no su cifra definitiva. Su coste real depende del número de empleados, el alcance, el sector y la madurez de sus controles actuales, que es exactamente lo que una guía presupuestaria genérica no puede decirle. Una calculadora en tiempo real puede cerrar esa brecha: introduzca el tamaño de su empresa, el sector y la madurez en seguridad, y generará una estimación de coste y esfuerzo personalizada comparada con una referencia de modelo transparente.

Más allá de la estimación en sí, las funcionalidades suelen incluir una evaluación de madurez de los cuatro temas de control de ISO/IEC 27001:2022, un diagrama de Gantt personalizable para la planificación por fases de la implementación, y la posibilidad de guardar y comparar múltiples escenarios presupuestarios antes de presentarlos a finanzas. Si aún está elaborando su análisis de brechas, comience con la evaluación de preparación gratuita para ISO 27001, una comprobación de dos minutos que convierte los rangos de este artículo en cifras específicas para su organización.
De dónde provienen estas cifras
- La página de certificación de ISO confirma que las auditorías son realizadas por organismos de certificación independientes y acreditados, razón por la que los precios varían según el proveedor en lugar de seguir una tarifa fija de ISO.
- El desglose del coste de certificación ISO 27001 ha servido de base para la mayoría de los rangos de precios utilizados en las secciones de desglose de costes, hoja de trabajo y enfoques de implementación.
- El documento técnico sobre presupuestación de 27001Academy fundamentó el método de conversión de horas internas y el enfoque de niveles de confianza utilizado en la plantilla de hoja de trabajo.
Fuentes
- Coste de la certificación ISO 27001 en 2026: desglose completo
- Cómo presupuestar un proyecto de implementación de ISO 27001
- Certificación — ISO