Cuenta a todas las personas que realizan trabajo bajo el control de tu organización dentro del alcance del SGSI, incluidos empleados, contratistas y personal a tiempo parcial relevante. Los organismos de certificación convierten ese número en días de auditoría utilizando las tablas de ISO/IEC 27006-1, y permiten reducciones documentadas para grupos que realizan trabajos idénticos mediante la regla de la raíz cuadrada. Confirma las reglas de recuento de tu entidad certificadora antes de solicitar un presupuesto, ya que la plantilla de nómina raramente coincide con lo que aparece en la factura.
Resumen ejecutivo:
- La plantilla dentro del alcance incluye personal a tiempo completo, a tiempo parcial, contratistas y autónomos que trabajan con sistemas, datos o procesos dentro del perímetro del SGSI, siendo los trabajadores a tiempo parcial contabilizados de forma proporcional.
- Los organismos de certificación utilizan tablas estándar del sector de tiempo de auditoría vinculadas a bandas de plantilla, donde superar ciertos umbrales puede incrementar significativamente los días de auditoría requeridos y los costes.
- Construir una plantilla sólida implica definir primero los límites del alcance, mapear los roles a los procesos y documentar los supuestos y agrupaciones con evidencias de respaldo antes de solicitar un presupuesto.
- Las reducciones por agrupación son posibles mediante la regla de la raíz cuadrada para actividades idénticas, pero requieren un muestreo justificado y no pueden aplicarse cuando los roles implican tareas variadas o riesgos elevados.
- Estimar correctamente la plantilla y el alcance desde el principio reduce los plazos del proyecto, las interrupciones internas y el riesgo de sorpresas en el alcance durante la auditoría.
Tabla de Contenidos
- ¿Qué Significa Realmente la Plantilla Dentro del Alcance?
- Cómo Convierten los Organismos de Certificación la Plantilla en Días de Auditoría
- Cómo Construir una Plantilla Dentro del Alcance Sólida y Justificable
- La Regla de la Raíz Cuadrada para Reducciones por Agrupación
- Errores Habituales de Plantilla y Qué Preguntar a tu Certificador
- Por Qué Acertar con la Plantilla Protege tu Calendario
- Convierte tu Lista de Roles en un Presupuesto Real
- Fuentes
- FAQ
¿Qué Significa Realmente la Plantilla Dentro del Alcance?
A los auditores no les importa tu organigrama. Les importan las «personas que realizan trabajo bajo el control de la organización dentro del alcance del SGSI», una frase extraída directamente de la metodología de los organismos de certificación que conviene memorizar antes de tu primera solicitud de presupuesto.
Esa definición incluye a más personas de las que la mayoría de los responsables de cumplimiento esperan. El personal a tiempo completo cuenta, obviamente. Los empleados a tiempo parcial también cuentan, generalmente calculados de forma proporcional como equivalente a tiempo completo. Los contratistas, autónomos y personal temporal cuentan si su trabajo afecta a sistemas, datos o procesos dentro del perímetro del SGSI, incluso cuando están en nómina de un proveedor y no en la tuya.
Aquí tienes cómo clasificar los roles rápidamente:
- Incluir: desarrolladores que trabajan con código dentro del alcance, personal de operaciones de TI, analistas de seguridad, equipos de monitorización o soporte técnico externalizados, personal de RRHH que gestiona el acceso a sistemas dentro del alcance.
- Excluir: personal de ventas, marketing o instalaciones que nunca accede a sistemas dentro del alcance ni a datos de clientes cubiertos por el SGSI.
- Zona gris: empleados a tiempo parcial o de servicios compartidos que dedican una fracción de su tiempo a trabajo dentro del alcance. Contabilízalos por esa fracción, no por cabeza.
Equivocarse en cualquier dirección hace que tu presupuesto infraestime el esfuerzo real de auditoría o lo infle con departamentos irrelevantes.
Cómo Convierten los Organismos de Certificación la Plantilla en Días de Auditoría
Los organismos de certificación no negocian los días de auditoría desde cero. Parten de una tabla de tiempo de auditoría vinculada a la plantilla publicada y después ajustan según la complejidad del alcance, el número de sedes y la criticidad de lo que se protege.
El presupuesto total es el tiempo de auditoría de la Fase 1 más la Fase 2, calculado sobre una jornada de auditoría de ocho horas. La banda de plantilla en la que te encuentras establece la línea de base antes de que se aplique cualquier ajuste.
Bandas de Días de Auditoría por Plantilla
Estas bandas provienen de tablas de tiempo de auditoría de uso habitual en el sector y son relevantes para la presupuestación porque el salto entre bandas no es gradual. Pasar de 44 a 47 empleados puede situarte en una banda con un número de días materialmente mayor, lo que supone una factura más alta, antes incluso de que se haya hablado de ajustes por complejidad. Por eso, afinar el recuento antes de solicitar presupuestos ahorra dinero real.
Cómo Construir una Plantilla Dentro del Alcance Sólida y Justificable
Un número de plantilla que supera el escrutinio de un organismo de certificación no surge de la improvisación. Sigue esta secuencia antes de pedir presupuesto a nadie.
- Define primero los límites del alcance del SGSI. Define los sistemas, servicios, ubicaciones y unidades de negocio que cubrirá realmente la certificación. La plantilla solo tiene sentido una vez fijado el alcance.
- Mapea los procesos a los roles. Lista cada proceso dentro de ese perímetro y después identifica qué roles realizan trabajo en él. Esto detecta colaboradores indirectos —como un servicio de soporte técnico compartido— que una revisión simple del organigrama pasaría por alto.
- Cuenta a las personas que trabajan bajo tu control. Convierte al personal a tiempo parcial en fracciones de equivalente a tiempo completo, añade contratistas y autónomos que realizan trabajo dentro del alcance, y mantén una lista detallada en lugar de un único número resumen.
- Identifica grupos que realizan actividades idénticas. Si varias personas realizan la misma tarea dentro del alcance en las mismas condiciones, señálalas como candidatas a agrupación y empieza a recopilar descripciones de puestos y registros de actividad como evidencia.
- Redacta una declaración de plantilla. Documenta tus supuestos, el perímetro del alcance y la justificación de la agrupación en una página y entrégala al certificador junto con tu solicitud de presupuesto.
Consejo práctico: Mantén tu declaración de plantilla como un documento vivo. Los organismos de certificación esperan que se actualice en cada auditoría de seguimiento, y partir de una línea de base clara ahorra horas cuando la plantilla cambia entre auditorías.
Una herramienta como la calculadora de costes de ISO 27001 puede ayudarte a convertir esa lista de roles en una estimación de trabajo una vez que hayas realizado el recuento.
La Regla de la Raíz Cuadrada para Reducciones por Agrupación
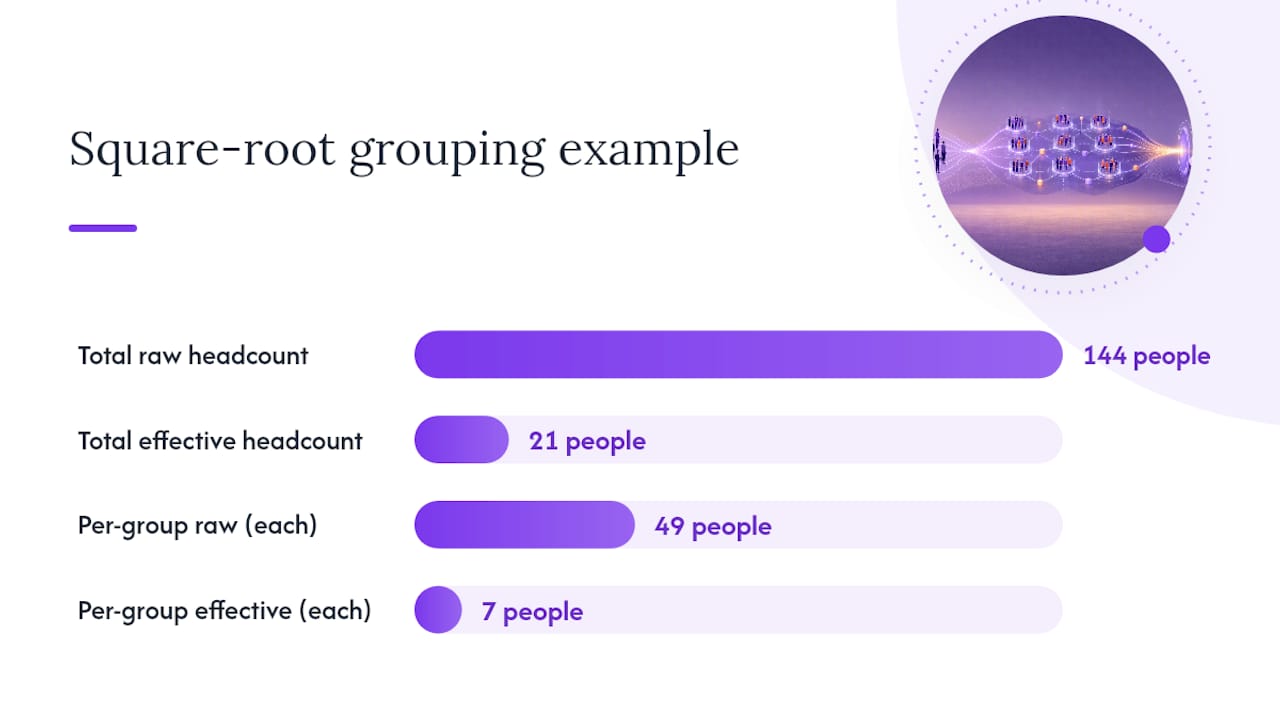
ISO/IEC 27006-1 permite una reducción en la plantilla a efectos del tiempo de auditoría para grupos de personas que realizan actividades idénticas, pero la reducción debe ganarse, no darse por supuesta. La regla toma la raíz cuadrada de la plantilla dentro de cada grupo de actividad idéntica, redondeada al alza, y ese valor se convierte en el recuento efectivo a efectos del tiempo de auditoría en lugar del número bruto.
Este es el ejemplo práctico de la guía de European Accreditation: una organización de 144 personas se divide en tres grupos de 49 personas, cada uno realizando trabajo genuinamente idéntico.
| Grupo | Plantilla bruta | Raíz cuadrada (redondeada al alza) |
|---|---|---|
| Grupo 1 | 49 | 7 |
| Grupo 2 | 49 | 7 |
| Grupo 3 | 49 | 7 |
| Plantilla efectiva total | 144 | 21 |
Eso supone una reducción de 144 a 21 a efectos del tiempo de auditoría, una diferencia suficientemente grande como para situar a una organización varios niveles por debajo en las bandas de días de auditoría. Pero esta reducción es un techo, no un derecho automático. Los organismos de certificación exigirán justificación basada en riesgos y evidencias de muestreo que demuestren que los grupos realizan genuinamente un trabajo idéntico, no solo que comparten títulos de puesto similares. La agrupación se desmorona rápidamente cuando los roles implican tareas variadas, acceso a sistemas diferentes o riesgo elevado —como administradores con credenciales privilegiadas—. Esas personas normalmente se cuentan individualmente independientemente de cuántos compañeros compartan su título.
Errores Habituales de Plantilla y Qué Preguntar a tu Certificador
La mayoría de las sorpresas en los presupuestos se deben a los mismos errores de recuento, y son evitables con una breve conversación antes de firmar nada.
- Excluir contratistas o personal de monitorización externalizado porque no están en nómina, cuando su trabajo está claramente dentro del alcance.
- Contabilizar empleados a tiempo parcial como plantilla completa en lugar de como fracciones de equivalente a tiempo completo.
- Incluir departamentos que nunca acceden a sistemas dentro del alcance, lo que infla tu número y tu presupuesto.
- Reclamar una reducción por agrupación sin descripciones de puestos documentadas ni registros de actividad que la respalden.
Antes de solicitar un presupuesto, pregunta directamente a tu certificador: ¿cómo contabilizas al personal a tiempo parcial y a los contratistas? ¿Aceptas reducciones por agrupación y qué evidencias exiges? ¿Realizarás muestreo entre sedes o roles durante la auditoría?
Aporta una declaración de alcance, una lista de roles con las fracciones de equivalente a tiempo completo indicadas, cualquier justificación de agrupación con descripciones de puestos de respaldo y un inventario de sistemas. Una lista de verificación de certificación que cubra estos entregables con antelación mantiene la conversación sobre el presupuesto breve y la auditoría posterior libre de sorpresas en el alcance.
Por Qué Acertar con la Plantilla Protege tu Calendario
Los números de plantilla incorrectos no solo distorsionan tu presupuesto. Distorsionan todo el calendario del proyecto. Un recuento inflado sitúa tu auditoría en una banda de días superior, lo que significa más personal interno dedicado a recopilar evidencias, más fricciones en la planificación y un camino más largo hacia un certificado que quizás no necesitabas prolongar.
Las organizaciones que se certifican más rápido suelen mantener su alcance ajustado y su declaración de plantilla impecable desde el primer día. Muchas tareas del SGSI —como la documentación de políticas— no escalan con la plantilla, pero los días de auditoría sí, por lo que un alcance reducido y bien documentado es una de las pocas palancas que acorta de forma fiable tanto la auditoría como la interrupción interna que la rodea. Acertar con el recuento desde el principio también evita correcciones incómodas a mitad de auditoría, algo que los auditores notan y que los organismos de certificación no agradecen.
— Martin
Convierte tu Lista de Roles en un Presupuesto Real
Una herramienta de planificación dedicada a ISO 27001 puede proporcionar un camino más rápido desde una plantilla documentada hasta una estimación de días de auditoría y costes que trabajar a ciegas con el proceso de presupuestación de un certificador. Una vez que hayas mapeado tus roles dentro del alcance siguiendo los pasos anteriores, puedes introducirlos directamente en una calculadora diseñada específicamente para la planificación de ISO 27001, en lugar de hacer ingeniería inversa sobre un presupuesto genérico.
Comienza con la evaluación gratuita de preparación para ISO 27001, una verificación de dos minutos que identifica dónde necesitan ajustarse tus supuestos de alcance y plantilla antes de hablar con un certificador. A partir de ahí, la Calculadora SGSI te permite introducir tu alcance, listar tus roles y contratistas, ajustar para los supuestos de agrupación y obtener comparaciones de referencia del modelo para contrastar tus números con el modelo de referencia. Puedes guardar varios escenarios, compararlos en paralelo y exportar un informe en PDF para entregarlo directamente a los organismos de certificación cuando solicites presupuestos. Si tu organización también hace seguimiento de controles de seguridad de datos más amplios, recursos como la guía de seguridad de datos de Tax Form Hero merecen consultarse junto con tu planificación de ISO 27001. Calcula tus números antes de tu próxima llamada de presupuesto.
Fuentes
Comparte las preguntas y respuestas de European Accreditation sobre ISO/IEC 27006-1 al hablar de reducciones por agrupación, y consulta tablas prácticas de días de auditoría o guías de costes de certificación para contrastar cualquier presupuesto con las normas del sector antes de firmar.
- Pregunta 48.6 Determinación del tiempo de auditoría según ISO/IEC 27006-1:2024, determinación del número inicial de personas (C.3.4) - European Accreditation
- Cuántos días de auditoría requiere una certificación ISO 27001, por plantilla | StandardOS
FAQ
¿Qué es ISO 27001?
ISO/IEC 27001 es la norma internacional para los sistemas de gestión de seguridad de la información, publicada conjuntamente por la Organización Internacional de Normalización y la Comisión Electrotécnica Internacional.
¿Es Difícil Obtener la Certificación ISO 27001?
La certificación es alcanzable para organizaciones de cualquier tamaño, pero el esfuerzo escala con la complejidad del alcance y de la plantilla más que con la dificultad de la propia norma. Un alcance ajustado y bien documentado con una plantilla dentro del alcance precisa es el factor más importante para un proceso de certificación fluido.
¿Cuánto Cuesta Habitualmente un Auditor de ISO 27001?
El coste del auditor se calcula como días de auditoría multiplicados por una tarifa diaria, y el número de días proviene de tablas basadas en la plantilla en lugar de una tarifa plana. Introducir tu lista de roles en una herramienta como la calculadora de costes de ISO 27001 te proporciona una estimación inicial realista antes de contactar con los organismos de certificación.
¿Cuántos Controles de Seguridad Contiene ISO 27001?
El Anexo A contiene 93 controles organizados en cuatro temáticas: organizativas, de personas, físicas y tecnológicas.
¿Cuentan los Empleados a Tiempo Parcial en la Plantilla de ISO 27001?
Sí, los empleados a tiempo parcial cuentan en la plantilla dentro del alcance, generalmente calculados como una fracción del equivalente a tiempo completo basada en sus horas reales trabajadas en actividades dentro del alcance.
Recomendado
- Plan de Proyecto ISO 27001 de 12 Semanas: Entregables Semana a Semana Listos para Copiar
- Calculadora de Costes ISO 27001 - Estimaciones al Instante
- Roles ISO 27001 para Implantadores: Evita Tres Hallazgos de Auditoría
- 3–5 Registros de Muestra: Fases de Auditoría ISO 27001 que los Equipos de Cumplimiento Necesitan