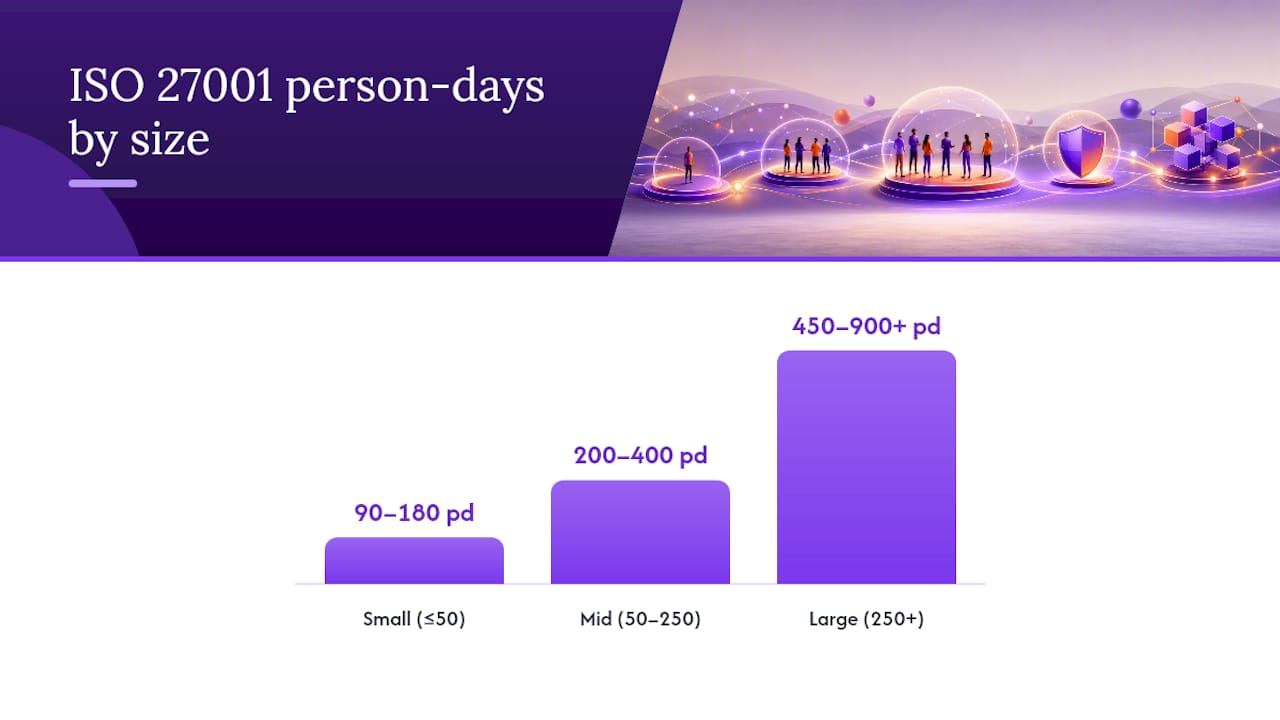
Presupuesta entre 90 y 180 días-persona para una organización pequeña, entre 200 y 400 para una mediana empresa, y entre 450 y 900 o más para una gran empresa o entorno complejo. Estos rangos parten de una madurez inicial moderada y un alcance de una sola sede; una madurez baja o entornos multisede te empujarán hacia la parte alta de cada rango. Realiza una evaluación de preparación personalizada antes de comprometerte con una cifra presupuestaria y, a continuación, utiliza el desglose que se presenta a continuación para ver en qué se invierten realmente esos días.
En resumen:
- El alcance y la madurez organizativa influyen significativamente en el esfuerzo total; los entornos multisede o con datos regulados requieren muchos más días-persona.
- La implementación de controles y la recopilación de evidencias son las líneas de trabajo que más tiempo consumen, representando a menudo hasta la mitad del esfuerzo total.
- Un proyecto típico de primera certificación ISO 27001 dura aproximadamente nueve meses, aunque la duración en el calendario la determinan principalmente la recogida de evidencias y la disponibilidad de los responsables.
- El esfuerzo interno suele equivaler a entre 0,3 y 0,6 equivalentes a tiempo completo durante el proyecto, lo que hace que la dedicación de un responsable y la planificación interna sean fundamentales para el éxito.
- El uso de herramientas como evaluaciones de preparación y calculadoras de esfuerzo permite elaborar presupuestos más precisos y justificables, adaptados al tamaño y la madurez de tu empresa.
Tabla de Contenidos
- ¿Cuántos Días-Persona Requiere ISO 27001 según el Tamaño y la Madurez?
- ¿En Qué se Invierten Realmente los Días-Hombre de ISO 27001?
- ¿Cuánto Dura Realmente un Proyecto ISO 27001?
- Autogestión, Modelo Híbrido o Gestión Completa: ¿Qué Modelo se Adapta Mejor?
- Convierte Estos Rangos en una Cifra para tu Organización
- Qué Hunde Realmente los Presupuestos de ISO 27001
- Fuentes
- Preguntas Frecuentes
¿Cuántos Días-Persona Requiere ISO 27001 según el Tamaño y la Madurez?
La respuesta honesta depende de dos variables que importan mucho más que el número de empleados por sí solo: cuántos empleados gestionan activos de información y qué tan maduros son ya los controles de seguridad existentes. Una empresa de software de 40 personas con controles de acceso documentados y un informe SOC 2 vigente consumirá muchos menos días-persona que un fabricante de 40 empleados que parte de cero.
Tres segmentos por tamaño cubren la mayoría de las implementaciones:
- Organizaciones pequeñas (hasta 50 empleados): de 90 a 180 días-persona en total. La baja madurez (sin políticas formales, gestión de accesos ad hoc) se sitúa cerca de 180. La alta madurez (marcos existentes como SOC 2 o un programa de seguridad documentado) puede acercarse a 90.
- Organizaciones medianas (de 50 a 250 empleados): de 200 a 400 días-persona. Este segmento presenta la mayor variación porque el alcance varía más aquí: un departamento frente a toda la empresa, una oficina frente a tres.
- Organizaciones grandes (más de 250 empleados): de 450 a más de 900 días-persona. Las operaciones multisede, las múltiples unidades de negocio o los tipos de datos regulados (historiales clínicos, datos de tarjetas de pago) superan habitualmente los 900.
El alcance es el multiplicador que toma por sorpresa a la gente. Una empresa de una sola sede que certifica una línea de producto se mantiene cerca del extremo inferior de su rango. Añade una segunda oficina, una filial o un mandato de «certifícalo todo» por parte de la dirección, y el cronograma del proyecto ISO 27001 se extiende en consecuencia, porque cada sede adicional suele implicar evaluaciones de riesgos separadas, recopilación de evidencias independiente y formación específica para el personal.
La madurez es la segunda palanca. Las organizaciones con un sistema de gestión de calidad existente, trabajo de cumplimiento previo (HIPAA, PCI DSS, SOC 2) o un equipo de TI con conocimientos de seguridad terminan habitualmente en la parte baja de su rango. Las organizaciones que construyen un sistema de gestión de seguridad de la información (SGSI) desde cero, sin registro de riesgos, sin inventario de activos y sin un proceso de incidentes documentado, deben planificarse para el extremo superior.
Consejo profesional: No compares tu organización con el «tamaño de empresa típico». Una empresa de 90 personas con tres oficinas internacionales se comporta como una estimación de organización grande, no mediana. El alcance, no la plantilla, es lo que determina en qué rango te encuentras realmente.
¿En Qué se Invierten Realmente los Días-Hombre de ISO 27001?
El esfuerzo total se distribuye en ocho líneas de trabajo, y el reparto rara vez es el que la gente espera. La documentación tiene fama de ser lo más costoso, pero la evaluación de riesgos y la recopilación de evidencias suelen consumir más tiempo en el calendario.
- Planificación y definición del alcance (5 al 10 % de los días totales). Definición de los límites del SGSI, designación de un responsable y obtención del compromiso de la dirección. A cargo del responsable de cumplimiento o del director de TI, concentrado en el primer mes.
- Evaluación de riesgos (15 al 20 %). Identificación de activos, amenazas y vulnerabilidades, y valoración y tratamiento de cada riesgo. A cargo conjuntamente de TI y cumplimiento; aquí es donde se paralizan los proyectos con recursos insuficientes.
- Documentación (15 al 20 %). Políticas, procedimientos, la Declaración de Aplicabilidad y el plan de tratamiento de riesgos. A cargo de cumplimiento, aunque requiere la aportación de cada departamento que aparezca en una política.
- Implementación de controles (20 al 25 %). Controles técnicos y organizativos a lo largo de los 93 controles del Anexo A, desde la gestión de accesos hasta las revisiones de seguridad de proveedores. Esta es la línea de trabajo más importante y la que con mayor probabilidad involucra simultáneamente a TI, RRHH e instalaciones.
- Formación y concienciación (5 al 8 %). Incorporación de horas de formación en ISO 27001 al proceso de incorporación de nuevos empleados y realización de cursos de actualización anuales para el personal existente.
- Recopilación de evidencias (10 al 15 %). Obtención de registros, capturas de pantalla y documentos que demuestren que los controles realmente funcionan, no solo que existen sobre el papel.
- Auditoría interna (5 al 8 %). Un ensayo general frente a la norma antes de que llegue el organismo de certificación, idealmente realizado por alguien ajeno al equipo de implementación.
- Revisión por la dirección y corrección de deficiencias (5 al 10 %). Cierre de las brechas identificadas por la auditoría interna, más la revisión formal por parte de la dirección que exige ISO 27001.
Los sumideros de tiempo ocultos se encuentran en las líneas de trabajo cuatro y seis. Las revisiones de seguridad de proveedores se multiplican rápidamente una vez que empiezas a contabilizar todas las herramientas SaaS con acceso a datos de clientes, y el formateo de evidencias (convertir registros brutos en documentación lista para la auditoría) lleva sistemáticamente más tiempo del que los equipos presupuestan. Un plan de proyecto bien definido y un responsable interno dedicado acortan casi todas las líneas de trabajo anteriores, según la guía de implementación de ISACA, porque la ambigüedad en cuanto a la responsabilidad es lo que paraliza la evaluación de riesgos y el trabajo de controles en mitad de un proyecto.
¿Cuánto Dura Realmente un Proyecto ISO 27001?
Los días-persona y los meses de calendario no son lo mismo, y la diferencia entre ambos hace fracasar más presupuestos que la propia estimación de días. Una línea de base de 9 meses es realista para una primera implementación con madurez moderada, según la investigación sobre cronogramas de certificación de Xiligent, y se corresponde aproximadamente con tres escenarios de planificación:
- Tramitación acelerada (5 a 6 meses): Requiere un responsable interno casi a tiempo completo y evidencias existentes reutilizables de un marco previo como SOC 2. Corresponde al extremo inferior del rango de días-persona de cada segmento.
- Tramitación típica (8 a 10 meses): Un responsable a tiempo parcial que reparte su atención entre ISO 27001 y otras tareas, madurez inicial moderada, alcance de una sola sede.
- Tramitación conservadora (12 a 18 meses): Madurez baja, alcance multisede o un responsable que gestiona el SGSI además de sus responsabilidades ordinarias completas.
El factor limitante que la mayoría de los equipos subestima es el período de evidencia operativa. Los organismos de certificación suelen exigir que el SGSI lleve funcionando aproximadamente tres meses antes de la auditoría de Etapa 2, según la investigación de Konfirmity sobre cronogramas de auditoría, por lo que este plazo no puede comprimirse añadiendo más personas. Las propias auditorías de Etapa 1 y Etapa 2 se desarrollan en cuestión de días: de uno a tres para la revisión documental y de tres a siete para la auditoría de implementación. La duración en el calendario la determinan la acumulación de evidencias y la disponibilidad del responsable, no la planificación con el auditor.
Autogestión, Modelo Híbrido o Gestión Completa: ¿Qué Modelo se Adapta Mejor?
El modelo de entrega que elijas modifica los días-persona internos más que casi cualquier otra decisión del proyecto.
- Autogestión (DIY): Mayor carga interna, a menudo entre 150 y 250 días-persona internos adicionales sobre la línea de base, según el análisis de costes de Reepa Solutions, ya que tu equipo asume cada línea de trabajo sin experiencia externa que agilice la evaluación de riesgos o la documentación.
- Modelo híbrido (responsable interno más consultores): Aproximadamente entre 80 y 150 días internos más entre 20 y 40 días de consultoría. Los consultores suelen encargarse de las plantillas de documentación y la preparación de la auditoría, mientras tu equipo sigue siendo el responsable de la evaluación de riesgos y la implementación de controles, ya que eso requiere un conocimiento institucional que ningún externo posee.
- Gestión completa: El menor número de días internos, pero el mayor gasto externo. Funciona mejor cuando las competencias internas en seguridad son escasas y la velocidad importa más que el coste a largo plazo.
Elige en función de tres factores: si dispones de experiencia en seguridad interna, si el presupuesto favorece los salarios internos frente a las facturas de consultoría, y si la dirección necesita la certificación antes de una fecha fija. Una herramienta como Segua puede reducir la carga de reuniones que consume días-persona en cualquier modelo, especialmente cuando la evaluación de riesgos y el trabajo de controles abarcan varios departamentos.
Convierte Estos Rangos en una Cifra para tu Organización
Los rangos genéricos te sitúan en el entorno correcto. Una estimación personalizada te proporciona una cifra que puedes defender ante un director financiero. La Calculadora de Costes de ISO 27001 genera proyecciones de días-persona y costes en tiempo real basadas en el tamaño real de tu empresa, el sector y la madurez en seguridad, en lugar de en un rango genérico.
- Una evaluación de madurez que abarca múltiples áreas de control para ayudar a identificar qué áreas pueden influir en tu esfuerzo.
- Herramientas que ofrecen cronogramas de proyecto personalizables para ayudarte a convertir tu estimación de días-persona en un plan de implementación.
- Funcionalidades para guardar y comparar múltiples escenarios, útiles para evaluar diferentes enfoques de implementación.
- Opciones para exportar informes destinados a presentaciones ante el consejo de administración o para la aprobación del presupuesto.
| Punto de partida | Mejor paso siguiente |
|---|---|
| No estás seguro de tu nivel de madurez | Evaluación de preparación gratuita de 2 minutos |
| Listo para obtener una cifra presupuestaria detallada | Calculadora completa de costes y esfuerzo |
| Quieres entender los supuestos del modelo | Metodología del modelo de costes |
Realiza primero la evaluación de preparación si todavía estás definiendo el alcance del proyecto. Pasa a la calculadora completa una vez que conozcas tu segmento de tamaño y tu nivel aproximado de madurez.
Qué Hunde Realmente los Presupuestos de ISO 27001
La mayoría de los cronogramas de ISO 27001 que fracasan no lo hacen porque la estimación fuera incorrecta. Fracasan porque los días-persona internos nunca se protegieron como capacidad de trabajo real. Los equipos tratan el SGSI como algo que el personal «encajará» entre sus tareas habituales, y luego se sorprenden cuando la evaluación de riesgos se paraliza durante seis semanas porque nadie tuvo dos días consecutivos libres para terminarla.
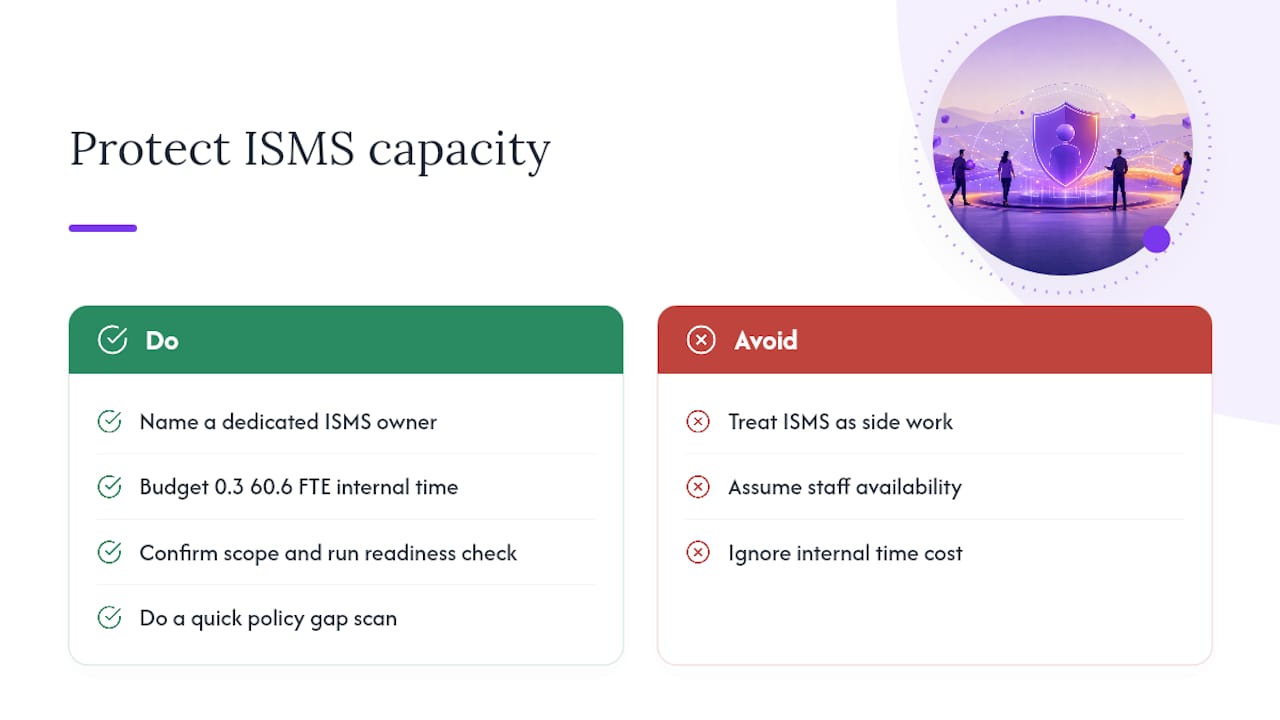
Dos reglas importan más que cualquier hoja de cálculo. En primer lugar, asigna un responsable del SGSI dedicado lo antes posible, aunque sea a tiempo parcial, porque los proyectos con un responsable casi a tiempo completo que reutiliza evidencias de cumplimiento existentes terminan en una fracción del cronograma de referencia. La disponibilidad, no la plantilla, es el mayor acelerador que cualquiera puede controlar. En segundo lugar, presupuesta el tiempo interno como tu partida más importante, no como un elemento secundario que se encaja alrededor de las facturas de proveedores. El esfuerzo interno equivale habitualmente a entre 0,3 y 0,6 ETC a lo largo del año de certificación en casos de pymes, un coste que nunca aparece en una factura pero que hunde más proyectos que cualquier honorario de consultoría.
Para los próximos 30 días: confirma tu alcance, designa un responsable, realiza la evaluación de preparación y lleva a cabo un análisis de brechas rápido frente a tus políticas existentes.
— Martin
Fuentes
- ISACA — Planificación e implementación de ISO 27001 (artículo)
- Xiligent — Guía del cronograma de certificación ISO 27001
- Reepa Solutions — Análisis de costes de certificación ISO 27001
Preguntas Frecuentes
¿Cuántos días-persona requiere habitualmente ISO 27001?
Las organizaciones pequeñas necesitan normalmente entre 90 y 180 días-persona, las medianas entre 200 y 400, y las grandes entre 450 y 900 o más, dependiendo del alcance y la madurez inicial. Las operaciones multisede y los tipos de datos regulados empujan hacia la parte alta de cada rango.
¿Cuál es el principal factor que determina las estimaciones de días-hombre en ISO 27001?
El alcance y la madurez inicial importan más que el tamaño de la empresa. Una empresa de una sola sede con marcos de cumplimiento existentes (como SOC 2) puede terminar cerca del extremo inferior de su rango, mientras que una empresa multisede con baja madurez puede superar el extremo superior del rango inmediatamente superior.
¿Cómo se convierten los días-persona en un cronograma de proyecto?
Una línea de base de 9 meses es realista para una primera implementación típica, aunque el período de evidencia operativa (habitualmente unos tres meses antes de la auditoría de Etapa 2) suele ser el factor limitante del calendario más que la propia estimación de días.
¿Debo contratar consultores o implementar ISO 27001 de forma interna?
Las implementaciones autogestionadas requieren el mayor número de días-persona internos; los modelos híbridos equilibran aproximadamente entre 80 y 150 días internos con entre 20 y 40 días de consultoría; y los modelos de gestión completa reducen los días internos pero incrementan el gasto externo. La elección correcta depende de la experiencia interna disponible, el presupuesto y la presión de los plazos.
¿Qué línea de trabajo consume más días-persona?
La implementación de controles consume normalmente entre el 20 y el 25 % del esfuerzo total, la mayor proporción individual, seguida de cerca por la documentación y la evaluación de riesgos, con entre el 15 y el 20 % cada una.
Recomendado
- Cronograma de Implementación de ISO 27001: Qué Esperar
- Lista de Verificación para la Certificación ISO 27001: 80 Pasos hasta la Certificación
- Plan de Proyecto ISO 27001 de 12 Semanas: Entregables Semana a Semana Listos para Copiar
- Presupuesto del Proyecto ISO 27001: Un Modelo de Planificación Listo para Finanzas