Para la mayoría de las organizaciones, la decisión más inteligente es un modelo híbrido: mantener un responsable interno que rinda cuentas por el SGSI y contratar a un consultor para las partes especializadas y que consumen más tiempo. Externalizar completamente solo tiene sentido con un plazo muy ajustado o sin personal de seguridad interno; hacerlo todo internamente funciona si ya dispones de un equipo de seguridad maduro. En cualquier caso, el primer paso debería ser una evaluación de preparación para saber exactamente dónde te encuentras antes de comprometer presupuesto.
Resumen ejecutivo:
- Los costes de externalización varían considerablemente; las empresas suelen subestimar los días de consultoría, y el tiempo interno de revisión es el gasto oculto más elevado.
- El modelo híbrido reduce habitualmente los costes externos, mantiene una participación interna significativa y acorta el plazo de certificación hasta aproximadamente 12 meses.
- Los proyectos íntegramente internos suelen requerir unos 18 meses, aunque consultores con experiencia pueden reducirlos a cerca de 12 meses con orientación específica.
- Es fundamental verificar el historial de un consultor mediante referencias de clientes, tasas de éxito en certificaciones y experiencia sectorial antes de contratarle.
- Un alcance contractual claro, entregables definidos, tiempos de respuesta acordados y procesos de traspaso bien planificados son esenciales para evitar desviaciones de coste, dependencia y pérdida de conocimiento tras la certificación.
Tabla de contenidos
- Modelos de externalización ISO 27001: Interno vs. Consultor vs. Híbrido
- ¿Cuánto cuesta realmente implantar ISO 27001?
- ¿Cuánto tiempo requiere ISO 27001 con y sin externalización?
- ¿Tienes capacidad interna para implantar ISO 27001 por tu cuenta?
- ¿Qué preguntas debes hacerle a un consultor de ISO 27001?
- ¿Qué tareas de ISO 27001 conviene externalizar?
- ¿Qué ocurre si externalizas demasiado?
- Consultores ISO 27001 vs. Proveedores de servicios de seguridad gestionados
- ¿Qué debe incluir un contrato de externalización ISO 27001?
- ¿Qué soporte necesitas tras la certificación?
- ¿Cómo verificas el historial de un consultor de ISO 27001?
- Por qué el consejo de "contrata simplemente un consultor" no da en el clavo
- Obtén una estimación de costes ISO 27001 personalizada antes de hablar con proveedores
- Fuentes
Modelos de externalización ISO 27001: Interno vs. Consultor vs. Híbrido
Existen tres caminos hacia la certificación, y elegir el equivocado es el error más costoso que cometen las empresas antes incluso de que el proyecto arranque.
Hacerlo internamente significa que tu equipo construye el SGSI, redacta las políticas, realiza la evaluación de riesgos y gestiona la relación con la entidad de certificación sin ayuda externa. Funciona cuando dispones de un responsable de cumplimiento o un responsable de TI que ya haya pasado por ISO 27001, o cuando la organización es lo suficientemente pequeña como para que el estándar encaje limpiamente en las prácticas existentes. Es adecuado para equipos con madurez en seguridad y margen en su agenda, porque la curva de aprendizaje por sí sola puede consumir meses.
Contratar a un consultor sitúa a un experto externo al frente del proyecto. Dirige el análisis de brechas, redacta la documentación, forma al personal y con frecuencia te acompaña durante la auditoría de certificación. Los compromisos de consultoría para un proyecto de mediana empresa suelen oscilar entre 20 y 50 días de consultoría, y las tarifas por día varían considerablemente según el mercado y la especialización del profesional. Esta opción es la más rápida cuando existe un plazo inamovible (un contrato con un cliente, un requisito de licitación), aunque el personal interno igualmente deberá invertir horas significativas revisando y aprobando lo que el consultor produzca.
El modelo híbrido combina un responsable interno del SGSI con apoyo externo de consultoría para las tareas técnicas más exigentes. Los especialistas en implantación favorecen sistemáticamente este enfoque porque equilibra la velocidad con la propiedad a largo plazo: el consultor acelera la construcción, pero el SGSI permanece dentro de la organización una vez emitido el certificado.
- Internamente: coste externo reducido, alto consumo de tiempo interno, curva de arranque más lenta; ideal para equipos con experiencia previa en ISO.
- Liderado por consultor: mayor coste externo, plazo más corto, riesgo real de dependencia si el traspaso es deficiente.
- Híbrido: coste externo moderado, participación interna significativa, mejor equilibrio entre velocidad y capacidad duradera.
¿Cuánto cuesta realmente implantar ISO 27001?
El coste de la certificación no es una cifra única. Es un conjunto de al menos cinco partidas: honorarios de auditoría, consultoría externa, tiempo del personal interno, herramientas para el SGSI y el coste de implantar los controles (nuevo software, cifrado, mejoras en la gestión de accesos). Los honorarios de auditoría suelen ser la partida más pequeña del total, y sin embargo son el número con el que la mayoría de los presupuestos empiezan y terminan.
El tiempo del personal interno es con frecuencia la partida más elevada, y es la que las empresas subestiman más. Cuando un consultor presenta un presupuesto por 30 días de consultoría, ese número raramente refleja las horas que tu propio equipo dedicará a revisar borradores, recopilar evidencias y asistir a talleres. Los equipos de finanzas suelen reaccionar negativamente cuando esas horas internas afloran como coste de oportunidad después de que las facturas externas ya han llegado.
Una solución práctica: convierte los días-persona en euros antes de presentar el presupuesto. Si tu responsable de TI dedica 40 horas a revisar políticas a un coste total de 75 € por hora, eso son 3.000 € que la factura de auditoría nunca mostrará. Las tarifas de consultoría por día varían según la región y la especialización, así que solicita un desglose escrito de los días por fase (análisis de brechas, evaluación de riesgos, documentación, auditoría interna, revisión por la dirección) en lugar de una cifra global. Para un desglose completo de las partidas típicas y sus rangos, consulta cuánto cuesta realmente la certificación ISO 27001.
¿Cuánto tiempo requiere ISO 27001 con y sin externalización?
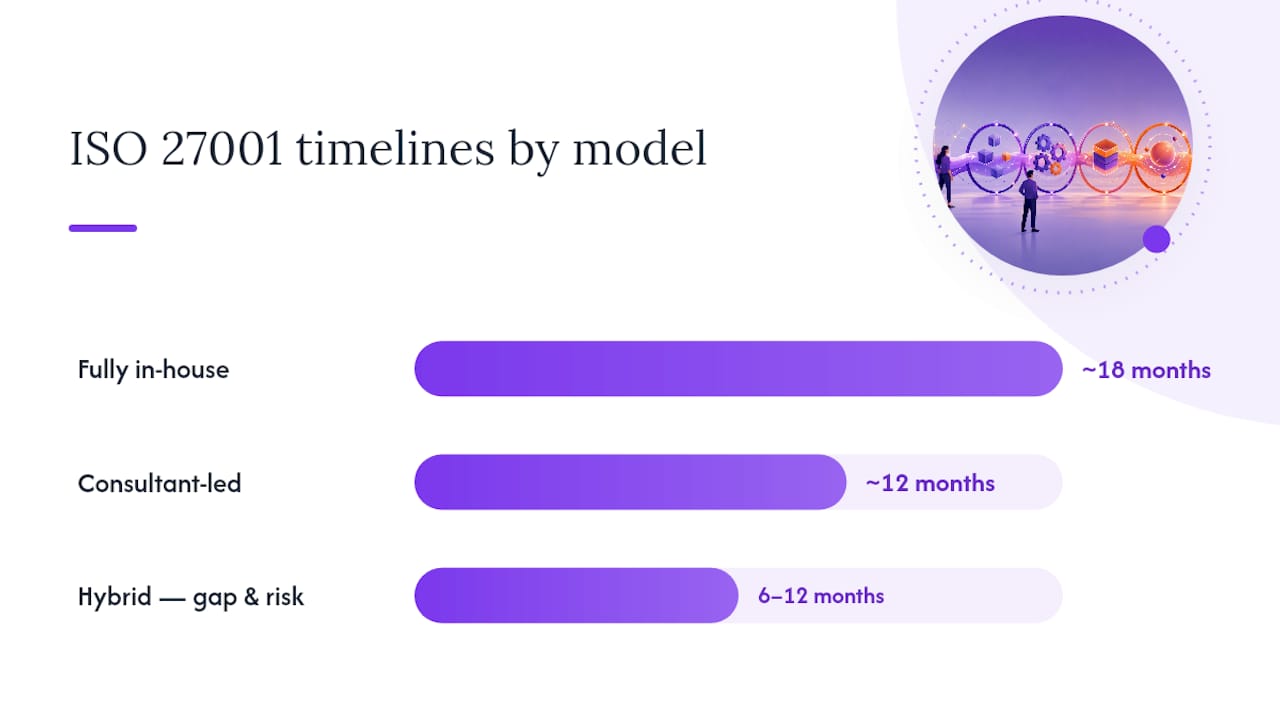
Los plazos varían considerablemente según quién lidere el proyecto. Una implantación íntegramente interna, especialmente en un primer intento, se extiende habitualmente hacia los 18 meses una vez que se tienen en cuenta las prioridades concurrentes y la curva de aprendizaje de redactar tu primer SGSI desde cero.
Contar con un consultor experimentado puede comprimir ese plazo de forma significativa. Las guías prácticas indican que un consultor competente puede recortar aproximadamente seis meses de un proyecto de 18 meses, situándolo cerca de los 12 meses, principalmente evitando falsas partidas y sabiendo exactamente qué espera ver el auditor. Esa velocidad tiene un inconveniente: cuanto más rápido avanza el consultor, más crítico resulta que alguien interno esté asimilando el «por qué» de cada control, en lugar de limitarse a firmar los entregables.
Los proyectos híbridos se sitúan en un punto intermedio, y el plazo exacto depende del ancho de banda real que tenga el responsable interno ese trimestre. Un rango de planificación realista para la mayoría de las medianas empresas es de 6 a 12 meses, con las fases de análisis de brechas y evaluación de riesgos consumiendo habitualmente el primer tercio del calendario. Para un desglose fase a fase, consulta un calendario de implantación detallado. Sea cual sea el modelo elegido, planifica el calendario en torno a los periodos de mayor actividad del negocio. Nadie quiere realizar una revisión por la dirección en plena temporada alta.
¿Tienes capacidad interna para implantar ISO 27001 por tu cuenta?
Antes de decidir cuánto externalizar, realiza un inventario honesto de los recursos con los que ya cuentas en plantilla. Esta lista de verificación distingue a las organizaciones que pueden afrontarlo solas de aquellas que necesitan ayuda externa.
- Un responsable del SGSI: alguien con la autoridad y el tiempo necesarios para impulsar decisiones, no solo para gestionar papeleo.
- Experiencia en evaluación de riesgos: ¿ha realizado alguien del equipo una evaluación formal de riesgos de seguridad de la información utilizando una metodología reconocida?
- Capacidad para redactar políticas: ISO 27001 requiere decenas de políticas y procedimientos documentados; alguien tiene que redactarlos realmente, no solo aprobar plantillas.
- Independencia en la auditoría interna: ¿puedes constituir una función de auditoría interna genuinamente separada de las personas que construyeron los controles?
- Competencias técnicas de implantación: el control de accesos, el registro de eventos, el cifrado y la gestión del riesgo de proveedores suelen requerir trabajo técnico práctico, no solo documentación.
- Patrocinio de la dirección: ¿la alta dirección trata esto como un proyecto financiado con tiempo protegido, o como algo que se encaja entre otras tareas?
Si te faltan dos o más de estos elementos, esa es la señal para externalizar esas carencias específicas, no todo el proyecto. Las organizaciones más pequeñas tienen especialmente dificultades con la independencia de la auditoría interna, ya que es difícil auditar el propio trabajo de forma objetiva cuando eres un equipo de TI de cinco personas. Externalizar únicamente la función de auditoría interna es habitual, razonable y con frecuencia más económico que contratar para un puesto que solo necesitarás una vez al año.
¿Qué preguntas debes hacerle a un consultor de ISO 27001?
Un consultor equivocado puede costarte más tiempo que hacerlo tú mismo, así que evalúalo como lo harías con cualquier proveedor crítico. Empieza por el historial: ¿cuántas certificaciones ISO 27001 ha entregado realmente y en qué sectores? Un consultor que solo ha trabajado con fabricantes de 500 empleados puede tener dificultades con el perfil de riesgo nativo en la nube de una empresa SaaS de 20 personas.
Pídele que explique su metodología de análisis de brechas antes de firmar nada. Un análisis de preparación o de brechas breve, ya provenga de un consultor o de una plataforma, reduce las sorpresas presupuestarias posteriores y te indica exactamente qué partes del proyecto necesitan realmente ayuda externa. Si un consultor no puede explicar cómo estructuraría esa primera evaluación, es una señal de alerta.
Otras preguntas que vale la pena hacer directamente:
- ¿Cuántos días de consultoría estimas, desglosados por fase?
- ¿Qué ocurre si la auditoría de certificación detecta una no conformidad? ¿El soporte para la subsanación está incluido o se factura aparte?
- ¿Quién es propietario de la documentación al finalizar el compromiso? ¿Recibiremos archivos fuente editables o un PDF bloqueado?
- ¿Puedes facilitar referencias de clientes de tamaño e industria similares?
- ¿Cuál es tu plan para formar a nuestro equipo interno, no solo para producir entregables?
Esta última pregunta importa más de lo que la mayoría de los compradores percibe. Los consultores de ISO 27001 se comparan principalmente por precio, pero los que merecen una tarifa más alta son los que desarrollan la capacidad de tu equipo a lo largo del proceso, en lugar de dejarte dependiente de ellos en cada renovación.
¿Qué tareas de ISO 27001 conviene externalizar?
No todas las tareas aportan el mismo valor al externalizarse. Algunas se benefician genuinamente de la experiencia externa; otras pierden valor en el momento en que las delegas.
Buenos candidatos para externalizar: el análisis de brechas inicial (una perspectiva externa detecta puntos ciegos), la auditoría interna (los requisitos de independencia la convierten en una opción natural para equipos pequeños), las pruebas de penetración (casi siempre requieren competencias especializadas que no conviene desarrollar internamente para una prueba anual) y la redacción inicial de políticas (un consultor que ha escrito cincuenta manuales de SGSI avanzará más rápido que alguien que lo hace por primera vez).
Tareas que conviene mantener internamente: las decisiones de aceptación de riesgos (solo alguien con autoridad organizativa y contexto suficiente debe ser el propietario de estas decisiones), la operación diaria de controles (las revisiones de accesos, la monitorización de registros y la respuesta ante incidentes necesitan personas que conozcan el entorno real) y la revisión por la dirección (esta es explícitamente una función de liderazgo, y externalizarla socava todo el propósito de la norma).
El patrón práctico en el que aterrizan muchas medianas empresas: combinar una plataforma de cumplimiento para la recopilación de evidencias y la monitorización continua con un consultor en modalidad de dedicación parcial para el trabajo que requiere más criterio, como la metodología de riesgos y el acompañamiento en auditoría. Esa combinación produce con frecuencia un mejor coste total de propiedad que un compromiso de consultoría puro o una suscripción de software pura, porque la plataforma gestiona la recopilación repetitiva de evidencias mientras el consultor se ocupa de las partes que realmente requieren expertise.
¿Qué ocurre si externalizas demasiado?
El mayor riesgo de la externalización total no es el coste. Es la dependencia. Si un consultor construye tu SGSI completo y nadie internamente entiende por qué existe cada control, estarás pagando a ese mismo consultor cada año para tus auditorías de seguimiento y cada vez que un control necesite actualizarse.
Esto se manifiesta de una forma específica y predecible: se emite el certificado, el consultor se va y, seis meses después, nadie puede explicar por qué una determinada política de control de accesos dice lo que dice. Cuando un auditor hace una pregunta concreta durante el siguiente ciclo de auditoría, el equipo interno se queda en blanco porque nunca le enseñaron el razonamiento, solo le entregaron los documentos acabados.
La solución es sencilla, pero requiere disciplina: exige un traspaso estructurado como entregable contractual, no como un añadido. Eso significa sesiones de formación grabadas, una justificación documentada de cada decisión de control relevante (no solo el control en sí) y un período de transición en el que el responsable interno lidera las reuniones mientras el consultor asesora en lugar de dirigir. Inclúyelo en el contrato antes de firmarlo, porque es mucho más fácil negociar los requisitos de traspaso por adelantado que exigirlos después de que la factura está pagada.
El modelo híbrido reduce este riesgo de forma estructural, ya que el responsable interno participa desde el primer día en lugar de recibir un SGSI terminado al final. Esa única decisión de diseño es la razón por la que los compromisos híbridos tienden a producir programas de SGSI que sobreviven mucho mejor a la rotación de personal y al vencimiento de contratos de consultoría que las implantaciones totalmente externalizadas.
Consultores ISO 27001 vs. Proveedores de servicios de seguridad gestionados
Los consultores y los proveedores de servicios de seguridad gestionados (MSSP, por sus siglas en inglés) resuelven problemas distintos, y confundirlos genera desajustes presupuestarios. Un consultor de ISO 27001 se contrata habitualmente para un proyecto definido: construir el SGSI, obtener la certificación y luego retirarse (o pasar a un servicio de asesoramiento más ligero para las auditorías de seguimiento anuales). El compromiso tiene una fecha de inicio y una fecha de finalización vinculadas al ciclo de certificación.
Un MSSP es un servicio operativo continuo: monitorización de seguridad externalizada, detección de amenazas, gestión de cortafuegos o SOC como servicio. Los MSSP pueden dar soporte a tus controles ISO 27001 (muchos requisitos del Anexo A en materia de registros, monitorización y respuesta ante incidentes se corresponden directamente con lo que un MSSP ya hace), pero generalmente no realizan tu evaluación de riesgos, redactan tu Declaración de Aplicabilidad ni gestionan la relación con la entidad de certificación.
Con frecuencia son complementarios en lugar de competidores. Un consultor puede diseñar los requisitos de monitorización y registro que necesita tu SGSI y luego recomendar un MSSP para operar esa monitorización en el día a día. Si ya pagas por servicios MSSP, pregúntale directamente a ese proveedor qué documentación e informes puede suministrar como evidencia de auditoría. Puede reducir significativamente las horas de consultoría necesarias para la parte de controles técnicos del proyecto, ya que no pagas dos veces por un trabajo que el MSSP ya está realizando.
¿Qué debe incluir un contrato de externalización ISO 27001?
La ampliación no controlada del alcance es la queja más frecuente de las empresas que han externalizado trabajo relacionado con ISO 27001, y casi siempre se remonta a una descripción del trabajo vaga. Antes de firmar, exige que los entregables se listen explícitamente: qué documentos, cuántos talleres, si la auditoría interna está incluida y qué cubre realmente el «soporte durante la certificación» en la propia auditoría.
Establece niveles de servicio claros para los tiempos de respuesta, especialmente durante la ventana de la auditoría de certificación, cuando una no conformidad podría requerir una respuesta de tu consultor en la misma semana. Define qué ocurre si el organismo de certificación detecta una no conformidad mayor: ¿está la subsanación cubierta dentro de los honorarios originales o se factura como un cambio de pedido? Esta única cláusula ha generado más disputas presupuestarias que cualquier otra parte de los contratos ISO 27001.
La propiedad intelectual importa más de lo que la mayoría de los compradores percibe al inicio. Debes obtener archivos fuente editables de cada política y procedimiento, no un PDF bloqueado que te impida actualizar nada sin llamar de nuevo al mismo consultor. Negocia también un hito de traspaso definido, con entregables formativos específicos, en lugar de dejar que el «traspaso» signifique lo que el consultor decida dejar el último día.
Por último, aclara las condiciones de renovación de antemano. ¿Dará soporte este mismo consultor a tus auditorías de seguimiento anuales y a qué tarifa? Fijar el precio del segundo año durante la negociación del contrato inicial te otorga una palanca real que pierdes en el momento en que el certificado ya está en tu poder.
¿Qué soporte necesitas tras la certificación?
La certificación no es la línea de llegada. ISO 27001 exige auditorías internas continuas, revisiones por la dirección, actualizaciones de la evaluación de riesgos y monitorización continua de los controles, y existen opciones de externalización para cada una de esas obligaciones continuadas.
Muchos consultores ofrecen un servicio de asesoramiento más ligero tras la certificación, que cubre el soporte anual a la auditoría interna y la ayuda para preparar las auditorías de seguimiento que realizan los organismos de certificación en los años primero y segundo tras la certificación inicial. Esto suele costar significativamente menos que el compromiso de implantación original, ya que el SGSI ya existe y solo necesita mantenimiento y actualizaciones de evidencias.
Las plataformas de automatización del cumplimiento cubren cada vez más la brecha de monitorización continua, haciendo seguimiento del estado de los controles y alertando cuando las evidencias están desactualizadas o una revisión de política tiene pendiente. Combinar ese tipo de seguimiento automatizado continuo con una revisión anual de consultoría de bajo impacto suele ser más rentable que un nuevo compromiso completo anual, especialmente para organizaciones cuyo perfil de riesgo no ha variado significativamente de un año a otro.
Sea cual sea el modelo poscertificación que elijas, incluye el coste de mantenimiento en la conversación presupuestaria original. Un certificado que caduca porque nadie financió el soporte del segundo año es un resultado peor, y más caro de corregir, que simplemente haberlo planificado desde el principio.
¿Cómo verificas el historial de un consultor de ISO 27001?
Cualquiera puede poner «experto en ISO 27001» en una página web. Verificar esa afirmación requiere un poco más de indagación, y merece la pena dedicar la hora que lleva antes de firmar un contrato que vale decenas de miles de euros.
Empieza solicitando los nombres de los organismos de certificación que utilizaron sus clientes anteriores y si puedes hablar directamente con un antiguo cliente, no solo leer un testimonio escrito. Pregunta cuántos de sus compromisos resultaron en certificación en el primer intento de auditoría frente a los que requirieron una segunda visita para cerrar no conformidades. Un consultor con credenciales individuales como la cualificación de auditor jefe frente a ISO 27001 tiene más peso que uno con solo un perfil general de seguridad de la información, ya que esa credencial demuestra específicamente que comprende cómo los organismos de certificación evalúan realmente la conformidad.
Busca también especialización sectorial. Un consultor que ha certificado cinco empresas en tu sector exacto entiende tu panorama de riesgos típico y las superposiciones regulatorias (HIPAA, GDPR, SOC 2) mucho mejor que un generalista que parte de cero en los aspectos específicos de tu industria. Para una forma estructurada de comparar perfiles de consultores con estos criterios, un directorio de consultores independiente puede agilizar el paso de preselección, y combinarlo con unas buenas herramientas de planificación de proyectos te ayuda a hacer seguimiento de los entregables una vez que el compromiso arranca.
Por qué el consejo de "contrata simplemente un consultor" no da en el clavo
El consejo más habitual sobre este tema trata la externalización como algo binario: o pagas a un consultor para que lo gestione todo, o te las arreglas solo con dificultad. Ese planteamiento ignora lo que la investigación muestra realmente, que las empresas que salen adelante son las que delimitan la externalización con precisión, tarea a tarea, en lugar de externalizar el proyecto completo o ninguna parte de él.
La sabiduría convencional también infravalora el tiempo del personal interno como una partida presupuestaria real. Tratar los honorarios de auditoría como el coste total es la razón por la que los proyectos superan su presupuesto en decenas de miles de euros en horas internas no planificadas. Quien construya un caso de negocio para la dirección necesita ese coste de oportunidad en la hoja de cálculo desde el primer día, no descubierto a mitad del proceso.
Si hay una cosa que merece priorizarse antes que cualquier otra, es una evaluación honesta de la capacidad. Sabe exactamente cuáles de los roles que necesita tu SGSI ya tienes cubiertos y cuáles no, antes de hablar con un solo consultor. Esa es la diferencia entre un compromiso con alcance definido que se ajusta a tu presupuesto y uno abierto que no lo hace.
— Martin
Obtén una estimación de costes ISO 27001 personalizada antes de hablar con proveedores
Existen herramientas que te permiten calcular el precio de los tres modelos de externalización antes de que llegue a tu bandeja de entrada un solo presupuesto de consultor. En lugar de estimar días de consultoría u horas internas a ciegas, es posible obtener una estimación en tiempo real construida a partir del tamaño de tu empresa, tu sector y tu madurez de seguridad actual, comparada con un modelo de referencia transparente.

Se puede realizar una evaluación de madurez en todos los dominios ISO relevantes para identificar las brechas existentes y, a continuación, construir un diagrama de Gantt personalizable para comparar cómo quedaría un calendario de implantación interna frente a uno híbrido o liderado por consultor. Es posible guardar múltiples estimaciones en paralelo, de modo que puedas acudir a una reunión presupuestaria con cifras para los tres enfoques en lugar de solo el presupuesto de un proveedor. Si quieres la lectura más rápida posible sobre dónde te encuentras, empieza con la comprobación de preparación gratuita de 2 minutos, o profundiza con la evaluación de preparación completa para obtener un desglose detallado y exportable de costes y esfuerzo que puedas llevar directamente a la dirección.
Fuentes
- Cómo presupuestar un proyecto de implantación de ISO 27001 (PDF de 27001Academy)
- Coste de certificación ISO 27001 en 2026 — ¿Cuánto pagan realmente las medianas empresas? | Reepa Solutions
- Coste de certificación ISO 27001 en 2026: desglose completo | AxiPro