Descarga dos plantillas ISO 27001 editables: un informe de auditoría interna y un informe de evaluación inicial, ambos diseñados para mapear los hallazgos a las Cláusulas 4 a 10 y los controles del Annex A. Cada archivo incluye una tabla de hallazgos con referencias a evidencias, clasificaciones de riesgo y campos de seguimiento de CAPA ya formateados, de modo que puedas comenzar a registrar observaciones el mismo día en lugar de crear un libro de trabajo desde cero.
TL;DR:
- Utiliza la tabla de hallazgos en XLSX para registrar referencias a evidencias, clasificaciones de riesgo, causas raíz, detalles de CAPA y evidencia de verificación de cada hallazgo, garantizando la trazabilidad.
- Prioriza el registro de hallazgos de forma inmediata durante el recorrido de auditoría, adjuntando las evidencias en tiempo real para evitar vacíos y garantizar la exactitud.
- Mapea cada control y cláusula del Annex A a evidencias específicas e indica explícitamente si los controles están incluidos o excluidos, con justificaciones para las exclusiones.
- Adapta la plantilla a tu organización añadiendo columnas de sede o departamento para entidades más grandes o con múltiples sedes, sin eliminar los campos esenciales.
- Céntrate en establecer una cadena clara y trazable desde la observación hasta el cierre, en lugar de en el formato perfecto, para cumplir con los estándares de revisión de certificación.
Tabla de Contenidos
- Descargas de Plantillas de Informes ISO 27001: Qué se Incluye
- Qué Contiene Cada Archivo de Plantilla
- Cómo Usar la Plantilla de Auditoría ISO 27001 Paso a Paso
- Qué Documentar para Cada Hallazgo
- Mapeo de Hallazgos a Cláusulas ISO 27001 y Controles del Annex A
- Hallazgos de Muestra de Informes ISO 27001 que Puedes Copiar
- Adaptación de la Plantilla al Alcance de tu Organización
- Muestreo Inteligente y Consejos para el Auditor Jefe
- Cómo ISMS Calculator Acelera la Cumplimentación del Informe
- Dónde Verificar los Estándares de Documentación ISO 27001
- Qué es Realmente Importante al Sentarte a Redactar el Informe
- Fuentes
Descargas de Plantillas de Informes ISO 27001: Qué se Incluye
La plantilla de informe de auditoría interna se presenta como un DOCX editable para las secciones narrativas (resumen ejecutivo, alcance, firma) junto con un libro de trabajo XLSX de hallazgos y lista de verificación del Annex A para la puntuación, las referencias a evidencias y el seguimiento de CAPA. También se incluye un PDF de muestra de un informe completado, principalmente para que puedas ver cómo queda un documento terminado antes de empezar a rellenar el tuyo.
Abre el DOCX cuando redactes el resumen ejecutivo, el alcance de la auditoría o los objetivos; esas secciones se benefician del texto libre y el formato. Abre el XLSX cuando registres hallazgos, mapees controles o hagas seguimiento de acciones correctivas; una hoja de cálculo gestiona el ordenamiento, el filtrado y los totales acumulados mucho mejor que una tabla de Word. El informe de evaluación inicial (de preparación) sigue el mismo esquema —DOCX para la narrativa, XLSX para la lista de verificación del Annex A—, pero con campos de hallazgos más ligeros, ya que una revisión de preparación no es aún una auditoría formal.
Los auditores jefe suelen ser responsables del informe en DOCX y de los campos de firma. Los responsables del ISMS o los responsables de cumplimiento tienden a trabajar principalmente en la lista de verificación XLSX en el día a día, actualizando el estado de verificación a medida que se cierran las acciones correctivas. Si tu equipo divide esos roles, comparte ambos archivos con antelación para que nadie trabaje con una versión desactualizada.
Qué Contiene Cada Archivo de Plantilla
Cada hoja de cálculo y sección de las plantillas está vinculada a una tarea específica de la auditoría. Saber qué va en cada lugar antes de empezar a escribir evita tener que rehacer el trabajo más adelante.
El bloque de portada y metadatos captura de un vistazo el ID de auditoría, las fechas de auditoría, el departamento auditado, el nombre del auditor jefe y el enunciado del alcance. Esta sección importa más de lo que parece: un enunciado de alcance vago es una de las formas más rápidas de que un informe sea rechazado durante la revisión de certificación, porque el revisor no puede determinar qué se verificó realmente.
La tabla de cobertura de cláusulas recorre las Cláusulas 4 a 10 (contexto, liderazgo, planificación, soporte, operación, evaluación del desempeño, mejora) con una columna de estado para cada una. Junto a ella se encuentra la hoja de trabajo de mapeo de controles del Annex A, que lista los 93 controles de la reestructuración de 2022 agrupados en sus cuatro temáticas: organizativa, personas, física y tecnológica.
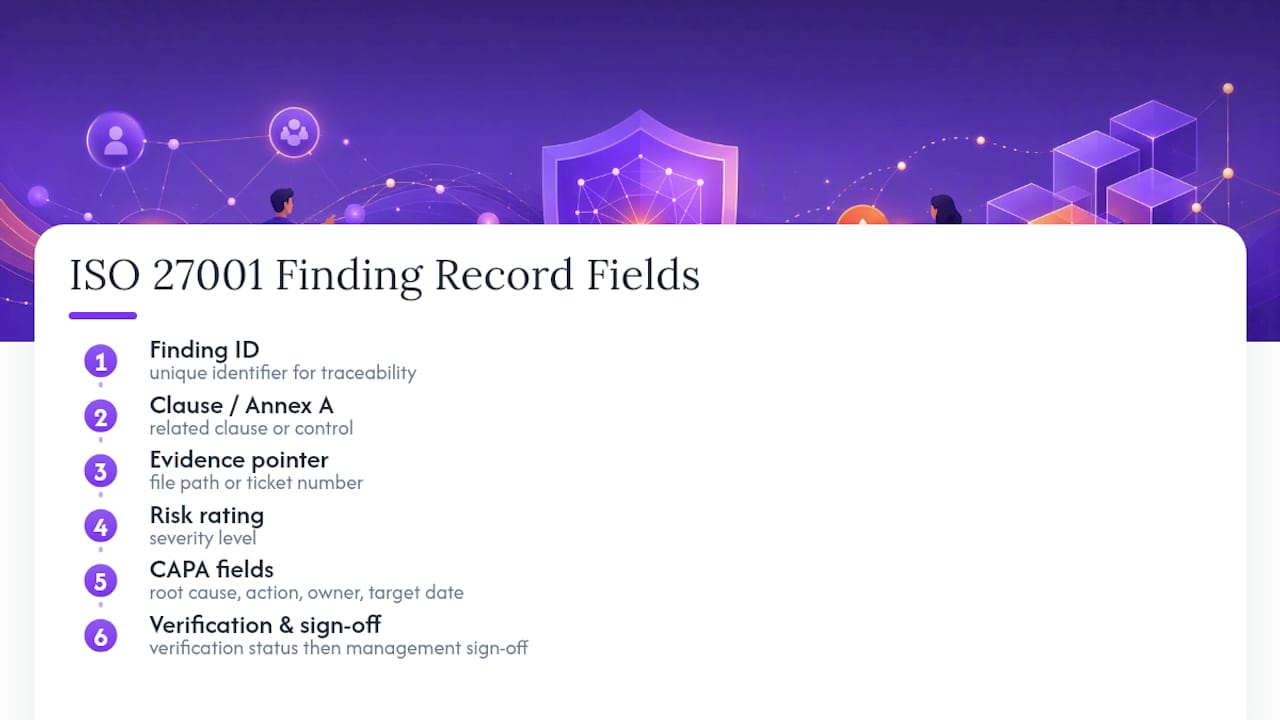
La tabla de hallazgos es el núcleo de trabajo del documento. Cada entrada incluye un ID de hallazgo único para la trazabilidad, la cláusula o control del Annex A relacionado, una referencia a la evidencia (como una ruta de archivo o un número de ticket), una clasificación de riesgo que indica la gravedad, campos de CAPA que incluyen la causa raíz, la acción correctiva, el responsable y la fecha objetivo, más una columna de estado de verificación que permanece vacía hasta que se revisa la evidencia de cierre. La sección de resumen de gestión y firma proporciona un resumen en lenguaje sencillo para la dirección y líneas de firma para el auditor jefe y el representante de la dirección del auditado. Omitir esta sección hace que el informe parezca datos brutos en lugar de un entregable completo.
Cómo Usar la Plantilla de Auditoría ISO 27001 Paso a Paso
Una plantilla de lista de verificación de auditoría solo resulta útil si se utiliza en el orden correcto. Ejecutar las etapas fuera de secuencia es la razón más común por la que los informes de auditoría acaban incompletos o contradictorios.
- Planificar la auditoría. Completa el alcance, los objetivos de la auditoría y la muestra de controles o procesos que revisarás. Selecciona tu muestra aplicando un enfoque basado en riesgo en lugar de revisar todo de forma uniforme. Solicita las evidencias con antelación para que el auditado no tenga que improvisar el día de la revisión, y registra las notas de la reunión de apertura directamente en la sección de metadatos.
- Ejecutar la auditoría. Registra las observaciones en la tabla de hallazgos sobre la marcha, no de memoria al final. Adjunta la referencia a la evidencia en el momento en que la identificas, ya sea un número de ticket, un extracto de log o el nombre de un archivo de captura de pantalla. Asigna una clasificación de riesgo preliminar en el acto; podrás ajustarla después, pero un hallazgo sin clasificar es fácil de olvidar.
- Redactar el informe. Elabora el resumen ejecutivo al final, una vez que todos los hallazgos estén registrados. Agrupa los hallazgos relacionados por temática (deficiencias en el control de acceso, evaluaciones de proveedores incompletas, registros de formación faltantes) en lugar de listarlos en el orden en que los encontraste; un resumen temático es mucho más útil para la dirección. Asigna un responsable de CAPA y una fecha objetivo a cada no conformidad antes de que el informe se envíe para su firma.
- Cerrar el ciclo. Verifica que cada CAPA se completó realmente, no solo que fue marcada como completada. Recopila la evidencia de cierre (una captura de pantalla de seguimiento, una política actualizada, un registro de formación completado), actualiza la columna de verificación y envía el informe para la firma final.
Consejo profesional: Registra los hallazgos en el XLSX en el momento en que los observes durante el recorrido de auditoría, incluso de forma preliminar. Los auditores que esperan hasta el final del día para anotar las cosas pierden sistemáticamente detalle sobre las evidencias, y esa laguna es exactamente lo que un revisor de certificación preguntará.
Trátalo como un ciclo, no como un evento puntual. La auditoría interna conforme a la Cláusula 9.2 está concebida para ejecutarse de forma continua, alimentando la revisión por la dirección, en lugar de ser algo que se redacta únicamente cuando un auditor externo solicita pruebas de que ocurrió.
Qué Documentar para Cada Hallazgo
Un hallazgo que no puede trazarse desde la observación hasta el cierre es un pasivo en el momento de la certificación, no un activo. Todos los campos de cada fila de la tabla de hallazgos deben estar completos, sin excepción:
- ID de hallazgo para la referencia cruzada entre ciclos de auditoría
- Referencia a la cláusula o control del Annex A que vincula el hallazgo con el estándar
- Resumen de la evidencia, una descripción de una o dos frases de lo que se observó
- Ubicación de la evidencia, la ruta de carpeta real, el número de ticket o la referencia a la captura de pantalla
- Clasificación de riesgo: menor, mayor u observación
- Causa raíz: por qué existe la brecha, no solo cuál es la brecha
- Acción correctiva recomendada
- Responsable de CAPA y fecha objetivo
- Evidencia de verificación recopilada al cierre
- Fecha de cierre y firma
A continuación se muestra cómo queda en la práctica una fila completada:
Hallazgo AR-014. Cláusula 8.1 y control del Annex A 5.15 (Control de Acceso). Observación: tres exempleados conservaban credenciales VPN activas 40 días después de su baja, evidenciado en el registro de offboarding de RRHH con fecha 3 de marzo de 2026 y en el extracto del sistema de gestión de identidades adjunto en /evidence/AR014_vpn_export.xlsx. Clasificación de riesgo: Mayor. Causa raíz: la lista de verificación de offboarding no genera automáticamente un ticket de revocación de acceso. Acción correctiva: añadir un paso de desaprovisionamiento automatizado al flujo de trabajo de offboarding de RRHH, responsable: Jefe de Operaciones TI, fecha objetivo: 15 de abril de 2026. Verificación: la reexportación de cuentas VPN activas confirmó cero exempleados con credenciales activas a 18 de abril de 2026. Cerrado y firmado el 20 de abril de 2026.
Formatea las referencias a evidencias de manera coherente en todo el informe. Una ruta de carpeta (/evidence/AR014_vpn_export.xlsx), un número de ticket (JIRA-4521) o una referencia a una captura de pantalla con nombre funcionan bien, pero elige una convención por organización y mantenla. Un formato mixto en un informe con 40 hallazgos es exactamente el tipo de cosa que hace que un revisor cuestione el resto de tu documentación. Para una visión más amplia de lo que los auditores aceptan o no como evidencia, la guía práctica sobre tipos de evidencias ISO 27001 cubre formatos que no caben en una sola fila de plantilla; las organizaciones que documentan controles técnicos específicamente pueden apoyarse en ejemplos de evidencias de cifrado y seguridad de datos para esa categoría de hallazgo.
Mapeo de Hallazgos a Cláusulas ISO 27001 y Controles del Annex A
La revisión de 2022 reorganizó el Annex A de 114 controles a 93 controles agrupados en cuatro temáticas: organizativa, personas, física y tecnológica. Si tu Declaración de Aplicabilidad aún refleja la estructura de 2013, tu hoja de trabajo de mapeo necesita ser reconstruida antes de poder considerar la pista de auditoría como vigente.
Un método de mapeo funcional consta de cuatro pasos para cada control:
- ID de control: extrae el número de control directamente de la lista actual de 93 controles, no de una combinación híbrida 2013/2022
- Decisión de aplicabilidad: marca incluido o excluido, con una justificación de una línea para las exclusiones (algunos controles genuinamente no aplican; las organizaciones exclusivamente en la nube sin salas de servidores físicas pueden razonablemente excluir determinados controles de seguridad física)
- Referencia a evidencia: vincula el documento, registro o captura de pantalla específicos que respaldan la decisión
- Entrada en la Declaración de Aplicabilidad: tanto la decisión como la referencia a la evidencia deben aparecer en la SoA, no solo en el archivo de trabajo interno
Una fila de muestra podría leerse así: Control 5.23 (Seguridad de la Información para el Uso de Servicios en la Nube), incluido, referencia a evidencia /evidence/cloud_vendor_assessment_2026.pdf, que hace referencia al cuestionario de seguridad del proveedor completado para el proveedor principal en la nube. Esa única línea, si es trazable, proporciona a un revisor de certificación todo lo que necesita sin necesidad de preguntas de seguimiento. Las matrices de cumplimiento construidas en torno a la estructura completa de 93 controles pueden mapear cada disposición a una pregunta de auditoría específica, lo que vale la pena revisar si deseas una referencia más completa más allá de la lista de verificación integrada en la plantilla. Para un recorrido más profundo de lo que cubre cada familia de controles, consulta el desglose de controles del Annex A explicados.
Hallazgos de Muestra de Informes ISO 27001 que Puedes Copiar
Ver tres hallazgos terminados uno al lado del otro, en los tres niveles de gravedad, facilita mucho la redacción de los propios. A continuación se muestra cómo debe leerse cada uno en la plantilla.
- No conformidad menor. Hallazgo: existe una política de complejidad de contraseñas, pero no se aplica en dos aplicaciones internas heredadas, evidenciado en los extractos de configuración con fecha 10 de febrero de 2026. Acción correctiva: aplicar la política de complejidad estándar de la organización a ambas aplicaciones antes del 20 de marzo de 2026, responsable: Equipo de Soporte de Aplicaciones. Verificación: reexportación de configuración que confirma la aplicación de la política en ambos sistemas, revisada y cerrada el 25 de marzo de 2026.
- No conformidad mayor. Hallazgo: no se siguió el procedimiento de respuesta a incidentes durante un incidente de phishing en enero de 2026; el equipo de seguridad notificó a los usuarios afectados nueve días después de la detección, en lugar del plazo de 24 horas definido en el procedimiento. Contención inmediata: restablecimiento de credenciales de todas las cuentas afectadas y emisión de una alerta de phishing a toda la organización. CAPA a largo plazo: reentrenar al equipo de operaciones de seguridad en el procedimiento de respuesta a incidentes y añadir un disparador de escalado automatizado al sistema de tickets, responsable: Responsable de Operaciones de Seguridad, fecha objetivo: 60 días. La verificación requiere un ejercicio de simulación posterior que demuestre que se cumple el plazo de 24 horas.
- Observación. Hallazgo: el registro de riesgos se actualiza trimestralmente, lo que cumple el requisito mínimo, pero tres directores de departamento señalaron durante las entrevistas que valorarían una revisión mensual más ligera sobre los riesgos emergentes. Acción recomendada: pilotar una revisión mensual de 15 minutos de los riesgos con los directores de departamento, responsable: Responsable del ISMS, sin fecha objetivo formal, ya que se trata de una oportunidad de mejora y no de una no conformidad.
Observa la diferencia de tono. El hallazgo menor es directo. El hallazgo mayor nombra la contención inmediata por separado de la corrección a largo plazo, porque un informe que mezcla ambas confunde el plazo de cierre. La observación se lee como una invitación, no como una exigencia. Para más ejemplos trabajados de una mayor variedad de tipos de no conformidad, la guía de ejemplos de no conformidades ISO 27001 es un complemento útil para tener junto a la plantilla.
Adaptación de la Plantilla al Alcance de tu Organización
Algunos campos de las plantillas son estructurales y nunca deben eliminarse, independientemente de cuánto personalices el resto. El vínculo con la Declaración de Aplicabilidad, la columna de referencia a evidencias y el campo de verificación de CAPA deben sobrevivir a cualquier edición, ya que eliminarlos rompe la cadena auditable que un organismo de certificación espera ver desde el hallazgo hasta el cierre.
Más allá de eso, adapta la plantilla a tu organización:
- Equipos pequeños funcionan mejor con una tabla de hallazgos compacta y referencias directas a evidencias en lugar de un libro de trabajo extenso con múltiples hojas; una plantilla voluminosa que nadie termina de rellenar es peor que una ágil que esté completamente cumplimentada
- Organizaciones más grandes suelen necesitar columnas adicionales de índice de evidencias y una hoja de muestreo independiente para documentar qué ubicaciones, sistemas o unidades de negocio se revisaron en cada ciclo
- Organizaciones con múltiples sedes o unidades de negocio deben añadir una columna de sede o unidad a la tabla de hallazgos para que los patrones entre ubicaciones sean visibles de un vistazo
Consejo profesional: Mantén un registro de cambios sencillo en la portada, aunque sean tres líneas: fecha, qué cambió y quién lo cambió. Cuando un organismo de certificación pregunte por qué el formato del informe del año pasado difiere del de este año, un registro de cambios visible responde a la pregunta en segundos en lugar de desencadenar una conversación más larga.
Los auditores también suelen esperar una serie de registros operacionales de apoyo más allá de los que el estándar nombra explícitamente: registros de incidentes, evaluaciones de proveedores, registros de formación. Prepararlos antes de la auditoría, en lugar de hacerlo con prisas cuando se soliciten, es una de las formas más fiables de evitar una no conformidad mayor que no tiene nada que ver con tu postura de seguridad real.
Muestreo Inteligente y Consejos para el Auditor Jefe
No es necesario auditar todos los controles en cada ciclo para obtener una imagen fiable de la preparación. Una muestra basada en riesgos, ponderada hacia las áreas de mayor riesgo residual y cualquier familia de controles que haya fallado en una auditoría anterior, proporciona la mayor parte del valor de aseguramiento con una fracción del esfuerzo.
Ejecutar el muestreo de controles del Annex A en paralelo con la revisión de las Cláusulas 4 a 10, en lugar de como dos pasadas separadas, demuestra el cumplimiento a nivel de sistema de forma más convincente que tratarlos como listas de verificación independientes. Los profesionales que muestrean por familia de controles también tienden a trasladar el historial de CAPA entre ciclos en lugar de reauditar elementos que ya se cerraron correctamente, lo que supone un ahorro de tiempo real en auditorías recurrentes.
Para las evidencias, utiliza formatos que sean rápidos de obtener y fáciles de verificar posteriormente:
- Números de ticket de tu sistema de atención o gestión de cambios
- Capturas de pantalla con fecha y nombre del sistema visibles
- Extractos de logs que cubran la ventana específica bajo revisión
- Actas de reuniones para controles relacionados con la gobernanza, como la revisión por la dirección o la evaluación de riesgos
Nada de esto requiere herramientas especiales. Solo requiere disciplina para capturar las evidencias en el momento en que se identifican, no para reconstruirlas de memoria una semana después.
Cómo ISMS Calculator Acelera la Cumplimentación del Informe
Rellenar una plantilla de auditoría desde cero es la parte más lenta de todo el proceso. La verificación de preparación gratuita de ISMS Calculator te ofrece un punto de partida de dos minutos: responde un breve conjunto de preguntas y obtén una instantánea de madurez a través de las cuatro temáticas de controles del Annex A que puedes insertar directamente en las secciones de alcance y objetivos de tu informe de evaluación inicial.
Las funcionalidades relevantes para la elaboración de informes incluyen:
- Una verificación de preparación gratuita de 2 minutos para establecer una línea base antes de tu primera auditoría formal
- Evaluaciones de madurez que abarcan las cuatro temáticas de controles del Annex A, útiles para cumplimentar la tabla de cobertura de cláusulas
- Informes PDF exportables que puedes adjuntar como evidencia de apoyo en el archivo de evaluación inicial
- Cronogramas Gantt personalizables para el seguimiento de las fases de implementación junto con las fechas objetivo de CAPA
- Comparaciones con referencias del modelo para validar si tus hallazgos son habituales en tu sector o si se trata de un caso realmente atípico
| Situación del Usuario | Mejor Punto de Partida |
|---|---|
| Nunca ha realizado una verificación de preparación antes | Verificación de preparación gratuita de 2 minutos |
| Necesita una imagen de madurez más completa a través de las cuatro temáticas de controles de ISO/IEC 27001:2022 | Evaluación de Preparación ISO 27001 |
| Ya está auditando y solo necesita archivos de informe editables | Usa directamente las plantillas DOCX y XLSX |
Usa la verificación de preparación cuando quieras una referencia rápida antes de comprometerte con un ciclo completo de auditoría interna. Mantén las plantillas editables cuando ya estés en medio de una auditoría y necesites un seguimiento granular de hallazgos que una herramienta de resumen no está diseñada para reemplazar.
Dónde Verificar los Estándares de Documentación ISO 27001
Merece la pena marcar algunas fuentes junto a las propias plantillas. El documento de Protiviti sobre la transición a 2022 explica por qué la auditoría interna debe ejecutarse como un ciclo continuo en lugar de un evento puntual desencadenado por la solicitud de un auditor externo. La lista de verificación completa de los 93 controles es útil si deseas una referencia pregunta por pregunta más allá de lo que cubre la hoja de trabajo de mapeo de la plantilla por sí sola.
Vale la pena recordarlo: ISO no publica ninguna lista de verificación oficial. Cada lista de verificación y matriz que encontrarás, incluidas las referenciadas aquí, son herramientas elaboradas por profesionales diseñadas para traducir el estándar en preguntas listas para la auditoría, no documentos oficiales de ISO. Trátolas como ayudas de trabajo, no como verdades absolutas, y contrasta cualquier aspecto inusual con la propia orientación de tu organismo de certificación.
Qué es Realmente Importante al Sentarte a Redactar el Informe
La mayoría de las guías sobre elaboración de informes ISO 27001 dedican demasiado tiempo al formato y muy poco a lo único que realmente determina si un informe supera la revisión de certificación: si cada hallazgo puede trazarse, de forma ininterrumpida, desde la observación hasta la evidencia, la acción correctiva y el cierre verificado. Un informe con un formato impecable pero con una laguna en algún punto de esa cadena será señalado. Una hoja de cálculo sencilla, incluso poco vistosa, en la que cada fila se trace limpiamente, no lo será.
El consejo convencional de "documentar todo exhaustivamente" no da en el blanco. La exhaustividad sin trazabilidad solo produce un documento más largo del que buscar fallos. Prioriza la referencia a la evidencia y el campo de verificación por encima del perfeccionismo en el resumen ejecutivo. Quienes lean este artículo deberían construir primero la tabla de hallazgos, lograr que la cadena funcione en dos o tres hallazgos reales, y solo entonces preocuparse por cómo queda el resumen de gestión. Las herramientas que precargan datos de madurez, como una verificación de preparación, son más útiles cuando alimentan con datos reales esa cadena en lugar de sustituir la disciplina de hacer el seguimiento de las evidencias tú mismo.
— Martin
Fuentes
- Cambios clave de ISO 27001:2022 y enfoques para la transición (Protiviti)
- Auditchecklists
- La Lista de Verificación Moderna de Cumplimiento ISO 27001 (2026) — ComplyJet
- Plantilla de Auditoría Interna ISO 27001 | Cadenio