Una política del SGSI es un documento breve de alto nivel que declara el compromiso de tu organización con la protección de la información, establece el marco para los objetivos de seguridad de la información y autoriza el Sistema de Gestión de Seguridad de la Información (SGSI) en su totalidad. Piensa en ella como la constitución de tu SGSI: una página, firmada por la dirección, que apunta a todo lo demás.
Obtén una política operativa en minutos:
- Kit de herramientas de Ismscalculator — evaluación de preparación, plantillas de política y exportaciones de evidencias en un único flujo de trabajo (punto de partida recomendado)
- Plantillas Word/DOCX descargables — disponibles en sitios de cumplimiento de confianza; requieren adaptación manual a tu alcance
- Generadores de políticas SaaS — producen texto borrador rápidamente, pero aún así necesitan que una persona defina el alcance y dé su aprobación
Lista de verificación rápida de personalización:
- Define el alcance de tu SGSI (sistemas, ubicaciones y tipos de datos incluidos)
- Designa un responsable de la política y un ejecutivo que la apruebe
- Obtén la firma de la alta dirección y ponle fecha
- Añade al menos un objetivo de seguridad de la información medible
- Publica el documento firmado y registra quién lo ha recibido
Una biblioteca de políticas alineada con ISO 27001 suele contener entre 15 y 30 políticas para la mayoría de las organizaciones. La política del SGSI de alto nivel es solo una de ellas: el ancla que otorga autoridad a todas las demás.
Tabla de Contenidos
- ¿Qué exige realmente ISO/IEC 27001:2026 de tu política del SGSI?
- Un ejemplo de política del SGSI lista para usar hoy mismo
- Cómo adaptar esta plantilla a tu organización
- Errores comunes que generan hallazgos en auditoría
- Dónde obtener plantillas y generadores de políticas del SGSI
- Mapeo de cláusulas de ISO/IEC 27001:2026 para tu política
- Conclusiones clave
- Lo que la mayoría de los equipos hace mal en la adopción de la política
- Ismscalculator reduce el tiempo desde el borrador de la política hasta la evidencia lista para auditoría
- Fuentes útiles y descargas
¿Qué exige realmente ISO/IEC 27001:2026 de tu política del SGSI?
La Cláusula 5.2 de ISO/IEC 27001:2022 es el requisito rector. Es más breve de lo que la mayoría espera, pero los auditores la leen con atención. La alta dirección debe establecer una política de seguridad de la información que:
- Sea apropiada al propósito de la organización
- Incluya objetivos de seguridad de la información o proporcione un marco para establecerlos
- Se comprometa a satisfacer los requisitos de seguridad de la información aplicables
- Se comprometa a la mejora continua del SGSI
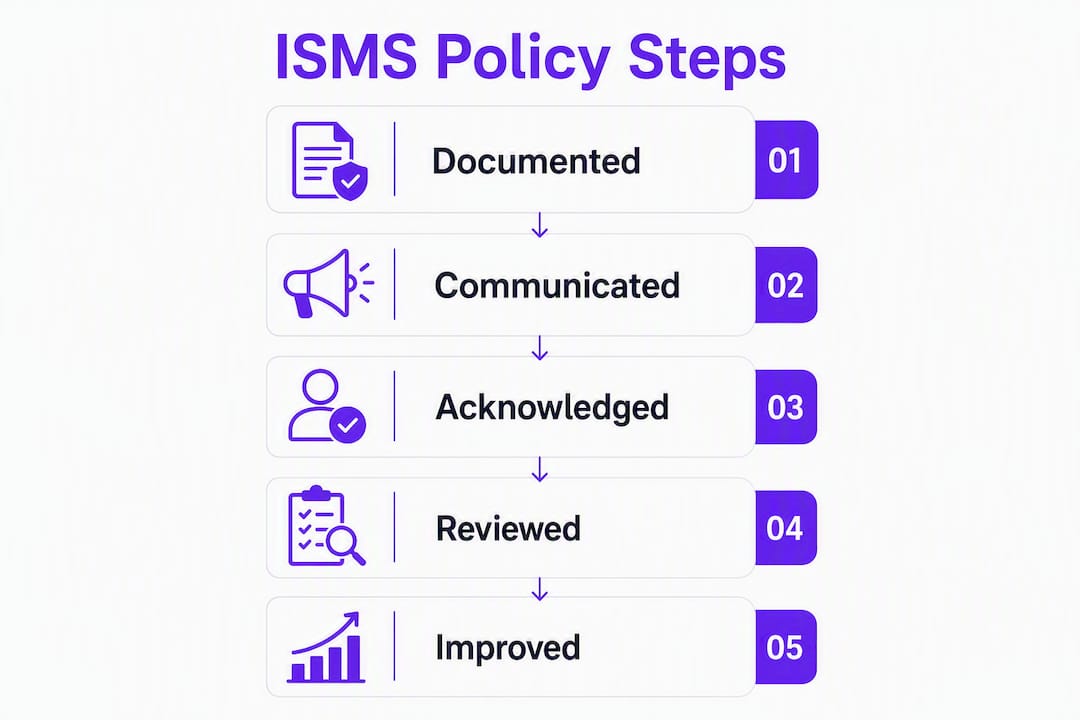
La política debe estar documentada, comunicada internamente y disponible para las partes interesadas según corresponda. Esa última expresión es importante: partes externas como clientes o reguladores pueden necesitar verla, así que redáctala teniendo en cuenta a ese público.
La Cláusula 5.2 no actúa de forma aislada. La Cláusula 5.1 exige que la alta dirección demuestre liderazgo y compromiso, lo que significa que la política debe llevar la firma real de alguien con autoridad, no simplemente el nombre del responsable de TI. La Cláusula 4.3 rige la determinación del alcance, que incide directamente en lo que cubre la política. Las Cláusulas 6.1.2 y 6.1.3 requieren una metodología de evaluación de riesgos y un plan de tratamiento de riesgos, por lo que la política debe hacer referencia a un enfoque basado en riesgos aunque no describa la metodología en detalle.
Lo que los auditores realmente quieren ver va más allá del propio documento. Buscan:
- Una política firmada y fechada, aprobada por la alta dirección
- Evidencia de que la política fue comunicada (registros de distribución, acuses de recibo en el proceso de incorporación, confirmaciones de lectura)
- Prueba de que el personal pertinente la comprendió (registros de formación, formularios de acuse de recibo firmados)
- Un ciclo de revisión definido y registros de revisiones anteriores
"El fallo de auditoría más frecuente en relación con la Cláusula 5.2 es la ausencia de prueba documentada de la comunicación y comprensión. Los auditores esperan registros —acuses de recibo en el proceso de incorporación, políticas firmadas, confirmaciones de lectura automatizadas— no solo un documento publicado en una intranet." — Orientación sobre la Cláusula 5.2 de ISO 27001:2022
Consejo profesional: Configura un flujo de trabajo sencillo de acuse de recibo el mismo día que publiques la política. Un formulario compartido, una herramienta de firma electrónica como DocuSign o incluso un hilo de correo electrónico con las respuestas registradas en una hoja de cálculo satisfacen el requisito de evidencia del auditor. El formato importa menos que el registro.
Un ejemplo de política del SGSI lista para usar hoy mismo
El texto que figura a continuación es una política de alto nivel lista para producción. Sustituye los marcadores entre corchetes por los datos de tu organización. Mantén el documento en una página: las directrices recomiendan sistemáticamente una política de alto nivel breve que enlace con políticas temáticas específicas, en lugar de incluir detalles operativos.
POLÍTICA DE SEGURIDAD DE LA INFORMACIÓN [Nombre de la organización] | ID de política: ISP-001 | Versión: 1.0 Responsable: [CISO / Director de TI] | Aprobado por: [CEO / Consejo de Administración] | Fecha de aprobación: [Fecha] | Próxima revisión: [Fecha + 12 meses] | Clasificación: Pública / Interna
Propósito y alcance (Cláusula 5.2 — adecuada al propósito; Cláusula 4.3 — alcance) [Nombre de la organización] se compromete a proteger la confidencialidad, integridad y disponibilidad de todos los activos de información dentro del alcance de su SGSI. Esta política se aplica a [describir el alcance: p. ej., "todos los sistemas de información, el personal y los terceros que apoyan la prestación de [producto/servicio] desde [ubicación(es)]"].
Objetivos (Cláusula 5.2 — objetivos o marco para establecerlos; Cláusula 6.2) La organización establecerá, supervisará y revisará objetivos de seguridad de la información medibles. Los objetivos se documentan por separado y son revisados por la dirección al menos una vez al año.
Enfoque basado en riesgos (Cláusulas 6.1.2–6.1.3) Los riesgos de seguridad de la información se identificarán, evaluarán y tratarán de conformidad con la metodología de evaluación de riesgos de la organización. Las decisiones de tratamiento de riesgos se documentan en el Plan de Tratamiento de Riesgos.
Cumplimiento (Cláusula 5.2 — requisitos aplicables) La organización se compromete a satisfacer todos los requisitos legales, reglamentarios, contractuales e internos de seguridad de la información que le sean aplicables.
Mejora continua (Cláusula 5.2 — mejora continua; Cláusula 10) La organización se compromete a la mejora continua del SGSI mediante revisiones periódicas por la dirección, auditorías internas y acciones correctivas.
Roles y responsabilidades (Cláusula 5.3) La alta dirección es responsable última de esta política. El [CISO / Director de TI] es responsable del mantenimiento del SGSI y de informar sobre su desempeño. Todo el personal es responsable de cumplir esta política y las políticas temáticas específicas relacionadas.
Políticas de apoyo Esta política está respaldada por políticas temáticas específicas que incluyen, entre otras: Política de Control de Acceso, Política de Respuesta a Incidentes, Política de Clasificación de Datos, Política de Riesgo de Terceros y Política de Continuidad de Negocio.
Firmado: _________________________ [CEO / Presidente del Consejo de Administración] Fecha: _____________
Notas sobre el uso de esta plantilla:
- Conserva el original firmado en tu sistema de gestión documental con historial de versiones
- Haz referencia a cada política de apoyo por nombre e ID de documento; no copies su contenido en esta política
- El kit de herramientas de Ismscalculator incluye versiones DOCX exportables de esta plantilla y de las políticas de apoyo; la guía del marco del SGSI explica cómo se interrelacionan
Cómo adaptar esta plantilla a tu organización
El texto genérico no supera las auditorías. Los auditores detectan fácilmente las políticas copiadas y pegadas que hacen referencia a departamentos o controles que no existen en la organización. Sigue estos pasos en orden.
-
Define primero el alcance de tu SGSI. Identifica qué sistemas, ubicaciones, unidades de negocio y tipos de datos quedan dentro del límite. Redacta una o dos frases que un auditor no técnico pueda verificar contra tu inventario de activos. Para una empresa SaaS con sede en España, podría decir: "Toda la infraestructura en la nube, los repositorios de código fuente y los datos de clientes procesados en apoyo de la plataforma [Nombre del Producto], operada desde nuestra sede en Madrid."
-
Identifica a las partes interesadas. Enumera los grupos de interés internos (empleados, contratistas) y externos (clientes, reguladores, auditores, proveedores en la nube). Esto determina cómo se distribuye la política y qué nivel de detalle es apropiado para su publicación externa.
-
Establece entre 1 y 3 objetivos de seguridad de la información medibles. Los compromisos vagos no superan la Cláusula 6.2. Ejemplos concretos para organizaciones europeas:
- "Reducir el tiempo medio de detección de incidentes de seguridad a menos de 72 horas para el cuarto trimestre de 2026, medido mediante informes del SIEM."
- "Alcanzar el 100 % de finalización de la formación anual en concienciación sobre seguridad para todos los empleados antes del 31 de diciembre de 2026."
-
Asigna responsabilidad y autoridad de aprobación. El responsable de la política la mantiene y actualiza. El aprobador (CEO, Consejo de Administración o equivalente) la firma. Son dos personas distintas. Los responsables de TI suelen liderar la implantación del SGSI, pero el aprobador debe ser un alto directivo con autoridad organizativa.
-
Enlaza con procedimientos de nivel de control, no los incorpores. La política dice el qué y el por qué. Los procedimientos dicen el cómo. Haz referencia a tu Procedimiento de Control de Acceso por ID de documento; no pegues su contenido en la política. Esto mantiene la política estable cuando los procesos operativos cambian.
-
Establece un calendario de revisión y cúmplelo. La revisión anual es el mínimo. Activa una revisión fuera de ciclo tras cambios organizativos significativos, incidentes graves o modificaciones del alcance. Registra cada revisión con fecha, asistentes y resultado.
Registros que conservar en cada paso:
| Paso | Evidencia a recopilar |
|---|---|
| Definición del alcance | Documento de declaración del alcance, extracto del inventario de activos |
| Partes interesadas | Registro de partes interesadas |
| Objetivos | Registro de objetivos con métricas y metas |
| Responsabilidad y aprobación | Política firmada con nombre del aprobador y fecha |
| Comunicación | Registro de distribución, registros de acuse de recibo |
| Revisión | Actas de revisión por la dirección, historial de versiones |
Errores comunes que generan hallazgos en auditoría
La mayoría de los fallos en las políticas del SGSI se concentran en una lista breve de errores recurrentes. Corrígelos antes de que llegue el auditor.
- Exceso de detalle en la política. Incorporar procedimientos, configuraciones técnicas o instrucciones paso a paso convierte una política de una página en un documento de 20 páginas que nadie lee ni mantiene. Las políticas declaran el qué y el por qué; los procedimientos, el cómo.
- Mezclar política con procedimiento. Cuando una política cambia cada vez que cambia un proceso, pierde autoridad. Mantenlos separados.
- Usar una plantilla genérica sin adaptarla. Hacer referencia a un "Equipo de Seguridad del Centro de Datos" cuando tu organización usa AWS y no tiene ningún centro de datos físico es una señal de alarma inmediata. Define el alcance primero y luego redacta.
- Falta de firma de la alta dirección. Una política aprobada únicamente por el responsable de TI no satisface la Cláusula 5.1. La firma debe provenir de alguien con autoridad organizativa.
- Sin evidencia de comunicación. Publicar un documento en una intranet no equivale a comunicarlo. Los auditores quieren registros.
- Responsabilidad poco clara. "El departamento de TI" no es un responsable. Designa un rol específico.
- Sin cadencia de revisión definida. Si la política no tiene fecha de próxima revisión, los auditores asumen que nunca ha sido revisada.
- Alcance inconsistente. El alcance de la política debe coincidir con la declaración de alcance en la documentación del SGSI. Las discrepancias sugieren que los documentos se redactaron de forma independiente.
- Distribución incorrecta según el público. Las partes externas pueden necesitar una versión de la política; el personal interno necesita la versión completa más el acuse de recibo. Enviar la versión incorrecta al público incorrecto genera brechas.
- Referencias a controles no aplicables. Si has excluido un control del Annex A, documenta la justificación en tu Declaración de Aplicabilidad. No dejes referencias residuales en la política.
Tres señales de alarma el día de la auditoría que debes corregir de inmediato:
- Sin número de versión ni fecha de aprobación en el documento de política
- Sin registros de acuse de recibo para los empleados actuales
- Objetivos formulados como aspiraciones ("aspiramos a mejorar la seguridad") en lugar de metas medibles
Dónde obtener plantillas y generadores de políticas del SGSI
Las fuentes de plantillas se dividen en cuatro categorías, cada una con una compensación diferente entre velocidad, profundidad de personalización y solidez ante auditoría.
La redacción interna te ofrece el máximo control y cero coste de licencia, pero requiere a alguien que conozca bien la Cláusula 5.2 para escribir conforme a ella. Es la mejor opción para grandes empresas con un equipo de seguridad dedicado y tiempo disponible.
Las plantillas descargables (Word, PDF, DOCX) de sitios de cumplimiento se obtienen rápidamente y son fáciles de personalizar. El riesgo es que son genéricas por diseño. Aun así debes definir el alcance, eliminar secciones irrelevantes y añadir los datos específicos de tu organización antes de que estén listas para una auditoría. Una guía práctica para líderes empresariales sobre política de seguridad explica qué hace que una política sea genuinamente útil frente a meramente decorativa.
Los generadores de políticas SaaS producen texto borrador en minutos a partir de los datos que aportas sobre tu organización. Los mejores mapean el resultado a cláusulas ISO específicas. La contrapartida es que el resultado aún necesita revisión humana, y algunos generadores producen texto demasiado genérico para superar una auditoría de certificación sin una edición significativa.
Las políticas elaboradas por consultores ofrecen la mayor solidez ante auditoría porque un implementador experimentado adapta cada línea a tu alcance y perfil de riesgo. El coste es mayor y el plazo más largo. Para sectores regulados —servicios financieros, sanidad, contratistas de defensa— esta es a menudo la opción correcta.
Lista de decisión:
| Situación | Fuente recomendada |
|---|---|
| Startup, plazo ajustado, presupuesto limitado | Generador SaaS + verificación de preparación |
| Entidad financiera regulada | Elaborada por consultor, enfoque de alcance primero |
| Gran empresa con equipo de seguridad interno | Redacción interna con referencia a plantilla |
| Empresa mediana, primer intento de ISO 27001 | Plantilla descargable + revisión por consultor |
Para organizaciones de servicios financieros, la guía del SGSI para la protección de datos financieros explica cómo adaptar el alcance y los controles específicamente para entornos regulados.
Consejo profesional: Independientemente de la fuente que utilices, realiza una verificación de preparación antes de finalizar la política. La autoevaluación gratuita de 2 minutos de Ismscalculator detecta las carencias en tu política y en la configuración del SGSI antes de que lo haga un auditor, ahorrándote un hallazgo de acción correctiva el primer día de la certificación.
Mapeo de cláusulas de ISO/IEC 27001:2026 para tu política
Usa esta tabla para validar cada sección de tu política durante las revisiones internas o las verificaciones previas a la auditoría.
| Elemento de la política | Ejemplo de declaración de política | Cláusula(s) ISO | Evidencia esperada |
|---|---|---|---|
| Propósito y alcance | "Esta política se aplica a todos los activos de información que respaldan [Producto] desde [Ubicación]." | 4.3, 5.2 | Declaración de alcance, inventario de activos |
| Compromiso de la dirección | "La alta dirección se compromete a establecer y mantener el SGSI." | 5.1, 5.2 | Política firmada, actas de reuniones |
| Objetivos de seguridad de la información | "Se establecen, supervisan y revisan anualmente objetivos medibles." | 5.2, 6.2 | Registro de objetivos con métricas |
| Enfoque basado en riesgos | "Los riesgos se identifican, evalúan y tratan conforme a la metodología de evaluación de riesgos." | 6.1.2, 6.1.3 | Registro de riesgos, plan de tratamiento de riesgos |
| Requisitos aplicables | "La organización se compromete a satisfacer los requisitos legales, reglamentarios y contractuales." | 5.2 | Registro legal, registros de revisión de contratos |
| Mejora continua | "La organización se compromete a la mejora continua del SGSI." | 5.2 | Actas de revisión por la dirección, informes de auditoría |
| Roles y responsabilidades | "El CISO es responsable del mantenimiento del SGSI y de los informes de desempeño." | 5.3 | Matriz RACI, descripciones de puestos |
| Comunicación y disponibilidad | "Esta política se comunica a todo el personal y está disponible para las partes interesadas." | 5.2 | Registro de distribución, registros de acuse de recibo |
Para un recorrido más detallado sobre cómo estas cláusulas se interconectan a lo largo del marco completo del SGSI, el desglose cláusula por cláusula cubre las Cláusulas 4 a 10 en secuencia.
Conclusiones clave
Una política del SGSI conforme requiere un compromiso firmado por la alta dirección, objetivos medibles, un alcance definido y prueba documentada de que toda persona pertinente la ha recibido y acusado recibo.
| Punto | Detalles |
|---|---|
| Mantén la política breve | Una página es el objetivo; enlaza con los procedimientos en lugar de incorporar detalles operativos. |
| Demuestra la comunicación | Los registros de distribución y los acuses de recibo son lo que comprueban los auditores, no solo el documento publicado. |
| Define el alcance antes de redactar | Define primero los sistemas, ubicaciones y tipos de datos incluidos; luego adapta cada declaración de política para que coincida. |
| Establece objetivos medibles | Los compromisos vagos no superan la Cláusula 6.2; vincula cada objetivo a una métrica y una fecha límite. |
| Usa Ismscalculator | La verificación de preparación gratuita de 2 minutos y el kit de herramientas de políticas te ayudan a identificar carencias y exportar evidencias listas para auditoría antes del día de la certificación. |
Lo que la mayoría de los equipos hace mal en la adopción de la política
El fallo más pasado por alto en el trabajo con políticas del SGSI no es un problema de redacción. Es un problema de distribución y cultura. Las organizaciones dedican semanas a perfeccionar el lenguaje de la política, luego publican el documento en una página de intranet que nadie visita y lo dan por concluido. Seis meses después, un auditor solicita los registros de acuse de recibo y se hace el silencio.
La solución es más sencilla de lo que la mayoría piensa: vincula la sesión informativa sobre la política al proceso de incorporación. Todo nuevo empleado o contratista debe leer y firmar la política durante su primera semana, con registro en el sistema de RR. HH. A continuación, programa una breve revisión de la política en las reuniones generales trimestrales o de equipo, no como una conferencia de cumplimiento, sino como un recordatorio de cinco minutos sobre qué cubre la política y por qué es importante. Esa cadencia crea un rastro documental y, lo que es más importante, crea una cultura de seguridad en la que la política es un documento vivo en lugar de un PDF olvidado.
El proceso de revisión por la dirección es el marco natural para la revisión anual de la política: utilízalo para actualizar los objetivos, confirmar el alcance y volver a firmar el documento cuando se produzca algún cambio material.
Ismscalculator reduce el tiempo desde el borrador de la política hasta la evidencia lista para auditoría
Redactar una política del SGSI conforme es un paso. Demostrarla ante un auditor es otro. Ismscalculator conecta ambos. La evaluación de preparación de la plataforma mapea tu situación actual frente a los requisitos de ISO 27001:2022 a lo largo de los cuatro temas de control del Annex A, para que sepas exactamente qué carencias de política debes subsanar antes de presentarte a la certificación. El kit de herramientas de políticas incluye plantillas DOCX exportables pre-mapeadas a la Cláusula 5.2, y la función de exportación de evidencias agrupa los registros de acuse de recibo, los registros de revisión y el seguimiento de objetivos en el formato que esperan los auditores.

Para los equipos que desean orientación experta junto al kit de herramientas, la red de consultores independientes de ISO 27001 de Ismscalculator te conecta con implementadores y auditores líderes que pueden revisar tu política, validar tu alcance y prepararte para la certificación. Comienza con la autoevaluación de preparación gratuita de 2 minutos para saber en qué punto se encuentran ahora tu política y tu SGSI.
Fuentes útiles y descargas
- ISO/IEC 27001:2022 — página oficial de la norma (ISO.org) — la fuente autorizada para todos los requisitos del SGSI
- Marcos de seguridad para pymes — consejos prácticos sobre cómo elegir y adaptar marcos para organizaciones más pequeñas
- Kit de herramientas y plantillas de Ismscalculator — evaluaciones de preparación, plantillas de políticas, planificación con diagrama de Gantt y exportaciones de evidencias para la implantación de ISO 27001
Recordatorio de control de versiones: Cada versión de la política debe llevar un número de versión único, la fecha de aprobación y un resumen de los cambios. Mantén un registro de cambios adjunto al documento y conserva las versiones anteriores durante al menos tres años. Los auditores suelen solicitar versiones previas para verificar que los ciclos de revisión realmente se realizaron. Almacena los registros de distribución junto a cada versión para poder demostrar, en cualquier momento, quién recibió qué versión y cuándo.
Recomendado
- Verificación de preparación gratuita para ISO 27001 — Autoevaluación de 2 minutos | ISMS Calculator
- Construir un SGSI desde cero: Guía para startups | ISMS Calculator
- Construir un SGSI para la protección de datos financieros: Guía 2026 | ISMS Calculator
- Gestión de Accesos Privilegiados en el SGSI: Una guía de seguridad | ISMS Calculator