Una declaración de alcance ISO 27001 es un párrafo único y listo para auditoría que nombra el límite del SGSI: los productos, servicios, ubicaciones y equipos cubiertos, junto con cualquier exclusión explícita y su justificación. Responde directamente a la Cláusula 4.3, aparece en el certificado y le indica a los auditores exactamente qué van a evaluar. Si se define incorrectamente, cada paso posterior del proceso de certificación resulta más costoso.
Resumen:
- Los límites de alcance amplios aumentan el esfuerzo de auditoría, los requisitos de controles y el coste, mientras que los alcances bien acotados y debidamente justificados facilitan una certificación más rápida.
- Involucrar a la alta dirección, TI, legal, producto, operaciones y proveedores clave garantiza que el alcance incluya todos los riesgos y dependencias relevantes, reduciendo preguntas posteriores.
- Comenzar la definición del alcance listando las exclusiones y justificándolas mejora la claridad y reduce el riesgo de expansión del alcance durante la certificación.
- La declaración de alcance debe ser concisa, centrándose en productos, ubicaciones y equipos, con las exclusiones debidamente explicadas, preferiblemente en un único párrafo.
- Utilizar una herramienta de modelado de alcance ayuda a comparar distintas opciones de límite, estimar su impacto en el esfuerzo de auditoría y evitar errores costosos antes de finalizar el alcance.
Índice de Contenidos
- Por qué el Alcance ISO 27001 de tu SGSI es tan Importante
- Quién Debe Participar cuando se Define el Límite
- Cómo Redactar la Declaración de Alcance Paso a Paso
- Una Plantilla de Declaración de Alcance y Cuatro Ejemplos Reales
- Los Errores de Alcance que Realmente Retrasan la Certificación
- Declaración de Alcance frente a Declaración de Aplicabilidad: ¿Cuál es la Diferencia?
- Qué Verifican los Auditores antes de dar su Visto Bueno
- Qué Cuestan en la Práctica los Errores de Alcance
- Pon a Prueba tus Decisiones de Alcance antes de Comprometerte
- Dónde Consultar la Norma y la Documentación Relacionada
- Fuentes
Por qué el Alcance ISO 27001 de tu SGSI es tan Importante
La Cláusula 4.3 exige que determines y documentes los límites y la aplicabilidad de tu SGSI, y ese requisito es engañosamente breve para el peso que conlleva. El alcance no es una formalidad que se despacha antes de que empiece el "trabajo real". Es la decisión que determina todo lo demás.
En la práctica, el alcance abarca ubicaciones físicas, unidades organizativas, activos de información, procesos de negocio, la pila tecnológica y cualquier interfaz con terceros que esté en contacto con lo que se protege. El alcance de un procesador de pagos podría limitarse a un entorno AWS y al equipo de ingeniería que lo gestiona. El alcance de un sistema hospitalario podría abarcar tres edificios, una plataforma de historiales de pacientes y una docena de integraciones con proveedores.
Aquí está lo que la gente subestima: las decisiones de alcance repercuten directamente en el coste y el tiempo. Los alcances más amplios requieren mayor esfuerzo de auditoría, más controles que justificar y más evidencias que recopilar, mientras que los alcances más reducidos y bien justificados permiten obtener el certificado de forma más rápida y económica. Un certificado con alcance definido también determina qué controles se auditan y qué partes de tu organización cubre realmente el certificado — un cliente que pregunte "¿está cubierto vuestro sistema de facturación?" merece una declaración de alcance que lo responda sin ambigüedad. El alcance no es solo un ejercicio de documentación. Es una decisión presupuestaria disfrazada de cláusula de cumplimiento.
Quién Debe Participar cuando se Define el Límite
Definir el alcance de forma aislada es la forma de terminar reescribiendo la declaración tres veces antes de la auditoría. Involucra a las personas que realmente saben dónde están los riesgos y las dependencias:
- Alta dirección, para confirmar qué líneas de negocio necesitan respaldo comercial del certificado.
- Responsables de TI e ingeniería, que conocen el mapa real de infraestructura, no la versión del organigrama.
- Legal y cumplimiento normativo, para las obligaciones regulatorias que puedan obligar a incluir (o excluir) tipos de datos específicos.
- Responsables de producto, que entienden qué servicios esperan ver certificados los clientes.
- Operaciones y responsables de instalaciones, para ubicaciones físicas e infraestructura compartida.
- Proveedores clave cuyos sistemas estén en contacto con los datos o procesos dentro del alcance.
El mapeo de dependencias es donde la mayoría de los equipos se descuidan. Si un sistema fuera del alcance afecta materialmente a un servicio dentro del alcance —como una canalización CI/CD o un sistema de copias de seguridad compartido— debes incluirlo en el alcance o documentar los controles compensatorios que un auditor pueda verificar. Las exclusiones arbitrarias son una señal de alerta que invita a preguntas más incisivas posteriormente.
Para organizaciones en remoto o híbridas, describe la realidad operativa (regiones cloud, políticas de trabajo en remoto, equipos distribuidos) sin incluir rangos de IP o diagramas de red en la propia declaración. Los auditores necesitan rastrear los controles hasta las actividades, no leer el plano de tu infraestructura.
Cómo Redactar la Declaración de Alcance Paso a Paso
Una vez recopilada la información, la redacción en sí es mecánica si se sigue una secuencia fija. Saltarse pasos es exactamente la forma en que los equipos acaban con un alcance que suena bien internamente y se desmorona ante un auditor.
- Recopila el contexto y obtén la aprobación. Documenta primero el contexto de tu organización (Cláusula 4.1) y las partes interesadas (Cláusula 4.2). El alcance debe servir a ambos, no solo a lo que TI quiere proteger.
- Mapea todos los activos, procesos, ubicaciones e interfaces. Enumera las sedes físicas, las aplicaciones, los flujos de datos y las conexiones con terceros. Esto se convertirá en tu rastro de evidencias posteriormente.
- Define tus límites y documenta por qué se excluye cualquier elemento. "Los RRHH y la nómina están excluidos porque operan en un sistema separado e independiente sin flujo de datos hacia el SGSI" es defendible. "RRHH está fuera del alcance" sin explicación, no lo es.
- Redacta un párrafo que haga referencia a la Cláusula 4.3. Resiste la tentación de escribir dos páginas. Una declaración de alcance debe ser clara, concisa e idealmente de un único párrafo, lo suficientemente breve como para figurar en el propio certificado.
- Ponla a prueba frente a las expectativas de auditores y clientes. Léela como si fueras el equipo de seguridad de un cliente potencial. ¿Responde a "qué está exactamente cubierto" sin necesidad de una llamada adicional?
Consejo práctico: Redacta la lista de exclusiones antes que las inclusiones. Escribir qué queda fuera y por qué te obliga a justificar cada decisión de límite en lugar de limitarte a describir lo que parece completo.
La mayoría de los equipos redactan el alcance al revés, empezando de forma amplia y reduciendo. Comenzar por los servicios orientados al cliente y las operaciones de TI principales, y ampliar solo cuando las evidencias lo exijan, produce un resultado más ajustado y defendible. Comenzar por las operaciones principales y los servicios orientados al cliente y ampliar en la recertificación es un patrón contrastado con razón: mantiene el primer año manejable.
Una Plantilla de Declaración de Alcance y Cuatro Ejemplos Reales
Una plantilla utilizable tiene cuatro componentes, y solo dos de ellos son verdaderamente obligatorios.
Plantilla: "El Sistema de Gestión de Seguridad de la Información cubre [nombre del producto/servicio], incluyendo [actividades/procesos clave], operado desde [ubicación/es] por [equipo/unidad de negocio]. Excluye [exclusiones específicas], porque [justificación]."
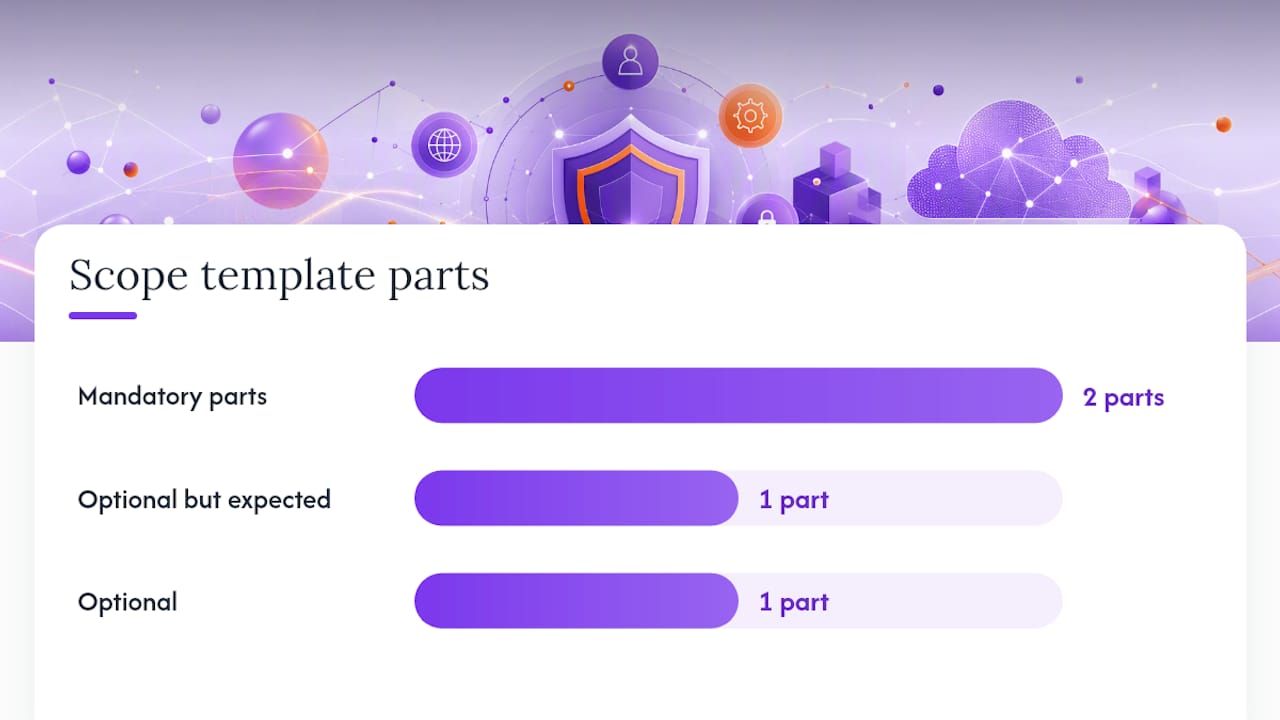
La descripción del producto/servicio y las ubicaciones/equipos son obligatorios. La cláusula de exclusiones es técnicamente opcional, pero cualquier auditor competente la esperará. Omitirla no amplía tu alcance; lo hace vago, y lo vago es lo que se señala.
Cuatro ejemplos breves para tipos de organización habituales:
- Plataforma SaaS: "El SGSI cubre la infraestructura de producción, el código de la aplicación y el tratamiento de datos de clientes de [Nombre del Producto], alojado en AWS en la región US East y gestionado por los equipos de Ingeniería de Plataforma y Seguridad. Excluye los sistemas corporativos de RRHH y nómina, que operan en una red separada y aislada sin flujo de datos hacia producción."
- Servicio gestionado empresarial: "El SGSI cubre la prestación de servicios de soporte de TI gestionado a clientes corporativos, incluido el servicio de atención al usuario, las herramientas de monitorización remota y los datos de clientes gestionados bajo contratos de soporte activos, operado desde nuestras oficinas de Chicago y Austin. Excluye los sistemas internos de marketing, que no contienen datos de clientes ni datos operativos."
- Organización totalmente en remoto: "El SGSI cubre toda la infraestructura alojada en la nube, los dispositivos de empleados bajo gestión corporativa y las operaciones de atención al cliente de [Empresa], con independencia de la ubicación de los empleados, gestionado por un equipo de ingeniería y operaciones totalmente distribuido. Excluye los dispositivos personales no incorporados a la gestión de dispositivos."
- Oficina en una única sede: "El SGSI cubre todos los activos de información, procesos y personal ubicados en la sede central de [Empresa] en [dirección], incluidos los departamentos de finanzas, operaciones y atención al cliente. Excluye el archivo externo de documentos en papel, gestionado bajo un acuerdo de seguridad física independiente."
Ninguno de estos ejemplos supera las tres oraciones. Esa brevedad es el objetivo, no una elección estilística que puedas ignorar si prefieres extenderte.
Los Errores de Alcance que Realmente Retrasan la Certificación
Un alcance de "toda la organización" suena impresionante hasta que eres tú quien debe recopilar evidencias de cada departamento, incluidos los que no tienen ninguna relación con la seguridad de la información. Puede estar justificado para empresas pequeñas con una única función donde todo comparte genuinamente los mismos sistemas. Para organizaciones más grandes, generalmente solo significa más horas de auditoría y un plazo más largo sin ningún beneficio real para la seguridad.
El error contrario es acotar el alcance de forma demasiado estrecha para eludir controles difíciles. Si excluyes un sistema que claramente está en contacto con datos dentro del alcance, espera que el auditor pregunte por qué, y espera que "era más sencillo" no sea una respuesta válida.
- Evita un lenguaje vago como "sistemas de TI relevantes" que no nombra nada concreto.
- Documenta cada exclusión con una razón específica y verificable, no una declaración genérica.
- Revisa el alcance en la recertificación en lugar de ampliarlo silenciosamente a mitad del ciclo sin actualizar la evaluación de riesgos.
- Presta atención a la expansión del alcance cuando se lanza un nuevo producto dentro de lo que debía ser un SGSI bien delimitado.
Consejo práctico: Si un nuevo equipo o producto se sigue mencionando en las conversaciones sobre el alcance pero nunca estuvo en la declaración original, es expansión del alcance en tiempo real. Gestíonalo mediante una actualización formal, no dejando que el lenguaje derive silenciosamente.
Ampliar el alcance no es intrínsecamente negativo. A menudo es la decisión correcta a medida que el SGSI madura. El problema es hacerlo sin actualizar la documentación, las evaluaciones de riesgos y la Declaración de Aplicabilidad en consecuencia.
Declaración de Alcance frente a Declaración de Aplicabilidad: ¿Cuál es la Diferencia?
Estos dos documentos se confunden constantemente, y esa confusión es precisamente lo que ralentiza las auditorías. La declaración de alcance (Cláusula 4.3) define el límite: qué está dentro y qué está fuera. La Declaración de Aplicabilidad es un documento separado que enumera todos los controles del Anexo A, indica si son aplicables dentro de ese límite y justifica por qué están incluidos o excluidos.
Piensa en el alcance como el trazado del mapa y en la Declaración de Aplicabilidad como la decisión sobre qué caminos de ese mapa se patrullan. Los auditores esperan que la Declaración de Aplicabilidad sea internamente coherente con la declaración de alcance. Si tu alcance menciona el tratamiento de datos de clientes pero tu Declaración de Aplicabilidad excluye la justificación del control de acceso, eso es una inconsistencia inmediata que el auditor señalará.
Un ejemplo práctico: una empresa con alcance en "infraestructura de producción SaaS y el equipo de ingeniería que la gestiona" normalmente justificaría en su Declaración de Aplicabilidad los controles de gestión de acceso, criptografía y relaciones con proveedores, mientras que los controles relacionados con el manejo de soportes físicos podrían marcarse como no aplicables porque no existe ningún soporte físico dentro de ese límite. El alcance determina el universo de lo que es relevante. La Declaración de Aplicabilidad realiza la justificación control por control dentro de él. Confundir ambos documentos, o tratar la Declaración de Aplicabilidad como una extensión del párrafo de alcance, es una de las carencias más habituales que los auditores encuentran repetidamente.
Qué Verifican los Auditores antes de dar su Visto Bueno
Los auditores que revisan el alcance no se limitan a leer el párrafo de forma aislada. Comprueban si está respaldado por evidencias y si es coherente con el resto de la documentación del SGSI.
- La propia declaración de alcance, cotejada con el texto del certificado.
- El análisis de contexto y partes interesadas (Cláusulas 4.1 y 4.2) que justifican por qué el límite se trazó donde se trazó.
- Los resultados de la evaluación de riesgos que cubren todo lo mencionado en el alcance.
- La Declaración de Aplicabilidad, comprobada para verificar su coherencia con los límites del alcance.
- Los mapas de dependencias que muestran cómo los sistemas dentro del alcance se conectan con los excluidos.
- Las evidencias de proveedores para cualquier tercero que esté en contacto con datos o procesos dentro del alcance.
- Las evidencias de configuración y activos para los sistemas dentro del alcance específicamente, no para todo el parque informático.
Cuando presentes las exclusiones, comienza por la justificación, no por la exclusión en sí. "Hemos excluido X porque Y" transmite control y deliberación. Una lista de exclusiones sin explicación se percibe como un alcance definido para evitar trabajo, y esa es la impresión que genera preguntas de seguimiento durante la propia auditoría. Una lista de verificación de certificación detallada ayuda a confirmar que tienes todos los artefactos listos antes de que el auditor los solicite.
Qué Cuestan en la Práctica los Errores de Alcance
Las declaraciones de alcance que más problemas generan no son las mal redactadas. Son las que se escriben de forma aislada por un único responsable de seguridad que no involucró a las personas que realmente gestionan los sistemas excluidos. He visto cómo el alcance se reescribía dos veces durante las auditorías de etapa uno porque "excluye el procesamiento externo de nóminas" resultó significar que los datos de nómina fluían a través de una base de datos compartida que el equipo de seguridad desconocía. Ese no es un problema de redacción. Es un problema de descubrimiento que se manifiesta como un síntoma de redacción.
El alcance reducido a nivel de servicio suele ser la mejor opción para la mayoría de las organizaciones, especialmente las empresas SaaS que se certifican para satisfacer a clientes corporativos en lugar de por un mandato regulatorio. Un alcance organizativo amplio solo tiene sentido cuando tu negocio es genuinamente una función, un sistema, un equipo. De lo contrario, estás auditando departamentos que añaden coste sin reducir el riesgo real de nadie.
Donde las herramientas de preparación aportan más valor es en la fase de estimación, antes de que te hayas comprometido con un límite. Modelar cómo un alcance más amplio cambia las horas de auditoría, el número de controles y el plazo en comparación con una alternativa más reducida convierte el alcance de una suposición en una comparación que puedes defender ante la dirección.
— Martin
Pon a Prueba tus Decisiones de Alcance antes de Comprometerte
Trazar la línea entre "dentro del alcance" y "fuera del alcance" es tanto una decisión de coste como de seguridad, y equivocarse significa pagarlo en horas de auditoría más adelante. La evaluación de preparación de ISMS Calculator modela cómo diferentes límites de alcance cambian tu esfuerzo de implementación, en función del tamaño de la empresa, el sector y la madurez de seguridad actual, para que puedas comparar un alcance reducido a nivel de servicio frente a uno organizativo más amplio antes de escribir una sola frase de la declaración definitiva.

La herramienta desglosa el trabajo impulsado por el alcance en una evaluación de madurez dominio por dominio a través de los cuatro temas de control de ISO/IEC 27001:2022, y convierte esos límites en un cronograma Gantt personalizable que puedes entregar a quien gestione la implementación. Cada estimación se guarda y exporta en PDF, lo que facilita compartir los supuestos de alcance preliminares con un auditor o con la dirección antes de comprometerte con un calendario de certificación. Realiza ahora la verificación de preparación gratuita de dos minutos, prueba varios escenarios de alcance y guarda la comparación antes de tu próxima reunión de planificación.
Dónde Consultar la Norma y la Documentación Relacionada
Para el texto formal de las cláusulas, consulta directamente ISO/IEC 27001 en lugar de basarte únicamente en resúmenes. Para profundizar en cómo las decisiones de alcance repercuten en la selección de controles, la guía de Ismscalculator sobre los controles del Anexo A desglosa cómo las decisiones de límite se asocian a requisitos de control específicos, y la guía de implementación para SaaS y empresas tecnológicas aborda las decisiones de alcance específicas para productos alojados en la nube. Los equipos en sectores regulados que gestionan datos sensibles en procesos de M&A o revisiones de proveedores también pueden encontrar útil el contexto de las prácticas de due diligence para SaaS sanitario para definir correctamente el alcance del tratamiento de datos de terceros.
Fuentes
- Cómo Definir el Alcance ISO 27001 y Redactar tu Declaración de Alcance
- Certificación ISO 27001: Guía Completa
- Implementación ISO 27001: Sistema de Gestión de Seguridad de la Información | ECOSIRE
- Los beneficios de la Declaración de Aplicabilidad en proyectos SGSI
- Implementación del SGSI: ISO 27001 Paso a Paso | ADVISORI