ISO/IEC 27001 es la norma internacional para construir un sistema de gestión de seguridad de la información (SGSI) y, si está planificando su implantación, el dato que más importa no es la fecha de auditoría. Son los aproximadamente tres meses de evidencia operativa que los organismos de certificación exigen antes de siquiera programar su auditoría de Fase 2. Este único requisito, más que cualquier otro factor, determina el calendario del proyecto.
La mayoría de las organizaciones se sitúan entre 3 y 18 meses según su tamaño y madurez preexistente, y el certificado en sí, una vez obtenido, permanece válido durante un período plurianual con revisiones de seguimiento periódicas.
Antes de elaborar un presupuesto, conviene tener claras tres categorías de costes:
- Horas del responsable interno dedicadas a la definición del alcance, la documentación y la recopilación de evidencias.
- Días de auditor para las Fases 1 y 2, facturados por un organismo de certificación acreditado.
- Posible gasto en consultoría o automatización para cerrar brechas más rápidamente de lo que el equipo interno podría hacerlo por sí solo.
Conclusiones clave
El éxito en la certificación ISO 27001 depende de tratar el período de tres meses de evidencia operativa, y no el calendario de auditoría, como el verdadero factor que determina el cronograma.
| Punto | Detalle |
|---|---|
| El período de evidencia condiciona el calendario | Los organismos de certificación esperan aproximadamente tres meses de evidencia operativa antes de las auditorías de Fase 2. |
| El plazo varía según la madurez | Los equipos pequeños bien preparados pueden certificarse en 3 o 4 meses; los proyectos multisite de gran escala pueden requerir 18 meses o más. |
| El presupuesto va más allá de las tasas de auditoría | Los costes totales del primer año para organizaciones medianas suelen oscilar entre 73.500 y 208.000 dólares, incluyendo mano de obra, consultoría y auditorías. |
| Acotar el alcance reduce costes más rápido | Un alcance más reducido implica menos controles del Annex A por implantar y menos evidencia que muestrear. |
| Reserve el organismo de certificación con antelación | Programe su organismo de certificación acreditado antes del mes 6 para evitar retrasos por falta de disponibilidad de auditores. |
Índice de contenidos
- Visión general de ISO 27001: principios fundamentales y la tríada CIA
- Qué contiene la norma y los cambios en el Annex A de 2022
- ¿Cuánto tiempo lleva realmente la certificación ISO 27001?
- ¿Cuánto cuesta implantar ISO 27001?
- Su lista de verificación de preparación para ISO 27001
- Cómo ISMS Calculator convierte este resumen en una cifra concreta
- Visión general y propósito de ISO 9001 en comparación con ISO 27001
- Principios clave de un sistema de gestión de seguridad de la información
- Requisitos y evidencias que los auditores comprueban realmente
- Beneficios de obtener la certificación
- Dónde suelen fallar los proyectos ISO 27001
- Por qué la mayoría de los cronogramas de ISO 27001 son incorrectos desde el principio
- Fuentes
Visión general de ISO 27001: principios fundamentales y la tríada CIA
Si se elimina el papeleo, ISO/IEC 27001 plantea una única pregunta: ¿qué podría salir mal con su información y qué está haciendo al respecto? La norma está basada en el riesgo y orientada de arriba abajo, lo que significa que la dirección define primero el alcance y el apetito de riesgo, y los controles fluyen de esa evaluación en lugar de una lista de verificación genérica. También opera en un ciclo de mejora continua: evaluar, implantar, verificar, ajustar y repetir.
Todo se vincula a la tríada de confidencialidad, integridad y disponibilidad, habitualmente abreviada como CIA:
- Confidencialidad significa que solo las personas autorizadas acceden a los datos de los clientes, garantizada mediante controles de acceso y cifrado.
- Integridad significa que los datos no han sido manipulados, razón por la cual los registros de cambios y las evidencias de manipulación importan a los auditores.
- Disponibilidad significa que los sistemas y las copias de seguridad funcionan realmente cuando se necesitan, no solo que exista una política de copias de seguridad sobre el papel.
Consejo profesional: Defina sus prioridades CIA antes de abordar el Annex A. Si la disponibilidad es lo más importante para su negocio (por ejemplo, si gestiona infraestructura), su recopilación de evidencias debería centrarse en registros de tiempo de actividad y pruebas de conmutación por error, no solo en revisiones de acceso.
Estos tres principios determinan los límites de su alcance, qué tipos de evidencias muestrearán los auditores y, en última instancia, qué controles selecciona y puede justificar.
Qué contiene la norma y los cambios en el Annex A de 2022
ISO/IEC 27001 se divide en dos partes: las cláusulas principales (de la 4 a la 10) y el Annex A, el catálogo de controles. Las cláusulas siguen un patrón habitual de sistema de gestión:
- Cláusulas 4 y 5: Contexto de la organización y compromiso del liderazgo.
- Cláusula 6: Planificación, incluida la evaluación y el tratamiento del riesgo.
- Cláusula 7: Soporte: recursos, competencia, concienciación y documentación.
- Cláusula 8: Operación, donde los controles se ejecutan en la práctica.
- Cláusulas 9 y 10: Evaluación del desempeño y mejora continua.
La revisión de 2022 reformó significativamente el Annex A, reduciendo 114 controles a 93 y consolidándolos en cuatro temáticas: organizativa, de personas, física y tecnológica. Aparecieron once nuevos controles, entre ellos inteligencia de amenazas, configuración de seguridad en la nube y enmascaramiento de datos, lo que refleja cuánto ha cambiado la infraestructura cloud desde la versión de 2013.
La conclusión práctica: su Declaración de Aplicabilidad (SoA) es el documento que une todo esto. Enumera cada control del Annex A, indica si aplica a su organización y justifica el motivo. Los auditores tratan la SoA como el mapa de todo su SGSI, por lo que conviene construirla desde el principio en lugar de tratarla como un trámite que completar al final.
¿Cuánto tiempo lleva realmente la certificación ISO 27001?
La certificación pasa por dos fases de auditoría diferenciadas, y comprender la diferencia cambia la forma de planificar el calendario.
- Fase 1 es una revisión documental. El auditor comprueba si el alcance del SGSI, la evaluación de riesgos, la SoA y las políticas existen y se articulan de forma lógica. A menudo puede realizarse relativamente pronto, una vez redactados los documentos principales.
- Fase 2 verifica que los controles operan realmente tal como está documentado. Los auditores muestrean evidencias: registros de acceso, registros de formación, tickets de incidencias, revisiones de proveedores. Quieren prueba de que el SGSI ha estado funcionando, no solo diseñado.
Por eso importa tanto el período de evidencia operativa. Los organismos de certificación suelen exigir aproximadamente tres meses de operación demostrada antes de la Fase 2, ya que no es posible muestrear evidencias de algo que solo comenzó la semana pasada. Esto significa que la capacidad del equipo de implantación para generar evidencias continuas y fechadas, y no el número de días de auditoría en el calendario, es habitualmente lo que realmente condiciona el cronograma.
Tres variables influyen más en su calendario:
- Alcance y tamaño. Un único equipo de producto que alcanza un entorno AWS avanza más rápido que una empresa multisite con sistemas heredados.
- Madurez preexistente. Las organizaciones que ya cuentan con SOC 2 o cumplimiento HIPAA pueden reutilizar una parte significativa de las políticas y evidencias, lo que recorta el cronograma varios meses.
- Modelo de ejecución. Los equipos internos que construyen todo desde cero suelen tardar más que los que utilizan un servicio gestionado o una plataforma de automatización para pre-poblar evidencias.
Teniendo todo esto en cuenta, conviene incluir en el plan de proyecto una regla de programación práctica: reserve el organismo de certificación antes del mes 6. Los calendarios de los auditores se llenan, y una reserva tardía puede retrasar la fecha de la Fase 2 semanas, incluso aunque sus evidencias estén listas. Los organismos de certificación acreditados también emiten certificados válidos durante tres años, con auditorías de seguimiento anuales que mantienen la vigilancia en el período intermedio.
¿Cuánto cuesta implantar ISO 27001?
Para una organización de tamaño mediano, el coste total del primer año suele oscilar entre 73.500 y 208.000 dólares, y ese rango depende en gran medida de cuánto trabajo se externaliza frente a lo que se gestiona internamente. Los presupuestos deben contemplar estos componentes:
- Análisis de brechas: identificar dónde las prácticas actuales no alcanzan los requisitos del Annex A, generalmente el primer encargo remunerado.
- Honorarios de consultor o asesor: si no se construye el SGSI con experiencia interna.
- Mano de obra interna: el coste oculto que la mayoría de los presupuestos subestima, ya que el personal de seguridad y TI dedicará horas reales a la redacción de políticas y la recopilación de evidencias.
- Tasas de auditoría de Fases 1 y 2: abonadas al organismo de certificación acreditado, escaladas según el tamaño y el alcance de la organización.
- Herramientas y formación: plataformas GRC, formación en concienciación de seguridad y certificaciones del personal.
Los programas de cumplimiento existentes reducen esta factura rápidamente. Si ya dispone de SOC 2, una parte significativa de las evidencias de control de acceso y gestión de proveedores se transfiere directamente, lo que recorta tanto las horas de consultoría como el tiempo de preparación de la auditoría. Las herramientas de automatización que recopilan evidencias continuamente de entornos cloud también reducen la carga de trabajo manual que, de otro modo, consumiría meses del tiempo del personal interno.
Consejo profesional: Solicite presupuestos a al menos dos organismos de certificación acreditados antes de comprometerse. Las tarifas por día de auditor varían más de lo que la gente espera, y la oferta más económica no siempre es la más rápida, ya que las restricciones de disponibilidad pueden importar más que el precio.
Una nota más sobre la acreditación: asegúrese de que el organismo de certificación que elija esté acreditado por un organismo nacional de acreditación reconocido. Un certificado emitido por una entidad no acreditada tiene mucho menos peso ante clientes y reguladores, independientemente de lo exhaustiva que haya parecido la auditoría.
Su lista de verificación de preparación para ISO 27001
Convertir este resumen en un plan de proyecto real se resume en cinco acciones secuenciales:
- Designe un responsable único con rendición de cuentas. Los proyectos de SGSI que se estancan suelen carecer de una sola persona con autoridad para tomar decisiones sobre el alcance y los controles.
- Defina el alcance de forma acotada. Un alcance más reducido, una línea de producto o un entorno cloud, implica menos controles por implantar y menos evidencias que muestrear posteriormente.
- Realice un análisis de brechas y una evaluación de riesgos. Esto genera el borrador de su SoA y le indica exactamente qué controles del Annex A aplican.
- Decida entre hacer o comprar. Valore la implantación interna frente a la consultoría o un servicio gestionado, y considere la automatización para iniciar el período de evidencias antes que hacerlo manualmente.
- Programe la auditoría interna, la revisión por la dirección y su organismo de certificación. Reserve el organismo de certificación antes del mes 6 para no quedar atrapado detrás del calendario de auditorías de otras empresas.
Listas de verificación más detalladas y orientación específica según el alcance están disponibles en el blog de ISMS Calculator si desea profundizar en algún paso concreto.
Cómo ISMS Calculator convierte este resumen en una cifra concreta
Un resumen le dice qué requiere ISO 27001. No le dice cuánto gastará su organización en concreto ni cuánto tiempo necesitará su equipo. Esa es precisamente la brecha que el estimador de ISMS Calculator está diseñado para cerrar.
- Estimador de costes y esfuerzo en tiempo real: introduzca el tamaño de su empresa, el sector y la madurez de seguridad actual, y obtenga un rango personalizado en lugar de una cifra genérica para el mercado medio.
- Verificación gratuita de preparación en 2 minutos: una forma rápida y sin compromiso de identificar sus brechas antes de comprometer presupuesto.
- Comparaciones con referencias de modelos: compare su estimación con esa referencia para saber si su plan es realista u optimista.
- Evaluación de madurez en las cuatro temáticas de controles del Annex A: identifica exactamente qué familias de controles necesitan más trabajo.
- Diagramas de Gantt personalizables: convierta la lista de verificación anterior en un cronograma de implantación real con fases y dependencias.
Un rango de plazos genérico le dice qué es habitual. Una estimación personalizada le dice qué debe esperar realmente su organización, en función de su tamaño, sector y punto de partida.
Consejo profesional: Realice la verificación gratuita de preparación antes de presentar la solicitud de presupuesto a su consejo de administración. Una cifra específica y comparada es mucho más convincente que "en algún punto entre tres y doce meses".
Visión general y propósito de ISO 9001 en comparación con ISO 27001
Los responsables de cumplimiento que definen el alcance de un proyecto ISO 27001 a veces reciben referencias a material de ISO 9001, y conviene ser precisos sobre la diferencia para que su solicitud de presupuesto apunte a la norma correcta. ISO 9001 regula los sistemas de gestión de la calidad, centrados en la entrega coherente de productos y servicios, la satisfacción del cliente y el control de procesos. Responde a preguntas como "¿cumple nuestro proceso de fabricación las especificaciones de forma fiable?"
ISO/IEC 27001, en cambio, regula específicamente la seguridad de la información: proteger la confidencialidad, integridad y disponibilidad de los datos frente a amenazas como brechas, accesos no autorizados e interrupciones del sistema. Si su proyecto implica proteger datos de clientes, responder a un cuestionario de seguridad de un proveedor o cerrar ventas empresariales que requieren una certificación de seguridad, ISO 27001 es la norma en torno a la cual debe construirse su presupuesto y cronograma, no ISO 9001.
Algunas organizaciones cuentan con ambas certificaciones, especialmente fabricantes o proveedores de servicios para quienes tanto la calidad del producto como la seguridad de los datos importan a sus clientes. Pero las dos normas tienen estructuras de cláusulas diferentes, con auditores que frecuentemente se especializan en una u otra, y las evidencias recopiladas para una raramente satisfacen los requisitos de la otra. Si su mandato es proteger activos de información, y especialmente si un cliente o regulador le pregunta sobre controles de seguridad, ISO 27001 es su norma.
Principios clave de un sistema de gestión de seguridad de la información
El conjunto de principios subyacente a ISO 27001 difiere del pensamiento de la gestión de calidad en un aspecto crucial: parte de la premisa de que las amenazas son activas y adversariales, no solo el resultado de una desviación en los procesos. Tres principios dan forma a todo lo demás en la norma.
La propiedad del riesgo recae en el liderazgo, no únicamente en el equipo de seguridad. La alta dirección debe definir el apetito de riesgo, aprobar la SoA y revisar el desempeño, razón por la cual la Cláusula 5 convierte el compromiso del liderazgo en un requisito de certificación y no en algo deseable.
Los controles se seleccionan, no se imponen en bloque. A diferencia de algunos marcos de cumplimiento que exigen todos los controles independientemente del contexto, ISO 27001 espera que evalúe sus riesgos específicos y justifique, en su SoA, por qué cada control del Annex A aplica o no. Omitir un control no constituye una infracción siempre que su evaluación de riesgos respalde la decisión.
La mejora es continua, no puntual. La certificación no es una línea de llegada. La Cláusula 10 exige acciones correctivas y mejoras continuas, y las auditorías de seguimiento anuales que siguen a la certificación existen precisamente para comprobar que este ciclo sigue en marcha, no solo que existía el día en que se superó la Fase 2.
Estos principios explican por qué dos organizaciones de tamaño similar pueden terminar con conjuntos de controles significativamente diferentes y ambas superar la certificación de forma legítima.
Requisitos y evidencias que los auditores comprueban realmente
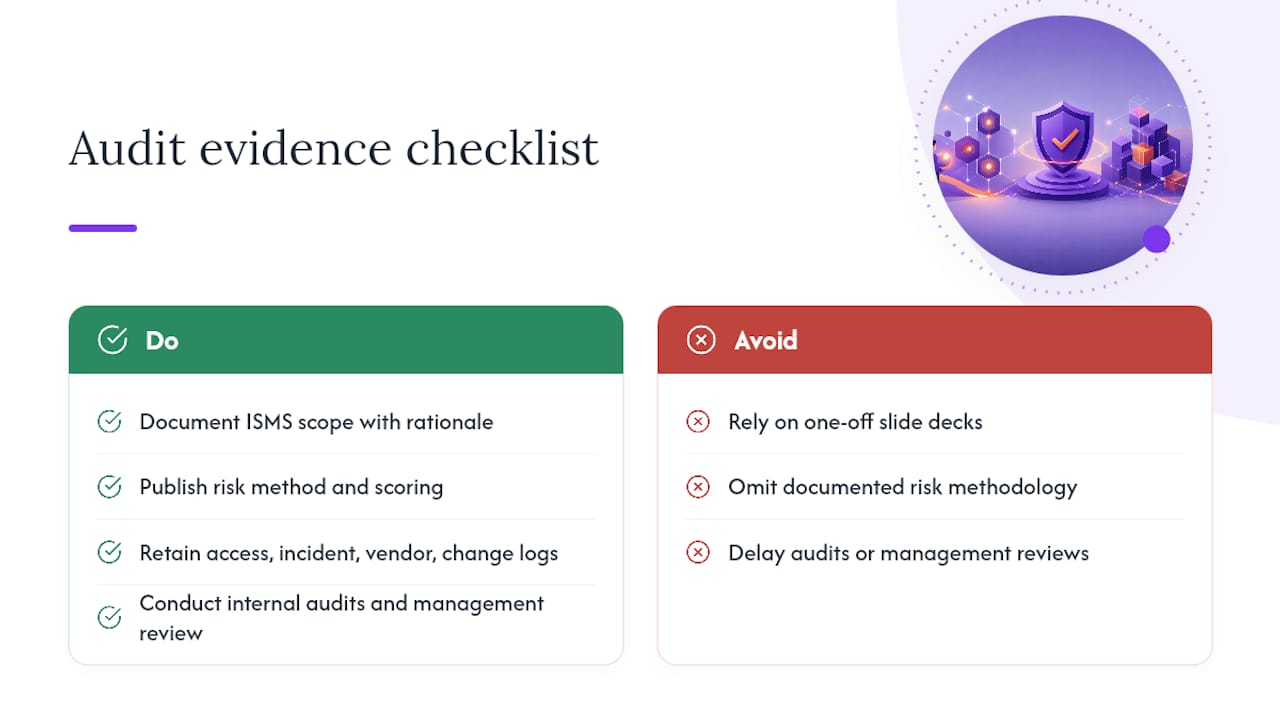
Más allá de la estructura de cláusulas ya tratada, los auditores se centran en requisitos específicos y verificables cuando revisan su SGSI. El contexto y el alcance (Cláusula 4) exigen una declaración documentada de lo que está dentro y fuera del perímetro de su SGSI, vinculada a una justificación empresarial real y no a una delimitación arbitraria.
La evaluación y el tratamiento del riesgo (Cláusula 6) requieren una metodología documentada, no solo una hoja de cálculo con suposiciones. Los auditores quieren ver cómo puntuó los riesgos, por qué eligió tratamientos concretos y cómo se conecta todo eso con su SoA.
La competencia y la concienciación (Cláusula 7) requieren evidencias de que el personal comprende realmente sus responsabilidades en materia de seguridad, habitualmente registros de formación y reconocimientos de políticas por rol, no solo una presentación que se distribuyó en su momento.
La planificación operativa (Cláusula 8) es donde se genera la mayor parte de las evidencias de la Fase 2: revisiones de acceso, registros de respuesta a incidentes, evaluaciones de seguridad de proveedores y registros de gestión de cambios se encuentran aquí.
La evaluación del desempeño (Cláusula 9) exige auditorías internas y una reunión de revisión por la dirección, ambas con documentación acreditada antes de la auditoría externa, ya que los auditores solicitarán ver las actas y los hallazgos.
Omitir cualquiera de estas cinco áreas es el motivo más habitual por el que una organización, por lo demás bien preparada, no supera la Fase 1.
Beneficios de obtener la certificación
El beneficio más inmediato se manifiesta en los ciclos de venta: los clientes empresariales exigen cada vez más la certificación ISO 27001, o como mínimo un cuestionario de seguridad completado que un SGSI certificado responde en minutos en lugar de semanas. Eso por sí solo suele justificar el coste para las empresas SaaS B2B que cierran contratos de mayor envergadura.
Más allá de las ventas, la certificación impone un nivel de disciplina interna del que la mayoría de las organizaciones carece antes de iniciar el proceso. Los planes de respuesta a incidentes se prueban en lugar de simplemente redactarse. El riesgo de proveedores se evalúa de forma sistemática en lugar de ad hoc. Las revisiones de acceso se realizan con una cadencia definida en lugar de cuando alguien lo recuerda.
También existe una reducción real de la exposición a brechas, no porque la certificación sea mágica, sino porque el conjunto de controles apunta específicamente a los puntos de fallo —sistemas sin parchear, accesos excesivos, copias de seguridad no probadas— que causan la mayoría de los incidentes reales. Las aseguradoras también están tomando nota de esto, y algunas pólizas de ciberseguro ofrecen mejores condiciones a las organizaciones certificadas.
Por último, la certificación le proporciona una respuesta defendible cuando algo sale mal. Los reguladores y los clientes reaccionan de forma muy diferente ante "teníamos un SGSI documentado y auditado y este incidente ocurrió a pesar de ello" que ante "no teníamos ningún programa formal de seguridad".
Dónde suelen fallar los proyectos ISO 27001
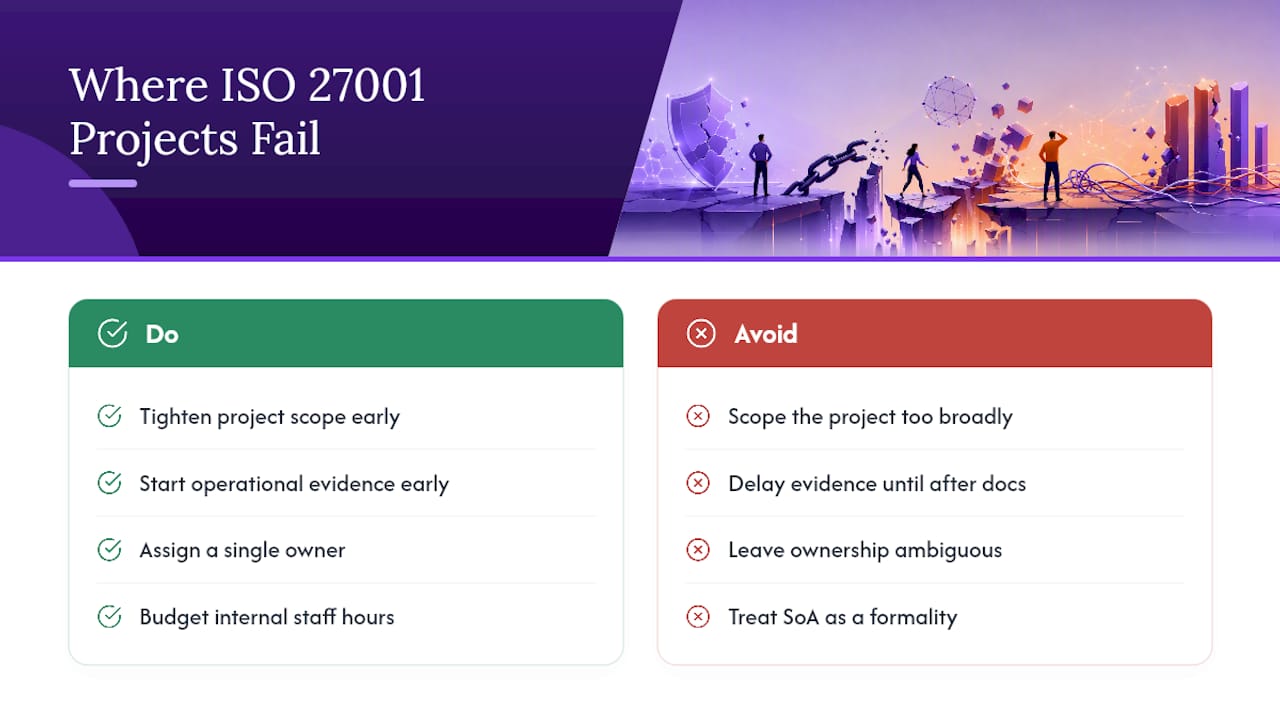
El patrón de fracaso más frecuente es la expansión del alcance en la dirección opuesta: las organizaciones definen un alcance demasiado amplio por el instinto de "cubrirlo todo" y luego se quedan sin presupuesto y tiempo intentando implantar controles en sistemas que no necesitaban estar en el alcance. Acotar el alcance, como se señaló anteriormente, es una de las palancas más infrautilizadas para reducir tanto el coste como el tiempo.
El segundo error habitual es iniciar el período de evidencias demasiado tarde. Los equipos pasan meses redactando políticas y entonces se dan cuenta de que la Fase 2 requiere tres meses de evidencias operativas adicionales, lo que añade un trimestre al cronograma que podría haber transcurrido en paralelo con el trabajo de documentación.
La ambigüedad en la responsabilidad mata el impulso casi con la misma frecuencia. Cuando ninguna persona tiene autoridad sobre las decisiones de alcance y control, los proyectos derivan entre departamentos y se estancan esperando aprobaciones.
Subestimar la mano de obra interna es un error de presupuestación específico. Los honorarios de consultoría y los costes de auditoría son partidas visibles; las cientos de horas internas del personal dedicadas a la recopilación de evidencias a menudo no lo son, y esa brecha genera desviaciones presupuestarias reales cuando el proyecto ya está en marcha.
Por último, algunos equipos tratan la SoA como un trámite que completar justo antes de la Fase 1, en lugar de un documento de planificación vivo. Construida desde el principio, impulsa toda la hoja de ruta de implantación. Construida tarde, se convierte en una carrera por justificar retroactivamente decisiones ya tomadas de forma informal.
Por qué la mayoría de los cronogramas de ISO 27001 son incorrectos desde el principio
La mayoría de las estimaciones de cronograma fallan por un motivo: están construidas en torno a la programación de auditorías en lugar de a la generación de evidencias. Los directivos preguntan "¿cuántos días durará la auditoría?" cuando la pregunta real es "¿cuántos meses llevará generar tres meses consecutivos de evidencias limpias?" Solo ese cambio de perspectiva corregiría la mayoría de las desviaciones presupuestarias que he visto tratadas en las guías de implantación.
El consejo convencional —acotar el alcance, contratar un consultor, adquirir una herramienta GRC— no está equivocado. Simplemente está incompleto sin una cifra asociada. Decirle a un director financiero "en algún punto entre 3 y 18 meses" no es un plan, es una encogida de hombros. Las organizaciones que avanzan más rápido son las que obtienen una estimación personalizada desde el principio, vinculada a su tamaño y madurez reales, y luego trabajan hacia atrás desde una fecha real de Fase 2.
Mi opinión: no empiece a redactar políticas antes de haber definido el alcance y realizado la estimación. Cada semana dedicada a documentar un control que luego eliminará de su SoA es una semana que no recuperará. Obtenga primero la estimación y luego construya.
— Martin
Fuentes
- ISO/IEC 27001:2022 - Information security management systems — Requirements
- How Long Does ISO 27001 Certification Take? (2026) | Konfirmity
- ISO 27001 Timeline: How Long Does Certification Take?
- ISO 27001 2022 Certification Cost: 12-Month Roadmap