Qué hace realmente un CISO en la planificación de seguridad de una startup
El Chief Information Security Officer es el ejecutivo responsable de diseñar, liderar y comunicar el programa de seguridad de una organización. En el contexto de una startup, esa definición apenas araña la superficie. El verdadero trabajo del CISO consiste en convertir la seguridad en un activo empresarial, no en un freno a la velocidad de ingeniería.
La mayoría de los fundadores conciben el liderazgo en seguridad como una función técnica. No lo es, o al menos no principalmente. El rol del CISO en la planificación de seguridad de una startup se sitúa en la intersección de la gestión de riesgos, el gobierno corporativo y la estrategia empresarial. El CISO decide qué riesgos merece la pena aceptar, qué marcos de cumplimiento abren la puerta a nuevos clientes y cómo comunicar la postura de seguridad a inversores que la tratan cada vez más como un punto de control en la debida diligencia.
Así es como se traduce en la práctica para una startup:
- Gobierno estratégico: Ser propietario del roadmap de seguridad y alinearlo con los hitos de financiación, los lanzamientos de producto y los ciclos de ventas empresariales
- Gestión de riesgos: Identificar y priorizar amenazas en función de la superficie de ataque específica de la startup, no de una lista de verificación empresarial genérica
- Comunicación ejecutiva: Traducir la exposición técnica al lenguaje de riesgo financiero y reputacional que entienden los consejos de administración y los inversores
- Responsabilidad sobre el cumplimiento: Impulsar marcos como SOC 2, ISO 27001, HIPAA o PCI-DSS según el mercado y los requisitos de los clientes de la startup
- Liderazgo cultural: Establecer la expectativa de que la seguridad es responsabilidad de todos, no solo del equipo de seguridad
La línea de reporte importa más de lo que la mayoría de los fundadores reconoce. Un CISO que reporta al CEO dispone de la autoridad organizativa para frenar atajos de ingeniería. Uno enterrado bajo el CTO suele ser anulado cuando la velocidad de entrega entra en conflicto con los controles de seguridad. Para las empresas en fase temprana que todavía no pueden justificar un CISO a tiempo completo, un CISO virtual (vCISO) o un ingeniero de seguridad senior pueden cubrir partes de este rol, una distinción que se analiza en detalle más adelante.
Tabla de contenidos
- Responsabilidades principales que definen el día a día del CISO de una startup
- Cómo el CISO alinea la seguridad con los objetivos empresariales y construye una cultura de seguridad
- ¿Cuándo debe tu startup contratar un CISO y cuáles son las alternativas?
- Modelos de liderazgo en seguridad escalables que realmente funcionan para startups
- Conclusiones clave
- Descubre dónde se encuentra tu startup en términos de preparación para la seguridad
Responsabilidades principales que definen el día a día del CISO de una startup
La brecha entre la descripción del puesto de un CISO y su agenda real es enorme en las startups. No hay un equipo amplio al que delegar ni procesos maduros que heredar. El CISO de una startup es simultáneamente el arquitecto y el constructor.
Las responsabilidades prácticas se distribuyen en varios ámbitos:
- Desarrollo de políticas y estándares: Redactar políticas de seguridad que sean realmente utilizables, no documentos de 80 páginas que nadie lee. Las políticas de una startup deben ser concisas, ejecutables y vinculadas a controles reales.
- Gestión del programa de cumplimiento: Gestionar la preparación para auditorías de SOC 2 Tipo II, ISO 27001 o HIPAA. Esto incluye la recopilación de evidencias, las evaluaciones de proveedores y la coordinación con auditores externos.
- Evaluación de riesgos y gestión de amenazas: Realizar evaluaciones de riesgos periódicas, mantener un registro de riesgos y actualizar los playbooks de respuesta a incidentes a medida que evolucionan el producto y la infraestructura.
- Liderazgo en respuesta a incidentes: Ser propietario del plan para cuando algo sale mal, incluidos los protocolos de comunicación, los procedimientos de contención y las revisiones post-incidente.
- Programas de concienciación en seguridad: Impartir formación que realmente cambie conductas, no vídeos de cumplimiento tipo checklist. Las simulaciones de phishing, los talleres de codificación segura y los módulos de seguridad en el onboarding entran en esta categoría.
- Reporting al consejo e inversores: Preparar métricas de seguridad e informes de estado para audiencias ejecutivas. Aquí es donde muchos CISOs con gran solidez técnica tienen dificultades, y donde los mejores se diferencian.
- Colaboración con ingeniería y producto: Integrar la seguridad en el ciclo de desarrollo mediante modelado de amenazas, participación en revisiones de código y requisitos de seguridad en la planificación de sprints.
Cabe destacar algo sobre las responsabilidades del CISO en startups: la proporción entre trabajo estratégico y trabajo táctico cambia constantemente. En la Serie A, un CISO puede dedicar el 60% de su tiempo a trabajo práctico. En la Serie C, esa proporción debería invertirse hacia el gobierno, la gestión de proveedores y el liderazgo de equipos. Un candidato que no pueda operar en ambos modos no encaja en un entorno de startup.
Cómo el CISO alinea la seguridad con los objetivos empresariales y construye una cultura de seguridad
La seguridad que no apoya al negocio acabará siendo desfinanciada o ignorada. Los mejores CISOs de startups lo entienden de forma instintiva. Enmarcan cada iniciativa de seguridad en términos de lo que habilita, no solo de lo que previene.
Los CISOs eficaces actúan como habilitadores del negocio, utilizando la seguridad como ventaja competitiva en lugar de como centro de costes. En ventas empresariales, una auditoría SOC 2 completada puede marcar la diferencia entre ganar o perder un contrato. Una página de postura de seguridad clara en tu sitio web reduce la fricción en los procesos de compra. Estos son resultados de ingresos, y un CISO capaz de vincularlos a inversiones concretas en seguridad se gana un lugar en la mesa del crecimiento.
El aspecto cultural es igualmente importante, y más difícil de medir. La cultura de seguridad no es un programa de formación. Es el resultado acumulado de cómo responde el liderazgo cuando la seguridad entra en conflicto con la velocidad, de cómo se recompensa a los desarrolladores por encontrar vulnerabilidades y de si el CISO es percibido como un socio o como un obstáculo.
Enfoques prácticos que funcionan en entornos de startup:
- Convierte las opciones seguras en la vía de menor resistencia. Si los desarrolladores tienen que superar obstáculos para hacer algo inseguro, la mayoría no se molestará.
- Celebra los logros de seguridad públicamente. Cuando un ingeniero detecta una configuración errónea antes de que llegue a producción, reconócelo en el mismo canal donde se anuncian los lanzamientos de producto.
- Vincula las métricas de seguridad a los resultados de negocio. El tiempo medio de detección, el número de vulnerabilidades críticas abiertas y el porcentaje de cobertura de cumplimiento cuentan una historia que importa a inversores y clientes.
Consejo profesional: Enmarca tu primer informe de métricas de seguridad en torno a la confianza del cliente y la habilitación de ventas, no en torno a controles técnicos. Muestra al consejo cuántos contratos empresariales requirieron documentación de seguridad y qué abriría completar SOC 2 o ISO 27001. Ese enfoque consigue la aprobación presupuestaria más rápido que cualquier matriz de riesgos.
El patrocinio ejecutivo no es opcional. Un CISO sin el respaldo visible del CEO o del consejo perderá cada conflicto interfuncional. El programa de seguridad necesita la misma autoridad organizativa que finanzas o jurídico, y esa autoridad viene de arriba. El rol del CISO en el cumplimiento financiero de ISO 27001 ilustra cómo se desarrolla esta estructura de gobierno en entornos regulados, donde las consecuencias de la desalineación son más graves.
KPIs útiles para medir la efectividad del CISO en una startup:
- Porcentaje de vulnerabilidades críticas remedidas dentro del SLA
- Tiempo para obtener y mantener certificaciones de cumplimiento
- Tasa de finalización de revisiones de seguridad en el ciclo de desarrollo de producto
- Número de bloqueos de ventas relacionados con la seguridad resueltos por trimestre
- Evolución de las tasas de clics en simulaciones de phishing para empleados
¿Cuándo debe tu startup contratar un CISO y cuáles son las alternativas?
Equivocarse en el momento de contratar un CISO, en cualquier dirección, es caro. Contratarlo demasiado pronto implica pagar un salario ejecutivo de seis cifras para escribir políticas para un equipo de cinco personas sin infraestructura que gobernar. Contratar un CISO a tiempo completo demasiado pronto genera infrautilización y brechas técnicas, porque las startups en fase temprana necesitan ejecución práctica de seguridad más que redacción de políticas ejecutivas.
Contratarlo demasiado tarde significa ir a contrarreloj para superar una auditoría SOC 2 mientras un gran contrato empresarial espera bloqueado en el proceso de compra, o algo peor: gestionar una brecha sin un plan.
Las señales que indican que es el momento de incorporar liderazgo dedicado en seguridad:
- Contratos de ventas bloqueados: Los clientes empresariales envían cuestionarios de seguridad y tu equipo de ingeniería pasa días respondiéndolos
- Plazos de cumplimiento: Un cliente o requisito regulatorio exige una certificación específica en un plazo determinado
- Trabajo de seguridad recurrente: Las tareas de seguridad consumen más del 20% del tiempo de un ingeniero de forma constante
- Hitos de financiación: Los inversores de Serie B en adelante realizan habitualmente debida diligencia en seguridad; contar con un líder de seguridad creíble importa
Para la mayoría de las startups, la secuencia correcta no es "contratar un CISO". Es:
-
Ingeniero de seguridad primero (Seed a Serie A): Un ingeniero senior con profundidad en seguridad cloud, experiencia en SOC 2 y habilidades de respuesta a incidentes se encarga del trabajo práctico. El primer líder de seguridad ideal para la Serie A combina experiencia en AWS o GCP con ejecución de cumplimiento y capacidad de comunicación ejecutiva.
-
CISO fraccional o virtual (Serie A a Serie B): Un vCISO proporciona liderazgo estratégico del programa, desarrollo de políticas, supervisión del cumplimiento, gestión de proveedores y liderazgo en respuesta a incidentes a una fracción del coste a tiempo completo. Los compromisos de vCISO suelen costar entre 60.000 y 180.000 € al año, frente a los 250.000–400.000 € en compensación total de un CISO a tiempo completo. Esa diferencia es significativa para una startup gestionando su runway.
-
CISO a tiempo completo (Serie B en adelante): Una vez que el programa de seguridad tiene suficiente complejidad, un equipo dedicado que gestionar y requisitos de visibilidad a nivel de consejo, la contratación a tiempo completo tiene sentido.
La transición de la seguridad gestionada por ingeniería al liderazgo dedicado en seguridad suele estar marcada por un aumento del trabajo de cumplimiento recurrente, contratos de ventas bloqueados por revisiones de seguridad y una carga creciente de auditorías. Estas tres señales juntas constituyen un disparador fiable.
Un modelo que funciona bien en etapas de crecimiento intermedio: combinar un ingeniero de seguridad senior a tiempo completo para la ejecución técnica diaria con un CISO fraccional para el gobierno estratégico y la dirección del roadmap. Obtienes cobertura en ambas capas sin el coste del ejecutivo a tiempo completo.
En cuanto a la estructura de reporte, el liderazgo en seguridad de las startups suele reportar al CEO o al CTO. Reportar al CEO otorga al CISO mayor autoridad organizativa e independencia respecto a las prioridades de ingeniería. Reportar al CTO funciona cuando este tiene una mentalidad genuinamente orientada a la seguridad y el perfil de riesgo de la startup es principalmente técnico. En cualquier caso, el acceso directo al ejecutivo no es negociable. La ciberseguridad como prioridad empresarial es cada vez más la expectativa de los clientes empresariales y los inversores, y un CISO enterrado en el organigrama no puede cumplir con esa expectativa.
Modelos de liderazgo en seguridad escalables que realmente funcionan para startups
La investigación sobre seguridad en startups es consistente en un punto: adoptar medidas concretas antes de contar con un equipo de seguridad completo sigue marcando una diferencia significativa. Implementar prácticas clave de seguridad como MFA, acceso de mínimo privilegio y playbooks de incidentes puede reducir el tiempo medio de detección de semanas a horas, incluso antes de que haya un CISO. Esto no es un argumento contra contratar liderazgo en seguridad. Es un argumento para no esperar a tener un CISO antes de empezar.
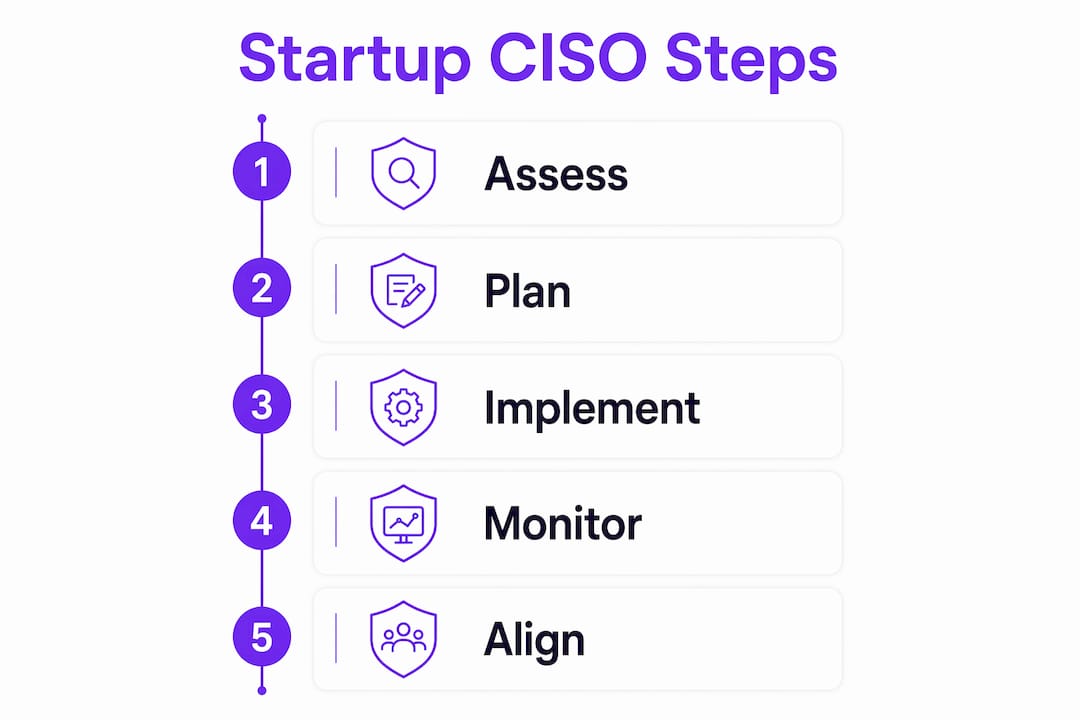
El modelo escalable más alineado con cómo las startups exitosas construyen realmente sus programas de seguridad tiene este aspecto:
Fase Seed: Sin contratación dedicada a seguridad. Los fundadores e ingenieros implementan controles básicos: MFA en todos los sistemas, gestión de secretos, registro básico de eventos y una lista de verificación sencilla de respuesta a incidentes.
Serie A: Contratar un ingeniero de seguridad senior. Comenzar la preparación para SOC 2 Tipo I. Contratar un vCISO para la dirección estratégica, el roadmap de cumplimiento y la comunicación de seguridad orientada a inversores.
Serie B: La relación con el vCISO se profundiza o transiciona a un CISO fraccional a tiempo parcial. El número de ingenieros de seguridad crece. Se lanza el programa formal de gestión de riesgos.
Serie C en adelante: Contratación de un CISO a tiempo completo. Equipo de seguridad dedicado. Programa maduro de gobierno, riesgo y cumplimiento con cadencia de reporting al consejo.
El argumento económico de este enfoque por fases es sencillo. Una startup que pasa de un presupuesto de seguridad de 0 € a un compromiso con un vCISO en la Serie A gasta una fracción de lo que costaría un CISO a tiempo completo, obteniendo al mismo tiempo un gobierno de nivel ejecutivo. El ahorro financia el trabajo práctico de ingeniería que realmente reduce el riesgo día a día.
Idea clave: El rol del CISO en la planificación de seguridad de una startup no es una única contratación en un único momento. Es una función que evoluciona con la empresa, comenzando como una capa estratégica a tiempo parcial y madurando hacia una posición ejecutiva completa a medida que el programa crece.
Desafíos habituales a los que se enfrentan las startups en esta progresión:
- Resistencia del fundador a invertir en seguridad antes de una brecha: El coste de la prevención es visible; el coste de una brecha es hipotético hasta que deja de serlo.
- Conflictos con la cultura de ingeniería: Desarrolladores que ven las revisiones de seguridad como bloqueos en lugar de controles de calidad. Un CISO o vCISO hábil reencuadra esto mediante herramientas amigables para el desarrollador y SLAs claros en las revisiones de seguridad.
- Fatiga de cumplimiento: Perseguir simultáneamente SOC 2, ISO 27001 e HIPAA sin un roadmap priorizado. El líder de seguridad adecuado los secuencia en función de la demanda del cliente y el impacto en ingresos, no de la exhaustividad teórica.
- Contratar el perfil equivocado: Incorporar un CISO de gran empresa que nunca ha trabajado sin equipo, presupuesto ni procesos establecidos. Los CISOs de startups deben sentirse cómodos construyendo desde cero.
Las habilidades que más importan para un líder de seguridad de startup en cualquier fase: profundidad en seguridad cloud nativa (AWS, GCP o Azure), ejecución práctica del cumplimiento, comunicación ejecutiva clara y el criterio para saber qué riesgos aceptar frente a cuáles remediar de inmediato. Las certificaciones CISM y CISSP de ISACA señalan conocimiento fundacional, pero la experiencia práctica en startups supera las credenciales en la mayoría de las decisiones de contratación en fases tempranas.
Conclusiones clave
El rol del CISO en la planificación de seguridad de una startup es más eficaz cuando escala con la etapa de la empresa, comenzando con ingeniería de seguridad práctica y evolucionando hacia el gobierno estratégico a medida que crecen la complejidad y las exigencias de cumplimiento.
| Punto | Detalle |
|---|---|
| Contratación adecuada a la etapa | Comenzar con un ingeniero de seguridad en Seed/Serie A antes de invertir en un CISO a tiempo completo. |
| Ventaja de coste del vCISO | Los compromisos de vCISO suelen costar entre 60.000 y 180.000 € al año frente a los 250.000–400.000 € en compensación total de un CISO a tiempo completo. |
| La seguridad como habilitador del negocio | Los CISOs que enmarcan la seguridad en torno a la habilitación de ventas y la confianza del cliente consiguen presupuesto y apoyo del consejo más rápidamente. |
| La acción temprana reduce el riesgo | Implementar MFA, acceso de mínimo privilegio y playbooks de incidentes puede reducir el tiempo de detección de semanas a horas. |
| La línea de reporte determina la autoridad | El liderazgo en seguridad que reporta directamente al CEO o al CTO obtiene la autoridad organizativa necesaria para aplicar políticas interfuncionales. |
Descubre dónde se encuentra tu startup en términos de preparación para la seguridad

Si tu startup está trabajando en requisitos de cumplimiento o preparándose para una auditoría de seguridad, la evaluación de preparación para ISO 27001 de Ismscalculator te proporciona una estimación personalizada de coste y esfuerzo basada en el tamaño de tu empresa, el sector y la madurez actual en seguridad. La plataforma cubre los cuatro temas de control de ISO/IEC 27001:2022, incluye cronogramas de implementación personalizables y te permite comparar tu plan con valores de referencia del modelo. También puedes realizar una verificación gratuita de preparación en 2 minutos para obtener una idea inmediata de dónde están tus brechas antes de comprometerte con una evaluación completa.
Recomendado
- Por qué los fundadores de startups deben entender el SGSI | ISMS Calculator
- Cómo construir un SGSI desde cero: Guía para startups | ISMS Calculator
- ISO 27001 para empresas SaaS y tecnológicas: Guía práctica | ISMS Calculator
- El rol del CISO en el cumplimiento financiero de ISO 27001 | ISMS Calculator