Un control de seguridad es cualquier salvaguarda, herramienta, política o barrera física que una organización utiliza para proteger la confidencialidad, integridad y disponibilidad de su información. Esa es la idea fundamental. Es una contramedida frente a algo que podría salir mal: robo, corrupción o interrupción del servicio.
Aquí tienes el truco de los dos ejes que hace que los controles sean fáciles de entender. Cada control tiene una naturaleza (cómo está construido) y una función (qué hace). Un cortafuegos, por ejemplo, es de naturaleza técnica y de función preventiva. Bloquea el tráfico malicioso antes de que llegue a tu red.
- Naturaleza: administrativo, técnico o físico
- Función: preventivo, detectivo, correctivo, disuasorio, de recuperación o compensatorio
Puntos clave
Un control de seguridad es una salvaguarda clasificada en dos ejes, naturaleza y función, y las brechas se detectan mucho más rápido cuando representas tus controles en una matriz en lugar de una lista.
| Punto | Detalle |
|---|---|
| La definición primero | Un control es cualquier salvaguarda que protege la confidencialidad, integridad o disponibilidad; nada más misterioso que eso. |
| Los dos ejes importan | Clasifica cada control por naturaleza (administrativo, técnico, físico) y por función (preventivo, detectivo, correctivo, disuasorio, de recuperación, compensatorio). |
| La recuperación se omite | La mayoría de los equipos invierten en exceso en controles técnicos preventivos y descuidan por completo las funciones detectivas y de recuperación. |
| Los controles no probados no cuentan | Un control solo funciona si ha sido verificado mediante registros, auditorías o ataques simulados con una periodicidad establecida. |
| Presupuestar las brechas | La comprobación de preparación y las herramientas de evaluación de Ismscalculator traducen una brecha de control en una estimación de coste y plazo para la planificación de ISO 27001. |
Tabla de contenidos
- Por qué existen los controles de seguridad
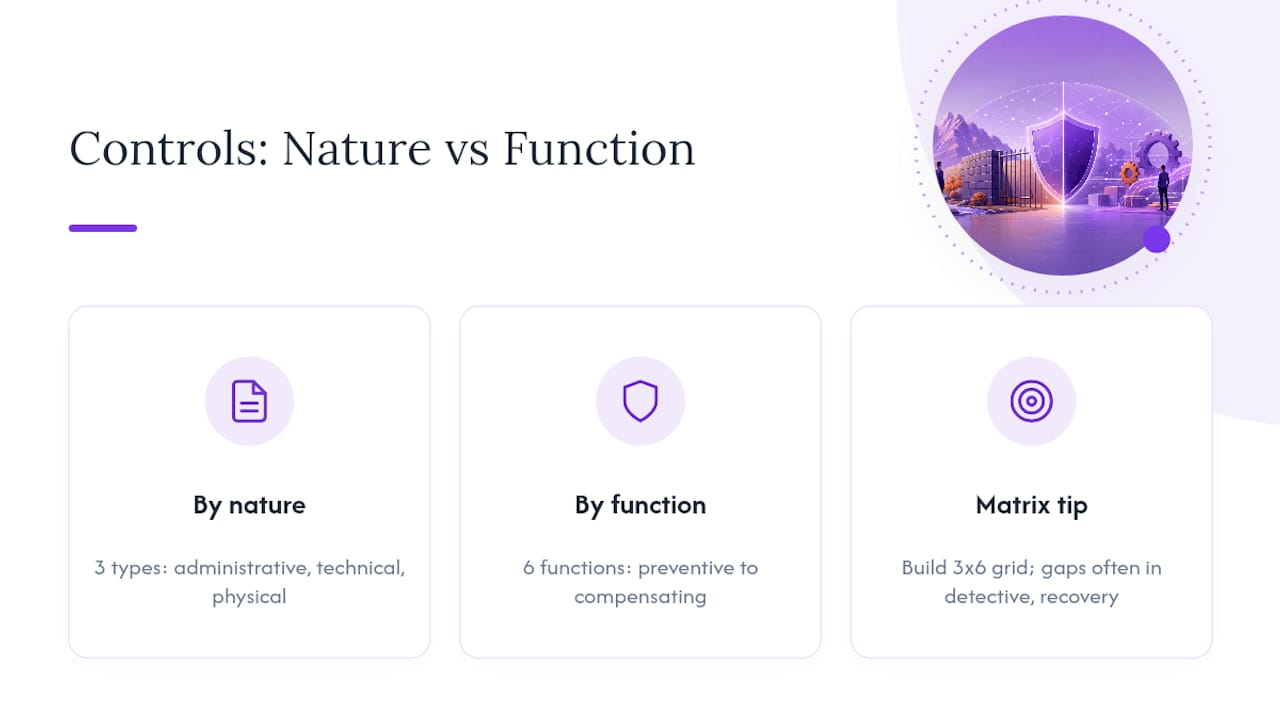
- Cómo pensar en los controles: naturaleza frente a función
- Ejemplos reales de controles clasificados en ambos ejes
- Dónde encontrar catálogos de controles y cómo elegirlos
- ¿Cómo saber si un control funciona realmente?
- Errores comunes y una lista de verificación rápida
- Una matriz de una página que puedes construir hoy
- Planifica y presupuesta tus controles sin adivinar
- Qué leer a continuación
- Preguntas frecuentes
- Fuentes
Por qué existen los controles de seguridad
Los controles existen para hacer tres cosas: reducir la probabilidad de que ocurra un incidente, minimizar el daño si ocurre y acelerar la recuperación cuando termina. Eso es todo. Ningún control aislado hace las tres cosas, por eso las organizaciones los combinan en capas.
Si omites una categoría, lo notas. Una empresa con cortafuegos sólidos pero sin proceso de copia de seguridad podría sobrevivir a cien intrusiones bloqueadas y luego perderlo todo ante un único ataque de ransomware exitoso porque nunca se planificó la recuperación.
Los controles suelen reducir:
- La pérdida de datos por brechas o borrados accidentales
- El tiempo de inactividad por interrupciones o ataques
- El fraude por acceso no autorizado o registros manipulados
- Las sanciones regulatorias derivadas de una supervisión deficiente
Cómo pensar en los controles: naturaleza frente a función
Los profesionales de seguridad clasifican los controles de dos maneras, y entender ambas es lo que distingue una comprensión real del tema de una comprensión vaga.
Por naturaleza, los controles se dividen en tres grupos. Los controles administrativos son políticas y procesos, como una política de contraseñas o un procedimiento de verificación de antecedentes. Los controles técnicos son software o hardware, como el cifrado o la autenticación multifactor. Los controles físicos son barreras tangibles, como una puerta con cerradura o un lector de tarjetas de seguridad.
Por función, los controles realizan una de seis tareas: preventiva (evitar un incidente), detectiva (detectar uno en curso), correctiva (reparar el daño), disuasoria (desalentar a los atacantes), de recuperación (restaurar las operaciones normales) o compensatoria (una solución alternativa cuando el control ideal no es viable).
Combina esas dos listas en una cuadrícula y obtendrás la matriz función-tipo, una forma práctica de mapear controles e identificar dónde estás expuesto.
Consejo profesional: Construye una cuadrícula sencilla de 3x6, con las naturalezas en la parte superior y las funciones en el lateral, y coloca tus controles actuales en sus celdas correspondientes. Las filas vacías casi siempre aparecen en las funciones detectivas o de recuperación, porque la mayoría de los equipos invierten demasiado en prevención y nunca comprueban qué ocurre cuando algo se cuela.
Ejemplos reales de controles clasificados en ambos ejes
Ver los controles ordenados por naturaleza hace que lo abstracto se vuelva concreto. Así es como funciona el mapeo en la práctica.
Controles técnicos:
- Cortafuegos: técnico + preventivo
- Cifrado: técnico + preventivo
- Sistema de detección de intrusiones: técnico + detectivo
- Restauración automatizada de copias de seguridad: técnico + recuperación
- Cuarentena de antivirus: técnico + correctivo
Controles administrativos:
- Documento de política de seguridad: administrativo + preventivo
- Proceso de revisión de accesos: administrativo + detectivo
- Plan de respuesta a incidentes: administrativo + correctivo
- Formación en concienciación sobre seguridad para empleados: administrativo + disuasorio
- Evaluación del riesgo de proveedores: administrativo + preventivo
Controles físicos:
- Jaula de servidores con cerradura: físico + preventivo
- Videovigilancia (CCTV): físico + detectivo
- Acceso controlado por tarjeta: físico + preventivo
- Sistema de extinción de incendios: físico + correctivo
- Ronda de guardia de seguridad: físico + disuasorio
Un caso breve ilustra el beneficio claramente. Imagina una empresa mediana con una sólida prevención técnica: un cortafuegos, cifrado en los endpoints y MFA en todas las cuentas. El portátil de un empleado es víctima de phishing de todas formas. Sin un control detectivo como las alertas de anomalías en el inicio de sesión, el atacante permanece dentro de la red durante semanas. Añade un proceso administrativo de revisión de accesos que marque los horarios de inicio de sesión inusuales, y la misma brecha se detecta en horas en lugar de meses. Ningún control aislado detuvo el ataque. La combinación sí lo hizo, y por eso los equipos de seguridad hablan de «controles», no de «el control»: una sola salvaguarda rara vez es toda la historia. Si estás mapeando controles para un sector específico, la guía de controles específica para el sector financiero muestra cómo se desarrolla esto bajo una mayor presión regulatoria.
Dónde encontrar catálogos de controles y cómo elegirlos
No tienes que inventar controles desde cero. Los catálogos establecidos ya recogen cientos de ellos, probados y organizados. Los dos más referenciados son NIST SP 800-53, un catálogo federal consolidado de controles de seguridad y privacidad, y los Controles CIS, una lista priorizada y más manejable diseñada para una adopción práctica. El NIST Cybersecurity Framework e ISACA ofrecen orientación complementaria sobre gobernanza y mapeo de controles.
Elegir controles correctamente sigue un orden lógico:
- Identifica tus activos y los riesgos que los amenazan
- Establece los objetivos de control en función de ese panorama de riesgos
- Selecciona controles específicos de un catálogo como NIST SP 800-53 o CIS
- Adapta según sea necesario, utilizando controles compensatorios cuando la opción ideal resulte demasiado costosa o técnicamente inalcanzable
Saltarse el primer paso genera seguridad teatral: gastar en controles que parecen impresionantes pero que no responden a ningún riesgo real. La propia guía de NIST sobre la Rev. 5 advierte que los controles elegidos sin alineación con los objetivos resultan costosos e ineficaces. Una evaluación de riesgos adecuada es el paso que la mayoría de los equipos intenta acortar, y es el que determina si todo lo que viene después funciona realmente.
¿Cómo saber si un control funciona realmente?
Un control que solo existe en un documento de política, sin haberse probado nunca, no es realmente un control. Es un deseo. La evaluación convierte una promesa en papel en una salvaguarda operativa.
Los métodos de evaluación habituales incluyen comprobaciones de configuración, pruebas formales de controles, auditorías y monitorización continua de registros. Para verificar que un control cumple su función, los equipos revisan los registros de acceso en busca de anomalías, realizan intentos simulados de phishing o intrusión, y comprueban periódicamente la restauración de copias de seguridad en lugar de limitarse a confirmar que se han realizado.
- Responsable de las pruebas: habitualmente el equipo de seguridad TI o el responsable de cumplimiento, no quien instaló la herramienta
- Con qué frecuencia: los controles críticos, mensual o trimestralmente; los de menor riesgo, anualmente
- Qué aspecto tiene «que funciona»: una entrada en el registro, un archivo restaurado, un intento bloqueado con marca de tiempo
Errores comunes y una lista de verificación rápida
Tres errores aparecen una y otra vez. Los equipos compran herramientas antes de definir los objetivos, por lo que la herramienta resuelve un problema que nadie había definido. Los equipos acumulan controles preventivos dejando las funciones detectivas y de recuperación casi vacías. Y los equipos tratan «instalado» como sinónimo de «funcionando», omitiendo las pruebas por completo.
Pasa cualquier control por esta lista de verificación antes de confiar en él:
- ¿Está alineado con un objetivo claro?
- ¿Ha sido probado en el último ciclo de revisión?
- ¿Tiene un responsable asignado?
- ¿Se puede medir su rendimiento?
- ¿El coste es proporcional al riesgo que aborda?
- ¿Resistiría una auditoría?
Señales de alerta de que un control es teatro y no sustancia: nadie puede indicar qué riesgo aborda, nunca ha sido probado, o existe únicamente porque una lista de verificación indicó que había que comprarlo.
Una matriz de una página que puedes construir hoy
La matriz función-tipo mencionada anteriormente no es solo una herramienta didáctica. Es un documento de trabajo. Las filas son funciones (preventiva, detectiva, correctiva, disuasoria, de recuperación, compensatoria). Las columnas son naturalezas (técnica, administrativa, física). Coloca cada control que tengas actualmente en su celda correspondiente.
Una brecha tiene este aspecto: una concentración densa en la celda técnico/preventivo y ninguna entrada en administrativo/detectivo ni en ninguna/recuperación. Ese patrón significa que eres bueno deteniendo amenazas conocidas pero estás ciego ante las que se cuelan, sin ningún plan para recuperarte.
- Marca cada celda con lo que tienes y rodea con un círculo cualquier fila que esté vacía en las tres naturalezas
- Un hallazgo que merece atención: no tener ningún control de función de recuperación significa que un único ataque exitoso podría ser catastrófico, no solo un inconveniente
Consejo profesional: Empieza por la recuperación. Es la fila que los equipos omiten con más frecuencia, y la que determina si un mal día se convierte en un mal trimestre.
La visión de un profesional sobre cómo elegir controles que realmente aguanten
Trabajar en proyectos de ISO 27001 tiende a exponer el mismo patrón: los equipos buscan herramientas antes de haber identificado el riesgo, y luego se preguntan por qué la auditoría encuentra brechas. El enfoque de la matriz obliga a tener primero la conversación sobre el riesgo.
Planifica y presupuesta tus controles sin adivinar
Mapear controles en una matriz te dice qué falta. No te dice cuánto costará cubrir esas brechas en tiempo, presupuesto o personal, y ahí es donde la mayoría de las guías para principiantes se quedan cortas. Una herramienta que conecta tus brechas de control con un plan de proyecto real, con plazos y estimaciones de costes incluidos, convierte la matriz de un diagnóstico en una hoja de ruta.

La comprobación de preparación gratuita de 2 minutos de Ismscalculator te guía a través del estado actual de tus controles frente a los cuatro temas de controles del Annex A de ISO 27001, y luego muestra lo que cerrar las brechas costaría de forma realista según el tamaño y el sector de tu empresa. Si ya has superado la fase de «simple curiosidad» y estás planificando la implementación, la evaluación completa de preparación para ISO 27001 elabora un plan de proyecto basado en un diagrama de Gantt junto con la estimación de costes, para que no tengas que adivinar ni el alcance ni el presupuesto. Empieza con la comprobación gratuita y descubre dónde te encuentras.
Qué leer a continuación
Para los lectores que quieran ir más allá de los conceptos básicos, NIST SP 800-53 sigue siendo el catálogo más completo de controles de seguridad y privacidad disponible de forma gratuita, organizado por familia de controles y categoría de riesgo. Los Controles CIS ofrecen una lista más corta y priorizada, más adecuada para equipos que están empezando. La guía de controles de OWASP explica cómo las políticas se traducen en salvaguardas concretas y verificables, mientras que la guía prescriptiva de AWS sobre tipos de controles ofrece uno de los desgloses en lenguaje sencillo más claros sobre las categorías preventiva, detectiva y de respuesta disponibles en cualquier lugar. Si estás comparando marcos antes de comprometerte con uno, la comparativa entre ISO 27001 y el NIST Cybersecurity Framework detalla cómo se solapan ambos y en qué difieren. Utiliza cualquiera de estos recursos junto con la matriz función-tipo, no en su lugar.
Preguntas frecuentes
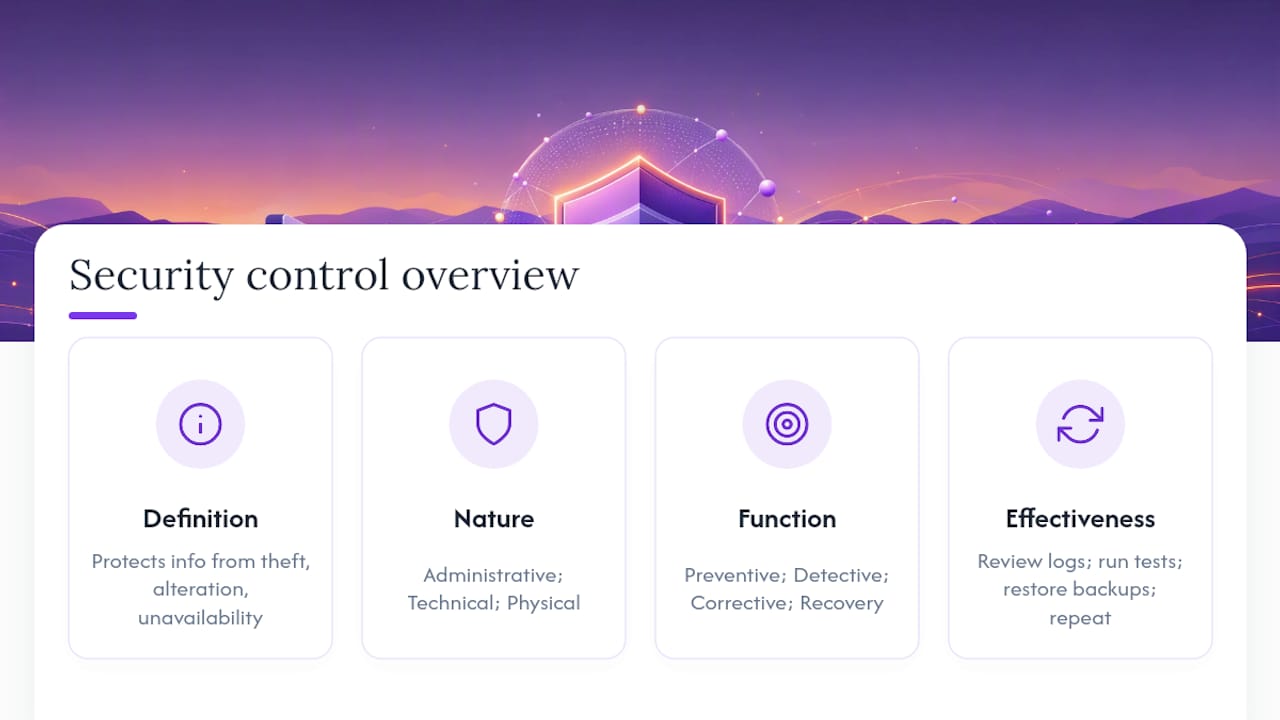
¿Qué es un control de seguridad, explicado de forma sencilla, en una sola frase? Es cualquier salvaguarda, una herramienta, una política o una barrera física, que protege la información frente a robos, alteraciones o interrupciones de disponibilidad.
¿Cuál es la diferencia entre un control de seguridad y una medida de seguridad? Ninguna, en realidad. «Medida de seguridad» es la expresión cotidiana; «control de seguridad» es el término formal utilizado en marcos como NIST SP 800-53 e ISO 27001. Describen lo mismo.
¿Cuáles son los principales tipos de controles de seguridad? Por naturaleza: administrativos, técnicos y físicos. Por función: preventivos, detectivos, correctivos, disuasorios, de recuperación y compensatorios. La mayoría de los controles reales corresponden a una naturaleza y una o dos funciones.
¿Por qué las organizaciones necesitan tantos controles diferentes en lugar de unos pocos muy sólidos? Porque cada función realiza un trabajo diferente. La prevención detiene las amenazas conocidas, la detección captura lo que se cuela, y la recuperación limita el daño después de los hechos. Depender únicamente de la prevención te deja ciego cuando falla.
¿Cómo sé si un control es realmente eficaz? Pruébalo. Revisa los registros de acceso, ejecuta ataques simulados, restaura una copia de seguridad para confirmar que funciona, y repite esas pruebas con una periodicidad establecida, no solo una vez durante la configuración inicial.
¿Por dónde debo empezar si necesito seleccionar controles para mi organización? Empieza con una evaluación de riesgos para identificar tus amenazas reales y, a continuación, elige controles de un catálogo como NIST SP 800-53 o los Controles CIS que se correspondan con esos riesgos específicos, en lugar de adoptar una lista genérica.
Fuentes
- security control - Glossary | CSRC
- OWASP
- Center for Internet Security (CIS)
- AWS Prescriptive Guidance — Security control types
Recomendado
- Controles de seguridad de datos para empresas financieras: guía 2026 | ISMS Calculator
- Controles del Annex A de ISO 27001 explicados | ISMS Calculator
- Control criptográfico en el ISMS: guía de cumplimiento 2026 | ISMS Calculator
- ¿Qué significa una línea base de seguridad para tu organización? | ISMS Calculator