Si vous avez besoin d'une préparation à ISO 27001 et d'évaluations de sécurité alignées sur le contexte canadien, la meilleure approche consiste à retenir quatre options : Ismscalculator pour l'estimation en libre-service de la maturité, Secureframe ou Drata pour l'automatisation modulaire de la conformité, A-LIGN ou Coalfire pour un accompagnement complet en tant que prestataire de services, et ISMS.online pour une mise en œuvre guidée en mode SaaS. Chacune correspond à un budget et à un niveau de maturité différents. L'initiative Buy Canadian Cyber a renforcé la demande pour des solutions nationales, mais le bon choix dépend toujours de votre environnement existant, de votre calendrier et de la nécessité de disposer de livrables prêts pour l'audit ou d'un workflow SaaS guidé. Commencez par un bilan de maturité gratuit en 2 minutes sur Ismscalculator pour ancrer vos discussions avec les fournisseurs sur des données concrètes.
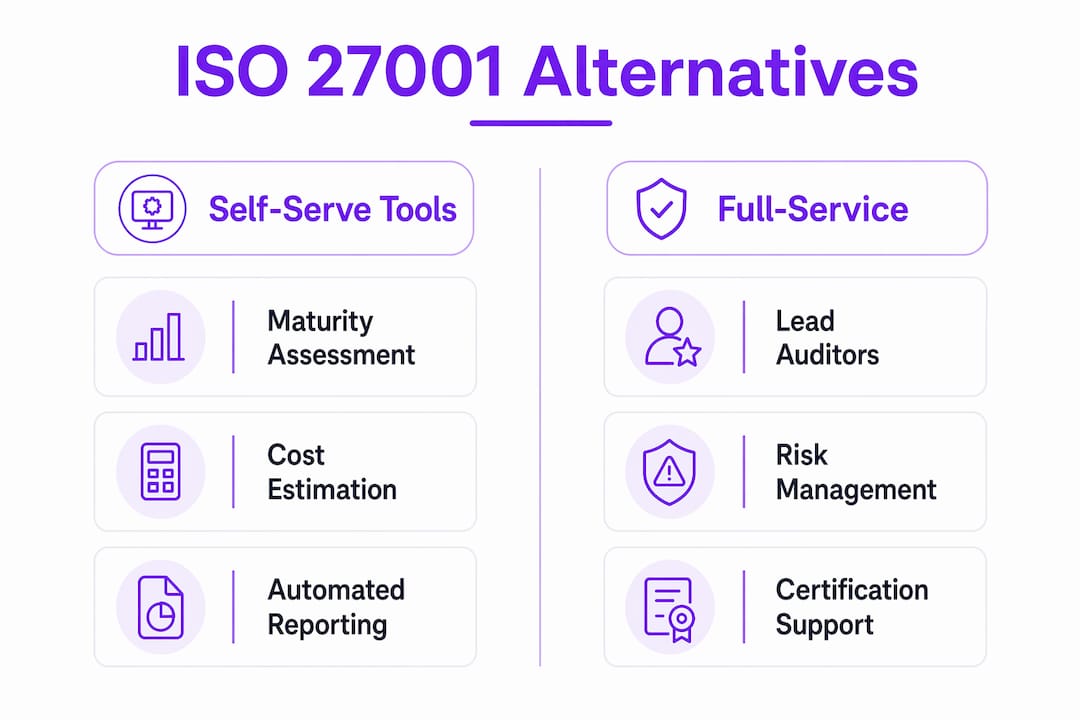
- Outils de maturité en libre-service : Ismscalculator (estimateur de coût/effort, évaluation de maturité sur quatre thèmes de mesures, diagrammes de Gantt)
- Plateformes d'automatisation modulaire : Secureframe, Drata, ISMS.online
- Cabinets de conseil ISO 27001 à service complet : A-LIGN, Coalfire
- SOC managé + conformité : Prestataires de niveau entreprise avec détection intégrée et programmes de conformité
Table des matières
- À quoi ressemblent concrètement les meilleures alternatives à CanadianCyber.ca côte à côte ?
- Comment choisir la bonne alternative pour votre organisation ?
- Que propose concrètement chaque catégorie d'alternative ?
- Quel est le coût réel de la préparation à ISO 27001 et combien de temps faut-il ?
- Quelle est la place d'Ismscalculator en tant qu'alternative à CanadianCyber.ca ?
- Points clés à retenir
- Ce que la plupart des guides d'évaluation omettent
- Obtenez votre référence ISO 27001 en deux minutes avec Ismscalculator
- Sources utiles et lectures complémentaires
À quoi ressemblent concrètement les meilleures alternatives à CanadianCyber.ca côte à côte ?
| Catégorie d'approche | Idéal pour | Modèle tarifaire | Type de support ISO 27001 | Délai typique de préparation | Intégrations et posture d'agnosticisme fournisseur | Signaux de confiance |
|---|---|---|---|---|---|---|
| Outils de maturité en libre-service | PME | SaaS gratuit ou faible coût | Outillage et estimation | — | Agnostique fournisseur ; compatible avec tout environnement | Benchmarks, scores de maturité, annuaire de consultants indépendants |
| Plateformes d'automatisation modulaire | PME au marché intermédiaire | Abonnement | Mise en œuvre guidée SaaS | — | Intégration avec les outils SaaS et cloud courants | Double piste SOC 2 + ISO, références clients |
| Cabinets de conseil à service complet | Marché intermédiaire à grande entreprise | Forfait ou projet délimité | Mise en œuvre à service complet | — | Agnostique fournisseur ; compatible Splunk, Sentinel, CrowdStrike | Auditeurs principaux en interne, auditeurs accrédités, études de cas |
| SOC managé + conformité | Grande entreprise | Contrat sur mesure | Détection managée + conformité | — | Intégration approfondie ; outillage SOC propriétaire variable | SOC 24/7, réseaux d'alliance, références d'audit |
Quatre questions d'achat pour aller à l'essentiel :
- Avez-vous besoin de modèles de politiques prêts pour l'audit et de rapports d'analyse des écarts, ou d'un workflow SaaS guidant votre équipe pas à pas ?
- Votre objectif principal est-il la certification ISO 27001, ou l'amélioration globale de votre posture de sécurité que la certification valide ?
- Le prestataire peut-il travailler avec votre SIEM ou vos outils XDR existants, ou va-t-il vous orienter vers sa propre suite ?
- Disposez-vous d'une équipe sécurité en interne pour piloter la mise en œuvre, ou avez-vous besoin d'un cabinet de conseil pour prendre en charge le projet ?
Comment choisir la bonne alternative pour votre organisation ?
Privilégiez la capacité technique agnostique fournisseur avant presque tout le reste. La neutralité fournisseur évite la dépendance aux outils et protège les investissements que vous avez déjà réalisés dans Splunk, Sentinel ou CrowdStrike. Posez directement la question à chaque prestataire présélectionné : « Pouvez-vous me montrer un exemple de mission menée dans l'environnement SIEM d'un client existant ? » Si la réponse est hésitante, c'est déjà un signal.
Exigez des livrables prêts pour l'audit avant de signer quoi que ce soit. Des modèles de politiques réutilisables et des rapports d'analyse des écarts alignés sur les quatre thèmes de contrôle ISO/IEC 27001:2022 constituent le minimum attendu. Les documents de guidance de haut niveau ne suffisent pas. Si un prestataire ne peut pas vous montrer un exemple anonymisé, c'est qu'il ne dispose probablement pas d'une méthodologie reproductible.
Questions à poser lors de chaque appel fournisseur :
- Décrivez-moi votre méthodologie de mise en œuvre ISO 27001, domaine par domaine.
- Pouvez-vous fournir des exemples anonymisés de modèles de politiques prêts pour l'audit et de rapports d'analyse des écarts ?
- Avez-vous des auditeurs principaux ISO 27001 en interne, ou sous-traitez-vous l'audit ?
- Pouvez-vous me donner deux ou trois références de clients de taille et de niveau de maturité comparables ?
- Comment gérez-vous les intégrations avec les outils de sécurité existants ?
Signaux d'alerte à surveiller :
- Dépendance exclusive aux scanners automatisés, sans couche de revue manuelle
- Absence de méthodologie documentée et reproductible
- Impossibilité de fournir des références clients vérifiées
- Pression pour remplacer votre environnement sécurité existant par des outils propriétaires
Conseil d'expert : Pour évaluer la profondeur des tests d'intrusion, demandez un rapport anonymisé de style audit issu d'une mission antérieure. Une approche manuelle en priorité détecte les failles de logique métier et les mauvaises configurations complexes que les outils automatisés ne voient pas. Si le rapport ressemble à une sortie de scanner automatisé, c'est probablement le cas.
Que propose concrètement chaque catégorie d'alternative ?
Outils de maturité en libre-service
Des outils comme Ismscalculator permettent à votre équipe de réaliser une évaluation de maturité sur les quatre thèmes de contrôle ISO/IEC 27001:2022, de générer des estimations de coût et d'effort, et d'élaborer un diagramme de Gantt pour les phases de mise en œuvre, le tout avant d'avoir parlé à un seul prestataire. Dans cette catégorie, « prêt pour l'audit » signifie disposer d'un état des lieux documenté et d'un plan de projet délimité que vous pouvez remettre à un intégrateur ou joindre en annexe d'un appel d'offres. Les signaux de confiance reposent sur des benchmarks, la transparence méthodologique et un annuaire de consultants indépendants plutôt que sur des accréditations d'auditeurs.
Plateformes d'automatisation modulaire
Secureframe, Drata et ISMS.online appartiennent à cette catégorie. Elles accompagnent les équipes dans la cartographie des contrôles, la collecte de preuves et la gestion des politiques via des tableaux de bord SaaS. Elles s'intègrent bien aux environnements cloud et SaaS courants. Ici, « prêt pour l'audit » signifie une posture de conformité en continu avec des preuves automatiquement liées aux contrôles. Idéales pour les PME et les entreprises du marché intermédiaire qui disposent d'une équipe sécurité en interne mais souhaitent structure et automatisation plutôt qu'une mise en œuvre de toutes pièces. Pour un examen approfondi des outils SMSI en mode SaaS, les compromis entre plateformes sont plus importants que leur marketing ne le laisse entendre.
Cabinets de conseil ISO 27001 à service complet
A-LIGN et Coalfire prennent en charge le projet du cadrage jusqu'à la certification. Ils disposent d'auditeurs principaux ISO 27001, de partenaires d'audit accrédités et de méthodologies documentées. La posture agnostique fournisseur est ici un vrai facteur de différenciation : les meilleurs cabinets travaillent avec l'environnement existant du client plutôt que de recommander une suite d'outils qu'ils revendent. Attendez-vous à des études de cas, des références nominatives et la capacité à vous présenter des livrables antérieurs prêts pour l'audit. Les organisations du marché intermédiaire et les grandes entreprises avec une échéance de certification définie relèvent de cette catégorie.
SOC managé + conformité
De grands cabinets comme CGI proposent des services de bout en bout incluant des capacités SOC 24/7, de larges réseaux d'alliance et des programmes de conformité intégrés. Le modèle d'intégration type commence par la détection managée, puis ajoute progressivement les tests d'intrusion, le support de conformité et le renforcement d'équipe à mesure que le programme mûrit. C'est une offre pour grandes entreprises : contrats sur mesure, délais plus longs et intégration approfondie dans l'environnement existant. La contrepartie est le coût et la complexité.
Quel est le coût réel de la préparation à ISO 27001 et combien de temps faut-il ?
La réponse honnête est que le périmètre détermine tout. Une petite organisation avec un périmètre restreint et des contrôles existants satisfaisants peut atteindre la maturité d'audit plus rapidement et à moindre coût qu'une entreprise de taille intermédiaire avec plusieurs sites et un environnement sécurité fragmenté.
| Scénario | Délai typique de préparation | Modèle tarifaire | Services généralement inclus |
|---|---|---|---|
| Petite PME (organisation de petite taille, site unique) | Plusieurs mois | Forfait ou modèles par abonnement | Analyse des écarts, modèles de politiques, préparation à l'audit interne, outils de maturité |
| Marché intermédiaire (organisation de taille moyenne, quelques sites) | Plusieurs mois | Projet délimité ou abonnement + conseil | Analyse des écarts complète, traitement des risques, développement des politiques, évaluation pré-audit |
| Grande entreprise (grande organisation, sites multiples) | Calendrier étendu | Contrat sur mesure | Mise en œuvre de bout en bout, intégration SOC, renforcement d'équipe, audit de certification |
Les PME bénéficient de services modulaires et automatisés avec une tarification transparente et un déploiement rapide, tandis que les grandes entreprises ont besoin de contrats sur mesure et d'opérations intégrées. Cet écart dans le modèle de prestation explique précisément pourquoi un seul prestataire convient rarement aux deux segments.
Ismscalculator génère des estimations personnalisées de coût et d'effort en fonction de la taille de votre entreprise, de votre secteur d'activité et de votre niveau de maturité sécurité actuel. Utiliser l'estimateur avant de lancer un appel d'offres vous donne une fourchette de référence pour valider les devis fournisseurs, ce qui réduit le temps d'achat et limite les surprises liées à l'extension du périmètre.
Quelle est la place d'Ismscalculator en tant qu'alternative à CanadianCyber.ca ?
Ismscalculator est un outil de maturité et d'estimation en libre-service qui met également les équipes en relation avec des intégrateurs ISO 27001 indépendants. Ce n'est pas un cabinet de conseil et ce n'est pas un service managé. Son rôle est de donner à votre équipe un point de départ défendable et étayé par des données avant d'engager tout prestataire.
Fonctionnalités essentielles pour les équipes IT et conformité :
- Bilan de maturité gratuit en 2 minutes pour obtenir une photographie immédiate de votre niveau de maturité
- Évaluation de maturité sur les quatre thèmes de contrôle ISO/IEC 27001:2022 avec comparaisons par benchmark
- Estimateur de coût et d'effort en temps réel basé sur la taille de l'entreprise, le secteur et le niveau de maturité sécurité
- Diagrammes de Gantt personnalisables pour les phases de mise en œuvre
- Enregistrement et comparaison de plusieurs estimations selon différents scénarios de périmètre
- Annuaire de consultants indépendants et d'auditeurs principaux pour les équipes ayant besoin d'un accompagnement à service complet
Conseil d'expert : Exportez les résultats de votre évaluation Ismscalculator et joignez-les en annexe à votre appel d'offres. Les prestataires qui prennent connaissance d'une évaluation de maturité délimitée dès le départ formulent des propositions plus précises et plus comparables. Cela leur signale également que vous savez ce que vous achetez, ce qui tend à réduire le gonflement artificiel du périmètre.
Points clés à retenir
Les meilleures alternatives à CanadianCyber.ca alignent le type de support ISO 27001 sur la maturité organisationnelle : outils en libre-service pour l'estimation et l'état des lieux, plateformes modulaires pour la mise en œuvre guidée, et cabinets de conseil à service complet pour les projets pilotés par une échéance de certification.
| Point | Détails |
|---|---|
| Aligner la catégorie sur la maturité | Les PME conviennent aux plateformes d'automatisation modulaire ; les grandes entreprises ont besoin de cabinets à service complet avec des auditeurs principaux en interne. |
| Exiger une posture agnostique fournisseur | Vérifiez que tout prestataire présélectionné peut travailler avec Splunk, Sentinel ou CrowdStrike avant de vous engager. |
| Exiger des livrables prêts pour l'audit | Demandez des modèles de politiques anonymisés et des rapports d'analyse des écarts couvrant les quatre thèmes de contrôle ISO/IEC 27001:2022. |
| Établir une référence de coûts avant l'appel d'offres | Utilisez un estimateur de maturité pour établir une fourchette de coût et de délai avant de lancer les propositions fournisseurs. |
| Ismscalculator comme point de départ | Effectuez le bilan de maturité gratuit en 2 minutes pour obtenir un état des lieux délimité et valider les devis fournisseurs. |
Ce que la plupart des guides d'évaluation omettent
La plupart des articles comparatifs traitent la mise en œuvre d'ISO 27001 comme un problème de sélection de prestataire. Ce n'est pas le cas. C'est un problème de cadrage que la sélection de prestataire aggrave si l'on se trompe dans l'ordre des étapes.
Les équipes qui peinent le plus sont celles qui lancent un appel d'offres avant de connaître leur propre niveau de maturité. Elles reçoivent des propositions allant de 30 000 à 300 000 dollars pour ce qui ressemble au même périmètre, et n'ont aucun moyen d'évaluer laquelle est réaliste. Le prestataire le moins cher l'emporte, le périmètre s'étend et le calendrier de certification glisse.
La séquence intelligente : réalisez d'abord une auto-évaluation, établissez votre référence sur les quatre thèmes de contrôle de l'Annex A, puis apportez ces données dans vos discussions avec les prestataires. Vous poserez de meilleures questions, détecterez plus vite les propositions gonflées et négocierez depuis une position de connaissance réelle plutôt que dans le cadre imposé par les fournisseurs. L'agnosticisme fournisseur est important pour la même raison : un cabinet capable de travailler avec votre environnement sécurité existant n'essaie pas de vous vendre un remplacement. Cet alignement des intérêts vaut plus que n'importe quelle liste de fonctionnalités.
Obtenez votre référence ISO 27001 en deux minutes avec Ismscalculator
Avant de présélectionner un seul prestataire, sachez où vous en êtes. Ismscalculator offre aux équipes IT et conformité un bilan de maturité gratuit en deux minutes qui cartographie votre posture actuelle sur les quatre thèmes de contrôle ISO/IEC 27001:2022 et génère une estimation personnalisée de coût et d'effort. Cette référence est ce qui distingue un appel d'offres bien délimité d'un concours de devinettes.

Effectuez le bilan de maturité gratuit dès maintenant et obtenez votre photographie de maturité en quelques minutes. Si vous avez besoin d'une évaluation complète et délimitée avec planification de la mise en œuvre et diagrammes de Gantt, l'outil d'évaluation complet vous le construit en détail. Prêt à faire appel à un intégrateur ? L'annuaire de consultants indépendants vous met en relation avec des auditeurs principaux ISO 27001 correspondant à votre périmètre et à votre budget.
Sources utiles et lectures complémentaires
- Lancement de la plateforme Buy Canadian Cyber — contexte politique pour le choix de fournisseurs de cybersécurité alignés sur le Canada et compréhension des priorités de souveraineté numérique
- Principales entreprises de cybersécurité au Canada — panorama du marché des catégories de prestataires, des modèles tarifaires et de l'adéquation par taille d'organisation
- Services managés CyberSafe Canada — guide praticien sur la posture agnostique fournisseur, les livrables prêts pour l'audit et les programmes de conformité en couches
- Guide méthodologique de tests d'intrusion Pluto Security — méthodologie de tests d'intrusion manuelle en priorité et contenu attendu des rapports de style audit
- Guide d'agnosticisme fournisseur StreamScan — comment vérifier la neutralité du prestataire et confirmer la compatibilité avec l'environnement existant avant de s'engager
- Implication de Cyber Security Canada dans CAN/CIOSC 104 — contexte des normes nationales canadiennes et services de certification pour les organisations réglementées
- Services de cybersécurité CGI Canada — référence à service complet et SOC managé pour les engagements intégrés à grande échelle
- Services de conseil CyberSpective — cabinet de conseil canadien couvrant les évaluations de maturité, les tests d'intrusion et le conseil en conformité
- DeepCove Cybersecurity — évaluations de niveau direction, sécurité cloud et gestion des risques tiers pour les organisations canadiennes
- Comparatif ISO 27001 vs SOC 2 — guide de sélection de référentiel pour clarifier votre cible de certification avant d'engager un prestataire
- Guide d'évaluation de maturité SMSI — comment interpréter les scores de maturité et aligner les périmètres des prestataires sur les écarts identifiés