La définition du périmètre d'un projet de conformité est le processus formel qui consiste à identifier précisément quels systèmes, données, processus et personnes relèvent d'un ensemble spécifique d'exigences réglementaires, puis à documenter les limites, les objectifs, les livrables et les exclusions qui régiront le projet du lancement jusqu'à l'audit. Bien réalisé, ce processus offre un point de référence clair pour toutes les décisions ultérieures, de l'allocation des ressources au choix des contrôles. Mal réalisé, vous passerez des mois à mettre en place des contrôles autour des mauvais actifs pendant que les auditeurs relèvent les lacunes que vous avez manquées.
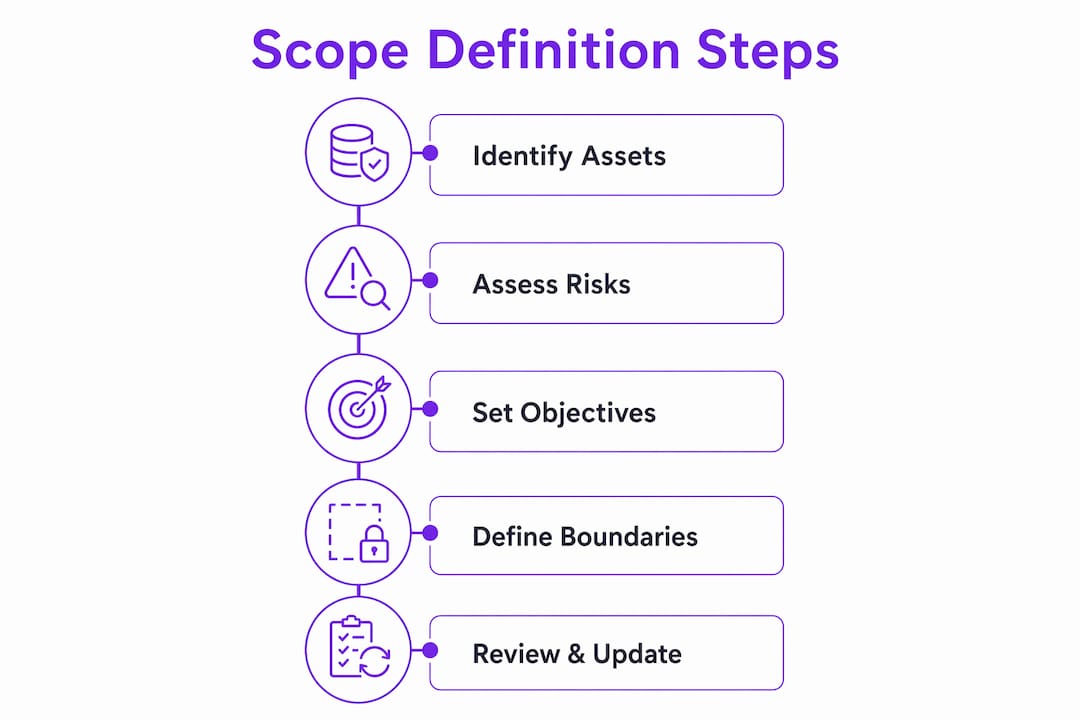
Un énoncé de périmètre bien construit couvre généralement cinq éléments fondamentaux :
- Objectifs : Ce que le projet doit accomplir, directement lié aux exigences réglementaires et aux objectifs métier
- Livrables : Les productions spécifiques — politiques, contrôles ou certifications — que le projet devra fournir
- Critères d'acceptation : Les conditions mesurables confirmant que chaque livrable est complet
- Contraintes : Les limites budgétaires, calendaires, technologiques ou organisationnelles qui déterminent ce qui est faisable
- Exclusions : Les systèmes, processus ou sites explicitement nommés comme étant hors du périmètre du projet
La valeur stratégique va bien au-delà de l'organisation. La définition du périmètre de conformité, reconnue comme un exercice de cartographie stratégique essentiel à la gestion des risques et à la gouvernance, détermine où vous mettez en œuvre les contrôles, réalisez les audits et maintenez la documentation. Un projet de conformité est également, par nature, limité dans le temps avec des contrôles définis et des jalons d'audit, ce qui le distingue des programmes de conformité continue. Ce caractère limité dans le temps rend les délimitations de périmètre précises encore plus critiques. La dérive du périmètre dans un projet de conformité ne retarde pas seulement la livraison ; elle peut vous faire dépasser une échéance de certification ou laisser une lacune de contrôle ouverte pendant une fenêtre d'audit active.
Pourquoi la délimitation du périmètre de conformité est-elle si difficile ?
Définir un périmètre semble simple jusqu'au moment où l'on s'y attelle. En réalité, les projets de conformité comportent un ensemble de pressions spécifiques que les référentiels généraux de gestion de projet ne prennent pas entièrement en compte.
- Trop large ou trop étroit : Un filet trop large gaspille des ressources à protéger des systèmes sans risque réglementaire. Un filet trop serré laisse les auditeurs trouver les actifs que vous avez omis. Ni l'un ni l'autre n'est bon marché.
- Désalignement des parties prenantes : La direction juridique, l'informatique, les opérations et les finances lisent chacun les exigences réglementaires sous un angle différent. Sans leur contribution précoce et structurée, le document de périmètre reflète l'interprétation d'un seul département plutôt que la surface de risque réelle de l'organisation.
- Complexité multi-cloud et hybride : Les organisations modernes exploitent des centaines de systèmes interconnectés chez des fournisseurs cloud, dans des centres de données sur site et via des applications SaaS. Les données transitent par des API, des microservices et des intégrations tierces qui ne figuraient jamais dans les schémas d'architecture d'origine. Tracer les données réglementées dans cet environnement est réellement difficile.
- Évolution des réglementations : Des référentiels comme HIPAA, SOX, PCI DSS et ISO 27001 mettent à jour leurs recommandations, et de nouvelles lois sur la protection de la vie privée continuent d'émerger. Un document de périmètre rédigé en fonction des exigences de l'an dernier peut déjà être incomplet.
- Dérive du périmètre : Sans processus formel de gestion des changements, des ajouts bien intentionnés s'accumulent. Chacun semble mineur isolément ; collectivement, ils peuvent doubler la charge de travail du projet sans augmentation correspondante du budget ou du calendrier.
- Documents de périmètre statiques : De nombreuses équipes traitent le périmètre comme quelque chose à définir au lancement et à classer. Lorsque les processus évoluent, que de nouvelles applications sont déployées ou que l'infrastructure change, ce document devient une source de risques plutôt qu'un guide.
Les limites claires qui préviennent la confusion et la dérive du périmètre ne tiennent que si le document reste à jour et que l'équipe l'applique activement.
Comment définir le périmètre et les objectifs d'un projet de conformité, étape par étape
Un processus reproductible est essentiel ici. Les étapes ci-dessous s'appliquent que vous définissiez le périmètre d'une implémentation ISO 27001, d'un projet de préparation SOC 2 ou d'une initiative de conformité HIPAA.
-
Réalisez d'abord une évaluation réglementaire et des risques. Avant de rédiger la moindre limite de périmètre, identifiez toutes les réglementations, référentiels ou exigences contractuelles applicables. Cartographiez les contrôles spécifiques que chacun exige. Cette évaluation vous indique ce que le périmètre doit couvrir au minimum et où se situent les lacunes les plus risquées.
-
Impliquez les parties prenantes transversales dès le début. Associez l'informatique, le juridique, les RH, la finance et les opérations avant que le document de périmètre ne prenne forme. Chaque groupe est responsable de données ou de processus qui peuvent être soumis à des exigences réglementaires. Leur contribution évite l'écueil classique consistant à délimiter le périmètre d'un projet autour de ce que l'équipe conformité connaît déjà, plutôt que de ce que l'organisation fait réellement.
-
Cartographiez explicitement les systèmes, données, processus et interfaces concernés. Listez chaque système, entrepôt de données et processus qui touche des informations réglementées. Puis listez tout ce qui n'en fait pas partie. Ces deux listes ont leur place dans le document de périmètre. Ne pas cartographier les interfaces entre les processus inclus et exclus du périmètre est l'une des causes les plus fréquentes de constats d'audit, car les auditeurs examinent précisément ces frontières pour détecter des fuites de données.
-
Rédigez les objectifs selon les critères SMART. Des objectifs vagues comme « atteindre la conformité » produisent des projets vagues. Les objectifs SMART liés aux objectifs organisationnels favorisent le succès. Un objectif bien formulé se lit ainsi : « Mettre en œuvre des politiques de contrôle d'accès couvrant tous les systèmes de production traitant des données de titulaires de cartes d'ici au 30 septembre 2026, conformément à l'exigence 7 de PCI DSS. » Cette phrase est spécifique, mesurable, atteignable, pertinente et temporellement définie.
-
Documentez les livrables et les critères d'acceptation ensemble. Chaque livrable doit être accompagné d'un critère d'acceptation correspondant. « Registre des risques complété » est un livrable. « Registre des risques examiné et validé par le RSSI et l'auditeur externe avant la clôture du projet » est un critère d'acceptation. Les quatre composantes essentielles d'un énoncé de périmètre de projet — objectifs, livrables, critères d'acceptation et exclusions — ne fonctionnent comme outil de gestion que lorsque les quatre sont présents.
-
Formalisez l'énoncé de périmètre et obtenez la validation des parties prenantes. Un document de périmètre non approuvé n'est qu'un brouillon. La validation formelle des principales parties prenantes, y compris le sponsor du projet et les responsables de département concernés, crée une responsabilisation et confère au chef de projet le pouvoir de refuser les demandes hors périmètre.
-
Mettez en place une gestion des versions et une cadence de révision. Attribuez un numéro de version au document de périmètre dès le premier jour. Définissez les déclencheurs qui imposent une révision formelle : l'intégration d'une nouvelle application dans l'environnement, une mise à jour réglementaire, une fusion ou un changement significatif d'infrastructure. Sans cette structure, le document s'éloigne silencieusement et dangereusement de la réalité.
Conseil pratique : Utilisez la priorisation par le risque lors de votre première cartographie du périmètre. Commencez par les actifs et processus présentant le risque réglementaire et opérationnel le plus élevé, verrouillez ces frontières, puis élargissez progressivement. Cela évite le piège classique qui consiste à passer le premier mois à débattre de cas limites peu risqués tandis que le cœur à haut risque reste indéfini.
Bonnes pratiques pour gérer le périmètre tout au long d'un projet de conformité
Bien définir le périmètre dès le départ est nécessaire, mais pas suffisant. Les pratiques ci-dessous permettent de maintenir cette définition valide tout au long du cycle de vie du projet.
- Mettez en place une gestion formelle des changements. Toute proposition d'ajout ou de retrait de périmètre doit passer par un processus documenté de demande de changement. La demande doit préciser la raison du changement, son impact sur le calendrier et le budget, et qui l'a approuvé. Cela crée une piste d'audit et impose des décisions délibérées plutôt que des ajouts informels.
- Revalidez le périmètre en continu avec les parties prenantes. Planifiez de brèves revues de périmètre à chaque jalon majeur du projet. Demandez si de nouveaux systèmes ont été déployés, si des orientations réglementaires ont changé, et si les exclusions initiales sont toujours valables. Cela évite que le document de périmètre ne devienne un artéfact historique.
- Utilisez des objectifs mesurables pour suivre la progression. Les objectifs rédigés selon les critères SMART fournissent un signal clair d'achèvement. Lorsqu'un objectif est ambigu, les équipes débattent de son état d'avancement plutôt que de passer à la tâche suivante.
- Documentez les exclusions avec la même rigueur que les inclusions. Une exclusion non écrite n'est pas appliquée. Lorsqu'une partie prenante demande ultérieurement pourquoi un système particulier n'a pas été couvert, une exclusion documentée avec sa justification protège l'équipe projet et clarifie la frontière d'audit.
- Exigez la revue de l'auditeur pour des normes comme ISO 27001 et SOC 2. Les équipes internes définissent le périmètre, mais les auditeurs doivent approuver les frontières pour des référentiels comme SOC 2 et ISO 27001 afin de protéger efficacement les données sensibles. Associer votre auditeur dès la définition du périmètre, et non seulement en fin de projet, permet d'identifier les problèmes de délimitation avant qu'ils ne deviennent des constats. Pour une analyse détaillée des différences entre les exigences de périmètre ISO 27001 et SOC 2, la comparaison ISO 27001 vs SOC 2 d'Ismscalculator décompose le processus d'approbation par l'auditeur pour chacun.
- Traitez l'énoncé de périmètre comme un document vivant. La gestion des versions et les mises à jour périodiques déclenchées par des changements métier ou technologiques sont le mécanisme pratique pour maintenir la validité du périmètre. Un document de périmètre qui n'a pas été mis à jour depuis le lancement est presque certainement obsolète.
- Utilisez des modèles et des outils automatisés pour maintenir les pistes d'audit. La documentation manuelle du périmètre sur des espaces de partage de fichiers favorise les conflits de versions et les approbations perdues. Les outils de conformité dédiés qui suivent les modifications, capturent les approbations et horodatent les mises à jour vous fournissent un enregistrement défendable. Pour les équipes qui travaillent à partir d'une liste de contrôle des exigences de conformité fournisseurs, l'intégration de la documentation du périmètre dans ce flux de travail centralise toutes les décisions relatives aux frontières.
La plus grande erreur dans la délimitation d'un projet de conformité est de ne pas aligner les objectifs sur la stratégie métier, ce qui transforme la conformité en un exercice de cases à cocher plutôt qu'en un projet qui génère une réelle réduction des risques. La gestion du périmètre et l'alignement des objectifs sont indissociables.
Pourquoi une approche basée sur les risques transforme les résultats de la délimitation du périmètre
La délimitation du périmètre par les risques signifie que vous ne commencez pas par vous demander « qu'est-ce qui pourrait éventuellement être dans le périmètre ? » Vous commencez par vous demander « où se trouvent les données réglementées, et que se passe-t-il si elles sont compromises ? » Ce changement de cadrage modifie tout dans la façon dont vous tracez la frontière.
- Cartographiez les flux de données avant de tracer les frontières. Suivez les données réglementées depuis leur point d'entrée jusqu'à chaque système, processus et interface qu'elles traversent. Les données de cartes de paiement, les informations de santé protégées et les données à caractère personnel ont chacune des schémas de flux distincts. La frontière du périmètre doit envelopper ces flux, et non les organigrammes ou les schémas d'infrastructure informatique.
- Priorisez par le risque, pas par la commodité. Les actifs à haut risque — ceux qui stockent ou traitent les données les plus sensibles ou font face aux menaces les plus crédibles — doivent être inclus dans le périmètre, quelle que soit la difficulté à les contrôler. Les systèmes à faible risque qui se trouvent être faciles à documenter ne devraient pas consommer une part disproportionnée des ressources du projet.
- Contrôlez les fuites aux interfaces de processus. L'endroit où un système inclus dans le périmètre transfère des données à un système exclu est celui où les auditeurs regardent le plus attentivement. La délimitation du périmètre par les risques se concentre sur les flux de données réglementées critiques et les zones à haut risque, évitant la dérive du périmètre et le gaspillage de ressources, mais uniquement si ces points d'interface sont explicitement cartographiés et contrôlés.
- Utilisez l'évaluation des risques pour justifier les décisions de périmètre. Lorsqu'une partie prenante cherche à exclure un système que votre évaluation des risques a identifié comme à haut risque, l'évaluation documentée vous fournit les preuves nécessaires pour vous y opposer. Les décisions de périmètre prises sans fondement risque sont difficiles à défendre lors d'un audit.
- Réévaluez les niveaux de risque lorsque l'environnement change. Un système à faible risque l'an dernier peut être devenu à haut risque après une nouvelle intégration ou une modification des pratiques de traitement des données. Le périmètre basé sur les risques n'est pas un exercice ponctuel.
Pour les projets ISO 27001 en particulier, les évaluations de maturité d'Ismscalculator couvrant les quatre thèmes de contrôle d'ISO/IEC 27001:2022 offrent aux équipes un moyen structuré d'identifier leurs lacunes les plus risquées avant de finaliser le périmètre. Le guide d'analyse des écarts ISO 27001 explique précisément comment utiliser ce type d'évaluation pour délimiter le périmètre plutôt que de le deviner. L'estimateur de coût et d'effort en temps réel d'Ismscalculator permet également aux équipes de modéliser différentes configurations de périmètre et de voir comment chacune influe sur la complexité de mise en œuvre, ce qui rend la conversation sur la délimitation par les risques avec la direction beaucoup plus concrète.
Point clé : Associer les auditeurs dès le début du processus de délimitation par les risques — et non seulement en fin de projet — renforce la validité du périmètre et réduit la probabilité de constats. Les auditeurs sont les examinateurs ultimes des frontières de périmètre pour des référentiels comme ISO 27001 et SOC 2, et leur point de vue sur l'emplacement de la frontière diffère souvent de ce que les équipes internes supposent.
Comment Ismscalculator soutient le périmètre de votre projet de conformité
Définir correctement le périmètre dès le départ est exactement le type de problème qu'Ismscalculator a été conçu pour résoudre. Le diagnostic de préparation gratuit en 2 minutes vous donne une lecture immédiate de l'état de votre définition de périmètre avant de vous engager dans un plan d'implémentation complet.

Pour les équipes prêtes à aller plus loin, l'évaluation de maturité ISO 27001 couvre la maturité sur les quatre thèmes de contrôle d'ISO/IEC 27001:2022, produit des comparaisons de référence et génère un diagramme de Gantt personnalisable qui cartographie les phases d'implémentation par rapport à votre périmètre défini. Si vous avez besoin d'un accompagnement expert pour un environnement multi-cloud complexe ou un secteur réglementé avec des référentiels qui se chevauchent, le répertoire de consultants indépendants vous met en relation avec des auditeurs principaux et des implémenteurs spécialisés dans exactement ce type de travail de délimitation.
Points clés à retenir
Une définition efficace du périmètre d'un projet de conformité exige des frontières précises, des objectifs SMART, un alignement continu des parties prenantes et une approche basée sur les risques qui maintient la validité du document de périmètre tout au long du cycle de vie du projet.
| Point | Détails |
|---|---|
| Définir les cinq éléments du périmètre | Tout énoncé de périmètre doit comporter des objectifs, des livrables, des critères d'acceptation, des contraintes et des exclusions documentés et approuvés. |
| Associer les auditeurs dès la définition du périmètre | Pour ISO 27001 et SOC 2, les auditeurs doivent approuver les frontières du périmètre, et non seulement les examiner en fin de projet. |
| Cartographier les interfaces entre processus inclus et exclus | Ces points frontières sont là où les constats d'audit trouvent le plus souvent leur origine et nécessitent des contrôles explicites. |
| Utiliser des objectifs SMART liés aux objectifs métier | Les objectifs liés à la stratégie organisationnelle évitent la conformité de façade et donnent aux équipes un signal d'achèvement mesurable. |
| Traiter le périmètre comme un document vivant | La gestion des versions et les revues déclenchées par les jalons maintiennent la validité du périmètre à mesure que la technologie, les processus et les réglementations évoluent. |
Recommandé
- ISMS Calculator - Estimateur de coût et d'effort d'implémentation ISO 27001
- ISMS Calculator - Estimateur de coût et d'effort d'implémentation ISO 27001
- Calendrier d'implémentation ISO 27001 : à quoi s'attendre | ISMS Calculator
- Types de risques liés aux projets ISO 27001 : Guide 2026 | ISMS Calculator