La plupart des organisations obtiennent la certification ISO 27001 en 6 à 10 mois, les petites entreprises bien préparées y parvenant en 3 à 4 mois et les grandes entreprises multi-sites complexes nécessitant souvent 12 mois ou plus, selon les données de scénarios issus de guides de conformité en gouvernance. Cette fourchette dissimule deux horloges distinctes fonctionnant en parallèle : une horloge de mise en œuvre (construction du SMSI et collecte des preuves) et une horloge d'audit (planification des étapes 1 et 2 et décision de certification). L'horloge de mise en œuvre détermine presque toujours votre délai total, car les organismes de certification exigent la preuve que votre système de management de la sécurité de l'information fonctionne effectivement avant que l'étape 2 puisse commencer.
Cette règle unique fait trébucher plus d'équipes que n'importe quelle lacune documentaire. On ne peut pas rédiger des politiques un vendredi et les auditer le lundi suivant.
- Voie rapide : 3 à 4 mois, pour les petites entreprises mono-site disposant déjà de pratiques informatiques matures
- Voie standard : 6 à 10 mois, pour la plupart des organisations de taille intermédiaire
- Voie complexe : 9 à 15 mois et plus, pour les entreprises multi-sites, multi-filiales ou fortement réglementées
- Condition préalable : votre SMSI doit disposer d'un historique de fonctionnement, incluant un audit interne achevé et une revue de direction, avant que l'étape 2 puisse être planifiée
Points clés à retenir
Le calendrier de certification est déterminé moins par la rapidité de production des documents que par la durée de fonctionnement effective de votre SMSI et la génération de preuves avant l'étape 2.
Table des matières
- Combien de temps prend la certification ISO 27001, phase par phase ?
- Que se passe-t-il durant la phase de mise en œuvre avant l'audit ?
- En quoi consistent réellement les audits de l'étape 1 et de l'étape 2 ?
- Combien de temps dure la certification selon la taille de l'entreprise ?
- Quels facteurs accélèrent ou ralentissent la certification ?
- Construire un plan de mise en œuvre sur 6 mois
- Que se passe-t-il après l'obtention de la certification ?
- Comment un outil de planification réduit les incertitudes
- Pourquoi la règle des trois mois de fonctionnement existe-t-elle ?
- Ce que ce calendrier vous révèle vraiment
- Sources
Combien de temps prend la certification ISO 27001, phase par phase ?
La certification se décompose en cinq phases, et le temps calendaire que chacune consomme varie considérablement selon le niveau de préparation déjà accompli.
- Définition du périmètre et analyse des écarts (semaines 2 à 6) : Définir ce qui est dans le périmètre, réaliser une analyse des écarts par rapport aux contrôles de l'Annex A, et constituer le carnet de projets.
- Appréciation des risques et Déclaration d'applicabilité (semaines 4 à 10, souvent en parallèle de la phase 1) : Identifier les risques, choisir les traitements et documenter les raisons d'inclusion ou d'exclusion de chaque contrôle.
- Mise en œuvre des contrôles et documentation (mois 2 à 5) : Déployer les contrôles techniques et procéduraux, rédiger les politiques et commencer à collecter les preuves.
- Période de fonctionnement (minimum ~3 mois) : Faire fonctionner le SMSI en conditions réelles, réaliser un audit interne et tenir au moins une revue de direction.
- Audit et décision de certification (2 à 5 mois) : Revue documentaire de l'étape 1, fenêtre de remédiation, vérification de l'étape 2 et validation interne par l'organisme de certification.
Votre organisation maîtrise presque entièrement les trois premières phases. Le plancher de la phase 4 est largement fixé par les exigences de l'organisme de certification, et non par votre rapidité d'exécution. La phase 5 dépend en partie du calendrier de votre cabinet d'audit, car l'étape 2 doit généralement intervenir dans les quelques mois suivant l'étape 1 et les auditeurs très sollicités sont réservés plusieurs semaines à l'avance.
La période de fonctionnement est la phase que les équipes sous-estiment le plus. On peut compresser la documentation grâce à des modèles et à l'automatisation, mais on ne peut pas comprimer l'exigence selon laquelle les contrôles doivent avoir été actifs assez longtemps pour produire des preuves d'audit. C'est le plancher sous toutes les promesses de « voie rapide » que vous trouverez en ligne.
Que se passe-t-il durant la phase de mise en œuvre avant l'audit ?
C'est là que se concentrent 70 % ou plus de votre calendrier total, et là que la plupart des retards commencent. Réalisez correctement les étapes suivantes et tout ce qui suit ira plus vite.
La définition du périmètre vient en premier et mérite plus d'attention que la plupart des équipes ne lui en accordent. Décidez quelles unités métier, quels sites, systèmes et flux de données entrent dans les limites du SMSI, puis obtenez une validation formelle d'un sponsor exécutif. Un périmètre mal défini, comme inclure vaguement « toutes les données clients » sans définir les systèmes et les frontières, est l'une des sources les plus fréquentes de constats lors de l'étape 1. Prévoyez une à deux semaines pour le seul périmètre, avec un responsable SMSI nommément désigné et chargé de le maintenir stable.
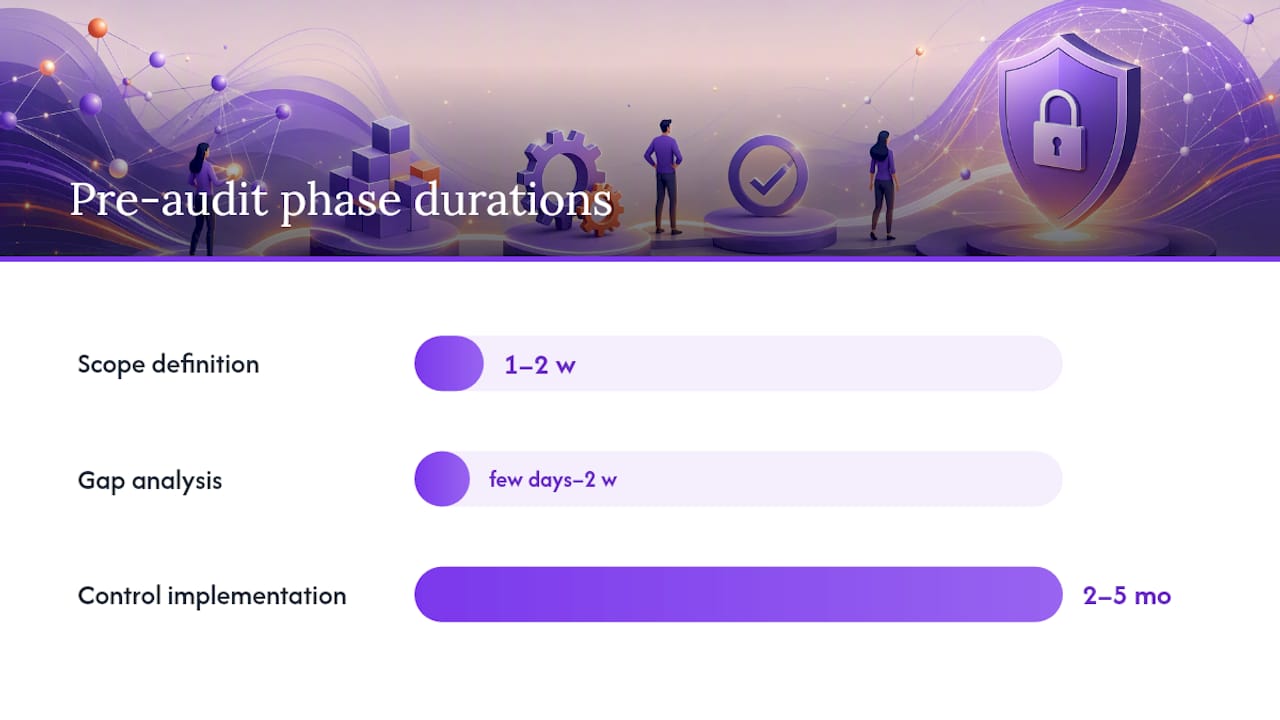
L'analyse des écarts compare vos contrôles actuels aux 93 contrôles de l'Annex A et produit un carnet de travaux priorisé, et non un rapport qui dormira sur un lecteur partagé. Les outils conçus à cet effet, notamment notre guide d'analyse des écarts ISO 27001, peuvent transformer un exercice manuel de deux semaines en quelques jours de travail structuré.
L'appréciation des risques et la Déclaration d'applicabilité découlent directement de l'analyse des écarts. Vous identifiez les risques, désignez des propriétaires, choisissez les traitements et documentez les raisons pour lesquelles chaque contrôle de l'Annex A est inclus, exclu ou modifié. C'est le document que les auditeurs de l'étape 1 examinent le plus attentivement ; des justifications bâclées génèrent donc plus de remédiations que tout autre artefact.
La mise en œuvre des contrôles est la phase individuelle la plus longue, généralement deux à cinq mois selon le périmètre. Les contrôles techniques (gestion des accès, chiffrement, journalisation) avancent généralement plus vite que les contrôles procéduraux (exercices de réponse aux incidents, revues des risques fournisseurs, registres de formation), car les contrôles procéduraux nécessitent des preuves répétées dans le temps, et non une simple modification de configuration unique.
Faire fonctionner le SMSI suffisamment longtemps pour générer des preuves est l'étape qu'on ne peut pas accélérer. Vous avez besoin d'un audit interne achevé et d'au moins une revue de direction avec des comptes rendus documentés et des actions de suivi avant qu'un organisme de certification n'accepte de planifier l'étape 2.
- Réutilisez les preuves issues de SOC 2 ou HIPAA là où les contrôles se recoupent. Les ressources SOC de l'AICPA s'alignent clairement sur plusieurs domaines ISO 27001, notamment la gestion des accès et la gestion des changements.
- Parallélisez les flux de travail. L'appréciation des risques, la rédaction des politiques et le déploiement des contrôles techniques n'ont pas besoin d'être réalisés séquentiellement.
- Utilisez une checklist documentée plutôt que de réinventer la structure. Notre checklist de certification ISO 27001 couvre les 80 étapes que la plupart des équipes doivent suivre.
Conseil pratique : Commencez votre audit interne dès que vos contrôles à risque le plus élevé sont opérationnels, et non après que tous les contrôles soient terminés. Un audit interne partiel portant sur les contrôles critiques, suivi d'un second passage avant l'étape 2, donne souvent de meilleurs résultats qu'attendre une complétion à 100 % avant d'auditer quoi que ce soit.
En quoi consistent réellement les audits de l'étape 1 et de l'étape 2 ?
L'étape 1 est une revue documentaire, et elle est plus courte que la plupart des gens ne l'anticipent : généralement un à deux jours sur site ou à distance, consacrés à vérifier votre Déclaration d'applicabilité, votre appréciation des risques, vos politiques et vos enregistrements d'audit interne pour en évaluer la complétude. Les auditeurs ne testent pas encore l'efficacité des contrôles. Ils s'assurent que votre SMSI est structurellement solide pour pouvoir être testé.
La plupart des organisations reçoivent une liste de points mineurs à corriger après l'étape 1, et non un résultat binaire de réussite ou d'échec. La fenêtre de remédiation typique est de quatre à huit semaines, et les organismes de certification exigent généralement que l'étape 2 se tienne dans les six mois suivant l'étape 1, donc ne laissez pas cet écart s'étirer indéfiniment.
L'étape 2 vérifie que les contrôles fonctionnent effectivement comme documenté. Les auditeurs sondent les preuves : journaux d'accès, registres de formation, tickets d'incidents, évaluations des fournisseurs et constats d'audit interne. Cette phase dure plus longtemps, souvent trois à cinq jours selon le périmètre et le nombre de sites, car les auditeurs ont besoin d'un nombre suffisant d'échantillons pour s'assurer que le SMSI n'est pas qu'un exercice purement documentaire.
Après l'étape 2, l'auditeur compile un rapport destiné à la revue technique interne de l'organisme de certification. Cette étape administrative peut ajouter plusieurs semaines, voire quelques mois, avant que votre certificat ne soit effectivement délivré, ce qui surprend les équipes qui pensent que l'audit lui-même constitue la ligne d'arrivée.
Non-conformités fréquentes qui allongent réellement les délais :
- Documentation du traitement des risques incomplète ou incohérente dans la Déclaration d'applicabilité
- Audits internes n'ayant couvert qu'une poignée de contrôles au lieu de l'intégralité du périmètre
- Absence de preuves des décisions issues de la revue de direction, notamment le suivi des actions antérieures
- Exceptions au contrôle des accès n'ayant jamais fait l'objet d'une acceptation formelle du risque
Chacune de ces situations est évitable grâce à un audit interne rigoureux avant même de planifier l'étape 1 — consultez notre checklist pratique pour les équipes pour commencer.
Combien de temps dure la certification selon la taille de l'entreprise ?
Votre calendrier dépend bien davantage de la complexité organisationnelle et de la maturité en matière de conformité que du seul effectif. Une entreprise de 200 personnes répartie sur trois sites avec une infrastructure personnalisée peut prendre plus de temps qu'une entreprise de 500 personnes fonctionnant entièrement sur des plateformes cloud bien gouvernées.
- Startup, voie rapide : Une entreprise SaaS mono-site disposant d'une infrastructure cloud moderne et sans systèmes legacy peut viser de manière réaliste 3 à 4 mois, à condition que la direction y consacre au moins une personne à plein temps.
- Petite à moyenne entreprise : La plupart des entreprises de 50 à 500 salariés atteignent 6 à 8 mois, les retards étant généralement imputables à une mise en œuvre lente des contrôles plutôt qu'à la planification des audits.
- Entreprise de taille intermédiaire avec complexité : Plusieurs lignes de produits, des prestataires externes ou des équipes en télétravail partiel tendent à porter ce délai à 8 mois, même avec un bon soutien de la direction.
- Grande entreprise ou multi-sites : Les organisations avec plusieurs filiales, des centres de données sur site ou des contraintes réglementaires croisées ont généralement besoin de 9 à 15 mois ou plus, principalement en raison de la négociation du périmètre et de la collecte de preuves sur plusieurs sites.
- Programmes SOC 2 ou HIPAA existants : Des programmes de conformité matures peuvent réduire la mise en œuvre de deux à trois mois, car les preuves relatives au contrôle des accès, à la journalisation et à la gestion des risques fournisseurs sont souvent directement transférables.
Si vous êtes une entreprise technologique et souhaitez évaluer si vos pratiques d'ingénierie existantes satisfont déjà plusieurs domaines de l'Annex A, notre guide sur ISO 27001 pour les entreprises SaaS et technologiques détaille quels contrôles nécessitent généralement le moins de remaniement.
Quels facteurs accélèrent ou ralentissent la certification ?
Une poignée de variables explique la majeure partie de l'écart entre un projet de 4 mois et un projet de 12 mois.
- Limites du périmètre. Un périmètre plus étroit et bien justifié réduit chaque phase en aval. Un périmètre trop large multiplie les exigences en matière de preuves pour chaque équipe incluse.
- Maturité des contrôles existants. Les organisations disposant de processus établis de gestion des accès, de journalisation et de revue des fournisseurs économisent plusieurs semaines de déploiement.
- Un responsable unique et clairement désigné. Les projets pilotés par un seul responsable SMSI nommément désigné avancent systématiquement plus vite que ceux gérés en comité, car les décisions sur la propriété des contrôles et l'acceptation des risques ne s'enlisent pas dans des échanges d'e-mails.
- Automatisation et modèles. Les modèles de politiques, les outils GRC et les calculateurs dédiés réduisent substantiellement le temps de documentation, bien qu'ils ne puissent pas raccourcir la période de collecte des preuves de fonctionnement.
- Disponibilité de l'organisme de certification. Les auditeurs très demandés sont réservés 4 à 8 semaines à l'avance ; réservez votre créneau d'étape 1 dès que vous avez une date de fin réaliste, et non pas une fois que vous êtes totalement prêt.
- La manière dont vous traitez les constats de l'étape 1. Corriger en priorité les écarts les plus risqués, plutôt que de traiter la liste par ordre alphabétique, réduit la fenêtre de remédiation avant l'étape 2.
Construire un plan de mise en œuvre sur 6 mois
Si votre organisation dispose d'une maturité de base acceptable, cette structure mois par mois constitue un bon point de départ pour un diagramme de Gantt.
- Mois 1 : Finaliser le périmètre, nommer un responsable SMSI, réaliser l'analyse des écarts et lancer l'appréciation des risques.
- Mois 2 : Finaliser la Déclaration d'applicabilité, commencer la mise en œuvre des contrôles et démarrer la rédaction des politiques en parallèle.
- Mois 3 : Poursuivre le déploiement des contrôles, lancer les processus de collecte des preuves et planifier l'audit interne pour le mois 4.
- Mois 4 : Réaliser l'audit interne, tenir la première revue de direction et remédier aux constats.
- Mois 5 : Confirmer que le SMSI dispose d'un historique de fonctionnement suffisant, planifier l'étape 1 et combler les dernières lacunes documentaires.
- Mois 6 : Compléter l'étape 1, remédier aux non-conformités mineures et entrer en étape 2 dans les semaines suivantes.
| Livrable | Dû avant | Étape satisfaite |
|---|---|---|
| Déclaration d'applicabilité | Fin du mois 2 | Étape 1 |
| Rapport d'audit interne | Mois 4 | Étapes 1 et 2 |
| Compte rendu de la revue de direction | Mois 4 | Étapes 1 et 2 |
| Échantillons de preuves des contrôles | En continu à partir du mois 3 | Étape 2 |
| Journal de remédiation de l'étape 1 | Mois 5–6 | Étape 2 |
Menez l'appréciation des risques et la mise en œuvre des contrôles en parallèle plutôt que séquentiellement, et planifiez votre audit interne dès que les contrôles principaux sont stabilisés. Pour une version plus détaillée de cette structure de planification, consultez notre guide du calendrier de mise en œuvre ISO 27001.
Que se passe-t-il après l'obtention de la certification ?
La certification n'est pas un événement ponctuel. C'est un cycle de trois ans avec des obligations récurrentes qui prennent souvent de court les organisations qui obtiennent leur premier certificat.
- Les audits de surveillance annuels lors des années 1 et 2 confirment que votre SMSI fonctionne toujours conformément à la certification. Ils sont plus courts que l'étape 2 initiale, souvent un à deux jours, mais nécessitent néanmoins des preuves récentes.
- La recertification intervient à l'année 3 et consiste essentiellement en un audit de style étape 2 complet portant sur l'évolution de votre paysage des risques.
- Les activités permanentes du SMSI ne s'arrêtent jamais : audits internes, au moins une revue de direction par an, et suivi des actions correctives pour tout ce que les auditeurs de surveillance signalent.
Prévoyez du temps pour ces activités chaque année, et pas seulement dans les mois précédant votre certificat initial. Le guide de certification de NQA confirme que cette structure de surveillance et de recertification est standard chez tous les organismes accrédités.
Comment un outil de planification réduit les incertitudes
L'incertitude sur les délais est ce qui rend les projets ISO 27001 imprévisibles, et c'est précisément l'écart que ISMS Calculator est conçu à combler. Son estimateur en temps réel génère un calendrier personnalisé et une projection d'effort basés sur la taille de votre entreprise, votre secteur d'activité et votre niveau de maturité en matière de sécurité, au lieu de vous forcer à faire la moyenne de plages génériques issues de différents guides.
- Les comparaisons de référence vous permettent de vérifier votre calendrier prévisionnel par rapport au modèle de référence avant de vous engager sur une échéance
- Les évaluations de maturité portant sur les quatre thèmes de contrôle de l'Annex A identifient précisément quels domaines de contrôle consommeront le plus de temps lors de la mise en œuvre
- Les diagrammes de Gantt exportables transforment un plan approximatif en un planning que votre équipe projet peut réellement suivre
- Un bilan de préparation gratuit en 2 minutes fournit une première estimation avant d'investir dans une planification plus approfondie
Conseil pratique : Utilisez un outil de préparation pour compresser la phase de préparation à l'étape 1, et non pour contourner la période de fonctionnement. Aucun calculateur ni modèle ne peut remplacer les mois pendant lesquels votre SMSI doit réellement fonctionner et générer des preuves.
Effectuez un bilan de préparation gratuit pour savoir où se situe probablement votre organisation sur le calendrier avant de construire un plan de projet formel.
Pourquoi la règle des trois mois de fonctionnement existe-t-elle ?
Les organismes de certification n'ont pas inventé l'exigence d'environ trois mois de fonctionnement pour vous ralentir. Ils ont besoin de la preuve que vos contrôles fonctionnent en pratique, et pas seulement sur le papier, ce qui nécessite un laps de temps suffisant pour que les journaux, les tickets et les revues s'accumulent naturellement.
Un audit interne réalisé sur un contrôle vieux de deux semaines ne vous dit presque rien sur la tenue de ce contrôle sous une pression opérationnelle réelle. Une revue de direction a besoin d'incidents réels, de métriques réelles et de décisions réelles à passer en revue, et non d'un modèle vierge signé la même semaine que le lancement du SMSI. Le guide de certification de NQA confirme que les auditeurs attendent cet historique de fonctionnement comme un prérequis, et non comme une option.
C'est aussi pourquoi les promesses de « certification en six semaines » que vous rencontrerez parfois chez certains consultants doivent susciter la méfiance. À moins qu'une organisation n'ait déjà disposé d'un SMSI fonctionnel avec des mois d'historique sous un nom informel, ce délai signifie presque toujours que la période de fonctionnement a été escamotée ou falsifiée. Les auditeurs qui détectent des écarts entre les dates de preuves déclarées et les journaux système le signalent immédiatement, et cela coûte bien plus de temps que de procéder correctement dès le départ.
Prévoyez trois mois comme plancher, et non comme objectif. Si vos contrôles ont fonctionné plus longtemps, même de manière informelle, avant de formaliser le SMSI, cet historique compte souvent pour satisfaire cette exigence.
Ce que ce calendrier vous révèle vraiment
Les conseils habituels sur les délais ISO 27001 traitent la certification comme un problème de documentation : rédigez suffisamment de politiques, remplissez suffisamment de modèles, et la certification suivra. C'est une vision à rebours. Les données probantes indiquent que l'historique de fonctionnement est la véritable contrainte, et la plupart des retards concernent des équipes qui ont construit un SMSI parfait sur le papier, pour découvrir ensuite qu'elles ne l'avaient pas fait fonctionner assez longtemps pour prouver quoi que ce soit.
Les données de scénarios sont sans équivoque à ce sujet : les petites entreprises disciplinées atteignent 3 à 4 mois non pas parce qu'elles sautent des étapes, mais parce qu'elles démarrent l'horloge de fonctionnement plus tôt en lançant les contrôles avant même que la documentation soit terminée. Les grandes entreprises qui dépassent un an ne sont généralement pas lentes à rédiger des politiques. Elles sont lentes à décider du périmètre, puis à le redécider trois mois plus tard.
Si vous ne retenez qu'une chose, c'est de verrouiller le périmètre et de démarrer votre période de fonctionnement plus tôt que vous ne le jugez confortable. Tout le reste — y compris la planification des audits et l'affinement de la documentation — peut se faire en parallèle une fois cette horloge en marche.
— Martin
Sources
- ISO/IEC 27001 — Sécurité de l'information, cybersécurité et protection de la vie privée — ISO
- Calendrier ISO 27001 : combien de temps prend la certification ?
- Certification ISO 27001 - Système de management de la sécurité de l'information | NQA
- Calendrier de certification ISO 27001 : le temps qu'il faut vraiment (ComplyJet)
Recommandé
- Calendrier de mise en œuvre ISO 27001 : ce à quoi s'attendre | ISMS Calculator
- Checklist de certification ISO 27001 : 80 étapes vers la certification | ISMS Calculator
- Certification ISO 27001 : ce que les organisations doivent savoir | ISMS Calculator
- Blog - Base de connaissances ISO 27001 | ISMS Calculator