Trois facteurs déterminent l'essentiel du coût d'une certification ISO 27001 : l'étendue du périmètre, le nombre de personnes et de sites inclus dans ce périmètre, et le fait que vous mettiez en œuvre la démarche en interne, que vous fassiez appel à un consultant ou que vous utilisiez une plateforme de conformité. La plupart des petites et moyennes organisations se situent entre 6 000 $ et 54 000 $ la première année, selon ces trois leviers. Prévoyez un budget sur un cycle de trois ans et non sur un événement de certification unique, car les audits de surveillance et la recertification maintiennent le compteur en marche.
En résumé :
- Le coût total de la première année pour ISO 27001 varie de 6 000 $ à 54 000 $ selon le périmètre, l'effectif et l'approche de mise en œuvre, avec des dépenses réparties entre la préparation, l'implémentation, la certification et la maintenance.
- L'essentiel de la dépense initiale est concentré sur la première année en raison de coûts non récurrents tels que le développement des politiques et les frais d'audit, tandis que les années suivantes se limitent principalement aux audits de surveillance et aux renouvellements d'outils.
- Réduire le périmètre, valoriser les certifications existantes et choisir une approche de mise en œuvre économiquement efficace peuvent réduire significativement les dépenses sans compromettre la conformité.
- Les frais de certification dépendent du périmètre d'audit, du nombre de jours-auditeur, des déplacements et de l'accréditation ; les organismes accrédités délivrent des certificats bénéficiant d'une reconnaissance internationale plus large, généralement à un coût plus élevé.
- Planifier le budget avec des postes détaillés, un contrôle de maturité et des tests de scénarios permet d'éviter les dépassements et d'obtenir une estimation réaliste sur l'ensemble du cycle de certification de trois ans.
Table des matières
- Vue d'ensemble des coûts : les quatre postes budgétaires
- Quels sont les principaux facteurs de coût pour ISO 27001 ?
- Comment l'approche de mise en œuvre modifie-t-elle la facture ?
- Que couvrent réellement les frais de l'organisme de certification et d'audit ?
- Quels sont les coûts typiques par poste budgétaire ?
- Combien coûtent la surveillance et la recertification sur trois ans ?
- Comment réduire le coût ISO 27001 sans sacrifier la qualité ?
- Comment construire un budget ISO 27001 précis ?
- Budgétiser avec des preuves, pas de la paperasse
- Obtenez un budget ISO 27001 personnalisé en moins de deux minutes
- Sources
- FAQ
Vue d'ensemble des coûts : les quatre postes budgétaires
Les dépenses ISO 27001 se répartissent en quatre postes, et la plupart des responsables budgétaires inexpérimentés en sous-estiment au moins un. Familiarisez-vous avec les quatre avant de vous engager sur un chiffre que votre conseil d'administration retiendra.
- Préparation : analyse d'écart, décisions de périmètre, rédaction des politiques et travaux d'appréciation des risques
- Mise en œuvre : déploiement des mesures de sécurité, remédiation technique, formation du personnel et audits internes
- Audit de certification : frais des étapes 1 et 2 réglés à votre organisme de certification
- Maintenance : audits de surveillance annuels, renouvellements d'outils et collecte continue de preuves
Une petite entreprise de moins de 50 personnes avec un SMSI à périmètre restreint peut dépenser entre 8 000 $ et 15 000 $ la première année, puis entre 3 000 $ et 6 000 $ par an par la suite. Une entreprise de taille intermédiaire comptant 200 à 500 employés, plusieurs lignes de produits et un ensemble plus large de mesures de l'Annex A voit souvent des coûts de 30 000 $ à 54 000 $ la première année, les années de surveillance s'élevant à 8 000 $ à 15 000 $. Sur un cycle complet de trois ans, cette organisation de taille intermédiaire peut s'attendre à une dépense totale comprise entre 55 000 $ et 85 000 $, une fois pris en compte la recertification et les renouvellements d'outils.
La première année est presque toujours la plus lourde, car elle absorbe des coûts non récurrents : rédaction du premier jeu de politiques, acquisition des premiers outils et paiement des audits des étapes 1 et 2 simultanément. Chaque année suivante ne supporte que les coûts de surveillance et de maintenance, ce qui explique pourquoi l'annualisation de votre budget est plus importante que de se focaliser sur la facture de certification initiale. Présenter cette démarche comme un programme sur trois ans plutôt qu'une dépense ponctuelle facilite également la défense du chiffre auprès d'un conseil d'administration qui attend des dépenses de sécurité régulières et prévisibles.
Quels sont les principaux facteurs de coût pour ISO 27001 ?
Cinq facteurs mécaniques influencent votre facture finale plus que tout autre, et chacun agit par un chemin spécifique et traçable plutôt que selon une logique vague du type « plus l'entreprise est grande, plus le coût est élevé ».
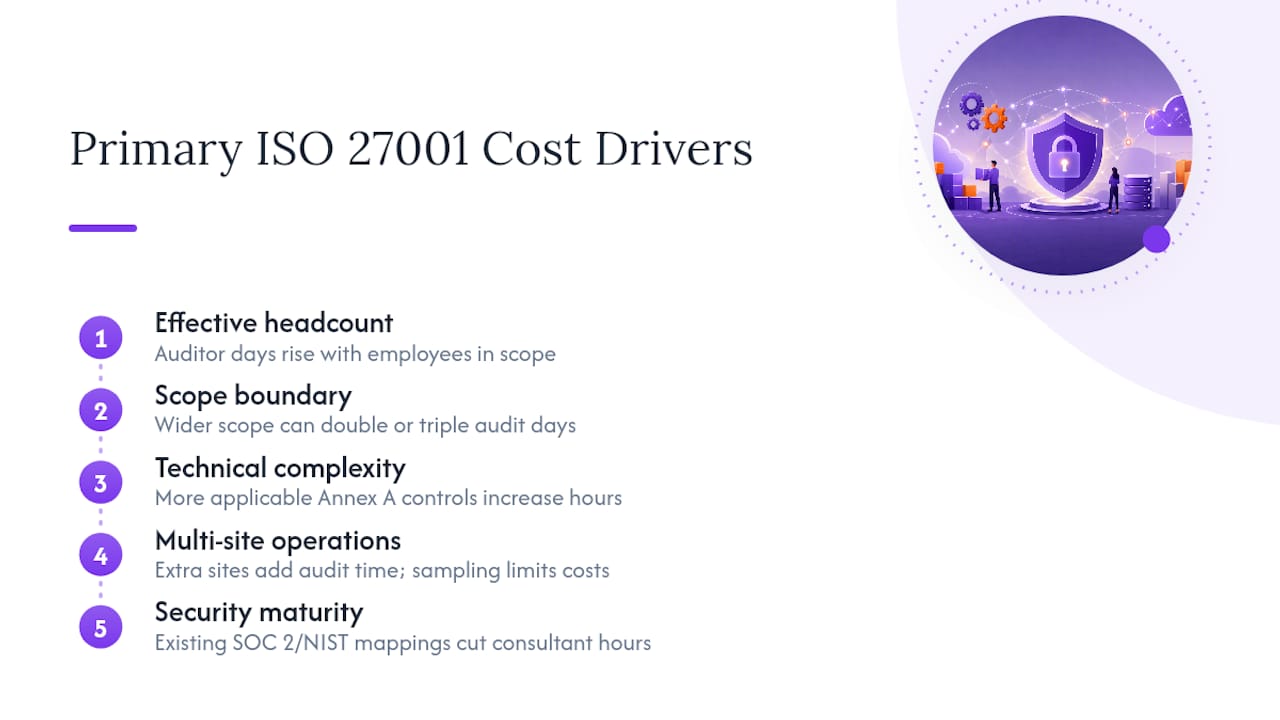
Effectif total et effectif dans le périmètre. Les organismes de certification calculent le nombre de jours-auditeur principalement en fonction du nombre d'employés inclus dans le périmètre de votre SMSI, selon des lignes directrices fondées sur ISO/IEC 27006. Un périmètre de 30 personnes nécessite généralement quelques jours d'audit pour l'étape 2 ; un périmètre de 300 personnes peut en exiger plusieurs de plus. Les tarifs journaliers des auditeurs se situent généralement dans une fourchette modérée selon l'organisme de certification et la région, de sorte que chaque jour supplémentaire augmente sensiblement le coût.
Décisions relatives aux frontières du périmètre. Il s'agit du levier le plus souvent négligé par les planificateurs. Certifier « l'ensemble de l'entreprise » plutôt que « la plateforme SaaS et son infrastructure de support » peut doubler ou tripler vos jours d'audit, le nombre de mesures à mettre en œuvre et vos heures de travail interne. Des décisions de périmètre resserrées constituent systématiquement le moyen le plus fiable de maîtriser le coût total.
Complexité technique et nombre de mesures de sécurité. L'Annex A vous offre un ensemble de mesures, et le nombre de celles qui s'appliquent réellement à votre environnement détermine les heures de mise en œuvre. Une entreprise exploitant quelques services cloud a moins de travail qu'une organisation gérant des centres de données sur site, plusieurs entités métier et des systèmes hérités nécessitant tous des mesures documentées.
Activités multi-sites. Chaque site physique supplémentaire ajoute théoriquement du temps d'audit et des frais de déplacement. Heureusement, les organismes de certification appliquent des principes d'échantillonnage permettant aux auditeurs de visiter un sous-ensemble représentatif de sites plutôt que chaque emplacement, souvent selon une approche d'échantillonnage basée sur la racine carrée, ce qui évite que les coûts multi-sites n'augmentent de façon linéaire.
Maturité en sécurité et chevauchement avec d'autres référentiels. Une organisation qui détient déjà SOC 2 ou a cartographié ses mesures par rapport au NIST Cybersecurity Framework part avec une longueur d'avance. La réutilisation de preuves existantes et des correspondances de mesures peut réduire considérablement le temps consacré à l'analyse d'écart et aux heures de consultant, une grande partie du travail de documentation ayant déjà été réalisée.
Conseil pratique : Avant de demander des devis, calculez votre effectif dans le périmètre et non l'effectif total de votre entreprise. Les organismes de certification établissent leur tarif sur le chiffre le plus faible si votre documentation de périmètre en définit clairement les frontières.
Comment l'approche de mise en œuvre modifie-t-elle la facture ?
La voie que vous choisissez pour atteindre la conformité — et pas seulement la taille de votre entreprise — détermine une large part de votre dépense totale. Trois approches dominent le marché, chacune avec un profil de coût différent.
- Effort interne. Une PME typique affecte un chef de projet et quelques contributeurs pour un total compris entre 400 et 800 heures sur six à neuf mois. Modélisez cela comme un coût équivalent à la masse salariale, et non comme une vague ligne « effort interne » ; à un coût horaire moyen de 60 $ à 90 $, cela représente entre 24 000 $ et 72 000 $ en main-d'œuvre que votre direction financière doit pouvoir visualiser, même si aucune facture ne lui parvient.
- Consultants. Les missions de conseil à prix fixe pour les PME s'élèvent couramment à 10 000 $ à 30 000 $, couvrant généralement l'analyse d'écart, les modèles de politiques et l'accompagnement à la mise en œuvre. Vérifiez ce qui est exclu : de nombreuses offres s'arrêtent avant la remédiation technique, les tests d'intrusion et la collecte continue de preuves.
- Plateformes de conformité. Les plateformes par abonnement automatisent la collecte de preuves et le suivi des mesures, comprimant souvent significativement les délais de projet. Le coût des abonnements varie selon l'effectif et les intégrations, pouvant compenser une partie des honoraires de consultant et des heures de travail interne.
Le choix entre ces approches repose sur trois questions : la rapidité avec laquelle vous devez obtenir la certification, la disponibilité réelle de vos équipes sécurité et informatique, et la maturité actuelle de vos mesures existantes. Une entreprise disposant d'une documentation solide et d'une équipe technique qui connaît bien son environnement s'en sort souvent bien avec une plateforme et un accompagnement consultant léger. Une entreprise qui part de zéro, sans personnel dédié à la sécurité, a généralement besoin d'un consultant pour éviter des erreurs coûteuses dans la définition du périmètre et la conception des mesures.
Que couvrent réellement les frais de l'organisme de certification et d'audit ?
Les factures des organismes de certification suivent une structure prévisible, et comprendre cette structure vous permet d'analyser un devis plutôt que de l'accepter sans question.
- Audit d'étape 1 : revue documentaire vérifiant que votre SMSI, vos politiques et votre Déclaration d'Applicabilité sont prêts pour un audit complet ; généralement de 0,5 à 1,5 jour
- Audit d'étape 2 : audit de fond vérifiant que les mesures fonctionnent réellement comme documenté ; généralement de 1,5 à 6 jours selon l'effectif et le périmètre
- Tarifs journaliers des auditeurs : couramment de 1 500 $ à 3 000 $ par jour, fixés par l'organisme de certification et influencés par le marché et le niveau d'expérience de l'auditeur
- Déplacements et frais : facturés séparément pour les visites sur site ; demandez toujours à les obtenir en poste distinct, car ils peuvent ajouter plusieurs milliers de dollars pour les audits multi-sites ou internationaux
- Accréditation : la certification est réalisée par des organismes tiers accrédités, et non par l'ISO elle-même ; le statut d'accréditation influence à la fois la reconnaissance et le prix
L'accréditation mérite une attention particulière car elle conditionne directement la valeur de votre certificat. Un organisme de certification accrédité par un organisme national d'accréditation reconnu membre de l'IAF — tel qu'ANAB aux États-Unis ou UKAS au Royaume-Uni — confère à votre certificat une reconnaissance internationale que les clients et les auditeurs valorisent. Un organisme non accrédité ou à reconnaissance locale peut proposer un prix plus bas, mais le certificat a moins de poids lors des revues d'appels d'offres et des évaluations de risques fournisseurs, ce qui peut vous coûter davantage en opportunités commerciales perdues que vous n'aurez économisé sur les frais d'audit.
Lorsque vous comparez des devis, demandez toujours le détail du calcul des jours-auditeur qui sous-tend le chiffre, et non uniquement le montant total. Un devis qui regroupe les étapes 1 et 2 en un forfait global sans détailler les jours rend toute comparaison avec un autre organisme de certification impossible.
Quels sont les coûts typiques par poste budgétaire ?
Au-delà des frais d'audit, quelques postes récurrents constituent la majeure partie des dépenses de préparation et de mise en œuvre. Budgétiser chacun séparément, plutôt que de les regrouper dans un seul poste « conseil », donne à la direction financière une image bien plus claire de la destination réelle des fonds.
Une analyse d'écart ou évaluation de maturité coûte généralement entre 3 000 $ et 8 000 $ et devrait figurer parmi vos premiers achats, car elle clarifie le périmètre avant que vous ne vous engagiez dans une mission plus importante. Les tests d'intrusion et la gestion des vulnérabilités représentent généralement entre 5 000 $ et 20 000 $ par an selon la taille de l'environnement et la fréquence des tests. Les outils — couvrant la détection des menaces sur les terminaux, la gestion des appareils mobiles, les scanners de vulnérabilités et les plateformes de sensibilisation à la sécurité — se situent généralement entre 3 000 $ et 15 000 $ par an une fois les licences comptabilisées pour l'ensemble de l'effectif. Les audits internes ou « audits blancs » préalables à la certification, qu'ils soient conduits en interne ou par un auditeur externe, coûtent généralement entre 2 000 $ et 6 000 $.
| Taille de l'entreprise | Analyse d'écart | Main-d'œuvre interne / conseil | Outils (annuel) | Audit de certification | Total estimé première année |
|---|---|---|---|---|---|
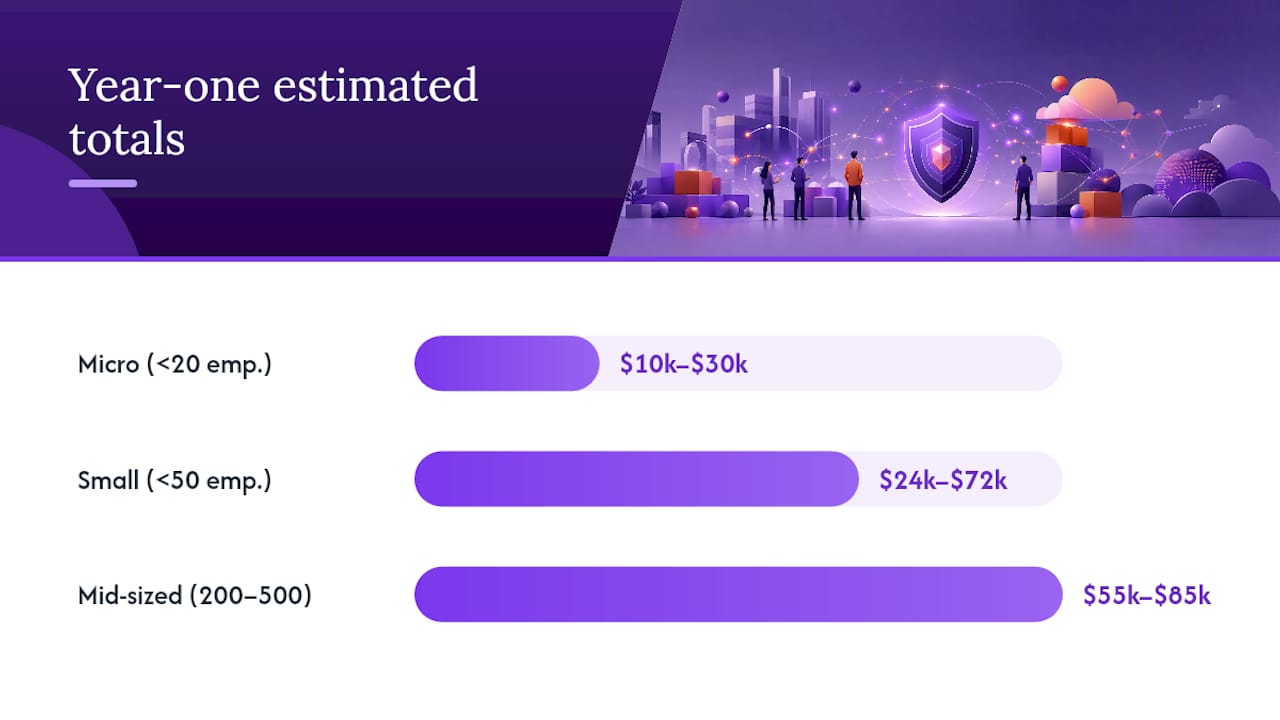
| Micro (moins de 20 employés) | 3 000 $–5 000 $ | 3 000 $ à 15 000 $ | 2 000 $ à 6 000 $ | 3 000 $–6 000 $ | 10 000 $ à 30 000 $ |
| Petite (moins de 50 employés) | 3 000 $ à 6 000 $ | 10 000 $ à 30 000 $ | 3 000 $–6 000 $ | 5 000 $–10 000 $ | 24 000 $ à 72 000 $ |
| Intermédiaire (200–500 employés) | 5 000 $–8 000 $ | 30 000 $ à 54 000 $ | 3 000 $ à 15 000 $ | 8 000 $ à 15 000 $ | 55 000 $ à 85 000 $ |
Ces fourchettes confirment la plage de marché de 6 000 $ à 54 000 $ pour la première année, rapportée par les petites et moyennes organisations, avec une variance presque entièrement déterminée par le périmètre, l'effectif et l'approche de mise en œuvre.
Combien coûtent la surveillance et la recertification sur trois ans ?
La certification ne s'arrête pas lorsque vous réussissez l'étape 2. ISO 27001 fonctionne sur un cycle de trois ans, et omettre les coûts continus est l'erreur de budgétisation la plus fréquente des directions financières.
- Les audits de surveillance ont lieu chaque année lors des première et deuxième années suivant la certification, représentant généralement 30 % à 50 % du coût de votre audit de certification initial
- La recertification intervient lors de la troisième année et ressemble étroitement à l'audit d'étape 2 initial, l'organisme de certification re-vérifiant l'intégralité de votre SMSI plutôt qu'un sous-ensemble
- Les abonnements aux outils et plateformes se renouvellent chaque année, indépendamment du cycle d'audit, et doivent être modélisés comme un poste annuel fixe plutôt qu'intégrés dans les coûts « ponctuels de mise en œuvre »
- L'allocation ETP interne pour la maintenance des preuves, la mise à jour des appréciations des risques et la conduite des audits internes nécessite généralement entre 0,1 et 0,3 équivalent temps plein d'un rôle sécurité ou conformité par an
Une entreprise de taille intermédiaire ayant dépensé plusieurs dizaines de milliers de dollars la première année peut en dépenser plusieurs milliers lors de chaque année de surveillance, et un montant plus élevé lors de l'année de recertification, portant le total sur trois ans à un montant substantiel à six chiffres. Modélisez cela avant de signer votre premier contrat avec un organisme de certification, et non après la réception de votre première facture de surveillance.
Comment réduire le coût ISO 27001 sans sacrifier la qualité ?
Réduire les coûts et réduire la valeur de la conformité ne sont pas la même chose. Ces quatre leviers permettent de diminuer les dépenses tout en préservant la valeur de votre certificat aux yeux des clients et des auditeurs.
- Resserrez votre périmètre à ce que vos clients exigent réellement. Certifier une ligne de produits et son infrastructure de support plutôt que l'ensemble de l'entreprise est le moyen le plus rapide de réduire simultanément les jours d'audit, le nombre de mesures et les heures de travail des consultants.
- Exploitez les modèles de responsabilité partagée dans le cloud. Si votre infrastructure fonctionne chez un fournisseur cloud certifié, vous héritez de preuves pour les mesures de sécurité physique et d'infrastructure, réduisant ce que votre propre équipe doit documenter.
- Réutilisez les artefacts SOC 2 ou NIST. Cartographiez les preuves de conformité existantes sur les mesures ISO 27001 plutôt que de reconstruire la documentation de zéro ; cela seul peut réduire substantiellement le temps consacré à l'analyse d'écart et à la rédaction des politiques.
- Négociez des engagements pluriannuels avec votre organisme de certification. Certains organismes proposent des tarifs journaliers réduits ou des forfaits de surveillance lorsque vous vous engagez sur le cycle complet de trois ans dès le départ plutôt que de négocier chaque audit séparément.
Conseil pratique : Demandez directement à votre organisme de certification s'il propose un audit intégré combinant ISO 27001 avec une norme que vous détenez déjà, comme ISO 9001. Les audits intégrés partagent souvent les jours d'étape 2 entre les normes, réduisant la durée totale de l'audit.
Comment construire un budget ISO 27001 précis ?
Suivez cette séquence avant de finaliser un chiffre pour votre conseil d'administration ou votre direction financière.
- Réalisez d'abord une analyse d'écart ou un contrôle de maturité. Cela vous indique votre niveau de maturité réel avant de vous engager dans un contrat de conseil ou un abonnement à une plateforme dimensionné pour le mauvais problème.
- Définissez clairement votre périmètre et votre Déclaration d'Applicabilité. Faites-le avant de demander des devis, car les organismes de certification établissent leur tarif sur la base du périmètre déclaré et non de la taille réelle de votre entreprise.
- Demandez les calculs de jours-auditeur et les hypothèses de déplacement à chaque organisme de certification comparé. Un forfait global sans détail rend toute comparaison réelle impossible.
- Modélisez les heures internes comme un coût équivalent à la masse salariale. Intégrez les renouvellements d'outils dans une prévision sur trois ans plutôt que de traiter la première année comme le tout.
- Prévoyez une provision pour remédiation, ainsi qu'un poste pour la surveillance et la recertification. Les analyses d'écart font régulièrement apparaître des corrections techniques imprévues, et négliger cette étape est la cause habituelle des dépassements budgétaires.
Budgétiser avec des preuves, pas de la paperasse
La tentation en matière de budgétisation ISO 27001 est de rechercher le chemin le moins cher vers un certificat : acheter un pack de modèles, sauter la remédiation technique et espérer que l'auditeur ne regarde pas de trop près. Cette approche tend à se retourner contre vous lors de l'étape 2, où les auditeurs s'attendent de plus en plus à des preuves vivantes et automatisées plutôt qu'à des captures d'écran statiques rassemblées la semaine précédant l'audit.
Investissez là où cela a un effet cumulatif : les outils de surveillance continue et une fonction de maintenance interne correctement dotée en ressources portent leurs fruits chaque année de votre cycle de trois ans. Un exercice documentaire ponctuel ne porte ses fruits qu'une seule fois, et encore, pas toujours.
— Martin
Obtenez un budget ISO 27001 personnalisé en moins de deux minutes
Chaque fourchette de cet article est une moyenne de marché. Votre chiffre réel dépend de votre périmètre, de votre effectif, de votre secteur d'activité et de la maturité actuelle de vos mesures — et moyenner ces variables est précisément la raison pour laquelle les budgets dérivent. Le calculateur de coût ISO 27001 d'Ismscalculator génère une estimation de coût et d'effort personnalisée en temps réel, comparée à des organisations de taille et de secteur similaires, avec une évaluation complète de la maturité sur les quatre thèmes de mesures ISO/IEC 27001:2022 et un calendrier de mise en œuvre sous forme de diagramme de Gantt exportable directement dans vos documents de planification.

Chaque hypothèse sous-jacente à votre estimation reste modifiable, ce qui vous permet de tester l'impact sur votre budget d'un resserrement du périmètre, de l'ajout d'un site ou du remplacement d'un consultant par un abonnement à une plateforme. Enregistrez plusieurs scénarios et comparez-les côte à côte avant de soumettre un chiffre à la direction financière. Commencez par le contrôle de maturité gratuit en 2 minutes pour évaluer la position de votre organisation, ou rendez-vous directement sur l'évaluation de maturité ISO 27001 si vous souhaitez une lecture approfondie avant de vous engager sur un budget de mise en œuvre complet.
Sources
- Combien coûte la certification ISO 27001 en 2026 ? | Factorial
- Coût de la certification ISO 27001 en 2026 : décomposition complète
- Certification — Organisation internationale de normalisation (ISO)
FAQ
Combien coûte ISO 27001 ?
La plupart des petites et moyennes organisations dépensent entre 6 000 $ et 54 000 $ la première année, selon le périmètre, l'effectif et l'approche de mise en œuvre. Les audits de surveillance lors des deuxième et troisième années coûtent généralement 30 % à 50 % de ce montant initial par an. Utilisez le calculateur de coût ISO 27001 pour obtenir un chiffre basé sur votre périmètre et votre secteur d'activité spécifiques.
Est-il difficile d'obtenir la certification ISO 27001 ?
Elle est accessible à la plupart des organisations, mais exige un véritable travail technique et documentaire, et pas seulement de la paperasse. La difficulté dépend fortement de votre niveau de maturité en sécurité au départ et de la rigueur avec laquelle vous définissez le périmètre de certification.
Combien coûtent les certifications ISO en général ?
Les coûts varient largement selon la norme, mais la plupart suivent une structure similaire : préparation, mise en œuvre, frais d'audit auprès d'un organisme de certification et coûts de surveillance récurrents. ISO 27001 tend à être plus coûteuse que des normes plus simples en raison de l'étendue de son ensemble de mesures et des jours-auditeur indexés sur l'effectif.
Quel est le salaire moyen d'un auditeur principal ISO 27001 ?
La rémunération des auditeurs principaux varie significativement selon la région, l'employeur et le niveau d'expérience, et aucun chiffre fiable unique ne s'applique à l'ensemble des marchés. Ce qui importe davantage pour la budgétisation est le tarif journalier facturé par votre organisme de certification — généralement entre 1 500 $ et 3 000 $ par jour — puisque c'est ce chiffre qui apparaît réellement sur votre facture.