La plupart des organisations ont besoin de 6 à 12 mois et d'environ 288 à 481 jours-personnes pour obtenir la certification ISO/IEC 27001, bien qu'une équipe agile et cloud-native puisse y parvenir en 3 à 4 mois, tandis qu'une grande entreprise multi-sites peut dépasser 18 mois. Le périmètre est le principal levier sur ce chiffre : plus vous délimitez précisément ce qui est effectivement certifié, moins le travail en aval est important. Avant de vous engager sur un budget ou une date devant le conseil d'administration, réalisez une analyse d'écart ou un diagnostic de maturité gratuit pour évaluer où se situe réellement votre organisation.
En bref :
- Les petites entreprises cloud-natives avec un périmètre restreint peuvent obtenir la certification ISO 27001 en trois à quatre mois avec environ 150 à 250 jours-personnes.
- La plupart des organisations de taille intermédiaire ont besoin de six à douze mois et d'environ 288 à 481 jours-personnes, selon la complexité et les contrôles existants.
- Les délais dépassant douze mois résultent souvent d'exigences réglementaires, d'opérations multi-sites ou d'un périmètre étendu impliquant de nombreuses parties prenantes.
- Investir tôt dans la réduction du périmètre, les flux de travail parallèles et la collecte proactive de preuves peut réduire significativement la durée du projet.
- Le budget doit tenir compte des coûts de main-d'œuvre interne, des honoraires de conseil externe, des frais de certification et des coûts d'outillage continu, l'effort interne représentant généralement plus de 300 jours-personnes.
Table des matières
- Combien de temps prend réellement la mise en œuvre d'ISO 27001 ?
- Quel est le coût en effort de chaque phase de mise en œuvre ?
- Qui fait le travail : rôles et allocation du temps
- Ce qui rallonge ou raccourcit la mise en œuvre d'ISO 27001
- Exemples de plannings par taille d'organisation
- Quel est le coût budgétaire de la mise en œuvre d'ISO 27001 ?
- Pourquoi les projets ISO 27001 prennent-ils du retard ?
- Comment transformer une estimation approximative en plan concret ?
- Ce que je prioriserais en premier sur tout projet ISO 27001
- Obtenez une estimation adaptée à votre organisation, pas une fourchette générique
- Où vérifier ces chiffres par vous-même
- Sources
- FAQ
Combien de temps prend réellement la mise en œuvre d'ISO 27001 ?
Les délais se regroupent en trois catégories, et l'écart entre elles tient à la complexité organisationnelle, et non à l'effort ou à la volonté.
Procédure accélérée (3 à 4 mois). Les petites entreprises cloud-natives dotées d'outils modernes et sans infrastructure héritée à démêler peuvent avancer rapidement. Comptez environ 150 à 250 jours-personnes au total, concentrés dans une petite équipe centrale travaillant presque à temps plein sur le projet.
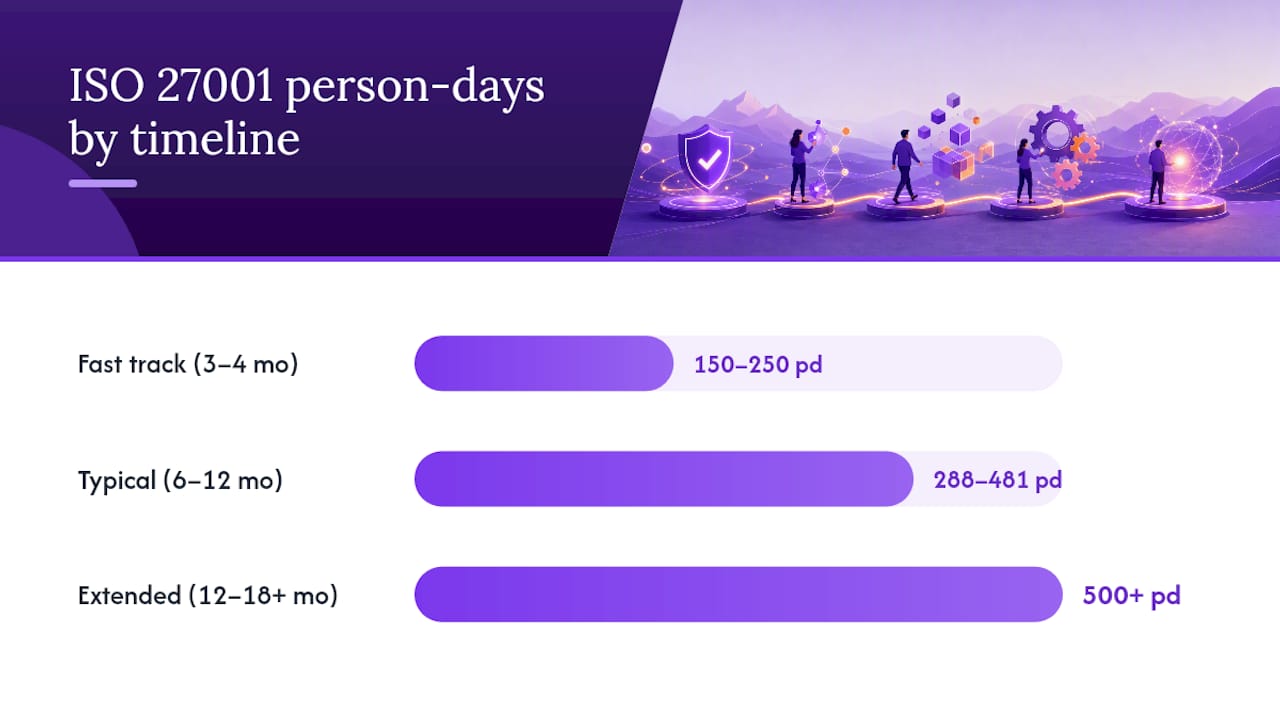
Fourchette habituelle (6 à 12 mois). C'est là que se situent la plupart des organisations de taille intermédiaire, ce qui correspond à ce que les enquêtes sectorielles rapportent comme fenêtre standard. Les totaux en jours-personnes dans cette fourchette se situent généralement entre 288 et 481, d'après les estimations par activité issues des guides de mise en œuvre, répartis sur une équipe projet plutôt que sur une ou deux personnes.
Délai étendu (12 à 18 mois ou plus). Les secteurs réglementés, les opérations multi-sites ou les organisations greffant ISO 27001 sur d'autres référentiels (SOC 2, HIPAA, PCI DSS) prennent régulièrement plus de temps. Le nombre de jours-personnes augmente également, dépassant souvent 500, car chaque contrôle doit être validé par davantage de parties prenantes et les preuves doivent être collectées dans plus d'environnements.
Référence rapide : Une start-up de 2 personnes et une entreprise de logistique de 2 000 employés ne résolvent pas le même problème, même si elles visent toutes deux le même certificat. La norme ne fait pas évoluer l'effort linéairement avec l'effectif. Elle évolue avec le nombre de systèmes, de flux de données et de tiers entrant dans votre périmètre.
Quelques éléments réduisent le calendrier sans réduire le travail interne :
- Mener l'évaluation des risques et la rédaction de la documentation en parallèle plutôt que séquentiellement
- Utiliser des modèles de politiques prédéfinis plutôt que de rédiger chaque document de zéro
- Faire appel à un consultant pour la gestion de projet et la planification de la réduction des écarts
- Choisir un périmètre initial plus restreint et étendre la certification ultérieurement
Ce dernier point compte plus qu'on ne le pense généralement. Les travaux parallèles et les modèles réduisent le temps calendaire, mais ils réduisent rarement de manière significative les jours-personnes internes. Quelqu'un doit quand même examiner chaque politique, valider chaque contrôle et participer à chaque entretien. Comprimer le calendrier signifie principalement comprimer le moment où le travail se produit, pas la quantité de travail.
Quel est le coût en effort de chaque phase de mise en œuvre ?
Décomposer le projet en phases transforme un vague « 6 à 12 mois » en quelque chose que vous pouvez réellement planifier en termes d'effectifs et de budget. Les estimations par activité du guide de mise en œuvre de Messemer situent la mise en œuvre initiale à environ 288 à 481 jours-personnes au total, la maintenance annuelle continue représentant 173 à 282 jours-personnes supplémentaires. Voici comment cela se répartit sur les quatre phases que traversent la plupart des projets.
Planification et préparation. C'est là que le périmètre est défini, que l'analyse d'écart est réalisée et que la Déclaration d'applicabilité prend sa première forme. Négliger ou précipiter cette phase est la raison la plus courante pour laquelle les projets dépassent leur budget par la suite, car toutes les estimations en aval dépendent de ce que vous décidez ici.
- La définition du périmètre et l'alignement des parties prenantes impliquent plusieurs jours-personnes
- L'analyse d'écart par rapport aux contrôles de l'Annexe A prend généralement plusieurs jours-personnes
- La rédaction initiale de la DdA et la mise en place de la méthodologie de gestion des risques nécessitent un temps suffisant
- La charte de projet, les documents d'approbation budgétaire et le lancement nécessitent une attention sur plusieurs jours-personnes
Mise en œuvre. Il s'agit de loin de la phase la plus lourde, car elle couvre à la fois les contrôles techniques (gestion des accès, chiffrement, journalisation, sauvegarde) et les contrôles organisationnels (politiques, formation, modifications du processus d'intégration RH, gestion des fournisseurs).
- La mise en œuvre et la configuration des contrôles techniques requièrent un effort substantiel
- La documentation des politiques et des procédures exige un nombre significatif de jours-personnes
- L'exécution du plan de traitement des risques nécessite un effort concentré
- La formation de sensibilisation du personnel et la formation spécifique aux rôles demandent du temps dédié
- La mise en place du programme d'audit interne et le premier audit interne impliquent des ressources planifiées
Certification. Une fois la documentation et les contrôles en place, l'effort se déplace vers la démonstration de leur bon fonctionnement. Cela comprend la sélection d'un organisme de certification accrédité, le passage des audits de phase 1 et de phase 2, et la clôture des éventuelles non-conformités.
- La sélection de l'auditeur et la préparation de la phase 1 nécessitent plusieurs jours-personnes
- L'audit de phase 1 (revue documentaire) dure généralement quelques jours sur site ou à distance
- La remédiation des constats de la phase 1 demande un effort dédié
- L'audit de phase 2 (vérification opérationnelle) implique plusieurs jours sur site
- Les actions correctives et leur clôture après l'audit nécessitent des ressources planifiées
L'effort continu surprend souvent les planificateurs novices. ISO 27001 n'est pas un projet ponctuel ; les audits de surveillance annuels, les revues de direction et la surveillance des contrôles exigent un effort continu tant que la certification est maintenue.
Qui fait le travail : rôles et allocation du temps
Les totaux en jours-personnes indiqués ci-dessus ne reposent pas sur une seule personne. Ils se répartissent entre un ensemble de collaborateurs internes et, dans la plupart des projets, au moins un intervenant externe.
Les rôles internes se décomposent généralement ainsi :
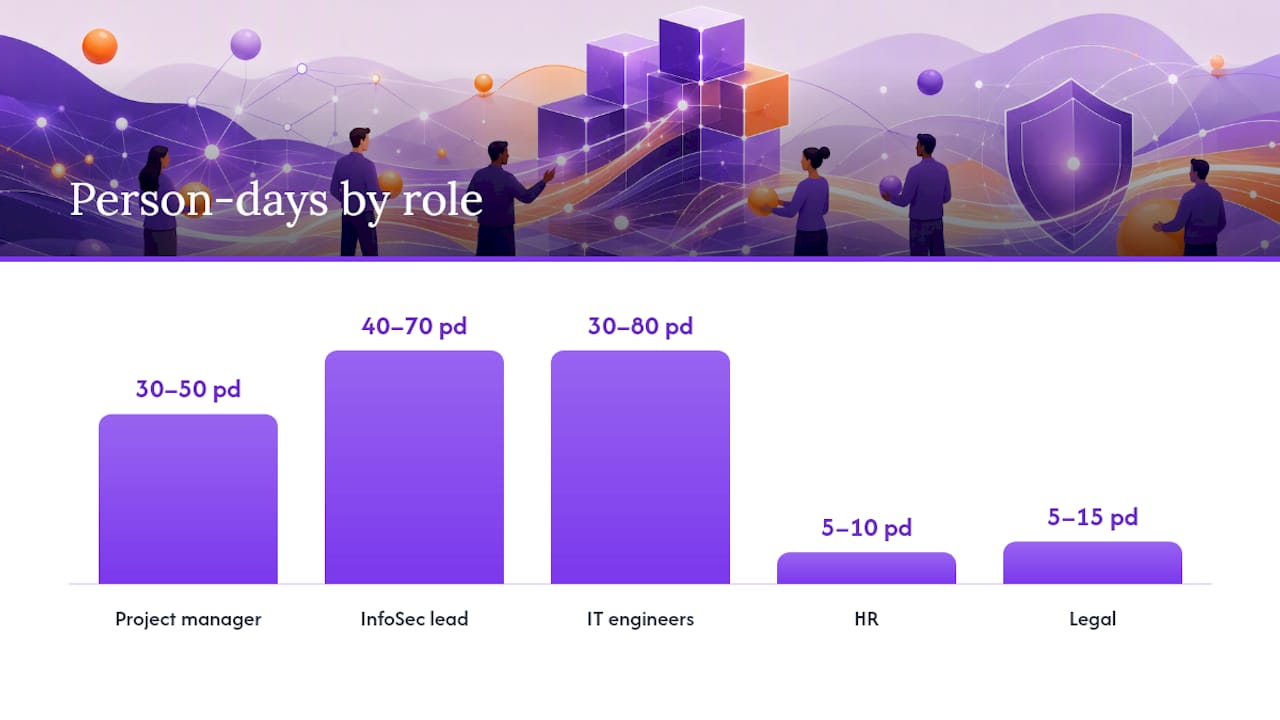
- Chef de projet ou responsable ISO : Propriétaire du calendrier, collecteur des preuves, animateur des réunions de suivi. Souvent 30 à 50 jours-personnes sur l'ensemble du projet, fréquemment la plus grande allocation interne individuelle.
- Responsable de la sécurité de l'information ou RSSI : Pilote l'évaluation des risques, la conception des contrôles et les décisions techniques. Généralement 40 à 70 jours-personnes.
- Ingénieurs IT et systèmes : Mettent en œuvre les contrôles techniques tels que la journalisation des accès, la vérification des sauvegardes et la gestion des terminaux. L'effort varie considérablement, de 30 à 80 jours-personnes selon que les outils existants satisfont déjà ou non aux exigences.
- RH : Gère les mises à jour des politiques d'intégration/de sortie et le déploiement de la formation, généralement 5 à 10 jours-personnes.
- Juridique et conformité : Examine les contrats fournisseurs et les accords de traitement des données, habituellement 5 à 15 jours-personnes.
Un consultant peut rédiger des politiques plus rapidement et signaler les lacunes que les auditeurs relèveront, mais quelqu'un au sein de l'organisation doit quand même prendre en charge l'exécution, valider les documents et répondre aux questions d'entretien d'audit. Les auditeurs eux-mêmes consacrent un temps fixe. Les phases 1 et 2 combinées durent généralement 4 à 8 jours selon la taille de l'organisation.
La responsabilité fragmentée est la raison la plus courante pour laquelle les projets « de 6 mois » deviennent silencieusement des projets de 14 mois.*
Les modèles d'effectifs varient selon la taille. Les petites organisations fonctionnent souvent avec un seul responsable de projet dédié cumulant plusieurs rôles et un consultant à temps partiel. Les entreprises de taille intermédiaire recourent de plus en plus à un modèle de RSSI fractionné ou virtuel pour bénéficier d'un encadrement en sécurité sans recrutement à temps plein, notamment pour le premier cycle de certification. Les grandes organisations ont tendance à constituer une petite équipe interne soutenue par un cabinet de conseil pour l'analyse d'écart et la préparation à l'audit, avec un partenaire tel que les conseils en sécurité et données du groupe 121 pour aider à aligner la capacité interne sur ce que le projet exige réellement.
Ce qui rallonge ou raccourcit la mise en œuvre d'ISO 27001
Une poignée de variables explique presque toute la différence entre un projet de 3 mois et un projet de 18 mois.
- Limites du périmètre. Certifier une ligne de produits ou une unité opérationnelle plutôt que l'ensemble de l'entreprise réduit considérablement l'effort. Chaque système, site ou flux de données supplémentaire dans le périmètre ajoute des contrôles à mettre en œuvre et des preuves à collecter.
- Posture de sécurité existante. Une entreprise qui utilise déjà le SSO, la journalisation centralisée et les sauvegardes chiffrées est à mi-chemin avant même le démarrage du projet. Une infrastructure héritée avec des contrôles d'accès fragmentés ajoute des semaines de travail de remédiation.
- Couverture des tiers et de la chaîne d'approvisionnement. Si votre Déclaration d'applicabilité inclut la gestion des risques fournisseurs pour des dizaines de prestataires, prévoyez un temps réel consacré à la collecte des questionnaires de sécurité et aux mises à jour contractuelles.
- Superpositions réglementaires. Mener ISO 27001 en parallèle avec des obligations HIPAA, PCI DSS ou GDPR implique de cartographier les contrôles qui se chevauchent, ce que certains auditeurs s'attendent à voir documenté explicitement.
- Goulots d'étranglement de gouvernance. Les cycles d'approbation du conseil d'administration et les processus de gestion des changements qui prennent des semaines plutôt que des jours ajoutent silencieusement des mois à un projet qui semble par ailleurs rapide sur le papier.
Testez ces cinq variables tôt. Elles comptent davantage pour votre calendrier réel que n'importe quel benchmark générique.
Exemples de plannings par taille d'organisation
Ces trois plannings ne sont pas universels, mais ils reflètent fidèlement le déroulement réel des projets une fois le périmètre et les ressources définis.
- PME en mode accéléré (3 à 4 mois). Semaines 1 à 2 : définition du périmètre et analyse d'écart. Semaines 3 à 6 : rédaction parallèle des politiques et mise en œuvre des contrôles techniques. Semaines 7 à 10 : audit interne et remédiation. Semaines 11 à 14 : audits de phase 1 et phase 2 consécutifs. Ce schéma ne fonctionne qu'avec un périmètre restreint et une équipe utilisant déjà des outils cloud modernes.
- PME ou entreprise de taille intermédiaire classique (6 à 9 mois). Mois 1 : définition du périmètre et analyse d'écart. Mois 2 à 4 : mise en œuvre des contrôles et documentation, exécutées séquentiellement par domaine pour ne pas surcharger une petite équipe. Mois 5 : audit interne et revue de direction. Mois 6 : audit de phase 1 et remédiation. Mois 7 à 9 : audit de phase 2 et délivrance de la certification.
- Déploiement progressif en entreprise (12 à 18 mois). Mois 1 à 3 : périmètre pilote sur une unité opérationnelle, avec capitalisation des enseignements pour le déploiement global. Mois 4 à 9 : extension des contrôles et de la documentation au périmètre restant. Mois 10 à 12 : audits internes dans toutes les unités et consolidation des preuves. Mois 13 à 15 : audit de phase 1. Mois 16 à 18 : audit de phase 2 et certification.
Planifiez tôt votre audit interne et votre audit de phase 1, quel que soit le planning retenu. Une date fixée dans le calendrier est ce qui empêche réellement les délais de documentation de glisser, comme le préconisent les guides de préparation à la certification ISO 27001. Pour les équipes technologiques et SaaS en particulier, un guide pratique de mise en œuvre pour les entreprises tech peut aider à transposer ces phases génériques à votre stack réelle.
Quel est le coût budgétaire de la mise en œuvre d'ISO 27001 ?
Les jours-personnes ne se transforment en chiffre budgétaire qu'une fois un taux journalier attaché. Un taux horaire interne chargé pour un profil sécurité ou IT se situe généralement entre 75 et 150 dollars selon le rôle et la région, ce qui signifie que 300 jours-personnes d'effort interne peuvent représenter entre 180 000 et 360 000 dollars de coût de main-d'œuvre absorbé, avant même toute dépense externe.
Structurez le budget en quatre postes :
- Main-d'œuvre interne. Le coût caché le plus important, car le temps des salariés n'apparaît que rarement comme une ligne budgétaire distincte, jusqu'à ce que quelqu'un le calcule.
- Honoraires de conseil. Les missions vont de quelques milliers d'euros pour un appui léger à l'analyse d'écart à bien plus de 50 000 euros pour une gestion de projet complète sur des périmètres importants, selon la part du travail de mise en œuvre réellement réalisée par le consultant par opposition à ses conseils.
- Frais des organismes de certification. Les audits de certification initiaux (phase 1 plus phase 2) coûtent généralement de plusieurs milliers à plusieurs dizaines de milliers d'euros selon la taille de l'organisation, les audits de surveillance annuels ajoutant un coût récurrent chaque année tant que le certificat est maintenu.
- Outillage. Les plateformes GRC, les scanners de vulnérabilités et les logiciels de collecte de preuves engendrent des coûts d'abonnement récurrents, souvent modestes par rapport à la main-d'œuvre, mais faciles à oublier dans les premières ébauches de budget.
Que les organisations se mettent en œuvre elles-mêmes avec des ressources internes ou qu'elles s'appuient sur des consultants, l'effort interne total tend à se situer dans une fourchette similaire même lorsque les délais diffèrent ; ne partez donc pas du principe qu'une mission de conseil élimine le besoin d'heures internes dans votre budget.
Pourquoi les projets ISO 27001 prennent-ils du retard ?
La plupart des glissements de calendrier sont imputables à une courte liste de récidivistes, et chacun a une solution assez directe.
- Délais d'approbation du conseil. Attendre des semaines une validation des politiques ou du budget bloque tout ce qui suit. Soumettez à la direction des documents prêts à la décision — c'est-à-dire un résumé, une recommandation et une échéance — plutôt qu'une demande ouverte d'avis.
- Non-conformités « absence de preuves ». Les auditeurs signalent les contrôles qui existent dans la politique mais dont aucune preuve d'application n'existe. Intégrez la collecte de preuves dans les routines hebdomadaires dès le premier mois plutôt que de vous précipiter pour reconstituer six mois de journaux juste avant la phase 2.
- Élargissement du périmètre. Ajouter « juste un système de plus » en cours de projet remet à zéro le travail d'analyse d'écart et repousse le calendrier. Envisagez de certifier d'abord un périmètre plus restreint et de l'étendre lors d'un cycle ultérieur plutôt que d'essayer de tout couvrir en une fois.
- Turnover du personnel. Perdre votre responsable de projet ISO en cours de route est l'un des événements les plus dommageables qu'un projet puisse subir. Documentez les décisions et la propriété des contrôles au fur et à mesure, et non seulement lors des passations, afin qu'un remplaçant ne repart pas de zéro.
Conseil pratique : Traitez la collecte de preuves comme une tâche récurrente au calendrier, et non comme un sprint pré-audit. Les captures d'écran, les journaux d'accès et les comptes rendus de réunion valent dix fois plus lorsqu'ils sont datés tout au long de la période de revue réelle que lorsqu'ils sont générés la semaine précédant la phase 2.
Une liste des erreurs fréquentes lors de la mise en œuvre couvre plusieurs autres modes de défaillance qu'il vaut la peine d'examiner avant de finaliser un plan de projet.
Comment transformer une estimation approximative en plan concret ?
Une fourchette générique de 6 à 12 mois est un point de départ, pas un plan. Pour la convertir en quelque chose que vous pouvez présenter à la direction, vous avez besoin d'informations spécifiques à votre organisation — et c'est exactement ce que le calculateur de coûts ISO 27001 est conçu pour calculer en temps réel.
Le calculateur ajuste son estimation en jours-personnes et en coûts sur la base de trois paramètres qui comptent plus que tout benchmark générique : la taille de votre entreprise, votre secteur d'activité et votre maturité en sécurité actuelle sur les quatre thèmes de contrôle de l'Annexe A. Une société de services financiers avec des contrôles d'accès matures obtiendra un chiffre très différent d'une start-up dans le secteur de la santé sans aucune base en place, même à effectif équivalent.
Quelques façons de mettre cela en pratique :
- Commencez par le diagnostic de maturité gratuit en 2 minutes pour avoir une idée directionnelle de l'emplacement des lacunes avant de vous engager dans une évaluation complète.
- Utilisez l'évaluation de maturité sur les quatre thèmes de contrôle de l'Annexe A pour identifier les familles de contrôles nécessitant le plus de travail, plutôt que de traiter chaque domaine comme également en retard.
- Exportez l'estimation résultante sous forme de diagramme de Gantt personnalisable à remettre à un sponsor de projet, transformant une fourchette abstraite en calendrier daté.
- Comparez votre estimation aux comparaisons de référence modèles pour vérifier si votre délai projeté est réaliste ou optimiste.
- Enregistrez et comparez plusieurs scénarios (périmètre restreint vs. périmètre complet, auto-implémentation vs. assistance d'un consultant) côte à côte avant de vous engager sur l'un d'eux.
Ce dernier point est le plus important pour les discussions budgétaires. La direction remet rarement en question un chiffre unique autant qu'elle remet en question un chiffre sans alternative visible associée.
Ce que je prioriserais en premier sur tout projet ISO 27001
Si je devais résumer tout ce qui précède en trois actions, ce seraient celles-ci. Premièrement, réduisez agressivement votre périmètre — au point d'une unité opérationnelle pilote si nécessaire — avant de toucher à un seul modèle de politique. Chaque heure passée à mettre en œuvre des contrôles pour des systèmes qui n'ont pas besoin d'être dans le périmètre est une heure irrécupérable. Deuxièmement, intégrez la collecte de preuves dans la routine hebdomadaire de votre équipe dès le premier jour, plutôt que de la traiter comme un sprint pré-audit ; les auditeurs font bien plus confiance aux preuves datées et incrémentales qu'à un dossier assemblé la semaine précédant la phase 2. Troisièmement, planifiez la date de votre audit de phase 1 dès que vous avez un calendrier de mise en œuvre approximatif, même si cela semble prématuré. Une date dans le calendrier fait plus pour maintenir un projet en mouvement que toute pression interne ou bonne intention. Ces conseils ne sont pas compliqués. C'est simplement la différence entre les projets qui atteignent leur mois cible et ceux qui le dépassent silencieusement.
— Martin
Obtenez une estimation adaptée à votre organisation, pas une fourchette générique
Chaque fourchette de cet article est un point de départ. Votre chiffre réel dépend de votre périmètre, de votre maturité existante et de votre secteur d'activité — ce que le calculateur de coûts ISO 27001 est précisément conçu à calculer en temps réel.

Plutôt que de deviner où se situe votre organisation entre « procédure accélérée » et « délai étendu », passez vos chiffres dans un calculateur qui s'ajuste selon la taille de l'entreprise, le secteur et la maturité sur les quatre thèmes de contrôle de l'Annexe A, puis compare votre résultat à des comparaisons de référence réelles. Si vous souhaitez un point de départ structuré, l'évaluation de maturité ISO 27001 parcourt une analyse d'écart complète. Si vous préférez d'abord une lecture directionnelle, le diagnostic gratuit en 2 minutes ne nécessite pratiquement aucune configuration. Ces outils vous permettent d'enregistrer et de comparer des scénarios, et d'exporter un plan de type Gantt que vous pouvez remettre directement à un approbateur budgétaire. Commencez par le diagnostic gratuit, puis décidez jusqu'où votre projet doit réellement aller.
Où vérifier ces chiffres par vous-même
La norme ISO/IEC 27001 elle-même reste la référence faisant autorité pour le périmètre, la documentation requise et la Déclaration d'applicabilité. Pour la sélection des contrôles et les techniques d'évaluation des risques qui se mappent clairement sur l'Annexe A, le Centre de ressources en sécurité informatique du NIST propose des guides pratiques que de nombreux implémenteurs utilisent en complément de la norme. Pour les estimations en jours-personnes par activité citées tout au long de cet article, le guide détaillé de mise en œuvre et de planification des ressources fournit la méthodologie sous-jacente.
Sources
- Norme de sécurité de l'information ISO/IEC 27001
- Centre de ressources en sécurité informatique du NIST
- Guide de mise en œuvre du SMSI selon ISO 27001 avec planification de l'effort et des ressources
FAQ
Comment mettre en œuvre ISO 27001 étape par étape ?
La séquence principale est la suivante : définition du périmètre, analyse d'écart, évaluation des risques, mise en œuvre des contrôles, documentation et Déclaration d'applicabilité, audit interne, revue de direction, puis audits de certification de phase 1 et de phase 2. Une liste de vérification de certification étape par étape décompose chaque stade en tâches spécifiques pouvant être assignées à des responsables.
Combien de temps faut-il pour obtenir la certification ISO 27001 ?
La plupart des organisations prennent 6 à 12 mois, selon les délais rapportés par le secteur, bien qu'une petite équipe cloud-native puisse terminer en 3 à 4 mois et qu'une grande entreprise réglementée puisse prendre 18 mois ou plus. Le périmètre et la maturité en sécurité existante expliquent l'essentiel de cette variation.
Existe-t-il un examen ISO 27001 ?
Il n'existe pas d'examen pour l'organisation elle-même. La certification s'obtient en réussissant les audits de phase 1 et de phase 2 conduits par un organisme de certification accrédité. Les personnes peuvent passer des certifications individuelles distinctes telles que Responsable Auditeur ou Responsable Implémenteur, mais celles-ci sont distinctes de la certification organisationnelle.
En quoi consiste le processus de certification ISO 27001 ?
Il se déroule en deux phases d'audit : la phase 1 examine votre documentation et votre état de préparation, et la phase 2 vérifie que les contrôles fonctionnent réellement comme documenté, généralement par des entretiens et une revue de preuves. La réussite des deux phases aboutit à un certificat valable trois ans, des audits de surveillance annuels étant requis pour le maintenir.
Combien de jours-personnes nécessite généralement la mise en œuvre d'ISO 27001 ?
La mise en œuvre initiale totalise habituellement 288 à 481 jours-personnes sur les phases de planification, de mise en œuvre et de certification, la maintenance annuelle continue représentant 173 à 282 jours-personnes supplémentaires. Passer vos paramètres spécifiques dans le calculateur de coûts ISO 27001 affine cette fourchette en fonction de votre périmètre et de votre niveau de maturité réels.