Les niveaux de maturité ISO 27001 mesurent à quel point une organisation a intégré ses contrôles de sécurité de manière cohérente et efficace, et pas seulement si la documentation existe. La plupart des référentiels utilisent une échelle à cinq points allant d'ad hoc à optimisé, ou la structure cumulative MIL0 à MIL3 issue du C2M2. La démarche pragmatique consiste à évaluer la maturité par domaine, à fixer des cibles basées sur le risque réel plutôt qu'un objectif uniformément élevé, et à conduire l'évaluation au moyen de questionnaires structurés assortis d'exigences en matière de preuves, et non d'entretiens ouverts.
En résumé :
- L'utilisation d'un questionnaire à réponses fixées et organisé par domaine garantit une notation cohérente et une évaluation fiable des niveaux de maturité, quels que soient les évaluateurs et les périodes.
- Les niveaux de maturité cibles doivent être alignés sur le profil de risque réel de chaque domaine, plutôt que de viser des niveaux universellement élevés susceptibles de gaspiller des ressources dans des domaines à faible risque.
- Les exigences en matière de preuves, telles que les journaux et les revues documentées, sont essentielles pour valider les scores de maturité au-delà du niveau le plus basique et réduire les appréciations subjectives.
- Un score de maturité n'est significatif que si différents évaluateurs aboutissent à des résultats similaires, ce qui s'obtient grâce à la calibration, à des seuils clairs et au traitement des désaccords par vote.
- Les erreurs d'évaluation les plus courantes incluent le fait de négliger les preuves, de sélectionner des pratiques de façon arbitraire, et de confondre l'existence d'un contrôle avec la qualité de sa mise en œuvre.
Table des matières
- Quelles sont les échelles de maturité ISO 27001 courantes ?
- Comment la maturité se rapporte-t-elle aux contrôles de l'Annexe A ISO 27001 ?
- Comment conduire une évaluation de maturité ISO 27001 reproductible ?
- Comment interpréter les résultats de maturité et fixer des cibles réalistes ?
- Comment éviter que les scores de maturité ne deviennent un exercice de divination ?
- Ce qui se passe réellement quand les équipes utilisent des modèles de maturité
- Obtenez un score de maturité comparatif en quelques minutes
- Sources
Quelles sont les échelles de maturité ISO 27001 courantes ?
Deux échelles dominent les discussions entre praticiens, et elles répondent à des problèmes légèrement différents.
La première est un spectre à cinq niveaux familier des modèles de type CMMI et repris dans les référentiels fédéraux : ad hoc, défini, mis en œuvre de manière cohérente, géré et mesurable, et optimisé. Le Guide d'évaluation des métriques FISMA IG pour l'exercice 2024 utilise exactement cette structure et considère le niveau 4, « géré et mesurable », comme le seuil à partir duquel la sécurité devient généralement efficace plutôt que simplement documentée.
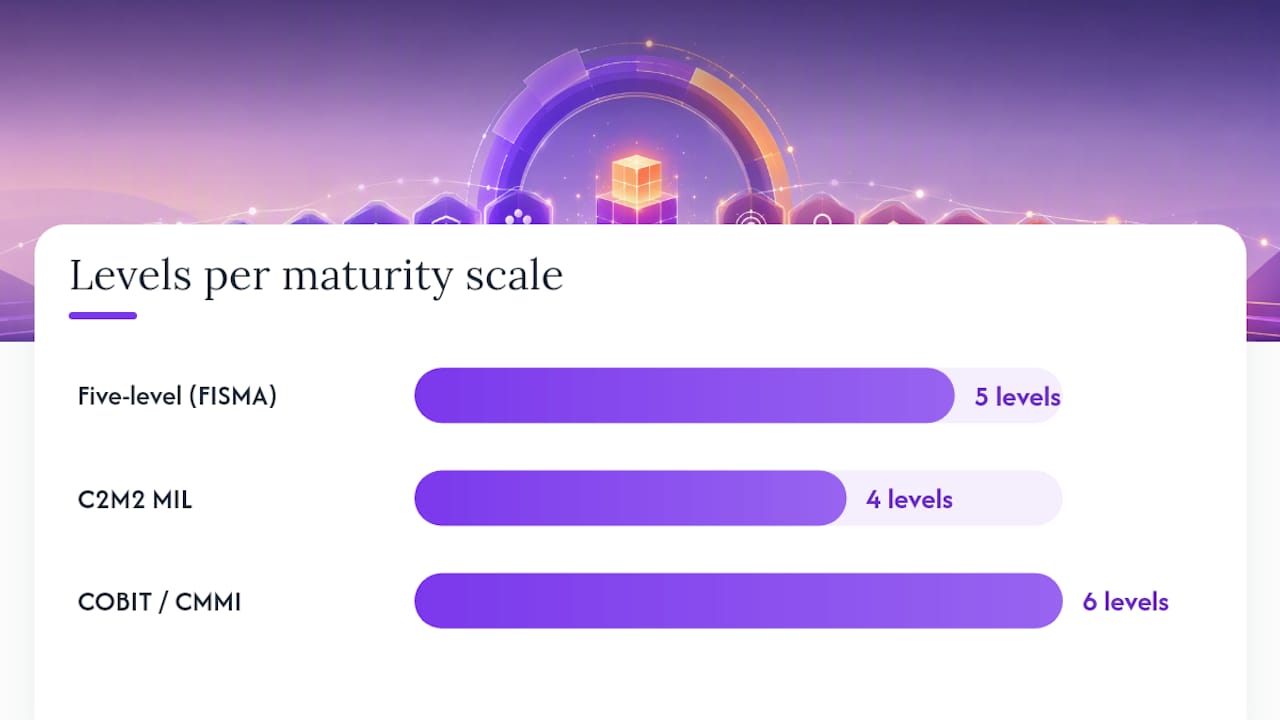
La seconde est le Cybersecurity Capability Maturity Model, ou C2M2, qui utilise des niveaux indicateurs de maturité (MIL) allant de MIL0 à MIL3. Chaque MIL s'applique par domaine, et les niveaux sont cumulatifs : il est impossible de revendiquer un MIL2 dans un domaine sans avoir d'abord satisfait toutes les pratiques MIL1 de ce même domaine, selon la documentation C2M2 Version 2.1 publiée par le Département de l'Énergie américain. Cette règle cumulative est importante car elle empêche les organisations de sélectionner des pratiques avancées tout en ignorant les fondamentaux sous-jacents.
Laquelle utiliser ? Le modèle à cinq niveaux est plus facile à expliquer aux dirigeants et convient bien au reporting de programme de haut niveau. La structure MIL du C2M2 offre une résolution plus fine lorsque les domaines présentent des niveaux de capacité très variables, ce qui est courant dans les organisations issues d'acquisitions.
| Échelle | Niveaux | Idéale pour |
|---|---|---|
| Cinq niveaux (style FISMA) | Ad hoc, Défini, Mis en œuvre de manière cohérente, Géré & Mesurable, Optimisé | Reporting exécutif, comparaison entre référentiels |
| C2M2 MIL | MIL0, MIL1, MIL2, MIL3 (cumulatif par domaine) | Granularité domaine par domaine, capacités inégales |
| Style COBIT/CMMI | Niveau 0 à Niveau 5 | Construction de grilles de notation personnalisées |
Comment la maturité se rapporte-t-elle aux contrôles de l'Annexe A ISO 27001 ?
La conformité et la maturité ne sont pas les mêmes mesures, et les confondre est l'erreur la plus fréquente dans les programmes SMSI de première année. La conformité demande si un contrôle existe et satisfait l'exigence ISO/IEC 27001. La maturité demande si ce contrôle est exécuté, surveillé et amélioré de manière cohérente dans le temps.
Cela crée deux métriques distinctes qu'il vaut la peine de suivre en parallèle : l'étendue du programme, c'est-à-dire le nombre de contrôles et de domaines de l'Annexe A effectivement couverts, et la profondeur de mise en œuvre, c'est-à-dire la qualité de performance de chaque contrôle couvert en pratique. Un programme peut sembler complet sur le papier tandis que plusieurs contrôles se situent à une profondeur MIL1.
Prenons la revue des accès comme exemple. Un contrôle peut exister sous la forme d'une politique écrite (conforme sur le papier) tandis que les revues trimestrielles se font de manière irrégulière et que personne ne journalise les exceptions (faible maturité dans l'exécution). Les preuves à un niveau de maturité supérieur incluraient des journaux de revue, des traces de tickets montrant les délais de remédiation, et un processus d'escalade documenté.
Regrouper les contrôles par domaine, plutôt que de noter chacun des quelque 93 contrôles de l'Annexe A de manière isolée, permet de maintenir une notation cohérente et gérable :
- Regrouper les contrôles de contrôle d'accès, d'authentification et de gestion des identités pour obtenir un score de domaine unique.
- Regrouper les contrôles de réponse aux incidents, de journalisation et de surveillance dans un domaine opérations unique.
- Regrouper le risque fournisseur, les contrats et les audits tiers dans un domaine fournisseurs, car les types de preuves se chevauchent largement.
Examiner les contrôles de l'Annexe A en détail avant de constituer les regroupements par domaine évite des incohérences de notation ultérieures.
Comment conduire une évaluation de maturité ISO 27001 reproductible ?
Un score de maturité n'a de sens que si un évaluateur différent, six mois plus tard, aboutirait à peu près au même résultat. Voici la méthode pour y parvenir.
- Définir le périmètre et les domaines. Regroupez vos contrôles de l'Annexe A en 10 à quatre thèmes de mesures opérationnels, en reproduisant la structure utilisée par des outils comme l'évaluation domaine par domaine d'ISMS Calculator, afin que la notation reste cohérente entre les équipes et les cycles d'audit.
- Construire des éléments de questionnaire à choix fixé. Évitez le texte libre. Utilisez des options de réponse comme « Non réalisé », « Partiellement mis en œuvre », « Largement mis en œuvre » et « Entièrement mis en œuvre, mesuré », afin que deux évaluateurs répondant à la même question obtiennent des résultats proches.
- Établir des règles de notation avec des seuils cumulatifs. Décidez en amont qu'un domaine ne peut pas atteindre MIL2 ou Niveau 3 tant que toutes les pratiques de niveau inférieur dans ce domaine ne sont pas satisfaites. Consignez la règle de seuil avant le début de la notation, et non après.
- Exiger des preuves pour chaque réponse au-dessus du niveau minimal. Une affirmation de « entièrement mis en œuvre » nécessite un export de journal, une politique signée avec une date de revue, ou un rapport de suivi des tickets joint. Consignez les notes de l'évaluateur à côté de chaque score afin que les réviseurs puissent retracer le raisonnement ultérieurement.
- Recourir à la revue par les pairs en cas de désaccord. Lorsque deux évaluateurs notent le même contrôle avec plus d'un niveau d'écart, faites appel à un troisième réviseur et consignez le score de consensus final ainsi que les raisons du désaccord.
Conseil pratique : Avant de lancer l'évaluation complète, calibrez vos évaluateurs sur 2 à 3 contrôles exemples ensemble. Comparez les scores, discutez des écarts à voix haute, et ajustez la formulation du questionnaire là où les interprétations divergeaient. Omettre la calibration est le moyen le plus rapide de se retrouver avec un rapport de maturité auquel personne ne fait confiance.
Comment interpréter les résultats de maturité et fixer des cibles réalistes ?
Un rapport de maturité n'est utile que lorsque quelqu'un décide quoi faire des chiffres, et l'instinct de viser le Niveau 5 partout est généralement erroné. Le Guide d'évaluation des métriques FISMA IG pour l'exercice 2024 note que « géré et mesurable », niveau 4 sur son échelle à cinq points, représente déjà typiquement une sécurité efficace pour les agences fédérales. Pousser chaque domaine vers « optimisé » mobilise un budget sur des contrôles qui comportent initialement un faible risque.
La maturité cible doit suivre le risque réel que porte un domaine, et non une aspiration uniforme :
- Domaines à faible risque (par exemple, contrôles d'accès au wiki interne) : cible Niveau 2 à 3, revue annuelle.
- Domaines à risque moyen (gestion des fournisseurs, départ des collaborateurs RH) : cible Niveau 3 à 4, revue semestrielle.
- Domaines à risque élevé (accès privilégiés, réponse aux incidents, traitement des données clients) : cible Niveau 4 à 5, revue trimestrielle.
Aligner les cibles sur les objectifs métier et l'exposition réelle, plutôt que sur un objectif de maturité uniforme, est l'approche recommandée par les travaux de recherche du CRF sur les modèles de maturité, et elle résiste mieux à l'examen lors des audits qu'une cible unique. Intégrer cette grille dans votre calendrier de mise en œuvre vous donne également un rythme de revue naturel à suivre.
Comment éviter que les scores de maturité ne deviennent un exercice de divination ?
La subjectivité est le mode d'échec silencieux de tout programme de maturité. Demandez à cinq personnes d'estimer à vue d'œil la maturité d'un contrôle sans grille de référence, et vous obtiendrez cinq scores différents. Des recherches empiriques sur les évaluations par des praticiens ont révélé une variance constante dans l'auto-notation, et ont identifié les questionnaires structurés et la calibration des évaluateurs comme le remède qui fait véritablement la différence, selon une étude sur les capacités d'évaluation des praticiens publiée sur l'évaluation des contrôles de sécurité de l'information.
Quatre pratiques réduisent cette variance dans les évaluations réelles :
- Rédiger les énoncés du questionnaire sous forme d'affirmations précises et vérifiables plutôt que de formulations vagues comme « l'accès est-il bien géré ? »
- Exiger des preuves documentées pour tout score au-dessus du niveau minimal, et pas seulement pour le niveau supérieur.
- Soumettre les scores contestés ou limites à un second évaluateur avant de les finaliser.
- Gérer le questionnaire en version contrôlée afin que les scores de différents trimestres soient réellement comparables.
Les outils structurés apportent une valeur ajoutée par rapport à un bon questionnaire : des comparaisons avec des modèles de référence montrant où se situent des organisations de taille similaire, une couverture cohérente des domaines entre les cycles d'évaluation, et des rapports exportables qui résistent à l'examen d'un auditeur. C'est le manque qu'ISMS Calculator a été conçu pour combler : il note les quatre thèmes de contrôle de l'Annexe A selon des critères fixes, compare vos résultats à des modèles de référence, et exporte les conclusions sous forme de rapport partageable plutôt que d'une feuille de calcul que vous seul comprenez.
Ce qui se passe réellement quand les équipes utilisent des modèles de maturité
La plupart des programmes de maturité échouent silencieusement, et non bruyamment. Les équipes gonflent les scores parce que personne n'a demandé de preuves, ou elles visent le Niveau 5 dans des domaines où le risque réel justifie à peine le Niveau 3. Mon avis sincère : mesurez ce qui comporte un risque réel, exigez des preuves avant d'accepter tout score au-dessus de « partiellement mis en œuvre », et reportez toujours l'étendue du programme et la profondeur des contrôles comme deux chiffres distincts. Si vous ne retenez qu'une seule action après cette lecture, effectuez un contrôle de préparation domaine par domaine avant votre prochain cycle d'audit, et non après.
— Martin
Obtenez un score de maturité comparatif en quelques minutes
Essayer de deviner où se situe votre SMSI par rapport à des organisations similaires est une perte de temps dont vous ne disposez pas avant un audit. Le contrôle de préparation gratuit en 2 minutes d'ISMS Calculator vous fournit un score instantané associé à un niveau de maturité, basé sur vos réponses à un court ensemble de questions à choix fixé — aucun compte n'est nécessaire pour voir où vous vous situez.

Pour les équipes ayant besoin d'une analyse approfondie domaine par domaine, l'évaluation complète de préparation ISO 27001 note les quatre thèmes de contrôle ISO/IEC 27001:2022 par rapport au modèle de référence, construit un calendrier de mise en œuvre style Gantt à partir de vos lacunes, et exporte l'ensemble sous forme de PDF partageable que votre auditeur peut réellement utiliser. Effectuez d'abord le contrôle rapide, puis décidez si l'évaluation complète vaut la peine d'approfondir.
Sources
- C2M2 Version 2.1 (juin 2022) — Département de l'Énergie américain
- Guide d'évaluation des métriques FISMA IG pour l'exercice 2024 (CISA)
- Évaluations du niveau de maturité des contrôles de sécurité de l'information : une analyse empirique des capacités d'évaluation des praticiens (ScienceDirect)
- Norme ISO/IEC 27001 — ISO