Pour la plupart des organisations, l'approche judicieuse est hybride : conserver en interne un responsable SMSI imputable, et faire appel à un consultant pour les tâches spécialisées et chronophages. L'externalisation totale ne se justifie que sous contrainte de délai serré ou en l'absence totale de personnel sécurité en interne ; le tout en interne fonctionne si vous disposez déjà d'une équipe sécurité mature. Dans tous les cas, votre premier réflexe devrait être une évaluation de maturité pour savoir où vous en êtes réellement avant d'engager votre budget.
En résumé :
- Les coûts d'externalisation varient considérablement, et les entreprises sous-estiment souvent le nombre de jours de conseil, le temps de révision interne constituant la dépense cachée la plus importante.
- Le modèle hybride réduit généralement les coûts externes tout en maintenant une implication interne significative et accélère le calendrier de certification à environ 12 mois.
- Une mise en œuvre entièrement en interne prend habituellement 18 mois, mais des consultants expérimentés peuvent ramener ce délai à environ 12 mois grâce à des conseils ciblés.
- Il est essentiel de vérifier le bilan d'un consultant via ses références clients, ses taux de succès à la certification et son expérience sectorielle avant tout engagement.
- Un périmètre contractuel clair, avec des livrables, des délais de réponse et des processus de passation bien définis, est indispensable pour éviter les dépassements de coûts, les dépendances et les pertes de savoir après la certification.
Sommaire
- Modèles d'externalisation ISO 27001 : interne, consultant ou hybride
- Combien coûte réellement la mise en œuvre d'ISO 27001 ?
- Combien de temps prend ISO 27001, avec et sans externalisation ?
- Avez-vous la capacité interne pour mettre en œuvre ISO 27001 seul ?
- Quelles questions poser à un consultant ISO 27001 ?
- Quelles tâches ISO 27001 devriez-vous externaliser ?
- Que se passe-t-il si vous externalisez trop ?
- Consultants ISO 27001 et prestataires de services de sécurité managés
- Que doit contenir un contrat d'externalisation ISO 27001 ?
- De quel accompagnement avez-vous besoin après la certification ?
- Comment vérifier le bilan d'un consultant ISO 27001 ?
- Pourquoi le conseil « faites simplement appel à un consultant » passe à côté de l'essentiel
- Obtenez une estimation de coût ISO 27001 personnalisée avant de contacter des prestataires
- Sources
Modèles d'externalisation ISO 27001 : interne, consultant ou hybride
Trois voies mènent à la certification, et choisir la mauvaise est l'erreur la plus coûteuse que les entreprises commettent avant même que le projet ne démarre.
La mise en œuvre en interne signifie que votre équipe construit le SMSI, rédige les politiques, conduit l'analyse des risques et gère la relation avec l'organisme de certification sans aucune aide extérieure. Elle fonctionne lorsque vous disposez d'un responsable conformité ou d'un responsable informatique ayant déjà mis en œuvre ISO 27001, ou lorsque l'organisation est suffisamment petite pour que le référentiel s'adapte naturellement aux pratiques existantes. Elle convient aux équipes matures en sécurité disposant de marges dans leur planning, car la courbe d'apprentissage à elle seule peut mobiliser des mois.
Le recours à un consultant place un expert externe en position de pilote. Il réalise l'analyse d'écarts, rédige la documentation, forme le personnel et vous accompagne souvent lors de l'audit de certification. Les missions de conseil pour un projet de taille intermédiaire représentent couramment 20 à 50 jours de conseil, avec des tarifs journaliers qui varient fortement selon le marché et le niveau de spécialisation. Cette voie est la plus rapide lorsqu'une échéance est impérative (contrat client, exigence d'appel d'offres), mais votre personnel interne devra tout de même consacrer un nombre significatif d'heures à la revue et à la validation des livrables du consultant.
Le modèle hybride associe un responsable SMSI interne à un appui consultatif externe pour les travaux techniques les plus lourds. Les retours d'expérience en matière de mise en œuvre recommandent systématiquement cette approche car elle concilie vitesse et pérennité de la maîtrise — le consultant accélère la construction, mais le SMSI reste la propriété de l'entreprise une fois le certificat délivré.
- En interne : coût externe faible, temps interne élevé, démarrage le plus lent, adapté aux équipes ayant une expérience préalable d'ISO 27001.
- Piloté par un consultant : coût externe le plus élevé, calendrier accéléré, risque réel de dépendance si la passation est insuffisante.
- Hybride : coût externe modéré, implication interne maintenue, meilleur équilibre entre rapidité et pérennité des compétences.
Combien coûte réellement la mise en œuvre d'ISO 27001 ?
Le coût de la certification n'est pas un chiffre unique. Il regroupe au moins cinq postes : les frais d'audit, le conseil externe, le temps du personnel interne, l'outillage SMSI et le coût de la mise en œuvre effective des mesures de sécurité (nouveaux logiciels, chiffrement, renforcement de la gestion des accès). Les frais d'audit constituent souvent le poste le plus faible du total, pourtant c'est le seul chiffre autour duquel la plupart des budgets s'arrêtent.
Le temps du personnel interne est fréquemment le poste le plus élevé, et celui que les entreprises sous-estiment le plus. Lorsqu'un consultant présente un devis de 30 jours de conseil, ce chiffre reflète rarement les heures que votre propre équipe consacrera à la revue des documents, à la collecte des preuves et à la participation aux ateliers. Les équipes financières ont tendance à mal réagir lorsque ces heures internes apparaissent comme un coût d'opportunité, alors que les factures externes ont déjà été réglées.
Une solution pratique : convertissez les jours-personnes en euros avant de présenter le budget. Si votre responsable informatique passe 40 heures à revoir des politiques à un taux chargé de 75 € de l'heure, cela représente 3 000 € que la facture d'audit ne fera jamais apparaître. Les tarifs journaliers des consultants varient eux-mêmes selon la région et la spécialisation ; obtenez donc une ventilation écrite des jours par phase (analyse d'écarts, analyse des risques, documentation, audit interne, revue de direction) plutôt qu'un forfait global. Pour une ventilation complète des postes typiques et des fourchettes de coûts, consultez notre analyse du coût réel de la certification ISO 27001.
Combien de temps prend ISO 27001, avec et sans externalisation ?
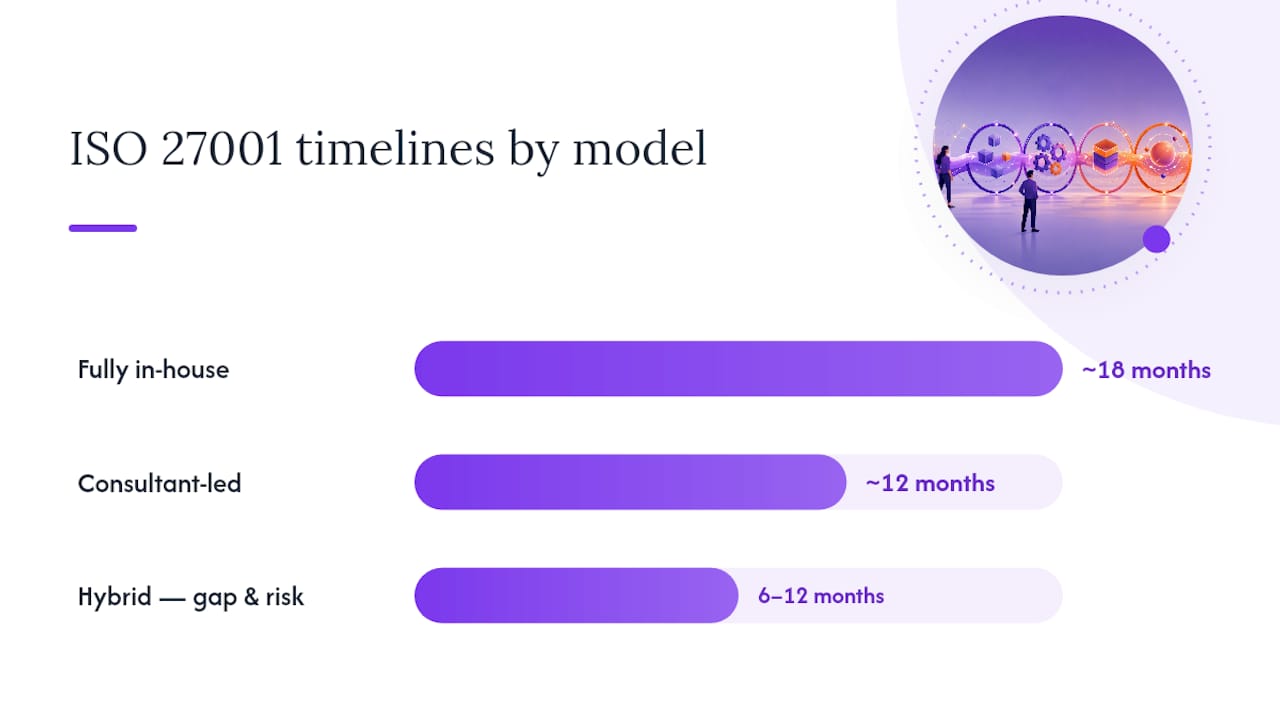
Les délais varient considérablement selon qui pilote le projet. Une mise en œuvre entièrement en interne, surtout lors d'une première tentative, s'étend fréquemment jusqu'à 18 mois, une fois pris en compte les priorités concurrentes et la courbe d'apprentissage inhérente à la rédaction de son premier SMSI from scratch.
Faire appel à un consultant expérimenté peut compresser significativement ce délai. Les retours d'expérience indiquent qu'un consultant compétent peut réduire d'environ six mois un projet de 18 mois, ramenant le délai à environ 12 mois, principalement en évitant les faux départs et en sachant exactement ce que l'auditeur attend. Cette rapidité a un revers : plus le consultant avance vite, plus il est crucial qu'un référent interne assimile le « pourquoi » de chaque mesure de sécurité, et ne se contente pas de valider des livrables.
Les projets hybrides se situent entre les deux, et le calendrier exact dépend de la disponibilité réelle de votre responsable interne sur le trimestre concerné. Une fourchette de planification réaliste pour la plupart des entreprises de taille intermédiaire est de 6 à 12 mois, les phases d'analyse d'écarts et d'analyse des risques occupant généralement le premier tiers du planning. Pour une décomposition phase par phase, consultez un calendrier de mise en œuvre détaillé. Quel que soit le modèle choisi, construisez le calendrier en tenant compte de vos périodes d'activité les plus chargées. Personne ne souhaite organiser une revue de direction en pleine période de pointe.
Avez-vous la capacité interne pour mettre en œuvre ISO 27001 seul ?
Avant de décider ce que vous devez externaliser, faites un inventaire honnête de ce dont vous disposez déjà en interne. Cette liste de contrôle permet de distinguer les organisations capables de se passer d'aide extérieure de celles qui en ont besoin.
- Un responsable SMSI : quelqu'un disposant de l'autorité et du temps nécessaires pour piloter les décisions, et pas seulement pour gérer la documentation administrative.
- Une expérience de l'analyse des risques : quelqu'un dans l'équipe a-t-il déjà conduit une analyse formelle des risques liés à la sécurité de l'information, en appliquant une méthodologie reconnue ?
- De la disponibilité pour la rédaction des politiques : ISO 27001 exige des dizaines de politiques et procédures documentées ; quelqu'un doit effectivement les rédiger, pas seulement valider des modèles.
- Une indépendance pour l'audit interne : pouvez-vous constituer une fonction d'audit interne réellement distincte des personnes ayant construit les mesures de sécurité ?
- Des compétences techniques en mise en œuvre : le contrôle des accès, la journalisation, le chiffrement et la gestion des risques fournisseurs nécessitent souvent des travaux techniques concrets, pas seulement de la documentation.
- Un sponsor au niveau de la direction : la direction traite-elle ce projet comme un projet financé avec du temps protégé, ou comme quelque chose que l'on cale entre d'autres priorités ?
Si deux de ces éléments ou plus vous manquent, c'est le signal d'externaliser ces lacunes spécifiques plutôt que l'ensemble du projet. Les petites organisations ont particulièrement du mal à garantir l'indépendance de l'audit interne, car il est difficile d'auditer son propre travail objectivement lorsqu'on est une équipe informatique de cinq personnes. L'externalisation de la seule fonction d'audit interne est courante, raisonnable et souvent moins coûteuse que le recrutement pour un rôle dont vous n'aurez besoin qu'une fois par an.
Quelles questions poser à un consultant ISO 27001 ?
Un mauvais consultant peut vous coûter plus de temps que de faire les choses vous-même ; évaluez-le donc comme vous le feriez pour tout prestataire critique. Commencez par le bilan : combien de certifications ISO 27001 a-t-il effectivement menées à bien, et dans quels secteurs ? Un consultant qui n'a travaillé qu'avec des industriels de 500 personnes peut se trouver en difficulté face au profil de risque cloud-native d'une entreprise SaaS de 20 personnes.
Demandez-lui de vous présenter sa méthodologie d'analyse d'écarts avant de signer quoi que ce soit. Une analyse de maturité ou d'écarts rapide, qu'elle provienne d'un consultant ou d'une plateforme, réduit les mauvaises surprises budgétaires ultérieures et vous indique précisément quelles parties du projet nécessitent réellement une aide extérieure. Si un consultant ne peut pas expliquer comment il structurerait cette première évaluation, c'est un signal d'alarme.
D'autres questions méritent d'être posées directement :
- Combien de jours de conseil estimez-vous, ventilés par phase ?
- Que se passe-t-il si l'audit de certification identifie une non-conformité ? La prise en charge de la remédiation est-elle incluse dans la mission ou facturée séparément ?
- À qui appartient la documentation à la fin de la mission ? Nous remettra-t-on des fichiers sources modifiables ou des PDF verrouillés ?
- Pouvez-vous fournir des références de clients de taille et de secteur comparables ?
- Quelle est votre approche pour former notre équipe interne, au-delà de la simple production de livrables ?
Cette dernière question importe plus que la plupart des acheteurs ne le réalisent. Les consultants ISO 27001 sont majoritairement comparés sur le prix, mais ceux qui méritent d'être mieux rémunérés renforcent les compétences de votre équipe au fil de la mission, au lieu de vous laisser dépendants d'eux pour chaque renouvellement.
Quelles tâches ISO 27001 devriez-vous externaliser ?
Toutes les tâches ne présentent pas la même valeur à l'externalisation. Certaines bénéficient réellement d'une expertise externe ; d'autres perdent de la valeur dès qu'on les délègue.
Les bons candidats à l'externalisation comprennent l'analyse d'écarts initiale (un regard extérieur identifie les angles morts), l'audit interne (les exigences d'indépendance en font naturellement un bon candidat pour les petites équipes), les tests d'intrusion (ils requièrent presque toujours des compétences spécialisées qu'il serait peu rentable de développer en interne pour un seul test annuel) et la rédaction initiale des politiques (un consultant ayant rédigé cinquante manuels SMSI avancera bien plus vite qu'un débutant).
Les tâches qu'il vaut mieux conserver en interne comprennent les décisions d'acceptation des risques (seul quelqu'un disposant de l'autorité organisationnelle et du contexte nécessaires doit en être responsable), l'exploitation quotidienne des mesures de sécurité (revues des accès, surveillance des journaux, réponse aux incidents : ces activités nécessitent des personnes qui connaissent réellement votre environnement) et la revue de direction (il s'agit explicitement d'une fonction de leadership ; l'externaliser compromet l'intérêt même de la norme).
La combinaison sur laquelle de nombreuses entreprises de taille intermédiaire convergent est la suivante : associer une plateforme de conformité pour la collecte des preuves et la surveillance continue à un consultant à temps partiel pour les travaux nécessitant du jugement, comme la méthodologie de gestion des risques et l'accompagnement lors des audits. Cette combinaison offre souvent un meilleur coût total de possession qu'une mission de conseil pure ou qu'un abonnement logiciel pur, car la plateforme gère la collecte répétitive des preuves tandis que le consultant traite les aspects nécessitant réellement une expertise.
Que se passe-t-il si vous externalisez trop ?
Le principal risque d'une externalisation totale n'est pas le coût. C'est la dépendance. Si un consultant construit l'intégralité de votre SMSI et que personne en interne ne comprend pourquoi chaque mesure de sécurité existe, vous serez contraint de payer ce même consultant chaque année pour vos audits de surveillance et chaque fois qu'une mesure devra être mise à jour.
Ce problème se manifeste de manière prévisible : le certificat est délivré, le consultant part, et six mois plus tard personne ne sait expliquer pourquoi telle politique de contrôle des accès dit ce qu'elle dit. Lorsqu'un auditeur pose une question précise lors du cycle d'audit suivant, l'équipe interne est prise de court, car on ne lui a jamais enseigné le raisonnement, on lui a seulement remis les documents finalisés.
La solution est simple mais exige de la rigueur : insistez pour qu'une passation structurée soit un livrable contractuel, et non une réflexion après coup. Cela implique des sessions de formation enregistrées, une justification documentée pour chaque décision majeure relative aux mesures de sécurité (et pas seulement la mesure elle-même), ainsi qu'une période de transition durant laquelle le responsable interne anime les réunions pendant que le consultant conseille sans piloter. Intégrez cela dans le contrat avant de signer, car il est bien plus facile de négocier les exigences de passation en amont qu'après règlement de la facture.
Le modèle hybride réduit structurellement ce risque, puisque le responsable interne est impliqué dès le premier jour au lieu de recevoir un SMSI finalisé en fin de mission. Ce seul choix de conception explique pourquoi les missions hybrides produisent des programmes SMSI qui survivent bien mieux aux changements de personnel et aux fins de contrats de consultants que les réalisations entièrement externalisées.
Consultants ISO 27001 et prestataires de services de sécurité managés
Les consultants et les prestataires de services de sécurité managés (MSSP) répondent à des besoins différents, et les confondre engendre des inadéquations budgétaires. Un consultant ISO 27001 est généralement engagé pour un projet délimité : construire le SMSI, obtenir la certification, puis se retirer (ou passer à un mode de conseil allégé pour les audits de surveillance annuels). La mission a une date de début et une date de fin liées au cycle de certification.
Un MSSP est un service opérationnel continu : surveillance de la sécurité externalisée, détection des menaces, gestion des pare-feux ou SOC-as-a-service. Les MSSP peuvent soutenir vos mesures de sécurité ISO 27001 (de nombreuses exigences de l'Annex A en matière de journalisation, de surveillance et de réponse aux incidents correspondent directement à ce qu'un MSSP fait déjà), mais ils ne conduisent généralement pas votre analyse des risques, ne rédigent pas votre Déclaration d'applicabilité ni ne gèrent votre relation avec l'organisme de certification.
Les deux sont souvent complémentaires plutôt que concurrents. Un consultant peut concevoir les exigences de surveillance et de journalisation dont votre SMSI a besoin, puis recommander un MSSP pour assurer cette surveillance au quotidien. Si vous bénéficiez déjà de services MSSP, demandez directement à ce prestataire quelle documentation et quels rapports il peut fournir comme preuves d'audit. Cela peut réduire significativement les jours de conseil nécessaires pour la partie des mesures techniques du projet, puisque vous évitez de payer deux fois un travail que le MSSP effectue déjà.
Que doit contenir un contrat d'externalisation ISO 27001 ?
La dérive du périmètre est la plainte la plus fréquente des entreprises ayant externalisé des travaux ISO 27001, et elle est presque toujours imputable à un cahier des charges vague. Avant de signer, faites lister explicitement les livrables : quels documents, combien d'ateliers, si l'audit interne est inclus, et ce que « accompagnement à la certification » couvre réellement lors de l'audit.
Définissez des niveaux de service clairs pour les délais de réponse, en particulier pendant la fenêtre de l'audit de certification, où une non-conformité peut nécessiter une réponse de votre consultant dans la semaine. Précisez ce qui se passe si l'organisme de certification soulève une non-conformité majeure : la remédiation est-elle couverte par le forfait initial ou facturée en avenant ? Cette seule clause a généré plus de litiges budgétaires que toute autre disposition des contrats ISO 27001.
La propriété intellectuelle est plus importante que la plupart des acheteurs ne le réalisent au départ. Vous voulez des fichiers sources modifiables pour chaque politique et procédure, et non un PDF verrouillé qui vous empêche de mettre quoi que ce soit à jour sans rappeler le même consultant. Négociez également une étape de passation formalisée, avec des livrables de formation spécifiques, plutôt que de laisser la « passation » signifier ce que le consultant décide de vous laisser le dernier jour.
Enfin, clarifiez les conditions de renouvellement en amont. Ce même consultant assurera-t-il vos audits de surveillance annuels, et à quel tarif ? Verrouiller le tarif de la deuxième année lors de la négociation initiale du contrat vous confère un vrai levier que vous perdez une fois le certificat en poche.
De quel accompagnement avez-vous besoin après la certification ?
La certification n'est pas la ligne d'arrivée. ISO 27001 exige des audits internes récurrents, des revues de direction, des mises à jour de l'analyse des risques et une surveillance continue des mesures de sécurité — autant d'obligations continues pour lesquelles des options d'externalisation existent.
De nombreux consultants proposent une prestation de conseil allégée après la certification, couvrant l'accompagnement à l'audit interne annuel et la préparation aux audits de surveillance que les organismes de certification conduisent lors des première et deuxième années suivant la certification initiale. Cela coûte généralement bien moins que la mission de mise en œuvre initiale, puisque le SMSI existe déjà et nécessite seulement une maintenance et des mises à jour des preuves.
Les plateformes d'automatisation de la conformité comblent de plus en plus le manque de surveillance continue, en suivant l'état des mesures et en signalant les preuves périmées ou les révisions de politiques en retard. Associer ce type de suivi automatisé continu à un point annuel allégé avec un consultant est souvent plus rentable qu'une remobilisation complète annuelle, notamment pour les organisations dont le profil de risque n'a pas évolué significativement d'une année à l'autre.
Quel que soit le modèle post-certification choisi, intégrez le coût de maintenance dans votre discussion budgétaire initiale. Un certificat qui expire faute de financement pour l'accompagnement de la deuxième année est une issue pire, et plus coûteuse à corriger, que d'y avoir simplement pensé dès le départ.
Comment vérifier le bilan d'un consultant ISO 27001 ?
N'importe qui peut se proclamer « expert ISO 27001 » sur un site web. Vérifier cette affirmation demande un peu plus d'investigation, et cela vaut l'heure que cela prend avant de signer un contrat à plusieurs dizaines de milliers d'euros.
Commencez par demander les noms des organismes de certification utilisés par leurs anciens clients, et si vous pouvez parler directement à un ancien client — pas seulement lire un témoignage écrit. Demandez combien de leurs missions ont effectivement abouti à une certification dès le premier audit, sans nécessiter une seconde visite pour lever des non-conformités. Un consultant disposant de qualifications individuelles comme celle d'auditeur principal ISO 27001 a plus de poids qu'un consultant ayant uniquement une formation générale en sécurité de l'information, car cette qualification démontre spécifiquement qu'il comprend la façon dont les organismes de certification évaluent réellement la conformité.
Recherchez également la spécificité sectorielle. Un consultant qui a certifié cinq entreprises dans votre secteur exact connaît bien mieux votre paysage de risques typique et les chevauchements réglementaires (HIPAA, GDPR, SOC 2) qu'un généraliste qui partirait de zéro sur les spécificités de votre secteur. Pour une méthode structurée permettant de comparer les profils de consultants selon ces critères, un annuaire indépendant de consultants peut accélérer l'étape de présélection ; le combiner à de bons outils de planification de projet vous aidera à suivre les livrables une fois la mission lancée.
Pourquoi le conseil « faites simplement appel à un consultant » passe à côté de l'essentiel
Le conseil le plus répandu sur ce sujet traite l'externalisation comme un choix binaire : soit vous payez un consultant pour tout gérer, soit vous vous débrouillez seul. Ce cadrage ignore ce que montrent réellement les retours d'expérience, à savoir que les entreprises qui s'en sortent le mieux sont celles qui délimitent précisément l'externalisation, tâche par tâche, au lieu d'externaliser l'intégralité du projet ou rien du tout.
La sagesse conventionnelle sous-estime également le temps du personnel interne en tant que poste budgétaire réel. Traiter les frais d'audit comme le coût total, c'est la recette pour dépasser son budget de plusieurs dizaines de milliers d'euros en heures internes non planifiées. Quiconque construit un dossier budgétaire pour la direction doit intégrer ce coût d'opportunité dans le tableur dès le premier jour, et non le découvrir à mi-parcours.
S'il y a une chose qui mérite d'être priorisée avant tout le reste, c'est un état des lieux honnête des capacités internes. Sachez exactement quels rôles nécessaires à votre SMSI vous êtes déjà en mesure de couvrir en interne, et lesquels vous ne pouvez pas assurer, avant de parler à un seul consultant. C'est la différence entre une mission au périmètre défini qui correspond à votre budget et une mission ouverte qui ne lui correspond pas.
— Martin
Obtenez une estimation de coût ISO 27001 personnalisée avant de contacter des prestataires
Des outils disponibles vous permettent de chiffrer les trois modèles d'externalisation avant même de recevoir le moindre devis de consultant. Plutôt que d'estimer à l'aveugle les jours de conseil ou les heures internes, il est possible d'obtenir une estimation en temps réel construite à partir de la taille de votre entreprise, de votre secteur et de votre niveau de maturité en sécurité, comparée à un modèle de référence transparent.

Une évaluation de maturité peut être conduite sur l'ensemble des domaines ISO pertinents pour identifier les lacunes, puis un diagramme de Gantt personnalisable peut être construit pour comparer l'allure d'un calendrier en mode autonome face à une approche hybride ou pilotée par un consultant. Plusieurs estimations peuvent être sauvegardées côte à côte, afin d'entrer en réunion budgétaire avec des chiffres pour les trois approches plutôt qu'avec le seul devis d'un prestataire. Si vous souhaitez obtenir le diagnostic le plus rapide possible sur votre situation, commencez par le diagnostic gratuit en 2 minutes, ou approfondissez avec l'évaluation complète de maturité pour obtenir une décomposition détaillée et exportable des coûts et des efforts, que vous pourrez présenter directement à la direction.
Sources
- How to Budget an ISO 27001 Implementation Project (PDF 27001Academy)
- ISO 27001 Certification Cost 2026 — What Do Mid-Market Companies Really Pay? | Reepa Solutions
- ISO 27001 Certification Cost in 2026: Full Breakdown | AxiPro