Un ensemble de politiques ISO 27001 est la collection de documents de gouvernance, de procédures et d'enregistrements prêts à l'audit qui prouvent que votre système de management de la sécurité de l'information (SMSI) fonctionne réellement. La plupart des organisations de taille intermédiaire ont besoin d'un ensemble de politiques principales dimensionné selon leur périmètre et leurs décisions de traitement, comprenant généralement un nombre substantiel de politiques. Commencez par choisir un pack de modèles avec un véritable mappage à l'Annexe A, puis personnalisez chaque document par rapport à votre propre plan de traitement des risques plutôt que de publier des modèles génériques.
En résumé :
- La plupart des organisations de taille intermédiaire ont besoin d'environ 18 politiques principales couvrant la gestion des risques, le contrôle d'accès, la réponse aux incidents et la sécurité physique, adaptées à leur périmètre.
- La validation des modèles consiste à vérifier la présence d'un mappage approprié à l'Annexe A, de notes de mise en œuvre, de champs de contrôle documentaire et d'exemples de preuves, et non de simples modèles génériques.
- Les politiques doivent être claires et structurées autour de l'objet, du périmètre, des responsabilités, des règles, des dérogations, de la conformité et du contrôle documentaire afin de démontrer efficacement leur respect lors des audits.
- Les preuves telles que les registres des risques, les rapports d'audit, les journaux de formation et les journaux d'incidents sont essentielles ; elles sont organisées par étapes pour attester de la mise en œuvre des politiques sur au moins un cycle opérationnel.
- La constitution d'un ensemble de politiques prêt à la certification dépend de la taille et du périmètre de l'organisation ; des outils comme ISMS Calculator permettent d'estimer l'effort, la durée et le budget grâce à des plans de projet sur mesure.
Table des matières
- Quelles politiques un ensemble de politiques ISO 27001 requiert-il réellement ?
- Où trouver des modèles de politiques ISO 27001 prêts à l'audit ?
- Comment rédiger et structurer chaque politique de sécurité ?
- Comment les politiques se mappent-elles aux clauses ISO 27001 et aux contrôles de l'Annexe A ?
- Quels enregistrements et preuves les auditeurs demandent-ils réellement ?
- Comment adapter un pack de modèles à votre organisation ?
- Combien de temps faut-il pour constituer et certifier un ensemble de politiques ?
- Pourquoi moins de politiques, mais plus claires, l'emportent sur un ensemble plus long
- Comment ISMS Calculator vous aide à dimensionner et planifier votre ensemble de politiques
- Sources
Quelles politiques un ensemble de politiques ISO 27001 requiert-il réellement ?
Tout ensemble de politiques SMSI commence par le même document pivot : la Politique de sécurité de l'information de niveau supérieur, accompagnée d'une déclaration de périmètre du SMSI clairement rédigée. Tout le reste en découle, construit autour de votre méthodologie d'appréciation et de traitement des risques ainsi que de la Déclaration d'applicabilité (DdA) qui consigne lesquels des 93 contrôles de l'Annexe A s'appliquent à vous et pourquoi.
Au-delà de ce document pivot, l'inventaire opérationnel que la plupart des équipes de conformité constituent est assez cohérent d'un secteur à l'autre. La liste des documents obligatoires d'Advisera confirme que le périmètre du SMSI, la documentation d'appréciation et de traitement des risques, la DdA, les rapports d'audit interne et les comptes rendus de revue de direction constituent le noyau incontournable. Les guides pratiques construits sur cette base atteignent généralement environ 18 politiques principales une fois ajoutés les documents opérationnels que les auditeurs examinent réellement.
Voici l'inventaire qui figure dans presque toutes les listes de politiques ISO 27001 :
- Politique de sécurité de l'information — le document fondateur ; définit le ton et l'engagement de la direction.
- Méthodologie d'appréciation et de traitement des risques — définit la manière dont vous identifiez, évaluez et traitez les risques.
- Déclaration d'applicabilité — la cartographie maîtresse des contrôles de l'Annexe A applicables et des justifications.
- Politique de contrôle d'accès — régit la gestion des identités, de l'authentification et des privilèges.
- Politique de gestion des actifs — suit la propriété du matériel, des logiciels et des données tout au long de leur cycle de vie.
- Politique de cryptographie — fixe les règles d'utilisation du chiffrement, de gestion des clés et les standards algorithmiques.
- Politique de réponse aux incidents — définit les délais de détection, d'escalade et de notification.
- Politique de sécurité des fournisseurs — couvre l'appréciation des risques fournisseurs et les clauses de sécurité contractuelles.
- Politique de continuité d'activité — documente les objectifs de reprise et les tests de continuité.
- Politique d'utilisation acceptable — fixe les règles à destination des collaborateurs pour l'utilisation des systèmes et le traitement des données.
- Politique de classification des données — définit les niveaux de sensibilité et les règles de traitement associées.
- Politique de gestion des changements — contrôle la manière dont les modifications apportées aux systèmes et à l'infrastructure sont approuvées.
- Politique de développement sécurisé — s'applique aux organisations qui développent ou personnalisent des logiciels.
- Politique de sécurité physique — couvre le contrôle d'accès aux locaux, les équipements et les contrôles environnementaux.
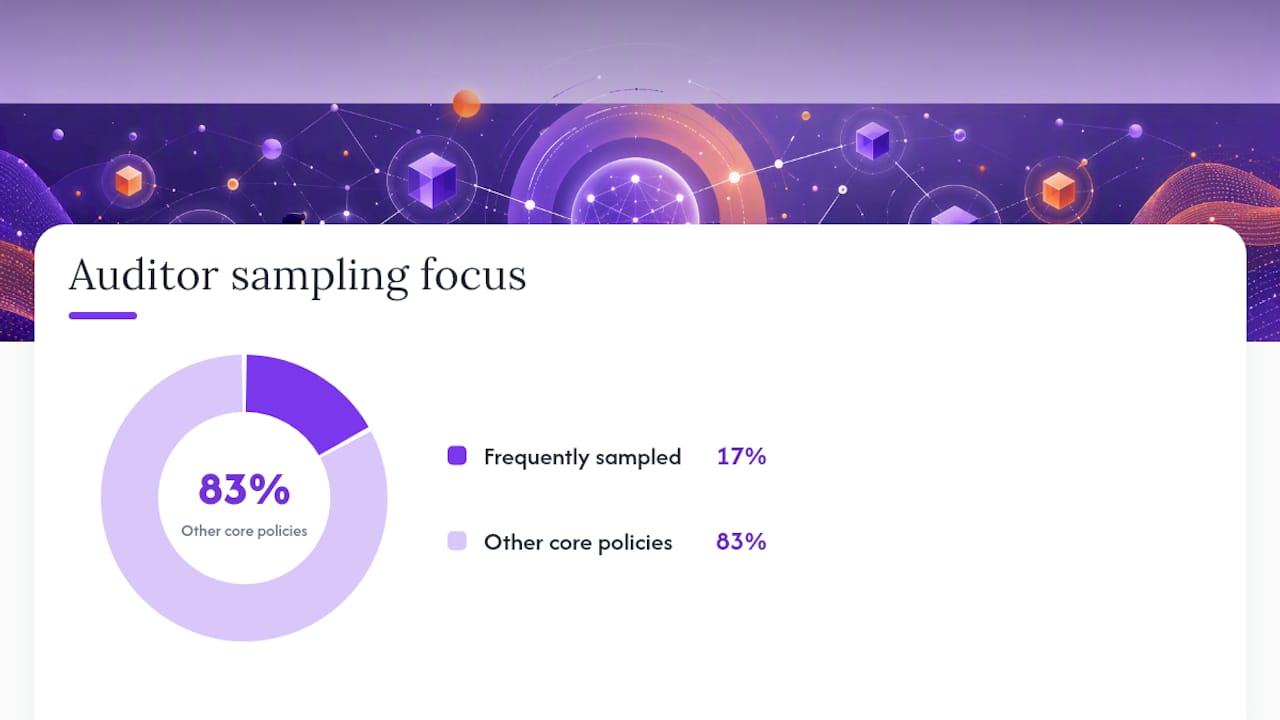
Les auditeurs examinent plus que toute autre la Politique de sécurité de l'information, la Politique de contrôle d'accès et la Politique de réponse aux incidents, car ces trois documents tendent à révéler les écarts entre ce qui est écrit et ce qui est pratiqué. Attribuez des responsables clairement identifiés dès le départ. Le contrôle d'accès relève généralement des opérations informatiques, la réponse aux incidents d'un responsable sécurité, et la sécurité des fournisseurs des achats ou du juridique. Cette répartition des responsabilités permet à chaque politique du SMSI d'être rattachée à une personne capable de produire des preuves lorsqu'un auditeur en fait la demande.
Où trouver des modèles de politiques ISO 27001 prêts à l'audit ?
Un pack de modèles non mappé aux contrôles de l'Annexe A n'est qu'un document Word générique avec un titre à consonance sécuritaire. Avant d'adopter des modèles de politiques ISO 27001, vérifiez quatre éléments : le mappage aux clauses et contrôles, des notes de mise en œuvre expliquant ce que les auditeurs recherchent réellement, des champs de contrôle documentaire intégrés au modèle lui-même, et des exemples de preuves montrant à quoi ressemble un travail « terminé ».
Quelques options concrètes correspondent à différents budgets et calendriers :
- Kits de démarrage open source. Le kit de démarrage CenedrilTeam sur GitHub couvre les 93 contrôles de l'Annexe A et les clauses du SMSI avec 21 documents de politique, des registres et des tables de mappage, publié sous licence CC BY 4.0. Il est gratuit mais nécessite un examen attentif des matrices de risques et des schémas de catégorisation par défaut avant de les adopter comme vôtres.
- Suites de politiques communautaires et développées par des consultants. Des projets comme la suite de politiques de niveau entreprise sur GitHub mappent plus de dix politiques directement aux contrôles de l'Annexe A, ce qui est utile comme second point de référence pour vérifier votre propre couverture.
- Packs de modèles commerciaux. Le pack de politiques ISO 27001 d'AuditFront regroupe des notes de mise en œuvre expliquant les écueils courants aux côtés des modèles DOCX, ce qui tend à réduire les heures consacrées à la question « qu'est-ce que l'auditeur attend exactement ici ».
Conseil pratique : Ouvrez tout modèle candidat et recherchez les mots « insérer » ou « à compléter ». Si vous en trouvez plus qu'une poignée, le pack nécessite encore un vrai travail de personnalisation, pas une simple retouche.
Validez rapidement la conformité à l'audit en vérifiant si le modèle référence déjà vos contrôles de la DdA par numéro, comprend un tableau d'historique des versions et indique qui approuve les modifications. Si ces trois éléments sont absents, vous avez affaire à un document générique, pas à un document prêt pour l'audit.
Comment rédiger et structurer chaque politique de sécurité ?
Une politique qui ressemble à un contrat juridique échoue généralement pour la même raison qu'une politique sans historique de versions : personne ne peut prouver qu'elle est réellement respectée. Les recommandations documentaires de CertPro sont claires à ce sujet : les auditeurs veulent un contenu propre à l'organisation, une approbation formelle, un cycle de révision défini et des preuves que la politique a été communiquée, pas seulement rédigée.
Structurez chaque politique autour des sept mêmes rubriques, systématiquement :
- Objet — une ou deux phrases sur la raison d'être de la politique.
- Périmètre — à qui et à quoi elle s'applique (services, systèmes, tiers).
- Responsabilités — des rôles nommés, pas seulement « l'informatique » ou « la direction ».
- Énoncés de politique — les règles effectives, rédigées en langage clair et référencées aux numéros de contrôles spécifiques de la DdA.
- Dérogations — comment les exceptions sont demandées et approuvées.
- Conformité — les conséquences du non-respect et la manière dont la conformité est surveillée.
- Contrôle documentaire — responsable, approbateur, numéro de version, date d'entrée en vigueur et date de prochaine révision.
Un langage clair l'emporte presque toujours sur une formulation juridique. Une phrase comme « Les mots de passe doivent comporter au minimum 12 caractères et être renouvelés tous les 90 jours pour les comptes à privilèges » est respectée. Une phrase enfouie dans trois propositions subordonnées parlant de « mesures raisonnables et appropriées » ne l'est pas.
Conseil pratique : Maintenez un tableau de contrôle documentaire commun à toutes les politiques, afin que le numéro de version, la date de révision et le format d'approbateur soient identiques partout. Les auditeurs repèrent les incohérences dans ces champs plus vite que presque tout autre élément.
En matière de preuves de communication, un accusé de réception signé dans votre système RH ou votre LMS, un compte rendu de réunion montrant que la politique a été présentée à une équipe, ou un historique de confirmation par e-mail sont tous recevables. Ce qui ne l'est pas : supposer que les collaborateurs l'ont lue parce qu'elle est disponible sur un espace partagé.
Comment les politiques se mappent-elles aux clauses ISO 27001 et aux contrôles de l'Annexe A ?
La révision 2022 a réorganisé l'Annexe A en quatre thèmes : les contrôles organisationnels, les contrôles liés aux personnes, les contrôles physiques et les contrôles technologiques, pour un total de 93 contrôles. Chaque thème se mappe clairement à un petit nombre de politiques, ce qui rend l'exercice de mappage bien moins ardu qu'il n'y paraît une fois que vous le voyez présenté ainsi.
| Clause ou thème de contrôle | Politique de couverture typique | Exemples de contrôles |
|---|---|---|
| Clauses 4-7 (système de management) | Politique de sécurité de l'information, Procédure de revue de direction | Engagement de la direction, audit interne, action corrective |
| Contrôles organisationnels (A.5) | Politique de gestion des risques, Politique de sécurité des fournisseurs | Rôles, relations fournisseurs, gestion des incidents |
| Contrôles liés aux personnes (A.6) | Politique d'utilisation acceptable, Politique de sécurité RH | Vérification des antécédents, télétravail, procédure disciplinaire |
| Contrôles physiques (A.7) | Politique de sécurité physique | Zones sécurisées, implantation des équipements, politique du bureau propre |
| Contrôles technologiques (A.12) | Politique de contrôle d'accès, Politique de cryptographie, Politique de développement sécurisé | Authentification, chiffrement, renseignement sur les menaces, services cloud |
Les nouveaux contrôles 2022, tels que le renseignement sur les menaces, la sécurité des services cloud et le codage sécurisé, ne nécessitent pas dans la plupart des cas de politiques autonomes entièrement nouvelles. Ils s'intègrent généralement dans des documents existants : le renseignement sur les menaces dans votre Politique de réponse aux incidents, les services cloud dans la Politique de sécurité des fournisseurs, et le codage sécurisé dans une Politique de développement sécurisé. Pour une analyse approfondie des contrôles individuels, la présentation détaillée des contrôles de l'Annexe A mérite d'être mise en signet aux côtés de votre DdA.
Quels enregistrements et preuves les auditeurs demandent-ils réellement ?
Ce sont les lacunes documentaires, et non les politiques mal rédigées, qui causent la plupart des non-conformités lors des audits initiaux. Les auditeurs veulent la preuve qu'une politique est respectée, pas la preuve qu'elle existe.
Les enregistrements qui reviennent dans presque toutes les conversations d'audit :
- Le registre des risques avec le statut de traitement actuel pour chaque risque identifié.
- La Déclaration d'applicabilité, version en cours, avec la justification des contrôles exclus.
- Les rapports d'audit interne et les preuves que les constats ont été clôturés.
- Les comptes rendus de revue de direction montrant que le SMSI a été effectivement discuté au niveau de la direction.
- Les journaux de sensibilisation à la sécurité, idéalement liés aux dates de complétion et aux contenus couverts.
- Les journaux d'incidents, y compris les quasi-accidents, avec les délais de réponse documentés.
- Les résultats des tests de sauvegarde et de reprise, datés et indiquant les résultats (succès ou échec).
Organisez les preuves dès le premier jour en deux dossiers : un dossier Phase 1 (politiques, périmètre, DdA, méthodologie de gestion des risques) et un dossier Phase 2 (enregistrements opérationnels prouvant que ces politiques ont été respectées pendant au moins un cycle complet). Une durée de conservation de 3 ans constitue une référence courante pour la plupart des types de preuves, bien que votre registre des risques et votre piste d'audit doivent rester accessibles pendant toute la durée du cycle de certification. Restreignez les droits d'écriture sur les dossiers de preuves, car la question « qui peut modifier ce journal ? » est une question de suivi fréquente de la part des auditeurs. Pour une présentation plus complète de ce que les auditeurs attendent par catégorie, le guide des types de preuves couvre des exemples d'artefacts spécifiques qu'il vaut la peine de consulter avant l'ouverture de votre fenêtre d'audit.
Comment adapter un pack de modèles à votre organisation ?
Télécharger un kit de démarrage est la partie facile. Le transformer en quelque chose qu'un auditeur acceptera comme étant le vôtre nécessite un processus court et reproductible.
- Confirmez le périmètre de votre SMSI. Notez précisément quelles unités opérationnelles, quels sites et quels systèmes sont dans le périmètre avant de toucher à un seul modèle.
- Mappez l'Annexe A par rapport à votre appréciation des risques. Déterminez quels contrôles s'appliquent et consignez la justification des exclusions dans votre DdA.
- Choisissez votre source de modèles. Optez pour un kit open source, un pack commercial ou une combinaison des deux selon votre budget et votre calendrier.
- Personnalisez les énoncés de politique. Remplacez chaque espace réservé par vos seuils, outils et rôles nommés réels.
- Attribuez des responsables de documents. Chaque politique a besoin d'une personne responsable, pas d'un service.
- Soumettez pour approbation. Une approbation formelle, datée et enregistrée, pas un e-mail disant « ça me semble bien ».
- Publiez et communiquez. Diffusez via un canal traçable et recueillez les accusés de réception.
L'écueil le plus courant consiste à laisser les matrices de risques ou les niveaux de classification par défaut inchangés, ce que les auditeurs repèrent instantanément car le langage ne correspond pas à la manière dont l'organisation parle réellement des risques. Les recommandations de personnalisation des modèles suggèrent environ 2 à 4 heures par politique pour une petite organisation, davantage pour des périmètres de taille intermédiaire ou grande où plusieurs unités opérationnelles nécessitent des contributions distinctes.
Conseil pratique : Effectuez une revue interne de cinq minutes avec une personne extérieure à l'équipe sécurité avant la soumission. Si elle ne peut pas résumer la règle principale d'une politique en une seule phrase, il faut simplifier le langage.
Combien de temps faut-il pour constituer et certifier un ensemble de politiques ?
Une fois que vous savez à peu près combien de politiques vous avez besoin, la vraie question devient celle du temps et du budget que l'ensemble du projet va consommer — et cela dépend fortement de la taille de l'organisation, de la documentation existante et du nombre d'unités opérationnelles dans le périmètre.
Un plan par phases se décompose généralement en cinq étapes : cadrage et analyse des écarts, documentation des politiques, collecte des preuves sur au moins un cycle opérationnel, audit interne et revue de direction avant que l'organisme de certification n'intervienne. ISMS Calculator transforme ces étapes en un calendrier de type Gantt personnalisé une fois que vous avez saisi la taille de votre entreprise, votre secteur et votre niveau de maturité en matière de sécurité — plutôt que de vous forcer à vous appuyer sur des modèles de projet génériques.
- Une petite organisation de moins de 50 collaborateurs avec un périmètre restreint achève souvent la documentation et la collecte des preuves en quelques mois.
- Une organisation de taille intermédiaire couvrant plusieurs services ou un produit SaaS a généralement besoin de plus de temps pour les évaluations des fournisseurs et la maturité des preuves, notamment autour des revues d'accès et des journaux d'incidents.
- Une grande organisation ou une organisation multi-sites passe le plus de temps sur la négociation du périmètre et la conduite du changement avant même que les politiques ne soient rédigées.
L'évaluation de la maturité de l'outil vous attribue un score selon les quatre thèmes de contrôles de l'Annexe A, ce qui est souvent le moyen le plus rapide d'identifier quels domaines de politique sont réellement en retard, plutôt que de supposer que chaque domaine nécessite une attention égale. Combiné à des comparaisons avec des valeurs de référence, ce scoring transforme un vague projet « nous avons besoin de politiques » en une liste priorisée de ce qu'il faut construire en premier. Effectuer le diagnostic de préparation gratuit en 2 minutes vous donne une estimation de référence sans aucun engagement de budget ou de date de certification.
Pourquoi moins de politiques, mais plus claires, l'emportent sur un ensemble plus long
La plupart des organisations n'échouent pas aux audits parce qu'il leur manque une politique. Elles échouent parce que les politiques qu'elles ont ne correspondent pas à ce que les gens font réellement, et personne n'a conservé les preuves pour le démontrer. J'ai vu des équipes ajouter une cinquième variante de politique de sauvegarde tandis que leur journal d'incidents accusait trois mois de retard. C'est à l'envers.
Les politiques en langage clair que les collaborateurs peuvent réellement résumer sont respectées, et les politiques respectées génèrent leur propre piste de preuves. Les politiques denses et juridiques sont classées et oubliées. Si vous vous trouvez devant une checklist de 25 politiques en vous demandant par où commencer, cessez d'optimiser le nombre de documents et commencez à combler les lacunes en matière de preuves. Un bref diagnostic de préparation et une comparaison avec la valeur de référence vous indiqueront plus vite qu'un nouveau cycle de rédaction de politiques où se situe le risque réel.
— Martin
Comment ISMS Calculator vous aide à dimensionner et planifier votre ensemble de politiques
Toutes les options abordées dans cet article — kits de démarrage open source, packs de modèles commerciaux et checklists de documents obligatoires — vous fournissent les documents eux-mêmes. Aucune ne vous indique combien de temps l'ensemble du projet prendra ou ce qu'il coûtera à votre équipe en heures et en budget. C'est le rôle qu'ISMS Calculator vient combler.

Saisissez la taille de votre entreprise, votre secteur et votre niveau de maturité en matière de sécurité, et la plateforme génère une estimation personnalisée des coûts et de l'effort plutôt qu'une valeur de référence générique. Vous obtenez un score de maturité selon les quatre thèmes de contrôles de l'Annexe A, une comparaison avec la valeur de référence, et un diagramme de Gantt personnalisable qui transforme votre ensemble de politiques en un plan de projet par phases avec des dates réelles. Exportez les résultats en PDF ou sous forme de lien partageable lorsque vous devez présenter des chiffres budgétaires à la direction.
Commencez par le diagnostic de préparation gratuit en 2 minutes pour obtenir une estimation de référence sans frais, puis enregistrez et comparez quelques scénarios une fois que vous savez comment les variations de périmètre affectent le calendrier. Si vous souhaitez une estimation plus approfondie et guidée avant de vous engager sur une date de certification, l'évaluation de préparation ISO 27001 aborde les mêmes variables avec plus de granularité.
Sources
- Kit de démarrage ISO 27001:2022 gratuit — politiques, registres, plans et autres modèles (GitHub)
- Politiques et procédures ISO 27001 : ce dont vous avez besoin et comment les documenter | CertPro