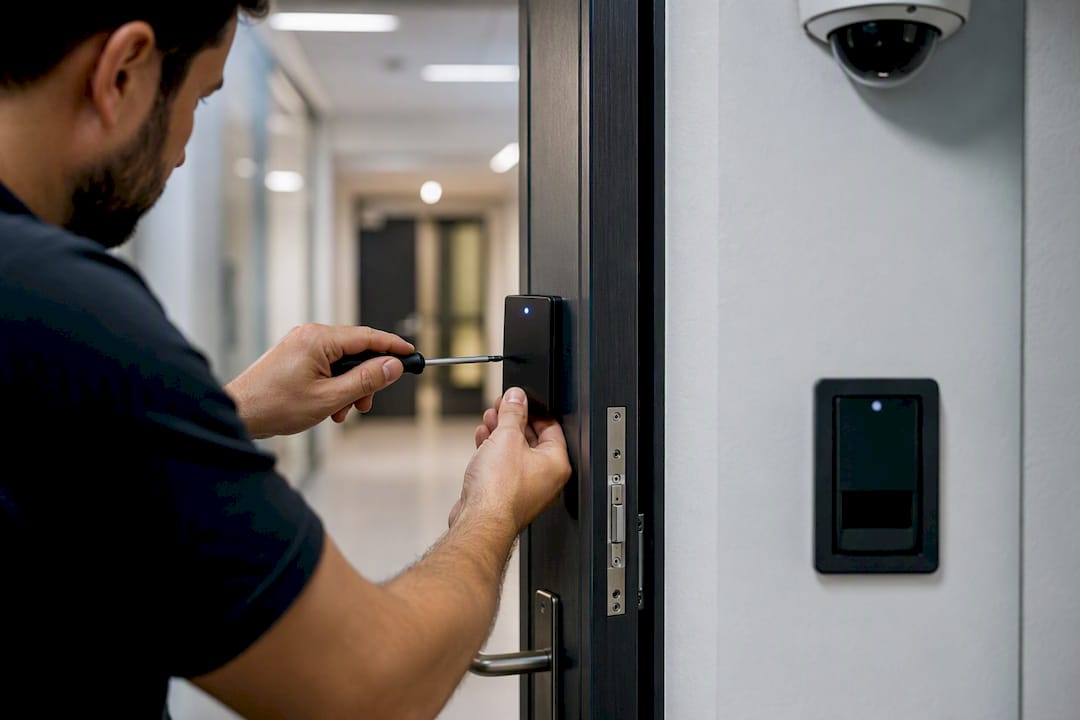
Un contrôle de sécurité est toute mesure de protection, tout outil, politique ou barrière physique qu'une organisation utilise pour protéger la confidentialité, l'intégrité et la disponibilité de ses informations. C'est tout. Il s'agit d'une contre-mesure face à ce qui pourrait mal tourner : vol, corruption ou indisponibilité.
Voici l'astuce à deux axes qui permet de vraiment comprendre les contrôles. Chaque contrôle possède une nature (comment il est conçu) et une fonction (ce qu'il accomplit). Un pare-feu, par exemple, est de nature technique et de fonction préventive. Il bloque le trafic malveillant avant qu'il n'atteigne votre réseau.
- Nature : administrative, technique ou physique
- Fonction : préventive, détective, corrective, dissuasive, de reprise ou compensatoire
Points clés à retenir
Un contrôle de sécurité est une mesure de protection classée selon deux axes, la nature et la fonction, et les lacunes apparaissent bien plus rapidement lorsque vous positionnez vos contrôles sur une matrice plutôt que dans une liste.
| Point | Détails |
|---|---|
| La définition avant tout | Un contrôle est toute mesure de protection de la confidentialité, de l'intégrité ou de la disponibilité — rien de plus mystérieux que cela. |
| Les deux axes comptent | Classez chaque contrôle par nature (administrative, technique, physique) et par fonction (préventive, détective, corrective, dissuasive, de reprise, compensatoire). |
| La reprise est négligée | La plupart des équipes surinvestissent dans les contrôles techniques préventifs et délaissent entièrement les fonctions détectives et de reprise. |
| Un contrôle non testé ne compte pas | Un contrôle n'est efficace que s'il a été vérifié via des journaux, des audits ou des attaques simulées selon un calendrier établi. |
| Budgétiser les lacunes | Le bilan de préparation et les outils d'évaluation d'Ismscalculator traduisent une lacune de contrôle en estimation de coût et de délai pour la planification ISO 27001. |
Sommaire
- Pourquoi les contrôles de sécurité existent-ils ?
- Comment appréhender les contrôles : nature vs fonction
- Exemples concrets de contrôles positionnés sur les deux axes
- Où trouver des catalogues de contrôles et comment les choisir
- Comment savoir si un contrôle fonctionne réellement ?
- Erreurs courantes et liste de vérification rapide
- Une matrice d'une page à construire dès aujourd'hui
- Planifiez et budgétisez vos contrôles sans approximations
- Pour aller plus loin
- Questions fréquentes
- Sources
Pourquoi les contrôles de sécurité existent-ils ?
Les contrôles existent pour accomplir trois choses : réduire la probabilité qu'un incident se produise, limiter les dommages s'il survient, et accélérer la reprise une fois qu'il est terminé. C'est tout. Aucun contrôle unique ne fait les trois à la fois, c'est pourquoi les organisations les combinent en couches.
Négliger une catégorie se fait ressentir. Une entreprise dotée de pare-feux robustes mais sans processus de sauvegarde peut survivre à cent tentatives d'intrusion bloquées, puis tout perdre face à une seule attaque par rançongiciel réussie, faute d'avoir planifié la reprise.
Les contrôles permettent généralement de réduire :
- La perte de données due aux violations ou aux suppressions accidentelles
- Les temps d'arrêt liés aux pannes ou aux attaques
- La fraude résultant d'accès non autorisés ou d'enregistrements falsifiés
- Les amendes réglementaires liées à une supervision insuffisante
Comment appréhender les contrôles : nature vs fonction
Les professionnels de la sécurité classent les contrôles de deux manières, et comprendre les deux distingue une vraie maîtrise du sujet d'une connaissance superficielle.
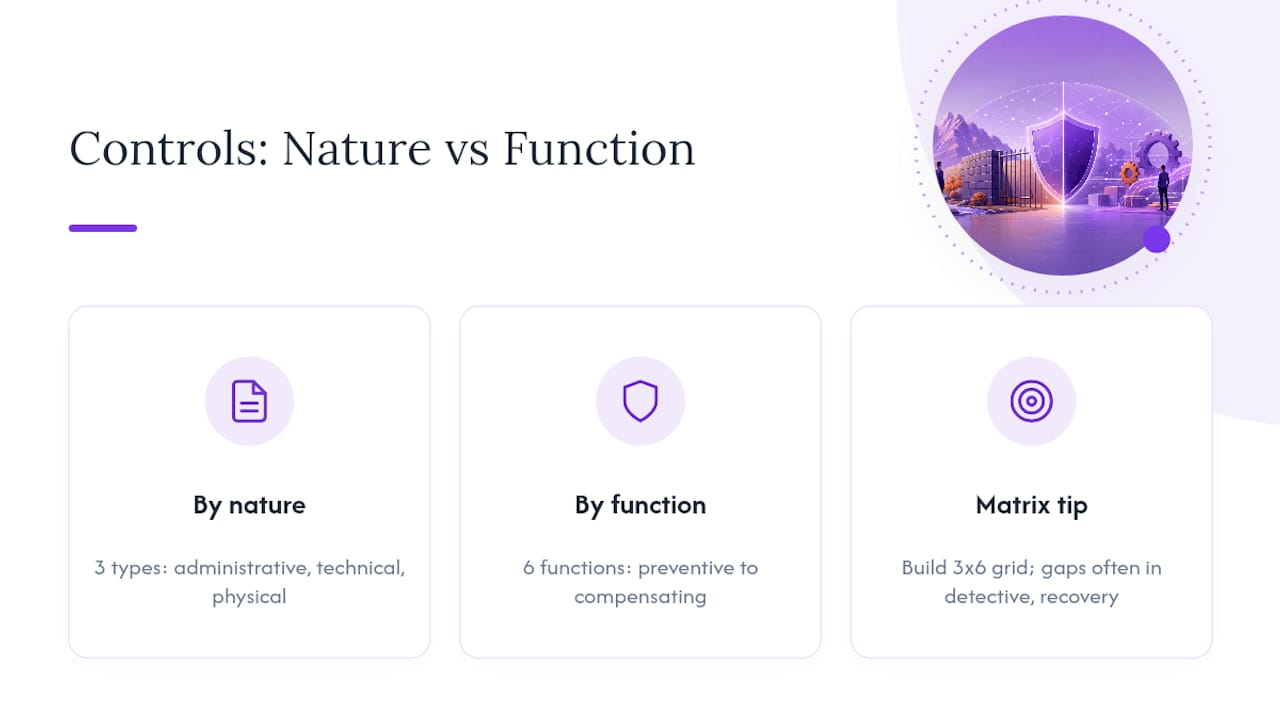
Par nature, les contrôles se répartissent en trois catégories. Les contrôles administratifs sont des politiques et des processus, comme une politique de mots de passe ou une procédure de vérification des antécédents. Les contrôles techniques sont des logiciels ou du matériel, comme le chiffrement ou l'authentification multifacteur. Les contrôles physiques sont des barrières tangibles, comme une porte verrouillée ou un lecteur de badge de sécurité.
Par fonction, les contrôles remplissent l'un de six rôles : préventif (empêcher un incident), détectif (repérer un incident en cours), correctif (réparer les dommages), dissuasif (décourager les acteurs malveillants), de reprise (restaurer les opérations normales) ou compensatoire (une solution de contournement lorsque le contrôle idéal n'est pas réalisable).
Combinez ces deux listes dans une grille et vous obtenez la matrice fonction-par-type, un moyen pratique de cartographier les contrôles et de repérer vos zones d'exposition.
Conseil pratique : Construisez une grille simple 3x6 — les natures en colonnes, les fonctions en lignes — et positionnez vos contrôles existants dans leurs cellules. Des lignes vides apparaissent presque toujours dans les fonctions détectives ou de reprise, car la plupart des équipes surinvestissent dans la prévention et ne testent jamais ce qui se passe quand quelque chose passe à travers les mailles.
Exemples concrets de contrôles positionnés sur les deux axes
Voir les contrôles classés par nature rend l'abstrait concret. Voici comment le positionnement se concrétise en pratique.
Contrôles techniques :
- Pare-feu : technique + préventif
- Chiffrement : technique + préventif
- Système de détection d'intrusion : technique + détectif
- Restauration automatisée des sauvegardes : technique + reprise
- Mise en quarantaine antivirus : technique + correctif
Contrôles administratifs :
- Document de politique de sécurité : administratif + préventif
- Processus de revue des accès : administratif + détectif
- Plan de réponse aux incidents : administratif + correctif
- Formation des employés à la sensibilisation à la sécurité : administratif + dissuasif
- Évaluation des risques fournisseurs : administratif + préventif
Contrôles physiques :
- Cage de serveur verrouillée : physique + préventif
- Vidéosurveillance (CCTV) : physique + détectif
- Contrôle d'accès par badge : physique + préventif
- Système d'extinction d'incendie : physique + correctif
- Ronde du gardien de sécurité : physique + dissuasif
Un mini-cas illustre bien l'intérêt de cette approche. Imaginez une entreprise de taille intermédiaire disposant d'une solide prévention technique : un pare-feu, un chiffrement des postes de travail et une authentification multifacteur sur chaque compte. Un ordinateur portable d'employé est malgré tout victime d'un hameçonnage. Sans contrôle détectif, comme des alertes sur les anomalies de connexion, l'attaquant reste dans le réseau pendant des semaines. Ajoutez un processus administratif de revue des accès qui signale les heures de connexion inhabituelles, et la même violation est détectée en quelques heures plutôt qu'en plusieurs mois. Aucun contrôle unique n'a arrêté l'attaque. C'est la combinaison qui l'a fait, et c'est pourquoi les équipes de sécurité parlent de contrôles au pluriel, pas « du contrôle » — une seule mesure de protection suffit rarement. Si vous cartographiez des contrôles pour un secteur spécifique, le guide des contrôles de sécurité des données pour les établissements financiers montre comment cela se déroule sous une pression de conformité plus stricte.
Où trouver des catalogues de contrôles et comment les choisir
Vous n'avez pas à inventer des contrôles de toutes pièces. Des catalogues établis en répertorient déjà des centaines, testés et organisés. Les deux plus référencés sont le NIST SP 800-53, un catalogue fédéral consolidé de contrôles de sécurité et de confidentialité, et les CIS Controls, une liste hiérarchisée et plus accessible conçue pour une adoption pratique. Le NIST Cybersecurity Framework et l'ISACA offrent tous deux des orientations complémentaires sur la gouvernance et la cartographie des contrôles.
Bien choisir ses contrôles suit un ordre logique :
- Identifier vos actifs et les risques qui les menacent
- Définir des objectifs de contrôle basés sur cette analyse des risques
- Sélectionner des contrôles spécifiques dans un catalogue comme le NIST SP 800-53 ou les CIS Controls
- Adapter si nécessaire, en utilisant des contrôles compensatoires lorsque l'option idéale est trop coûteuse ou techniquement hors de portée
Sauter la première étape mène à la sécurité de façade : dépenser pour des contrôles qui semblent impressionnants mais ne correspondent à aucun risque réel. Les propres recommandations du NIST pour la révision 5 soulignent que les contrôles choisis sans alignement sur des objectifs deviennent coûteux et inefficaces. Une analyse des risques rigoureuse est l'étape que la plupart des équipes cherchent à raccourcir, et c'est pourtant elle qui détermine si tout ce qui suit fonctionnera réellement.
Comment savoir si un contrôle fonctionne réellement ?
Un contrôle qui n'existe que dans un document de politique, sans jamais être testé, n'est pas vraiment un contrôle. C'est un vœu pieux. L'évaluation transforme une promesse sur papier en mesure de protection opérationnelle.
Les méthodes d'évaluation courantes incluent les vérifications de configuration, les tests formels de contrôle, les audits et la surveillance continue des journaux. Pour vérifier qu'un contrôle remplit bien son rôle, les équipes examinent les journaux d'accès à la recherche d'anomalies, effectuent des tentatives simulées d'hameçonnage ou d'intrusion, et testent périodiquement la restauration des sauvegardes plutôt que de simplement confirmer que les sauvegardes ont été exécutées.
- Responsable des tests : généralement la sécurité informatique ou le responsable de la conformité, et non la personne qui a installé l'outil
- Fréquence : les contrôles critiques mensuellement ou trimestriellement ; les contrôles à moindre risque annuellement
- À quoi ressemble un contrôle « qui fonctionne » : une entrée dans un journal, un fichier restauré, une tentative bloquée avec horodatage
Erreurs courantes et liste de vérification rapide
Trois erreurs reviennent sans cesse. Les équipes achètent des outils avant de définir des objectifs, si bien que l'outil résout un problème que personne n'a formulé. Les équipes empilent les contrôles préventifs tout en laissant les fonctions détectives et de reprise presque vides. Et les équipes considèrent « installé » comme équivalent à « opérationnel », en sautant entièrement les tests.
Soumettez chaque contrôle à cette liste de vérification avant de lui faire confiance :
- Est-il aligné sur un objectif clairement défini ?
- A-t-il été testé au cours du dernier cycle de révision ?
- A-t-il un responsable désigné ?
- Ses performances peuvent-elles être mesurées ?
- Le coût est-il proportionnel au risque qu'il adresse ?
- Résisterait-il à un audit ?
Signaux d'alarme indiquant qu'un contrôle est de la sécurité de façade plutôt que de la substance : personne ne sait quel risque il adresse, il n'a jamais été testé, ou il existe uniquement parce qu'une liste de vérification a incité quelqu'un à l'acheter.
Une matrice d'une page à construire dès aujourd'hui
La matrice fonction-par-type présentée plus tôt n'est pas seulement un outil pédagogique. C'est un document de travail. Les lignes correspondent aux fonctions (préventive, détective, corrective, dissuasive, de reprise, compensatoire). Les colonnes correspondent aux natures (technique, administrative, physique). Positionnez chaque contrôle que vous possédez actuellement dans sa cellule.
Une lacune ressemble à ceci : un regroupement dense dans la cellule technique/préventif, et rien du tout dans administrative/détectif ou dans toute la ligne de reprise. Ce schéma signifie que vous êtes efficace pour stopper les menaces connues, mais aveugle face à celles qui passent à travers, sans plan pour vous en remettre.
- Annotez chaque cellule avec ce que vous avez, puis encerclez les lignes vides sur les trois natures
- Un constat à traiter en priorité : l'absence de contrôles de reprise signifie qu'une seule attaque réussie pourrait être catastrophique, et pas simplement gênante
Conseil pratique : Commencez par la reprise. C'est la ligne que les équipes sautent le plus souvent, et c'est elle qui détermine si une mauvaise journée devient un mauvais trimestre.
Le point de vue d'un praticien sur le choix de contrôles réellement solides
Le travail sur des projets ISO 27001 tend à révéler le même schéma : les équipes se tournent vers des outils avant d'avoir nommé le risque, puis s'étonnent que l'audit révèle des lacunes. L'approche par matrice impose de traiter d'abord la question des risques.
Planifiez et budgétisez vos contrôles sans approximations
Cartographier les contrôles sur une matrice vous indique ce qui manque. Cela ne vous dit pas ce que combler ces lacunes coûtera en temps, en budget ou en ressources humaines — et c'est généralement là que les guides destinés aux débutants s'arrêtent. Un outil qui connecte vos lacunes de contrôle à un plan de projet concret, avec des délais et des estimations de coûts associés, transforme la matrice d'un simple diagnostic en feuille de route.

Le bilan de préparation gratuit en 2 minutes d'Ismscalculator vous guide à travers l'état actuel de vos contrôles par rapport aux quatre thèmes de contrôle de l'Annex A d'ISO 27001, puis vous indique ce que combler les lacunes coûterait de manière réaliste en fonction de la taille et du secteur de votre entreprise. Si vous êtes au-delà du stade de la simple curiosité et que vous planifiez réellement la mise en œuvre, l'évaluation complète de la préparation à ISO 27001 élabore un plan de projet basé sur un diagramme de Gantt parallèlement à l'estimation des coûts, de sorte que vous ne devinez ni le périmètre ni le budget. Commencez par le bilan gratuit et voyez où vous en êtes.
Pour aller plus loin
Pour les lecteurs souhaitant dépasser les bases, le NIST SP 800-53 reste le catalogue le plus complet de contrôles de sécurité et de confidentialité disponible gratuitement, organisé par famille de contrôles et catégorie de risque. Les CIS Controls offrent une liste plus courte et plus hiérarchisée, mieux adaptée aux équipes qui débutent. Les recommandations de l'OWASP en matière de contrôles expliquent comment les politiques se traduisent en mesures concrètes et testables, tandis que les recommandations prescriptives d'AWS sur les types de contrôles offrent l'une des présentations les plus claires en langage accessible des catégories préventives, détectives et réactives disponibles. Si vous comparez des référentiels avant de vous engager dans l'un d'eux, la comparaison ISO 27001 vs NIST Cybersecurity Framework présente les points de convergence et de divergence entre les deux. Utilisez chacune de ces ressources conjointement avec la matrice fonction-par-type, et non à sa place.
Questions fréquentes
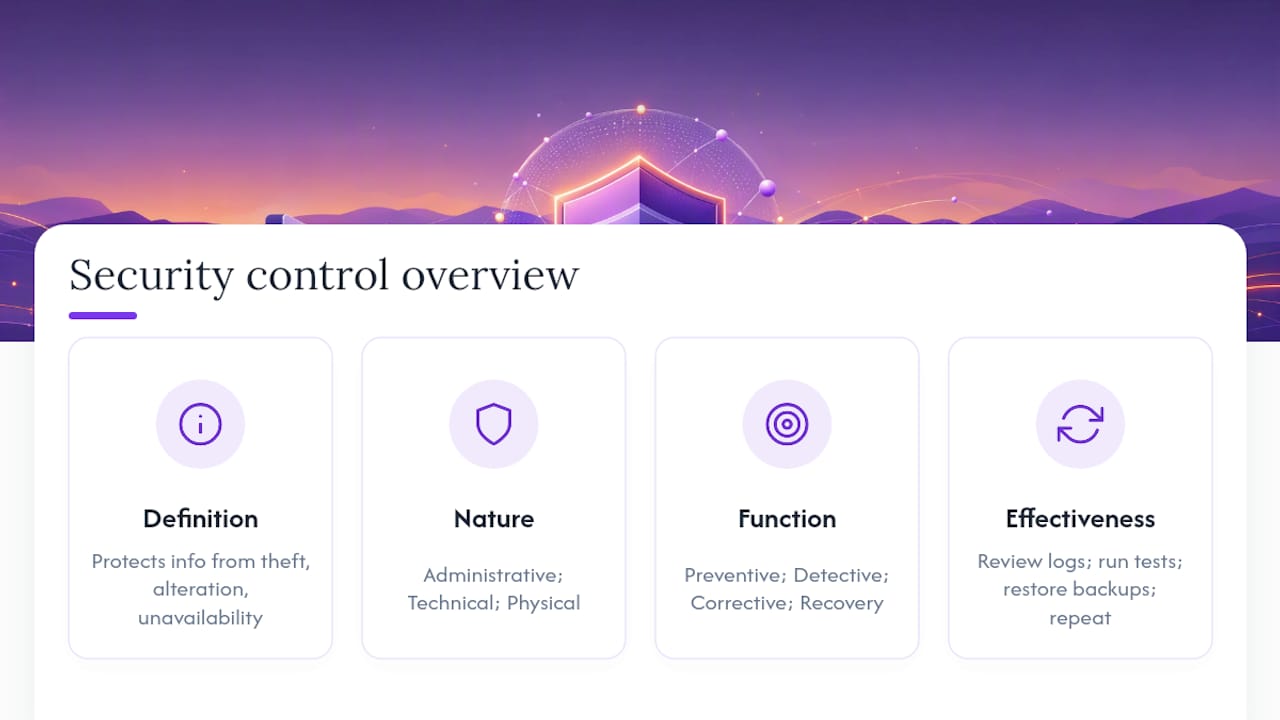
Qu'est-ce qu'un contrôle de sécurité, expliqué simplement, en une phrase ? C'est toute mesure de protection — un outil, une politique ou une barrière physique — qui protège l'information contre le vol, l'altération ou l'indisponibilité.
Quelle est la différence entre un contrôle de sécurité et une mesure de sécurité ? Aucune, en réalité. « Mesure de sécurité » est l'expression courante ; « contrôle de sécurité » est le terme formel utilisé dans des référentiels comme le NIST SP 800-53 et ISO 27001. Ils décrivent la même chose.
Quels sont les principaux types de contrôles de sécurité ? Par nature : administratifs, techniques et physiques. Par fonction : préventifs, détectifs, correctifs, dissuasifs, de reprise et compensatoires. La plupart des contrôles réels relèvent d'une nature et d'une ou deux fonctions.
Pourquoi les organisations ont-elles besoin de tant de contrôles différents plutôt que de quelques-uns très solides ? Parce que chaque fonction remplit un rôle différent. La prévention arrête les menaces connues, la détection repère ce qui passe à travers, et la reprise limite les dommages après coup. S'appuyer uniquement sur la prévention vous laisse aveugle en cas d'échec.
Comment savoir si un contrôle est réellement efficace ? Testez-le. Examinez les journaux d'accès, effectuez des attaques simulées, restaurez une sauvegarde pour confirmer qu'elle fonctionne, et répétez ces tests selon un calendrier établi — pas seulement une fois lors de la mise en place.
Par où commencer si je dois sélectionner des contrôles pour mon organisation ? Commencez par une analyse des risques pour identifier vos menaces réelles, puis choisissez des contrôles dans un catalogue comme le NIST SP 800-53 ou les CIS Controls qui correspondent à ces risques spécifiques, plutôt que d'adopter une liste générique.
Sources
- security control - Glossaire | CSRC
- OWASP
- Center for Internet Security (CIS)
- AWS Prescriptive Guidance — Types de contrôles de sécurité
Recommandé
- Contrôles de sécurité des données pour les établissements financiers : guide 2026 | ISMS Calculator
- Les contrôles de l'Annex A d'ISO 27001 expliqués | ISMS Calculator
- Le contrôle cryptographique dans l'ISMS : guide de conformité 2026 | ISMS Calculator
- Que signifie une base de référence de sécurité pour votre organisation ? | ISMS Calculator