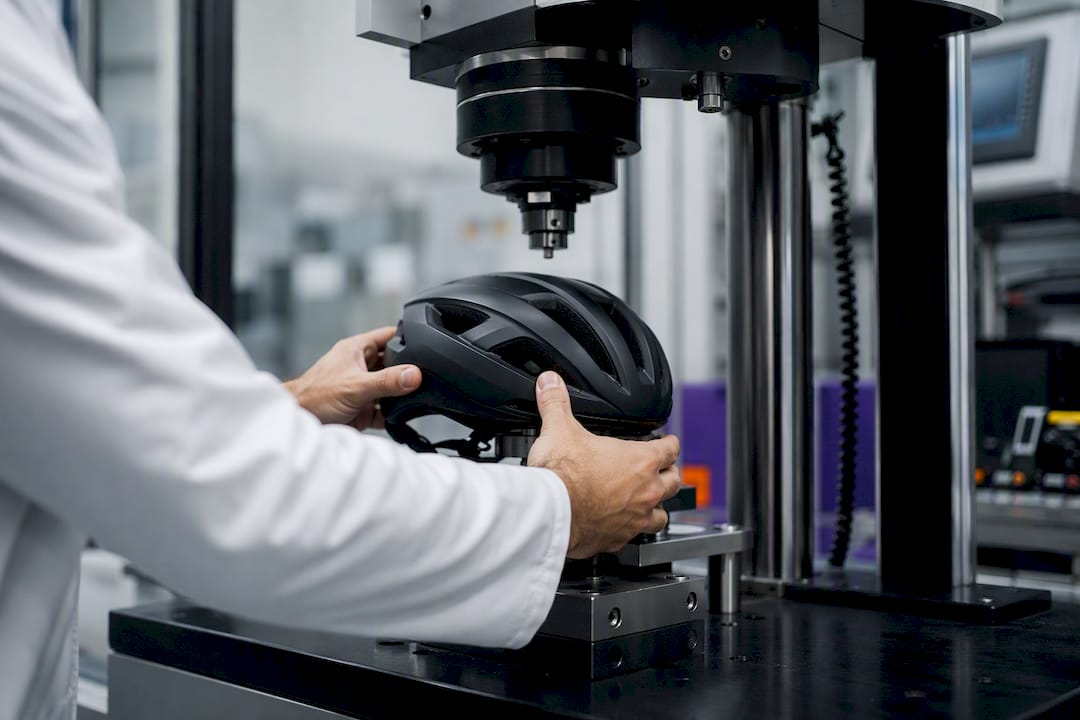
L'évaluation de la conformité est le processus qui consiste à prouver qu'un produit, un service, un système ou une personne satisfait effectivement à une exigence définie, qu'elle soit issue d'une norme, d'une réglementation ou d'un contrat. La norme ISO/IEC 17000 la définit comme la démonstration que des exigences spécifiées sont satisfaites, et cette idée centrale sous-tend tout, de l'essai de sécurité d'un casque à un audit ISO 27001.
Trois points essentiels à retenir :
- Activités principales : les essais, l'inspection et la certification sont les outils fondamentaux utilisés pour démontrer la conformité.
- Parties concernées : les évaluations peuvent être réalisées en première partie (autodéclaration), en deuxième partie (vérification par l'acheteur), en tierce partie (organisme indépendant) ou par des autorités gouvernementales.
- Pourquoi c'est important : cela protège les consommateurs, satisfait les autorités réglementaires et permet aux marchandises de franchir les frontières sans essais redondants à chaque étape, un point souligné par des organismes tels que le Forum international de l'accréditation et l'Organisation mondiale du commerce.
Points clés à retenir
L'évaluation de la conformité prouve qu'un produit, un système ou un organisme satisfait à une exigence spécifiée, et sa crédibilité dépend entièrement de qui l'effectue et de l'accréditation de cette partie.
| Point | Détails |
|---|---|
| La définition est le fondement de tout | ISO/IEC 17000 définit l'évaluation de la conformité comme la démonstration que des exigences spécifiées sont satisfaites. |
| La partie concernée est déterminante | Les autodéclarations en première partie inspirent moins confiance sur le marché qu'une certification tierce accréditée. |
| L'accréditation contrôle le contrôleur | Un certificat délivré par un organisme non accrédité peut être rejeté par les autorités réglementaires ou les acheteurs internationaux. |
| Les schémas maintiennent la confiance dans le temps | La surveillance continue, et non un essai ponctuel, est ce qui maintient une certification valide tout au long du cycle de vie d'un produit. |
| Les outils de préparation simplifient la planification | ISMS Calculator propose un bilan de préparation gratuit et un estimateur de coûts pour les équipes qui se préparent à une évaluation de système de management ISO 27001. |
Table des matières
- Comprendre l'évaluation de la conformité et ses principaux objectifs
- Qui réalise l'évaluation de la conformité : première, deuxième et tierce partie
- Essais, inspection, certification et rôle de l'accréditation
- Schémas d'évaluation de la conformité, déclarations et documents courants
- Pourquoi l'évaluation de la conformité est importante pour le commerce, les acheteurs et la gestion des risques
- Comment lire un certificat : liste de vérification rapide
- L'évaluation de la conformité pour les systèmes de management : l'exemple ISO 27001
- Pourquoi les praticiens considèrent l'évaluation comme un instrument de confiance
- Prenez de l'avance dans votre préparation à ISO 27001
- Foire aux questions
- Sources
Comprendre l'évaluation de la conformité et ses principaux objectifs
Les « exigences spécifiées » mentionnées dans la définition d'ISO/IEC 17000 ne surgissent pas de nulle part. Elles sont inscrites dans des normes techniques, des réglementations gouvernementales ou les clauses détaillées d'un contrat d'achat, et l'évaluation de la conformité est simplement le mécanisme qui vérifie si la réalité correspond aux documents. Un fournisseur affirme que son produit satisfait à une norme de sécurité incendie ; l'évaluation de la conformité est le moyen de vérifier cette affirmation plutôt que de l'accepter sur parole.
Les organisations et les autorités réglementaires s'appuient sur ce processus pour quatre raisons qui se recoupent : vérifier la conformité effective, protéger les consommateurs contre des produits dangereux ou mal représentés, ouvrir l'accès aux marchés réglementés, et réduire les essais redondants lorsque plusieurs acheteurs ou pays exigeraient autrement leurs propres contrôles distincts. L'approche du NIST considère les normes et l'évaluation de la conformité comme deux moitiés d'un même outil : la norme fixe le seuil et l'évaluation prouve qu'il a été atteint.
Un casque de vélo constitue un exemple limpide. La norme de sécurité applicable spécifie des seuils de résistance aux chocs. Un laboratoire soumet des casques réels à des essais par rapport à ce seuil, et seuls les casques qui le franchissent obtiennent le droit d'arborer une marque de conformité. Sans essai, pas de preuve, pas de marque.
Qui réalise l'évaluation de la conformité : première, deuxième et tierce partie
Toutes les évaluations de conformité n'ont pas le même poids, et savoir qui a effectué le contrôle vous indique dans quelle mesure vous pouvez faire confiance au résultat. Le NIST regroupe ces activités en trois catégories principales, auxquelles s'ajoute une quatrième pour les autorités réglementaires :
- Première partie : le fabricant vérifie lui-même son produit par rapport à une norme et autodéclare la conformité, souvent par le biais d'une Déclaration de conformité du fournisseur (SDOC).
- Deuxième partie : un acheteur ou un utilisateur vérifie directement les affirmations d'un fournisseur, pratique courante dans les achats interentreprises où un grand client audite un fournisseur avant de signer un contrat.
- Tierce partie : un organisme indépendant et non affilié réalise l'évaluation et délivre une certification, ce qui inspire généralement plus confiance sur le marché qu'une autodéclaration.
- Réglementation gouvernementale : les autorités exigent des attestations spécifiques avant qu'un produit ou un service puisse légalement accéder à un marché, indépendamment des préférences du fabricant ou de l'acheteur.
Une SDOC est rapide et peu coûteuse, mais le fabricant reste son propre juge. La certification tierce coûte plus cher et prend plus de temps, mais elle répond à une question que l'autodéclaration ne peut pas résoudre : quelqu'un sans enjeu dans le résultat a-t-il vérifié le travail ?
Essais, inspection, certification et rôle de l'accréditation
L'évaluation de la conformité se décompose en cinq activités reconnaissables, et les confondre est l'une des erreurs les plus fréquentes lors de la lecture d'un document de conformité. Le NIST les distingue clairement : les essais mesurent des caractéristiques spécifiques par rapport à des critères définis, l'inspection examine un produit ou un processus pour en vérifier la conformité générale, la certification (ou attestation) délivre une confirmation formelle que les exigences sont satisfaites, et la surveillance répète les contrôles dans le temps pour confirmer que la conformité persiste plutôt qu'elle n'expire au moment où le certificat est signé.
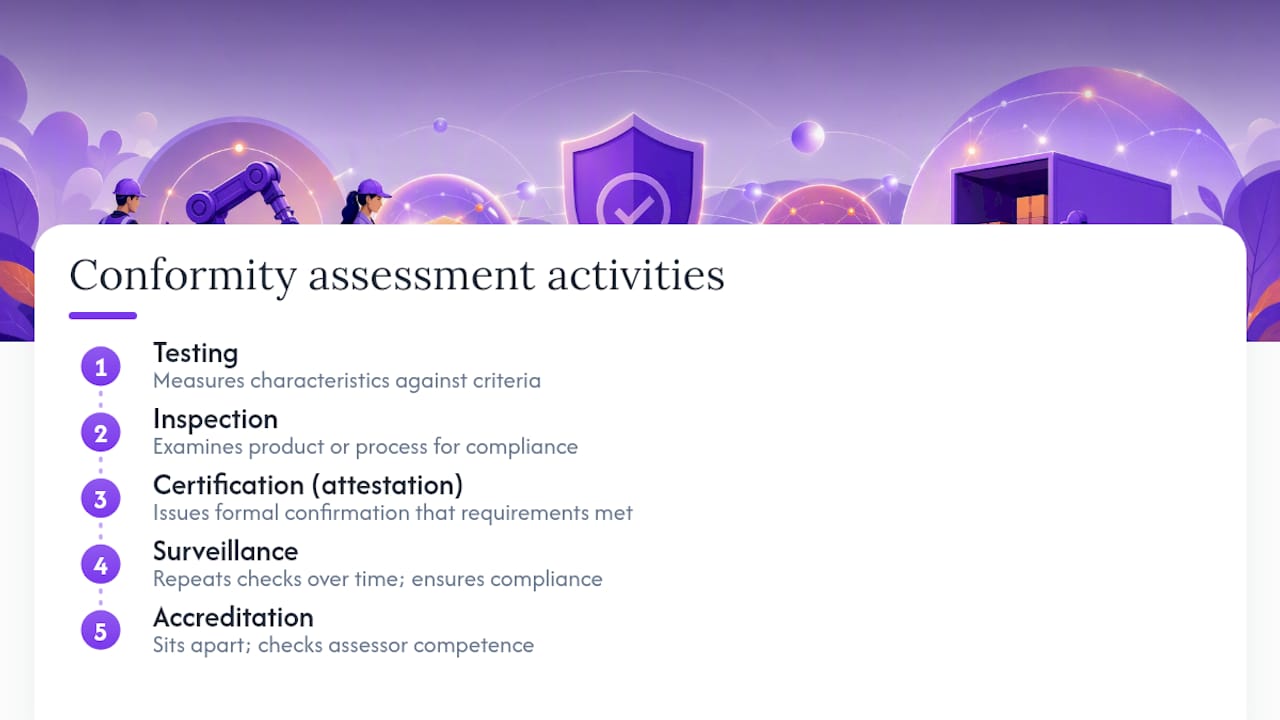
L'accréditation se situe à part. Elle n'évalue pas le produit. Elle évalue la compétence de l'organisme qui procède à l'évaluation. Un rapport d'essai vous indique qu'une unité spécifique a satisfait à un essai spécifique à une date spécifique. Un certificat de système de management vous indique que les processus d'un organisme satisfont aux exigences d'une norme. Ni l'un ni l'autre n'a grande valeur si le laboratoire ou l'organisme de certification qui les délivre n'est pas accrédité, car l'accréditation est le mécanisme permettant de « contrôler le contrôleur », et sans elle, les certificats et les rapports d'essai peuvent ne pas être acceptés par les autorités réglementaires et les acheteurs internationaux.
Conseil de professionnel : Avant de faire confiance à un certificat, recherchez l'organisme émetteur dans le registre public de votre organisme national d'accréditation ou dans la base de données internationale de l'IAF. S'il n'y figure pas, traitez le document comme non vérifié, peu importe l'aspect officiel du logo.
Schémas d'évaluation de la conformité, déclarations et documents courants
Un essai unique est un instantané ponctuel. Un schéma d'évaluation de la conformité est différent : c'est un ensemble documenté de règles, de périmètres et de procédures reproductibles appliqués de manière cohérente à toute une catégorie de produits ou de services, et il inclut généralement une surveillance continue plutôt qu'un contrôle unique. La publication spéciale du NIST sur l'évaluation de la conformité décrit les schémas comme ce qui rend les résultats comparables et reproductibles dans le temps et d'un fabricant à l'autre.
Les documents que vous rencontrerez en pratique comprennent :
- Les rapports d'essai, présentant les résultats par rapport à une version spécifique d'une norme.
- Les rapports d'inspection, documentant un examen physique ou procédural.
- Les Déclarations de conformité du fournisseur (SDOC), une déclaration auto-émise par le fabricant.
- Les déclarations de conformité, des déclarations plus larges parfois requises par la réglementation.
- Les certificats, confirmation formelle par une tierce partie, souvent liée à l'accréditation.
Chacun de ces documents a ses limites : une date d'expiration, un numéro de série de produit spécifique, ou une référence à une version particulière d'une norme qui peut avoir été révisée depuis. Un certificat pour « Modèle X, version 2 » ne couvre pas le Modèle X, version 3.
Pourquoi l'évaluation de la conformité est importante pour le commerce, les acheteurs et la gestion des risques
Les bénéfices concrets se manifestent dans trois domaines : les achats, la réglementation et la gestion des risques. Un certificat unique reconnu peut éliminer la nécessité de soumettre un produit à de nouveaux essais dans chaque pays de destination, car les accords de reconnaissance mutuelle permettent que l'évaluation accréditée d'un pays soit acceptée comme preuve valide ailleurs. C'est l'argument central de l'OMC en faveur du traitement de l'infrastructure qualité — accréditation, métrologie, essais — comme une infrastructure commerciale, et non comme une charge administrative.
Pour les acheteurs, une évaluation crédible simplifie la diligence raisonnable : au lieu d'auditer chaque fournisseur de zéro, les équipes chargées des achats peuvent s'appuyer sur des certifications existantes. Pour les responsables de la gestion des risques, les résultats de l'évaluation de la conformité constituent également des données diagnostiques. Un schéma de défaillances répétées sur le même contrôle, découvert lors d'une évaluation, indique précisément à une équipe de sécurité ou de qualité où concentrer ses prochains investissements avant qu'une vraie défaillance ne survienne.
Comment lire un certificat : liste de vérification rapide
Tout certificat ne vaut pas le papier sur lequel il est imprimé. Avant de vous y fier, passez en revue une courte liste de contrôle :
- Qui l'a délivré ? Confirmez que l'organisme de certification est une organisation réelle et identifiée, et non un simple sceau générique sans émetteur traçable.
- L'émetteur est-il accrédité ? Vérifiez directement le registre de l'organisme d'accréditation plutôt que de vous fier à un logo figurant sur le certificat.
- Quel est le périmètre ? Un certificat couvrant « les processus de développement logiciel » n'est pas équivalent à un certificat couvrant « le management de la sécurité de l'information ».
- Les dates et les identifiants sont-ils à jour ? Les certificats expirés ou les numéros de série manquants sont un signal d'alarme.
- Existe-t-il des éléments probants sous-jacents ? Un certificat crédible doit faire référence à un rapport d'audit ou d'essai réel que vous pouvez demander à consulter.
Deux signaux d'alarme reviennent constamment : des organismes de certification sans accréditation référencée, et des formulations de périmètre vagues conçues pour paraître impressionnantes sans préciser ce qui a réellement été testé. Des groupes qui suivent les pratiques d'évaluation de la conformité liées au commerce soulignent qu'un certificat n'est crédible qu'à la mesure de la compétence et de l'indépendance de son émetteur. Si quelque chose semble suspect, demandez directement au fournisseur le rapport d'essai sous-jacent ou le numéro de référence de l'accréditation. Un détenteur de certificat légitime aura les deux à disposition.
L'évaluation de la conformité pour les systèmes de management : l'exemple ISO 27001
Les essais de produits vérifient un objet physique par rapport à une spécification. La certification de système de management, comme ISO 27001 pour la sécurité de l'information, vérifie si les processus continus d'un organisme — et non un produit unique — satisfont aux exigences d'une norme. C'est une forme de preuve différente : il s'agit de cohérence dans le temps, et non d'un simple résultat réussi ou échoué à un moment donné.
Trois étapes rendent la préparation gérable. Premièrement, lisez l'énoncé du domaine d'application de la norme pour savoir exactement ce qui est certifié. Deuxièmement, réalisez une évaluation des écarts ou de la maturité par rapport aux domaines de contrôle de la norme pour identifier les points faibles avant qu'un auditeur ne le fasse. Troisièmement, planifiez la surveillance continue et les actions correctives, car la certification n'est pas une ligne d'arrivée. Un outil comme l'évaluation de préparation d'ISMS Calculator peut aider à estimer le coût et l'effort nécessaires pour combler ces écarts avant de s'engager dans un audit formel.
Pourquoi les praticiens considèrent l'évaluation comme un instrument de confiance
L'évaluation de la conformité justifie son existence en créant une confiance opérationnelle qui va bien au-delà d'un document signé. Un certificat classé dans un dossier ne sert à rien si personne n'exploite les conclusions sous-jacentes.
La démarche pragmatique consiste à traiter les résultats d'une évaluation comme des données diagnostiques. Analysez les écarts spécifiques qu'un audit met en évidence, et utilisez-les pour prioriser ce qui doit réellement être corrigé, et non simplement pour archiver un résultat satisfaisant.
Prenez de l'avance dans votre préparation à ISO 27001
Si votre équipe se prépare à une évaluation de conformité de système de management comme ISO 27001, estimer le coût et le calendrier est la partie la plus difficile avant même de commencer. ISMS Calculator vous fournit une estimation en temps réel basée sur la taille de votre entreprise, votre secteur d'activité et votre maturité actuelle en matière de sécurité, afin que vous planifiiez sur la base de références réelles plutôt qu'à partir d'une feuille de calcul vierge.
La plateforme inclut une évaluation de la maturité sur l'ensemble des quatre thèmes de contrôle d'ISO/IEC 27001:2022, des diagrammes de Gantt personnalisables pour planifier les phases de mise en œuvre, et la possibilité d'enregistrer et de comparer plusieurs estimations à mesure que votre périmètre évolue. Si vous souhaitez avoir rapidement une idée de votre situation avant de vous engager dans une évaluation complète, commencez par le bilan de préparation gratuit en 2 minutes et découvrez comment la maturité actuelle de votre organisme se positionne par rapport aux valeurs de référence du modèle.
Foire aux questions
Qu'est-ce que l'évaluation de la conformité, en termes simples ? C'est le processus qui consiste à prouver qu'un produit, un système ou un organisme satisfait effectivement à une norme, une réglementation ou une clause contractuelle requise, plutôt que de simplement l'affirmer.
Quelle est la différence entre la certification et l'accréditation ? La certification confirme qu'un produit ou un système de management satisfait à une norme. L'accréditation confirme la compétence de l'organisme qui procède à la certification, ce qui explique pourquoi l'accréditation et la certification sont des processus distincts.
Une Déclaration de conformité du fournisseur est-elle aussi fiable qu'une certification tierce ? En général, non. Une SDOC est une auto-évaluation du fabricant, tandis que la certification tierce implique un organisme indépendant, souvent accrédité, qui vérifie la déclaration.
Comment savoir si un certificat est légitime ? Vérifiez qui l'a délivré, confirmez le statut d'accréditation de l'émetteur via un registre officiel, et assurez-vous que le périmètre et les dates du certificat correspondent bien à votre produit ou système réel.
L'évaluation de la conformité s'applique-t-elle aux services et aux systèmes de management, et pas seulement aux produits ? Oui. Des normes comme ISO 27001 appliquent l'évaluation de la conformité aux processus continus d'un organisme et non à un produit physique unique.
Sources
- Terme du glossaire NIST : évaluation de la conformité (définition ISO/IEC 17000)
- ABC's of Conformity Assessment (Publication spéciale NIST)
- Explication de l'OMC : évaluation de la conformité
Recommandé
- Exemples de non-conformités ISO 27001 : guide d'audit 2026 | ISMS Calculator
- Déclaration d'applicabilité ISO 27001 : un guide complet | ISMS Calculator
- Évaluation de la maturité du SMSI : un guide 2026 pour les équipes conformité | ISMS Calculator
- Évaluation pré-audit dans le SMSI : un guide 2026 pour les équipes conformité | ISMS Calculator