De initiële ISO 27001-certificering verloopt via een twefasige audit: Fase 1 controleert of het ontwerp, de scope en de documentatie van uw ISMS gereed zijn voor beoordeling, en Fase 2 toetst of het systeem ook daadwerkelijk functioneert zoals u hebt beschreven. Daarna loopt de certificering door in een driejarige cyclus met jaarlijkse surveillancebezoeken. Het praktische onderscheid is belangrijk: Fase 1 vergiftigt hiaten in bewijsmateriaal niet direct; Fase 2 doet dat wel.
Samenvatting:
- Fase 1 controleert of uw ISMS-documentatie en scope samenhangend genoeg zijn om verder te gaan, maar beoordeelt niet of beheersmaatregelen operationeel zijn.
- Fase 2 omvat gedetailleerde steekproeven en vertical tracing van daadwerkelijke records en gebeurtenissen om te bevestigen dat beheersmaatregelen in de loop van de tijd effectief werken.
- De voorbereiding van bewijsmateriaal moet gericht zijn op het ordenen van beleidsregels, logboeken, incidentrecords en wijzigingstickets per beheersmaatregel en tijdlijn, met 3 tot 5 steekproeven per beheersmaatregel.
- Het afhandelen van non-conformiteiten vereist dat onderliggende oorzaken worden aangepakt; kleine bevindingen worden opgelost via correctieve plannen en ernstige bevindingen moeten binnen 90 dagen aantoonbaar zijn hersteld.
- De levensduur van de certificering hangt af van doorlopende surveillanceaudits, met een strikte termijn van zes maanden tussen Fase 1 en Fase 2 om herhaalde beoordelingen en vertragingen te voorkomen.
Inhoudsopgave
- Wat zijn de ISO 27001-auditstadia in de certificeringscyclus?
- Wat gebeurt er tijdens Fase 1: documentatie en gereedheid
- Hoe toetst Fase 2 of uw ISMS daadwerkelijk werkt?
- Tussen de fasen: timing, prioriteiten en de zes-maandenregel
- Non-conformiteiten en herstel: ernstig vs. minder ernstig
- Wat gebeurt er na certificering: surveillance en hercertificering
- Bewijschecklist: wat te verzamelen en hoeveel
- Auditvereisten omzetten in een bewijspakket
- Het perspectief van de auditor: wat u daadwerkelijk gecertificeerd krijgt
- Maak uw ISMS auditklaar voordat u Fase 1 inplant
- Bronnen
Wat zijn de ISO 27001-auditstadia in de certificeringscyclus?
De initiële certificering is slechts de eerste helft van een langdurige relatie met uw certificerende instantie. Nadat u Fase 1 en Fase 2 hebt doorstaan, ontvangt u een certificaat dat drie jaar geldig is, maar dat certificaat is afhankelijk van het actueel houden via surveillancebezoeken en een volledige hercertificeringsaudit voordat de cyclus opnieuw begint.
De certificerende instantie voert elke fase uit, maar haar eigen legitimiteit hangt af van accreditatie. Instanties die ISO 27001-certificering uitvoeren, opereren onder ISO/IEC 17021-1, dat een twefasige initiële audit verplicht stelt. Het is belangrijk om de accreditatiestatus van de certificerende instantie vooraf te controleren, aangezien certificaten van niet-geaccrediteerde instanties mogelijk minder gewicht hebben bij klanten en toezichthouders.
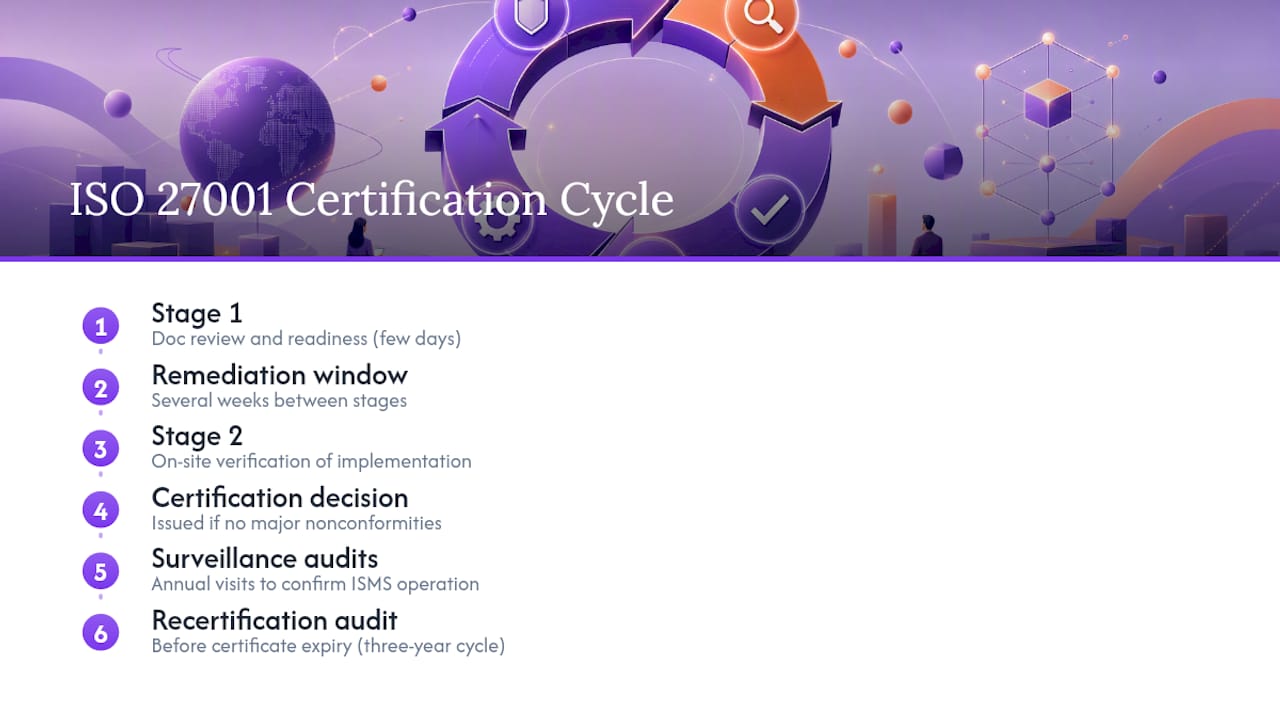
De volledige cyclus omvat doorgaans een Fase 1-audit voor de documentatie- en gereedheidsbeoordeling die enkele dagen duurt, gevolgd door een herstelperiode tussen de fasen die meestal enkele weken duurt, daarna de Fase 2-audit voor verificatie ter plaatse van de implementatie en effectiviteit, waarna de certificeringsbeslissing wordt afgegeven als er geen ernstige non-conformiteiten meer open staan. Vervolgens vinden er jaarlijkse surveillanceaudits plaats om de voortdurende werking van het ISMS te bevestigen, met een hercertificeringsaudit voordat het certificaat verloopt na een meerjarige cyclus.
Uw organisatie is eigenaar van het ISMS zelf, het bewijsmateriaal en de interne audit en directiebeoordeling die dit onderbouwen. De taak van de certificerende instantie is beperkter: steekproeven nemen uit uw bewijsmateriaal, uw medewerkers interviewen en beoordelen of wat zij zien overeenkomt met wat u op papier beweert. Die taakverdeling is de reden waarom zoveel teams Fase 2 onderschatten. Het slagen van Fase 1 geeft aan dat het papierwerk samenhangend is. Het zegt niets over of uw toegangsbeoordelingen de afgelopen twee kwartalen ook daadwerkelijk op schema zijn uitgevoerd.
Wat gebeurt er tijdens Fase 1: documentatie en gereedheid
Fase 1 is er om één vraag te beantwoorden: is dit ISMS volwassen genoeg om een Fase 2-audit te doorstaan? De auditor toetst nog niet of uw beheersmaatregelen werken. Hij toetst of uw scope, uw risicodenken en uw gedocumenteerde beslissingen voldoende samenhang vertonen om een Fase 2-bezoek de moeite waard te maken.
Tijdens Fase 1 kunt u verwachten dat de auditor uw documentatieset beoordeelt, de grenzen van uw ISMS-scope bevestigt en begint met het plannen van de focus van Fase 2. Dit is ook het moment waarop wordt gecontroleerd of u vóór aanvang daadwerkelijk ten minste één interne audit en één directiebeoordeling hebt uitgevoerd, aangezien beide vereiste input zijn die de auditor verwacht te zien als bewijs, niet als beloften.
Documenten die u gereed moet hebben voor Fase 1:
- ISMS-scopeverklaring, inclusief fysieke locaties, bedrijfsonderdelen en technologiegrenzen
- Toepasselijkheidsverklaring (SoA), waaruit blijkt welke Annex A-beheersmaatregelen van toepassing zijn en waarom andere zijn uitgesloten
- Risicobeoordelingsmethodologie en een voltooide risicobeoordeling voor uw gedefinieerde scope
- Risicobehandelingsplan dat geïdentificeerde risico's koppelt aan geselecteerde beheersmaatregelen
- Resultaten van de interne audit van het ISMS, met bevindingen en status
- Notulen van de directiebeoordeling waaruit blijkt dat het management de ISMS-prestaties en -middelen heeft beoordeeld
- Kern-ISMS-beleidsregels (minimaal: informatiebeveiligingsbeleid, toegangsbeheerbeleid, incidentresponsbeleid)
Fase 1-auditors richten zich op het opsporen van inconsistenties tussen documenten, zoals discrepanties tussen uw toepasselijkheidsverklaring en uw risicobehandelingsplan, die worden gemarkeerd voordat de daadwerkelijke implementatie van beheersmaatregelen wordt beoordeeld.
Pro Tip: Behandel uw Fase 1-rapport als een studiegids, niet als een formaliteit om weg te archiveren. Auditors bouwen hun steekproefplan voor Fase 2 doorgaans op basis van wat in Fase 1 dun of onduidelijk leek, dus een vage opmerking over "incidentrespons documentatie nog in concept" is een duidelijk signaal dat zij in Fase 2 om afgeronde incidentrecords zullen vragen.
Fase 1-uitkomsten vallen doorgaans in drie categorieën. U kunt worden vrijgegeven om direct op schema door te gaan naar Fase 2. U kunt worden vrijgegeven met kleine opmerkingen die vóór of tijdens Fase 2 moeten worden afgehandeld. Of, als de documentatie echte structurele hiaten vertoont, kan de certificerende instantie Fase 2 uitstellen totdat u deze hebt gesloten, soms met een gedeeltelijke herhaling van Fase 1. Die derde uitkomst is bijna altijd vermijdbaar en ontstaat meestal doordat een team de interne audit en directiebeoordeling heeft overgeslagen die SecComply's richtlijnen aanwijzen als vereiste en niet als optioneel.
Hoe toetst Fase 2 of uw ISMS daadwerkelijk werkt?
Fase 2 is waar ontwerp de realiteit ontmoet. De auditor stopt met vragen "wat zegt uw beleid" en begint te vragen "laat me de records zien die bewijzen dat dit is gebeurd." Die verschuiving verandert alles aan de voorbereiding, want een goed geschreven beleid levert hier nul punten op als de operationele geschiedenis eronder ontbreekt.
Typische activiteiten in Fase 2 omvatten interviews met beheersmaatregel-eigenaren, directe observatie van processen (iemand een toegangsbeoordeling zien uitvoeren, een rondgang door een datacenter, controleren hoe een laptop wordt ingericht) en systematische steekproeven van records over uw auditperiode. Auditors controleren ook of correctieve acties uit uw interne audit daadwerkelijk zijn afgesloten, niet alleen of ze zijn geregistreerd.
De techniek die de meeste organisaties verrast, is vertical tracing. In plaats van een beheersmaatregel afzonderlijk te controleren, pikt de auditor één echte gebeurtenis uit en volgt deze van begin tot eind. Een veelvoorkomend voorbeeld: hij selecteert een beveiligingsincident uit uw logboek en vraagt vervolgens om het initiële detectierecord, de triagedocumentatie, het correctieve actieticket, het bewijs dat de oplossing is geïmplementeerd en het record waaruit blijkt dat het incident formeel is gesloten. Elevate's analyse van de twee fasen merkt op dat het ontbreken van zelfs één schakel in die keten — zoals een ticket zonder sluitingsdatum — voldoende is om een non-conformiteit te triggeren, omdat dit erop wijst dat het proces ergens tussen detectie en afhandeling hapert.
Wat auditors steekproefsgewijs controleren bij vertical tracing:
- Records van toegangsverlening en -intrekking voor een steekproef van nieuwe en vertrokken medewerkers
- Wijzigingsbeheertickets gekoppeld aan een specifieke systeemwijziging, van aanvraag via goedkeuring tot uitrol
- Een beveiligingsincident van logboekregistratie tot grondoorzaak tot afsluiting
- Back-uplogboeken en een bijbehorende hersteltest voor een kritisch systeem
- Due diligence-records van leveranciers die gevoelige gegevens verwerken
- Resultaten van kwetsbaarheidsscans en het bijbehorende patch- of uitzonderingsrecord
Steekproefgroottes variëren per organisatieomvang en kritiekheid van de beheersmaatregel, maar een praktische vuistregel voor de meeste beheersgebieden is 3 tot 5 records per beheersmaatregel, verspreid over verschillende momenten binnen uw auditperiode in plaats van geclusterd rond dezelfde week. Die spreiding is belangrijk omdat auditors consistentie over tijd controleren, niet één goede dag.
Hoe lang Fase 2 daadwerkelijk duurt, hangt af van het personeelsbestand en de complexiteit; de auditduur wordt berekend op basis van richtlijnen gekoppeld aan IAF MD 5. Kleine organisaties hebben doorgaans kortere Fase 2-audits, terwijl grotere of multi-site organisaties langere perioden kunnen vereisen.
Auditors verwachten doorgaans een voldoende lange operationele geschiedenis voor sleutelbeheersmaatregelen vóór Fase 2; vaak wordt een periode van enkele maanden als noodzakelijk beschouwd om een operationeel record te kunnen steekproeven. Een beheersmaatregel die u twee weken voor de audit hebt ingeschakeld, heeft geen geschiedenis te traceren, en die afwezigheid wordt door de auditor vaak gezien als een risico, ongeacht hoe goed de beheersmaatregel is ontworpen.
Tussen de fasen: timing, prioriteiten en de zes-maandenregel
De periode tussen Fase 1 en Fase 2 is niet vastgelegd in de norm. Certificerende instanties bepalen deze op basis van uw Fase 1-bevindingen en planningsbeperkingen; een periode van enkele weken is gebruikelijk. Sommige organisaties kunnen eerder doorgaan, terwijl anderen met meer te corrigeren bevindingen meer tijd nodig hebben.
Er is een harde grens die het waard is te kennen, ongeacht hoe ontspannen uw certificerende instantie over de planning lijkt. Als Fase 1-bevindingen niet zijn opgelost en Fase 2 niet plaatsvindt binnen zes maanden na Fase 1, eisen de meeste certificerende instanties een herhaalde Fase 1-beoordeling voordat verder wordt gegaan, waardoor uw tijdlijn en budget opnieuw worden vastgesteld. Behandel zes maanden als de uiterste grens, niet als doel.
Prioriteitschecklist voor de tussenliggende periode:
- Sluit elke Fase 1-bevinding schriftelijk af, met een verantwoordelijke en een afsluitingsdatum bij elke bevinding
- Voer een gerichte interne audit uit specifiek op de gebieden die Fase 1 als zwak heeft gemarkeerd, geen volledige ISMS-heraudit
- Stel een bewijspakket samen geordend per beheersmaatregel en niet per documenttype, zodat steekproefverzoeken in Fase 2 snel kunnen worden beantwoord
- Houd een tweede directiebeoordeling als de tussenliggende periode langer duurt dan 8 weken, zodat de goedkeuring van het management actueel blijft
- Brief de beheersmaatregel-eigenaren over hoe vertical tracing eruitziet, aangezien de meeste interviewangst voortkomt uit onbekendheid met de aanpak
Pro Tip: Dien corrigerend bewijsmateriaal voor Fase 1-bevindingen in bij uw certificerende instantie zodra u ze afsluit, in plaats van alles te bundelen voor de week vóór Fase 2. Auditors die in realtime gedocumenteerde voortgang zien, stappen Fase 2 in met minder openstaande vragen, wat de duur van het bezoek doorgaans verkort.
Non-conformiteiten en herstel: ernstig vs. minder ernstig
Niet elke auditbevinding heeft hetzelfde gewicht, en de twee categorieën door elkaar halen is een veelvoorkomende manier waarop teams onnodig in paniek raken of juist te licht reageren op iets serieus.
Een minder ernstige non-conformiteit houdt doorgaans in dat een beheersmaatregel bestaat en grotendeels werkt, maar een hiaat heeft: een beoordeling die twee weken te laat is uitgevoerd, een beleid dat niet is herzien op het gestelde jaarlijkse schema, een logboek zonder handtekening. Een ernstige non-conformiteit betekent dat een beheersmaatregel afwezig is, volledig heeft gefaald of dat het ISMS een systemisch falen vertoont — zoals geen enkel bewijs dat toegangsbeoordelingen een heel kwartaal lang hebben plaatsgevonden, of meerdere gerelateerde minder ernstige bevindingen die samen naar dezelfde grondoorzaak wijzen.
Het hersteltraject verschilt per ernst op manieren die uw certificeringstijdlijn direct beïnvloeden:
- Minder ernstige non-conformiteiten vereisen doorgaans een correctief actieplan met bewijsmateriaal ingediend vóór of bij het volgende surveillancebezoek
- Ernstige non-conformiteiten vereisen een grondoorzaakanalyse, een correctieve actie en bewijs van implementatie, geverifieerd door de certificerende instantie voordat certificering kan worden verleend
- Certificerende instanties vereisen doorgaans dat ernstige bevindingen worden afgesloten binnen een vastgestelde termijn, vaak 90 dagen, voordat zij het certificaat kunnen afgeven
- Als een ernstige non-conformiteit na die termijn nog open staat, kunt u een herhaald Fase 2-bezoek verwachten in plaats van een eenvoudige documentbeoordeling
- Meerdere niet-gerelateerde ernstige bevindingen kunnen leiden tot een volledige herplanning van de audit in plaats van een beperkte follow-up
De werkwijze voor het afsluiten van elke non-conformiteit volgt dezelfde logica ongeacht de ernst: identificeer de grondoorzaak in plaats van alleen het symptoom, definieer een correctieve actie die die grondoorzaak aanpakt, implementeer deze en verzamel bewijs dat dit heeft gewerkt voordat de auditor de afsluiting verifieert. Het overslaan van de grondoorzaakstap is de meest voorkomende reden waarom organisaties dezelfde bevinding terugzien bij de volgende surveillanceaudit.
Wat gebeurt er na certificering: surveillance en hercertificering
Gecertificeerd worden is niet de finish. Uw certificaat loopt op een driejarige cyclus en surveillanceaudits in jaar één en twee controleren of het ISMS nog steeds operationeel is, en niet ergens in een beleidsmap staat te verstoffen.
Surveillanceaudits zijn van opzet beperkter dan Fase 2. In plaats van elke beheersmaatregel opnieuw te toetsen, neemt de auditor steekproeven uit een deelverzameling — waarbij elk jaar andere domeinen worden onderzocht — terwijl altijd een aantal vaste punten worden gecontroleerd, ongeacht de scope.
- Bewijs dat interne audits en directiebeoordelingen op schema zijn doorgegaan
- Status van correctieve acties uit de vorige audit, bevestigend dat ze daadwerkelijk zijn afgesloten
- Eventuele significante wijzigingen in scope, systemen of risico's sinds het laatste bezoek
- Een roulerende steekproef van beheersmaatregelen die het voorgaande jaar niet grondig zijn getest
- Incidentrecords en of het incidentresponsproces daadwerkelijk is gebruikt, indien van toepassing
Hercertificering in jaar drie lijkt qua omvang meer op een volledige Fase 2, hoewel deze doorgaans wordt teruggebracht tot minder auditdagen als surveillancebezoeken een stabiel, goed beheerd ISMS hebben aangetoond. De uitzondering is significante verandering: een fusie, een nieuwe bedrijfstak, een grote systeemmigratie of een scopeuitbreiding kan de certificerende instantie terugbrengen naar een gefaseerde aanpak, waarbij soms iets dichter bij een nieuwe Fase 1 vereist is voordat de hercertificering plaatsvindt. Uw interne auditprogramma consistent uitvoeren gedurende alle drie de jaren is wat hercertificering een formaliteit houdt in plaats van een stressvolle exercitie.
Bewijschecklist: wat te verzamelen en hoeveel
De meeste vertragingen in Fase 2 zijn terug te voeren op één probleem: het bewijsmateriaal bestaat ergens, maar niemand heeft het geordend voordat de auditor erom vroeg. Het opbouwen van het bewijspakket rondom uw toepasselijkheidsverklaring — in plaats van rondom de mappenstructuur die uw IT-team al had — vermindert het over-en-weerverkeer aanzienlijk.
Soorten bewijsmateriaal die u vóór Fase 2 moet ordenen:
- Beleidsgoedkeuringsrecords, met goedkeuringsdatums en versiegeschiedenis voor elk kernbeleid
- Toegangsbeoordelingslogboeken, met zowel routinematige beoordelingen als verwerking van in- en uitdiensttreding
- Beveiligingsincidentrecords, van detectie via grondoorzaak tot afsluiting
- Wijzigingsbeheertickets, met aanvraag, goedkeuring, testen en uitrol
- Back-uplogboeken gekoppeld aan ten minste één gedocumenteerde hersteltest
- Kwetsbaarheidscanrapporten gekoppeld aan herstel- of uitzonderingsrecords
- Leveranciers- en derde-partijrisicobeoordelingen voor leveranciers die gevoelige gegevens of systemen beheren
Een praktisch streefdoel voor de meeste beheersgebieden is 3 tot 5 voorbeeldrecords per beheersmaatregel, verspreid over verschillende momenten binnen uw auditperiode en niet geclusterd rond dezelfde week. Die structuur stelt u in staat dezelfde organisatielogica toe te passen op elk beheersgebied in uw SoA.
| Soort bewijsmateriaal | Waar te extraheren | Aanbevolen steekproefgrootte |
|---|---|---|
| Toegangsbeoordelingslogboeken | Exports uit het identity- en accessmanagementsysteem | 3–5 beoordelingscycli over de auditperiode |
| Incidentrecords | Incidentregistratietool of ticketsysteem | 3–5 incidenten, inclusief ten minste één volledig afgesloten incident |
| Wijzigingstickets | Wijzigingsbeheer- of DevOps-tooling | 3–5 wijzigingen verspreid over verschillende systemen |
| Back-up- en herstelbewijs | Back-upsoftwarelogboeken en een gedocumenteerde hersteltest | 1 hersteltest plus 3–5 back-upvoltooiingslogboeken |
| Kwetsbaarheids- en patchrecords | Kwetsbaarheidscannerrapporten en patchbeheerlogboeken | 3–5 scancycli met bijpassend herstelmateriaal |
| Leveranciersbeoordelingen | Risicovragenlijsten of due diligence-dossiers van leveranciers | 3–5 leveranciers, met prioriteit voor diegenen met gegevenstoegang |
Bewijsmateriaal op deze manier vooraf indexeren — rechtstreeks gekoppeld aan SoA-beheersmaatregelen — vermindert zowel de tijd die een auditor per beheersmaatregel besteedt als het aantal vervolgverzoeken dat u midden in de audit ontvangt. Voor een breder overzicht van wat geldt als aanvaardbaar bewijsmateriaal per type beheersmaatregel is een praktische gids voor auditbewijstypen de moeite waard om te raadplegen voordat u begint met het exporteren van gegevens.
Auditvereisten omzetten in een bewijspakket
De vereisten lezen en daadwerkelijk bewijsmateriaal daartegen ordenen zijn twee verschillende taken, en de meeste teams onderschatten hoeveel tijd de tweede kost. Een gereedschapstool die specifiek is gebouwd voor ISO 27001-voorbereiding kan dat gat aanzienlijk verkleinen door abstracte vereisten om te zetten in een checklist die is afgestemd op uw specifieke scope, sector en volwassenheidsniveau.
De outputs die het meest van belang zijn voor een auditor zijn geen generiek advies. Het zijn een volwassenheidsscore per domein voor de vier Annex A-beheersthema's, een checklist van bewijshiaten per beheersmaatregel en een Gantt-achtige tijdlijn die laat zien wat nog moet worden afgesloten vóór Fase 1 of Fase 2. Die drie outputs sluiten vrijwel direct aan op wat een Fase 1-auditor wil zien en wat een Fase 2-auditor steekproefsgewijs zal controleren.
- Volwassheidsscores markeren welke domeinen auditklaar zijn versus nog in ontwikkeling
- Bewijschecklists vertalen Annex A-vereisten naar concrete te verzamelen artefacten
- Gantt-tijdlijnen laten zien of uw hersteltempo bevindingen daadwerkelijk zal afsluiten voordat de zes-maandenperiode verstrijkt
Pro Tip: Exporteer de resultaten van uw gereedheidsbeoordeling en voeg deze toe aan uw interne auditrapport vóór Fase 1. Auditors reageren positief wanneer ze zien dat hiaten intern zijn geïdentificeerd en bijgehouden voordat zij de deur binnenstapten.
Tools zoals de certificeringschecklist van ISMS Calculator werken goed naast dit soort gereedheidsbeoordeling, omdat de checklist u de gedetailleerde stappen biedt terwijl de beoordeling u vertelt waar u werkelijk staat ten opzichte van die stappen.
Het perspectief van de auditor: wat u daadwerkelijk gecertificeerd krijgt
Drie regels dekken het grootste deel van wat een soepele Fase 2 onderscheidt van een moeizame. Voer uw interne audit en directiebeoordeling uit vóórdat u Fase 1 inplant — niet als afvinkje maar als een echte toets van uw eigen ISMS. Stel uw bewijsmateriaal vooraf samen per beheersmaatregel, geïndexeerd en gedateerd, voordat de auditor erom vraagt. En behandel uw Fase 1-rapport als het tentamentpapier dat het daadwerkelijk is: wat de auditor als onduidelijk of dun heeft gemarkeerd, is precies waar de steekproeven van Fase 2 zich op zullen concentreren.
De meest vermijdbare bevindingen die ik zie, zijn terug te voeren op dezelfde handvol oorzaken: beheersmaatregelen die te recent zijn ingeschakeld om enige operationele geschiedenis te hebben, toegangsbeoordelingen die hebben plaatsgevonden maar nooit zijn gedocumenteerd, en correctieve acties uit interne audits die zijn geregistreerd maar nooit daadwerkelijk zijn geverifieerd als afgesloten. Geen van deze vereist nieuwe technologie om op te lossen. Ze vereisen discipline in het bijhouden van administratie, waarvoor de meeste teams al de capaciteit hebben.
Voorbereiding op interviews is belangrijker dan de meeste compliance officers plannen. Beheersmaatregel-eigenaren die naar een specifiek record kunnen verwijzen in plaats van een proces in abstracte termen te beschrijven, komen vrijwel onmiddellijk geloofwaardig over, en die geloofwaardigheid verkort het interview. De teams die het meest moeite hebben, zijn degenen die het papierwerk hebben voorbereid maar nooit het gesprek hebben geoefend.
— Martin
Maak uw ISMS auditklaar voordat u Fase 1 inplant
Ismscalculator biedt u wat een spreadsheet en een generieke checklist niet kunnen: een op maat gemaakte gereedheidsinschatting die rekening houdt met uw bedrijfsomvang, sector en huidige beveiligingsvolwassenheid, en deze omzet in de daadwerkelijke bewijschecklist en tijdlijn die een auditor verwacht te zien.

In plaats van te gissen of u drie maanden of drie kwartalen verwijderd bent van een schone Fase 1, scoort de ISO 27001-gereedheidsbeoordeling u op alle vier de ISO/IEC 27001:2022-beheersthema's, markeert de exacte hiaten die u tegenhouden en bouwt een Gantt-tijdlijn die laat zien wat er moet worden afgesloten en wanneer. U kunt meerdere inschattingen opslaan, scenario's vergelijken als uw scope wijzigt en resultaten exporteren als rapport om aan uw interne auditteam of uw contactpersoon bij de certificerende instantie te overhandigen. Als u eerst een snelle globale indruk wilt, biedt de gratis 2-minuten gereedheidsscan van het platform een startpunt voor uw volwassenheid voordat u zich committeert aan de volledige beoordeling. Voer nu uw gereedheidsbeoordeling uit en bekijk precies waar uw ISMS staat voordat u Fase 1 inplant.
Bronnen
Voordat u uw audittijdlijn of contract met een certificerende instantie definitief maakt, is het de moeite waard de primaire normen te lezen in plaats van uitsluitend op secundaire samenvattingen te vertrouwen.
- ISO/IEC 17021-1 — Conformiteitsbeoordeling — Eisen voor instanties die audits en certificering van managementsystemen uitvoeren
- ISO 27001 Audit: Stage 1 vs Stage 2 Differences Explained — Elevate
De accreditatiestatus van een certificerende instantie controleren bij een nationale accreditatie-instantie voordat u een contract ondertekent, is een kleine stap die een veel groter probleem voorkomt: een certificaat dat klanten of toezichthouders niet als geldig zullen erkennen.