De meeste organisaties behalen ISO 27001-certificering in 6 tot 10 maanden, waarbij goed voorbereide kleine bedrijven dit in 3 tot 4 maanden afronden en complexe, multi-site ondernemingen vaak 12 maanden of meer nodig hebben, aldus scenariogegevens uit governance-compliancegidsen. Die bandbreedte verbergt twee afzonderlijke klokken die naast elkaar lopen: een implementatieklok (het opbouwen van het ISMS en het verzamelen van bewijs) en een auditklok (het plannen van Fase 1, Fase 2 en de certificeringsbeslissing). De implementatieklok bepaalt bijna altijd uw totale doorlooptijd, omdat certificerende instellingen bewijs vereisen dat uw information security management system daadwerkelijk in werking is geweest voordat Fase 2 überhaupt kan beginnen.
Die ene regel struikelt meer teams dan welke documentatieleemte dan ook. U kunt beleid niet op vrijdag schrijven en het de maandag daarna auditeren.
- Snelpad: 3 tot 4 maanden, voor kleine, single-site bedrijven met reeds volwassen IT-praktijken
- Gebruikelijk pad: 6 tot 10 maanden, voor de meeste middelgrote organisaties
- Complex pad: 9 tot 15+ maanden, voor multi-site, multi-dochteronderneming of sterk gereguleerde ondernemingen
- Poortvereiste: uw ISMS heeft een operationele geschiedenis nodig, inclusief een voltooide interne audit en directiebeoordeling, voordat Fase 2 kan worden ingepland
Belangrijkste Inzichten
De certificeringstiming wordt minder bepaald door de snelheid waarmee u papierwerk afhandelt dan door hoe lang uw ISMS daadwerkelijk in werking is en bewijs genereert vóór Fase 2.
Inhoudsopgave
- Hoe Lang Duurt ISO 27001-certificering, Fase per Fase?
- Wat Gebeurt er Tijdens de Pre-audit Implementatiefase?
- Wat Houden Fase 1- en Fase 2-audits Daadwerkelijk In?
- Hoe Lang Duurt Certificering bij Verschillende Bedrijfsgroottes?
- Welke Factoren Versnellen of Vertragen Certificering?
- Een 6-maands Implementatieplanner Opstellen
- Wat Gebeurt er Nadat u Gecertificeerd Bent?
- Hoe een Planningtool het Giswerk Verkort
- Waarom de Drie-maanden Operationele Regel Bestaat
- Wat Deze Tijdlijn u Echt Vertelt
- Bronnen
Hoe Lang Duurt ISO 27001-certificering, Fase per Fase?
Certificering valt uiteen in vijf fasen, en de kalendertijd die elke fase in beslag neemt varieert enorm afhankelijk van hoeveel voorwerk u al heeft gedaan.
- Scopebepaling en gap-analyse (weken 2 tot 6): Bepaal wat binnen de scope valt, voer een gap-assessment uit ten opzichte van de Annex A-beheersmaatregelen en stel uw projectbacklog op.
- Risicobeoordeling en Verklaring van Toepasselijkheid (weken 4 tot 10, vaak overlappend met fase 1): Identificeer risico's, kies behandelingen en documenteer waarom elke beheersmaatregel is opgenomen of uitgesloten.
- Implementatie van beheersmaatregelen en documentatie (maanden 2 tot 5): Implementeer technische en procedurele beheersmaatregelen, schrijf beleid en begin met het verzamelen van bewijs.
- Operationele periode (minimaal ~3 maanden): Draai het ISMS live, voer een interne audit uit en houd ten minste één directiebeoordeling.
- Audit en certificeringsbeslissing (2 tot 5 maanden): Fase 1-documentatiereviewing, een herstelperiode, Fase 2-verificatie en de interne goedkeuring van de certificerende instelling.
Uw organisatie beheerst de eerste drie fasen vrijwel volledig. De ondergrens van fase 4 wordt grotendeels bepaald door de verwachtingen van de certificerende instelling, niet door uw snelheid. Fase 5 hangt deels af van de agenda van uw auditkantoor, want Fase 2 moet over het algemeen binnen enkele maanden na Fase 1 plaatsvinden en drukbezette auditors zijn weken van tevoren volgeboekt.
De operationele periode is de fase die teams het meest onderschatten. U kunt documentatie comprimeren met sjablonen en automatisering, maar u kunt de vereiste niet comprimeren dat beheersmaatregelen lang genoeg actief zijn geweest om auditbewijs te produceren. Dat is de bodem onder elke "fast-track"-claim die u online zult tegenkomen.
Wat Gebeurt er Tijdens de Pre-audit Implementatiefase?
Hier bevindt zich 70 procent of meer van uw totale tijdlijn, en hier beginnen de meeste vertragingen. Zorg dat de volgende stappen correct worden uitgevoerd en alles wat daarna komt gaat sneller.
Scopebepaling komt als eerste en verdient meer aandacht dan de meeste teams eraan geven. Beslis welke bedrijfsonderdelen, locaties, systemen en gegevensstromen binnen de ISMS-grens vallen, en zorg vervolgens voor formele goedkeuring van een executive sponsor. Vage scopebepaling — zoals het vaag opnemen van "alle klantgegevens" zonder systemen en grenzen te definiëren — is een van de meest voorkomende oorzaken van Fase 1-bevindingen. Reserveer één tot twee weken uitsluitend voor de scope, met een benoemde ISMS-eigenaar die verantwoordelijk is voor het bewaken ervan.
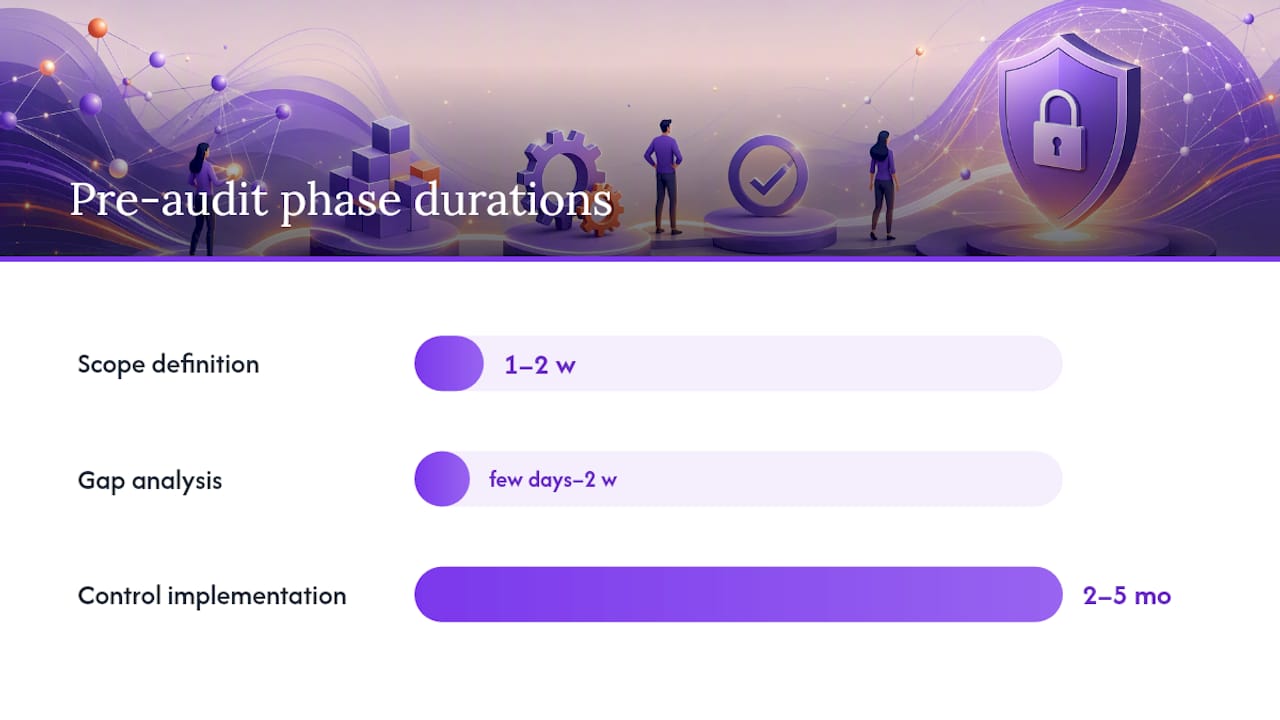
Gap-analyse vergelijkt uw huidige beheersmaatregelen met de 93 beheersmaatregelen in Annex A en levert een geprioriteerde backlog op — geen rapport dat in een gedeelde schijf blijft liggen. Tools die hiervoor zijn gebouwd, waaronder onze ISO 27001 gap-analysegids, kunnen een handmatige oefening van twee weken terugbrengen tot enkele dagen gestructureerd werk.
Risicobeoordeling en de Verklaring van Toepasselijkheid volgen direct uit de gap-analyse. U identificeert risico's, wijst eigenaren toe, kiest behandelingen en documenteert waarom elke Annex A-beheersmaatregel is opgenomen, uitgesloten of gewijzigd. Dit is het document dat Fase 1-auditors het grondigst bestuderen, dus slordige onderbouwingen hier veroorzaken meer herstelwerk dan welk ander enkel artefact ook.
Implementatie van beheersmaatregelen is het langste afzonderlijke traject, doorgaans twee tot vijf maanden afhankelijk van de scope. Technische beheersmaatregelen (toegangsbeheer, versleuteling, logging) gaan meestal sneller dan procedurele (oefeningen voor incidentrespons, beoordelingen van leveranciersrisico's, trainingsregistraties), omdat procedurele beheersmaatregelen herhaald bewijs over tijd vereisen in plaats van een eenmalige configuratiewijziging.
Het ISMS lang genoeg laten draaien om bewijs te genereren is de stap die niet kan worden versneld. U heeft een voltooide interne audit en ten minste één directiebeoordeling met gedocumenteerde notulen en vervolgacties nodig voordat een certificerende instelling Fase 2 zal inplannen.
- Hergebruik SOC 2- of HIPAA-bewijs waar beheersmaatregelen overlappen. AICPA SOC-bronnen sluiten goed aan op verschillende ISO 27001-domeinen, met name toegangsbeheer en wijzigingsbeheer.
- Paralleliseer werkstromen. Risicobeoordeling, het schrijven van beleid en de implementatie van technische beheersmaatregelen hoeven niet achter elkaar te verlopen.
- Gebruik een gedocumenteerde checklist in plaats van de structuur opnieuw uit te vinden. Onze ISO 27001 certificeringschecklist omvat alle 80 stappen die de meeste teams moeten bijhouden.
Pro Tip: Begin uw interne audit zodra uw hoogstrisico-beheersmaatregelen live gaan, niet nadat elke beheersmaatregel is afgerond. Een gedeeltelijke interne audit gericht op kritieke beheersmaatregelen, gevolgd door een tweede ronde dichter bij Fase 2, is vaak beter dan wachten op 100 procent voltooiing voordat u iets auditeert.
Wat Houden Fase 1- en Fase 2-audits Daadwerkelijk In?
Fase 1 is een documentatiereview, en die is korter dan de meeste mensen verwachten: doorgaans één tot twee dagen on-site of op afstand, besteed aan het controleren van uw Verklaring van Toepasselijkheid, risicobeoordeling, beleid en interne auditregistraties op volledigheid. Auditors testen nog niet of beheersmaatregelen werken. Ze bevestigen dat uw ISMS structureel solide genoeg is om te worden getest.
De meeste organisaties krijgen na Fase 1 een lijst van kleine tekortkomingen, geen geslaagd of gezakt. Het gebruikelijke herstelvenster loopt vier tot acht weken, en certificerende instellingen vereisen over het algemeen dat Fase 2 binnen zes maanden na Fase 1 plaatsvindt, dus laat de tussenperiode niet onbeperkt uitlopen.
Fase 2 verifieert dat beheersmaatregelen daadwerkelijk functioneren zoals gedocumenteerd. Auditors nemen steekproeven van bewijs: toegangslogboeken, trainingsregistraties, incidenttickets, leveranciersbeoordelingen en bevindingen van interne audits. Deze fase duurt langer — vaak drie tot vijf dagen afhankelijk van de scope en het aantal locaties — omdat auditors voldoende steekproeven nodig hebben om er zeker van te zijn dat het ISMS niet louter papierwerk is.
Na Fase 2 stelt de auditor een rapport op voor de interne technische beoordeling van de certificerende instelling. Die administratieve stap kan nog enkele weken tot een paar maanden toevoegen voordat uw certificaat daadwerkelijk wordt uitgereikt, wat teams verrast die ervan uitgaan dat de audit zelf de finishlijn is.
Veelvoorkomende tekortkomingen die daadwerkelijk tijd kosten:
- Onvolledige of inconsistente documentatie van risicobehandeling in de Verklaring van Toepasselijkheid
- Interne audits die slechts een handvol beheersmaatregelen hebben gecontroleerd in plaats van de volledige scope
- Ontbrekend bewijs van directiebeoordelingsbeslissingen, met name opvolging van eerdere actiepunten
- Uitzonderingen op toegangsbeheer die nooit formeel als risico zijn geaccepteerd
Al deze gevallen zijn te voorkomen met een grondige interne audit voordat u Fase 1 ooit inplant — zie onze praktische checklist voor SA-teams om aan de slag te gaan.
Hoe Lang Duurt Certificering bij Verschillende Bedrijfsgroottes?
Uw tijdlijn hangt veel meer af van organisatorische complexiteit en bestaande compliance-volwassenheid dan van het personeelsbestand alleen. Een bedrijf met 200 medewerkers op drie locaties en maatwerkinfrstructuur kan langer duren dan een bedrijf met 500 medewerkers dat volledig draait op goed beheerde cloudplatforms.
- Startup, snelpad: Een single-site SaaS-bedrijf met moderne cloudinfrastructuur en geen legacy-systemen kan realistisch gezien 3 tot 4 maanden als doel stellen, mits de leiding het als een voltijdsproject behandelt voor ten minste één persoon.
- Klein tot middelgroot: De meeste bedrijven in de categorie van 50 tot 500 medewerkers komen uit op 6 tot 8 maanden, waarbij vertragingen doorgaans terug te voeren zijn op trage implementatie van beheersmaatregelen in plaats van het inplannen van audits.
- Middelgroot met complexiteit: Meerdere productlijnen, contractanten of gedeeltelijk externe personeelsbestanden duwen dit doorgaans naar 8 maanden, zelfs met goede managementondersteuning.
- Enterprise of multi-site: Organisaties met meerdere dochterondernemingen, on-premises datacenters of regelgevende overlappingen hebben doorgaans 9 tot 15 maanden of langer nodig, voornamelijk vanwege scopeonderhandelingen en bewijsverzameling over meerdere locaties.
- Bestaande SOC 2- of HIPAA-programma's: Volwassen complianceprogramma's kunnen twee tot drie maanden van de implementatie afsnijden, omdat bewijs van toegangsbeheer, logging en leveranciersbeheer vaak direct overdraagbaar is.
Als u een technologiebedrijf bent dat afweegt of uw bestaande engineeringpraktijken al voldoen aan meerdere Annex A-domeinen, bespreekt onze gids over ISO 27001 voor SaaS- en techbedrijven welke beheersmaatregelen doorgaans het minste herstelwerk vereisen.
Welke Factoren Versnellen of Vertragen Certificering?
Een handvol variabelen verklaart het grootste deel van het verschil tussen een project van 4 maanden en een van 12 maanden.
- Scopegrenzen. Een smallere, goed onderbouwde scope verkleint elke latere fase. Een te brede scope vermenigvuldigt de bewijsvereisten voor elk team dat u hebt opgenomen.
- Bestaande volwassenheid van beheersmaatregelen. Organisaties met gevestigd toegangsbeheer, logging en leveranciersbeoordelingsprocessen slaan weken aan opbouwtijd over.
- Één verantwoordelijke eigenaar. Projecten met één benoemde ISMS-lead verlopen consistent sneller dan projecten die door een commissie worden geleid, omdat beslissingen over eigenaarschap van beheersmaatregelen en risicoaanvaarding niet vastlopen in e-mailthreads.
- Automatisering en sjablonen. Beleidssjablonen, GRC-tools en speciale calculators besparen aanzienlijk tijd op documentatie, al kunnen ze de periode van operationeel bewijs zelf niet inkorten.
- Planning van de certificerende instelling. Populaire auditors zijn 4 tot 8 weken van tevoren volgeboekt; reserveer uw Fase 1-tijdslot zodra u een realistische voltooiingsdatum heeft, niet pas nadat u volledig klaar bent.
- Hoe u Fase 1-bevindingen prioriteert. De hoogste-risico-tekortkomingen als eerste oplossen — in plaats van de lijst alfabetisch doorwerken — verkort het herstelvenster vóór Fase 2.
Een 6-maands Implementatieplanner Opstellen
Als uw organisatie een behoorlijke basisvolwassenheid heeft, werkt deze maand-voor-maand-structuur als een startend Gantt-sjabloon.
- Maand 1: Finaliseer de scope, benoem een ISMS-eigenaar, voer de gap-analyse uit en start de risicobeoordeling.
- Maand 2: Voltooi de Verklaring van Toepasselijkheid, begin met de implementatie van beheersmaatregelen en start parallel met het opstellen van beleid.
- Maand 3: Zet de uitrol van beheersmaatregelen voort, start bewijsverzamelingsprocessen en plan uw interne audit voor maand 4.
- Maand 4: Voer de interne audit uit, houd de eerste directiebeoordeling en herstel eventuele bevindingen.
- Maand 5: Bevestig dat het ISMS een adequate operationele geschiedenis heeft, plan Fase 1 in en dicht eventuele laatste documentatietekortkomingen.
- Maand 6: Voltooi Fase 1, herstel kleine tekortkomingen en ga binnen de daaropvolgende weken over naar Fase 2.
| Deliverable | Gereed voor | Fase die het vervult |
|---|---|---|
| Verklaring van Toepasselijkheid | Einde maand 2 | Fase 1 |
| Intern auditrapport | Maand 4 | Fase 1 en Fase 2 |
| Notulen directiebeoordeling | Maand 4 | Fase 1 en Fase 2 |
| Steekproeven bewijsmateriaal beheersmaatregelen | Doorlopend vanaf maand 3 | Fase 2 |
| Herstellog uit Fase 1 | Maand 5–6 | Fase 2 |
Voer risicobeoordeling en implementatie van beheersmaatregelen parallel uit in plaats van achtereenvolgens, en plan uw interne audit in zodra de kernbeheersmaatregelen zijn gestabiliseerd. Voor een uitgebreidere versie van deze planningsstructuur, zie onze ISO 27001 implementatietijdlijngids.
Wat Gebeurt er Nadat u Gecertificeerd Bent?
Certificering is geen eenmalige gebeurtenis. Het is een driejarige cyclus met terugkerende verplichtingen die eerste certificaathouders overvalt.
- Jaarlijkse surveillance-audits in jaar 1 en 2 bevestigen dat uw ISMS nog steeds functioneert zoals gecertificeerd. Deze zijn korter dan de oorspronkelijke Fase 2 — vaak één tot twee dagen — maar vereisen nog steeds actueel bewijs.
- Hercertificering vindt plaats in jaar 3 en herhaalt in feite een volledige Fase 2-stijl audit ten opzichte van uw bijgewerkt risicolandschap.
- Doorlopende ISMS-activiteiten stoppen nooit: interne audits, ten minste één directiebeoordeling per jaar en het bijhouden van corrigerende maatregelen voor alles wat surveillance-auditors markeren.
Reserveer elk jaar stafcapaciteit hiervoor, niet alleen in de maanden voorafgaand aan uw oorspronkelijke certificaat. De certificeringsrichtlijnen van NQA bevestigen dat deze surveillance- en hercertificeringsstructuur standaard is bij geaccrediteerde instellingen.
Hoe een Planningtool het Giswerk Verkort
Onzekerheid over timing is wat ISO 27001-projecten onvoorspelbaar laat aanvoelen, en dat is precies de leemte die ISMS Calculator is ontworpen om te dichten. De real-time schatter genereert een op maat gemaakte tijdlijn en inspanningsprognose op basis van uw bedrijfsomvang, branche en huidige beveiligingsvolwassenheid — in plaats van u te dwingen generieke bandbreedten uit verschillende gidsen te middelen.
- Vergelijkingen met modelreferenties laten u uw geplande tijdlijn vergelijken met de modelreferentie voordat u zich vastlegt op een deadline
- Volwassenheidsbeoordelingen over de vier Annex A-beheersmaatregelthema's wijzen precies aan welke beheersgebieden de meeste implementatietijd zullen kosten
- Exporteerbare Gantt-grafieken zetten een ruwe planning om in een schema dat uw projectteam daadwerkelijk kan volgen
- Een gratis gereedheidscheck van 2 minuten geeft een eerste schatting voordat u investeert in diepere planning
Pro Tip: Gebruik een gereedheidstool om de voorbereiding op Fase 1 te verkorten, niet om de operationele periode over te slaan. Geen enkele calculator of sjabloon kan de maanden vervangen die uw ISMS nodig heeft om daadwerkelijk te draaien en bewijs te genereren.
Voer een gratis gereedheidscheck uit om te zien waar uw organisatie waarschijnlijk op de tijdlijn valt voordat u een formeel projectplan opstelt.
Waarom de Drie-maanden Operationele Regel Bestaat
Certificerende instellingen hebben de operationele vereiste van ongeveer drie maanden niet bedacht om u te vertragen. Ze hebben bewijs nodig dat uw beheersmaatregelen in de praktijk werken — niet alleen op papier — en dat vereist voldoende verstreken tijd voor logboeken, tickets en beoordelingen om op natuurlijke wijze te accumuleren.
Een interne audit uitgevoerd op een twee weken oude beheersmaatregel vertelt u bijna niets over of die beheersmaatregel standhoudt onder echte operationele druk. Een directiebeoordeling heeft echte incidenten, echte statistieken en echte beslissingen nodig om te beoordelen — geen leeg sjabloon dat dezelfde week is ondertekend als het ISMS van start ging. De certificeringsrichtlijnen van NQA bevestigen dat auditors deze operationele geschiedenis verwachten als een basisvereiste, niet als een optionele formaliteit.
Dit is ook waarom claims van "gecertificeerd in zes weken" die u soms van consultants ziet, scepsis moeten opwekken. Tenzij een organisatie al een functionerend ISMS had met maanden aan geschiedenis onder een informele naam, betekent die tijdlijn bijna altijd dat de operationele periode is overgeslagen of vervalst. Auditors die discrepanties ontdekken tussen geclaimde bewijsdatums en systeemlogboeken zullen dit onmiddellijk markeren, en dat kost uiteindelijk veel meer tijd dan het de eerste keer goed doen.
Plan drie maanden als een ondergrens, niet als een doel. Als uw beheersmaatregelen al langer draaien — ook informeel — voordat u het ISMS formaliseert, telt die geschiedenis vaak mee om aan deze vereiste te voldoen.
Wat Deze Tijdlijn u Echt Vertelt
Het gangbare advies over ISO 27001-timing behandelt het als een documentatieprobleem: schrijf voldoende beleid, vul voldoende sjablonen in en certificering volgt vanzelf. Dat is achterwaarts geredeneerd. Het bewijs hier wijst op operationele geschiedenis als de werkelijke beperkende factor, en de meeste vertragingen zijn terug te voeren op teams die een prachtig ISMS op papier hebben gebouwd en er vervolgens achter kwamen dat ze het niet lang genoeg hadden laten draaien om iets te kunnen bewijzen.
De scenariogegevens zijn hierover duidelijk: kleine, gedisciplineerde bedrijven halen 3 tot 4 maanden niet omdat ze stappen overslaan, maar omdat ze de operationele klok eerder starten door beheersmaatregelen te activeren voordat de documentatie zelfs maar is afgerond. Ondernemingen die voorbij een jaar uitlopen zijn doorgaans niet traag in het schrijven van beleid. Ze zijn traag in het bepalen van de scope en vervolgens drie maanden later opnieuw scopebeslissingen nemen.
Als u één ding meeneemt uit dit artikel: prioriteer het vergrendelen van de scope en het eerder starten van uw operationele periode dan comfortabel voelt. Al het andere — inclusief auditplanning en documentatieverbetering — kan parallel verlopen zodra die klok loopt.
— Martin
Bronnen
- ISO/IEC 27001 — Informatiebeveiliging, cyberbeveiliging en privacybescherming — ISO
- ISO 27001 Tijdlijn: Hoe Lang Duurt Certificering?
- ISO 27001 Certificering - Information Security Management System | NQA
- ISO 27001 Certificeringstijdlijn: Hoe Lang het Echt Duurt (ComplyJet)