Drie factoren bepalen grotendeels wat ISO 27001 u kost: hoe groot uw scope is, hoeveel medewerkers en locaties binnen die scope vallen, en of u de implementatie zelf uitvoert, een consultant inhuurt of een complianceplatform gebruikt. De meeste kleine en middelgrote organisaties komen uit op ergens tussen de €6.000 en €54.000 in het eerste jaar, afhankelijk van deze drie factoren. Budget voor een driejarige cyclus, niet voor een eenmalige certificeringsgebeurtenis, want surveillance-audits en hercertificering zorgen voor doorlopende kosten.
Samenvatting:
- De totale kosten in het eerste jaar voor ISO 27001 variëren van €6.000 tot €54.000, afhankelijk van scope, personeelsomvang en implementatieaanpak, waarbij de uitgaven verdeeld zijn over voorbereiding, implementatie, certificering en onderhoud.
- Het grootste deel van de initiële uitgaven is geconcentreerd in het eerste jaar vanwege eenmalige kosten zoals beleidsontwikkeling en auditkosten; de daaropvolgende jaren bestaan hoofdzakelijk uit surveillance en toolingverlengingen.
- Het verkleinen van de scope, het benutten van bestaande certificeringen en het kiezen van een kosteneffectieve implementatieroute kunnen de kosten aanzienlijk verlagen zonder afbreuk te doen aan compliance.
- Certificeringskosten zijn afhankelijk van de auditscope, het aantal auditordagen, reiskosten en accreditatie; geaccrediteerde certificerende instellingen geven doorgaans internationaal erkende certificaten af, maar rekenen daarvoor hogere kosten.
- Het plannen van een budget met gedetailleerde kostencategorieën, een gereedheidscheck en scenarioanalyse helpt kostenoverschrijdingen te voorkomen en zorgt voor een realistische schatting over de volledige driejarige certificeringscyclus.
Inhoudsopgave
- Kostenoverzicht: de vier budgetcategorieën
- Wat zijn de belangrijkste kostenfactoren voor ISO 27001?
- Hoe beïnvloedt de implementatieaanpak de totale kosten?
- Wat dekken de kosten van de certificerende instelling en de audit precies?
- Wat zijn de gebruikelijke kosten per categorie?
- Hoeveel kosten surveillance en hercertificering over drie jaar?
- Hoe kunt u ISO 27001-kosten verlagen zonder in te leveren op kwaliteit?
- Hoe stelt u een nauwkeurig ISO 27001-budget op?
- Budgetteren op basis van bewijs, niet van papierwerk
- Ontvang een op maat gemaakt ISO 27001-budget in minder dan twee minuten
- Bronnen
- FAQ
Kostenoverzicht: de vier budgetcategorieën
ISO 27001-uitgaven vallen uiteen in vier categorieën, en de meeste budgetverantwoordelijken onderschatten er bij hun eerste keer minstens één. Maak uzelf vertrouwd met alle vier voordat u een bedrag vastlegt waar uw bestuur u aan houdt.
- Voorbereiding: gap-analyse, scopebeslissingen, beleidsopstelling en risicobeoordelingswerk
- Implementatie: invoering van beheersmaatregelen, technische remediëring, medewerkerstraining en interne audits
- Certificeringsaudit: fase 1- en fase 2-kosten betaald aan uw certificerende instelling
- Onderhoud: jaarlijkse surveillance-audits, toolingverlengingen en doorlopende bewijsverzameling
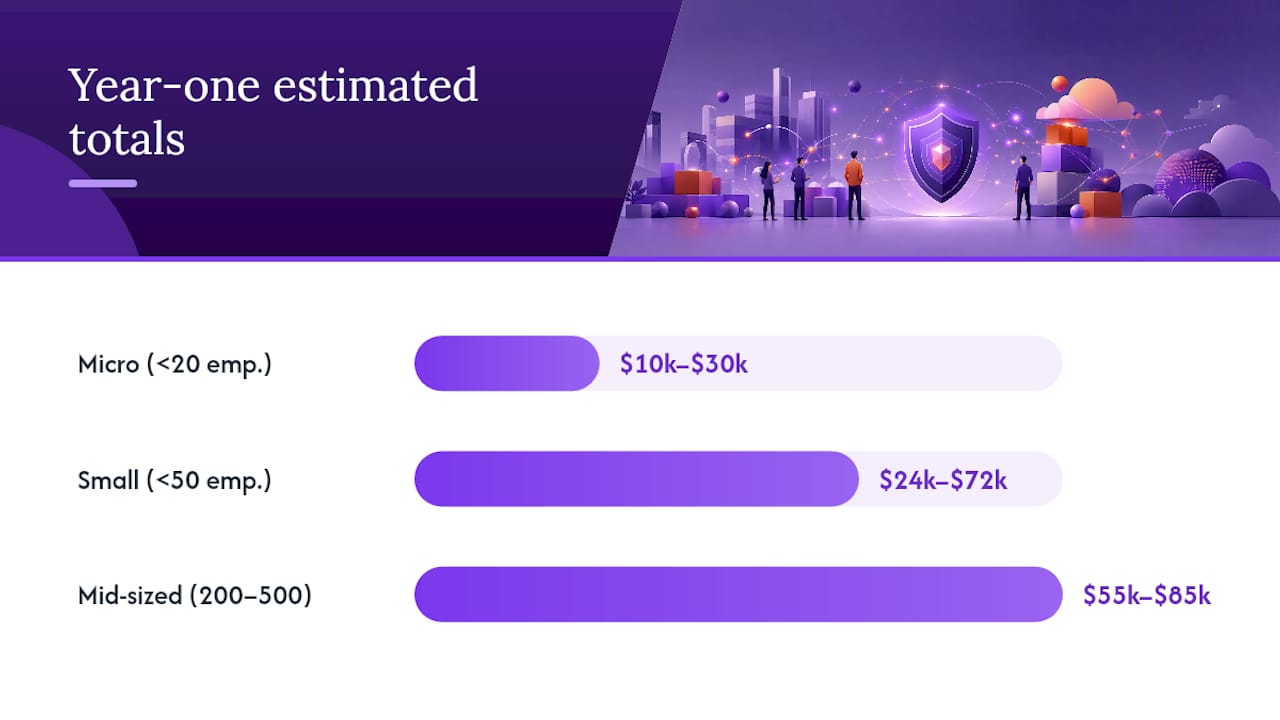
Een klein bedrijf met minder dan 50 medewerkers en een nauw afgebakend ISMS geeft in het eerste jaar misschien €8.000 tot €15.000 uit en daarna jaarlijks €3.000 tot €6.000. Een middelgrote organisatie met 200 tot 500 medewerkers, meerdere productlijnen en een bredere set Annex A-beheersmaatregelen ziet in het eerste jaar vaak €30.000 tot €54.000, waarbij de surveillancejaren uitkomen op €8.000 tot €15.000. Over een volledige driejarige cyclus kan die middelgrote organisatie rekenen op een totaaluitgave van €55.000 tot €85.000, inclusief hercertificering en toolingverlengingen.
Het eerste jaar is vrijwel altijd het zwaarst, omdat het eenmalige kosten absorbeert die zich niet herhalen: het opstellen van uw eerste beleidsset, de aanschaf van tooling en het betalen voor fase 1 en fase 2 tegelijk. Elk volgend jaar draagt alleen surveillance- en onderhoudskosten, wat de reden is waarom het annualiseren van uw budget belangrijker is dan het fixeren op de initiële certificeringsfactuur. Dit als een driejarig programma framen in plaats van een eenmalige uitgave maakt het bedrag ook eenvoudiger te verdedigen tegenover een bestuur dat stabiele, voorspelbare beveiligingsuitgaven verwacht.
Wat zijn de belangrijkste kostenfactoren voor ISO 27001?
Vijf mechanische factoren bepalen uw eindfactuur meer dan al het andere, en elk werkt via een specifiek, traceerbaar pad in plaats van een vage "groter bedrijf, hogere kosten"-logica.
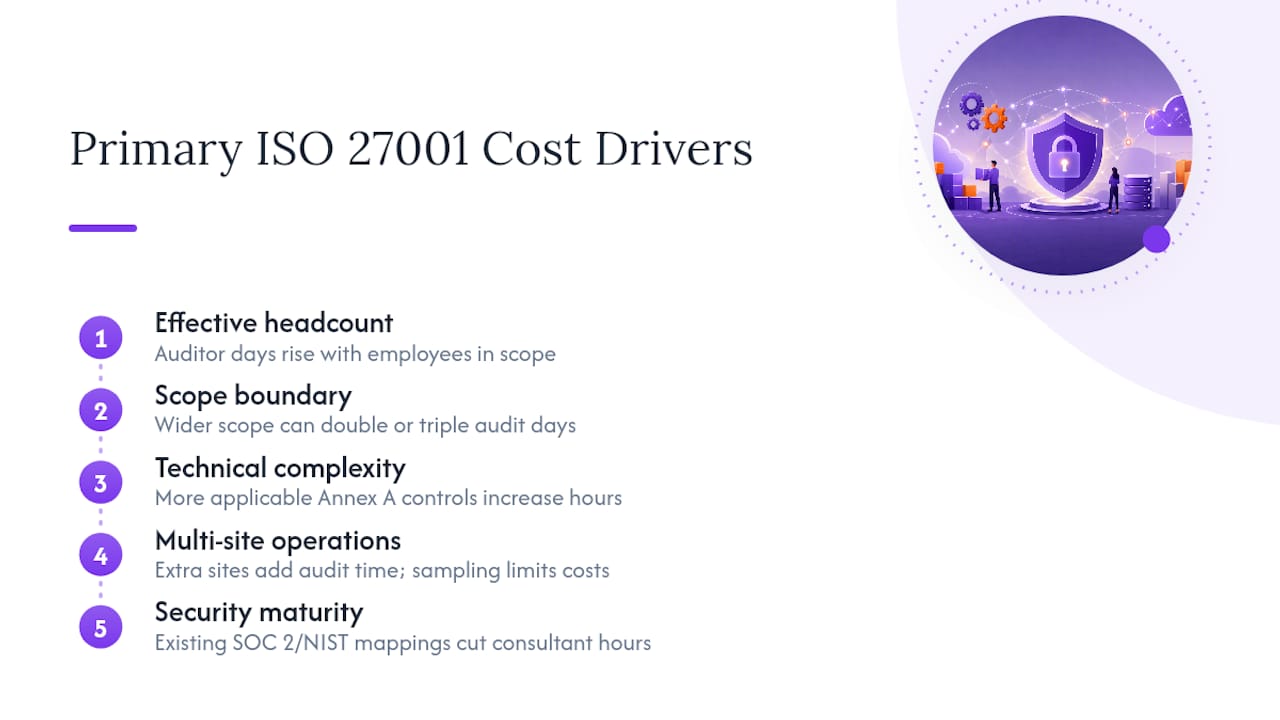
Personeelsomvang en effectief personeelsaantal. Certificerende instellingen berekenen het aantal auditordagen grotendeels op basis van het aantal medewerkers binnen uw ISMS-scope, conform richtlijnen geworteld in ISO/IEC 27006. Een scope van 30 personen vereist doorgaans een paar auditdagen voor fase 2; een scope van 300 personen kan meerdere dagen extra vereisen. Auditordagtarieven liggen doorgaans binnen een gematigd bereik, afhankelijk van de certificerende instelling en de regio, zodat elke extra dag de kosten merkbaar verhoogt.
Scopeafbakeningsbeslissingen. Dit is de grootste hefboom die de meeste planners over het hoofd zien. "Het hele bedrijf" certificeren in plaats van "het SaaS-platform en de ondersteunende infrastructuur" kan uw auditdagen, het aantal beheersmaatregelen en uw interne arbeidsuren verdubbelen of verdrievoudigen. Strakke scopebeslissingen zijn consequent de meest betrouwbare manier om de totale kosten te beheersen.
Technische complexiteit en aantal beheersmaatregelen. Annex A biedt een menu van beheersmaatregelen, en hoeveel er daadwerkelijk van toepassing zijn op uw omgeving bepaalt de implementatie-uren. Een bedrijf dat een handvol clouddiensten gebruikt, heeft een lichtere klus dan een organisatie die on-premises datacenters, meerdere bedrijfsonderdelen en legacy-systemen beheert waarvoor allemaal gedocumenteerde beheersmaatregelen nodig zijn.
Multi-site activiteiten. Elke extra fysieke locatie voegt theoretisch audittijd en reiskosten toe. Gelukkig hanteren certificerende instellingen steekproefprincipes waarmee auditors een representatieve subset van locaties kunnen bezoeken in plaats van elke locatie afzonderlijk, vaak op basis van een vierkantswortelsteekproefbenadering die multi-site-kosten niet lineair laat meeschalen.
Beveiligingsvolwassenheid en overlap met andere frameworks. Een organisatie die al SOC 2 heeft of beheersmaatregelen heeft gekoppeld aan het NIST Cybersecurity Framework, start met een voorsprong. Het hergebruiken van bestaand bewijs en bestaande beheersmaatregelenverwijzingen kan de tijd voor gap-analyse en consultancyuren aanzienlijk verkorten, omdat een groot deel van het documentatiewerk al is gedaan.
Praktische tip: Bepaal uw effectieve personeelsaantal binnen de scope voordat u offertes opvraagt, niet uw totale bedrijfspersoneelsaantal. Certificerende instellingen hanteren het kleinere getal als uw scopedocumentatie de grens duidelijk aangeeft.
Hoe beïnvloedt de implementatieaanpak de totale kosten?
De route die u kiest om compliant te worden, niet alleen uw bedrijfsomvang, bepaalt een groot deel van uw totale uitgaven. Drie routes domineren de markt, elk met een ander kostenprofiel.
- Eigen uitvoering. Een typisch MKB-bedrijf wijst een projectleider en een aantal medewerkers aan die samen ergens tussen de 400 en 800 uur besteden over zes tot negen maanden. Modelleer dit als equivalent van loonkosten, niet als een vage "interne inspanning"-post; bij een gemengd uurtarief van €55 tot €85 bedraagt dat €22.000 tot €68.000 aan arbeidskosten die uw financieel team moet zien, ook al komt er geen factuur voor binnen.
- Consultants. Vaste-prijs-consultancytrajecten voor het MKB bedragen doorgaans €9.000 tot €28.000, en omvatten doorgaans gap-analyse, beleidssjablonen en implementatiebegeleiding. Bevestig wat er niet bij inbegrepen is: veel pakketten stoppen voor technische remediëring, penetratietesten en doorlopende bewijsverzameling.
- Complianceplatformen. Op abonnement gebaseerde platformen automatiseren bewijsverzameling en monitoren van beheersmaatregelen, en verkorten projectdoorlooptijden vaak aanzienlijk. De abonnementskosten variëren afhankelijk van personeelsomvang en integraties, en kunnen een deel van de consultancy- en interne arbeidskosten compenseren.
De keuze tussen deze opties hangt af van drie vragen: hoe snel u wilt certificeren, hoeveel interne capaciteit uw beveiligings- en IT-teams daadwerkelijk hebben, en hoe volwassen uw huidige beheersmaatregelen al zijn. Een bedrijf met sterke bestaande documentatie en een technisch team dat zijn omgeving al goed begrijpt, komt vaak goed weg met een platform en lichte consultancyondersteuning. Een bedrijf dat van nul begint, zonder dedicated beveiligingspersoneel, heeft doorgaans een consultant nodig om kostbare fouten in scoping en ontwerp van beheersmaatregelen te voorkomen.
Wat dekken de kosten van de certificerende instelling en de audit precies?
Facturen van certificerende instellingen hebben een voorspelbare structuur, en als u die begrijpt, kunt u een offerte kritisch beoordelen in plaats van deze klakkeloos te accepteren.
- Fase 1-audit: een documentatiebeoordeling die controleert of uw ISMS, beleid en Verklaring van Toepasselijkheid klaar zijn voor een volledige audit; doorgaans 0,5 tot 1,5 dag
- Fase 2-audit: de inhoudelijke audit die toetst of beheersmaatregelen daadwerkelijk werken zoals gedocumenteerd; doorgaans 1,5 tot 6 dagen, afhankelijk van personeelsomvang en scope
- Auditordagtarieven: doorgaans €1.400 tot €2.800 per dag, vastgesteld door de certificerende instelling en beïnvloed door de markt en de senioriteit van de auditor
- Reis- en verblijfkosten: afzonderlijk gefactureerd voor bezoeken ter plaatse; vraag dit altijd als aparte post op, want het kan duizenden euro's extra betekenen bij multi-site- of internationale audits
- Accreditatie: certificering wordt uitgevoerd door geaccrediteerde derde partijen, niet door ISO zelf, en de accreditatiestatus beïnvloedt zowel de erkenning als de prijs
Accreditatie verdient bijzondere aandacht, omdat het rechtstreeks van invloed is op de waarde van uw certificaat. Een certificerende instelling die geaccrediteerd is door een erkende nationale accreditatie-instantie met IAF-lidmaatschap, zoals de Raad voor Accreditatie (RvA) in Nederland of UKAS in het Verenigd Koninkrijk, geeft uw certificaat internationale erkenning die klanten en auditors vertrouwen. Een niet-geaccrediteerde of lokaal erkende instelling kan een lagere prijs bieden, maar het certificaat weegt minder mee bij inkoopbeoordelingen en leveranciersrisicobeheer, wat u meer kan kosten in verloren opdrachten dan u bespaarde op auditkosten.
Vraag bij het vergelijken van offertes altijd om de auditdagenberekening achter het bedrag, niet alleen het totaalbedrag. Een offerte die fase 1 en fase 2 samenvoegt in één vast bedrag zonder uitsplitsing van dagen, maakt vergelijking met een concurrerende certificerende instelling onmogelijk.
Wat zijn de gebruikelijke kosten per categorie?
Naast auditkosten vormen een handvol terugkerende posten het grootste deel van de voorbereidings- en implementatieuitgaven. Door elke post afzonderlijk te begroten in plaats van ze samen te voegen in één "consultancy"-bedrag, krijgt de financiële afdeling een veel duidelijker beeld van waar het geld daadwerkelijk naartoe gaat.
Een gap-analyse of gereedheidsonderzoek kost doorgaans €2.800 tot €7.500 en moet een van uw eerste aankopen zijn, omdat het de scope verduidelijkt voordat u zich vastlegt op een groter traject. Penetratietesten en kwetsbaarheidsbeheer lopen doorgaans op tot €4.500 tot €18.000 per jaar, afhankelijk van de omgevingsomvang en de testfrequentie. Tooling — bestaande uit endpointdetectie, mobile device management, kwetsbaarhedenscanners en platforms voor beveiligingsbewustzijnstraining — komt doorgaans uit op €2.800 tot €14.000 per jaar na verrekening van licenties voor uw personeelsbestand. Interne audits of "generale repetitie"-pre-audits, uitgevoerd door eigen medewerkers of een ingehuurde auditor, kosten doorgaans €1.800 tot €5.500.
| Bedrijfsomvang | Gap-analyse | Implementatiearbeid/consultancy | Tooling (jaarlijks) | Certificeringsaudit | Geschatte totaalkosten jaar één |
|---|---|---|---|---|---|
| Micro (minder dan 20 medewerkers) | €2.800–€4.700 | €2.800 tot €14.000 | €1.900 tot €5.600 | €2.800–€5.600 | €9.400 tot €28.000 |
| Klein (minder dan 50 medewerkers) | €2.800 tot €5.600 | €9.400 tot €28.000 | €2.800–€5.600 | €4.700–€9.400 | €22.500 tot €67.500 |
| Middelgroot (200–500 medewerkers) | €4.700–€7.500 | €28.000 tot €50.500 | €2.800 tot €14.000 | €7.500 tot €14.000 | €51.500 tot €79.500 |
Deze bandbreedtes sluiten aan bij de bredere marktrange van €6.000 tot €54.000 voor het eerste jaar die gerapporteerd wordt voor kleinere en middelgrote organisaties, waarbij de variatie vrijwel volledig wordt gedreven door scope, personeelsomvang en implementatieaanpak.
Hoeveel kosten surveillance en hercertificering over drie jaar?
Certificering eindigt niet wanneer u fase 2 doorstaat. ISO 27001 werkt volgens een driejarige cyclus, en het weglaten van de doorlopende kosten is de meest voorkomende budgetfout die financieel teams maken.
- Surveillance-audits vinden jaarlijks plaats in jaar één en twee na certificering, en kosten doorgaans 30% tot 50% van uw oorspronkelijke certificeringsauditkosten
- Hercertificering vindt plaats in jaar drie en lijkt sterk op de oorspronkelijke fase 2-audit, aangezien de certificerende instelling uw volledige ISMS opnieuw verifieert in plaats van een subset te steekproeven
- Tooling- en platformabonnementen worden elk jaar verlengd, ongeacht de auditcyclus, en moeten worden gemodelleerd als een vaste jaarlijkse post in plaats van te worden meegenomen in "eenmalige implementatie"-kosten
- Interne FTE-allocatie voor het bijhouden van bewijs, het actualiseren van risicobeoordelingen en het uitvoeren van interne audits vereist doorgaans 0,1 tot 0,3 van een fulltime beveiligings- of compliancefunctie per jaar
Een middelgroot bedrijf dat tienduizenden euro's uitgaf in jaar één, geeft in elk surveillancejaar enkele duizenden euro's uit en een hoger bedrag in het hercertificeringsJaar, waardoor de totale driejarige kosten in een substantieel bereik kunnen uitkomen. Modelleer dit voordat u uw eerste contract met een certificerende instelling tekent, niet nadat uw eerste surveillancefactuur binnenkomt.
Hoe kunt u ISO 27001-kosten verlagen zonder in te leveren op kwaliteit?
Kosten verlagen en compliancewaarde verlagen zijn niet hetzelfde. Deze vier hefbomen verminderen de uitgaven terwijl uw certificaat betekenisvol blijft voor klanten en auditors.
- Beperk uw scope tot wat klanten daadwerkelijk vereisen. Het certificeren van één productlijn en de ondersteunende infrastructuur in plaats van het gehele bedrijf is de snelste manier om tegelijkertijd auditdagen, het aantal beheersmaatregelen en consultancy-uren te verminderen.
- Benut gedeelde verantwoordelijkheidsmodellen van cloudproviders. Als uw infrastructuur draait op een gecertificeerde cloudprovider, erft u bewijs voor fysieke beveiliging en infrastructuurbeheersmaatregelen, waardoor uw eigen team minder hoeft te documenteren.
- Hergebruik SOC 2- of NIST-artefacten. Koppel bestaand compliancebewijs aan ISO 27001-beheersmaatregelen in plaats van documentatie opnieuw op te bouwen; dit alleen al kan de tijd voor gap-analyse en beleidsopstelling aanzienlijk verkorten.
- Onderhandel over meerjarige verplichtingen met uw certificerende instelling. Sommige instellingen bieden gereduceerde dagtarieven of gebundelde surveillanceprijzen wanneer u zich vooraf vastlegt op de volledige driejarige cyclus in plaats van elke audit afzonderlijk te onderhandelen.
Praktische tip: Vraag uw certificerende instelling rechtstreeks of zij een geïntegreerde audit aanbieden die ISO 27001 combineert met een standaard die u al bezit, zoals ISO 9001. Geïntegreerde audits delen fase 2-dagen over standaarden, waardoor de totale audittijd afneemt.
Hoe stelt u een nauwkeurig ISO 27001-budget op?
Volg deze volgorde voordat u een bedrag definitief maakt voor uw bestuur of financieel team.
- Voer eerst een gap-analyse of gereedheidscheck uit. Dit vertelt u uw werkelijke beginvolwassenheid voordat u zich vastlegt op een consultancycontract of platformabonnement dat is afgestemd op het verkeerde probleem.
- Definieer uw scope en Verklaring van Toepasselijkheid duidelijk. Doe dit voordat u offertes opvraagt, want certificerende instellingen prijzen op basis van uw opgegeven scope, niet uw werkelijke bedrijfsomvang.
- Vraag bij elke certificerende instelling die u vergelijkt om auditdagenberekeningen en reiskostenveronderstellingen. Een vast bedrag zonder uitsplitsing maakt echte vergelijking onmogelijk.
- Modelleer interne uren als equivalent van loonkosten. Voeg toolingverlengingen toe aan een driejarige prognose in plaats van jaar één als het volledige verhaal te behandelen.
- Reserveer een remediëringscontingentie, plus een post voor surveillance en hercertificering. Gap-analyses brengen regelmatig onvoorziene technische herstelwerkzaamheden aan het licht, en het weglaten van deze stap is hoe budgetten ver boven de oorspronkelijke raming uitkomen.
Budgetteren op basis van bewijs, niet van papierwerk
De verleiding bij ISO 27001-budgettering is om de goedkoopste weg naar een certificaat te zoeken: een sjablonenpakket kopen, de technische remediëring overslaan en hopen dat de auditor niet te goed kijkt. Die aanpak slaat doorgaans terug bij fase 2, wanneer auditors steeds vaker live, geautomatiseerd bewijs verwachten in plaats van statische schermafbeeldingen die een week voor de audit zijn samengesteld.
Investeer waar het zich terugverdient: doorlopende monitoringstooling en een goed bezette interne onderhoudsfunctie betalen zich elk jaar van uw driejarige cyclus terug. Een eenmalige papierwerkoefening loont precies één keer, en dan vaak nog niet eens.
— Martin
Ontvang een op maat gemaakt ISO 27001-budget in minder dan twee minuten
Elke bandbreedte in dit artikel is een marktgemiddelde. Uw werkelijke bedrag hangt af van uw scope, uw personeelsomvang, uw branche en hoe volwassen uw beheersmaatregelen al zijn — en het uitmiddelen van die variabelen is precies hoe budgetten misgaan. De ISO 27001-kostenrekenmachine van Ismscalculator genereert in realtime een op maat gemaakte kosten- en inspanningsraming, gebenchmarkt tegen organisaties van vergelijkbare omvang en branche, met een volledige volwassenheidsanalyse over alle vier de controlegebieden van ISO/IEC 27001:2022 en een Gantt-stijl implementatietijdlijn die u direct kunt exporteren naar uw planningsdocumenten.

Elke aanname achter uw schatting blijft bewerkbaar, zodat u kunt testen wat er met uw budget gebeurt als u de scope verkleint, een locatie toevoegt of een consultant inwisselt voor een platformabonnement. Sla meerdere scenario's op en vergelijk ze naast elkaar voordat u een bedrag presenteert aan de financiële afdeling. Begin met de gratis gereedheidscheck van 2 minuten om te zien waar uw organisatie staat, of ga direct naar de ISO 27001-gereedheidsanalyse als u een diepgaandere volwassenheidsmeting wilt voordat u zich vastlegt op een volledig implementatiebudget.
Bronnen
- How Much Does ISO 27001 Certification Cost in 2026? | Factorial
- ISO 27001 Certification Cost in 2026: Full Breakdown
- Certification — International Organization for Standardization (ISO)
FAQ
Hoeveel kost ISO 27001?
De meeste kleine en middelgrote organisaties geven in het eerste jaar €6.000 tot €54.000 uit, afhankelijk van scope, personeelsomvang en implementatieaanpak. Surveillance-audits in jaar twee en drie kosten doorgaans 30% tot 50% van dat initiële bedrag per jaar. Gebruik de ISO 27001-kostenrekenmachine voor een bedrag op basis van uw specifieke scope en branche.
Is ISO 27001 moeilijk te behalen?
Het is haalbaar voor de meeste organisaties, maar vereist echte technische en documentatie-inspanning, niet alleen papierwerk. De moeilijkheidsgraad is sterk afhankelijk van uw beginvolwassenheid op het gebied van informatiebeveiliging en hoe nauw u de scope van de certificering afbakent.
Hoeveel kosten ISO-certificeringen in het algemeen?
Kosten variëren sterk per standaard, maar de meeste volgen een vergelijkbare structuur: voorbereiding, implementatie, auditkosten van een certificerende instelling en terugkerende surveillancekosten. ISO 27001 is doorgaans duurder dan eenvoudigere standaarden vanwege de brede set beheersmaatregelen en de op personeelsomvang gebaseerde auditdagen.
Wat is het gemiddelde salaris van een ISO 27001-hoofdauditor?
De beloning van hoofdauditors varieert aanzienlijk per regio, werkgever en ervaringsniveau, en er geldt geen enkel betrouwbaar cijfer voor alle markten. Wat voor budgetteringsdoeleinden meer telt, is het auditordagtarief dat uw certificerende instelling hanteert — doorgaans €1.400 tot €2.800 per dag — omdat dat het bedrag is dat daadwerkelijk op uw factuur verschijnt.