De meeste organisaties dienen rekening te houden met $15.000 tot $50.000 in jaar één, waarbij een beperkte scope uitkomt rond $10.000 en complexe, multi-site omgevingen boven de $60.000 uitkomen. De grootste variabelen zijn de omvang van de scope en het aantal interne uren dat wordt onderschat. Terugkerende kosten na certificering bedragen doorgaans $5.000 tot $25.000 per jaar. Voer eerst een gap-analyse of de readiness-check van de ISMS Calculator uit voordat u een definitief getal vastlegt, zodat deze bandbreedtes worden omgezet naar een cijfer dat specifiek is voor uw organisatie.
Samenvatting:
- Kleinere organisaties met een afgebakende scope kunnen rekenen op circa $10.000 aan initiële kosten, terwijl complexe multi-site projecten vaak meer dan $60.000 bedragen.
- De grootste kostendrijvers zijn scopecomplexiteit, interne personeelsuren en het beveiligingsvolwassenheidsniveau van de organisatie vóór aanvang van het project.
- Externe kosten omvatten gap-analyse, documentatieontwikkeling, tooling, penetratietesten, audits en surveillance, die variëren op basis van scope en omvang.
- Interne arbeidskosten, vaak onderschat, kunnen variëren van $12.000 tot $54.000 afhankelijk van geïnvesteerde uren en worden het best bijgehouden vanaf het begin van het project.
- Het gebruik van fixed-scope offertes, onderhandeling en automatiseringsplatformen kan helpen kosten te beheersen en budgetoverschrijdingen tijdens de implementatie te voorkomen.
Inhoudsopgave
- Wat omvat een ISO 27001-projectbudget eigenlijk?
- Wat drijft uw ISO 27001-implementatiekosten omhoog of omlaag?
- DIY, consultant of platform: welke aanpak past bij uw budget?
- Hoe lang duurt het en wanneer geeft u het geld uit?
- Hoe budgetteert u uren die uw team niet registreert?
- Hoe moet uw budgetteringsworksheet eruitzien?
- Hoe voorkomt u dat een ISO 27001-budget wordt overschreden?
- Bouw uw eigen budgettemplate met gedetailleerde posten
- Wat vertelt u Finance voordat u het getal vastlegt?
- Ontvang een op maat gemaakt ISO 27001-budget in twee minuten
- Waar komen deze cijfers vandaan?
- Bronnen
Wat omvat een ISO 27001-projectbudget eigenlijk?
Een ISO 27001-projectbudget bestaat in feite uit acht of negen afzonderlijke posten die samen worden opgeteld, niet uit één vaste vergoeding. Sommige zijn eenmalige kosten die verbonden zijn aan de eerste certificering. Andere herhalen zich elk jaar zolang u het certificaat behoudt. Door ze apart te benoemen kunt u een verdedigbaar getal opbouwen in plaats van te gokken.
De norm zelf. U heeft een gelicentieerde kopie van ISO/IEC 27001 nodig en in de meeste gevallen ook ISO/IEC 27002 voor implementatierichtlijnen voor beheersmaatregelen. Samen kosten deze circa $170 tot $300 — een afrondingsfout in vergelijking met alle andere kosten — maar als u deze stap overslaat, implementeert uw team op basis van samenvattingen in plaats van de feitelijke vereisten.
Gap-analyse. Dit is een formele beoordeling waarbij uw huidige beheersmaatregelen worden vergeleken met de 93 beheersmaatregelen in Annex A. Reken op $2.000 tot $10.000 afhankelijk van de scope. Beschouw dit als de investering met de hoogste hefboomwerking, omdat hiermee de werkelijke omvang van het project wordt blootgelegd voordat u zich aan een groter budget verbindt.
Documentatie- en beleidsontwikkeling. Het opstellen van uw ISMS-beleid, risicoregister, toepasselijkheidsverklaring en procedures. Organisaties die hiervoor externe hulp inschakelen betalen doorgaans $5.000 tot $20.000; organisaties die dit intern doen, betalen in personeelsuren (meer daarover hieronder).
Tooling en technische beheersmaatregelen. Dit omvat GRC-software, kwetsbaarheidsscanning, encryptie, toegangsbeheer en logging-upgrades die nodig zijn om beheersmaatregelgaten te dichten. Sterk variabel, vaak $3.000 tot $25.000 afhankelijk van uw bestaande infrastructuur.
Penetratietesten. De meeste certificerende instellingen verwachten bewijs van technisch testen. Een penetratietest kost $4.000 tot $15.000, terwijl geautomatiseerde kwetsbaarheidsscanning dichter bij $1.000 tot $5.000 per jaar uitkomt.
Interne audit. Een verplicht ISMS-onderdeel, uitgevoerd door getraind personeel of een uitbestede auditor, doorgaans $2.000 tot $8.000 per cyclus.
Fase 1- en Fase 2-certificeringsaudits. Fase 1 controleert de documentatiegereedheid (vaak 1 tot 2 auditdagen); Fase 2 verifieert de operationele effectiviteit (doorgaans meerdere dagen meer). Gecombineerd heeft een middelgroot bedrijf vaak 8 tot 12 auditdagen nodig, waarbij de vergoedingen van de certificerende instelling voor beide fasen uitkomen op $12.000 tot $22.000.
Surveillance-audits. Jaarlijkse controles gedurende uw driejarige certificeringscyclus, doorgaans $3.000 tot $8.000 per bezoek.
Veelvoorkomende extra's die teams overvallen: een fractional vCISO-retainer voor doorlopend toezicht, extra steekproefvergoedingen voor multi-site organisaties en herstelkosten als de gap-analyse grote tekortkomingen in beheersmaatregelen aan het licht brengt die vóór Fase 1 moeten worden verholpen.
Wat drijft uw ISO 27001-implementatiekosten omhoog of omlaag?
Twee organisaties met hetzelfde aantal medewerkers kunnen sterk verschillende bedragen uitgeven. Het verschil is vrijwel altijd terug te voeren op vier variabelen.
- Personeelsomvang. Certificerende instellingen schalen auditdagen naar het aantal medewerkers, omdat meer mensen meer te bemonsteren bewijs en meer interviews betekenen. Een bedrijf met 20 medewerkers heeft mogelijk 5 tot 6 auditdagen nodig; een bedrijf met 200 medewerkers kan 12 of meer nodig hebben.
- Scopecomplexiteit. Elk extra systeem, extra kantoorlocatie, cloudomgeving of kritieke leverancier vergroot de auditgrens. Een single-site SaaS-bedrijf met drie kernsystemen wordt sneller geauditeerd dan een fabrikant met vijf locaties en verouderde on-premise infrastructuur.
- Beveiligingsvolwassenheid bij aanvang. Een programma dat van nul beheersmaatregelen moet opbouwen kost zowel qua uren als consultancykosten veel meer dan een volwassen programma dat al toegangsreviews, patchingcycli en incidentlogging heeft ingericht.
- Certificerende instelling en steekproefbenadering. Verschillende geaccrediteerde certificerende instellingen hanteren verschillende dagtarieven en steekproefmethodologieën voor multi-site organisaties. Het opvragen van twee of drie offertes voordat u tekent is daarom net zo belangrijk als het bepalen van de scope.
DIY, consultant of platform: welke aanpak past bij uw budget?
Elk implementatietraject voor ISO 27001 ruilt externe uitgaven in voor interne uren. Er is geen gratis optie, alleen een keuze over waar de kosten terechtkomen.
- DIY (intern geleid). Uw team bouwt het ISMS op basis van de norm, vrij beschikbare richtlijnen en interne arbeid. De externe uitgaven blijven laag — vaak alleen de auditvergoedingen en normlicenties — maar de interne uren lopen op tot 200 tot 600 uur gedurende het project. Dit werkt wanneer u al een medewerker met security-expertise en voldoende capaciteit heeft, en mislukt wanneer diezelfde persoon ook een fulltime baan heeft in een andere rol.
- Consultant-geleid. Een externe ISO 27001-consultant voert de gap-analyse uit, schrijft documentatie en begeleidt uw team door de implementatie. Volledige engagements voor het mkb kosten doorgaans $15.000 tot $50.000, soms gefactureerd tegen $150 tot $300 per uur. U krijgt snelheid en zekerheid over auditgereedheid, ten koste van een hogere factuur.
- Platform-ondersteund. GRC- en compliance-automatiseringsplatformen verzorgen het verzamelen van bewijsmateriaal, beleidssjablonen en het bijhouden van beheersmaatregelen via abonnementsprijzen, doorgaans $7.000 tot $30.000 per jaar. Dit verkort de doorlooptijden en vermindert de interne uren die anders opgaan aan handmatig bewijs verzamelen, hoewel het zelden de behoefte aan iemand die de norm begrijpt volledig elimineert.
De meeste ervaren teams kiezen voor een hybride aanpak: platformautomatisering voor bewijs en tracking, een consultant voor gap-analyse en auditcoaching, en intern personeel voor het beleidswerk dat alleen zij correct kunnen contextualiseren. Als uw organisatie cloud-native is, voorkomt u onnodige kosten door tooling af te stemmen op uw werkelijke tech stack voordat u een aanpak kiest.
Hoe lang duurt het en wanneer geeft u het geld uit?
Een gecomprimeerde doorlooptijd van 3 maanden is haalbaar voor een zeer kleine, volwassen organisatie, maar 6 tot 9 maanden is de realistische bandbreedte voor de meeste mkb-organisaties. Complexe of multi-site scopes lopen regelmatig 9 tot 12 maanden of langer.
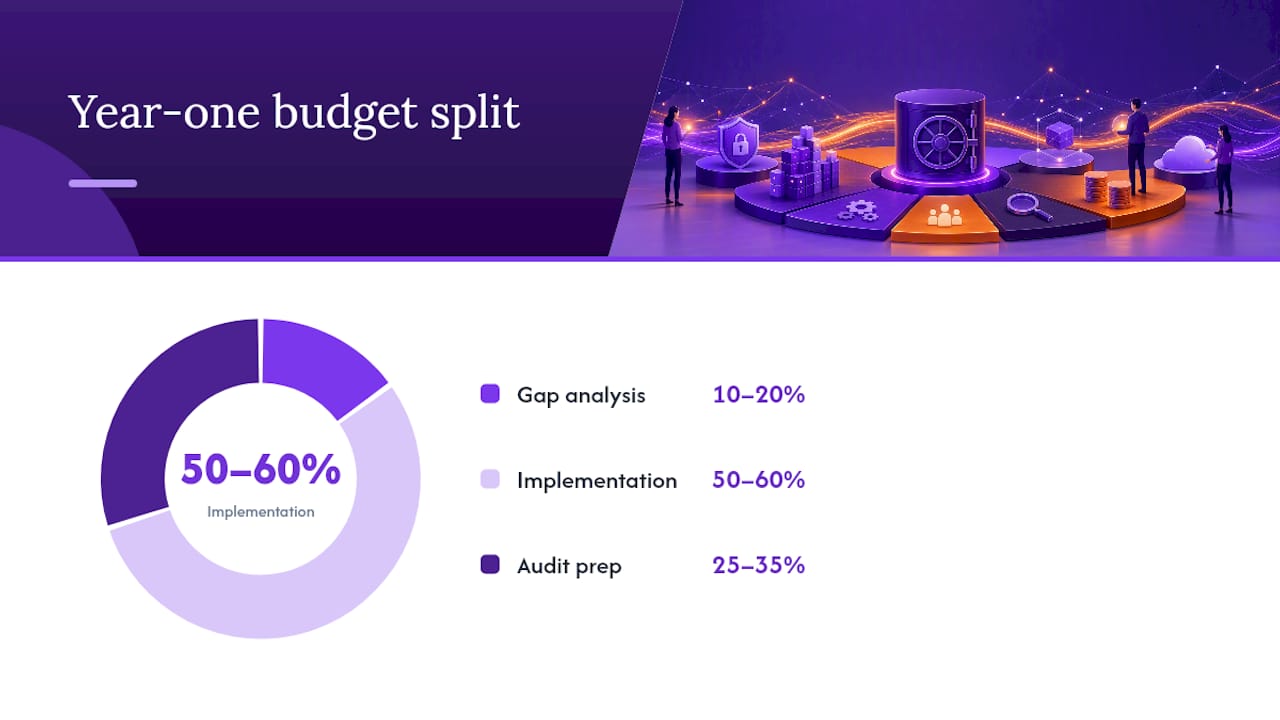
De uitgaven verdelen zich niet gelijkmatig over dat tijdvenster. Een globale faseverdeling van het jaar-één-budget ziet er als volgt uit:
- Gap-analyse en onboarding (maanden 1 tot 2): 10 tot 20% van het jaar-één-budget.
- Implementatie, beheersmaatregelen en documentatie (maanden 2 tot 6): 50 tot 60% van het jaar-één-budget — de zwaarste fase voor zowel consultancykosten als interne uren.
- Auditvoorbereiding en certificering (maanden 6 tot 9): 25 tot 35% van het jaar-één-budget, inclusief interne audit, herstelwerkzaamheden en Fase 1/Fase 2-vergoedingen.
Het comprimeren van de doorlooptijd verkleint het totaal niet, het concentreert het alleen. Een implementatie van drie maanden betekent doorgaans premium consultanttarieven en penetratietesten en audits die direct op elkaar volgen in plaats van gespreid, wat de piekuitgaven verhoogt ook al blijft het totaalbudget vergelijkbaar.
Hoe budgetteert u uren die uw team niet registreert?
Interne arbeidskosten zijn de kostenpost die security managers het meest onderschatten, en zijn doorgaans de reden dat budgetten de prognoses overschrijden. De oplossing is een eenvoudige berekening: het totaal geschatte aantal uren vermenigvuldigd met een gewogen uurtarief over de betrokken functies geeft uw interne kostenpost.
Praktijkdata plaatst intern implementatiewerk op 200 tot 600 uur, verspreid over security-personeel, IT, HR en afdelingshoofden die worden ingeschakeld voor bewijs en interviews. Bij een gewogen tarief van $60 tot $90 per uur inclusief managementtijd resulteert dat in $12.000 tot $54.000 aan arbeidskosten die nooit op een leveranciersfactuur verschijnen, maar die absoluut zichtbaar worden in verloren productiviteit elders.
De zwaarste uren-verslinders zijn voorspelbaar:
- Het opstellen van beleid en procedures.
- Het verzamelen van bewijs en documentatie voor elke beheersmaatregel.
- Herstelwerkzaamheden die tijdens de gap-analyse zijn geïdentificeerd.
- Vergadertijd voor stakeholderinterviews en reviewrondes.
Pro-tip: Houd uren bij in een gedeeld logboek vanaf week één, ook al is het globaal. De meeste teams beseffen pas achteraf hoeveel tijd ISO 27001 heeft gekost — op het moment dat het te laat is om de scope te heronderhandelen of extra capaciteit aan te vragen.
U kunt deze kostenpost beperken met beleidssjablonen in plaats van alles van nul op te bouwen, automatisering voor het verzamelen van bewijs, gerichte training zodat minder mensen door de norm begeleid hoeven te worden, en tijdelijke contractondersteuning specifiek tijdens de documentatiecrunch. Geen van deze maatregelen elimineert de uren volledig, maar elk scheelt een reëel percentage van het totaal.
Hoe moet uw budgetteringsworksheet eruitzien?
Hieronder vindt u een startworksheet die u kunt kopiëren naar een spreadsheet en aanpassen aan uw werkelijke scope. Gebruik de lage kolom voor een lean, single-site mkb-organisatie met volwassen beveiliging; de typische kolom voor een standaard mid-market implementatie; de hoge kolom voor enterprise-, multi-site- of laagvolwassen startpunten.
Pas de reserveringspost aan op basis van hoe zeker u bent van elke invoer; modelreferentiecijfers verdienen een bredere marge dan een ondertekende offerte in handen. Als een post niet van toepassing is op uw organisatie, zet die dan op nul in plaats van de rij te verwijderen, zodat Finance kan zien wat is overwogen en uitgesloten.
Hoe voorkomt u dat een ISO 27001-budget wordt overschreden?
Kostenbeheersing bij een ISO 27001-project vindt plaats aan de onderhandelingstafel, niet nadat de factuur is ontvangen.
- Druk certificerende instellingen voor een vastgelegde steekproefbenadering als u meerdere locaties heeft; minder bemonsterde locaties betekenen minder factureerbare auditdagen.
- Vraag consultancybureaus om fixed-scope offertes met daglimiet en genoemde deliverables in plaats van open-ended uurramingen.
- Gebruik platformautomatisering specifiek om de terugkerende interne uren te verminderen die surveillance-audits elk jaar vereisen.
- Vraag schriftelijk een prijs op voor surveillance-audits in de jaren na certificering, niet alleen de initiële certificeringsofferte.
Pro-tip: Een offerte die alleen het eerste-jaarscijfer vermeldt en niets zegt over surveillanceprijzen is een waarschuwingssignaal. Dat geldt ook voor een vage scopebeschrijving, geen uitsplitsing van auditdagen, of uurfacturering zonder maximum. Veelgemaakte budgetteringsfouten herhalen zich over projecten heen, wat ze eenvoudig maakt om op te screenen voordat u iets ondertekent. Een korte security review van een partner als Cost Beacon kan ook technologische uitgaven signaleren die u anders standaard in het ISO-budget zou opnemen.
Bouw uw eigen budgettemplate met gedetailleerde posten
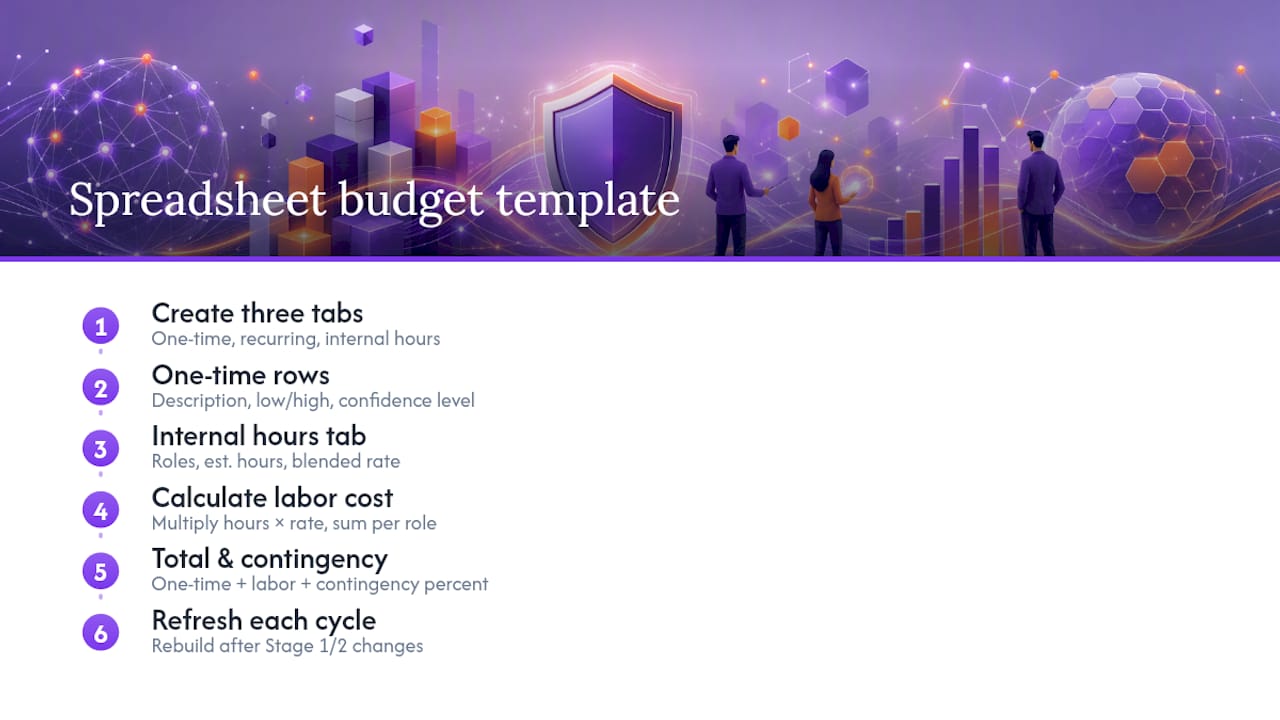
Begin met drie tabbladen in een spreadsheet: eenmalige kosten, terugkerende kosten en interne uren. Elke eenmalige rij heeft vier kolommen nodig: omschrijving, lage schatting, hoge schatting en betrouwbaarheidsniveau. Het betrouwbaarheidsniveau telt zwaarder dan mensen denken. Een offerte die u al in handen heeft, verdient een smalle bandbreedte; een gepubliceerd cijfer dat u uit een gids heeft gehaald, verdient een bredere — vaak minus 25% tot plus 75% totdat u een echt getal heeft.
Vermeld voor het tabblad interne uren elke betrokken functie (security lead, IT-beheerder, HR, afdelingsmanagers), het geschatte aantal uren per functie en een gewogen tarief per functie. Vermenigvuldig en tel op voor uw totale arbeidskosten. Dit tabblad is het tabblad dat de meeste templates overslaan, en het is het tabblad dat u behoedt voor een onverwachte verrassing midden in het project.
Voeg een formule-rij toe die eenmalige kosten plus interne uren omgezet naar euro's plus een reserveringspercentage optelt, wat u het getal geeft dat u daadwerkelijk aan Finance presenteert. Bouw dit template opnieuw op elke certificeringscyclus in plaats van het origineel te hergebruiken, omdat uw volwassenheidsniveau en scope beide veranderen nadat u Fase 1 en Fase 2 al eens heeft doorlopen.
Wat vertelt u Finance voordat u het getal vastlegt?
Een werkbare pitch aan uw CFO klinkt als volgt: "ISO 27001 kost $X in jaar één en $Y jaarlijks daarna, voornamelijk gedreven door scope en interne uren; een gap-analyse van $2.000 tot $10.000 zal deze schatting aanscherpen voordat we ons committeren." Gebruik tijd-tot-certificering, percentage operationele beheersmaatregelen en verwachte surveillance-kosten als uw kern-KPI's, en laat de gap-analyse goedkeuren voordat u een vastgelegd getal presenteert.
— Martin
Ontvang een op maat gemaakt ISO 27001-budget in twee minuten
Elke bandbreedte in dit artikel is een startpunt, niet uw definitieve getal. Uw werkelijke cijfer hangt af van personeelsomvang, scope, sector en hoe volwassen uw huidige beheersmaatregelen al zijn — precies wat een generieke budgetteringshandleiding u niet kan vertellen. Een realtime calculator kan dat gat dichten: voer uw bedrijfsomvang, sector en beveiligingsvolwassenheid in en het genereert een op maat gemaakte kosten- en inspanningsraming vergeleken met een transparante modelreferentie.

Naast de schatting zelf omvatten functies vaak een volwassenheidsbeoordeling over alle vier de ISO/IEC 27001:2022-beheersmaatregelthema's, een aanpasbaar Gantt-diagram voor de fasering van de implementatie en de mogelijkheid om meerdere budgetscenario's op te slaan en te vergelijken voordat u ze aan Finance presenteert. Als u nog bezig bent met uw gap-analyse, begin dan met de gratis ISO 27001-readiness assessment — een check van twee minuten die de bandbreedtes in dit artikel omzet naar cijfers die specifiek zijn voor uw organisatie.
Waar komen deze cijfers vandaan?
- De certificeringspagina van ISO bevestigt dat audits worden uitgevoerd door onafhankelijke, geaccrediteerde certificerende instellingen, wat verklaart waarom de prijzen per aanbieder variëren in plaats van een vaste ISO-tariefkaart te volgen.
- De ISO 27001 Certification Cost breakdown leverde het grootste deel van de dollarsbandbreedtes die zijn gebruikt in de kostenspecificatie, het werkblad en de secties over implementatiebenaderingen.
- Het budgetteringswhitepaper van 27001Academy onderbouwde de methode voor de omrekening van interne uren en de betrouwbaarheidsniveaabenadering die in het werkbladtemplate wordt gebruikt.
Bronnen
- ISO 27001 Certification Cost in 2026: Full Breakdown
- How to Budget an ISO 27001 Implementation Project
- Certification — ISO