De meeste enterprises moeten rekenen op een sterk variërend ISO 27001-budget voor het eerste jaar, dat in de eerste plaats wordt bepaald door hoe nauw u de scope van de certificering definieert en hoeveel interne uren u investeert in het verzamelen van bewijsmateriaal. Plan voor een driejarige commitment, aangezien surveillance-audits en hercertificering op een terugkerende cyclus plaatsvinden.
TL;DR:
- Door de scope te beperken tot één business unit of productlijn kunt u de certificeringskosten aanzienlijk verlagen, vaak tot bijna de helft.
- Organisatorische complexiteit en meerdere locaties, met name betrokkenheid van externe contractors en meerdere vestigingen, verhogen de interne personeels- en audituren aanzienlijk.
- Door een contingentiebudget op te nemen voor auditbevindingen, met name afwijkingen, voorkomt u vertragingen en verborgen kosten tijdens de certificering.
- Integratie van bestaande frameworks zoals SOC 2 of NIST kan kosten verlagen door overlap in beheersmaatregelen, maar slecht beheerde segmentering kan leiden tot duplicatie en extra inspanning.
Inhoudsopgave
- Managementsamenvatting: Wat u dit kwartaal moet goedkeuren
- Hoe beïnvloedt de ISO 27001-auditcyclus de kosten?
- Wat zijn de gespecificeerde kosten van ISO 27001-certificering?
- Hoe beïnvloeden scope en personeelsomvang de ISO 27001-kosten?
- Hoe ziet een driejarig ISO 27001-budget eruit?
- Hoe kunt u ISO 27001-kosten verlagen zonder in te leveren op kwaliteit?
- Hoe de ISMS Calculator deze bandbreedtes omzet naar uw specifieke getal
- Budgetteren voor beveiligingsbewustzijn en cultuurverandering
- Waarom u een contingentiebudget nodig heeft voor auditbevindingen
- Integratiekosten met bestaande IT- en beveiligingsframeworks
- Hoe personeelsverloop de certificeringskosten beïnvloedt
- Wat financieel verantwoordelijken stelselmatig onderschatten
- Vraag een op maat gemaakte schatting aan voordat u naar finance gaat
- Bronnen
- FAQ
Managementsamenvatting: Wat u dit kwartaal moet goedkeuren
Verdeel uw ISO 27001-budget in twee categorieën voordat u iets voorlegt aan finance. Eenmalige implementatiekosten (gap-analyse, consultancy, initiële certificeringsaudit) zijn het zwaarst in jaar één. Terugkerende kosten (jaarlijkse surveillance-audits, GRC-toolinglicenties, bijscholingstrainingen) blijven elk jaar daarna bestaan en nemen nauwelijks af, ook al bent u al een tijdje gecertificeerd.
Zorg dat u deze drie zaken geregeld heeft voordat u om een bedrag vraagt:
- Beperk de scope. Besluit of u één business unit, één productlijn of de gehele enterprise certificeert. Scope bepaalt alles wat daarna volgt.
- Voer een gap-analyse uit. U kunt de consultancy- of interne uren niet nauwkeurig begroten totdat u weet hoe ver uw huidige beheersmaatregelen afliggen van de ISO 27001-vereisten.
- Verzamel 2 tot 3 offertes. Vraag zowel certificerende instellingen als implementatieconsultants een offerte op basis van uw gedefinieerde scope, niet op basis van een generiek pakket.
Auditbevindingen, scope-uitbreiding en vertraagde bewijsverzameling zijn de norm, niet de uitzondering, en een raad van bestuur die inzicht heeft in datalekkosten-benchmarks uit bronnen zoals Statista's regionale analyse van datalekkosten zal begrijpen waarom die buffer van belang is.
Hoe beïnvloedt de ISO 27001-auditcyclus de kosten?
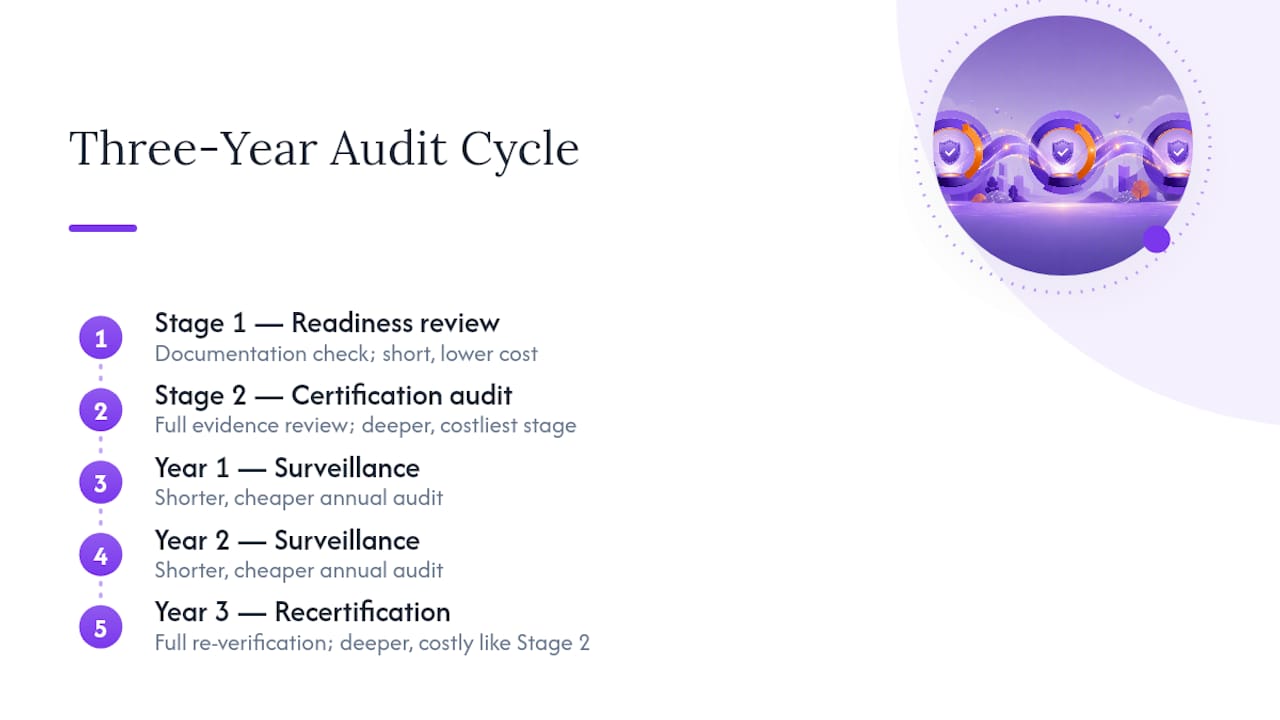
Uw certificering loopt op een vaste driejarige klok, en elke fase heeft andere kosten. Fase 1 is een documentatie- en gereedheidsreview: de auditor controleert of uw Information Security Management System (ISMS) op papier bestaat en of u daadwerkelijk klaar bent voor het diepgaandere onderzoek. Fase 2 is waar de werkelijke kosten zitten. Het betreft een volledige bewijsreview met steekproefsgewijze controle van beheersmaatregelen in de praktijk, ter plaatse of op afstand, en omvat doorgaans meer auditdagen dan Fase 1.
Na certificering treedt u een terugkerende driejarige cyclus in: jaarlijkse surveillance-audits in jaar één en twee, gevolgd door een volledige hercertificeringsaudit in jaar drie die qua diepgang vergelijkbaar is met Fase 2. Surveillance-audits zijn individueel korter en goedkoper, maar ze stoppen nooit. Hercertificering kost meer dan één surveillance-audit, omdat de certificerende instelling het gehele systeem opnieuw moet verifiëren in plaats van alleen steekproefsgewijs wijzigingen te beoordelen.
Dit is het detail dat de meeste budgetgidsen overslaan: ISO/IEC 27006 regelt hoe certificerende instellingen auditdagen berekenen, maar de feitelijke dagtabellen bevinden zich achter de betaalmuur van ISO. Dat betekent dat geen enkele certificerende instelling een publieke tariefkaart publiceert. Elke offerte wordt per opdracht onderhandeld, op basis van uw personeelsomvang, locaties en scope. Beschouw elk vast bedrag dat u online ziet als een referentiepunt, niet als een offerte.
Wat zijn de gespecificeerde kosten van ISO 27001-certificering?
Een enterprise-budget valt uiteen in zes kostenposten, en elk gedraagt zich anders afhankelijk van de volwassenheid van uw organisatie.
- Gap-analyse: €4.500 tot €18.500, doorgaans een fixed-fee consultancyopdracht van twee tot vier weken.
- Consultancy en implementatieondersteuning: €18.500 tot €74.000, schaalbaar naarmate meer van de vier Annex A-beheerthema's van de grond af opgebouwd moeten worden.
- Interne personeelstijd: vaak de grootste kostenpost zodra u uren omrekent naar euro's. Een beveiligingsverantwoordelijke die zes maanden lang tien uur per week besteedt tegen een gemengd uurtarief van €70 komt uit op ongeveer €18.200, nog los van IT-, HR- en afdelingshoofden die worden ingeschakeld voor bewijsverzameling.
- Certificeringsauditkosten: Fase 1 en Fase 2 samen lopen voor een middelgroot enterprise-scope doorgaans op tot €14.000 tot €37.000, per opdracht geoffreerd aangezien geen enkele certificerende instelling een publiek tarief publiceert.
- Penetratietesten: €7.500 tot €23.000 per jaar, afhankelijk van hoeveel systemen binnen de scope vallen.
- Training: €2.800 tot €14.000 voor de initiële uitrol van beveiligingsbewustzijn binnen de organisatie.
Twee voorbeeldbudgetten illustreren hoe deze kosten optellen. Een SaaS-bedrijf met 200 medewerkers dat één kernproductlijn certificeert, komt in jaar één mogelijk uit op circa €88.000: €9.300 gap-analyse, €41.500 consultancy, €20.400 interne personeelstijd, €16.700 Fase 1- en Fase 2-auditkosten, geen penetratietesten (inbegrepen bij consultancy) en €4.600 training en reiskosten. Een enterprise met 1.200 medewerkers die meerdere business units over drie locaties certificeert, kan uitkomen op circa €195.000, waarbij consultancy alleen al €65.000 bereikt en interne personeelstijd boven de €46.000 uitkomt omdat meer afdelingen binnen de scope vallen.
Nog één aandachtspunt voor inkoop: GRC-platformabonnementen die worden aangeboden via marktplaatsen zoals AWS zijn afzonderlijk gepubliceerde bedragen. Ze dekken softwarelicenties, niet auditkosten, en verschijnen als jaarlijkse kostenpost ongeacht uw positie in de auditcyclus. De ISO 27001-projectbudgetopbouw van Ismscalculator biedt een vergelijkbare bandbreedte als u uw eigen cijfers wilt toetsen aan een gedocumenteerd voorbeeld.
Hoe beïnvloeden scope en personeelsomvang de ISO 27001-kosten?
Scope is de grootste hefboom die u zelf in handen heeft. Het certificeren van één kernservice in plaats van de gehele enterprise kan de audittijd en -kosten bijna halveren, omdat minder mensen, systemen en locaties binnen de auditgrens vallen.
Het tellen van medewerkers heeft een addertje onder het gras dat veel financiële teams verrast: ISO/IEC 27006 telt iedereen die werkzaamheden verricht binnen de ISMS-scope, inclusief contractors en externe medewerkers, niet alleen vaste medewerkers. Als uw uitbestede helpdesk in-scope systemen aanraakt, tellen zij mee voor auditdagen ook al staan ze niet op uw loonlijst.
Drie praktische scopingmaatregelen houden de kosten beheersbaar. Ten eerste: definieer een servicegerichte grens in plaats van het hele bedrijf op dag één te certificeren. Ten tweede: overweeg gefaseerde certificering, waarbij u een kernproduct nu certificeert en de scope uitbreidt in jaar twee of drie. Ten derde: maak gebruik van locatiesampling-regels om te voorkomen dat u elke vestiging volledig moet auditeren wanneer u meerdere kantoren met vergelijkbare beheersmaatregelen heeft.
De meest voorkomende valkuil is scope-uitbreiding tijdens de implementatie, waarbij "laten we dit andere systeem er ook maar bij betrekken" stilletjes uw auditdagen verdubbelt. Vergrendel de scope voordat u offertes aanvraagt. De gids van Ismscalculator voor SaaS- en techbedrijven beschrijft in meer technisch detail hoe personeelsomvang en systeemgrenzen op elkaar inwerken.
Hoe ziet een driejarig ISO 27001-budget eruit?
Certificering is een financiële verplichting voor drie jaar, geen eenmalige projectuitgave. Zo valt de cashflow doorgaans uit:
- Jaar 1: Volledige implementatiekosten plus de initiële Fase 1- en Fase 2-audit. Dit is het moment waarop 100% van uw gap-analyse, consultancy en initiële auditkosten het budget raken.
- Jaar 2: Een surveillance-audit, doorgaans aanzienlijk goedkoper geprijsd dan de initiële certificeringskosten, plus doorlopende toolingabonnementen en bijscholingstrainingen.
- Jaar 3: Een hercertificeringsaudit die qua diepgang vergelijkbaar is met Fase 2, duurder geprijsd dan een surveillance-audit maar in de regel nog steeds lager dan de totale uitgaven van jaar één, omdat uw ISMS nu volwassen is en bewijsverzameling sneller gaat.
Opgeteld over alle drie jaren vertegenwoordigen surveillance- en hercertificeringsaudits samen vaak 60% tot 70% van uw initiële certificeringskosten. Bouw een contingentiereserve in voor elk jaar, niet alleen jaar één, en houd een interne personeelsbuffer aan voor degene die eigenaar is van de bewijsverzameling, aangezien verloop in die rol een reëel planningsrisico vormt.
Wat timing betreft: het boeken van uw certificerende instelling vóór maand zes van uw projectplanning vermindert het planningsrisico aanzienlijk. De beschikbaarheid van auditors is vaak de grootste bottleneck in het hele proces, en een late boeking kan uw certificeringsdatum maanden vertragen, waardoor u langer consultants betaalt zonder een certificaat te kunnen tonen.
Hoe kunt u ISO 27001-kosten verlagen zonder in te leveren op kwaliteit?
Kostenbeheersing werkt het best wanneer u korte-, middellange- en langetermijntactieken van elkaar scheidt in plaats van overal tegelijk te snijden.
Op korte termijn: beperk uw initiële scope en plan gefaseerde uitbreiding in plaats van alles gelijktijdig te certificeren. Op middellange termijn: implementeer GRC-automatisering om uren voor bewijsverzameling te reduceren, want handmatig screenshots verzamelen is een van de grootste verborgen tijdverspillers bij elke implementatie. Op lange termijn: verankert u beheersmaatregelen institutioneel zodat surveillance-audits kleinere steekproeven vereisen en minder interne voorbereiding per jaar, omdat auditors minder samplen wanneer uw bewijsspoor consistent georganiseerd is.
- Onderhandel waar mogelijk over fixed-fee consultancyopdrachten in plaats van uurtarieven.
- Hergebruik bestaande IT-beleid en -procedures in plaats van nieuwe te schrijven.
- Vraag gespecificeerde offertes op bij minimaal twee certificerende instellingen voordat u een keuze maakt.
Pro-tip: Vraag uw consultant welke beheersmaatregelen u al voldoet via bestaande frameworks zoals SOC 2 of NIST voordat u betaalt voor dubbel werk. Overlap tussen frameworks komt veel voor, en de meeste consultants benoemen dit niet tenzij u er expliciet naar vraagt.
Hoe de ISMS Calculator deze bandbreedtes omzet naar uw specifieke getal
Generieke bandbreedtes brengen u slechts zo ver in een boardpresentatie. De ISO 27001 Cost Calculator van Ismscalculator neemt uw werkelijke personeelsomvang, systemen binnen de scope, huidige beveiligingsvolwassenheid, aantal locaties en beoogde planning, en levert een gespecificeerde uitsplitsing in plaats van een schatting.
U krijgt een Gantt-achtige implementatieplanning, een PDF-export voor inkoop en een benchmarkvergelijking met modelreferentiewaarden. Sla twee of drie scenario's naast elkaar op — het beste geval, het verwachte geval en het contingentiegeval — zodat finance precies kan zien welke aannames het getal beïnvloeden voordat iemand een contract tekent.
Budgetteren voor beveiligingsbewustzijn en cultuurverandering
Technische beheersmaatregelen stellen de auditor tevreden. Cultuurverandering is wat die maatregelen na de certificeringsdatum blijft laten werken. De meeste enterprises budgetteren te weinig voor deze post, omdat ze niet als één factuur verschijnen maar als terugkerende uren verspreid over de hele organisatie.
Plan voor €2.800 tot €14.000 aan initiële trainingsuitrol, inclusief beveiligingsbewustzijnssessies, phishing-simulatietools en rolspecifieke training voor medewerkers die met gevoelige gegevens werken. Dat zijn de zichtbare kosten. De onzichtbare kosten zijn de tijd die elke medewerker besteedt aan trainingen, het invullen van bevestigingsformulieren en het aanpassen van dagelijkse gewoonten zoals wachtwoordbeheer of gegevensverwerking.
Voor een organisatie van 500 mensen vertegenwoordigt zelfs 30 minuten verplichte training per medewerker 250 uur aan geaggregeerde tijd. Tegen een gemengd tarief over alle functies is dat een reëel bedrag dat financiële teams vaak over het hoofd zien wanneer ze alleen naar de trainingsleveranciersfactuur kijken.
Budgetteer jaarlijkse opfrissers, niet alleen bij de lancering. ISO 27001-auditors verwachten bewijs van doorlopende bewustwordingsactiviteiten, niet een eenmalig startevenement, en surveillance-audits zullen hierom vragen. Het opzetten van een lichtgewicht kwartaalpuntcontact — een korte e-mailcampagne, een phishingtest, een video van vijf minuten — kost veel minder dan een volledige jaarlijkse her-training en houdt het bewijsspoor in stand dat auditors willen zien.
Beschouw dit als een permanente operationele kostenpost van uw ISMS, niet als een projectuitgave die eindigt zodra het certificaat binnenkomt. Organisaties die te weinig budgetteren voor cultuurverandering merken vaak dat hun surveillance-audits langer duren omdat medewerkers geen bewustzijn kunnen aantonen tijdens ondervraging, wat extra auditdagen en kosten oplevert precies op het moment dat u dacht dat het moeilijkste achter de rug was.
Waarom u een contingentiebudget nodig heeft voor auditbevindingen
Auditbevindingen zijn geen teken van falen. Ze zijn bij een eerste certificering vrijwel zeker, en uw budget moet die realiteit weerspiegelen in plaats van uit te gaan van een vlekkeloze doorgang.
Kleine afwijkingen (minor nonconformities) zijn de meest voorkomende uitkomst van Fase 2-audits. Ze vereisen een correctief actieplan, bewijs van herstel en soms een follow-up review voordat het certificaat wordt afgegeven. Elk van die stappen kost tijd, en tijd vertaalt zich naar euro's, of het nu gaat om interne personeelstijd of aanvullende consultancyondersteuning om de afwijking snel te sluiten.
Grote afwijkingen (major nonconformities) zijn zeldzamer maar veel kostbaarder. Ze kunnen de certificering volledig vertragen en vereisen een volledige heraudit van het betreffende beheergebied voordat de certificerende instelling iets afgeeft. Als dit vlak voor een contractdeadline gebeurt waarbij een klant wacht op uw ISO 27001-certificaat, zijn de kosten niet alleen de herauditvergoeding maar ook het zakelijke risico van een vertraagde verkoop.
De gap-analysefase zou u een vroege indicatie moeten geven van hoeveel bevindingen u kunt verwachten, dus beschouw een overhaaste of overgeslagen gap-analyse als een directe oorzaak van contingentierisico later.
Neem de reserve expliciet op in uw capex- of opex-goedkeuringspakket, gelabeld als contingentie in plaats van verborgen in een grotere post die er opgeblazen uitziet. Raden van bestuur keuren contingentieposten gemakkelijker goed wanneer ze worden benoemd en onderbouwd dan wanneer ze zijn weggestopt in een groter bedrag.
Integratiekosten met bestaande IT- en beveiligingsframeworks
Weinig enterprises implementeren ISO 27001 als hun eerste framework. De meesten draaien al SOC 2, NIST CSF, HIPAA of een eigen beveiligingsprogramma, en de integratievraag is of dat bestaande werk uw ISO 27001-budget verlaagt of verhoogt.
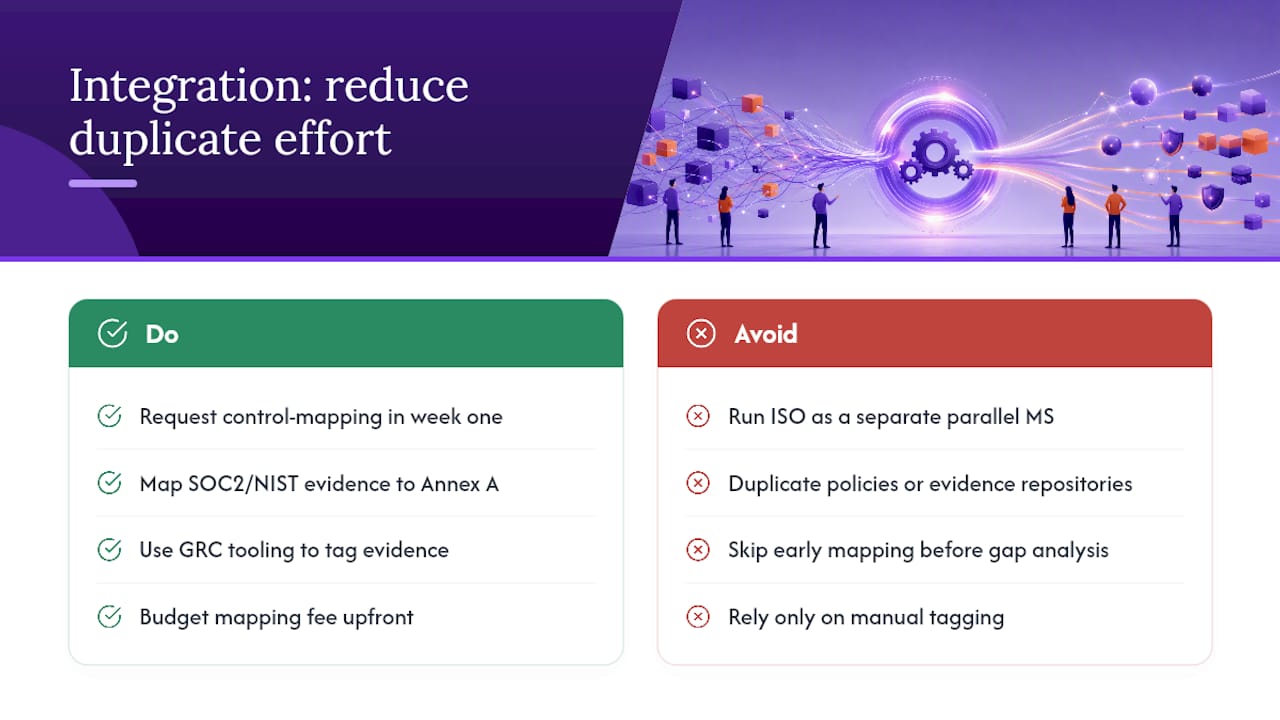
Goed gedaan, verlaagt integratie de kosten. De overlap in beheersmaatregelen tussen ISO 27001 en SOC 2 Type II is aanzienlijk, met name op het gebied van toegangscontrole, wijzigingsbeheer en incidentrespons. Als uw consultant bestaand SOC 2-bewijsmateriaal in kaart brengt tegen de Annex A-beheersmaatregelen van ISO 27001 voordat er van scratch begonnen wordt, voorkomt u dat u twee keer betaalt voor dezelfde documentatie en bewijsverzameling.
Slecht gedaan, verhoogt integratie de kosten. ISO 27001 uitvoeren als een volledig apart managementsysteem — met een eigen beleidsset, een eigen bewijsrepository en een eigen reviewcyclus — dupliceert inspanningen die uw team al levert voor andere frameworks. Die duplicatie verschijnt als extra interne personeelstijd en extra consultancy-uren om twee parallelle systemen te onderhouden die grotendeels hetzelfde terrein bestrijken.
De praktische stap is uw consultant in week één te vragen om een beheersmaatregelen-mapping, zelfs voordat de gap-analyse begint. Dit voegt doorgaans een bescheiden vergoeding toe aan het begin van het project, maar bespaart vaak veelvouden van die kosten door te identificeren welke beleidsregels, risicobeoordelingen en auditbewijzen hergebruikt kunnen worden in plaats van opnieuw opgebouwd. Dit is ook waar GRC-tooling zijn abonnementskosten verdient: platforms gebouwd voor compliance met meerdere frameworks laten u één stuk bewijs tegelijk taggen aan meerdere frameworks, waardoor het probleem van dubbele inspanning structureel wordt opgelost in plaats van handmatig. De gids over veelgemaakte budgetteringsfouten van Ismscalculator behandelt dit integratieblinde vlak uitgebreider, omdat het een van de meest voorkomende bronnen is van onderschatte kosten in jaar één. Voor SaaS-teams die snel nieuwe compliance-tooling opzetten, biedt een partnerresource over het uitrollen van SaaS-platforms zonder langdurige IT-implementatie een nuttig parallel kader voor nadenken over implementatiesnelheid.
Hoe personeelsverloop de certificeringskosten beïnvloedt
Personeelsverloop tijdens een certificeringsproject is een van de minst besproken budgetrisico's, en het treft harder dan de meeste financieel verantwoordelijken verwachten. ISO 27001-implementatie is sterk afhankelijk van een klein aantal mensen — vaak een beveiligingsverantwoordelijke, een compliance-manager of een IT-directeur — die de institutionele kennis over de projectstatus dragen. Wanneer die persoon halverwege de implementatie vertrekt, hoeft de vervanger niet alleen te onboarden. Diegene moet de volledige scope, beheersmaatregelen-mapping en bewijsstatus opnieuw leren, vaak zonder volledige documentatie van de stand van zaken.
De directe kosten zijn her-training en kennisoverdracht, wat weken aan de planning kan toevoegen en duizenden euro's aan consultancy-uren om een nieuwe verantwoordelijke weer op snelheid te brengen. De indirecte kosten zijn planningsuitloop. Als uw boeking bij de certificerende instelling was gebaseerd op een bepaalde gereedheidsdatum en verloop die datum naar achteren schuift, betaalt u ofwel een herplanningsvergoeding ofwel verliest u uw slot volledig en wacht u op het volgende beschikbare auditvenster.
Verloop na certificering brengt andere maar verwante kosten met zich mee: trainingsopfrissers. Elke nieuwe medewerker die na certificering in dienst treedt, heeft beveiligingsbewustzijnstraining nodig voordat deze in-scope systemen aanraakt, en elk vertrek betekent bijgewerkte toegangsreviews en uitdiensttreding-bewijs dat auditors zullen controleren tijdens de volgende surveillance-audit. Sectoren met hoog verloop — retail, horeca, callcenters — moeten trainingsopfrissers budgetteren als een terugkerende kwartaalkosten in plaats van een jaarlijkse, omdat de kloof tussen nieuwe medewerkersinductie en de volgende geplande training een reëel compliance-blootstellingsvenster creëert.
Ontwikkel vroeg een documentatiegewoonte: houd implementatiestatus, eigenaarschap van beheersmaatregelen en bewijslocaties bij in een gedeeld systeem dat een vertrek overleeft, niet alleen in iemands hoofd. Het kost vrijwel niets om bij te houden en het is de goedkoopste verzekering tegen de duurste soort vertraging.
Wat financieel verantwoordelijken stelselmatig onderschatten
Interne personeelstijd is de kostenpost die elk enterprise-budget fout inschat, meestal doordat alleen de uren van het beveiligingsteam worden meegeteld en de tientallen kleinere bijdragen van IT, HR en afdelingshoofden die worden ingeschakeld voor bewijsverzameling worden genegeerd. Die verborgen opportuniteitskosten evenaren of overtreffen de consultancyvergoedingen zodra u ze eerlijk optelt.
Wanneer u dit budget presenteert aan de raad van bestuur, koppel het dan direct aan omzetrisico. Presenteer ISO 27001 als datgene wat enterprise-contracten vrijmaakt waarvoor certificering vereist is, niet als een pure compliance-uitgave, en het goedkeuringsgesprek verloopt een stuk vlotter.
— Martin
Vraag een op maat gemaakte schatting aan voordat u naar finance gaat
Elke bandbreedte in dit artikel is een startpunt, niet uw werkelijke getal. Uw echte budget hangt af van uw personeelsomvang, uw scope en uw huidige volwassenheidsniveau, en gissen naar die invoerwaarden is hoe jaar-één-schattingen in maand zes 40% afwijken.

De gratis gereedheidsscan van 2 minuten van Ismscalculator geeft u in minder dan twee minuten een basisschatting zonder registratie, gebouwd op transparante, aanpasbare aannames die u regel voor regel kunt betwisten in plaats van een black-box getal. Daarna kunt u met de volledige ISO 27001 Cost Calculator een compleet scenario uitwerken — personeelsomvang, locaties, volwassenheidsniveau, planning — en dit exporteren als PDF om direct door te sturen naar inkoop of uw CISO. Sla twee scenario's naast elkaar op ter vergelijking, zodat de raad van bestuur de bandbreedte ziet in plaats van één getal dat eruitziet als een gok. De volledige methodologie achter elke schatting is gepubliceerd en geversioneerd, zodat u precies kunt traceren hoe elk cijfer is berekend voordat u het verdedigt in een budgetvergadering.
Bronnen
Verifieer de standaard zelf via ISO's officiële ISO/IEC 27001-pagina, toets kostenbandbreedtes aan de Factorial-certificeringskostenuitsplitsing en bekijk de methodologie achter de schattingen van Ismscalculator direct op de methodologiepagina.
- How Much Does ISO 27001 Certification Cost? | Factorial
- ISO 27001 2022 Certification Cost: 12-Month Roadmap | Ciphers Security
- ISO 27001 Implementation Cost Guide: Enterprise Certification Budget Planning & Cost-Saving Strategies | CloudInsight
FAQ
Hoeveel kost ISO 27001-certificering?
Er bestaat geen vast tarief. Kleine tot middelgrote projecten liggen in jaar één doorgaans tussen de €5.500 en €51.000, terwijl enterprise-schaalprojecten afhankelijk van scope, personeelsomvang en volwassenheid meestal uitkomen tussen de €74.000 en €231.000. De gratis scan van 2 minuten van Ismscalculator genereert in minder dan twee minuten een op maat gemaakte basisschatting.
Hoeveel verdienen ISO 27001-auditors?
Certificerende instellingen publiceren geen publiek tariefoverzicht. Auditors offreren kosten per opdracht op basis van de ISO/IEC 27006-regels, die auditdagen berekenen op basis van uw personeelsomvang, locaties en scope in plaats van een vast uurtarief.
Is het ISO 27001-examen moeilijk?
De ISO/IEC 27006-regels voor auditdagen zijn technisch van aard, maar er bestaat geen enkel "examen" voor ISO 27001-certificering zelf. Organisaties doorlopen een Fase 1-documentatiereview gevolgd door een Fase 2-bewijsaudit, en de moeilijkheidsgraad hangt meer af van hoe goed uw ISMS is voorbereid dan van enig toetsformaat.
Kunt u ISO 27001 op een eenvoudige manier uitleggen?
ISO 27001 is een internationale norm voor het opbouwen van een managementsysteem dat bedrijfsinformatie beschermt via vastgesteld beleid, risicobeoordelingen en beheersmaatregelen verspreid over de vier Annex A-beheerthema's. Certificering bewijst aan klanten en toezichthouders dat uw beveiligingspraktijken aan die norm voldoen, geverifieerd via een onafhankelijke audit.
Verlaagt GRC-tooling de ISO 27001-kosten werkelijk?
Automatisering en GRC-platforms verminderen de uren die worden besteed aan handmatige bewijsverzameling, wat interne personeelstijd verlaagt en consultancyopdrachten kan verkorten. Platformabonnementskosten zijn een afzonderlijke kostenpost naast auditvergoedingen, dus tooling verlaagt arbeidskosten zonder de offerte van de certificerende instelling te vervangen.