De meeste organisaties hebben 6 tot 12 maanden en ongeveer 288 tot 481 personendagen nodig om ISO/IEC 27001-certificering te behalen, al kan een lean, cloud-native team dit in 3 tot 4 maanden afronden terwijl een enterprise met meerdere locaties gemakkelijk 18 maanden overschrijdt. De scope is de grootste beïnvloedingsfactor: hoe strakker u de grens trekt rondom wat daadwerkelijk gecertificeerd wordt, hoe minder werk alles verderop in het traject vereist. Voer een gap-analyse of een gratis readiness check uit voordat u een budget of een boarddatum vastlegt, zodat u weet waar uw organisatie werkelijk staat.
TL;DR:
- Kleinere, cloud-native bedrijven met een smalle scope kunnen ISO 27001-certificering behalen in drie tot vier maanden met ongeveer 150 tot 250 personendagen.
- De meeste middelgrote organisaties hebben zes tot twaalf maanden nodig en circa 288 tot 481 personendagen, afhankelijk van complexiteit en bestaande beheersmaatregelen.
- Verlengde doorlooptijden van meer dan twaalf maanden zijn vaak het gevolg van wettelijke vereisten, activiteiten op meerdere locaties of een brede scope met talrijke stakeholders.
- Investeren in vroegtijdige scopebeperking, parallelle werkstromen en proactieve bewijsverzameling kan de projectduur aanzienlijk verkorten.
- Bij het opstellen van een budget dient rekening te worden gehouden met interne arbeidskosten, externe consultancykosten, certificeringskosten en doorlopende gereedschapskosten; de interne inspanning bedraagt doorgaans meer dan 300 personendagen.
Inhoudsopgave
- Hoe lang duurt ISO 27001-implementatie werkelijk?
- Wat kost elke implementatiefase daadwerkelijk aan inspanning?
- Wie voert het werk uit: rollen en tijdstoewijzing
- Wat maakt dat ISO 27001-implementatie langer of korter duurt?
- Voorbeeldplanningen per organisatieomvang
- Wat kost ISO 27001-implementatie in budgettermen?
- Waarom lopen ISO 27001-projecten vertraging op?
- Hoe vertaalt u een ruwe schatting naar een concreet plan?
- Wat ik als eerste zou prioriteren bij elk ISO 27001-project
- Ontvang een schatting op maat van uw organisatie, geen generiek bereik
- Waar u deze cijfers zelf kunt verifiëren
- Bronnen
- FAQ
Hoe lang duurt ISO 27001-implementatie werkelijk?
Doorlooptijden clusteren in drie bandbreedtes, en het verschil daartussen is terug te voeren op organisatorische complexiteit, niet op inzet of wilskracht.
Fast track (3 tot 4 maanden). Kleine, cloud-native bedrijven met moderne tooling en geen legacy-infrastructuur om te ontrafelen kunnen snel schakelen. Verwacht in totaal ongeveer 150 tot 250 personendagen, geconcentreerd in een klein kernteam dat nagenoeg fulltime aan het project werkt.
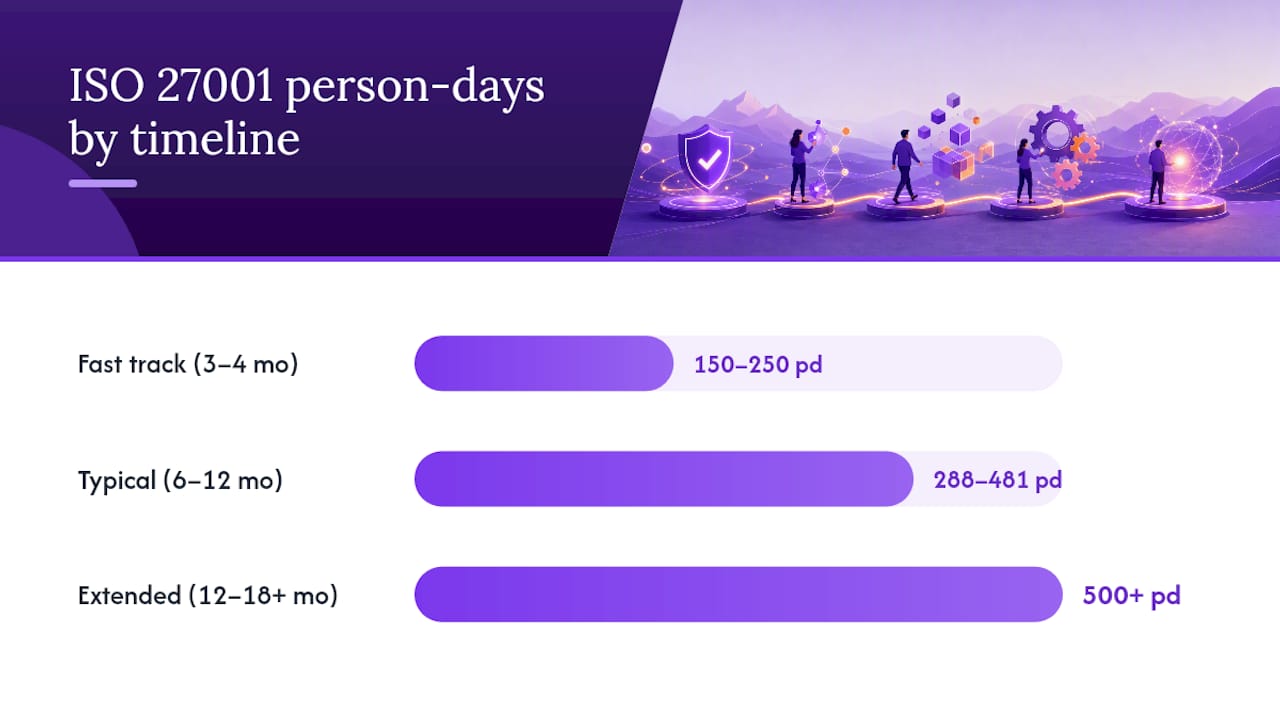
Gangbaar bereik (6 tot 12 maanden). Hier landen de meeste middelgrote organisaties, wat aansluit bij wat branche-enquêtes rapporteren als het standaardvenster. Personendagtotalen in deze bandbreedte liggen doorgaans tussen 288 en 481, gebaseerd op activiteitniveau-schattingen uit implementatiegidsen, verdeeld over een projectteam in plaats van één of twee personen.
Verlengde tijdlijn (12 tot 18+ maanden). Gereguleerde sectoren, organisaties met meerdere locaties, of organisaties die ISO 27001 bovenop andere frameworks (SOC 2, HIPAA, PCI DSS) implementeren, hebben doorgaans meer tijd nodig. Het personendagenaantal stijgt dan ook, vaak tot boven de 500, omdat elke beheersmaatregel goedkeuring van meer stakeholders vereist en bewijs over meerdere omgevingen verzameld moet worden.
Snelle referentie: Een startup met 2 personen en een logistiek bedrijf met 2.000 medewerkers lossen niet hetzelfde probleem op, ook al jagen ze op hetzelfde certificaat. De norm schaalt de inspanning niet lineair met het personeelsbestand, maar met het aantal systemen, gegevensstromen en derde partijen dat binnen uw scope valt.
Een aantal zaken verkorten de kalender zonder de interne werklast te verminderen:
- Risicoanalyse en documentatieconcepten parallel uitvoeren in plaats van opeenvolgend
- Gebruik van kant-en-klare beleidssjablonen in plaats van elk document van nul af aan schrijven
- Een consultant inschakelen voor projectbeheer en planning van de gap-sluiting
- Kiezen voor een smallere initiële scope en de certificering later uitbreiden
Dat laatste punt telt zwaarder dan mensen verwachten. Parallelle werkstromen en sjablonen verkortten de calendertijd, maar verminderen de interne personendagen nauwelijks. Iemand moet nog steeds elk beleid beoordelen, elke beheersmaatregel goedkeuren en bij elk interview aanwezig zijn. Een strakker schema betekent vooral dat het werk eerder plaatsvindt, niet dat er minder van is.
Wat kost elke implementatiefase daadwerkelijk aan inspanning?
Het project in fasen opsplitsen maakt van een vaag "6 tot 12 maanden" iets wat u daadwerkelijk kunt inplannen en begroten. De activiteitgebaseerde schattingen uit de implementatiegids van Messemer plaatsen de initiële implementatie op ongeveer 288 tot 481 personendagen in totaal, waarbij jaarlijkse doorlopende onderhoudswerkzaamheden nog eens 173 tot 282 personendagen vergen. Hier ziet u hoe dat verdeeld is over de vier fasen die de meeste projecten doorlopen.
Planning en voorbereiding. Hier wordt de scope bepaald, vindt de gap-analyse plaats en krijgt het Statement of Applicability zijn eerste conceptvorm. Deze fase overslaan of overhaast uitvoeren is de meest voorkomende reden waarom projecten later over budget gaan, omdat alle vervolgschattingen afhangen van de beslissingen die hier worden genomen.
- Scopedefinitie en afstemming met stakeholders vergt meerdere personendagen
- Gap-analyse ten opzichte van de Annex A-beheersmaatregelen vraagt doorgaans meerdere personendagen
- Eerste concept van de SoA en opzet van de risicomethoologie vereist voldoende tijd
- Projectcharter, budgetgoedkeuringsmateriaal en aftrapvergadering vergen aandacht over meerdere personendagen
Implementatie. Dit is verreweg de zwaarste fase, omdat zowel de technische beheersmaatregelen (toegangsbeheer, encryptie, logging, back-up) als de organisatorische (beleid, training, wijzigingen in HR-onboarding, leveranciersbeheer) aan bod komen.
- Implementatie en configuratie van technische beheersmaatregelen vergt aanzienlijke inspanning
- Documentatie van beleid en procedures vraagt een significant aantal personendagen
- Uitvoering van het risicobehandelingsplan vereist gerichte inspanning
- Bewustzijnstraining voor medewerkers en rolspecifieke training vragen toegewijde tijd
- Opzet van het interne auditprogramma en eerste interne audit vereisen geplande middelen
Certificering. Zodra documentatie en beheersmaatregelen op orde zijn, verschuift de inspanning naar het aantonen dat alles werkt. Dit omvat het selecteren van een geaccrediteerde certificeringsinstelling, het doorlopen van Fase 1- en Fase 2-audits, en het oplossen van eventuele bevindingen.
- Selectie van de auditor en voorbereiding op Fase 1 vergt meerdere personendagen
- Fase 1-audit (documentatiebeoordeling) duurt doorgaans enkele dagen op locatie of op afstand
- Remediëring van Fase 1-bevindingen vergt gerichte inspanning
- Fase 2-audit (operationele verificatie) omvat meerdere dagen op locatie
- Correctieve maatregelen en afsluiting na de audit vereisen geplande middelen
De doorlopende inspanning verrast veel eerstekeer-planners. ISO 27001 is geen eenmalig project; jaarlijkse surveillance-audits, directiebeoordelingen en monitoring van beheersmaatregelen vergen continue inspanning zolang de certificering wordt gehandhaafd.
Wie voert het werk uit: rollen en tijdstoewijzing
De hierboven genoemde personendagentotalen komen niet op één persoon neer. Ze zijn verdeeld over een mix van intern personeel en, in de meeste projecten, ten minste één externe partij.
Interne rollen zien er doorgaans als volgt uit:
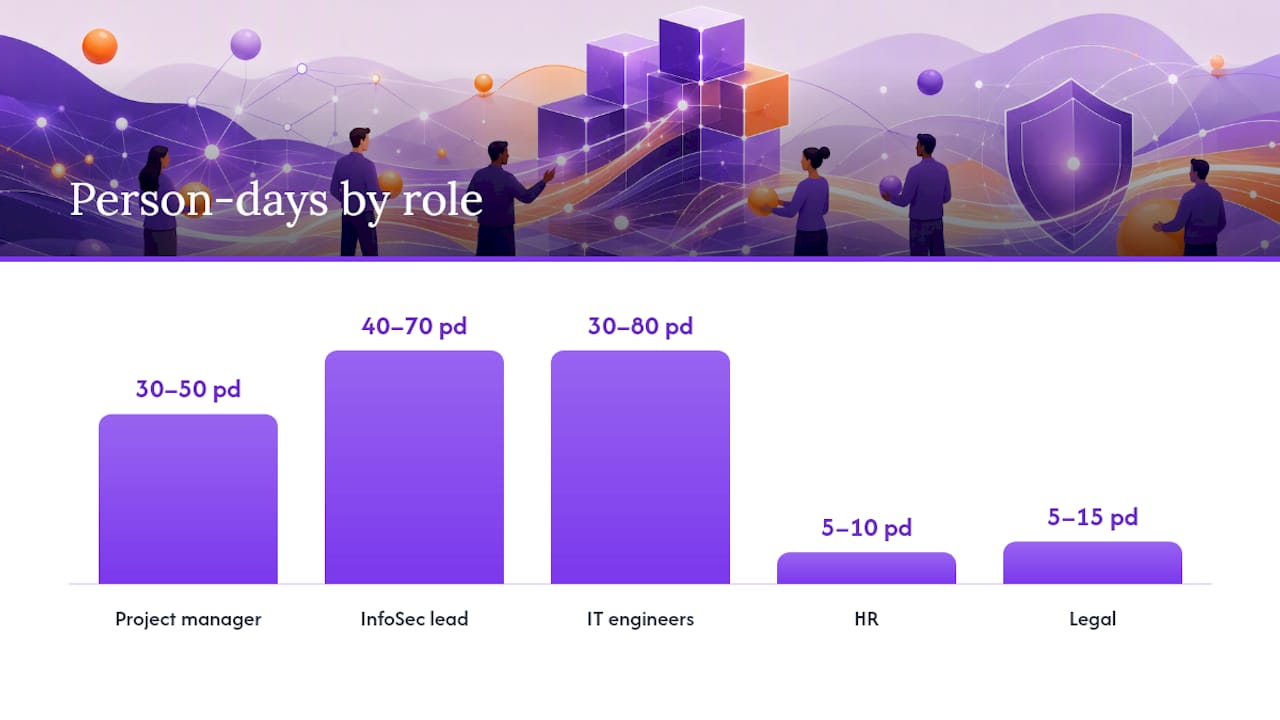
- Projectmanager of ISO-lead: Bewaakt de tijdlijn, verzamelt bewijs en leidt statusoverleggen. Vaak 30 tot 50 personendagen over het gehele project, vaak de grootste enkelvoudige interne allocatie.
- Informatiebeveiligingsmanager of CISO: Stuurt de risicoanalyse, het ontwerp van beheersmaatregelen en technische beslissingen aan. Doorgaans 40 tot 70 personendagen.
- IT- en systeemengineers: Implementeren technische beheersmaatregelen zoals toegangslogging, back-upverificatie en endpointbeheer. De inspanning varieert sterk, van 30 tot 80 personendagen afhankelijk van de mate waarin bestaande tooling al aan de norm voldoet.
- HR: Verwerkt beleidswijzigingen voor onboarding/offboarding en de uitrol van trainingen, doorgaans 5 tot 10 personendagen.
- Juridische zaken en compliance: Beoordeelt leverancierscontracten en gegevensverwerkingsovereenkomsten, doorgaans 5 tot 15 personendagen.
Een consultant kan beleid sneller opstellen en gaps signaleren die auditors zullen opmerken, maar iemand binnen de organisatie moet de uitvoering in handen hebben, documenten goedkeuren en auditinterviews beantwoorden. Auditors zelf leveren een vaste tijdsbijdrage. Fase 1 en Fase 2 samen beslaan doorgaans 4 tot 8 dagen, afhankelijk van de organisatieomvang.
Gedeeld eigenaarschap is de meest voorkomende reden waarom "6-maanden"-projecten stilletjes 14-maandenprojecten worden.*
Personeelspatronen variëren naar omvang. Kleinere organisaties werken vaak met één toegewijde projecteigenaar die meerdere rollen vervult en een deeltijdsconsultant. Middelgrote bedrijven maken steeds vaker gebruik van een fractionele of virtuele CISO voor beveiligingsleiderschap zonder een fulltimedienstverband, met name voor de eerste certificeringscyclus. Grotere organisaties bouwen doorgaans een klein intern team op, ondersteund door een adviesbureau voor gap-analyse en auditvoorbereiding, waarbij een partner zoals de beveiligings- en datadiensten van 121 Group helpt om de interne capaciteit af te stemmen op wat het project daadwerkelijk vraagt.
Wat maakt dat ISO 27001-implementatie langer of korter duurt?
Een handvol variabelen verklaren vrijwel alle spreiding tussen een project van 3 maanden en één van 18 maanden.
- Scopegrenzen. Certificering van één productlijn of bedrijfseenheid in plaats van het gehele bedrijf beperkt de inspanning aanzienlijk. Elk extra systeem, kantoor of gegevensstroom binnen de scope voegt beheersmaatregelen toe die geïmplementeerd moeten worden en bewijs dat verzameld moet worden.
- Bestaande beveiligingsvolwassenheid. Een bedrijf dat al SSO, gecentraliseerde logging en versleutelde back-ups gebruikt, is halverwege nog voor het project van start gaat. Legacy-infrastructuur met gefragmenteerd toegangsbeheer voegt weken aan remediëringswerkzaamheden toe.
- Dekking van derde partijen en de toeleveringsketen. Als uw Statement of Applicability leveranciersrisicobeheer voor tientallen leveranciers omvat, kunt u rekenen op aanzienlijke tijd besteed aan het opvolgen van beveiligingsvragenlijsten en contractwijzigingen.
- Regulatoire verplichtingen. Het gelijktijdig implementeren van ISO 27001 naast HIPAA, PCI DSS of GDPR-verplichtingen betekent het in kaart brengen van overlappende beheersmaatregelen, wat sommige auditors expliciet gedocumenteerd willen zien.
- Governance-knelpunten. Goedkeuringscycli van de raad van bestuur en wijzigingsbeheerprocessen die weken in beslag nemen in plaats van dagen, voegen stilletjes maanden toe aan een project dat er op papier snel uitziet.
Test deze vijf variabelen vroegtijdig. Ze zijn van grotere invloed op uw werkelijke tijdlijn dan welke generieke benchmark dan ook.
Voorbeeldplanningen per organisatieomvang
Deze drie planningen zijn niet universeel, maar sluiten nauw aan bij hoe echte projecten verlopen zodra scope en bezetting zijn vastgesteld.
- Fast-track mkb (3 tot 4 maanden). Weken 1 tot 2: scopedefinitie en gap-analyse. Weken 3 tot 6: parallelle beleidsconcepten en implementatie van technische beheersmaatregelen. Weken 7 tot 10: interne audit en remediëring. Weken 11 tot 14: Fase 1- en Fase 2-audits achter elkaar. Dit werkt alleen met een smalle scope en een team dat al gebruikmaakt van moderne cloud-tooling.
- Gangbaar mkb of middelgroot bedrijf (6 tot 9 maanden). Maand 1: scopering en gap-analyse. Maanden 2 tot 4: implementatie van beheersmaatregelen en documentatie, opeenvolgend per domein om een klein team niet te overweldigen. Maand 5: interne audit en directiebeoordeling. Maand 6: Fase 1-audit en remediëring. Maanden 7 tot 9: Fase 2-audit en uitreiking van het certificaat.
- Gefaseerde enterprise-uitrol (12 tot 18 maanden). Maanden 1 tot 3: pilotscope op één bedrijfseenheid, met vastlegging van lessen voor de bredere uitrol. Maanden 4 tot 9: uitbreiding van beheersmaatregelen en documentatie over de resterende scope. Maanden 10 tot 12: interne audits over alle eenheden en consolidatie van bewijs. Maanden 13 tot 15: Fase 1-audit. Maanden 16 tot 18: Fase 2-audit en certificering.
Plan uw interne audit en uw Fase 1-auditdatum vroeg in, ongeacht welke planning u hanteert. Een vaste datum op de kalender is wat documentatiedeadlines daadwerkelijk op schema houdt, zo blijkt uit voorbereidingsgidsen voor ISO 27001-certificering. Voor technologie- en SaaS-teams kan een praktische implementatiegids voor techbedrijven helpen deze generieke fasen te vertalen naar uw werkelijke stack.
Wat kost ISO 27001-implementatie in budgettermen?
Personendagen worden pas een budgetcijfer zodra u er een uurtarief aan koppelt. Een volledig belast intern uurtarief voor beveiligings- of IT-medewerkers ligt doorgaans tussen €70 en €140 afhankelijk van rol en regio, wat betekent dat 300 personendagen aan interne inspanning kan neerkomen op €168.000 tot €336.000 aan geabsorbeerde arbeidskosten, nog vóór enige externe uitgaven.
Begroting in vier categorieën:
- Interne arbeid. De grootste verborgen kostenpost, omdat de tijd van medewerkers in loondienst zelden als aparte begrotingspost verschijnt totdat iemand de berekening maakt.
- Consultancykosten. Opdrachten variëren doorgaans van enkele duizenden euro's voor beperkte gap-analyseondersteuning tot ruim €50.000 voor volledig projectbeheer bij grotere scopes, afhankelijk van hoeveel implementatiewerk de consultant daadwerkelijk uitvoert versus adviseert.
- Kosten van de certificeringsinstelling. Initiële certificeringsaudits (Fase 1 plus Fase 2) kosten doorgaans enkele duizenden tot tienduizenden euro's afhankelijk van de organisatieomvang, waarbij jaarlijkse surveillance-audits een terugkerende kostenpost vormen zolang het certificaat actief blijft.
- Tooling. GRC-platforms, kwetsbaarhedenscanners en software voor bewijsverzameling brengen doorlopende abonnementskosten met zich mee, vaak bescheiden in vergelijking met arbeidskosten maar gemakkelijk over het hoofd gezien in vroege begrotingsconcepten.
Of u nu zelf implementeert met intern personeel of sterk leunt op consultants, de totale interne inspanning landt doorgaans in een vergelijkbaar bereik, ook als de calendertijd verschilt. Ga er dus niet van uit dat een consultancyopdracht de behoefte aan interne uren in uw begroting elimineert.
Waarom lopen ISO 27001-projecten vertraging op?
De meeste planningsuitloop is terug te voeren op een korte lijst van terugkerende oorzaken, en voor elk daarvan is er een vrij directe oplossing.
- Vertragingen bij het bestuur en goedkeuringen. Weken wachten op goedkeuring van beleid of budget blokkeert alles verderop in het traject. Presenteer beslissingsklaar materiaal aan de leiding — een samenvatting, een aanbeveling en een deadline — in plaats van een open verzoek om input.
- Non-conformiteiten wegens ontbrekend bewijs. Auditors markeren beheersmaatregelen die wel in beleid zijn vastgelegd maar waarvoor geen bewijs van werking bestaat. Maak bewijsverzameling vanaf maand één onderdeel van de wekelijkse routine in plaats van vlak voor Fase 2 zes maanden aan logs te moeten reconstrueren.
- Scope-uitbreiding. Het halverwege toevoegen van "nog één systeem" reset de gap-analysewerk en verschuift de tijdlijn. Overweeg eerst een smallere scope te certificeren en in een latere cyclus uit te breiden in plaats van alles in één keer te willen dekken.
- Personeelsverloop. Het verlies van uw ISO-projectlead halverwege het traject is een van de meest schadelijke gebeurtenissen die een project kan overkomen. Leg beslissingen en eigenaarschap van beheersmaatregelen continu vast, niet alleen bij overdracht, zodat een opvolger niet van nul hoeft te beginnen.
Pro Tip: Behandel bewijsverzameling als een terugkerende agendataak, niet als een sprint vlak voor de audit. Screenshots, toegangslogboeken en vergadernotulen zijn tien keer meer waard wanneer ze gedateerd zijn over de werkelijke beoordelingsperiode dan wanneer ze de week voor Fase 2 worden gegenereerd.
Een checklist van veelvoorkomende implementatiefouten bespreekt nog meer faalpatronen die het waard zijn te bekijken voordat u een projectplan finaliseert.
Hoe vertaalt u een ruwe schatting naar een concreet plan?
Een generiek bereik van 6 tot 12 maanden is een startpunt, geen plan. Het omzetten ervan naar iets wat u aan de leiding kunt presenteren, vereist organisatiespecifieke invoer — en dat is precies waarvoor een tool zoals de ISO 27001 Cost Calculator is gebouwd.
De calculator past zijn schatting van personendagen en kosten aan op basis van drie invoerwaarden die er meer toe doen dan welke generieke benchmark dan ook: uw bedrijfsomvang, uw sector en uw huidige beveiligingsvolwassenheid over de vier Annex A-beheersmaatregelthema's. Een financiëledienstverlener met volwassen toegangsbeheersmaatregelen krijgt een heel ander getal dan een healthcare-startup die nog geen van de basis heeft gelegd, zelfs bij hetzelfde personeelsbestand.
Een aantal manieren om dit in de praktijk te brengen:
- Voer eerst de gratis readiness check van 2 minuten uit om een richtinggevend beeld te krijgen van waar de gaps zitten voordat u zich committeert aan een volledige beoordeling.
- Gebruik de volwassenheidsanalyse over de vier Annex A-beheersmaatregelthema's om te zien welke controlefamilies de meeste aandacht nodig hebben, in plaats van elk domein als even achterlopend te beschouwen.
- Exporteer de resulterende schatting als een aanpasbaar Gantt-diagram om aan een projectsponsor te overhandigen, waarmee een abstract bereik wordt omgezet in een gedateerde planning.
- Vergelijk uw schatting met modelreferentievergelijkingen om te toetsen of uw geprojecteerde tijdlijn realistisch of optimistisch is.
- Sla meerdere scenario's op (smalle scope versus volledige scope, zelf geïmplementeerd versus met consultant) naast elkaar voordat u zich aan één verbindt.
Dat laatste punt telt het zwaarst bij budgetgesprekken. De leiding verzet zich zelden zo sterk tegen één getal als tegen een getal zonder zichtbaar alternatief ernaast.
Wat ik als eerste zou prioriteren bij elk ISO 27001-project
Als ik alles hierboven moet samenvatten in drie acties, dan zijn het deze. Ten eerste: begrens uw scope zo strak als mogelijk — zelfs tot op het niveau van een pilotbedrijfseenheid — voordat u ook maar één beleidssjabloon aanraakt. Elk uur besteed aan het implementeren van beheersmaatregelen voor systemen die niet in scope hoeven te zijn, is een uur dat u niet terugkrijgt. Ten tweede: maak bewijsverzameling vanaf dag één onderdeel van de wekelijkse routine van uw team in plaats van het te behandelen als een sprint vlak voor de audit; auditors vertrouwen gedateerd, incrementeel bewijs veel meer dan een map die in de week voor Fase 2 is samengesteld. Ten derde: plan uw Fase 1-auditdatum zodra u een globale implementatietijdlijn heeft, ook al voelt dat te vroeg. Een datum op de kalender doet meer om een project op koers te houden dan enige hoeveelheid interne druk of goede voornemens. Dit is geen ingewikkeld advies. Het is simpelweg het verschil tussen projecten die hun doelmaand halen en die welke er stilletjes overheen glippen.
— Martin
Ontvang een schatting op maat van uw organisatie, geen generiek bereik
Elk bereik in dit artikel is een startpunt. Uw werkelijke getal hangt af van uw scope, uw bestaande volwassenheid en uw sector — precies wat de ISO 27001 Cost Calculator in realtime berekent.

In plaats van te gokken waar uw organisatie valt tussen "fast track" en "verlengde tijdlijn," voert u uw gegevens in via een calculator die aanpast op bedrijfsomvang, sector en volwassenheid over de vier Annex A-beheersmaatregelthema's, en uw resultaat vervolgens vergelijkt met echte modelreferentievergelijkingen. Als u een gestructureerd startpunt wilt, begeleidt de ISO 27001 Readiness Assessment u door een volledige gap-analyse. Als u liever eerst een richtinggevende indruk krijgt, kost de gratis check van 2 minuten bijna geen voorbereiding. Met deze tools kunt u scenario's opslaan en vergelijken, en een Gantt-stijlplan exporteren dat u direct aan een budgetgoedkeurder kunt overhandigen. Begin met de gratis check en bepaal daarna hoe diep uw project werkelijk moet gaan.
Waar u deze cijfers zelf kunt verifiëren
De ISO/IEC 27001-norm zelf blijft de gezaghebbende referentie voor scope, vereiste documentatie en het Statement of Applicability. Voor de selectie van beheersmaatregelen en risicoanalysetechnieken die goed aansluiten op Annex A biedt het NIST Computer Security Resource Center praktische richtlijnen die veel implementatieprofessionals naast de norm gebruiken. Voor de activiteitniveau-personendagschattingen die door dit artikel heen worden aangehaald, biedt de gedetailleerde implementatie- en resourceplanningsgids de onderliggende methodologie.
Bronnen
- ISO/IEC 27001 informatiebeveiligingnorm
- NIST Computer Security Resource Center
- ISMS-implementatiegids volgens ISO 27001 met inspanning en resourceplanning
FAQ
Hoe implementeert u ISO 27001 stap voor stap?
De kernvolgorde is: scopedefinitie, gap-analyse, risicoanalyse, implementatie van beheersmaatregelen, documentatie en het Statement of Applicability, interne audit, directiebeoordeling, en vervolgens Fase 1- en Fase 2-certificeringsaudits. Een stap-voor-stap certificeringschecklist splitst elke fase op in specifieke taken die u aan verantwoordelijken kunt toewijzen.
Hoe lang duurt het om ISO 27001-certificering te behalen?
De meeste organisaties doen er 6 tot 12 maanden over, gebaseerd op door de branche gerapporteerde doorlooptijden, al kan een klein cloud-native team dit in 3 tot 4 maanden afronden en kan een grote gereguleerde enterprise 18 maanden of meer nodig hebben. Scope en bestaande beveiligingsvolwassenheid bepalen het grootste deel van die variatie.
Is er een ISO 27001-examen?
Er is geen examen voor de organisatie zelf. Certificering verloopt via het slagen voor Fase 1- en Fase 2-audits uitgevoerd door een geaccrediteerde certificeringsinstelling. Individuen kunnen afzonderlijke persoonlijke certificeringen behalen zoals Lead Auditor of Lead Implementer, maar deze staan los van de organisatiecertificering.
Wat houdt het ISO 27001-implementatie- en certificeringsproces in?
Het verloopt in twee auditstadia: Fase 1 beoordeelt uw documentatie en gereedheid, en Fase 2 verifieert dat beheersmaatregelen daadwerkelijk functioneren zoals gedocumenteerd, doorgaans via interviews en bewijs review. Het slagen voor beide stadia levert een certificaat op dat drie jaar geldig is, waarbij jaarlijkse surveillance-audits vereist zijn om het te handhaven.
Hoeveel personendagen vergt ISO 27001-implementatie doorgaans?
De initiële implementatie bedraagt doorgaans 288 tot 481 personendagen over de plannings-, implementatie- en certificeringsfasen, waarbij doorlopend jaarlijks onderhoud nog eens 173 tot 282 personendagen toevoegt. Door uw specifieke situatie in te voeren in de ISO 27001 Cost Calculator verkleint u dat bereik naar uw werkelijke scope en volwassenheidsniveau.