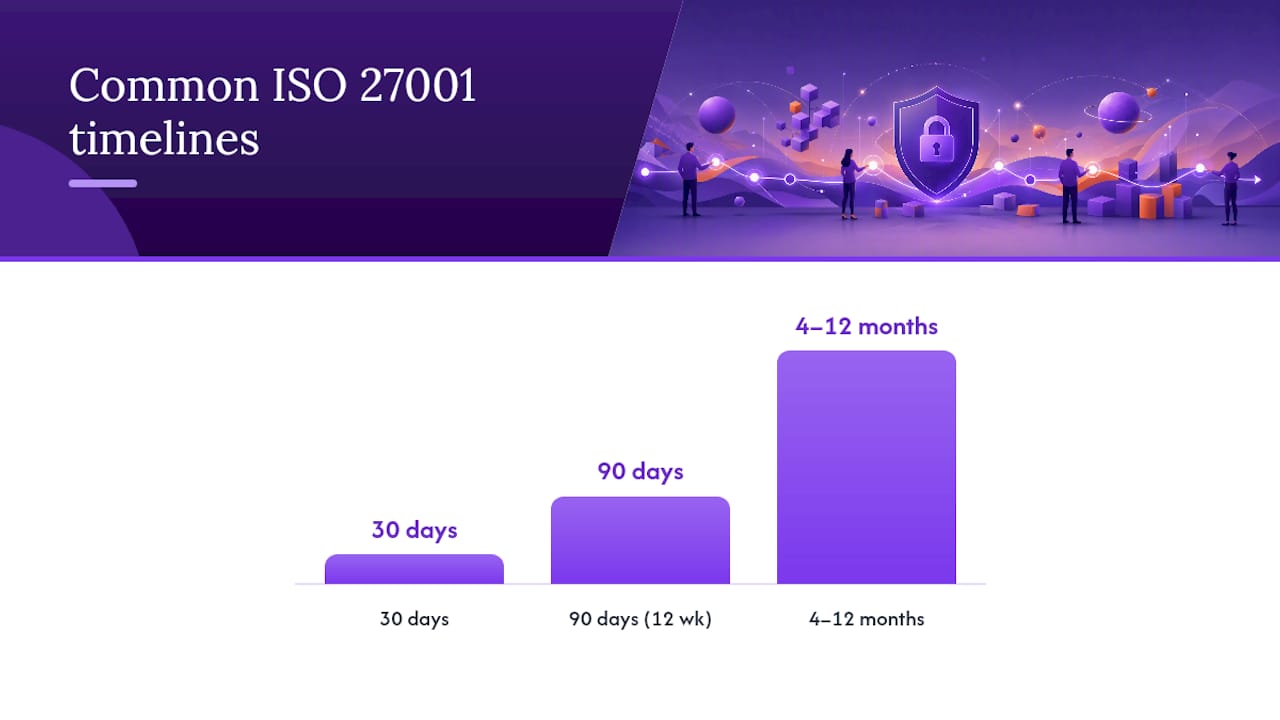
Gebruik een 12-weken- of 30/60/90-dagenprojectplan wanneer u beschikt over bestuurlijke sponsoring, een toegewijde ISMS-lead en al enige basismaatregelen voor informatiebeveiliging aanwezig zijn. Met die structuur bereikt u snel auditklare documenten: projectcharter, gap-analyse, risicoanalyse en Verklaring van Toepasselijkheid. Zijn die randvoorwaarden niet aanwezig, reserveer dan 4 tot 12 maanden. In beide gevallen blijven de eerste deliverables gelijk: een ondertekend projectcharter, een gedocumenteerde scope, een clausule-voor-clausule gap-analyse en een initieel risicoregister.
Samenvatting:
- Organisaties met een fulltime ISMS-lead en sterke bestuurlijke steun kunnen ISO 27001-certificering in 12 weken behalen, mits de maatregelen al aanwezig zijn.
- Voor organisaties die van nul beginnen of een beperkte volwassenheid van maatregelen hebben, loopt de projecttijdlijn op tot vier à twaalf maanden, met nadruk op de basisinrichting en bewustwording.
- Belangrijke mijlpalen zijn een ondertekend projectcharter, een gedocumenteerde scope, een clausule-voor-clausule gap-analyse en een goedgekeurd informatiebeveiligingsbeleid — allemaal gereed binnen de eerste 30 dagen.
- Risicoanalyse en Verklaring van Toepasselijkheid vereisen een consistente, eenvoudige methodologie, classificatie van bedrijfsmiddelen, identificatie van dreigingen en gedetailleerde maatregelenkoppeling, die in de weken 31 tot 60 worden uitgewerkt.
- Versnelling brengt risico op bewijshiaten en scope-uitbreiding met zich mee; strikte time-boxing, kant-en-klare templates en parallelle taakuitvoering zijn dan ook essentieel om auditgereedheid te behouden zonder kwaliteitsverlies.
Inhoudsopgave
- Wat is de juiste projectplantijdlijn voor uw organisatie?
- Vereisten en planningschecklist voordat u begint
- Dagen 1 t/m 30: de funderingsfase, week voor week
- Dagen 31 t/m 60: risicoanalyse, de VvT en kernprocedures
- Dagen 61 t/m 90: implementatie, training en certificeringsvoorbereiding
- Een 12-wekentijdlijn die u kunt kopiëren naar uw eigen plan
- Hoe personele bezetting en budget er in de praktijk uitzien
- Hoe u versnelt zonder de audit te ruïneren
- Wat ISO 27001-projecten doet mislukken (en wat u eerst moet aanpakken)
- Plan uw budget en tijdlijn met echte cijfers, geen schattingen
- Bronnen
Wat is de juiste ISO 27001-projectplantijdlijn voor uw organisatie?
Het eerlijke antwoord hangt minder af van de bedrijfsomvang en meer van drie factoren: hoeveel toegewijde tijd uw ISMS-lead kan besteden, in hoeverre bestuurlijk draagvlak aanwezig is voor snelle besluitvorming, en hoe volwassen uw bestaande maatregelen al zijn. Organisaties met een ISMS-lead van 0,5 tot 1,0 fte, een wekelijks stuurgroepoverleg en iemand met mandaat om risicobehandeling direct goed te keuren, kunnen realistisch binnen 90 dagen een certificeringsklare staat bereiken. Iedereen anders kan beter meer tijd inplannen.
Een 12-weken fast-track werkt alleen als u niet van nul begint. Als u al beschikt over toegangsbeheersingsbeleid, een patchbeheerproces en een vorm van bedrijfsmiddeleninventaris, comprimerend u documentatie- en formalisatiewerk — u bouwt geen beveiliging van de grond op. Dat is een heel ander project dan één waarbij u MFA, endpointbeveiliging en leveranciersrisicobeheer opzet terwijl u tegelijkertijd een informatiebeveiligingsbeleid opstelt.
De gefaseerde structuur zelf verandert nauwelijks tussen een 90-dagenspurt en een uitrol van 9 maanden. U doorloopt dezelfde drie fasen:
- Fundering — scoping, governance en gap-analyse tegen ISO 27001:2022 en Annex A
- Ontwikkeling — risicoanalyse, maatregelenkoppeling en de Verklaring van Toepasselijkheid
- Implementatie — maatregelen uitrollen, medewerkers trainen, een interne audit uitvoeren en de certificering voorbereiden
Wat verandert is hoeveel parallel verloopt versus sequentieel, en hoeveel speling u inbouwt voor iteratie.
De meest voorkomende blokkade is niet technisch maar organisatorisch. Projecten stagneren wanneer niemand het risicoregister beheert, wanneer de scope halverwege het project stilletjes uitbreidt omdat iemand erop staat dat een nieuwe businessunit moet worden meegenomen, of wanneer afdelingshoofden het ISMS als een IT-initiatief beschouwen in plaats van een organisatiebrede aangelegenheid. Elk van deze factoren kan een strak 90-dagenplan omtoveren tot een slepend traject van 6 maanden met dezelfde hoeveelheid feitelijk werk.
Vereisten en een planningschecklist voordat u begint
Voordat u ook maar één procedure schrijft of een gap-analyse uitvoert, moet u vier zaken vastleggen. Het overslaan van deze fase is de meest voorkomende reden waarom ISO 27001-projecten hun tijdlijn overschrijden.
- Zorg voor bestuurlijke sponsoring op schrift. Een projectcharter dient de executive sponsor, de ISMS-manager, budgetbevoegdheid en een RACI-matrix te benoemen die aangeeft wie Responsible, Accountable, Consulted en Informed is voor elk belangrijk werkpakket. Stel een stuurgroepkadans in: wekelijks voor een fast-track, tweewekelijks of maandelijks voor een langere uitrol.
- Definieer scope en uitsluitingen expliciet. Leg schriftelijk vast welke businessunits, locaties, systemen en derde partijen binnen de ISMS-grens vallen, en — minstens zo belangrijk — welke niet. Een vage scope-omschrijving is de plek waar certificeringsaudits maanden later ontsporen.
- Schaf de norm aan en richt uw documentatiebeheeromgeving in. Koop ISO 27001:2022 en ISO 27002:2022 rechtstreeks in plaats van op samenvattingen te vertrouwen. Richt een centrale repository in (SharePoint, Confluence of een dedicated GRC-tool) voordat u documenten begint te genereren, niet erna.
- Verzorg basisbewustzijnstraining voor het kernteam. Iedereen die bij het project betrokken is — niet alleen de ISMS-manager — moet de Annex A-structuur begrijpen en weten wat een Verklaring van Toepasselijkheid daadwerkelijk inhoudt, voordat week één van start gaat.
De minimale technische basis voor een realistische fast-track omvat toegangsbeheersingsbeleid, een vorm van logging, een patchcadans en een bedrijfsmiddelenlijst — al is die onvolledig. Als niets daarvan aanwezig is, is een 12-wekenroadmap niet realistisch. Plan dan 6 tot 12 maanden en behandel de weken 1 tot 4 als het moment waarop u die basis opbouwt in plaats van documenteert.
Pro-tip: Richt uw documentatiebeheeromgeving en toegangsrechten in vóór de kickoffvergadering, niet tijdens week één. Teams verliezen hele dagen aan discussies over "wie mag deze map bewerken?" die nooit hadden mogen ontstaan.
Dagen 1 t/m 30: de funderingsfase, week voor week
De eerste 30 dagen bepalen de koers voor alles wat volgt. Laat deze fase slordig verlopen en u besteedt de weken 5 tot 12 aan het herstellen van scope- en governanceproblemen in plaats van aan het bouwen van maatregelen.
- Week 1: kickoff en governance. Houd de formele kickoff, finaliseer het charter, wijs de RACI-matrix toe, richt de documentatiebeheeromgeving in en verzorg initiële ISO 27001-bewustzijnstraining voor het kernprojectteam.
- Week 2: context en scope. Documenteer de organisatiecontext, identificeer belanghebbenden (toezichthouders, klanten, verzekeraars), stel de formele scope-omschrijving op en begin met een eerste bedrijfsmiddelenregister voor mensen, systemen en gegevens.
- Week 3: gap-analyse. Voer een clausule-voor-clausule beoordeling uit aan de hand van de managementclausules van ISO 27001:2022 en alle Annex A-maatregelen. Een gestructureerde, time-boxed gap-analyse met een eenvoudige Rood/Oranje/Groen-score voorkomt dat dit uitgroeit tot een open-ended audit die op zichzelf al een maand in beslag neemt.
- Week 4: beleid en bestuurlijke goedkeuring. Stel het informatiebeveiligingsbeleid op, definieer rollen en verantwoordelijkheden voor het ISMS, stel meetbare beveiligingsdoelstellingen vast en verkrijg formele bestuurlijke goedkeuring voor al het bovenstaande.
Op dag 30 dient u te beschikken over een ondertekend charter, een gedocumenteerde scope-omschrijving, een voltooide gap-analyse met ROG-gescoorde bevindingen en een goedgekeurd informatiebeveiligingsbeleid in uw repository. Dat is de acceptatiedrempel. Als een van deze vier ontbreekt of nog in conceptvorm bestaat, ga dan nog niet door naar de risicoanalyse. Los eerst de fundering op.
Roadmaps gebaseerd op een 90-dagen/12-wekenstructuur werken voor het mkb met toegewijde resources en bestaande basismaatregelen, maar grotere of minder volwassen organisaties hebben doorgaans 4 tot 12 maanden nodig om hetzelfde terrein behoorlijk te bestrijken. Een langere tijdlijn is geen schande; een gap-analyse haasten om een willekeurige 30-dagentermijn te halen, schuift dezelfde onopgeloste problemen slechts door naar de weken 5 tot 8, waar ze moeilijker te herstellen zijn.
Dagen 31 t/m 60: risicoanalyse, de VvT en kernprocedures
Deze fase bevat het zwaarste intellectuele werk en is ook de fase waar slordige shortcuts het hardst zichtbaar worden tijdens een externe audit.
Begin met het ontwerpen van een risicomethodologie die eenvoudig genoeg is zodat iedereen in het team deze consistent kan toepassen. Een 5x5-matrix voor waarschijnlijkheid en impact met duidelijk gedefinieerde scorecriteria werkt voor de meeste organisaties. Deze stap te gecompliceerd maken is een veelgemaakte fout: auditors zijn minder geïnteresseerd in methodologische verfijning en meer in de vraag of u uw eigen methode consistent heeft toegepast.
Vervolgens:
- Classificeer bedrijfsmiddelen op gevoeligheid en zakelijke kritikaliteit aan de hand van het register dat u in week 2 bent begonnen.
- Identificeer realistische dreigingen en kwetsbaarheden per categorie bedrijfsmiddelen — niet per individueel bedrijfsmiddel — om het register beheersbaar te houden.
- Scoor elk risico aan de hand van uw methodologie en bepaal een behandelingsoptie: accepteren, mitigeren, overdragen of vermijden.
- Koppel elk behandeld risico aan een specifieke Annex A-maatregel (of een maatwerk-maatregel als geen enkele aansluit) en schrijf voor elke uitgesloten Annex A-maatregel een éénregelige onderbouwing.
Die koppelingsexercitie levert uw Verklaring van Toepasselijkheid op, die fungeert als de masterindex die auditors gebruiken om elke beslissing te herleiden naar een gedocumenteerde motivering. Het ontwerpen van een gedocumenteerde risicomethodologie en het opstellen van een VvT die risico's koppelt aan Annex A-maatregelen staat centraal in het gehele certificeringsproces — het is geen nagedachte die u aan het einde genereert.
Zodra de VvT in concept gereed is, prioriteert u procedures voor de maatregelen met de hoogste risicoscores: toegangsbeheer, incidentrespons en back-up/herstel staan doorgaans bovenaan die lijst. Schrijf elke procedure met ingebouwde bewijsverzameling vanaf dag één. Als een procedure stelt dat er elk kwartaal toegangsbeoordelingen plaatsvinden, dient diezelfde procedure ook te specificeren waar de aftekening van de beoordeling wordt opgeslagen.
Pro-tip: Stel procedures en bewijstemplates gelijktijdig op, niet sequentieel. Een procedure zonder bijbehorend bewijstemplate is een beleid waarvan zes maanden later niemand kan bewijzen dat het is nageleefd.
Dagen 61 t/m 90: implementatie, training en certificeringsvoorbereiding
In deze fase gaat het ISMS van gedocumenteerd naar aantoonbaar. Auditors certificeren geen papierwerk — ze certificeren bewijs dat het papierwerk de werkelijkheid weerspiegelt.
Begin met het implementeren van maatregelen in de volgorde die uw risicobehandelingsplan heeft geprioriteerd, en bouw het bewijsspoor op terwijl u bezig bent in plaats van het achteraf te reconstrueren:
- Implementeer technische en procedurele maatregelen uit het behandelingsplan en leg voor elk de afrondingsdatum en eigenaar vast.
- Richt bewijsmappen of een GRC-tool in die is gestructureerd rond uw VvT, zodat elke maatregel is gekoppeld aan een specifiek bewijsstuk.
- Rol rolgebaseerde training uit: algemene bewustzijnstraining voor iedereen, diepgaandere technische training voor beheerders en ontwikkelaars, en bewaar ondertekende aanwezigheidsregisters.
- Bewaak de trainingsafronding ten opzichte van een deadline; onvolledige trainingsregisters zijn een terugkerende bevinding bij fase 1-audits.
Met werkende maatregelen en groeiend bewijsmateriaal schakelt u over op de interne audit en directiebeoordeling:
- Definieer de interne auditscope voor alle Annex A-maatregelen die in de VvT zijn opgevoerd — geen steekproef.
- Stel een auditplan en -schema op, bij voorkeur met iemand buiten de te auditeren afdeling om onafhankelijkheid te waarborgen.
- Leg elke afwijking vast, wijs een eigenaar voor de corrigerende maatregel aan en stel een hersteldeadline in.
- Houd een formele directiebeoordeling met inputs zoals auditresultaten, status van het risicoregister en prestaties ten opzichte van doelstellingen, en documenteer de genomen besluiten.
- Stel het volledige documentatiepakket samen — beleid, risicoregister, VvT, procedures, trainingsregisters, auditrapporten — voor beoordeling door de externe auditor.
Herleidbaarheid van bewijs is voor auditors belangrijker dan gepolijste beleidstekst. Een loggingbeleid met drie maanden aan daadwerkelijke aftekeningen van toegangsbeoordelingen presteert altijd beter dan een prachtig geschreven beleid zonder onderliggende registraties.
Een 12-wekentijdlijn die u kunt kopiëren naar uw eigen plan
Hieronder ziet u hoe de drie fasen week voor week zijn opgesplitst, met de deliverable die elke week moet opleveren.
| Week | Focus | Belangrijkste deliverable |
|---|---|---|
| 1 | Kickoff, charter, RACI, inrichting repository | Ondertekend projectcharter |
| 2 | Context, belanghebbenden, scope, bedrijfsmiddelenregister (v1) | Gedocumenteerde scope-omschrijving |
| 3 | Clausule-voor-clausule gap-analyse vs. Annex A | ROG-gescoord gap-analyserapport |
| 4 | Beleidsontwikkeling, rollen, doelstellingen, bestuurlijke goedkeuring | Goedgekeurd informatiebeveiligingsbeleid |
| 5 | Ontwerp risicomethodologie en classificatie bedrijfsmiddelen | Gedocumenteerde risicomethodologie |
| 6 | Identificatie dreigingen en risicoscoring | Concept-risicoregister |
| 7 | Risicobehandelingsbeslissingen en maatregelenkoppeling | Concept-Verklaring van Toepasselijkheid |
| 8 | Procedurontwikkeling voor topprioriteitsmaatregelen | Procedures toegangsbeheer en incidentrespons |
| 9 | Implementatie maatregelen en bewijstemplates | Bewijsverzamelingsraamwerk operationeel |
| 10 | Trainingsuitrol (algemeen en rolgebaseerd) | Ondertekende trainingsafrondingsregisters |
| 11 | Uitvoering interne audit | Intern auditrapport met bevindingen |
| 12 | Directiebeoordeling en documentatiepakket | Certificeringsklaar bewijspakket |
De weken 3, 7 en 11 zijn de mijlpaalcontrolepunten die het verdienen om als go/no-go-gates te worden behandeld. Als de gap-analyse, het VvT-concept of de bevindingen van de interne audit op een van die momenten wankel lijken, is dat het signaal om speling toe te voegen vóórdat u doorgaat, niet daarna.
Hoe personele bezetting en budget er in de praktijk uitzien
De meeste projectplannen onderschatten de tijdsinzet omdat ze ISO 27001 behandelen als een documentatieoefening in plaats van een operationele verandering. Het is beide, en de operationele helft kost meer tijd.
Voor een fast-track 12-wekenproject ziet een realistisch bezettingsmodel er als volgt uit:
- ISMS-manager: 50 tot 100% van hun tijd gedurende de volledige 12 weken; deze rol kan geen neventaak zijn.
- Executive sponsor: 2 tot 4 uur per week voor stuurgroepoverleggen en snelle risicobehandelingsbeslissingen.
- IT-lead: 25 tot 40% van hun tijd, het zwaarst in de weken 5 tot 10 wanneer maatregelen worden geïmplementeerd.
- HR- en faciliteitenvertegenwoordigers: een paar uur per week voor trainingsuitrol en fysieke beveiligingsmaatregelen.
- Afdelingsvertegenwoordigers: elk 2 tot 5 uur per week tijdens de gap-analyse- en risicoanalysefasen.
Kleine organisaties (minder dan 50 medewerkers) kunnen dit vaak grotendeels met intern personeel uitvoeren, aangevuld met een parttime consultant voor de initiële risicomethodologie en de interne audit. Middelgrote en grotere organisaties combineren doorgaans intern eigenaarschap met een externe consultant voor de gap-analyse en een gecertificeerde lead auditor voor de voorbereiding op fase 1, omdat interne auditors die de maatregelen van hun eigen afdeling beoordelen een onafhankelijkheidsprobleem creëren.
Kostenfactoren om in de gaten te houden: dagtarieven van consultants voor gap-analyse en auditondersteuning, auditvergoedingen van de certificatie-instelling (doorgaans verdeeld over fase 1 en fase 2) en eventuele toolingkosten voor een GRC-platform. Het is de moeite waard een rol-voor-rol overzicht van ISO 27001-verantwoordelijkheden te raadplegen voordat u de personeelsaannames finaliseert, omdat het onderschatten van de tijdsinzet van de IT-lead een van de meest voorkomende budgetontsporingen is.
Pro-tip: Begroting consultanturen apart van interne medewerkersuren in uw projectplan. Door ze samen te voegen, verbergt u de werkelijke kosten van externe ondersteuning totdat de factuur arriveert.
Hoe u versnelt zonder de audit te ruïneren
Compressie is mogelijk, maar alleen binnen bepaalde grenzen, en elke shortcut brengt een afweging met zich mee die u hardop moet benoemen voordat u hem neemt.
- Time-box de gap-analyse op een strikte 2 tot 3 weken en dwing ROG-prioritering af in plaats van uitputtende documentatie van elke bevinding. Dit is de meest effectieve compressietactiek die er bestaat.
- Gebruik kant-en-klare VvT-templates en maatregelenkoppelingslijsten in plaats van onderbouwingen voor alle 93 Annex A-maatregelen vanaf een leeg vel te schrijven.
- Voer risicoanalyse en procedurontwikkeling parallel uit in plaats van sequentieel, zodra uw risicomethodologie is vastgesteld.
- Gebruik toolondersteunde bewijsverzameling (geautomatiseerde logcapture, exports uit ticketsystemen) in plaats van handmatige schermafbeeldingen.
De afweging is reëel: te agressief comprimeren verschuift auditrisico voorwaarts — bewijshiaten komen aan het licht bij fase 1 in plaats van intern te worden ondervangen. Een zwaarder beroep op externe consultants om een krappe deadline te halen, verhoogt ook de kosten per week zelfs terwijl de kalender korter wordt. Beschouw versnelling als iets dat u verdient dankzij bestaande volwassenheid, niet als iets dat u afdwingt met puur projectmanagementinspanning.
Wat ISO 27001-projecten doet mislukken (en wat u eerst moet aanpakken)
Projecten die vastlopen, falen vrijwel nooit op technische gronden. Ze falen omdat bewijs inconsistent is, de scope stilletjes drie weken in uitbreidt, of niemand kan zeggen wie het risicoregister eigenlijk beheert zodra de initiële kickoffenthousiasme is geluwd. Ik heb teams prachtig beleid zien opstellen en twee weken voor fase 1 ontdekken dat niemand de trainingsaftekeningen heeft bewaard die dat beleid beloofde te bestaan.
Als u één prioriteringsregel meeneemt uit dit hele plan, laat het dan deze zijn: bouw VvT-herleidbaarheid en aantoonbaar maatregelenbewijs op voordat u ook maar iets anders poleert. Een ruw beleid dat wordt ondersteund door zes maanden echte toegangsbeoordelingsregisters haalt een audit die een vlekkeloos beleid zonder bewijsspoor niet haalt. Auditors zijn getraind om draden te trekken, en een losgeraakte draad bij één maatregel zet hen ertoe aan harder aan de volgende te trekken.
Zorg ervoor dat u een auditor het volgende kunt overhandigen vóór fase 1, zonder te hoeven zoeken: een actuele VvT met elke uitsluiting onderbouwd, een risicoregister met behandelingsbeslissingen en -datums, trainingsregisters die overeenkomen met de in uw beleid genoemde cadans, en minimaal één voltooide interne auditcyclus met afgesloten corrigerende maatregelen. Al het andere in uw documentatiepakket is minder belangrijk dan die vier.
— Martin
Plan uw budget en tijdlijn met echte cijfers, geen schattingen
De meeste ISO 27001-projectplannen lopen stuk in de budgetteringsfase — niet de uitvoeringsfase — omdat het management een tijdlijn heeft goedgekeurd op basis van een generieke template in plaats van cijfers die specifiek zijn voor uw bedrijfsomvang, sector en bestaande beveiligingsvolwassenheid.

De gereedheidsanalyse van Ismscalculator genereert in minuten een op maat gemaakte kosten- en inspanningsschatting, gebenchmarkt tegen bedrijven van uw omvang en sector, zodat u een 12-wekenplanning niet hoeft te verdedigen tegenover uw CFO met alleen een blogartikel als onderbouwing. Voer een volwassenheidscheck uit voor alle vier de beheersingsthema's van ISO/IEC 27001:2022, exporteer het resulterende schema als een aanpasbaar Gantt-diagram dat uw stuurgroep daadwerkelijk kan beoordelen, en sla meerdere scenario's op als u een fast-track afweegt tegen een gefaseerde uitrol. Als u alleen een snelle check wilt voordat u projectmiddelen inzet, geeft de 2-minuten gereedheidscheck leidinggevenden een snel genoeg signaal om een charter goed te keuren zonder te wachten op een volledig consultingtraject. Begin met de gereedheidsanalyse, sla uw schatting op en breng deze mee naar uw eerste stuurgroepvergadering als de baseline waar iedereen vanuit werkt.
Bronnen
De ISO 27001-implementatieroadmap van GLOCERT International legt de 30/60/90-dagenstructuur uit waarop dit artikel voortbouwt, inclusief realistische tijdlijnvariaties per organisatieomvang. De implementatieroadmap-gids van Copla gaat dieper in op time-boxed gap-analyse en ROG-scoring. Het ISACA-journaalartikel over het plannen en implementeren van ISO 27001 blijft een van de helderste uiteenzettingen van hoe risicoanalyse samenhangt met de VvT. Specifiek voor bewijsvoorbereiding biedt de risicoanalysechecklist van tekRESCUE een praktisch achtstapenraamwerk dat het waard is naast uw eigen methodologie te leggen. Voor een langere weergave van hoe een volledige tijdlijn er van begin tot eind uitziet, zijn zowel de eigen implementatietijdlijnuiteenzetting als de 80-stappencertificeringschecklist van Ismscalculator gebouwd om direct samen te worden gebruikt met het bovenstaande plan.
- ISO 27001 Implementation Roadmap: 30-60-90 Day & 12-Week Plan
- Planning for and Implementing ISO 27001