Een beveiligingsbasislijn is de gedocumenteerde, minimale set van toetsbare configuratie-instellingen en maatregelen waaraan elk systeem van een bepaald type moet voldoen voordat het in gebruik mag worden genomen. Beschouw het als de vloer, niet het plafond: elk asset binnen scope moet er aan voldoen, en alles wat daar niet aan voldoet is een bekend, bijgehouden risico.
Samenvatting:
- Wie is verantwoordelijk: Beveiligingsteams stellen de basislijn op; operations, IT en management geven akkoord via een governanceproces.
- Hoe wordt naleving afgedwongen: Geautomatiseerde scanners, CI/CD-gates, configuration management-tools en MDM-policies controleren elk asset continu aan de hand van de basislijn.
- Succescriteria: Een bruikbare basislijn is meetbaar (elke maatregel is een geslaagd/mislukt-controle), wordt afgedwongen (niet-conforme assets worden gemarkeerd of geblokkeerd) en is geversioneerd (elke wijziging wordt bijgehouden met datum en goedkeuringsregistratie); de minimale basislijnmaatregelen hebben de hoogste afdwingingsprioriteit en de kortste uitzonderingsvensters — geen uitzonderingen zijn toegestaan onder de minimale basislijn.
Gezaghebbende bronnen verankeren dit werk in de VS: de NIST security control baseline definieert minimale maatregelen per impactniveau, FIPS 200 koppelt die maatregelen aan federale systemen, Microsoft publiceert aanbevolen configuratiegroepen voor Windows-omgevingen, en CIS Benchmarks bestrijken OS- en platformhardening in de gehele stack.
Belangrijkste conclusies
Een beveiligingsbasislijn is de minimale set van toetsbare, afgedwongen maatregelen voor een bepaald type asset, en is alleen effectief wanneer deze geversioneerd is, continu gescand wordt en beheerd wordt via een formeel reviewproces.
| Punt | Details |
|---|---|
| Definitie | Een basislijn is een gedocumenteerde, minimale set van geslaagd/mislukt-maatregelen gekoppeld aan een specifiek type asset, geen beleidsverklaring. |
| Gezaghebbende bronnen | Gebruik NIST SP 800-53/FIPS 200 voor federale systemen, Microsoft-basislijnen voor Windows-vloten en CIS Benchmarks voor platformoverschrijdende hardening. |
| Eerste stappen | Stel uw asset-inventaris samen (inclusief firmwareversies), selecteer maatregelen uit een gezaghebbende benchmark en piloteer voordat u afdwingt. |
| Onderhoudscadans | Beoordeel minimaal jaarlijks en na elk groot incident, OS-update of wijziging in regelgeving; volg nalevings- en herstelvoortgang bij. |
| Ismscalculator | De gratis gereedheidscheck van 2 minuten brengt uw basislijnvolwassenheid in kaart ten opzichte van ISO 27001-hiaten en genereert een kosten- en inspanningsraming om deze te dichten. |
Inhoudsopgave
- Wat bevat een beveiligingsbasislijn precies?
- Waarom beveiligingsbasislijnen belangrijk zijn voor uw organisatie
- Welke gezaghebbende basislijnbronnen moet u gebruiken?
- Hoe maakt, keurt u een beveiligingsbasislijn goed en rolt u deze uit?
- Hoe verschilt een basislijn van een standaard of een beleid?
- Hoe onderhoudt u een basislijn in de loop van de tijd?
- Op onderzoek gebaseerde best practices en veelvoorkomende valkuilen
- Waar vindt u basislijnsjablonen en automatiseringstools?
- Het onderdeel dat de meeste teams fout doen bij basislijnen
- Hoe Ismscalculator u helpt van basislijn naar ISO 27001-gereedheid
- Bronnen
Wat bevat een beveiligingsbasislijn precies?
Een basislijn is geen beleidsdocument. Het is een verzameling specifieke, toetsbare regels georganiseerd per type asset. Wanneer u een basislijn voor een Linux-server opent, verwacht u concrete items te zien, geen aspiratieve verklaringen.
Veelvoorkomende componentcategorieën:
- Configuratie-instellingen: Specifieke parameterwaarden voor OS-, middleware- en applicatiecomponenten (bijv. SSH root-aanmelding uitgeschakeld, TLS 1.2 minimaal afgedwongen).
- Vereiste maatregelen: Authenticatievereisten, patchniveaus en toegangsbeheerinstellingen gekoppeld aan een maatregelraamwerk.
- Logging- en monitoringregels: Welke gebeurtenissen moeten worden gelogd, bewaartermijnen en waarheen logs moeten worden doorgestuurd.
- Hardeningsstappen: Services om uit te schakelen, poorten om te sluiten, onnodige software om te verwijderen.
- Toegestane software en versies: Goedgekeurde OS-builds, goedgekeurde pakketversies en lijsten met verboden software.
- Uitzonderingsregels: Hoe afwijkingen worden gedocumenteerd, goedgekeurd en in de tijd begrensd.
Elk item wordt uitgedrukt als een toetsbare geslaagd/mislukt-regel, zodat geautomatiseerde scanners en auditors eenduidige resultaten produceren. Een regel als "EBS-volumes versleuteld met CMK" slaagt of niet. "SSH root-aanmelding uitgeschakeld" geeft een binair resultaat. Die specificiteit is wat een basislijn onderscheidt van een beleid.
Hieronder ziet u hoe basislijnregels eruitzien gekoppeld aan typen assets:
| Type asset | Voorbeeld basislijnregel |
|---|---|
| Linux OS-host | SSH root-aanmelding uitgeschakeld; wachtwoordauthenticatie uit |
| AWS-cloudresource | EBS-volumes versleuteld met door de klant beheerde sleutel |
| Container-image | Geen processen die als root draaien; basisimage afkomstig uit goedgekeurd register |
| Windows-endpoint | BitLocker ingeschakeld; SMBv1 uitgeschakeld; Windows Defender ATP ingeschreven |
Pro-tip: Schrijf elke basislijnregel als een vraag die uw scanner met "ja" of "nee" kan beantwoorden. Als u er geen geautomatiseerde controle voor kunt schrijven, is de regel een beleidsverklaring, geen basislijnitem.
Waarom beveiligingsbasislijnen belangrijk zijn voor uw organisatie
Consistentie is de eerste opbrengst. Zonder een basislijn zullen twee engineers die hetzelfde type server inrichten twee verschillende configuraties produceren. Na verloop van tijd stapelt die drift zich op tot een aanvalsoppervlak dat niemand volledig begrijpt.
Belangrijkste operationele en nalevingsvoordelen:
- Meetbare naleving: Basislijnen vertalen vage beleidsintenties naar controleerbaar bewijs. Wanneer een auditor om bewijs van encryptie in rust vraagt, wijst u naar scanresultaten, niet naar een beleidspdf.
- Snellere onboarding en herstel: Een nieuwe server gebouwd op een gebaselijnd image is standaard beveiligd. Incidentsanering gaat sneller wanneer u een bekende goede toestand heeft om naar terug te keren.
- Minder configuratiedrift: Continue scanning detecteert afwijkingen voordat ze kwetsbaarheden worden. Basislijnscanning legt de bekende goede toestand vast bij inrichting; doorlopende configuratiescanning detecteert drift vanaf dat moment.
- Auditbewijs: Geversioneerde basislijnartefacten en scanrecords voldoen aan de eisen van auditors voor raamwerken zoals SOC 2, ISO 27001 en CMMC.
Er is echter ook een reëel operationeel risico aan de andere kant. Overly strikte basislijnen falen in productie. De richtlijnen van Microsoft zijn expliciet: dwing standaardinstellingen alleen af wanneer ze huidige dreigingen beperken zonder operationele problemen te veroorzaken die erger zijn dan het risico dat ze aanpakken. Een basislijn die een kritieke applicatie onderbreekt, wordt omzeild, en een omzeilde basislijn is erger dan helemaal geen basislijn, omdat deze een vals gevoel van veiligheid creëert.
Pro-tip: Laat uw conceptbasislijn door een pilotgroep lopen voordat u deze organisatiebreed afdwingt. Verzamel operationele uitzonderingen tijdens de pilot, los ze op, en bevorder de basislijn dan pas naar productieafdwinging. Deze consensusbenadering, waarbij zowel beveiliging als operations akkoord gaan, is wat een basislijn duurzaam maakt.
Welke gezaghebbende basislijnbronnen moet u gebruiken?
Drie bronnen domineren de Nederlandse en internationale praktijk. Elke bron heeft een ander toepassingsgebied, en de juiste keuzen voor uw type asset bespaart aanzienlijk herwerk.
| Bron | Toepassingsgebied | Het meest geschikt voor |
|---|---|---|
| NIST SP 800-53 / FIPS 200 | Federale informatiesystemen; niveaus laag/matig/hoog impact | Federale instanties, contractanten en organisaties die aan federale nalevingsvereisten moeten voldoen |
| Microsoft Security Baselines | Windows OS, Microsoft 365, Edge en via Intune beheerde apparaten | Organisaties die Windows-vloten beheren of endpoints via Intune beheren |
| CIS Benchmarks | Platformoverschrijdend: Linux, Windows, macOS, cloudplatforms, containers, netwerkapparaten | Elke organisatie die vendorneutrale, door de community getoetste hardeningsrichtlijnen nodig heeft |
NIST en FIPS 200: De NIST security control baseline is de initiële set minimale maatregelen die worden toegewezen na beveiligingscategorisering conform FIPS 199. FIPS 200 stelt de minimale beveiligingsvereisten voor federale informatiesystemen vast, en NIST SP 800-39 biedt het risicomanagementkader dat wordt gebruikt om die maatregelen te selecteren en aan te passen. Als uw organisatie federale systemen beheert of federale contracten heeft, is dit uw startpunt.
Microsoft Security Baselines: Microsoft publiceert vooraf geconfigureerde groepen Windows-instellingen voor via Intune beheerde apparaten, bijgewerkt bij elke grote Windows-release. Dit zijn praktische, inzetbare pakketten, geen louter referentiedocumenten. Ze zijn gebouwd op basis van technische feedback en weerspiegelen real-world dreigingsdata.
CIS Benchmarks: Het Center for Internet Security publiceert benchmarks voor honderden platforms, van RHEL en Ubuntu tot AWS, Azure, Kubernetes en Docker. Ze zijn gratis voor niet-commercieel gebruik en breed geaccepteerd door auditors in diverse raamwerken. Voor omgevingen met meerdere platforms is CIS vaak het meest praktische startpunt.
Advies voor koppeling: Gebruik deze gezaghebbende benchmarks als input en pas de maatregelen vervolgens aan uw risicoprofiel en operationele beperkingen aan. Geen enkele benchmark is kant-en-klaar af te dwingen zonder beoordeling. De vergelijking tussen ISO 27001 en NIST CSF biedt nuttige context bij de beslissing hoe uw basislijn zich verhoudt tot een breder governanceraamwerk.
Hoe maakt, keurt u een beveiligingsbasislijn goed en rolt u deze uit?
Dit is een sequentieel proces. Het overslaan van stappen — met name testen — is waar de meeste basislijnprojecten mislukken.
-
Breng uw assets in kaart. Bouw een asset-inventaris of valideer de bestaande, gesegmenteerd per type: servers, endpoints, cloudresources, containers, netwerkapparaten. Voor nalevingsaudits zoals CMMC moet de inventaris firmwareversies bevatten voor elk in-scope apparaat, inclusief BIOS, RAID-controllers en NIC-firmware.
-
Selecteer uw maatregelen. Koppel uw beleidsvereisten aan toetsbare technische regels. Gebruik NIST SP 800-53, CIS Benchmarks of Microsoft-basislijnpakketten als uw startcatalogus. Tag elke maatregel met het beleid of de regelgeving waaraan het voldoet.
-
Bouwen en testen. Maak een referentie-image of configuratiescript. Laat het door een scanner lopen (CIS-CAT, een cloudconfiguratieregels set of uw MDM-tool) in een niet-productieomgeving. Documenteer elke bevinding.
-
Pilot met een representatieve groep. Implementeer de basislijn bij een kleine, cross-functionele pilotgroep. Verzamel operationele uitzonderingen. Los conflicten tussen beveiligingsvereisten en operationele behoeften op voordat u breder uitrolt.
-
Formele goedkeuring en versiebeheer. Haal akkoord op bij beveiligingsleiding, IT-operations en de betreffende bedrijfseigenaar. Tag de basislijn met een versienummer, goedkeuringsdatum en namen van goedkeurders. Sla deze op in versiebeheer.
-
Uitrollen en afdwinging automatiseren. Verspreid de basislijn via uw configuration management-tool (Ansible, Puppet, Chef), MDM (Intune) of cloudconfiguratieregels (AWS Config, Azure Policy). Blokkeer CI/CD-pipelines zodat niet-conforme builds de productieomgeving niet kunnen bereiken.
-
Uitzonderingsproces. Elk asset dat niet aan de basislijn kan voldoen, heeft een gedocumenteerde uitzondering nodig:
- Eigenaar: Benoemde persoon die verantwoordelijk is voor de uitzondering.
- Onderbouwing: Zakelijke of technische reden waarom de maatregel niet kan worden nagekomen.
- Compenserende maatregel: Wat het risico beperkt bij afwezigheid van de basislijnmaatregel.
- Vervaldatum: Geen open uitzonderingen. Stel een reviewdatum in, doorgaans 90 dagen.
- Goedkeuring: Akkoord van de beveiligingsmanager vereist.
Hoe verschilt een basislijn van een standaard of een beleid?
Deze drie termen worden in veel organisaties door elkaar gebruikt, en die verwarring leidt tot documenten die te vaag zijn om af te dwingen. Het zijn afzonderlijke lagen van een governancehiërarchie.
| Documenttype | Wat het uitdrukt | Voorbeeld |
|---|---|---|
| Beleid | Intentie en eigenaarschap ("wat we zullen doen en wie verantwoordelijk is") | "Alle data in rust moet worden versleuteld." |
| Standaard | Vereiste maatregelset op organisatieniveau ("hoe we het zullen doen") | "Encryptie in rust moet AES-256 of sterker gebruiken." |
| Basislijn | Technische, toetsbare regels gekoppeld aan een specifiek type asset | "EBS-volumes moeten worden versleuteld met een door de klant beheerde KMS-sleutel; geverifieerd door AWS Config-regel encrypted-volumes." |
Een beveiligingsbasislijn is de machinaal-controleerbare laag: deze vertaalt beleidsintenties naar regels die een scanner kan evalueren. Het beleid zegt versleutel; de standaard zegt AES-256; de basislijn zegt precies welke AWS Config-regel moet slagen op welk type resource.
"Minimale beveiligingsbasislijn" is een specifiek governanceconcept. Het stelt de vloer vast waaronder geen uitzondering is toegestaan, ongeacht de zakelijke rechtvaardiging. Maatregelen in de minimale basislijn hebben de hoogste afdwingingsprioriteit en de kortste uitzonderingsvensters. Alles boven de minimale basislijn kan onderwerp zijn van risicogebaseerde onderhandeling; de minimum basislijn niet.
Hoe onderhoudt u een basislijn in de loop van de tijd?
Een basislijn die niet wordt bijgewerkt, wordt een aansprakelijkheid. Aanvallers weten welke verouderde configuraties te misbruiken zijn; als uw basislijn TLS 1.0 nog toestaat omdat niemand hem heeft bijgewerkt na een leveranciersbeveiligingsadvies, heeft u een gedocumenteerde toestemming om onveilig te zijn.
Aanbevolen reviewcadans:
- Geplande review: Minimaal jaarlijks voor de meeste organisaties; kwartaallijks voor systemen met hoge impact of gereguleerde systemen.
- Gebeurtenisgestuurde review: Direct getriggerd door een materieel incident, een grote OS- of platformupdate, een nieuwe regelgevingsvereiste of een auditbevinding die een hiaat blootlegt.
Triggers die een basislijnupdate afdwingen:
- Een nieuw CVE- of dreigingsinformatierapport dat een gebaselijnd component treft.
- Een OS- of firmwareversie die end-of-life bereikt.
- Een wijziging in een gekoppelde regelgeving of raamwerk (NIST SP 800-53-revisie, CIS Benchmark-update).
- Een mislukte auditbevinding gekoppeld aan een basislijnmaatregel.
Metrics voor het bewaken van de basislijnkwaliteit:
- Percentage assets dat voldoet aan de huidige basislijnversie.
- Gemiddelde tijd voor herstel van basislijndrift (van detectie tot oplossing).
- Aantal open uitzonderingen per eigenaar en vervaldatum.
- Aantal basislijnversies uitgebracht in de afgelopen 12 maanden (een maatstaf voor governanceactiviteit).
Teams die SOC 2- of ISO-assessments beheren, onderhouden doorgaans een doorlopend record van basislijn-scanresultaten over 90 dagen als auditbewijs. Geversioneerde artefacten en gedateerde scanexports zijn wat auditors daadwerkelijk onderzoeken.
Op onderzoek gebaseerde best practices en veelvoorkomende valkuilen
Het bewijs uit gezaghebbende bronnen wijst in een consistente richting: basislijnen falen niet omdat de maatregelen onjuist zijn, maar omdat het proces eromheen is kapot.
Best practices op basis van gezaghebbende richtlijnen:
- Consensusgedreven ontwerp. Beveiligingsbasislijnen werken het beste wanneer beveiliging en operations ze samen opstellen. Een basislijn die operations niet heeft helpen schrijven, zal workarounds genereren die hem ondermijnen.
- Testen vóór afdwingen. Duw een nieuwe basislijn nooit rechtstreeks naar productie. Een testomgeving of pilotgroep vangt conflicten op die anders noodmaatregelen zouden worden.
- Stapsgewijze uitrol. Begin met de hoogste-risico- of meest homogene assetklasse. Bouw vertrouwen en proces op voordat u het toepassingsgebied uitbreidt.
- Continue scanning. Eenmalige nalevingscontroles zijn niet voldoende. Geautomatiseerde, continue scanning is wat drift tussen audits opspoort.
Veelvoorkomende valkuilen:
- Te strikte standaardinstellingen. Op dag één alle CIS Level 2-aanbevelingen afdwingen zonder testen zal problemen veroorzaken. Begin met Level 1 en voeg maatregelen stapsgewijs toe.
- Onvolledige inventaris. Ontbrekende firmwareversies zijn een veelvoorkomend knelpunt bij audits. Assessors vergelijken live apparaatconfiguraties met gedocumenteerde basislijnen en verwachten geversioneerd bewijs voor elk in-scope component.
- De basislijn behandelen als een eenmalig document. Een basislijn zonder reviewschema is binnen enkele maanden verouderd.
Pro-tip: Richt een governanceforum in — zelfs een licht maandelijks overleg — waarin beveiliging, IT-operations en een bedrijfsvertegenwoordiger open uitzonderingen bespreken, basislijnwijzigingen goedkeuren en driftmetrics bijhouden. Zonder een forum vervaagt de basislijn stilzwijgend.
Waar vindt u basislijnsjablonen en automatiseringstools?
U hoeft een basislijn niet vanaf nul op te bouwen. Er bestaan gezaghebbende sjablonen en tools voor elk groot platform.
Sjablonen en referentiepublicaties:
- NIST SP 800-53 en FIPS 200 voor federale en federaal-aanverwante systemen.
- Microsoft Security Baseline-pakketten, te downloaden via de Microsoft Security Compliance Toolkit, voor Windows- en Microsoft 365-omgevingen.
- CIS Benchmarks op cisecurity.org, voor Linux, Windows, macOS, AWS, Azure, GCP, Kubernetes, Docker en meer.
- OMB Circular A-130 voor federale governancecontext.
Automatiseringstools per categorie:
- Configuration management: Ansible, Puppet en Chef vertalen basislijnregels naar afgedwongen systeemtoestanden op schaal.
- MDM/endpointbeheer: Microsoft Intune-beveiligingsbasislijnen implementeren vooraf geconfigureerde Windows-instellingen op beheerde apparaten met minimale handmatige inspanning.
- Cloudconfiguratie: AWS Config-regels, Azure Policy en Google Cloud Security Command Center evalueren cloudresources continu aan de hand van gedefinieerde basislijnen.
- CIS-scanning: CIS-CAT Pro scant systemen aan de hand van CIS Benchmarks en produceert gescoorde rapporten met hersteladvies.
- Container-image scanning: Tools zoals Trivy en Grype controleren container-images op bekende kwetsbaarheden en configuratieregels voordat ze productie bereiken.
Blokkeer uw CI/CD-pipeline zodat een build die een baselijn-scan niet doorstaat, niet naar staging of productie kan worden gepromoveerd. Die ene automatiseringsstap vangt drift op het goedkoopste mogelijk moment op.
Het onderdeel dat de meeste teams fout doen bij basislijnen
De meeste beveiligingsteams behandelen een basislijnproject als een documentatieoefening. Ze downloaden een CIS Benchmark, koppelen die aan hun beleid en verklaren de basislijn "klaar". Zes maanden later is de helft van hun vloot gedrift, zijn uitzonderingen ongedocumenteerd en is het baselijndocument al verouderd.
Het echte werk is governance, niet documentatie. Een basislijn is alleen zo sterk als het proces dat haar afdwingt, beoordeelt en uitzonderingen op schema afsluit. De technische maatregelen zijn het eenvoudige deel. Operations medeëigenaar maken van de basislijn, het uitzonderingsworkflow opbouwen en het maandelijkse governanceforum organiseren — dat is waar de meeste programma's vastlopen.
Mijn praktische aanbeveling: begin met uw hoogste-risico-, meest homogene assetklasse, kies één gezaghebbende benchmark als input en automatiseer afdwinging voordat u het toepassingsgebied uitbreidt. Een smalle, afgedwongen basislijn verslaat elke keer een brede, niet-afgedwongen basislijn. Bouw vervolgens de ISO 27001 Annex A-maatregelkoppeling bovenop die basis zodra het basislijnproces operationeel is.
Beheer uw basislijn-artefacten in versiebeheer vanaf dag één. Wanneer een auditor om bewijs vraagt, is een Git-geschiedenis met gedateerde commits en benoemde goedkeurders veel overtuigender dan een pdf met een "voor het laatst beoordeeld"-veld dat iemand handmatig heeft ingetypt.
Hoe Ismscalculator u helpt van basislijn naar ISO 27001-gereedheid
Het opstellen van een beveiligingsbasislijn is vaak de eerste concrete stap richting ISO 27001-certificering, en dat is precies waar veel teams vastlopen: ze weten welke maatregelen ze nodig hebben, maar niet hoeveel het zal kosten of hoe lang het duurt om die te implementeren over de vier Annex A-beheersingsthema's.
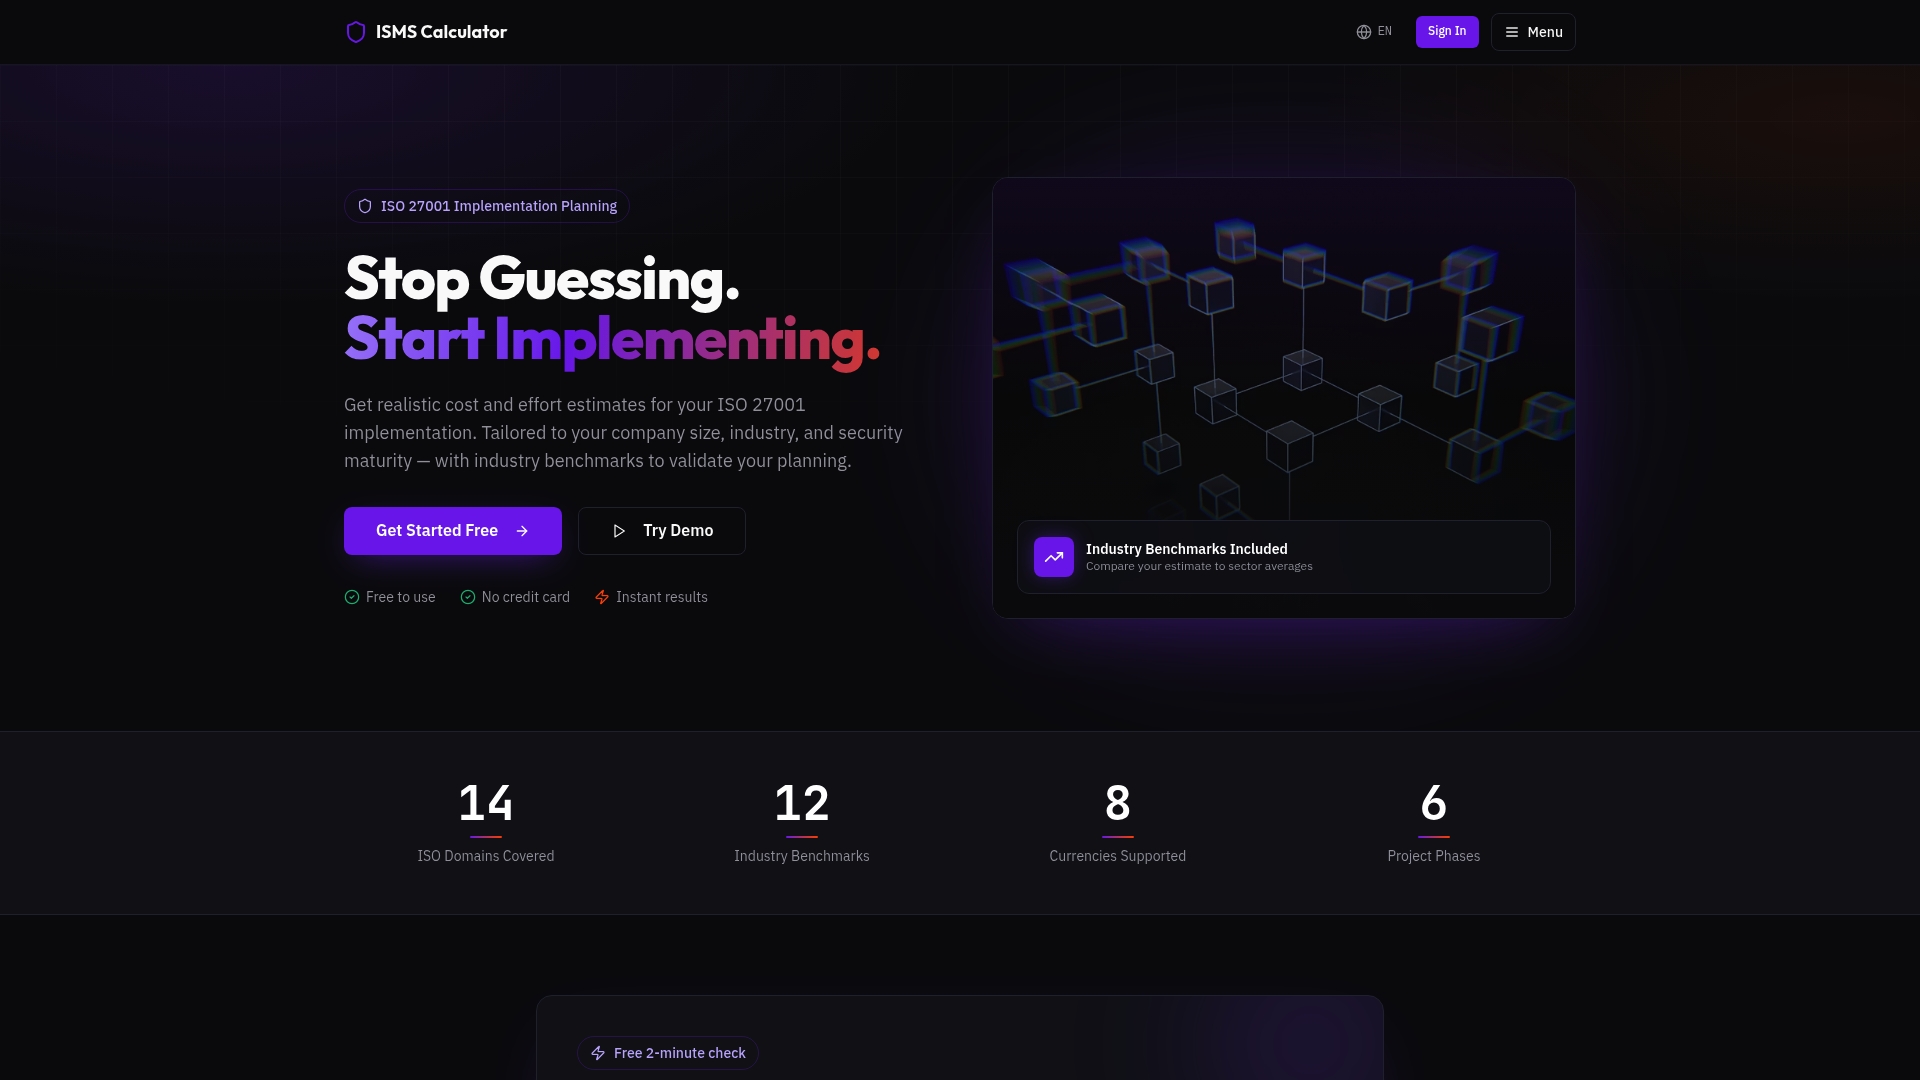
Ismscalculator geeft u een realtime schatting van de kosten en inspanning die nodig zijn voor de implementatie van ISO 27001, afgestemd op uw bedrijfsomvang, sector en huidige beveiligingsvolwassenheid. De volwassenheidsassessment van het platform bestrijkt alle vier de ISO/IEC 27001:2022-beheersingsthema's, zodat u exact kunt zien waar uw bestaande basislijnwerk al meetelt voor certificering en waar de hiaten zich bevinden. Vergelijkingen met referentiemodellen stellen u in staat uw plan te valideren aan de hand van die referentie in plaats van te gissen. Aanpasbare Gantt-diagrammen vertalen uw basislijnuitrol naar een gestructureerde implementatietijdlijn met duidelijke fasen en mijlpalen.
Voer de gratis gereedheidscheck van 2 minuten uit om te zien hoe uw huidige basislijnvolwassenheid zich verhoudt tot ISO 27001-vereisten, of gebruik de volledige ISO 27001-gereedheidsassessment voor een gedetailleerde, deelbare raming die u kunt voorleggen aan het management voor budgetgoedkeuring.
Bronnen
- security control baseline - Glossary | CSRC
- Windows security configuration framework and security baselines | Microsoft Learn
- Learn about Intune security baselines for Windows devices
- 3.4.1 Establish / Maintain Baseline Configurations
- What Is a Security Baseline? Definition & Examples
- Secure Baseline – What it is and Why it's Important - Blog