Een beveiligingsmaatregel is elke waarborg, elk hulpmiddel, elke beleidsregel of fysieke barrière die een organisatie gebruikt om de vertrouwelijkheid, integriteit en beschikbaarheid van haar informatie te beschermen. Dat is het hele idee. Het is een tegenmaatregel tegen iets dat mis kan gaan: diefstal, corruptie of uitval.
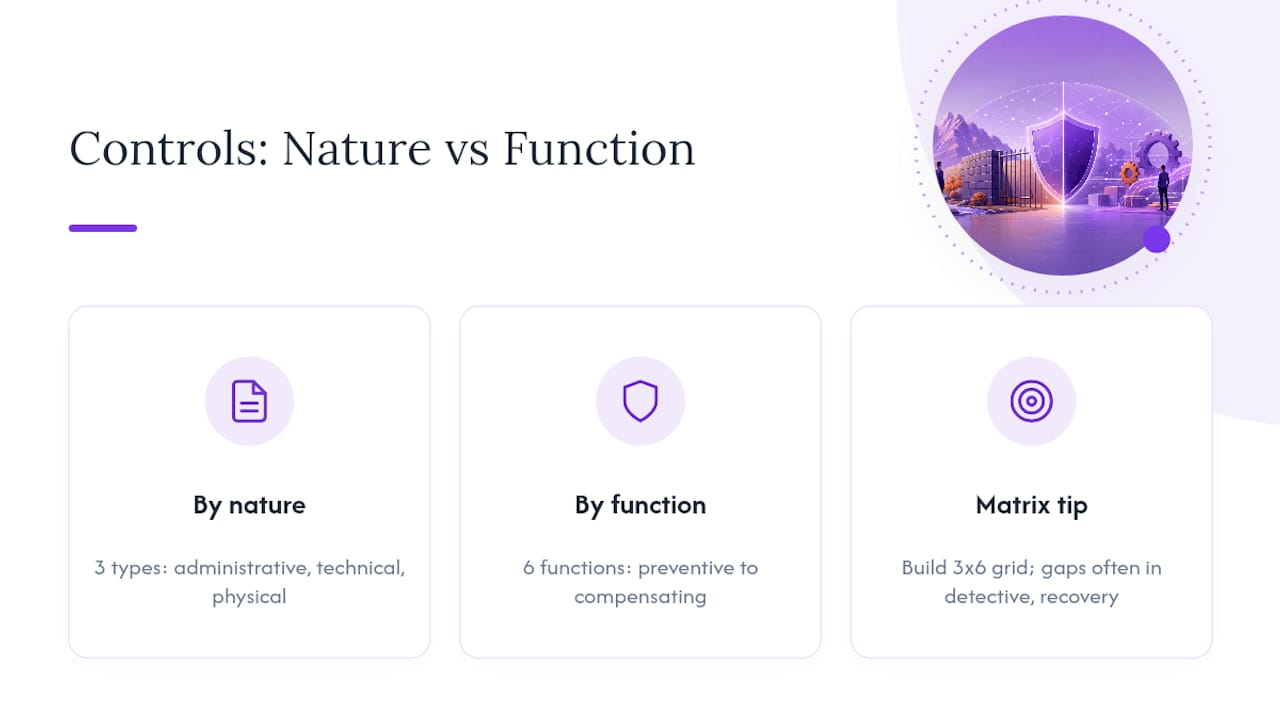
Hier is de twee-assen-truc die maatregelen inzichtelijk maakt. Elke maatregel heeft een aard (hoe hij is opgebouwd) en een functie (wat hij doet). Een firewall is bijvoorbeeld technisch van aard en preventief van functie. Hij blokkeert schadelijk verkeer voordat het uw netwerk bereikt.
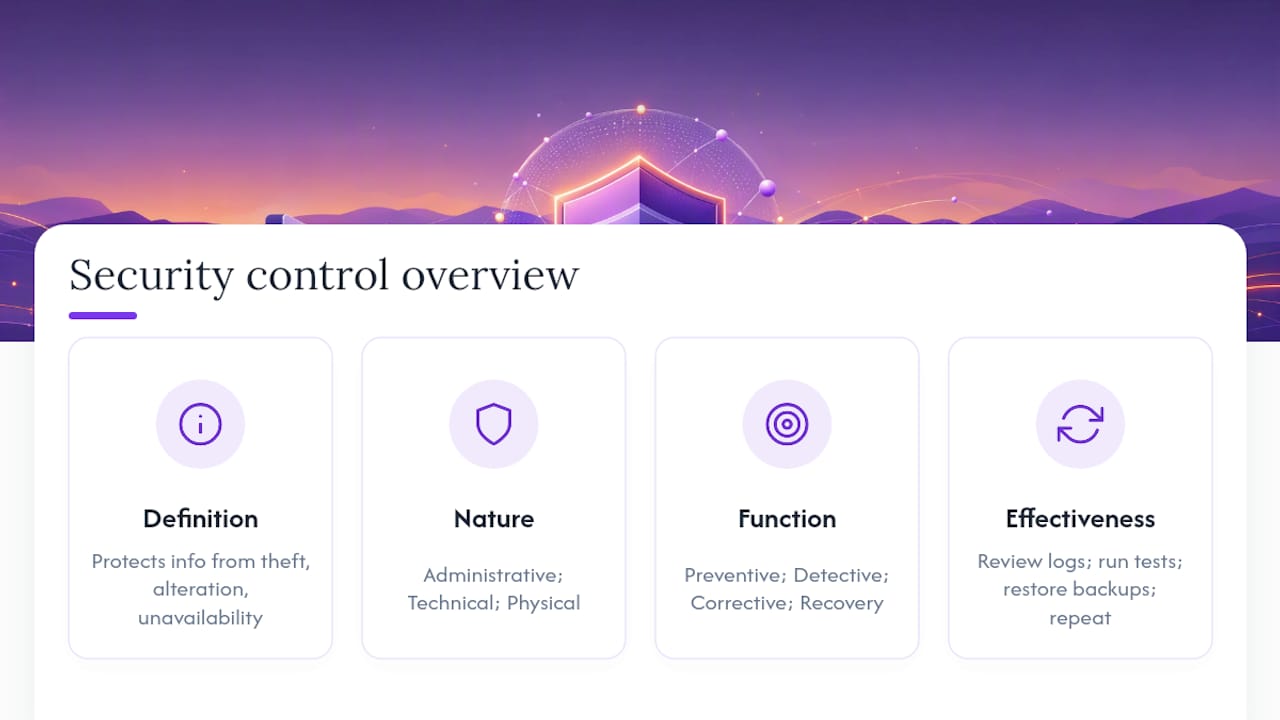
- Aard: administratief, technisch of fysiek
- Functie: preventief, detectief, correctief, afschrikwekkend, herstellend of compenserend
Belangrijkste punten
Een beveiligingsmaatregel is een waarborg die langs twee assen wordt ingedeeld — aard en functie — en hiaten worden het snelst zichtbaar wanneer u uw maatregelen op een matrix uitzet in plaats van op een lijst.
| Punt | Details |
|---|---|
| Definitie eerst | Een maatregel is elke waarborg die vertrouwelijkheid, integriteit of beschikbaarheid beschermt — niets mysterieuzer dan dat. |
| Twee assen zijn belangrijk | Classificeer elke maatregel naar aard (administratief, technisch, fysiek) en functie (preventief, detectief, correctief, afschrikwekkend, herstellend, compenserend). |
| Herstel wordt overgeslagen | De meeste teams investeren te veel in preventieve technische maatregelen en verwaarlozen detectieve en herstellende functies volledig. |
| Niet-geteste maatregelen tellen niet | Een maatregel werkt alleen als die is gecontroleerd via logs, audits of gesimuleerde aanvallen volgens een vast schema. |
| Hiaten budgetteren | De gereedheidscheck en beoordelingstools van Ismscalculator vertalen een controlegat naar een kosten- en tijdsschatting voor ISO 27001-planning. |
Inhoudsopgave
- Waarom beveiligingsmaatregelen bestaan
- Hoe u maatregelen kunt indelen: aard versus functie
- Praktijkvoorbeelden van maatregelen, ingedeeld op beide assen
- Waar u maatregelensets vindt en hoe u maatregelen kiest
- Hoe weet u of een maatregel daadwerkelijk werkt?
- Veelgemaakte fouten en een snelle checklist
- Een éénpagina-matrix die u vandaag kunt opstellen
- Plan en budgetteer uw maatregelen zonder giswerk
- Verder lezen
- Veelgestelde vragen
- Bronnen
Waarom beveiligingsmaatregelen bestaan
Maatregelen bestaan om drie dingen te doen: de kans op een incident verkleinen, de schade beperken als er toch een plaatsvindt, en het herstel versnellen zodra het voorbij is. Dat is alles. Geen enkele maatregel doet alle drie tegelijk, en daarom zetten organisaties ze in lagen.
Sla een categorie over en u merkt het. Een bedrijf met sterke firewalls maar zonder back-upproces kan honderd geblokkeerde inbraken overleven, en dan alles verliezen aan één succesvolle ransomware-aanval omdat herstel nooit was ingepland.
Maatregelen verminderen doorgaans:
- Gegevensverlies door inbreuken of onbedoelde verwijdering
- Uitval door storingen of aanvallen
- Fraude door ongeautoriseerde toegang of gemanipuleerde gegevens
- Regelgevingsboetes als gevolg van zwak toezicht
Hoe u maatregelen kunt indelen: aard versus functie
Beveiligingsprofessionals ordenen maatregelen op twee manieren, en beide begrijpen is wat een grondig inzicht onderscheidt van een oppervlakkig begrip.
Naar aard vallen maatregelen in drie categorieën. Administratieve maatregelen zijn beleidsregels en processen, zoals een wachtwoordbeleid of een screeningprocedure voor medewerkers. Technische maatregelen zijn software of hardware, zoals encryptie of meervoudige authenticatie. Fysieke maatregelen zijn tastbare barrières, zoals een afgesloten deur of een toegangsbadgelezer.
Naar functie vervullen maatregelen een van zes taken: preventief (een incident voorkomen), detectief (een incident signaleren), correctief (schade herstellen), afschrikwekkend (kwaadwillenden ontmoedigen), herstellend (normale bedrijfsvoering herstellen) of compenserend (een tijdelijke oplossing wanneer de ideale maatregel niet haalbaar is).
Zet die twee lijsten in een raster en u krijgt de functie-per-type-matrix — een praktische manier om maatregelen in kaart te brengen en blinde vlekken op te sporen.
Pro-tip: Maak een eenvoudig 3x6-raster met de aard bovenaan en de functies aan de zijkant, en plaats uw bestaande maatregelen in de juiste cellen. Lege rijen verschijnen bijna altijd bij de detectieve of herstellende functies, omdat de meeste teams te veel inzetten op preventie en nooit testen wat er gebeurt als er toch iets doorheen glipt.
Praktijkvoorbeelden van maatregelen, ingedeeld op beide assen
Maatregelen gesorteerd naar aard maken het abstracte concreet. Hier ziet u hoe de indeling er in de praktijk uitziet.
Technische maatregelen:
- Firewall: technisch + preventief
- Encryptie: technisch + preventief
- Intrusion-detectionsysteem: technisch + detectief
- Geautomatiseerd back-upherstel: technisch + herstellend
- Antivirusquarantaine: technisch + correctief
Administratieve maatregelen:
- Beveiligingsbeleidsdocument: administratief + preventief
- Toegangsreviewproces: administratief + detectief
- Incidentresponsplan: administratief + correctief
- Beveiligingsbewustzijnstraining voor medewerkers: administratief + afschrikwekkend
- Leveranciersrisicobeoordeling: administratief + preventief
Fysieke maatregelen:
- Afgesloten serverkooi: fysiek + preventief
- CCTV-bewaking: fysiek + detectief
- Badgegecontroleerde toegang: fysiek + preventief
- Brandblussysteem: fysiek + correctief
- Bewakingsronde: fysiek + afschrikwekkend
Een mini-casus maakt de meerwaarde duidelijk. Stel u een middelgroot bedrijf voor met solide technische preventie: een firewall, endpointencryptie en MFA op elke account. Toch wordt de laptop van een medewerker via phishing gecompromitteerd. Zonder een detectieve maatregel zoals waarschuwingen bij aanmeldingsafwijkingen zit de aanvaller wekenlang ongestoord in het netwerk. Voeg een administratief toegangsreviewproces toe dat ongebruikelijke aanmeldingstijden markeert, en dezelfde inbreuk wordt binnen uren ontdekt in plaats van maanden. Geen enkele maatregel stopte de aanval. De combinatie deed dat wel — en dat is waarom beveiligingsteams spreken over maatregelen, niet "de maatregel". Een enkele waarborg is zelden het volledige verhaal. Als u maatregelen in kaart brengt voor een specifieke sector, laat sectorspecifieke controlerichtlijnen voor de financiële sector zien hoe dit werkt onder strengere compliancedruk.
Waar u maatregelensets vindt en hoe u maatregelen kiest
U hoeft maatregelen niet zelf te bedenken. Bewezen catalogi bevatten al honderden maatregelen, getest en geordend. De twee meest gebruikte zijn NIST SP 800-53 — een uitgebreide federale catalogus van beveiligings- en privacymaatregelen — en de CIS Controls, een geprioriteerde, toegankelijkere lijst die is opgesteld voor praktische toepassing. Het NIST Cybersecurity Framework en ISACA bieden aanvullende richtlijnen voor governance en het in kaart brengen van maatregelen.
Maatregelen goed kiezen volgt een logische volgorde:
- Identificeer uw bedrijfsmiddelen en de risico's die deze bedreigen
- Stel controledoelstellingen op op basis van dat risicobeeld
- Kies specifieke maatregelen uit een catalogus zoals NIST SP 800-53 of CIS
- Pas aan waar nodig, met gebruik van compenserende maatregelen wanneer de ideale optie te kostbaar of technisch onhaalbaar is
Sla stap één over en u krijgt schijnbeveiliging: uitgaven aan maatregelen die indrukwekkend ogen maar niet zijn gekoppeld aan een werkelijk risico. De eigen richtlijnen van NIST voor Rev. 5 waarschuwen dat maatregelen die worden gekozen zonder afstemming op doelstellingen kostbaar en ineffectief worden. Een gedegen risicobeoordeling is de stap die de meeste teams proberen over te slaan, terwijl het juist de stap is die bepaalt of alles wat daarna volgt daadwerkelijk werkt.
Hoe weet u of een maatregel daadwerkelijk werkt?
Een maatregel die alleen in een beleidsdocument bestaat en nooit is getest, is eigenlijk geen maatregel. Het is een wens. Beoordeling maakt van een papieren belofte een werkende waarborg.
Gangbare beoordelingsmethoden zijn onder meer configuratiecontroles, formele maatregelentests, audits en continue logbewaking. Om te verifiëren of een maatregel zijn werk doet, bekijken teams toegangslogs op afwijkingen, voeren gesimuleerde phishing- of inbreukpogingen uit, en testen periodiek het herstellen van back-ups in plaats van alleen te bevestigen dat de back-up is uitgevoerd.
- Wie eigenaar is van het testen: doorgaans IT-beveiliging of een complianceverantwoordelijke, niet degene die de tool toevallig heeft geïnstalleerd
- Hoe vaak: kritieke maatregelen maandelijks of per kwartaal; maatregelen met lager risico jaarlijks
- Hoe "werkend" eruitziet: een logvermelding, een hersteld bestand, een geblokkeerde poging met tijdstempel
Veelgemaakte fouten en een snelle checklist
Drie fouten komen steeds opnieuw voor. Teams kopen tools voordat ze doelstellingen hebben bepaald, zodat de tool een probleem oplost dat niemand heeft gedefinieerd. Teams stapelen preventieve maatregelen terwijl detectieve en herstellende functies vrijwel leeg blijven. En teams behandelen "geïnstalleerd" als hetzelfde als "werkend" en slaan testen volledig over.
Toets elke maatregel aan deze checklist voordat u erop vertrouwt:
- Is het afgestemd op een duidelijke doelstelling?
- Is het getest in de laatste reviewcyclus?
- Is er een aangewezen eigenaar?
- Is de prestatie meetbaar?
- Zijn de kosten evenredig aan het risico dat het aanpakt?
- Zou het standhouden bij een audit?
Rode vlaggen dat een maatregel schijnbeveiliging is in plaats van echte bescherming: niemand kan zeggen welk risico het aanpakt, het is nooit getest, of het bestaat uitsluitend omdat een checklist iemand opdroeg het aan te schaffen.
Een éénpagina-matrix die u vandaag kunt opstellen
De functie-per-type-matrix van eerder is niet alleen een leermiddel. Het is een werkdocument. Rijen zijn functies (preventief, detectief, correctief, afschrikwekkend, herstellend, compenserend). Kolommen zijn aard (technisch, administratief, fysiek). Plaats elke maatregel die u momenteel heeft in de juiste cel.
Een hiaat ziet er zo uit: een dichte cluster in de cel technisch/preventief, en niets in administratief/detectief of enig/herstellend. Dat patroon betekent dat u goed bent in het stoppen van bekende dreigingen, maar blind voor dreigingen die erdoorheen glippen — zonder plan om te herstellen.
- Markeer elke cel met wat u heeft, en omcirkel vervolgens elke rij die over alle drie de aard-categorieën leeg is
- Een bevinding die actie vereist: geen herstellende maatregelen betekent dat één succesvolle aanval catastrofaal kan zijn, niet slechts lastig
Pro-tip: Begin met herstel. Het is de rij die teams het vaakst overslaan, en het is de rij die bepaalt of een slechte dag een slechte kwartaal wordt.
Het perspectief van een practitioner op maatregelen kiezen die echt standhouden
Ervaring met ISO 27001-projecten legt steeds hetzelfde patroon bloot: teams grijpen naar tools voordat ze het risico hebben benoemd, en vragen zich dan af waarom de audit hiaten aantoont. De matrixaanpak dwingt het risicogesprek als eerste te voeren.
Plan en budgetteer uw maatregelen zonder giswerk
Maatregelen op een matrix in kaart brengen vertelt u wat er ontbreekt. Het vertelt u niet wat het opvullen van die hiaten kost in tijd, budget of capaciteit — en dat is meestal waar beginnersvriendelijke gidsen ophouden. Een tool die uw maatregelenhiaten koppelt aan een werkelijk projectplan, met tijdlijnen en kostenramingen, maakt van de matrix een diagnose én een routekaart.

De gratis gereedheidscheck van 2 minuten van Ismscalculator begeleidt u door de huidige stand van uw maatregelen ten opzichte van de vier Annex A-beheersingsthema's van ISO 27001, en laat vervolgens zien wat het sluiten van de hiaten realistisch zou kosten op basis van uw bedrijfsomvang en sector. Als u verder bent dan de oriëntatiefase en daadwerkelijk een implementatie plant, stelt de volledige ISO 27001-gereedheidsassessment een Gantt-gebaseerd projectplan op naast de kostenraming — zodat u niet hoeft te gissen naar de omvang of het budget. Begin met de gratis check en zie waar u staat.
Verder lezen
Voor lezers die verder willen gaan dan de basis: NIST SP 800-53 blijft de meest complete, gratis beschikbare catalogus van beveiligings- en privacymaatregelen, geordend per beheersingsfamilie en risicocategorie. De CIS Controls bieden een kortere, meer geprioriteerde lijst die beter geschikt is voor teams die net beginnen. De controlerichtlijnen van OWASP leggen uit hoe beleid zich vertaalt naar concrete, testbare waarborgen, terwijl de prescriptieve richtlijnen van AWS over maatregelentypen een van de helderste, begrijpelijke uitleg bieden van preventieve, detectieve en responsieve categorieën. Als u frameworks vergelijkt voordat u voor één kiest, legt ISO 27001 versus het NIST Cybersecurity Framework uit hoe de twee overlappen en waar ze uiteenlopen. Gebruik al deze bronnen naast de functie-per-type-matrix — niet in plaats ervan.
Veelgestelde vragen
Wat is een beveiligingsmaatregel, eenvoudig uitgelegd in één zin? Het is elke waarborg — een tool, een beleidsregel of een fysieke barrière — die informatie beschermt tegen diefstal, wijziging of onbeschikbaarheid.
Wat is het verschil tussen een beveiligingsmaatregel en een beveiligingscontrole? Eigenlijk geen. "Beveiligingsmaatregel" is de alledaagse term; "beveiligingscontrole" is de formele term die wordt gebruikt in frameworks zoals NIST SP 800-53 en ISO 27001. Ze beschrijven hetzelfde.
Wat zijn de belangrijkste typen beveiligingsmaatregelen? Naar aard: administratief, technisch en fysiek. Naar functie: preventief, detectief, correctief, afschrikwekkend, herstellend en compenserend. De meeste maatregelen in de praktijk vallen in één aard en één of twee functies.
Waarom hebben organisaties zoveel verschillende maatregelen nodig in plaats van een paar sterke? Omdat elke functie een andere taak vervult. Preventie stopt bekende dreigingen, detectie vangt op wat erdoorheen glipt, en herstel beperkt de schade achteraf. Alleen op preventie vertrouwen maakt u blind wanneer dat faalt.
Hoe weet ik of een maatregel daadwerkelijk effectief is? Test het. Bekijk toegangslogs, voer gesimuleerde aanvallen uit, herstel een back-up om te bevestigen dat het werkt, en herhaal dat testen volgens een vast schema — niet alleen eenmalig tijdens de installatie.
Waar begin ik als ik maatregelen moet selecteren voor mijn organisatie? Begin met een risicobeoordeling om uw werkelijke dreigingen te identificeren, en kies vervolgens maatregelen uit een catalogus zoals NIST SP 800-53 of de CIS Controls die aansluiten bij die specifieke risico's — in plaats van een generieke lijst te adopteren.
Bronnen
- security control - Glossary | CSRC
- OWASP
- Center for Internet Security (CIS)
- AWS Prescriptive Guidance — Security control types
Aanbevolen
- Gegevensbeveiligingsmaatregelen voor financiële bedrijven: gids voor 2026 | ISMS Calculator
- ISO 27001 Annex A-maatregelen uitgelegd | ISMS Calculator
- Cryptografiebeheersing in ISMS: een compliancegids voor 2026 | ISMS Calculator
- Wat betekent een beveiligingsbasislijn voor uw organisatie? | ISMS Calculator