Incident Response im Banking-ISMS ist der systematische Prozess, der es Finanzinstituten ermöglicht, Cybersicherheits- und Betriebsvorfälle zu erkennen, einzudämmen und zu beheben – und dabei regulatorische Anforderungen gemäß ISO 27001:2022, EU DORA sowie US-amerikanischen Regelwerken wie FDIC und NYDFS zu erfüllen. Die Rolle von Incident Response im Banking-ISMS geht weit über die technische Behebung hinaus. Sie erzeugt das Nachweisdokument, das Aufsichtsbehörden bei Prüfungen heranziehen, unterstützt die Risikoberichterstattung auf Vorstandsebene und entscheidet darüber, ob eine Bank die digitale Modernisierung sicher vorantreiben kann, ohne aufsichtsrechtliche Eingriffe zu riskieren. Banken, die Incident Response als bloße Compliance-Pflichtübung behandeln, erhalten bei Prüfungen regelmäßig Beanstandungen, die reifere Institute vermeiden.
Wie Incident Response mit ISO 27001 und Bankenregulierung verzahnt ist
Die ISO 27001:2022-Maßnahmen A.5.24 bis A.5.27 bilden das direkte regulatorische Rückgrat des Incident Managements in Finanzinstituten. Maßnahme A.5.24 verlangt Planung und Vorbereitung. A.5.25 regelt Bewertung und Entscheidungsfindung. A.5.26 adressiert die Reaktion auf Vorfälle. A.5.27 schreibt die Auswertung nach einem Vorfall sowie kontinuierliche Verbesserung vor. Zusammen bilden diese Maßnahmen einen geschlossenen Regelkreis, den Aufsichtsbehörden lückenlos prüfen können.
Die Überschneidungen zwischen ISO 27001:2022 und EU DORA sind erheblich. EU DORA und ISO 27001:2022 teilen Anforderungen zur Meldung von Vorfällen, sodass Banken mit einem zertifizierten ISMS ihre Dokumentation direkt als Prüfungsnachweis unter DORA verwenden können. Diese Übereinstimmung reduziert den Prüfungsaufwand und vermeidet redundante Dokumentationsaufwände über verschiedene Regulierungsregime hinweg.
Meldefristen erhöhen den operativen Druck zusätzlich. Banken müssen Bundesbehörden innerhalb von 36 Stunden und die NYDFS im Falle von Cybersicherheitsvorfällen innerhalb von 72 Stunden benachrichtigen. Das Versäumen dieser Fristen stellt für sich allein einen Prüfungsbefund dar – unabhängig von der technischen Schwere des Vorfalls. Das macht Erkennungsgeschwindigkeit und klare Eskalationswege zu nicht verhandelbaren operativen Anforderungen, nicht zu wünschenswerten Zielen.
| Regulatorischer Rahmen | Meldefrist | Wesentliche Anforderung |
|---|---|---|
| FDIC / OCC / Federal Reserve | 36 Stunden | Meldung bedeutsamer Vorfälle an die Bundesbankenaufsicht |
| NYDFS Part 500 | 72 Stunden | Meldung von Cybersicherheitsereignissen an das Department of Financial Services |
| EU DORA | 4 Stunden (Erstmeldung) / 72 Stunden (Zwischenmeldung) | Abgestufte Meldepflicht für schwerwiegende IKT-bezogene Vorfälle |
| ISO 27001:2022 | Durch ISMS-Richtlinie festgelegt | Dokumentation, Bewertung und Reaktion gemäß den Maßnahmen A.5.24–A.5.27 |
Ein zertifiziertes ISO 27001-ISMS gibt CISOs zudem eine gemeinsame Sprache für die Kommunikation von Cybersicherheitsrisiken und Ressourcenbedarf gegenüber Vorständen. Dieser gemeinsame Wortschatz ist entscheidend, wenn es darum geht, vor einem Vorfall Budget für Verbesserungen der Incident Response zu sichern.
Wie sieht eine wirksame Incident-Response-Umsetzung im Bankwesen aus?
Das Incident Management nach ISO 27001 erfordert eine abgestufte Reaktionsstruktur, die Vorfälle nach Schweregrad priorisiert und eine bereichsübergreifende Koordination vorschreibt. Eine effektive Umsetzung hängt von klar definierten Rollen, getesteten Eskalationswegen und dokumentierten Kommunikationsabläufen ab. Ohne diese verlieren selbst technisch leistungsfähige Teams bei realen Vorfällen wertvolle Zeit damit, zu klären, wer welche Entscheidung verantwortet.
Rollenbasierte Verantwortlichkeiten bilden das Fundament. Jeder Incident-Response-Plan in einem Banking-ISMS sollte bestimmten Personen die Aufgaben Erkennung, Triage, Eindämmung, Kommunikation und Wiederherstellung zuweisen. Bereitschafts-Eskalationsmatrizen müssen aktuell, getestet und auch außerhalb der regulären Arbeitszeiten zugänglich sein. Ein Plan, der zwar Namen aufführt, aber keine Kontaktdaten und keine Stellvertreter enthält, ist kein Plan. Er ist ein Haftungsrisiko.
Kommunikation ist der Bereich, in dem die meisten Banking-Incident-Response-Programme unter Druck versagen. Eine kritische und häufig übersehene Anforderung ist die ausfallsichere Out-of-Band-Notfallkommunikation. Wenn interne E-Mail-, Slack- oder Teams-Kanäle während eines Vorfalls kompromittiert oder nicht verfügbar sind, benötigen Teams ein separates, sicheres, bidirektionales Kommunikationssystem mit Zugang außerhalb des internen Netzwerks. Dieses System muss standortbezogene Benachrichtigungen und die Bestätigung des Empfangs unterstützen, damit Incident Commander wissen, wer kritische Anweisungen erhalten hat.
Wesentliche Elemente eines Incident-Response-Umsetzungsrahmens im Bankwesen:
- Kriterien zur Schweregradklassifizierung: Schriftlich festgelegte Schwellenwerte, die definieren, was einen P1-, P2- oder P3-Vorfall ausmacht, mit bankbetriebsspezifischen Beispielen wie Core-Banking-Ausfällen, Überweisungsbetrug und Datenexfiltration.
- Eskalationsmatrix: Benannte Rollen mit primären und stellvertretenden Kontakten, einschließlich Rechts-, Compliance- und Kommunikationsteams neben IT und Informationssicherheit.
- Out-of-Band-Kommunikationskanal: Ein sicheres, netzwerkunabhängiges System für die Krisenkoordination, wenn primäre Kanäle ausfallen.
- Protokoll zur Beweissicherung: Echtzeitprotokollierung von Entscheidungen, Schweregradbeurteilungen und Kommunikation über den gesamten Incident-Lebenszyklus hinweg.
- Auslöser für regulatorische Meldungen: Dokumentierte Kriterien, die automatisch die 36-Stunden- oder 72-Stunden-Meldefrist in Gang setzen.
Praxis-Tipp: Halten Sie während eines Vorfalls die Begründung jeder Schweregradbeurteilung fest – nicht nur das Ergebnis. Aufsichtsbehörden prüfen, warum eine Bank ein Ereignis als geringfügig eingestuft hat. Eine fehlende Begründung ist genauso schädlich wie eine falsche Einstufung.
Wie messen und verbessern Banken die Reife ihrer Incident Response?
Die Reife der Incident Response fungiert im Bankwesen als operative Machbarkeitsschranke. Sie bestimmt, ob eine Bank die Ausweitung digitaler Kanäle, Cloud-Migrationen oder Drittanbieter-Integrationen sicher vorantreiben kann, ohne aufsichtsrechtliche Risiken einzugehen. Eine Bank mit unreifen Erkennungs- und Eindämmungsfähigkeiten, die eine neue Mobile-Banking-Plattform einführt, geht kein kalkuliertes Risiko ein. Sie schafft ein unkontrolliertes.
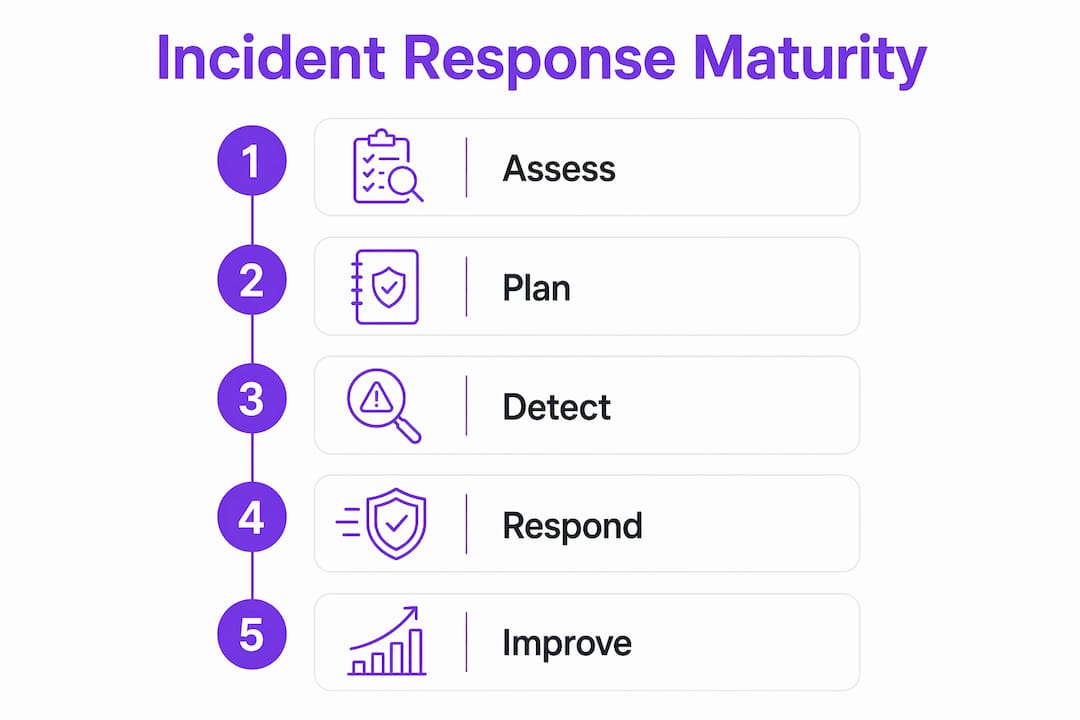
ISO 27001 schreibt eine jährliche Überprüfung der Incident-Response-Fähigkeiten vor. Der Standard fordert realistische Tischübungen (Tabletop Exercises), die für den Bankbetrieb relevante Bedrohungsszenarien simulieren. Gängige Szenarien umfassen Point-of-Sale-Angriffe, Business E-Mail Compromise, Ransomware-Angriffe auf Core-Banking-Systeme und Ausfälle von Drittanbieter-Dienstleistern. Diese Übungen decken Koordinationslücken auf, die kein Richtliniendokument sichtbar machen kann.
Häufige Schwachstellen, die Tabletop Exercises in Banken aufdecken:
- Unklare Eskalationsverantwortung: Teams streiten in Echtzeit darüber, wer die Befugnis hat, einen Schwerwiegenden Vorfall auszurufen oder eine regulatorische Meldung einzuleiten.
- Unzureichende Verfahren zur Systemisolierung: Eindämmungsschritte sind zwar auf dem Papier vorhanden, wurden aber nie in produktionsähnlichen Umgebungen getestet, was Unsicherheit über das Risiko von Dienstunterbrechungen erzeugt.
- Fehlende Auslöser für regulatorische Meldungen: Teams können den genauen Zeitpunkt nicht bestimmen, an dem die 36-Stunden- oder 72-Stunden-Frist beginnt, was zu verspäteten Meldungen führt.
- Veraltete Kontaktinformationen: Eskalationsmatrizen verweisen auf ausgeschiedene Mitarbeiter oder ungültige Telefonnummern, die erst während der Übung entdeckt werden.
- Unzureichende Beweissicherung: Teams konzentrieren sich auf die technische Behebung und erstellen keine zeitnahen Aufzeichnungen von Entscheidungen, was die aufsichtsrechtliche Nachprüfung nach dem Vorfall erschwert.
Die Behebung folgt einer klaren Prioritätenreihenfolge. Eskalationsklarheit zuerst herstellen, da sie alle anderen Reaktionsmaßnahmen freischaltet. Kontaktinformationen vierteljährlich – nicht jährlich – aktualisieren. Isolierungsverfahren in einer Staging-Umgebung vor der nächsten Tischübung testen. Meldeauslöser in das Incident-Tracking-System einbauen, sodass die Frist automatisch beginnt, wenn Schweregradgrenzen erreicht werden.
Kennzahlen für die Incident-Response-Reife auf Vorstandsebene umfassen die mittlere Zeit bis zur Erkennung, die mittlere Zeit bis zur Eindämmung, die Häufigkeit von Übungen, Abschlussquoten bei der Behebung und Qualitätsbewertungen der Nachweise. Diese Kennzahlen verbinden Cyber-Investitionen mit Resilienz-Ergebnissen. Vorstände, die Kontrollverzeichnisse anstelle dieser operativen Kennzahlen überprüfen, messen die falschen Dinge.
Praxis-Tipp: Führen Sie mindestens einmal jährlich eine unangekündigte Tischübung durch. Angekündigte Übungen testen Ihren Plan. Unangekündigte Übungen testen Ihre tatsächliche Fähigkeit. Aufsichtsbehörden kennen den Unterschied – und Prüfer, die Ihre Übungsprotokolle sichten, ebenfalls.
Was ist ein Incident Action Plan, und warum interessiert er Bankenaufseher?
Ein Incident Action Plan (IAP) ist ein vorfallspezifisches Dokument, das Ziele, Ressourcenzuweisungen, Zeitpläne und Kommunikationsverantwortlichkeiten für ein konkretes Ereignis festlegt. Er unterscheidet sich vom dauerhaften Incident-Response-Plan, dem ständigen Grundlagendokument. Der IAP ist das operative Einsatzhandbuch für einen einzelnen Vorfall. Der Basisplan ist der Rahmen, der alle Vorfälle regelt.
| Dokument | Zweck | Geltungsbereich | Regulatorische Erwartung |
|---|---|---|---|
| Dauerhafter IR-Plan | Regelt alle Vorfälle | Dauerhaft, auf Richtlinienebene | Gefordert durch ISO 27001, OCC, FDIC, Federal Reserve |
| Incident Action Plan (IAP) | Steuert einen spezifischen Vorfall | Pro Ereignis, operativ | Erwartet als Nachweis einer strukturierten Reaktion |
Gut dokumentierte IAPs erfüllen die regulatorischen Erwartungen von OCC, FDIC und Federal Reserve. Aufsichtsbehörden schreiben kein bestimmtes IAP-Format vor, erwarten aber Nachweise eines strukturierten operativen Risikomanagements. Ein IAP, der Ziele, zugewiesene Ressourcen, Entscheidungszeitpläne und Kommunikationsprotokolle dokumentiert, liefert genau diese Nachweise. Eine Bank, die auf einen schwerwiegenden Vorfall reagiert, ohne einen IAP zu erstellen, hinterlässt eine Beweislücke, die Prüfer beanstanden werden.
Die wesentlichen Bestandteile eines wirksamen Banking-IAP sind: in klarer Sprache formulierte Ziele, Ressourcenzuweisungen mit namentlich genannten Personen und ihren spezifischen Verantwortlichkeiten, ein Zeitplan, der festhält, wann welche Maßnahme von wem ergriffen wurde, sowie ein Kommunikationsprotokoll, das jede interne und externe Benachrichtigung erfasst. Für die ISO 27001-Auditvorbereitung wird der IAP zu einem primären Beweisartefakt, das belegt, dass die ISMS-Maßnahmen der Bank bei einem realen Ereignis wie vorgesehen funktioniert haben.
Der primäre Wert der Incident-Response-Dokumentation im Bankwesen ist beweisrechtlicher Natur. Die Erfassung der Entscheidungsbegründungen verhindert Prüfungsbefunde bei nachträglichen Überprüfungen. Eine Bank, die einem Prüfer einen vollständigen IAP mit zeitgestempelten Entscheidungen, Schweregradsbegründungen und Meldenachweisen vorlegen kann, befindet sich in einer grundlegend anderen Position als eine Bank, die nur mündlich beschreiben kann, was geschehen ist. Hinweise zur Vermeidung häufiger Fallstricke in diesem Bereich enthält die Ressource zu häufigen ISO 27001-Implementierungsfehlern im Finanzbereich, die die Dokumentationsmängel behandelt, die am häufigsten zu Prüfungsbefunden führen.
Wesentliche Erkenntnisse
Die Reife der Incident Response im Banking-ISMS ist sowohl eine regulatorische Anforderung als auch die operative Grundlage, die darüber entscheidet, ob die digitale Transformation sicher vorangetrieben werden kann.
| Punkt | Details |
|---|---|
| ISO 27001-Maßnahmen A.5.24–A.5.27 | Diese vier Maßnahmen definieren den vollständigen Incident-Management-Lebenszyklus, den Banken implementieren und nachweisen müssen. |
| Meldefristen sind harte Deadlines | FDIC fordert eine Meldung innerhalb von 36 Stunden; NYDFS innerhalb von 72 Stunden. Das Versäumen einer der Fristen ist ein eigenständiger Prüfungsbefund. |
| Out-of-Band-Kommunikation ist unverzichtbar | Banken benötigen ein sicheres, netzwerkunabhängiges Kommunikationssystem für Vorfälle, die interne Kanäle kompromittieren. |
| IAPs sind der primäre Prüfungsnachweis | Vorfallspezifische Action Plans mit zeitgestempelten Entscheidungen erfüllen die Erwartungen von OCC, FDIC und Federal Reserve. |
| Reifekennzahlen gehören in Vorstandsberichte | Mittlere Zeit bis zur Erkennung und Eindämmung, Übungshäufigkeit und Nachweisqualität verbinden Cyber-Ausgaben mit Resilienz-Ergebnissen. |
Warum die Reife der Incident Response die eigentliche Wachstumsschranke im Digital Banking ist
Banken sprechen über digitale Transformation als Wachstumsstrategie. Ich sehe es anders. Die Reife der Incident Response ist die eigentliche Schranke dafür, wie schnell eine Bank sicher modernisieren kann. Jeder neue digitale Kanal, jede Cloud-Migration, jede Drittanbieter-API-Integration vergrößert die Angriffsfläche. Wenn Ihre Erkennungs-, Eindämmungs- und Wiederherstellungsfähigkeiten mit dieser Ausweitung nicht Schritt halten können, transformieren Sie sich nicht. Sie häufen unbepreistes Risiko an.
Der regulatorische Zeitdruck macht das konkret. Eine Bank, die einen schwerwiegenden Vorfall nicht zuverlässig innerhalb von Stunden nach dem Auftreten erkennen kann, kann die 36-Stunden-Meldepflicht gegenüber Bundesbehörden nicht einhalten. Das ist keine theoretische Lücke. Es ist ein aufsichtsrechtlicher Eingriff, der nur auf seinen Zeitpunkt wartet. Ich habe erlebt, wie Institute massiv in neue Produkteinführungen investierten, während ihre Incident-Response-Programme noch auf interne E-Mails für die Krisenkommunikation und jährliche Tischübungen setzten, die alle vorher wussten.
Die Lösung ist nicht kompliziert, erfordert aber die Aufmerksamkeit der Führungsebene, die die meisten Banken auf umsatzgenerierende Initiativen lenken. Alternative Kommunikationskanäle, detaillierte Entscheidungsprotokolle, vierteljährliche Kontaktverifizierung und unangekündigte Übungen sind keine glamourösen Investitionen. Sie sind der Unterschied zwischen einer Bank, die den nächsten schwerwiegenden Vorfall souverän bewältigt, und einer, die die darauf folgenden sechs Monate damit verbringt, auf Prüferanfragen zu reagieren.
Vorstände, die sich auf Resilienz-Kennzahlen statt auf Kontrollverzeichnisse konzentrieren, treffen bessere Entscheidungen über die digitale Risikotoleranz. Die mittlere Zeit bis zur Eindämmung ist ein ehrlicheres Maß für die Einsatzbereitschaft als eine Liste von Richtlinien. Wenn Sie als Compliance Officer oder IT-Manager diese Zeilen lesen: Diese Perspektive ist es wert, in Ihrer nächsten Vorstandspräsentation aufgegriffen zu werden.
— Martin
Ismscalculator-Tools für Banking-ISMS und Incident-Response-Bereitschaft
Banking-Fachleute, die vor dem nächsten Prüfungszyklus ein klares Bild ihrer ISO 27001-Bereitschaft benötigen, können mit Ismscalculator schneller ans Ziel kommen.

Das ISO 27001-Bereitschaftsassessment von Ismscalculator bewertet Ihre Incident-Response-Reife über alle vier ISO/IEC 27001:2022-Maßnahmenbereiche hinweg, einschließlich der für den Bankbetrieb besonders relevanten Maßnahmen A.5.24–A.5.27. Die Plattform liefert maßgeschneiderte Einschätzungen auf Basis der Größe, Branche und aktuellen Sicherheitsreife Ihres Instituts. Für Teams, die einen schnelleren Einstieg benötigen, bietet das 2-Minuten-Self-Assessment eine sofortige Standortbestimmung. Banken, die Implementierungsunterstützung benötigen, können über die Plattform mit unabhängigen ISO 27001-Beratern in Kontakt treten, um den Weg zur Zertifizierung und zur Sicherheit gegenüber Aufsichtsbehörden zu beschleunigen.
FAQ
Was ist die Rolle von Incident Response im Banking-ISMS?
Incident Response im Banking-ISMS ist der strukturierte Prozess zur Erkennung, Steuerung und Behebung von Cybersicherheits- und Betriebsvorfällen, der gleichzeitig das Nachweisdokument erzeugt, das Aufsichtsbehörden fordern. ISO 27001:2022-Maßnahmen A.5.24 bis A.5.27 definieren die spezifischen Anforderungen, die Banken implementieren und dokumentieren müssen.
Wie verhält sich EU DORA zum ISO 27001-Incident-Management?
EU DORA und ISO 27001:2022 teilen sich überlappende Anforderungen zur Vorfallsmeldung, sodass Banken mit einem zertifizierten ISMS ihre Dokumentation direkt als Prüfungsnachweis unter DORA verwenden können. Diese Übereinstimmung reduziert doppelten Compliance-Aufwand und senkt den Prüfungsaufwand für Finanzinstitute, die in EU-Jurisdiktionen tätig sind.
Welche Meldefristen gelten für US-amerikanische Banken bei Cybersicherheitsvorfällen?
US-amerikanische Banken müssen Bundesbankenaufsichtsbehörden innerhalb von 36 Stunden nach einem schwerwiegenden Vorfall benachrichtigen und der NYDFS gemäß Part 500 innerhalb von 72 Stunden melden. Das Versäumen einer der Fristen ist ein eigenständiger Prüfungsbefund, unabhängig davon, wie gut die Bank den Vorfall technisch bewältigt hat.
Was ist ein Incident Action Plan im Bankwesen?
Ein Incident Action Plan ist ein vorfallspezifisches Dokument, das Ziele, Ressourcenzuweisungen, Zeitpläne und Kommunikationsprotokolle für ein konkretes Ereignis festlegt. Gut dokumentierte IAPs erfüllen die Erwartungen von OCC, FDIC und Federal Reserve an ein strukturiertes operatives Risikomanagement bei Cybersicherheitsereignissen.
Wie häufig sollten Banken ihre Incident-Response-Fähigkeiten testen?
ISO 27001 schreibt jährliche Tests durch realistische Tischübungen vor, die für den Bankbetrieb relevante Bedrohungen simulieren, wie Ransomware, Business E-Mail Compromise und Ausfälle von Drittanbieter-Dienstleistern. Mindestens eine unangekündigte Übung pro Jahr liefert ein genaueres Bild der tatsächlichen Fähigkeiten als angekündigte Übungen allein.
Empfohlen
- Warum Banken ein formales ISMS benötigen: Ein Compliance-Leitfaden für 2026 | ISMS Calculator
- ISMS-Implementierungsplan für den Finanzsektor: Leitfaden 2026 | ISMS Calculator
- Ein ISMS für den Schutz von Finanzdaten aufbauen: Leitfaden 2026 | ISMS Calculator
- Datenklassifizierung im ISMS: Ein Leitfaden für 2026 | ISMS Calculator