Die praktischste Struktur für einen internen Auditbericht folgt dieser Reihenfolge: Zusammenfassung für die Geschäftsleitung → Umfang und Ziele → Methodik → Feststellungen (mit standardisierten Feststellungsblöcken) → Empfehlungen → Stellungnahme des Managements → Maßnahmenplan → Anhänge. Dieses Format wird von US-amerikanischen Bundesbehörden, staatlichen Prüfungsämtern und großen Universitäten verwendet und entspricht den Berichtsanforderungen des IIA.
Kurzfassung: Kopieren Sie die abschnittsweise Vorlage aus diesem Leitfaden, tragen Sie Ihre Feststellungen im Format Zustand / Kriterium / Ursache / Auswirkung / Empfehlung ein und laden Sie eine bearbeitbare DOCX-Version über die Ismscalculator-Reifegradbewertung herunter, um sie für Ihre Organisation anzupassen.
Inhaltsverzeichnis
- Was enthält ein vollständiges Beispiel für einen internen Auditbericht?
- Ein vollständiges, bearbeitbares Beispiel eines internen Auditberichts zum Kopieren
- Wie klassifiziert man Feststellungen und legt Behebungsfristen fest?
- Was macht das Verfassen eines Auditberichts wirklich effektiv?
- Wie erfasst und verfolgt man Stellungnahmen des Managements?
- Was sollte als Anhang beigefügt werden?
- Einseitige Memo-Vorlage und Checkliste vor der Veröffentlichung
- Wichtigste Erkenntnisse
- Der Teil, den die meisten Prüfer überspringen – und warum das Folgen hat
- Ismscalculator beschleunigt das ISO 27001-Audit-Scoping
- Nützliche Quellen
Was enthält ein vollständiges Beispiel für einen internen Auditbericht?
Jeder der nachfolgenden Abschnitte ist ein Pflichtelement – kein optionaler Fülltext. Nutzen Sie dies als Checkliste für die Erstellung.
Pflichtabschnitte und Mindestinhalte
- Deckblatt-Memo / Kopfzeile: — Audittitel, geprüfte Einheit, Prüfungszeitraum, Berichtsdatum, Namen der Prüfer, Verteilerliste und Einstufung (z. B. Vertraulich).
- Stellungnahme des Managements: — Gemäß IIA-Standards erforderlich. Muss Zustimmung oder Ablehnung, Beschreibung der Korrekturmaßnahme, verantwortliche Person und angestrebtes Abschlussdatum enthalten.
Der Musterbericht der University of Michigan verwendet Übersichtstabellen, die jeden geprüften Bereich seinem Ziel und Ergebnis zuordnen, was die Lesbarkeit für Prüfungsausschüsse erheblich verbessert. Übernehmen Sie diesen Ansatz, sobald Sie drei oder mehr Feststellungen haben.
Standardmäßiger Feststellungsblock (kopierbare Tabelle)
| Feld | Was zu schreiben ist |
|---|---|
| Kriterium | Der Standard, die Richtlinie oder die Vorschrift, die eingehalten werden sollte (z. B. „Gemäß Richtlinie 4.2 müssen alle Lieferantenverträge jährlich überprüft werden.") |
| Zustand | Was tatsächlich beobachtet wurde (z. B. „15 von 40 geprüften Lieferantenverträgen wurden seit mehr als 24 Monaten nicht überprüft.") |
| Ursache | Warum die Lücke besteht (z. B. „Im Vertragsmanagement-System gibt es keine automatische Erinnerungsfunktion oder Verantwortungszuweisung.") |
| Auswirkung / Risiko | Das dadurch entstandene Geschäftsrisiko (z. B. „Abgelaufene Verträge setzen die Organisation nicht durchsetzbaren Bedingungen und potenziellen regulatorischen Sanktionen aus.") |
| Empfehlung | Die konkrete Korrekturmaßnahme mit messbarem Ergebnis und Zieldatum. |
| Stellungnahme des Managements | Zustimmung oder Ablehnung des Managements, geplante Maßnahme, verantwortliche Person und Zieldatum. |
Die IIA-Auditberichtsvorlage bestätigt, dass die Stellungnahme des Managements – einschließlich Korrekturmaßnahme, verantwortlicher Person und Zieldatum – ein Pflichtelement jedes Feststellungsblocks ist.
Hinweise zu Formatierung und Reihenfolge
Führungskräfte lesen die Zusammenfassung für die Geschäftsleitung und hören dann auf. Prüfer und Compliance-Mitarbeiter lesen die Feststellungen. Aufsichtsbehörden und Rechtsabteilungen springen direkt zu den Anhängen. Strukturieren Sie entsprechend: Stellen Sie die wesentlichsten Feststellungen an den Anfang, verschieben Sie sensible Personalangelegenheiten in einen gesonderten Anhang mit eingeschränktem Zugang, und begraben Sie das Gesamturteil niemals am Ende des Berichts.
Ein vollständiges, bearbeitbares Beispiel eines internen Auditberichts zum Kopieren
Nachfolgend finden Sie ein vollständig ausgearbeitetes Muster, das Sie anpassen können. Ersetzen Sie die Felder in eckigen Klammern durch Ihre Angaben.
INTERNER AUDITBERICHT MEMORANDUM
An: [Prüfungsausschuss / Aufsichtsrat] Von: [Leiter der Internen Revision / Abteilung Interne Revision] Datum: [TT. Monat JJJJ] Betreff: Interner Auditbericht — [Auditname], [Prüfungszeitraum] Einstufung: Vertraulich Verteilung: [Siehe Abschnitt 7]
Zusammenfassung für die Geschäftsleitung
Die Interne Revision hat eine Prüfung von [Prozess/Abteilung] für den Zeitraum [Startdatum] bis [Enddatum] abgeschlossen. Ziel des Audits war es, die Angemessenheit und Wirksamkeit der internen Kontrollen über [Kontrollbereich] zu beurteilen. Es wurden drei Feststellungen mit unterschiedlichen Schweregraden identifiziert. Insgesamt sind die Kontrollen teilweise wirksam und erfordern gezielte Maßnahmen in [spezifischem Bereich]. Das Management hat allen Empfehlungen zugestimmt; die Zieldaten für die Umsetzung liegen in den nächsten Monaten.
Hintergrund und Prüfungsumfang
[Organisationsname] nutzt [Prozess] für [kurze Beschreibung des Geschäftszwecks]. Dieses Audit war im [Jahr] Jahresprüfplan enthalten, der vom Prüfungsausschuss genehmigt wurde. Der Prüfungsumfang umfasste [spezifische Systeme, Standorte, Transaktionen oder Zeiträume]. Nicht im Prüfungsumfang enthalten: [Ausschlüsse auflisten].
Auditziele:
- Überprüfung, ob [Kontrollziel 1]
- Bestätigung, dass [Kontrollziel 2]
- Beurteilung der Einhaltung von [Richtlinie / Vorschrift / Standard]
Methodik
Nachweise wurden durch strukturierte Interviews mit [Anzahl] Prozessverantwortlichen, Prüfung von [Dokumententypen] und transaktionale Stichprobenprüfung von [N] Elementen erhoben, die mittels [zufälliger / risikobasierter] Stichprobenziehung ausgewählt wurden. Die Prüfungshandlungen wurden vom [Datum] bis [Datum] durchgeführt. Das Audit wurde in Übereinstimmung mit den International Standards for the Professional Practice of Internal Auditing (IIA-Standards) durchgeführt.
Feststellungen
Feststellung 1 — Prozess zur Überprüfung von Lieferantenverträgen (Hoch)
- Stellungnahme des Managements: — Zugestimmt. Der Einkaufsleiter wird bis [Datum] Verantwortliche zuweisen und Hinweise konfigurieren. Die vollständige Überprüfung überfälliger Verträge wird bis [Datum] abgeschlossen sein.
Feststellung 2 — Kontrollen der Zugangsvergabe (Mittel)
Feststellung 3 — Dokumentation von Spesenabrechnungen (Niedrig)
- Ursache: — Das Einreichungsportal für Spesenabrechnungen akzeptiert Einreichungen ohne Beleganhang für Beträge unter 100 USD (ein falsch konfigurierter Schwellenwert).
Prüfungsurteil
Auf Basis der Prüfungshandlungen und der ausgewerteten Nachweise sind die internen Kontrollen über [Prozess] teilweise wirksam. Die als „Hoch" eingestufte Feststellung im Zusammenhang mit dem Vertragsmanagement bei Lieferanten erfordert eine zeitnahe Behebung. Die Kontrollen in [anderen geprüften Bereichen] funktionieren wie vorgesehen.
Verteilerliste
Abschlussbericht: Prüfungsausschuss, CFO, [Prozessverantwortlicher], Leiter der Internen Revision. Entwurf für Stellungnahme des Managements: [Prozessverantwortlicher], [Abteilungsleiter].
Der EPA-Musterauditbericht empfiehlt, den formellen Bericht innerhalb von zwei Wochen nach Abschluss der Prüfungshandlungen zu verteilen – eine Frist, die es wert ist, in den Prüfungsplan aufgenommen zu werden. Für Führungskräfte empfiehlt es sich, den vollständigen Bericht auf die Zusammenfassung für die Geschäftsleitung und die Feststellungstabelle zu verdichten. Das Washington State Auditor's Office liefert starke Beispiele für quantifizierte Feststellungen mit Stellungnahmen des Managements und Zeitplänen, die als zusätzliche Formulierungsvorbilder genutzt werden können.
Für eine bearbeitbare DOCX-Version dieser Vorlage bietet die IA-Berichtsvorlage des Finanzministeriums ein strukturiertes alternatives Layout mit Kopfzeilenfeldern und Anhangformat, das ergänzend zu diesem Beispiel geprüft werden sollte.
Wie klassifiziert man Feststellungen und legt Behebungsfristen fest?
Schweregradbewertungen geben dem Management ein klares Signal, wo zuerst gehandelt werden muss. Verwenden Sie eine drei- oder vierstufige Skala einheitlich in allen Audits, damit der Prüfungsausschuss Trends über die Zeit verfolgen kann.
Bewertungsmatrix für den Schweregrad
| Schweregrad | Kriterien | Empfohlene Behebungsfrist |
|---|---|---|
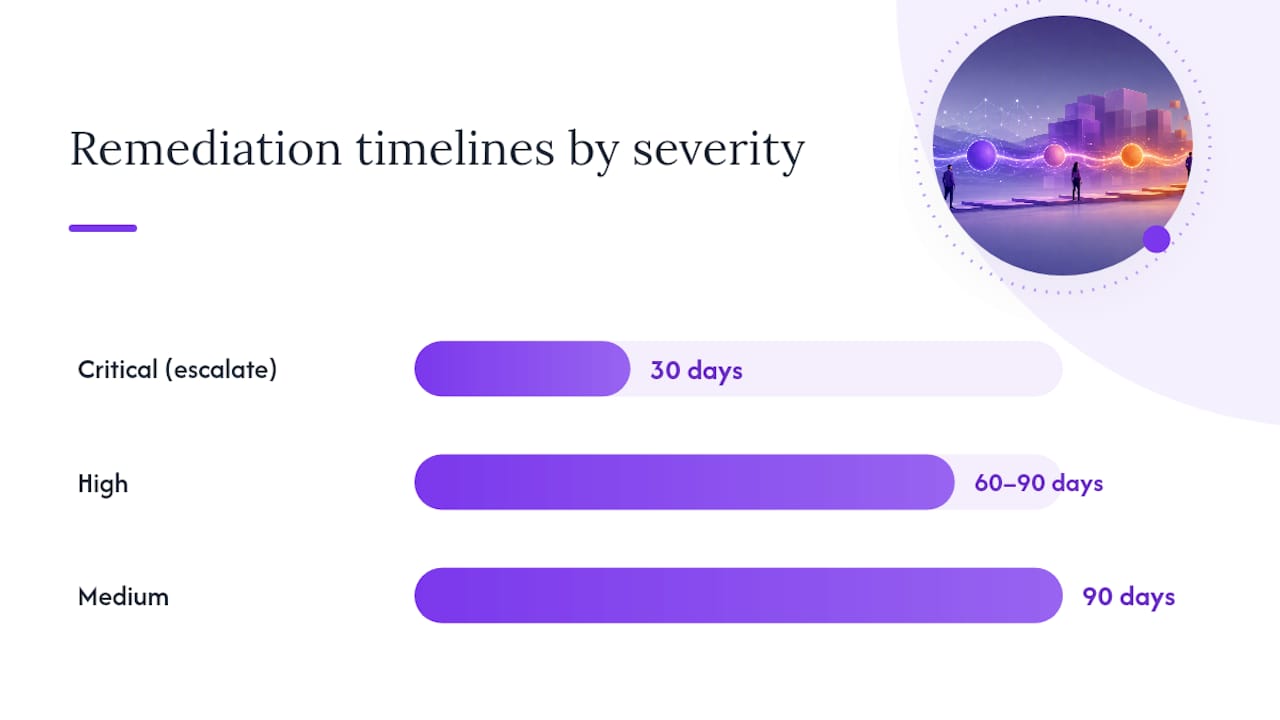
| Kritisch | Unmittelbarer finanzieller Schaden, regulatorischer Verstoß oder wesentliches Kontrollversagen ohne kompensierende Kontrollen | 30 Tage oder sofortige Eskalation |
| Hoch | Erhebliche Kontrollschwäche; kann bei Nichtbehebung zu wesentlichen Fehlern, Betrugsrisiken oder Compliance-Verstößen führen | 60–90 Tage |
| Mittel | Kontrollschwäche mit moderatem Risiko; kompensierende Kontrollen vorhanden, aber unzureichend | 90 Tage |
| Niedrig | Geringfügige Richtlinienabweichung; geringer finanzieller oder betrieblicher Einfluss; kompensierende Kontrollen sind wirksam | Im nächsten Prüfungszyklus verfolgen |
Die Berichte des Washington State Auditor's Office kombinieren konsequent quantifizierte Feststellungen mit spezifischen Fristen für Korrekturmaßnahmen – ein Vorbild bei der Präsentation von Feststellungen vor einem Vorstand oder einer Aufsichtsbehörde.
Praxis-Tipp: Übersetzen Sie technische Auswirkungen in geschäftliche Auswirkungen, bevor Sie sie nicht-technischen Führungskräften präsentieren. Statt „Der Zugangsvergabe-Workflow verfügt über kein Genehmigungsgateway" schreiben Sie: „Acht Mitarbeitende erhielten Systemzugang ohne Genehmigung des Vorgesetzten, was ein Risiko unbefugter Datenzugriffe schafft." Die zweite Version löst Handlungen aus; die erste erntet nur leere Blicke.
Was macht das Verfassen eines Auditberichts wirklich effektiv?
Die wirkungsvollste strukturelle Entscheidung ist es, jede Feststellung mit dem Fazit zu beginnen – nicht mit dem Hintergrund. Führungskräfte lesen nicht linear. Benennen Sie das Problem und seine geschäftlichen Auswirkungen im ersten Satz, und liefern Sie dann die Belege.
Wie erfasst und verfolgt man Stellungnahmen des Managements?
Die Stellungnahme des Managements ist nicht optional. Gemäß den IIA-Standards muss jede Feststellung die Zustimmung oder Ablehnung des Managements, die geplante Korrekturmaßnahme, die verantwortliche Person und das Zieldatum enthalten.
Empfohlener Zeitplan und Prozess
- Berichtsentwurf versenden — an das Management innerhalb von zwei Wochen nach Abschluss der Prüfungshandlungen (entsprechend den Vorgaben des EPA-Musterberichts).
- Offene Punkte berichten — dem Prüfungsausschuss quartalsweise, mit Angabe des Feststellungsalters, der verantwortlichen Person und des aktuellen Status.
Maßnahmenplan-Vorlage (in Ihren Bericht einfügen)
| Festst.-Ref. | Korrekturmaßnahme | Verantwortliche Person | Zieldatum | Status |
|---|---|---|---|---|
| Feststellung 1 | Vertragsverantwortliche zuweisen und Verlängerungshinweise konfigurieren | Einkaufsleiter | [Datum] | Offen |
| Feststellung 2 | Genehmigungsworkflow für das Onboarding neu konfigurieren | IT-Sicherheitsmanager | [Datum] | Offen |
| Feststellung 3 | Spesen-Schwellenwert im Portal auf 25 USD korrigieren | Controller | [Datum] | Offen |
Praxis-Tipp: Wenn das Management einer Feststellung widerspricht, dokumentieren Sie die Position des Managements wörtlich und halten Sie die Einschätzung der Prüfer in einem separaten Feld fest. Entfernen Sie niemals eine Feststellung, weil das Management dagegen Einwände erhebt. Eskalieren Sie ungelöste Meinungsverschiedenheiten mit einer kurzen Zusammenfassung beider Positionen an den Prüfungsausschuss.
Die Schließung einer Feststellung erfordert Belege – nicht nur eine Statusmeldung. Bevor Sie eine Feststellung als erledigt markieren, beschaffen und sichern Sie Dokumentation, die belegt, dass die Korrekturmaßnahme umgesetzt wurde (ein Screenshot, eine überarbeitete Richtlinie, ein Systemkonfigurationsprotokoll). Die Liste häufiger Auditfeststellungen der UNCW Internal Audit ist eine nützliche Referenz für die Planung von Nachprüfungsschritten in gängigen Kontrollkategorien.
Was sollte als Anhang beigefügt werden?
Anhänge enthalten die Belege, die Feststellungen untermauern, ohne den Hauptbericht zu überfrachten. Alles, was ein Reviewer zur Verifikation einer Feststellung benötigen könnte, gehört hierher; alles, was ein Leser zum Verständnis der Feststellung benötigt, bleibt im Textteil.
Typische Anhaltsinhalte:
- Anhang F: — Frühere Auditfeststellungen und Behebungsstatus (für wiederkehrende Feststellungen)
Kennzeichnen Sie jeden Anhang mit einem Buchstaben und einem beschreibenden Titel. Verweisen Sie im Textteil auf Anhänge mit dem entsprechenden Buchstaben (z. B. „siehe Anhang B"). Die IA-Berichtsvorlage des Finanzministeriums zeigt ein übersichtliches Anhang-Layout mit querverweisenden Kopfzeilenfeldern.
Bewahren Sie Arbeitspapiere (die vollständige Nachweisdokumentation hinter den Anhängen) gemäß der Aktenaufbewahrungsrichtlinie Ihrer Organisation auf – in der Regel drei bis sieben Jahre. Beschränken Sie den Zugang zu Arbeitspapieren mit sensiblen Personaldaten, personenbezogenen Daten oder Sicherheitskonfigurationen auf autorisiertes Prüfungspersonal. Bei IT-bezogenen Audits enthält der Leitfaden zu den Nachweisarten für ISO 27001-Audits Nachweiskategorien und Handhabungspraktiken, auf die es sich lohnt, im Methodikabschnitt zu verweisen.
Einseitige Memo-Vorlage und Checkliste vor der Veröffentlichung
Für Aktualisierungen gegenüber der Geschäftsleitung oder dem Prüfungsausschuss ist ein kurzes Memo zusammen mit der Feststellungstabelle oft wirkungsvoller als der vollständige Bericht. Die Mustervorlage für einen internen Auditbericht zeigt sowohl einen vollständigen Bericht als auch ein kurzes Memorandum-Format für die schnelle Lektüre durch Führungskräfte.
Einseitige Memo-Vorlage (in E-Mail oder Word einfügen):
MEMORANDUM An: [Prüfungsausschuss / Leitender Sponsor] Von: [Leiter der Internen Revision] Datum: [Datum] Betreff: [Auditname] — Zusammenfassung der Feststellungen
Die Prüfungshandlungen für das Audit [Auditname] sind abgeschlossen. Es wurden [N] Feststellungen identifiziert: [X] Hoch, [Y] Mittel, [Z] Niedrig. Das bedeutendste Problem ist [ein-Satz-Beschreibung der wichtigsten Feststellung und ihrer geschäftlichen Auswirkung]. Das Management hat allen Empfehlungen zugestimmt. Die vollständige Behebung wird bis [Datum] erwartet. Der vollständige Bericht ist beigefügt.
Checkliste vor der Veröffentlichung
Bestätigen Sie vor der Herausgabe eines Auditberichts Folgendes:
- Jede Feststellung verweist auf konkrete Belege (Anhangbuchstabe oder Dokumentenname)
- Jede Empfehlung hat eine namentlich genannte verantwortliche Person und ein realistisches Zieldatum
- Stellungnahmen des Managements sind für alle Feststellungen enthalten
- Die Zusammenfassung für die Geschäftsleitung stimmt mit dem Feststellungsabschnitt überein (keine Widersprüche)
- Schweregradbewertungen sind konsistent mit der genehmigten Bewertungsskala der Organisation
- Die Verteilerliste ist aktuell und freigegeben
- Der Bericht wurde auf Rechtschreibung geprüft und von einem zweiten Prüfer durchgesehen
- Sensible Daten (Sozialversicherungsnummern, Passwörter, personenbezogene Daten) wurden in den Anhängen geschwärzt
Für eine Scoping-Checkliste vor dem Audit, die direkt in die Abschnitte Umfang und Methodik einfließt, behandelt der Leitfaden zur Vorprüfungsbewertung ISO 27001-Kontrollbereiche ausführlich.
Wichtigste Erkenntnisse
Ein gut strukturierter interner Auditbericht folgt der Reihenfolge Zusammenfassung für die Geschäftsleitung → Feststellungen → Stellungnahme des Managements, wobei jede Feststellung im standardmäßigen fünfteiligen Block Zustand / Kriterium / Ursache / Auswirkung / Empfehlung dokumentiert wird.
| Punkt | Details |
|---|---|
| Standardmäßigen Feststellungsblock verwenden | Jede Feststellung benötigt Zustand, Kriterium, Ursache, Auswirkung und Empfehlung, um handlungsrelevant und belastbar zu sein. |
| Feststellungen nach Schweregrad klassifizieren | Eine dreistufige Skala (Kritisch / Hoch / Mittel / Niedrig) korrespondiert direkt mit Behebungsfristen von 30, 60–90 und 90 Tagen. |
| Stellungnahme des Managements ist Pflicht | Gemäß IIA-Standards muss jede Feststellung Zustimmung oder Ablehnung, Korrekturmaßnahme, verantwortliche Person und Zieldatum enthalten. |
| Entwurf innerhalb von zwei Wochen versenden | Den Entwurf innerhalb von zwei Wochen nach Abschluss der Prüfungshandlungen an das Management senden; vor der Finalisierung 10 Werktage für Stellungnahmen einräumen. |
| Ismscalculator für ISO 27001-Scoping | Mit der Reifegradbewertung von Ismscalculator IT-Kontrollbereiche eingrenzen und den Behebungsaufwand abschätzen, bevor der Methodikabschnitt verfasst wird. |
Der Teil, den die meisten Prüfer überspringen – und warum das Folgen hat
Die meisten internen Auditberichte scheitern nicht, weil die Feststellungen falsch sind, sondern weil der Bericht für den Prüfer und nicht für den Leser geschrieben wurde. Der Feststellungsabschnitt liest sich wie eine Compliance-Checkliste. Die Zusammenfassung für die Geschäftsleitung vergräbt das Wesentliche. Das Management erhält ein 40-seitiges Dokument, obwohl es ein einseitiges Memo benötigt hätte.
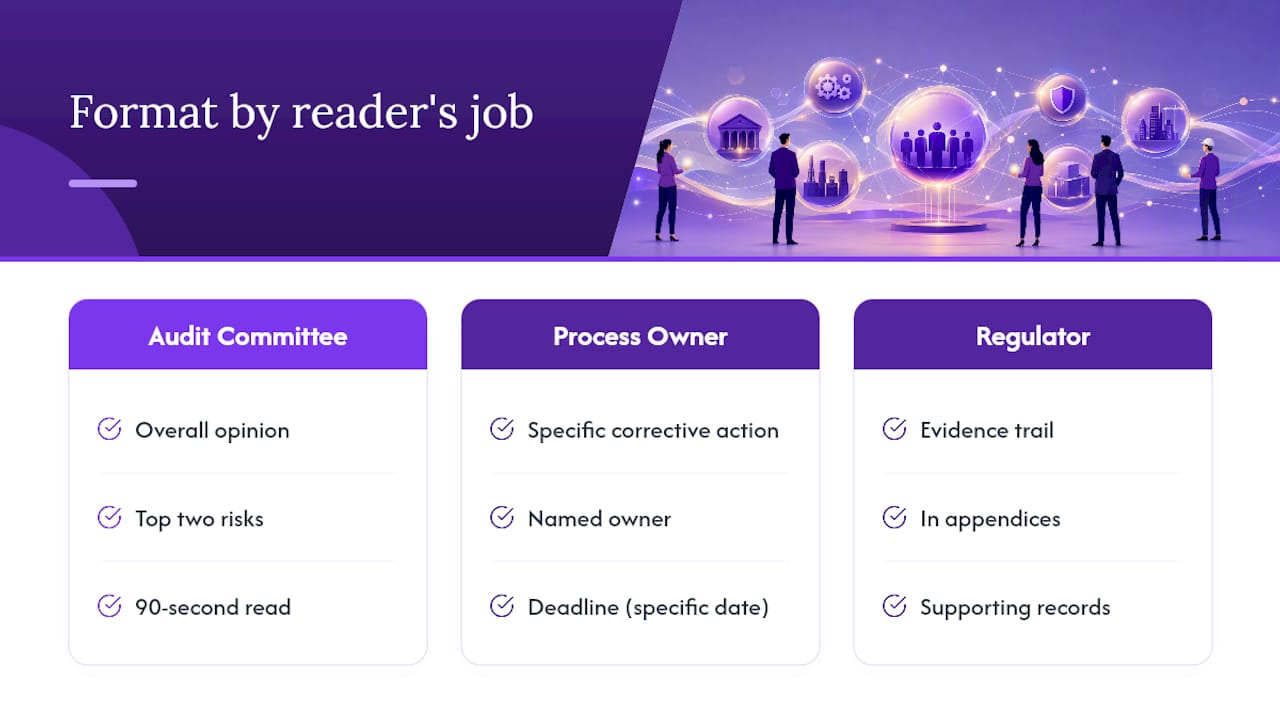
Die Vorlage in diesem Leitfaden basiert auf einem Prinzip: Die Aufgabe des Lesers bestimmt das Format. Ein Mitglied des Prüfungsausschusses benötigt das Gesamturteil und die zwei größten Risiken in 90 Sekunden. Ein Prozessverantwortlicher benötigt die konkrete Korrekturmaßnahme und die Frist. Eine Aufsichtsbehörde benötigt den Belegnachvollzug in den Anhängen. Ein einziges Dokument zu verfassen, das alle drei Zielgruppen bedient, bedeutet, es schichtweise zu strukturieren – nicht als einheitliche Erzählung.
Ein weiterer Aspekt, den Prüfer regelmäßig unterschätzen, ist die Stellungnahme des Managements. Eine Feststellung ohne Stellungnahme des Managements ist eine Beobachtung. Eine Feststellung mit einer namentlich genannten verantwortlichen Person, einer konkreten Korrekturmaßnahme und einem Datum ist eine Verpflichtung. Dieser Unterschied entscheidet darüber, ob der Bericht Veränderungen bewirkt oder in einem gemeinsamen Laufwerk verstaubt.
Ein praktischer Hinweis: Die Musterformulierungen in diesem Leitfaden sind bewusst allgemein gehalten. Der häufigste Fehler beim Anpassen einer Vorlage ist, die generischen Formulierungen beizubehalten. Jede Zustandsbeschreibung sollte eine konkrete Zahl, ein konkretes System oder ein konkretes Datum enthalten. „Mehrere Verträge wurden nicht überprüft" ist keine Feststellung. „15 von 40 geprüften Verträgen wurden seit mehr als 24 Monaten nicht überprüft" hingegen schon.
Ismscalculator beschleunigt das ISO 27001-Audit-Scoping
Wenn Ihr Audit IT-Kontrollen oder die ISO 27001-Compliance umfasst, ist das Scoping oft die größte Herausforderung: Welche der 93 Annex-A-Kontrollen sind relevant, und welcher Behebungsaufwand ist realistisch? Die ISO 27001-Reifegradbewertung von Ismscalculator liefert Ihnen in wenigen Minuten eine bereichsweise Reifegradübersicht über alle vier Kontrollthemen der ISO/IEC 27001:2022 – mit Referenzvergleichen, die Sie direkt in Ihrem Methodikabschnitt zitieren können.

Die Bewertung lässt sich als PDF exportieren, sodass die Ergebnisse direkt als Belege für den Prüfungsumfang und die Risikopriorisierung in Ihren Bericht einfließen. Für eine schnellere Vorab-Einschätzung liefert die 2-minütige Reifegradbewertung vor Beginn der Prüfungshandlungen eine schnelle Ausgangslage zur Kontrollabdeckung. Führen Sie sie durch, bevor Sie den Umfang abschließen – so verbringen Sie weniger Zeit damit, in der Prüfungsphase Lücken zu entdecken, die Sie hätten vorhersehen können.
Nützliche Quellen
Die folgenden maßgeblichen Referenzen untermauern die Empfehlungen in diesem Artikel und sind als Lesezeichen für die laufende Nutzung empfehlenswert:
- Auditberichtsvorlage — IIA Executive Tool
- Muster interner Auditbericht — University of Michigan (Musterbericht)
- Häufige Empfehlungen bei häufigen Auditfeststellungen — University of Minnesota Office of Internal Audit
- Beispiel-Auditbericht (EPA) — Anhang A: Muster-Auditbericht (endgültig 7/96)
- Staatlicher Prüfungsbericht mit detaillierten Feststellungen und Empfehlungen — Washington State Auditor's Office
- Häufige Auditfeststellungen — UNCW Internal Audit
- Muster interner Auditbericht (Vorlage PDF)
- Vorlage für den IA-Bericht — Finanzministerium (Vorlage PDF)
Empfohlen
- Vorprüfungsbewertung im ISMS: Ein Leitfaden 2026 für Compliance-Teams | ISMS Calculator
- Blog - ISO 27001-Wissensdatenbank | ISMS Calculator
- IT-Asset-Inventar ISO 27001: Tipps für die Audit-Bereitschaft | ISMS Calculator
- ISO 27001 Statement of Applicability: Ein vollständiger Leitfaden | ISMS Calculator