Annex A.8.32 fordert einen formellen, dokumentierten Prozess für jede Änderung an Informationsverarbeitungseinrichtungen oder -systemen – einschließlich Risikobewertung, definierter Autorisierung, Tests vor der Inbetriebnahme, eines Rollback-Plans und einer schriftlichen Aufzeichnung der Änderung. Der erste Schritt: Öffnen Sie Ihre Erklärung zur Anwendbarkeit (Statement of Applicability), vergewissern Sie sich, dass A.8.32 als anwendbar gekennzeichnet ist, und prüfen Sie, ob Ihre Change-Richtlinie diesen Prozess tatsächlich beschreibt oder lediglich andeutet.
Kurzfassung:
- Ein dokumentierter Änderungsprozess muss Risikobewertung, Genehmigung, Tests, Rollback und Aufzeichnung für alle Systemaktualisierungen abdecken, die Informationsverarbeitungseinrichtungen betreffen.
- Change-Richtlinien benötigen einen expliziten Geltungsbereich, Ziele, Rollen, Kategorien und Eskalationswege; die zugehörigen Verfahren müssen die Phasen Antrag, Folgenabschätzung, Genehmigung, Tests und Review beschreiben.
- Aufgabentrennung erfordert eine unabhängige Genehmigung und Überprüfung mit zeitgestempelten Nachweisen, um die Verantwortlichkeit durch detaillierte Change-Tickets sicherzustellen.
- Notfalländerungen sind mit beschleunigter Genehmigung und nachgelagerter Überprüfung zulässig, müssen jedoch einen getesteten Rollback-Plan und eine dokumentierte Autorisierung innerhalb von 48 Stunden umfassen.
- Regelmäßige Kennzahlen wie Dokumentationsvollständigkeit, Rollback-Häufigkeit und Änderungszeiten sollten überwacht werden, damit der Prozess dauerhaft wirksam und verhältnismäßig bleibt.
Inhaltsverzeichnis
- Was Annex A.8.32 umfasst und warum Auditoren es prüfen
- Kernelemente jeder konformen Change-Richtlinie
- Eine Änderung vom Antrag bis zur Abschlussüberprüfung durchführen
- Wer genehmigt was: Rollen, CAB und Aufgabentrennung
- Notfalländerungen kontrolliert handhaben
- Ein Audit-Paket zusammenstellen, das Auditoren akzeptieren
- Messen, ob Ihr Änderungsprozess tatsächlich funktioniert
- Operative Tools zur Beschleunigung der A.8.32-Compliance
- Häufige Fehlerquellen im Change Management
- Quellen
Was Annex A.8.32 umfasst und warum Auditoren es prüfen
Annex A.8.32 gilt für Änderungen an Informationsverarbeitungseinrichtungen und -systemen: Software-Releases, Infrastrukturaktualisierungen, Netzwerk-Rekonfigurationen, neue Integrationen, Änderungen in Cloud-Umgebungen und sogar wesentliche Prozessänderungen, die die Art der Informationsverarbeitung betreffen. Die Norm beschränkt sich nicht eng auf Code-Deployments. Auditoren legen sie weit aus – und Sie sollten es ebenso tun.
Der Kontrollmechanismus ist in eine übergeordnete Struktur eingebettet. ISO/IEC 27001 verknüpft A.8.32 mit der Planung nach Abschnitt 6, die eine Risikobewertung vor dem Handeln – nicht erst nach einem Ausfall – verlangt. Zudem besteht ein direkter Bezug zu A.8.31, dem Kontrollmechanismus zur Trennung von Entwicklungs-, Test- und Produktionsumgebungen. Die Testanforderung aus A.8.32 lässt sich ohne eine isolierte Testumgebung nicht erfüllen – genau deshalb prüfen Auditoren häufig beide Kontrollen im selben Interview.
Die Sicherheitslogik ist einfach: Die Anwendung von Netzwerk-Change-Management-Disziplin hilft, unbefugte Änderungen zu verhindern, die Vertraulichkeit, Integrität oder Verfügbarkeit gefährden können. Eine nicht überprüfte Änderung an einer Firewall-Regel, einem Datenbankschema oder einer Zugriffskontrollliste kann unbemerkt genau jene drei Schutzziele untergraben, für die Ihr gesamtes ISMS steht. Eine einzige nicht autorisierte Änderung, die ohne Tests eingespielt wurde, hat bei Organisationen zu Ausfällen und Datenpannen geführt, die ansonsten über starke technische Kontrollen verfügten. Change Management ist der Sicherheitsgurt für alle anderen Kontrollen, die Sie aufgebaut haben.
Was Auditoren mindestens erwarten:
- Eine dokumentierte Richtlinienerklärung, die Change Management als Kontrolle benennt und den Geltungsbereich definiert
- Ein Verfahren, das den tatsächlichen Arbeitsablauf beschreibt – nicht nur Grundsätze
- Nachweise, dass Änderungen vor der Genehmigung risikobeurteilt wurden
- Belege, dass jemand anderes als die umsetzende Person die Änderung genehmigt hat
- Aufzeichnungen, die belegen, dass Tests außerhalb der Produktionsumgebung stattgefunden haben
Auditoren erwarten keine Perfektion. Sie erwarten Konsistenz zwischen dem, was Ihre Dokumente beschreiben, und dem, was Ihre Tickets belegen.
Kernelemente jeder konformen Change-Richtlinie
Eine Richtlinie, die nur besagt „Änderungen müssen genehmigt werden", wird einem Zertifizierungsaudit nicht standhalten. Auditoren wollen die Mechanismen sehen, und der NQA-Implementierungsleitfaden hält ausdrücklich fest, dass Folgenabschätzung, dokumentierte Genehmigungen, Tests außerhalb der Produktionsumgebung, Rollback-Pläne und eine Überprüfung nach der Änderung allesamt schriftlich vorliegen müssen.
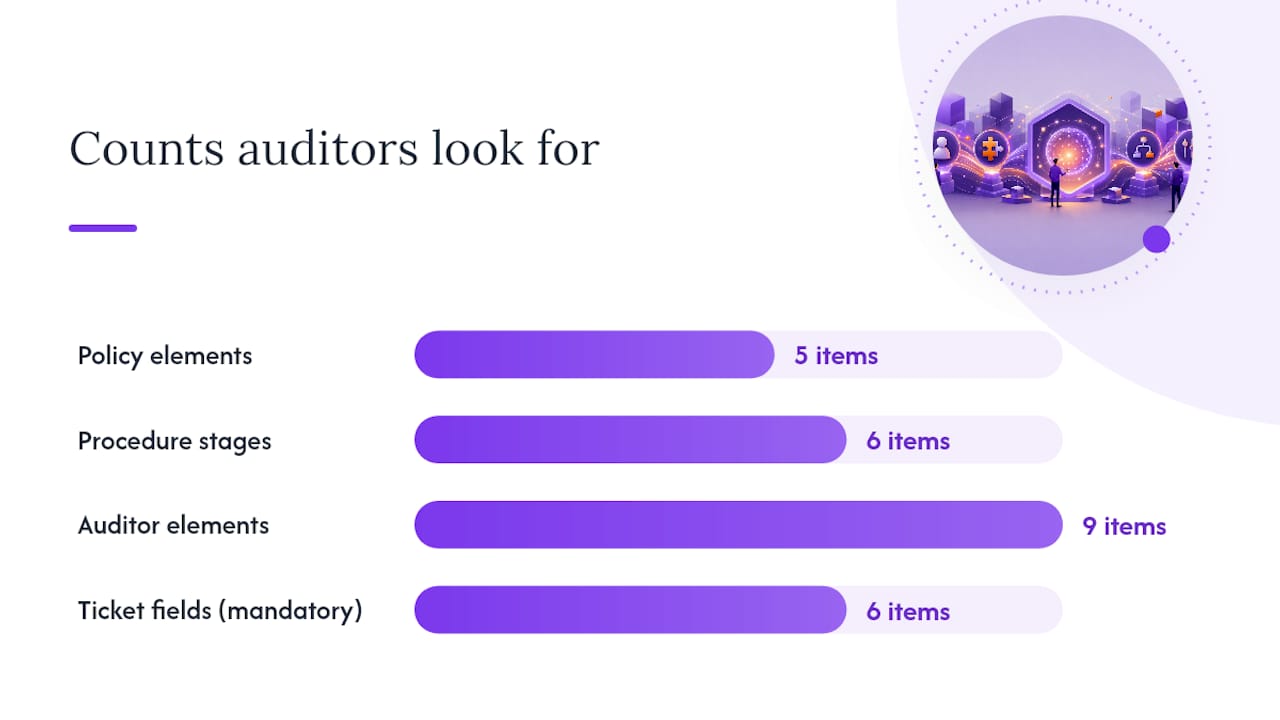
Beginnen Sie mit der Richtlinie selbst. Sie benötigt fünf Elemente:
- Geltungsbereichserklärung, die genau definiert, welche Systeme, Umgebungen und Änderungstypen unter die Richtlinie fallen.
- Ziele, die erläutern, warum der Kontrollmechanismus existiert (Risikominderung, Verfügbarkeitsschutz, Audit-Compliance).
- Rollen und Verantwortlichkeiten mit namentlicher Nennung, wer beantragt, bewertet, genehmigt, umsetzt und verifiziert.
- Änderungskategorien – typischerweise Standard, Normal und Notfall – jeweils mit verhältnismäßigen Prüfanforderungen.
- Eskalationsweg für Streitfälle oder risikoreiche Änderungen, die eine breitere Zustimmung erfordern.
Das Verfahren ist der Ort, an dem die eigentlichen Audit-Nachweise entstehen. Ein funktionsfähiges Verfahren durchläuft sechs Stufen: Antrag, Folgenabschätzung, Genehmigung, Tests, Umsetzung und Überprüfung nach der Änderung. Konfirmitys Walkthrough zu diesem Kontrollmechanismus listet neun Elemente auf, nach denen Auditoren über diese Stufen hinweg suchen – darunter ein dokumentierter Notfallweg und die Anforderung, verwandte Dokumentation nach Abschluss der Änderung zu aktualisieren.
Die Aufgabentrennung verdient eine eigene Zeile im Verfahren – nicht nur eine beiläufige Erwähnung. Die Person, die eine Änderung beantragt, sollte nicht dieselbe sein, die sie genehmigt; bei risikoreichen Änderungen sollte die umsetzende Person auch nicht die prüfende sein. Kleine Teams können dies durch Peer-Review statt durch ein formelles Gremium erfüllen, aber die Trennung muss im Datensatz sichtbar sein – nicht nur vorausgesetzt werden.
Jede Änderung muss einen spezifischen Nachweispfad hinterlassen:
- Der ursprüngliche Antrag mit fachlicher Begründung
- Eine abgeschlossene Risiko-/Folgenabschätzung
- Ein namentlich genannter Genehmiger und ein Zeitstempel
- Testergebnisse oder ein Verweis auf Testnachweise
- Ein Rollback-Plan, auch für Änderungen, bei denen er nie benötigt wurde
- Eine Abschlussnotiz, die bestätigt, dass die Änderung dem Plan entspricht
Praxistipp: Gestalten Sie Ihre Change-Ticket-Vorlage so, dass diese sechs Felder Pflichtfelder sind – keine optionalen. Auditoren entnehmen Tickets stichprobenartig, und ein Ticket, dem auch nur ein Feld fehlt, wirkt wie eine Lücke im gesamten Prozess – nicht wie ein Einzelfall.
Der Leitfaden von ComplianceDocs zum Verfassen von Change-Richtlinien hält einen Punkt fest, der Wiederholung verdient: Verhältnismäßigkeit ist das Gestaltungsprinzip, kein nachträglicher Gedanke. Standard-Änderungen mit niedrigem Risiko (ein routinemäßiger Patch, eine Konfigurationsanpassung, die Sie fünfzigmal vorgenommen haben) können über vorab genehmigte Vorlagen abgewickelt werden. Risikoreiche Änderungen benötigen eine vollständige Prüfung durch den Change Advisory Board und einen expliziten Rollback-Plan, bevor irgendjemand die Produktionsumgebung berührt.
Eine Änderung vom Antrag bis zur Abschlussüberprüfung durchführen
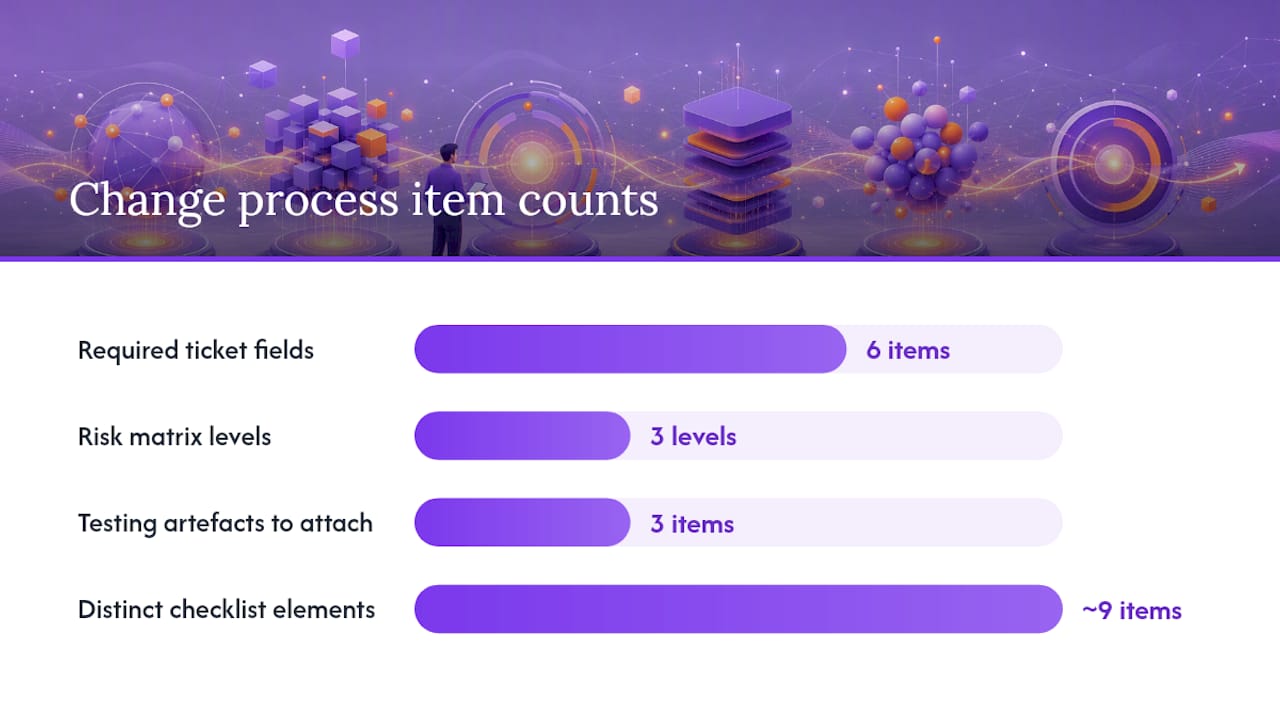
Die Lücke zwischen dem Vorhandensein einer Richtlinie und einem funktionierenden Prozess zeigt sich meist in den Details des Tickets selbst. Ein Antragsformular benötigt spezifische Felder – kein Freitextfeld: Änderungstitel, betroffenes System oder Asset, fachliche Begründung, geplantes Datum, Kategorie (Standard, Normal oder Notfall) und der Name der antragstellenden Person. Vage Anträge erzeugen vage Risikobewertungen, und vage Risikobewertungen sind das Erste, was ein Auditor bemängelt.
Risiko- und Folgenabschätzungen erfordern kein kompliziertes Modell. Eine einfache 3×3-Matrix, die Eintrittswahrscheinlichkeit und Auswirkung auf einer Skala von niedrig, mittel, hoch bewertet, reicht in der Regel aus, um Auditoren zu überzeugen, und ist gleichzeitig schnell genug, damit die Menschen sie tatsächlich nutzen. Das Ergebnis ist wichtiger als die Methode: Benennt die Bewertung, was ausfallen könnte, wer es bemerken würde und wie lange die Wiederherstellung dauern würde? Eine Änderung, die die Kundenauthentifizierung betrifft, erhält eine andere Prüftiefe als eine Änderung an einem internen Reporting-Dashboard – und Ihre Matrix sollte diesen Unterschied automatisch widerspiegeln.
Tests sind der Schritt, bei dem viele Organisationen still und leise Abkürzungen nehmen – und es ist der Schritt, den Auditoren am härtesten hinterfragen. Coplas Analyse des Kontrollmechanismus stuft Tests außerhalb der Produktionsumgebung als nicht verhandelbar für alles außer einem echten Notfall ein, weil es der einzige Weg ist, eine fehlerhafte Änderung zu erkennen, bevor sie echte Nutzer und echte Daten betrifft. Konkret bedeutet das:
- Testergebnisse, Screenshots oder Protokolle an das Change-Ticket anhängen
- Festhalten, in welcher Umgebung der Test durchgeführt wurde, und bestätigen, dass es sich nicht um die Produktionsumgebung handelte
- Jeden fehlgeschlagenen Test und dessen Behebung vor der Genehmigung dokumentieren
In Praxis-Walkthroughs zu einem konformen Änderungsverfahren tauchen insgesamt etwa neun verschiedene Elemente auf – von der Folgenabschätzung über Dokumentationsaktualisierungen bis zur Kontinuitätsprüfung –, und Tests stehen dabei jedes Mal nahezu im Mittelpunkt.
Die Umsetzungsplanung benötigt ein geplantes Zeitfenster, eine namentlich genannte umsetzende Person und explizite Rollback-Kriterien, die schriftlich festgehalten werden, bevor die Änderung beginnt – nicht improvisiert, nachdem etwas schiefläuft. Die Rollback-Kriterien sollten eine Frage in klarer Sprache beantworten: Welches konkrete Signal sagt uns, dass diese Änderung sofort rückgängig gemacht werden muss?
Die Überprüfung nach der Implementierung schließt den Kreislauf. Innerhalb eines festgelegten Zeitfensters (24 bis 72 Stunden sind für die meisten Organisationen praktikabel) prüft jemand, der nicht die umsetzende Person war, ob die Änderung das Erwartete bewirkt hat, keine unerwarteten Nebeneffekte verursacht hat und die Dokumentation aktuell ist. Der Abschluss erfolgt erst, wenn diese Überprüfung abgezeichnet ist.
Wer genehmigt was: Rollen, CAB und Aufgabentrennung
Fünf Rollen decken nahezu jede Change-Management-Struktur ab, unabhängig von der Unternehmensgröße:
- Antragsteller: identifiziert den Bedarf und stellt den Antrag
- Eigentümer: die Person oder das Team, das für das betroffene System verantwortlich ist
- Genehmiger: bewertet das Risiko und autorisiert die Änderung – darf nicht die umsetzende Person sein
- Umsetzer: führt die Änderung gemäß dem genehmigten Plan durch
- Verifizierer: bestätigt, dass die Änderung funktioniert hat und die Dokumentation aktuell ist
Ein vollständiger Change Advisory Board (CAB) ergibt Sinn, sobald Sie genug gleichzeitige Änderungen durchführen, dass eine informelle Koordination nicht mehr ausreicht, oder sobald Ihre Risikokategorien Änderungen mit organisationsweiter Auswirkung umfassen. Unterhalb dieser Schwelle ist ein Gremium Mehraufwand, den Sie nicht benötigen.
Leiten Sie bei risikoreichen oder normalen Änderungen die Genehmigung über den Eigentümer des betroffenen Systems plus einen unabhängigen Prüfer. Bei Standard-Änderungen mit niedrigem Risiko ist eine vorab genehmigte Vorlage mit einer einzigen Unterschrift verhältnismäßig und vertretbar; das ComplianceDocs-Framework behandelt diese Abstufung als den richtigen Weg, um zu verhindern, dass Kontrollen die Liefergeschwindigkeit drosseln.
Kleine Teams ohne formelles Gremium können die Intention der Aufgabentrennung dennoch erfüllen. Peer-Review vor dem Merge, Pull-Request-Genehmigungsworkflows im Versionskontrollsystem oder eine einfache zweite Unterschrift eines Teammitglieds belegen alle, dass jemand Unabhängiges die Änderung geprüft hat. Was für einen Auditor zählt, ist der Nachweis der Trennung – nicht die Größe des Ausschusses.
Welchen Mechanismus Sie auch wählen: Versehen Sie jede Genehmigung mit einem Zeitstempel und speichern Sie sie an einem unveränderlichen Ort. Ein mündliches „Mach weiter" in einem Flurgespräch ist kein Nachweis. Eine protokollierte Genehmigung in Ihrem Ticketing-System, verknüpft mit einer bestimmten Person und einem bestimmten Zeitpunkt, ist es.
Notfalländerungen kontrolliert handhaben
Notfalländerungen existieren, weil Produktionssysteme zu ungünstigen Zeiten ausfallen und das Abwarten eines vollständigen Genehmigungszyklus manchmal mehr Schaden anrichtet als die Korrektur selbst. ISO 27001 verbietet keine beschleunigten Änderungen; sie verlangt jedoch, dass diese einen nachvollziehbaren Verantwortlichkeitspfad hinterlassen.
- Definieren Sie in der Richtlinie genau, was als Notfall gilt (aktiver Ausfall, aktiver Sicherheitsvorfall oder drohender Datenverlust sind gängige Schwellenwerte).
- Erlauben Sie die Umsetzung mit verkürzter Genehmigung – häufig mündliche Zustimmung einer autorisierten Person –, aber verlangen Sie eine formelle Dokumentation innerhalb eines festen Zeitfensters danach (24 bis 48 Stunden sind üblich).
- Führen Sie jede Notfalländerung durch dieselbe Abschlussüberprüfung wie eine Standardänderung – ohne Ausnahmen.
Rollback-Planung ist das, was eine kontrollierte Notfalländerung von einem Glücksspiel unterscheidet. Bevor Sie etwas Dringendes umsetzen, müssen Sie wissen, wohin Sie zurückrollen: ein System-Snapshot, ein Datenbank-Backup oder eine gespeicherte frühere Konfigurationsdatei. Wenn Sie die Frage „Wie machen wir das in fünf Minuten rückgängig?" nicht beantworten können, bevor Sie beginnen, sind Sie nicht bereit zu beginnen.
Praxistipp: Testen Sie Ihr Rollback-Verfahren mindestens einmal jährlich in einem geplanten Wartungsfenster – nicht erst dann, wenn Sie es brauchen. Ein Rollback-Plan, den niemand jemals ausgeführt hat, ist kein Rollback-Plan, den Sie tatsächlich besitzen.
Planen Sie für jede Notfalländerung kurz nach der Behebung eine Retrospektive ein. Die Retrospektive sollte eine Frage stellen, die das Ticket selbst nicht beantworten kann: Hätte dies verhindert oder beim nächsten Mal als Standard eingestuft werden können?
Ein Audit-Paket zusammenstellen, das Auditoren akzeptieren
Wenn ein Auditor Ihre Änderungsaufzeichnungen stichprobenartig prüft, sucht er nach einem durchgehenden Faden vom Antrag bis zum Abschluss. Die Artefakte, nach denen er fragen wird – in etwa der Reihenfolge, in der er sie anfordert:
- Das Change-Ticket selbst, mit Begründung und Kategorie
- Die dokumentierte Risiko-/Folgenabschätzung
- Der namentlich genannte Genehmiger und der Zeitstempel
- Testnachweise – ob Protokolle, Screenshots oder ein unterzeichneter Testbericht
- Der Rollback-Plan, vorhanden auch bei Änderungen, bei denen er nie benötigt wurde
- Die Abschlussüberprüfung und die Abzeichnung des Abschlusses
Ein Detail, das ein passables Audit von einem reibungslosen unterscheidet: Verknüpfen Sie jede wesentliche Änderung mit den spezifischen Einträgen der Erklärung zur Anwendbarkeit, die sie betrifft. Konfirmitys Hinweis dazu macht deutlich, dass die Zuordnung von Änderungen zu SoA-Einträgen einem Auditor ermöglicht, genau zu erkennen, welche Annex-A-Kontrollen eine Änderung berührt hat und warum Ihre Organisation sie als anwendbar eingestuft hat. Diese eine Gewohnheit verwandelt ein Change-Ticket von einem isolierten Datensatz in den Beweis, dass Ihr ISMS tatsächlich als System funktioniert.
Bewahren Sie Änderungsaufzeichnungen mindestens für die Dauer Ihres Zertifizierungszyklus auf – in der Regel drei Jahre – und länger, wenn ein regulatorischer Rahmen, dem Sie ebenfalls unterliegen, mehr verlangt. Bündeln Sie Nachweise nach Änderungskategorie statt chronologisch. Ein Auditor, der sehen möchte, wie Sie Notfalländerungen handhaben, sollte nicht sechs Monate routinemäßiger Patches durchsuchen müssen, um drei Beispiele zu finden.
Es lohnt sich, vor Ihrem ersten Überwachungsaudit zu prüfen, welche Audit-Nachweise Auditoren generell erwarten, da Änderungsaufzeichnungen nur eine von mehreren Nachweiskategorien sind, die gleichermaßen geordnet vorliegen müssen.
Messen, ob Ihr Änderungsprozess tatsächlich funktioniert
Ein Change-Management-Kontrollmechanismus, der Papierkram erzeugt, aber keine Erkenntnisse liefert, erfüllt seine Aufgabe nicht. Verfolgen Sie einen kleinen Satz von Kennzahlen und überprüfen Sie diese in einem festen Rhythmus – idealerweise im Rahmen Ihres regelmäßigen Management-Reviews.
| Kennzahl | Was sie aussagt | Empfohlener Überprüfungsrhythmus |
|---|---|---|
| Anteil der Änderungen mit vollständiger Dokumentation | Ob Ihr Prozess tatsächlich eingehalten wird | Monatlich |
| Rate fehlgeschlagener oder zurückgerollter Änderungen | Ob die Risikobewertung echte Probleme vor dem Deployment erkennt | Monatlich |
| Durchschnittliche Zeit vom Antrag bis zur Genehmigung | Ob die verhältnismäßige Prüfung funktioniert oder die Lieferung blockiert | Vierteljährlich |
| Notfalländerungen als Anteil an allen Änderungen | Ob Ihr Standardprozess mehr Änderungstypen aufnehmen muss | Vierteljährlich |
| Fristgerecht abgeschlossene Abschlussüberprüfungen | Ob die Abschlussdisziplin aufrechterhalten wird | Monatlich |
Legen Sie Schwellenwerte fest, die Maßnahmen auslösen – nicht nur Beobachtung. Wenn fehlgeschlagene Änderungen über ein von Ihnen definiertes akzeptables Niveau steigen, ist das ein Signal, dass Ihr Risikobewertungsschritt neu kalibriert werden muss – kein Fußnotenthema für das nächste Audit. Wenn Notfalländerungen ihren Anteil am Gesamtvolumen stetig erhöhen, ist Ihre „Standard"-Kategorie wahrscheinlich zu eng gefasst und muss erweitert werden.
Nutzen Sie diese Zahlen, um Ihre Klassifizierungsregeln im Laufe der Zeit anzupassen. Ein Änderungstyp, der vierzig Mal sauber ausgeführt wurde, ist ein Kandidat für eine Neueinstufung von Normal zu Standard – das setzt Prüfkapazitäten für Änderungen frei, die wirklich Aufmerksamkeit benötigen.
Operative Tools zur Beschleunigung der A.8.32-Compliance
Diesen Prozess von Grund auf aufzubauen kostet reale Stunden, die Sie wahrscheinlich nicht budgetiert haben. Das Readiness-Assessment des ISMS Calculators schätzt den Aufwand, den ein Change-Management-Kontrollmechanismus tatsächlich erfordert – basierend auf Ihrer Unternehmensgröße, Branche und aktuellen Sicherheitsreife –, und verwandelt „wir sollten das wohl formalisieren" in ein abgegrenztes Projekt mit einem Zeitplan.
Ein Reifegradassessment, das alle vier Kontrollthemen der ISO/IEC 27001:2022 abdeckt, kann genau zeigen, wo Change Management im Vergleich zu anderen Lücken steht – anstatt zu raten. Anpassbare Gantt-Zeitpläne ermöglichen es, Richtlinienerstellung, Vorlagen-Rollout und CAB-Aufbau gegenüber einem Zertifizierungstermin zu sequenzieren, anstatt alles auf einmal anzugehen. Gespeicherte und vergleichbare Schätzungen liefern etwas Konkretes, das Sie einem Auditor oder einem Budgetausschuss als Nachweis verhältnismäßiger Planung vorlegen können – anstatt zu improvisieren.
Wenn Sie noch dabei sind, zu prüfen, ob Change Management überhaupt in den Anwendungsbereich fällt, ist der kostenlose 2-Minuten-Readiness-Check der schnellste Weg, dies herauszufinden.
Häufige Fehlerquellen im Change Management
Der häufigste Fehler ist keine fehlende Richtlinie, sondern eine Richtlinie, die niemand befolgt, weil sie für ein Audit geschrieben wurde – nicht für das Team, das sie nutzt. Überdokumentation tötet die Akzeptanz schneller als Unterdokumentation es je könnte.
Rollback-Pläne werden am häufigsten übersprungen – nicht weil Teams ihnen keinen Wert beimessen, sondern weil niemand die Verantwortung dafür übernommen hat. Beheben Sie dies mit einer risikobasierten Vorlage, die den Rollback zu einem Pflichtfeld macht – nicht zu einem nachträglichen Gedanken –, und integrieren Sie die Genehmigungsweiterleitung in Ihr Ticketing-Tool, damit Zeitstempel automatisch entstehen, anstatt auf das Gedächtnis zu vertrauen. Planen Sie Abschlussüberprüfungen in den Kalender ein, sobald eine Änderung genehmigt wird – nicht erst, wenn etwas schiefläuft.
— Martin
Bereit, die tatsächlichen Kosten und den Zeitplan für den Aufbau dieses Kontrollmechanismus in Ihr ISMS einzuschätzen? Das Readiness-Assessment des ISMS Calculators liefert eine maßgeschneiderte Schätzung basierend auf der Größe, Branche und aktuellen Reife Ihres Unternehmens – gestützt durch Modell-Referenzvergleiche, damit Sie wissen, ob Ihr Plan verhältnismäßig ist, bevor Sie ihn der Führungsebene präsentieren. Vergleichen Sie gespeicherte Schätzungen nebeneinander, exportieren Sie ein PDF für Ihren Lenkungsausschuss, und gehen Sie in einer Sitzung von „wir brauchen eine Change-Richtlinie" zu einem geplanten Projekt mit einem Gantt-Zeitplan über.
Quellen
- ISO/IEC 27001 Informationssicherheit, Cybersicherheit und Datenschutz — ISO
- NQA — ISO 27001 Implementierungsleitfaden (Auszug zur Change-Management-Anleitung)
- ISO 27001 Change Management: Ein Walkthrough mit Vorlagen | Konfirmity
- ISO 27001 und Change Management: Richtlinien, Verfahren und Vorlagen erklärt | Copla