Die meisten Unternehmen sollten für das erste Jahr ein ISO-27001-Budget einplanen, das stark variieren kann – abhängig davon, wie eng der Zertifizierungsumfang definiert wird und wie viele interne Arbeitsstunden in die Nachweiserhebung investiert werden. Planen Sie eine dreijährige Verpflichtung ein, da Überwachungsaudits und Rezertifizierungen in einem wiederkehrenden Zyklus stattfinden.
Kurzfassung:
- Durch die Einschränkung des Geltungsbereichs auf eine einzelne Geschäftseinheit oder Produktlinie lassen sich die Zertifizierungskosten erheblich senken – oft um nahezu die Hälfte.
- Organisatorische und standortbezogene Komplexität, insbesondere durch Drittauftragnehmer und mehrere Standorte, erhöht den internen Personal- und Auditaufwand erheblich.
- Eine Contingency-Reserve im Budget für Auditbefunde – insbesondere Abweichungen – verhindert Verzögerungen und versteckte Kosten während der Zertifizierung.
- Die Integration bestehender Frameworks wie SOC 2 oder NIST kann durch Kontrollüberschneidungen Kosten senken, schlecht verwaltete Abgrenzungen können jedoch zu Doppelaufwand führen.
Inhaltsverzeichnis
- Management-Zusammenfassung: Was in diesem Quartal genehmigt werden sollte
- Wie beeinflusst der ISO-27001-Audit-Lebenszyklus die Kosten?
- Was sind die Einzelpostenkosten der ISO-27001-Zertifizierung?
- Wie verändern Geltungsbereich und Mitarbeiterzahl die ISO-27001-Kosten?
- Wie sieht ein Drei-Jahres-ISO-27001-Budget aus?
- Wie lassen sich ISO-27001-Kosten ohne Qualitätseinbußen senken?
- Wie der ISMS-Kalkulator diese Bereiche in Ihre konkrete Zahl umwandelt
- Budgetierung für Security Awareness und Kulturwandel
- Warum Sie eine Contingency-Reserve für Auditbefunde benötigen
- Integrationskosten mit bestehenden IT- und Sicherheits-Frameworks
- Wie sich Mitarbeiterfluktuation auf die Zertifizierungskosten auswirkt
- Was Finanzverantwortliche regelmäßig unterschätzen
- Holen Sie eine maßgeschneiderte Schätzung ein, bevor Sie dem Finanzbereich präsentieren
- Quellen
- FAQ
Management-Zusammenfassung: Was in diesem Quartal genehmigt werden sollte
Teilen Sie Ihr ISO-27001-Budget in zwei Kategorien auf, bevor Sie dem Finanzbereich irgendetwas vorlegen. Einmalige Implementierungskosten (Gap-Analyse, Beratung, initiales Zertifizierungsaudit) fallen am stärksten im ersten Jahr an. Wiederkehrende Kosten (jährliche Überwachungsaudits, GRC-Tool-Lizenzen, Auffrischungsschulungen) entstehen jedes Jahr danach – und sie sinken kaum nur deshalb, weil man bereits seit einiger Zeit zertifiziert ist.
Bevor Sie eine konkrete Zahl anfragen, sollten Sie drei Dinge erledigt haben:
- Geltungsbereich eingrenzen. Entscheiden Sie, ob Sie eine Geschäftseinheit, eine Produktlinie oder das gesamte Unternehmen zertifizieren. Der Scope bestimmt alles Weitere.
- Gap-Analyse durchführen. Ohne zu wissen, wie weit Ihre aktuellen Kontrollen von den ISO-27001-Anforderungen entfernt sind, können Sie weder Beratungsaufwand noch interne Stunden realistisch budgetieren.
- 2 bis 3 Angebote einholen. Fordern Sie sowohl bei Zertifizierungsstellen als auch bei Implementierungsberatern Angebote auf Basis Ihres definierten Geltungsbereichs an – nicht für ein generisches Paket.
Auditbefunde, Scope-Creep und verzögerte Nachweiserhebung sind die Regel, nicht die Ausnahme. Ein Vorstand, der Vergleichswerte zu Datenpannkosten aus Quellen wie der regionalen Datenschutzverletzungs-Kostenanalyse von Statista kennt, wird verstehen, warum eine solche Reserve wichtig ist.
Wie beeinflusst der ISO-27001-Audit-Lebenszyklus die Kosten?
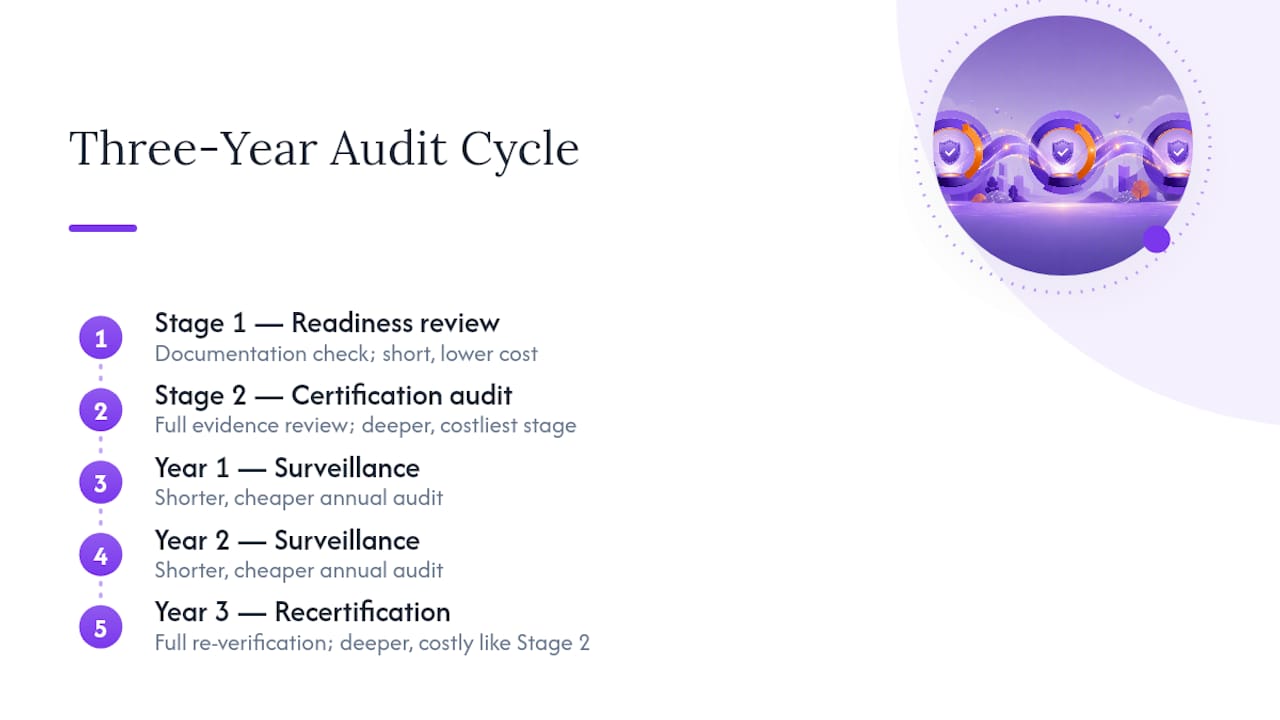
Ihre Zertifizierung läuft nach einem festen Drei-Jahres-Rhythmus, und jede Phase verursacht unterschiedliche Kosten. Stufe 1 ist eine Dokumentations- und Bereitschaftsprüfung: Der Auditor prüft, ob Ihr Informationssicherheits-Managementsystem (ISMS) auf dem Papier existiert und ob Sie tatsächlich für die eingehendere Prüfung bereit sind. Stufe 2 ist der eigentliche Kostentreiber. Sie umfasst eine vollständige Nachweisüberprüfung mit Stichproben in Betrieb befindlicher Kontrollen – on-site oder remote – und erfordert in der Regel mehr Audittage als Stufe 1.
Nach der Zertifizierung treten Sie in einen wiederkehrenden Drei-Jahres-Zyklus ein: jährliche Überwachungsaudits in den Jahren eins und zwei, gefolgt von einem vollständigen Rezertifizierungsaudit in Jahr drei, das in seiner Tiefe Stufe 2 ähnelt. Überwachungsaudits sind kürzer und einzeln günstiger, hören aber nie auf. Die Rezertifizierung kostet mehr als ein einzelnes Überwachungsaudit, da die Zertifizierungsstelle das gesamte System erneut verifizieren muss und nicht nur Änderungen stichprobenartig prüft.
Hier ist das Detail, das die meisten Budgetleitfäden auslassen: ISO/IEC 27006 regelt, wie Zertifizierungsstellen Audittage berechnen, aber die eigentlichen Tagestabellen liegen hinter der ISO-Bezahlschranke. Das bedeutet, dass keine Zertifizierungsstelle eine öffentliche Preisliste veröffentlicht. Jedes Angebot wird individuell auf Basis Ihrer Mitarbeiterzahl, Standorte und Ihres Geltungsbereichs verhandelt. Behandeln Sie jede pauschale Zahl, die Sie online sehen, als Orientierungspunkt – nicht als Angebot.
Was sind die Einzelpostenkosten der ISO-27001-Zertifizierung?
Ein Enterprise-Budget gliedert sich in sechs Einzelposten, die sich je nach Reifegrad Ihrer Organisation unterschiedlich verhalten.
- Gap-Analyse: 5.000 bis 20.000 USD, in der Regel ein Pauschalhonorar-Beratungsauftrag über zwei bis vier Wochen.
- Beratung und Implementierungsunterstützung: 20.000 bis 80.000 USD, skalierend danach, wie viele der vier Annex-A-Kontrollbereiche von Grund auf neu aufgebaut werden müssen.
- Interne Personalzeit: oft der größte Einzelposten, sobald Stunden in Dollar umgerechnet werden. Eine Sicherheitsverantwortliche Person, die sechs Monate lang zehn Stunden pro Woche investiert, kommt bei einem gemischten Stundensatz von 75 USD auf rund 19.500 USD – noch ohne IT-, HR- und Abteilungsleiter, die für die Nachweiserhebung einbezogen werden.
- Zertifizierungsauditgebühren: Stufe 1 und Stufe 2 zusammen belaufen sich für einen mittelgroßen Enterprise-Scope häufig auf 15.000 bis 40.000 USD, individuell angeboten, da keine Zertifizierungsstelle eine öffentliche Preisliste veröffentlicht.
- Penetrationstests: 8.000 bis 25.000 USD jährlich, abhängig davon, wie viele Systeme im Geltungsbereich liegen.
- Schulungen: 3.000 bis 15.000 USD für das initiale Security-Awareness-Rollout im gesamten Unternehmen.
Zwei Beispielbudgets veranschaulichen, wie sich diese Posten summieren. Ein SaaS-Unternehmen mit 200 Mitarbeitenden, das eine einzelne Kernproduktlinie zertifiziert, könnte im ersten Jahr auf rund 95.000 USD kommen: 10.000 USD Gap-Analyse, 45.000 USD Beratung, 22.000 USD interne Personalzeit, 18.000 USD für Stufe-1- und Stufe-2-Auditgebühren, kein separater Penetrationstest (in der Beratung enthalten) und 5.000 USD für Schulungen und Reisekosten. Ein Enterprise-Unternehmen mit 1.200 Mitarbeitenden, das mehrere Geschäftseinheiten an drei Standorten zertifiziert, könnte eher bei 210.000 USD landen, wobei allein die Beratungskosten 70.000 USD erreichen und die interne Personalzeit 50.000 USD übersteigt, da mehr Abteilungen in den Geltungsbereich fallen.
Ein weiterer Hinweis für den Einkauf: GRC-Plattform-Abonnements, die auf Marktplätzen wie AWS gelistet sind, sind separat ausgewiesene Posten. Sie decken Software-Lizenzen ab, nicht Auditgebühren, und fallen als jährlicher Budgetposten an – unabhängig davon, wo Sie sich im Auditzyklus befinden. Die ISO-27001-Projektbudget-Aufschlüsselung von Ismscalculator bietet einen vergleichbaren Referenzbereich, wenn Sie Ihre eigenen Zahlen gegen ein dokumentiertes Beispiel gegenchecken möchten.
Wie verändern Geltungsbereich und Mitarbeiterzahl die ISO-27001-Kosten?
Der Scope ist der wichtigste Hebel, den Sie kontrollieren können. Die Zertifizierung eines einzelnen Kerndiensts anstelle des gesamten Unternehmens kann die Auditzeit und -kosten nahezu halbieren, da weniger Personen, Systeme und Standorte innerhalb der Auditgrenze liegen.
Bei der Mitarbeiterzählung gibt es eine Besonderheit, die viele Finanzteams überrascht: ISO/IEC 27006 zählt alle Personen, die innerhalb des ISMS-Geltungsbereichs tätig sind – einschließlich Auftragnehmer und Drittanbieter-Mitarbeitende, nicht nur Festangestellte. Wenn Ihr ausgelagerter Helpdesk auf In-Scope-Systeme zugreift, zählt er zu den Audittagen, obwohl er nicht auf Ihrer Gehaltsliste steht.
Drei praktische Maßnahmen zur Scope-Gestaltung helfen, Kosten zu begrenzen. Erstens: Definieren Sie eine dienstleistungsbezogene Grenze, anstatt das gesamte Unternehmen am ersten Tag zu zertifizieren. Zweitens: Erwägen Sie eine stufenweise Zertifizierung, bei der Sie zunächst ein Kernprodukt zertifizieren und den Geltungsbereich in Jahr zwei oder drei erweitern. Drittens: Nutzen Sie Standort-Stichprobenregeln, um bei mehreren Niederlassungen mit ähnlichen Kontrollen nicht jeden Standort vollständig auditieren zu lassen.
Die häufigste Falle ist Scope-Creep während der Implementierung, bei dem „lass uns dieses System einfach auch einschließen" im Stillen Ihre Audittage verdoppelt. Legen Sie den Scope fest, bevor Sie Angebote anfordern. Ismscalcalculator's Leitfaden für SaaS- und Tech-Unternehmen erläutert detaillierter, wie Mitarbeiterzahl und Systemgrenzen zusammenwirken.
Wie sieht ein Drei-Jahres-ISO-27001-Budget aus?
Die Zertifizierung ist eine dreijährige finanzielle Verpflichtung, kein einmaliger Projektaufwand. So verteilt sich der Cashflow typischerweise:
- Jahr 1: Vollständige Implementierungskosten plus das initiale Stufe-1- und Stufe-2-Audit. Hier fallen 100 % Ihrer Gap-Analyse-, Beratungs- und initialen Auditgebühren an.
- Jahr 2: Ein Überwachungsaudit, das häufig deutlich unterhalb der initialen Zertifizierungskosten liegt, zuzüglich laufender Tool-Abonnements und Auffrischungsschulungen.
- Jahr 3: Ein Rezertifizierungsaudit, das in der Tiefe Stufe 2 ähnelt, teurer ist als ein einzelnes Überwachungsaudit, aber in der Regel noch unterhalb der Gesamtausgaben des ersten Jahres liegt, da Ihr ISMS nun ausgereift ist und die Nachweiserhebung schneller geht.
Über alle drei Jahre summiert machen Überwachungs- und Rezertifizierungsaudits zusammen häufig 60 bis 70 % Ihrer initialen Zertifizierungskosten aus. Planen Sie eine Contingency-Reserve für jedes Jahr ein – nicht nur für Jahr eins – und halten Sie einen internen Personalpuffer für die Person vor, die für die Nachweiserhebung zuständig ist, da Fluktuation in dieser Rolle echtes Terminrisiko schafft.
Zum Timing: Eine Buchung der Zertifizierungsstelle bis zum sechsten Monat Ihres Projektzeitplans reduziert das Terminrisiko erheblich. Die Verfügbarkeit von Auditoren ist oft die engste Engstelle im gesamten Prozess, und eine späte Buchung kann Ihren Zertifizierungstermin um Monate verschieben – was den Zeitraum verlängert, in dem Sie Berater bezahlen, ohne ein Zertifikat vorweisen zu können.
Wie lassen sich ISO-27001-Kosten ohne Qualitätseinbußen senken?
Kostenkontrolle funktioniert am besten, wenn Sie kurzfristige, mittelfristige und langfristige Maßnahmen trennen, anstatt überall gleichzeitig zu kürzen.
Kurzfristig: Grenzen Sie Ihren initialen Geltungsbereich ein und planen Sie eine stufenweise Erweiterung, anstatt alles gleichzeitig zu zertifizieren. Mittelfristig: Setzen Sie GRC-Automatisierung ein, um die Stunden für die Nachweiserhebung zu reduzieren, denn das manuelle Erstellen von Screenshots ist einer der größten versteckten Zeitfresser jeder Implementierung. Langfristig: Verankern Sie Kontrollen institutionell, sodass Überwachungsaudits jedes Jahr kleinere Stichproben und weniger internen Vorbereitungsaufwand erfordern, da Auditoren weniger entnehmen, wenn Ihre Nachweisdokumentation konsistent strukturiert ist.
- Verhandeln Sie nach Möglichkeit Pauschalhonorar-Beratungsaufträge statt Stundenhonorare.
- Verwenden Sie bestehende IT-Richtlinien und -Verfahren wieder, anstatt neue von Grund auf zu schreiben.
- Fordern Sie bei mindestens zwei Zertifizierungsstellen aufgeschlüsselte Angebote an, bevor Sie sich festlegen.
Praxis-Tipp: Fragen Sie Ihren Berater, welche Kontrollen Sie durch bestehende Frameworks wie SOC 2 oder NIST bereits erfüllen, bevor Sie für redundante Arbeit zahlen. Überschneidungen zwischen Frameworks sind häufig, und die meisten Berater weisen nicht darauf hin, sofern Sie nicht explizit fragen.
Wie der ISMS-Kalkulator diese Bereiche in Ihre konkrete Zahl umwandelt
Allgemeine Kostenbereiche reichen für eine Vorstandspräsentation nur begrenzt aus. Der ISO-27001-Kostenkalkulator von Ismscalculator berücksichtigt Ihre tatsächliche Mitarbeiterzahl, die in den Scope fallenden Systeme, den aktuellen Sicherheitsreifegrad, die Anzahl der Standorte und Ihren Zielzeitplan – und liefert statt einer groben Schätzung eine Einzelpostenaufschlüsselung.
Sie erhalten einen Gantt-ähnlichen Implementierungszeitplan, einen PDF-Export für den Einkauf und einen Benchmarkvergleich mit Modell-Referenzwerten. Speichern Sie zwei oder drei Szenarien nebeneinander – Best-Case, Expected-Case, Contingency-Case –, damit der Finanzbereich genau sehen kann, welche Annahmen die Zahl beeinflussen, bevor irgendjemand einen Vertrag unterschreibt.
Budgetierung für Security Awareness und Kulturwandel
Technische Kontrollen überzeugen den Auditor. Kulturwandel ist es, was diese Kontrollen nach dem Zertifizierungstag funktionsfähig hält. Die meisten Unternehmen budgetieren diesen Posten zu niedrig, weil er nicht als einzelne Rechnung erscheint, sondern als wiederkehrende Stunden quer durch die gesamte Organisation.
Planen Sie 3.000 bis 15.000 USD für das initiale Schulungs-Rollout ein, einschließlich Security-Awareness-Sessions, Phishing-Simulationstools und rollenspezifischer Schulungen für Mitarbeitende, die sensible Daten verarbeiten. Das sind die sichtbaren Kosten. Die unsichtbaren Kosten entstehen durch die Zeit, die jede Mitarbeiterin und jeder Mitarbeiter in Schulungen verbringt, Bestätigungsformulare ausfüllt und tägliche Gewohnheiten wie Passwortverwaltung oder Datenhandhabung anpasst.
Bei einer Organisation mit 500 Mitarbeitenden entsprechen bereits 30 Minuten Pflichtschulung pro Person 250 aggregierten Stunden. Zu einem gemischten Stundensatz über alle Rollen hinweg ergibt das eine reale Geldsumme, die Finanzteams oft übersehen, wenn sie nur auf die Rechnung des Schulungsanbieters schauen.
Planen Sie jährliche Auffrischungen ein – nicht nur einmalig beim Start. ISO-27001-Auditoren erwarten Nachweise für laufende Awareness-Aktivitäten, nicht für ein einmaliges Kickoff-Event, und Überwachungsaudits werden danach fragen. Ein leichter vierteljährlicher Kontaktpunkt – eine kurze E-Mail-Kampagne, ein Phishing-Test, ein fünfminütiges Auffrischungsvideo – kostet erheblich weniger als eine vollständige jährliche Nachschulung und erhält die Nachweisspur, die Auditoren sehen möchten.
Behandeln Sie dies als dauerhaften Betriebsaufwand Ihres ISMS, nicht als Projektkosten, die mit dem Erhalt des Zertifikats enden. Organisationen, die den Kulturwandel zu niedrig budgetieren, stellen häufig fest, dass ihre Überwachungsaudits länger dauern, weil Mitarbeitende bei Befragungen keine ausreichende Awareness nachweisen können – was genau dann zusätzliche Audittage und Kosten verursacht, wenn man dachte, der schwierige Teil sei vorbei.
Warum Sie eine Contingency-Reserve für Auditbefunde benötigen
Auditbefunde sind kein Zeichen des Scheiterns. Sie sind bei einer Erstzertifizierung nahezu unvermeidlich, und Ihr Budget muss diese Realität widerspiegeln, anstatt von einem fehlerfreien Durchlauf auszugehen.
Geringfügige Abweichungen (Minor Nonconformities) sind das häufigste Ergebnis von Stufe-2-Audits. Sie erfordern einen Korrekturmaßnahmenplan, Nachweise der Behebung und manchmal eine Nachprüfung, bevor das Zertifikat ausgestellt wird. Jeder dieser Schritte kostet Zeit, und Zeit wird zu Geld – ob in Form interner Personalstunden oder zusätzlicher Beratungsleistungen, um die Lücke schnell zu schließen.
Wesentliche Abweichungen (Major Nonconformities) sind seltener, aber weitaus kostspieliger. Sie können die Zertifizierung vollständig verzögern und ein vollständiges Nachaudit des betroffenen Kontrollbereichs erfordern, bevor die Zertifizierungsstelle irgendetwas ausstellt. Wenn das kurz vor einem Vertragsdeadline passiert, bei dem ein Kunde auf Ihr ISO-27001-Zertifikat wartet, sind die Kosten nicht nur die Nachauditgebühr – sondern auch das Geschäftsrisiko eines verzögerten Vertragsabschlusses.
Die Gap-Analyse-Phase sollte Ihnen frühzeitig eine Einschätzung liefern, wie viele Befunde zu erwarten sind. Betrachten Sie eine übereilte oder übersprungene Gap-Analyse daher als direkten Treiber für spätere Contingency-Risiken.
Planen Sie die Reserve explizit in Ihre Investitions- oder Betriebskostenfreigabe ein – als Contingency-Posten ausgewiesen, nicht in einer größeren Zahl versteckt, die aufgebläht wirkt. Vorstände genehmigen Contingency-Posten leichter, wenn sie benannt und begründet sind.
Integrationskosten mit bestehenden IT- und Sicherheits-Frameworks
Nur wenige Unternehmen implementieren ISO 27001 als ihr erstes Framework. Die meisten betreiben bereits SOC 2, NIST CSF, HIPAA oder ein unternehmenseigenes Sicherheitsprogramm, und die Integrationsfrage lautet, ob diese bestehende Arbeit Ihr ISO-27001-Budget senkt oder erhöht.
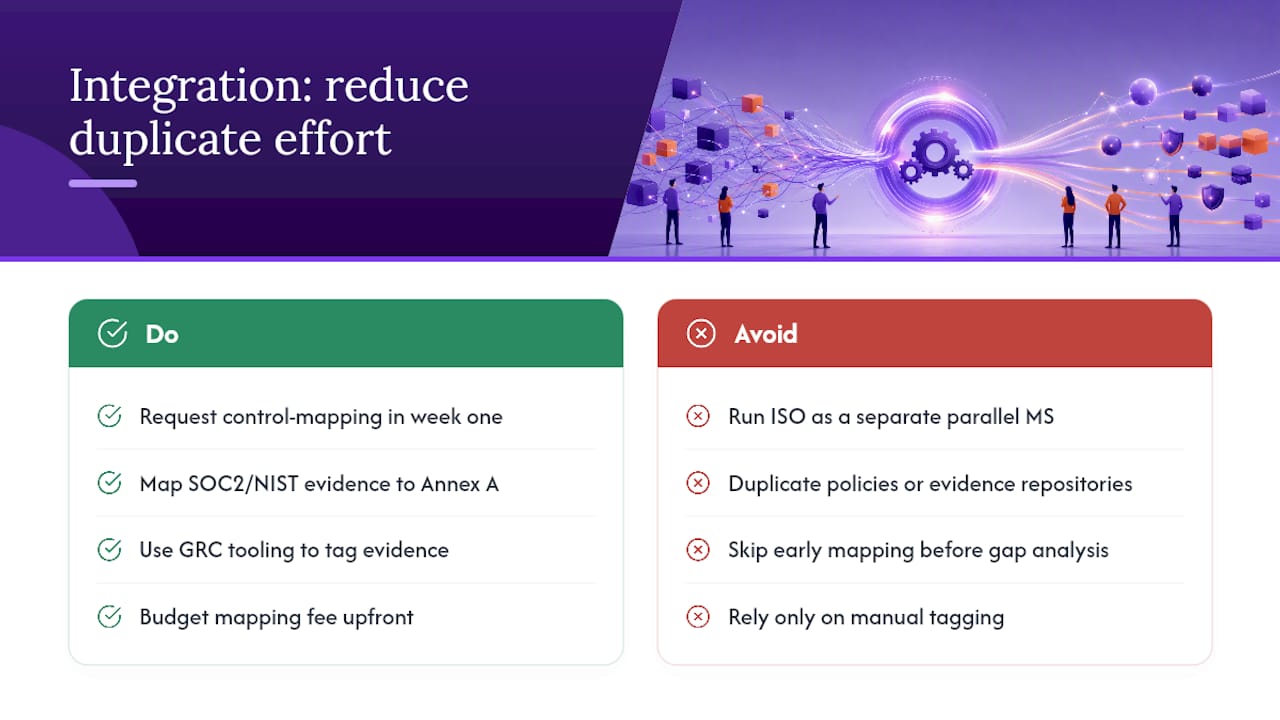
Gut umgesetzt senkt Integration die Kosten. Die Kontrollüberschneidung zwischen ISO 27001 und SOC 2 Type II ist erheblich – insbesondere bei Zugriffskontrolle, Change-Management und Incident Response. Wenn Ihr Berater vorhandene SOC-2-Nachweise gegen die Annex-A-Kontrollen von ISO 27001 abbildet, bevor er von vorne beginnt, vermeiden Sie es, doppelt für dieselbe Dokumentations- und Nachweiserhebungsarbeit zu zahlen.
Schlecht umgesetzt erhöht Integration die Kosten. ISO 27001 als vollständig separates Managementsystem zu betreiben – mit eigenem Richtlinienset, eigenem Nachweisrepository und eigenem Reviewrhythmus – verdoppelt den Aufwand, den Ihr Team bereits für andere Frameworks leistet. Diese Verdopplung schlägt sich in zusätzlichen internen Personalstunden und zusätzlichen Beraterstunden nieder, um zwei parallele Systeme zu pflegen, die im Wesentlichen dasselbe abdecken.
Die praktische Maßnahme besteht darin, in der ersten Woche – noch vor der Gap-Analyse – eine Kontrollzuordnungsübung mit Ihrem Berater durchzuführen. Dies verursacht typischerweise einen moderaten Mehraufwand am Projektanfang, spart aber oft ein Vielfaches davon ein, indem identifiziert wird, welche Richtlinien, Risikobewertungen und Auditnachweise wiederverwendet statt neu erstellt werden können. Hier rechtfertigt GRC-Tooling auch seine Abonnementkosten: Plattformen für Multi-Framework-Compliance ermöglichen es, einen Nachweis gleichzeitig mehreren Frameworks zuzuordnen – was das Doppelaufwandsproblem strukturell statt manuell löst. Ismscalculator's Leitfaden zu häufigen Budgetierungsfehlern behandelt diesen Integrations-Blindspot ausführlicher, da er eine der häufigsten Ursachen für unterschätzte Erstjahreskosten ist. Für SaaS-Teams, die schnell neues Compliance-Tooling aufsetzen, bietet eine Partnerressource zur Einführung von SaaS-Plattformen ohne langen IT-Rollout einen hilfreichen Parallelrahmen zum Nachdenken über Deployment-Geschwindigkeit.
Wie sich Mitarbeiterfluktuation auf die Zertifizierungskosten auswirkt
Fluktuation während eines Zertifizierungsprojekts ist eines der am wenigsten diskutierten Budgetrisiken – und trifft härter, als die meisten Finanzverantwortlichen erwarten. Die ISO-27001-Implementierung hängt stark von wenigen Personen ab – oft einem Sicherheitsverantwortlichen, einem Compliance-Manager oder einem IT-Leiter –, die das institutionelle Wissen über den Projektstatus tragen. Wenn diese Person mitten in der Implementierung das Unternehmen verlässt, benötigt die Nachfolge nicht nur ein reguläres Onboarding. Sie muss den gesamten Scope, die Kontrollzuordnung und den Nachweisstand von Grund auf neu erlernen – oft ohne vollständige Dokumentation des aktuellen Stands.
Die direkten Kosten sind Nachschulung und Wissenstransfer, was Wochen zum Zeitplan addieren und tausende Dollar an Beraterstunden kosten kann, um eine neue Führungskraft auf den aktuellen Stand zu bringen. Die indirekten Kosten sind Terminverzüge. Wenn Ihre Buchung bei der Zertifizierungsstelle auf ein bestimmtes Bereitschaftsdatum ausgelegt war und Fluktuation dieses Datum nach hinten verschiebt, zahlen Sie entweder eine Umbuchungsgebühr oder verlieren Ihren Platz und warten auf das nächste verfügbare Auditfenster.
Fluktuation nach der Zertifizierung verursacht andere, aber verwandte Kosten: Schulungsauffrischungen. Jede neue Mitarbeiterin und jeder neue Mitarbeiter, der nach der Zertifizierung hinzukommt, benötigt Security-Awareness-Schulungen, bevor er In-Scope-Systeme nutzen darf, und jeder Abgang bedeutet aktualisierte Zugriffsüberprüfungen und Offboarding-Nachweise, die Auditoren beim nächsten Überwachungsaudit prüfen werden. Branchen mit hoher Fluktuation – Einzelhandel, Hotellerie, Call-Center – sollten Schulungsauffrischungen als vierteljährlichen Betriebsaufwand einplanen und nicht als jährlichen, da die Lücke zwischen neuem Mitarbeiter-Onboarding und der nächsten geplanten Schulung ein reales Compliance-Risikoverhältnis schafft.
Etablieren Sie frühzeitig eine Dokumentationsgewohnheit: Halten Sie Implementierungsstatus, Kontrolleigentümerschaft und Nachweisstandorte in einem gemeinsamen System fest, das einen Abgang überlebt – nicht nur im Kopf einer Person. Es kostet kaum etwas, dies zu pflegen, und ist die günstigste Versicherung gegen die teuerste Art von Verzögerung.
Was Finanzverantwortliche regelmäßig unterschätzen
Interne Personalzeit ist der Kostenposten, den jedes Enterprise-Budget falsch erfasst – meistens, weil nur die Stunden des Sicherheitsteams gezählt werden und die Dutzenden kleinerer Beiträge von IT, HR und Abteilungsleitern bei der Nachweiserhebung ignoriert werden. Diese versteckten Opportunitätskosten sind oft vergleichbar mit oder übersteigen Beraterhonorare, wenn man sie ehrlich zusammenrechnet.
Wenn Sie dieses Budget dem Vorstand vorstellen, verknüpfen Sie es direkt mit dem Umsatzrisiko. Stellen Sie ISO 27001 als das dar, was Enterprise-Verträge freischaltet, die eine Zertifizierung erfordern – nicht als reinen Compliance-Aufwand –, und das Genehmigungsgespräch wird erheblich kürzer.
— Martin
Holen Sie eine maßgeschneiderte Schätzung ein, bevor Sie dem Finanzbereich präsentieren
Jeder Bereich in diesem Artikel ist ein Ausgangspunkt – nicht Ihre tatsächliche Zahl. Ihr reales Budget hängt von Ihrer Mitarbeiterzahl, Ihrem Geltungsbereich und Ihrem aktuellen Reifegrad ab, und Annahmen bei diesen Eingaben zu treffen, ist der Grund, warum Erstjahresschätzungen bis Monat sechs oft 40 % daneben liegen.

Ismscalculator's kostenloser 2-Minuten-Bereitschaftscheck liefert ohne Registrierung eine Basisschätzung – aufgebaut auf transparenten, editierbaren Annahmen, die Sie Zeile für Zeile hinterfragen können, statt einer Black-Box-Zahl. Von dort aus ermöglicht der vollständige ISO-27001-Kostenkalkulator, ein komplettes Szenario auszuarbeiten – Mitarbeiterzahl, Standorte, Reifegrad, Zeitplan – und es als PDF zu exportieren, das direkt an den Einkauf oder Ihren CISO übergeben werden kann. Speichern Sie zwei Szenarien nebeneinander zum Vergleich, damit der Vorstand die Spanne sieht und nicht eine einzelne Zahl, die wie eine Schätzung aussieht. Die vollständige Methodik hinter jeder Schätzung ist veröffentlicht und versioniert, sodass Sie genau nachvollziehen können, wie jede Zahl berechnet wurde, bevor Sie sie in einem Budgetgespräch vertreten.
Quellen
Verifizieren Sie den Standard selbst auf der offiziellen ISO/IEC-27001-Seite der ISO, gleichen Sie Kostenbereiche gegen die Factorial-Zertifizierungskostenaufschlüsselung ab und überprüfen Sie die Methodik hinter den Ismscalculator-Schätzungen direkt auf der Methodikseite.
- How Much Does ISO 27001 Certification Cost? | Factorial
- ISO 27001 2022 Certification Cost: 12-Month Roadmap | Ciphers Security
- ISO 27001 Implementation Cost Guide: Enterprise Certification Budget Planning & Cost-Saving Strategies | CloudInsight
FAQ
Was kostet eine ISO-27001-Zertifizierung?
Es gibt keinen Pauschalpreis. Kleine bis mittlere Projekte liegen im ersten Jahr häufig zwischen 6.000 und 55.000 USD, während Enterprise-Projekte je nach Geltungsbereich, Mitarbeiterzahl und Reifegrad typischerweise zwischen 80.000 und 250.000 USD liegen. Der kostenlose 2-Minuten-Check von Ismscalculator erstellt in unter zwei Minuten eine individuelle Basisschätzung.
Was verdienen ISO-27001-Auditoren?
Zertifizierungsstellen veröffentlichen keine öffentliche Preisliste. Auditoren erstellen Angebote pro Auftrag auf Basis der ISO/IEC-27006-Regeln, die Audittage aus Ihrer Mitarbeiterzahl, Ihren Standorten und Ihrem Geltungsbereich berechnen – nicht nach einem festen Stundensatz.
Ist die ISO-27001-Prüfung schwierig?
Die ISO/IEC-27006-Regeln zur Berechnung von Audittagen sind technisch komplex, aber es gibt keine einzelne „Prüfung" für die ISO-27001-Zertifizierung selbst. Organisationen durchlaufen eine Stufe-1-Dokumentationsprüfung gefolgt von einem Stufe-2-Nachweisaudit, und die Schwierigkeit hängt mehr davon ab, wie gut Ihr ISMS vorbereitet ist, als von einem Prüfungsformat.
Können Sie ISO 27001 einfach erklären?
ISO 27001 ist ein internationaler Standard für den Aufbau eines Managementsystems, das Unternehmensinformationen durch definierte Richtlinien, Risikobewertungen und Kontrollen über die vier Annex-A-Kontrollbereiche schützt. Eine Zertifizierung beweist Kunden und Regulierungsbehörden, dass Ihre Sicherheitspraktiken diesem Standard entsprechen – verifiziert durch ein unabhängiges Audit.
Senkt GRC-Tooling tatsächlich ISO-27001-Kosten?
Automatisierung und GRC-Plattformen reduzieren den Aufwand für die manuelle Nachweiserhebung, was interne Personalzeit senkt und Beratungsaufträge verkürzen kann. Plattform-Abonnementkosten sind ein separater Budgetposten zu Auditgebühren, sodass Tooling die Personalkosten senkt, ohne das Angebot der Zertifizierungsstelle zu ersetzen.