Die meisten Unternehmen zahlen zwischen 8.000 und 50.000 $ pro Jahr, um ihre ISO 27001-Zertifizierung aufrechtzuerhalten. Den größten Teil dieser Ausgaben verursachen interner Personalaufwand und Überwachungsaudits. Als Faustregel gilt: Die jährlichen Wartungskosten betragen etwa 25 bis 40 % der ursprünglichen Zertifizierungsgesamtkosten und verteilen sich auf drei feste Punkte eines wiederkehrenden Drei-Jahres-Zyklus: zwei Überwachungsaudits und ein Rezertifizierungsaudit.
TL;DR:
- Auditgebühren variieren je nach Standort, Umfang und ob die Audits remote oder vor Ort durchgeführt werden – Remote-Audits bieten potenzielle Einsparungen von 15 bis 25 %.
- Interner Personalaufwand bleibt der größte versteckte Kostenfaktor und umfasst häufig Stunden aus mehreren Abteilungen für die Auditvorbereitung und laufende Compliance-Aktivitäten.
- Tool- und Plattform-Abonnements kosten in der Regel zwischen 3.000 und 15.000 $ pro Jahr; Automatisierung reduziert die Anzahl der benötigten Beratertage.
- Die Drei-Jahres-Gesamtkosten für Überwachungs- und Rezertifizierungsaudits bei einer Erstzertifizierung von 10.000 $ liegen typischerweise zwischen 17.000 und 22.000 $ – abhängig von physischen Standorten und Auditkomplexität.
- Die Budgetplanung sollte den vollständigen Drei-Jahres-TCO, schriftliche Angebote der Zertifizierungsstellen und dokumentierte Annahmen umfassen, um Überraschungen zu vermeiden und Compliance-Kosten exakt zu prognostizieren.
Inhaltsverzeichnis
- Was treibt die ISO 27001-Wartungskosten jedes Jahr in die Höhe?
- Überwachungsaudit vs. Rezertifizierung: Was ändert sich jedes Jahr?
- Was kosten ISO 27001-Wartungskosten nach Unternehmensgröße?
- Wie erstellt man ein ISO 27001-Wartungsbudget?
- Wie legen Zertifizierungsstellen Auditgebühren fest?
- Diese Spannen in Ihre eigene Zahl umwandeln
- Was Compliance-Beauftragte bei Wartungsbudgets falsch machen
- Ein auf Ihr Unternehmen zugeschnittenes Wartungsbudget erstellen
- Quellen
- FAQ
Was treibt die ISO 27001-Wartungskosten jedes Jahr in die Höhe?
Fünf Kostenpositionen machen nahezu jedes Wartungsbudget aus – und sie verhalten sich so unterschiedlich, dass das Zusammenfassen aller Posten genau der Grund ist, warum Finanzteams unvorbereitet getroffen werden.
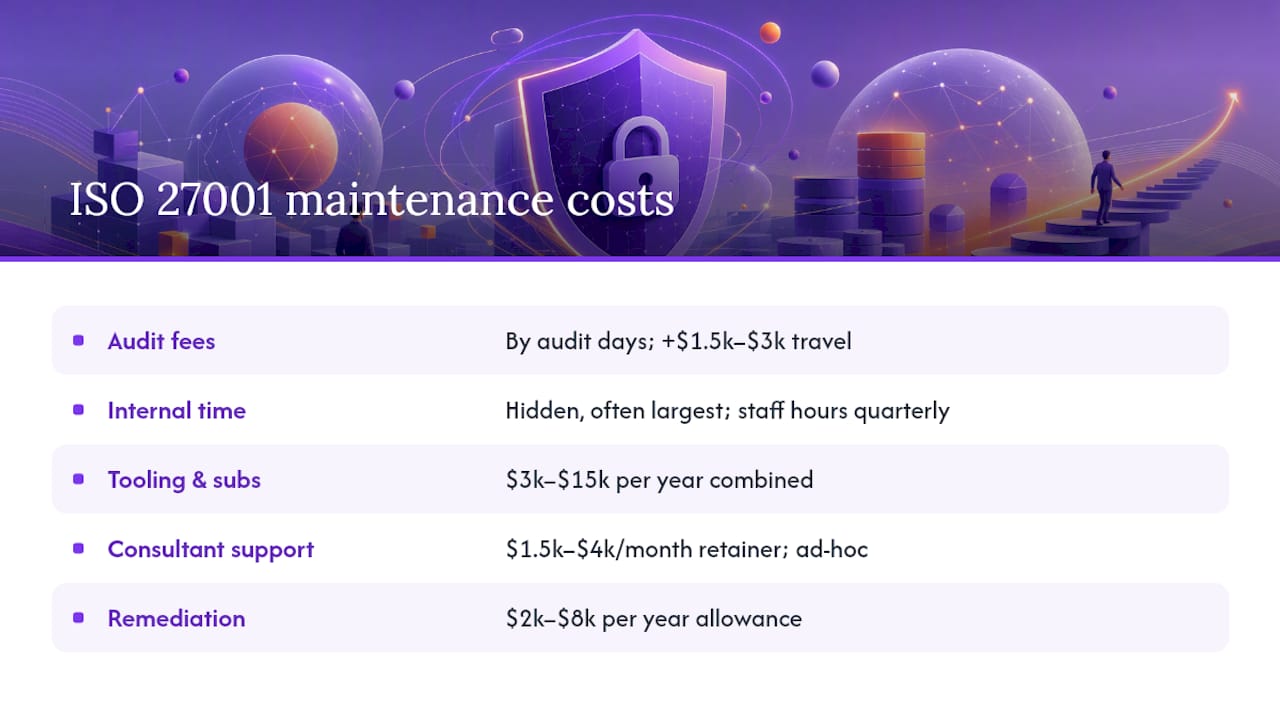
Auditgebühren sind die vorhersehbarste Kostenposition, da Zertifizierungsstellen sie auf Basis von Audittagen berechnen – einer festen Einheit für Auditorenzeit gemäß ISO/IEC 27006. Die Formel lautet: Audittage multipliziert mit dem Tagessatz zuzüglich Reise- und Nebenkosten, wenn der Auditor vor Ort kommt. Ein Remote-Überwachungsaudit für ein Softwareunternehmen mit 40 Mitarbeitenden kann zwei Tage dauern. Dasselbe Audit mit Vor-Ort-Besuch, Hotel und Flügen kann allein durch Nebenkosten 1.500 bis 3.000 $ hinzufügen. Bitten Sie Ihre Zertifizierungsstelle, das Angebot in Basis-Auditgebühr und Reisekosten aufzuteilen, damit Sie Angebote direkt vergleichen können.
Interner Personalaufwand ist die Kostenposition, für die niemand eine Zahl nennt, bis es zu spät ist. Interner Aufwand ist konsequent der größte versteckte Posten bei der ISO 27001-Wartung, denn jemand muss interne Audits durchführen, Risikoregister aktualisieren, Korrekturmaßnahmen nachverfolgen und Belege vor jedem externen Besuch vorbereiten. Diese Rolle zieht typischerweise IT, HR und Recht für einige Stunden pro Quartal hinzu – und diese geliehenen Stunden gehören ebenfalls ins Budget, auch wenn dafür nie eine Rechnung eingeht.
Tool- und Plattform-Abonnements ergeben eine stetige jährliche Kostenposition. GRC-Plattformen, Schwachstellenscanner, Lizenzen für Security-Awareness-Trainings und Log-Management-Tools kosten zusammen häufig 3.000 bis 15.000 $ pro Jahr – abhängig von der Mitarbeiterzahl und dem Automatisierungsgrad im Vergleich zu spreadsheet-basiertem Tracking. Automatisierung zahlt sich hier real aus: GRC-Tools können die Anzahl der für die Auditvorbereitung benötigten Beratertage reduzieren, obwohl die Software selbst noch eine eigene Budgetposition benötigt.
Beraterunterstützung gliedert sich in zwei Modelle. Ein Retainer-Modell – oft 1.500 bis 4.000 $ pro Monat – ist sinnvoll für Unternehmen ohne eine ausgereifte interne Compliance-Funktion. Ad-hoc-Unterstützung, stunden- oder projektweise abgerechnet, passt zu Unternehmen, die einen Spezialisten nur für komplexe Risikobewertungen oder vor der Rezertifizierung benötigen. Die meisten mittelständischen Unternehmen landen irgendwo dazwischen: leichte Retainer-Abdeckung plus eine Konzentration von Beraterstunden vor jedem Überwachungsaudit.
Behebungs- und technische Aktualisierungskosten umfassen das Schließen von Lücken, die das Audit aufzeigt, die Erneuerung ablaufender Zertifikate oder Lizenzen sowie die Aktualisierung von Kontrollen bei Infrastrukturänderungen. Planen Sie eine moderate jährliche Reserve ein – oft 2.000 bis 8.000 $ – für die unvermeidlich auftauchenden Korrekturen.
Eine schnelle Methode zur Einschätzung des Tool- und Behebungsaufwands: Vergleichen Sie ihn mit den Kosten eines Datenschutzvorfalls. Kosten durch Datenpannen variieren stark nach Region und Branche – und genau diese Lücke ist der Grund, warum Vorstände laufende Sicherheitsausgaben genehmigen, anstatt die Zertifizierung als einmalige Ausgabe zu betrachten.
Praxistipp: *Erfassen Sie interne ISMS-Stunden ein volles Quartal lang in einer gemeinsamen Tabelle, bevor Sie das Budget für das nächste Jahr erstellen.
Überwachungsaudit vs. Rezertifizierung: Was ändert sich jedes Jahr?
Die Erstzertifizierung umfasst zwei Stufen: Stufe 1 prüft Ihre Dokumentation, Stufe 2 testet, ob Ihre Kontrollen in der Praxis tatsächlich funktionieren. Nach bestandener Stufe 2 und Erhalt der Zertifizierung beginnt ein Drei-Jahres-Zyklus mit einem unterschiedlichen Auditrhythmus in jedem Jahr.
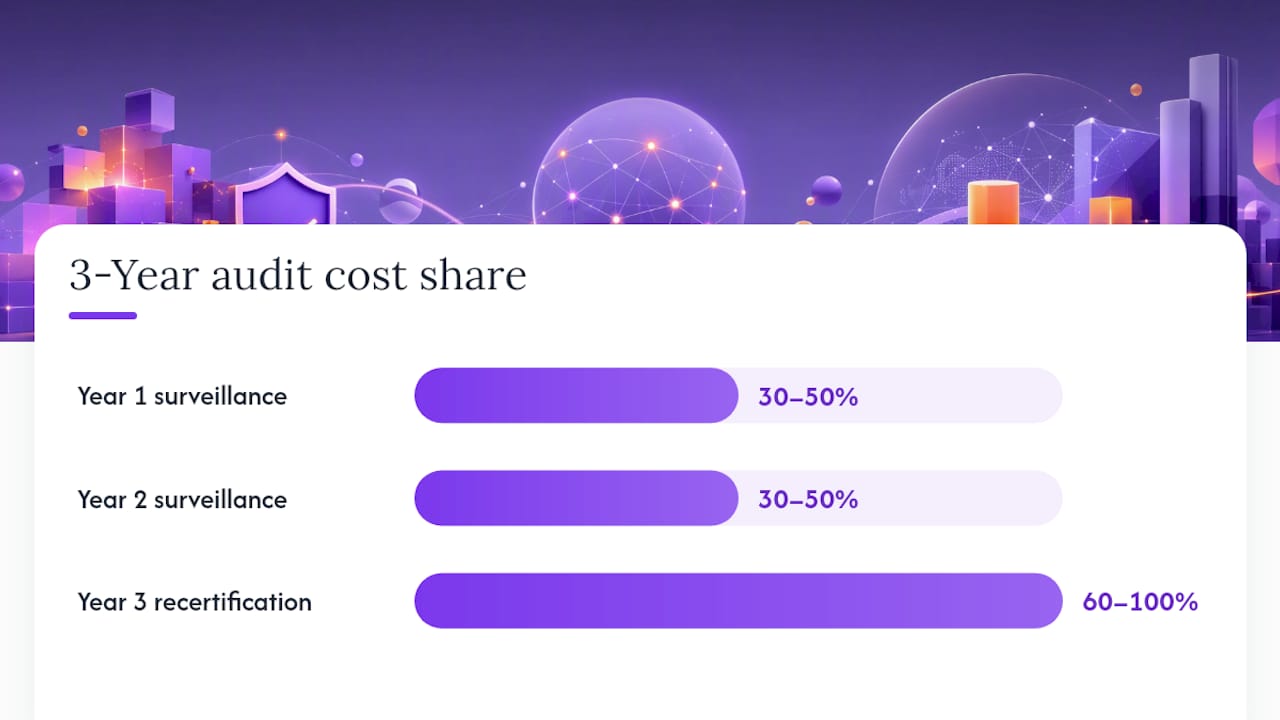
- Überwachungsaudit im 1. Jahr. Dies ist eine engere Prüfung, die typischerweise eine Stichprobe von Kontrollen anstelle des vollständigen ISMS abdeckt. Sie umfasst in der Regel 30 bis 50 % der Auditorentage des Stufe-2-Audits, und die Kosten liegen häufig zwischen 5.000 und 12.000 $ – abhängig von Unternehmensgröße und Auditstandort.
- Überwachungsaudit im 2. Jahr. Ähnlicher Umfang und ähnliche Kosten wie im ersten Jahr, wobei Auditoren häufig tiefer in Kontrollen eintauchen, die zuvor Schwächen gezeigt haben. Erwarten Sie dieselbe Spanne von 5.000 bis 12.000 $, es sei denn, Ihr Geltungsbereich hat sich erweitert.
- Rezertifizierungsaudit im 3. Jahr. Dies ist eine vollständige Neuprüfung des ISMS, die in der Tiefe dem ursprünglichen Stufe-2-Audit ähnelt. Die Kosten betragen typischerweise 60 bis 100 % Ihrer ursprünglichen Stufe-2-Gebühr, da der Auditor das gesamte System erneut prüft und nicht nur Stichproben zieht.
Addiert man alle drei Jahre, landet die Summe der Auditgebühren für den Zyklus häufig beim 1,7- bis 2,2-fachen Ihrer ursprünglichen Stufe-2-Kosten. Ein Unternehmen, das 10.000 $ für Stufe 2 gezahlt hat, kann realistischerweise mit 17.000 bis 22.000 $ an kombinierten Überwachungs- und Rezertifizierungsgebühren in den folgenden drei Jahren rechnen – bevor Tool- oder interne Personalkosten hinzukommen.
Standort und Auditformat verschieben diese Zahlen spürbar. Ein Unternehmen, das für vollständig remote durchgeführte Audits qualifiziert – was bei Cloud-only-SaaS-Unternehmen ohne physisches Büro üblich ist –, kann 15 bis 25 % der Auditkosten einsparen, indem Reisetage vollständig entfallen. Ein Hersteller mit drei physischen Standorten wird am oberen Ende jeder Spanne liegen, da Auditoren ihre Zeit an jedem Standort abrechnen.
Praxistipp: Bitten Sie die Zertifizierungsstelle beim Einholen des Stufe-2-Angebots, auch die Jahre 1 bis 3 schriftlich anzubieten. Eine niedrige Erstjahreszahl, hinter der sich eine teure Rezertifizierung verbirgt, ist eine der häufigsten Arten, wie Unternehmen von ihren tatsächlichen Drei-Jahres-Kosten überrascht werden.
Was kosten ISO 27001-Wartungskosten nach Unternehmensgröße?
Budgetorientierungen teilen sich klar in drei Gruppen auf, wobei jede unterschiedliche Annahmen zu Umfang und Personalausstattung enthält.
- Kleine Unternehmen (10 bis 50 Mitarbeitende): Die jährlichen Wartungskosten liegen typischerweise bei 8.000 bis 18.000 $ und umfassen einen Teilzeit-Compliance-Verantwortlichen, ein schlankes GRC-Tool oder spreadsheet-basiertes Tracking sowie überwiegend remote durchgeführte Überwachungsaudits.
- Mittelständische Unternehmen (50 bis 250 Mitarbeitende): Die jährlichen Wartungskosten liegen typischerweise bei 18.000 bis 40.000 $ und spiegeln eine nahezu Vollzeit-Compliance-Rolle, eine kostenpflichtige GRC-Plattform, gelegentliche Beraterstunden sowie Audits wider, die Remote- und Vor-Ort-Anteile kombinieren.
- Größere Unternehmen (250+ Mitarbeitende): Die jährlichen Wartungskosten übersteigen häufig 40.000 $, manchmal sogar 80.000 $ oder mehr – getrieben durch Multi-Site-Audits, dediziertes Compliance-Personal, mehrschichtige Sicherheits-Tools und einen breiteren Geltungsbereich über Geschäftsbereiche hinweg.
Vier Variablen verschieben ein Unternehmen innerhalb seiner Gruppe nach oben oder unten. Am wichtigsten ist die Breite des Geltungsbereichs: Die Zertifizierung einer einzelnen Produktlinie ist weitaus günstiger zu pflegen als die Zertifizierung des gesamten Unternehmens über alle Abteilungen hinweg. Mehrere physische Standorte multiplizieren Audittage direkt, da ISO/IEC 27006 eine Stichprobenerhebung an verschiedenen Standorten vorschreibt. Eine umfangreiche Cloud-Infrastruktur mit Dutzenden SaaS-Integrationen erfordert Lieferanten-Risikobewertungen und Zugriffsüberprüfungen, die eine einfachere Einzelplattform-Umgebung nicht benötigt. Regulatorische Überlappungen – wie die Kombination von ISO 27001 mit SOC 2 oder HIPAA – erhöhen den Auditvorbeitungsaufwand, auch wenn sich die zugrunde liegenden Kontrollen überschneiden.
Ein mittelständisches Unternehmen in der Mitte seiner Gruppe könnte einen Drei-Jahres-Gesamtbetrag sehen, der sich in etwa so darstellt: 28.000 $ im ersten Jahr (Überwachungsaudit, Tool-Erneuerung und rund 0,15 VZÄ interner Zeit), 27.000 $ im zweiten Jahr (ähnliche Struktur, geringfügige Tool-Preissteigerungen) und 38.000 $ im dritten Jahr (Rezertifizierungsaudit plus dieselbe interne Zeit und Tool-Basiskosten). Das ergibt einen Drei-Jahres-Gesamtbetrag von rund 93.000 $ oder einen annualisierten Wert von etwa 31.000 $ – eine Zahl, die komfortabel in die veröffentlichten Mittelstands-Benchmarks passt und der Finanzabteilung eine solide Planungsgrundlage bietet.
Wie erstellt man ein ISO 27001-Wartungsbudget?
Die Rechnung ist einfacher, als die meisten Compliance-Teams erwarten, sobald Sie Fixkosten von Personalaufwand trennen.
- Berechnen Sie Ihre Drei-Jahres-Gesamtbetriebskosten. Addieren Sie Auditgebühren über alle drei Jahre, Tool-Abonnements über alle drei Jahre, Beraterausgaben und Behebungsreserven. Dividieren Sie durch drei, um Ihre annualisierte Wartungszahl zu erhalten – die Zahl, die tatsächlich in ein jährliches Betriebsbudget gehört.
- Interne Stunden in Euro umrechnen. Nehmen Sie das Mischgehalt Ihres Compliance-Verantwortlichen (Grundgehalt plus Sozialleistungen, geteilt durch die jährlichen Arbeitsstunden), multiplizieren Sie es mit dem VZÄ-Schätzwert für Ihre Unternehmensgröße und addieren Sie Beiträge von IT-, Rechts- und HR-Mitarbeitenden, die bei der Auditvorbereitung mithelfen.
- Transparente Angebote von Zertifizierungsstellen einfordern. Verlangen Sie die genaue Anzahl der Audittage – nicht nur eine Pauschalgebühr –, die Stufen-Aufteilung, ob das Audit remote oder vor Ort stattfindet, sowie eine schriftliche Schätzung für alle drei Jahre, nicht nur für das erste Jahr.
- Kosten senken, ohne Abstriche zu machen. Halten Sie den Zertifizierungsumfang eng, anstatt Abteilungen zu zertifizieren, die es nicht benötigen. Setzen Sie auf Remote-Audits, wo Ihre Zertifizierungsstelle dies erlaubt. Staffeln Sie Behebungsarbeiten, anstatt alles auf einmal zu reparieren. Schulen Sie interne Mitarbeitende für die routinemäßige Beweissicherung, damit Sie keinen Berater für Aufgaben bezahlen, die Ihr eigenes Team erlernen kann.
Praxistipp: Stellen Sie Ihre Budgetanfrage auf Basis des Drei-Jahres-Gesamtbetrags und nicht der Erstjahreszahl. Finanzteams genehmigen mehrjährige Verpflichtungen leichter, wenn sie die vollständigen Zykluskosten von Anfang an sehen, anstatt in Jahr drei von einer Rezertifizierungsüberraschung getroffen zu werden.
Wie legen Zertifizierungsstellen Auditgebühren fest?
Audittage sind die Einheit, auf der alles andere aufbaut, und sie werden durch drei Faktoren bestimmt: die Anzahl der Personen, deren Tätigkeit in den ISMS-Geltungsbereich fällt, die Anzahl der betriebenen physischen Standorte und die Komplexität Ihrer Umgebung (mehrere Geschäftsbereiche, umfangreiche Drittanbieter-Integrationen, regulierte Datenarten).
Beim Vergleich von Angeboten sollten Sie jeder Zertifizierungsstelle dieselben Fragen stellen:
- Wie viele Audittage planen Sie für Stufe 1, Stufe 2 und jedes Überwachungsjahr ein?
- Ist das Audit remote, vor Ort oder eine Kombination – und wie wirkt sich das auf die Anzahl der Audittage aus?
- Wie hoch sind die geschätzten Reise- und Nebenkosten, getrennt von der Auditgebühr aufgeführt?
- Können Sie eine schriftliche Akkreditierungsbestätigung vorlegen, die Ihre Akkreditierung für ISO 27001 in unserem Sektor bestätigt?
- Können Sie den vollständigen Drei-Jahres-Zyklus anbieten, nicht nur die Erstzertifizierung?
Achten Sie auf einige Warnsignale. Ein Angebot, das nur Stufe 1 und Stufe 2 abdeckt, ohne die Preise für Überwachungsaudits zu nennen, ist absichtlich unvollständig. Ein Tagessatz, der deutlich niedriger ist als bei Mitbewerbern, bedeutet häufig weniger Audittage als Ihr Geltungsbereich tatsächlich erfordert – was ein schwaches Audit riskiert, das eine spätere Rezertifizierung auf die schwierige Art und Weise aufdeckt. Eine Zertifizierungsstelle, die ihre Audittage-Berechnung nicht schriftlich festhalten möchte, sollte Sie zur Vorsicht mahnen.
ISO/IEC 27006 existiert genau deshalb, damit Audittage-Zahlen nicht willkürlich sind. Zertifizierungsstellen, die sich gegen die Offenlegung ihrer Tagesberechnung sperren, halten sich in der Regel nicht eng daran – und das ist ein Hebel, den Sie nutzen können, um ein klareres Angebot zu fordern oder zu einem Mitbewerber zu wechseln, der eines erstellt.
Diese Spannen in Ihre eigene Zahl umwandeln
Benchmark-Spannen sind ein Ausgangspunkt, nicht Ihr tatsächliches Budget. Die Lücke zwischen einem Startup mit 30 Mitarbeitenden und einem Unternehmen mit 200 Mitarbeitenden und drei Standorten ist zu groß, als dass eine einzige Zahl beiden gerecht werden könnte. Wenn Sie Ihre spezifischen Daten in den ISO 27001-Kostenrechner eingeben, werden die oben genannten Spannen in eine Zahl umgewandelt, die zu Ihrem Unternehmen passt.
Die wichtigsten Eingabeparameter sind Mitarbeiterzahl, Zertifizierungsumfang, aktuelle Sicherheitsreife, ob Ihre Infrastruktur cloud-basiert oder On-Premises ist und wie viele physische Standorte innerhalb der Auditgrenze liegen. Nach der Eingabe liefert das Ergebnis einen Drei-Jahres-TCO, eine annualisierte Wartungsposition, die Sie direkt an die Finanzabteilung weitergeben können, sowie eine Aufschlüsselung nach Kategorien: Auditgebühren, Tool-Kosten und interner Personalaufwand.
Alle Annahmen hinter der Schätzung sind dokumentiert und exportierbar, sodass Sie eine PDF-Datei einer Beschaffungsanfrage oder Boardpräsentation beifügen können, ohne die Rechnung selbst rekonstruieren zu müssen. Wenn Sie noch nicht für eine vollständige Schätzung bereit sind, liefert der kostenlose 2-Minuten-Check eine schnelle Richtungszahl, bevor Sie Zeit in ein detailliertes Modell investieren.
Was Compliance-Beauftragte bei Wartungsbudgets falsch machen
Der häufigste Fehler ist, die Zertifizierung als einmaliges Projekt zu behandeln, anstatt als wiederkehrende Betriebskosten. Teams budgetieren sorgfältig für das erste Audit, werden dann aber überrascht, wenn interner VZÄ-Aufwand und Tool-Erneuerungen in Jahr zwei auftauchen, ohne dass eine entsprechende Budgetposition vorhanden ist.
Ein board-fähiges Budget benötigt vier Dinge: eine Drei-Jahres-TCO-Zahl – nicht nur die Zahl für das nächste Jahr; ein Minimal- und ein Vollumfang-Szenario nebeneinander; eine schriftliche Bestätigung Ihrer Zertifizierungsstelle über Audittage für jedes Jahr des Zyklus; und dokumentierte Annahmen hinter jeder Schätzung, damit die Finanzabteilung sie hinterfragen kann, anstatt sie blind zu akzeptieren. Beauftragen Sie einen Berater dauerhaft nur dann, wenn Ihrem internen Team die Kapazität für die routinemäßige Auditvorbereitung fehlt; für die meisten ausgereiften ISMS-Programme reicht Ad-hoc-Unterstützung vor der Rezertifizierung aus.
— Martin
Ein auf Ihr Unternehmen zugeschnittenes Wartungsbudget erstellen
Allgemeine Benchmark-Spannen zeigen, was vergleichbare Unternehmen zahlen. Sie zeigen nicht, was Sie zahlen werden – und genau in dieser Lücke werden Budgetanfragen von der Finanzabteilung abgelehnt. Ismscalculator schließt diese Lücke mit einem Rechner, der Ihre tatsächliche Mitarbeiterzahl, Ihren Umfang und Ihr Reifegrad aufnimmt und daraus eine konkrete Drei-Jahres-Wartungsschätzung anstelle einer manuell zu verteidigenden Spanne erstellt.

Beginnen Sie mit dem kostenlosen 2-Minuten-Check für eine schnelle Richtungszahl, oder gehen Sie direkt zum vollständigen Rechner für eine detaillierte Aufschlüsselung nach Auditgebühren, Tool-Kosten und internem Personalaufwand. Alle Annahmen hinter dem Ergebnis können dokumentiert und als PDF exportiert werden – sodass die Zahl, die Sie der Beschaffungsabteilung oder dem Vorstand vorlegen, durch eine nachvollziehbare Methodik gestützt wird und kein verkleidetes Rätselraten ist. Wenn Sie genau verstehen möchten, wie das Modell funktioniert, bevor Sie sich darauf verlassen, erklärt die Methodik-Seite jeden Eingabeparameter und jede Berechnung. Geben Sie Ihre Zahlen ein und vergleichen Sie das Ergebnis anschließend mit jedem Angebot, das Ihnen eine Zertifizierungsstelle zusendet.
Quellen
- Zertifizierung — Internationale Organisation für Normung (ISO)
- Iso27001cost
- ISO 27001-Zertifizierungskosten 2026 — Was zahlen mittelständische Unternehmen wirklich? | Reepa Solutions
- Was kostet ISO 27001 im Jahr 2026? Vollständige Aufschlüsselung | SecureSlate
FAQ
Was kostet ISO 27001?
Die Erstzertifizierung für kleine bis mittelgroße Unternehmen kostet typischerweise 10.000 bis 50.000 $ oder mehr – abhängig von Umfang, Mitarbeiterzahl und der aktuellen Sicherheitsreife.
Ist ISO 27001 schwer zu erlangen?
Die Zertifizierung ist für die meisten Unternehmen erreichbar, erfordert jedoch nachhaltigen internen Aufwand in den Bereichen Risikobewertung, Dokumentation und Kontrollimplementierung – und kein schnelles Abhaken einer Checkliste. Das Schwierigere für viele Compliance-Beauftragte ist nicht das Bestehen des Audits selbst, sondern die Aufrechterhaltung der internen Disziplin (regelmäßige interne Audits, aktualisierte Risikoregister, Mitarbeiterschulungen), die das ISMS Jahr für Jahr auditbereit hält.
Was kostet die ISO 27001-Prüfung?
Es gibt keine einheitliche „Prüfungsgebühr" für die ISO 27001-Zertifizierung selbst. Die Kostenstruktur basiert auf den Auditgebühren der Zertifizierungsstelle, berechnet als Audittage multipliziert mit dem Tagessatz – für Stufe 1, Stufe 2 sowie die laufenden Überwachungs- und Rezertifizierungsaudits im Drei-Jahres-Zyklus.
Was kostet ISO 22000?
ISO 22000 ist ein separater Standard für Lebensmittelsicherheitsmanagementsysteme mit einem eigenen Zertifizierungsprozess, dessen Kosten nicht durch die ISO 27001-Preisdaten in diesem Leitfaden abgedeckt werden. Unternehmen, die eine Lebensmittelsicherheitszertifizierung anstreben, sollten bei für diesen spezifischen Standard akkreditierten Zertifizierungsstellen audittag-basierte Angebote einholen.