Ein ISO 27001 Richtlinienset ist die auditreife Sammlung von Governance-Dokumenten, Verfahren und Nachweisen, die belegen, dass Ihr Informationssicherheits-Managementsystem (ISMS) tatsächlich funktioniert. Die meisten mittelgroßen Organisationen benötigen ein Set aus Kernrichtlinien, das auf ihren Geltungsbereich und ihre Risikobehandlungsentscheidungen zugeschnitten ist – in der Regel eine substanzielle Anzahl an Richtlinien. Beginnen Sie mit der Auswahl eines Vorlagenpakets mit echter Annex-A-Zuordnung, und passen Sie dann jedes Dokument an Ihren eigenen Risikobehandlungsplan an, anstatt generische Textbausteine zu veröffentlichen.
Zusammenfassung:
- Die meisten mittelgroßen Organisationen benötigen etwa 18 Kernrichtlinien, die Risikomanagement, Zugriffskontrolle, Incident Response und physische Sicherheit abdecken – zugeschnitten auf ihren Geltungsbereich.
- Bei der Validierung von Vorlagen ist auf eine korrekte Annex-A-Zuordnung, Implementierungshinweise, Dokumentenkontrollfelder und Muster-Nachweisnachweise zu achten – nicht nur auf generische Textbausteine.
- Richtlinien müssen klar strukturiert sein und Zweck, Geltungsbereich, Verantwortlichkeiten, Regeln, Ausnahmen, Compliance und Dokumentenkontrolle umfassen, um die Einhaltung im Audit wirksam nachzuweisen.
- Nachweise wie Risikoregister, Auditberichte, Schulungsprotokolle und Vorfallsprotokolle sind entscheidend und sollten in Phasen für den Nachweis der Richtlinienumsetzung über mindestens einen Betriebszyklus organisiert werden.
- Der Aufbau eines zertifizierungsreifen Richtliniensets hängt von der Organisationsgröße und dem Geltungsbereich ab; Tools wie der ISMS Calculator helfen dabei, Aufwand, Dauer und Budget durch maßgeschneiderte Projektpläne zu schätzen.
Inhaltsverzeichnis
- Welche Richtlinien erfordert ein ISO 27001 Richtlinienset tatsächlich?
- Wo finden Sie auditreife ISO 27001 Richtlinienvorlagen?
- Wie sollten Sie jede Sicherheitsrichtlinie verfassen und strukturieren?
- Wie werden Richtlinien ISO 27001 Klauseln und Annex-A-Maßnahmen zugeordnet?
- Welche Aufzeichnungen und Nachweise fordern Auditoren tatsächlich an?
- Wie passen Sie ein Vorlagenpaket an Ihre Organisation an?
- Wie lange dauert es, ein Richtlinienset aufzubauen und zertifizieren zu lassen?
- Warum weniger, klarere Richtlinien einem umfangreicheren Richtlinienset überlegen sind
- Wie der ISMS Calculator Ihnen hilft, Ihr Richtlinienset zu dimensionieren und zu planen
- Quellen
Welche Richtlinien erfordert ein ISO 27001 Richtlinienset tatsächlich?
Jedes ISMS-Richtlinienset beginnt mit demselben Ankerdokument: der übergeordneten Informationssicherheitsrichtlinie, ergänzt durch eine klar formulierte ISMS-Geltungsbereichserklärung. Alles Weitere baut darauf auf und orientiert sich an Ihrer Risikobeurteilungs- und Risikobehandlungsmethodik sowie der Erklärung zur Anwendbarkeit (Statement of Applicability, SoA), in der festgehalten wird, welche der 93 Annex-A-Maßnahmen auf Sie zutreffen und warum.
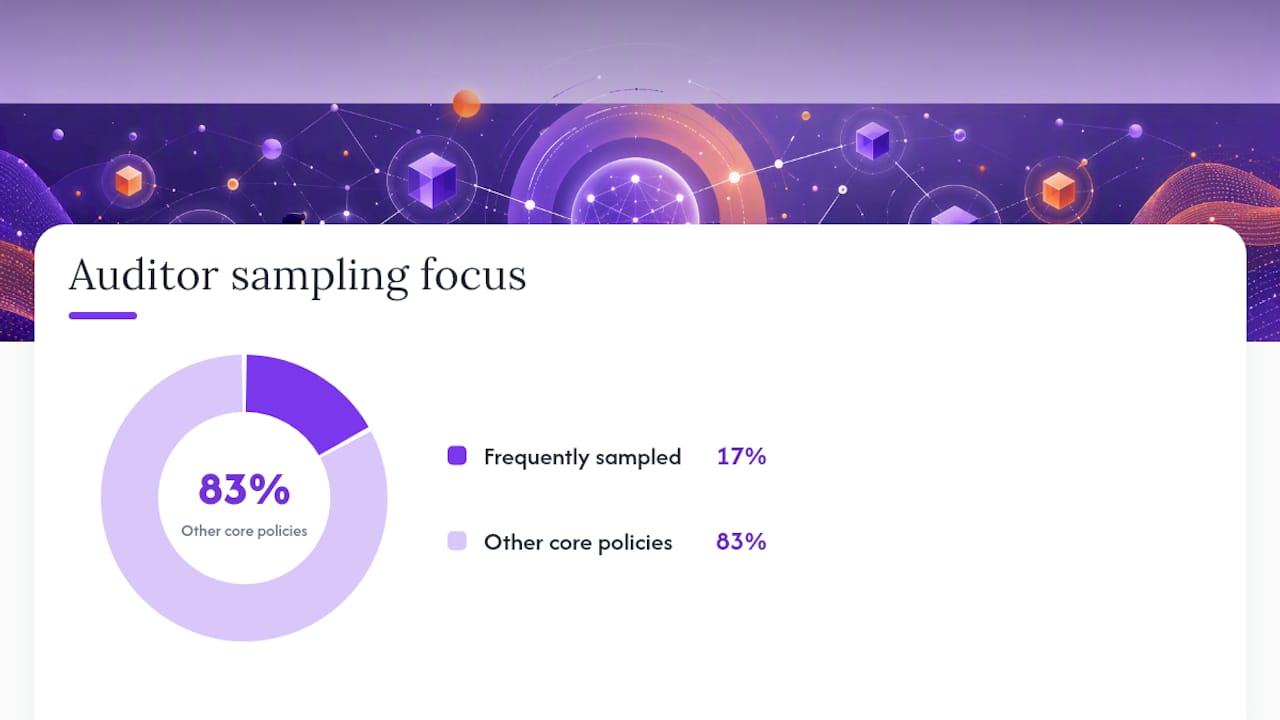
Über diesen Anker hinaus sieht das Arbeitsverzeichnis, das die meisten Compliance-Teams zusammenstellen, branchenübergreifend recht einheitlich aus. Die Liste der Pflichtdokumente von Advisera bestätigt, dass ISMS-Geltungsbereich, Risikobeurteilungs- und Risikobehandlungsdokumentation, SoA, interne Auditberichte und Managementbewertungsprotokolle den unverzichtbaren Kern bilden. Praxisleitfäden, die auf dieser Basis aufbauen, kommen typischerweise auf etwa 18 Kernrichtlinien, wenn die operativen Dokumente hinzugefügt werden, die Auditoren tatsächlich stichprobenartig prüfen.
Hier ist das Verzeichnis, das in nahezu jeder ISO 27001 Richtlinienliste auftaucht:
- Informationssicherheitsrichtlinie — das Grundsatzdokument; legt Ton und Managementbekenntnis fest.
- Risikobeurteilungs- und Risikobehandlungsmethodik — definiert, wie Risiken identifiziert, bewertet und behandelt werden.
- Erklärung zur Anwendbarkeit (SoA) — die Hauptübersicht, welche Annex-A-Maßnahmen gelten und warum.
- Zugriffskontrollrichtlinie — regelt Identitäts-, Authentifizierungs- und Berechtigungsmanagement.
- Asset-Management-Richtlinie — verfolgt Hard- und Software sowie Dateneigentümerschaft über deren Lebenszyklus.
- Kryptografierichtlinie — legt Regeln für den Einsatz von Verschlüsselung, Schlüsselmanagement und Algorithmenstandards fest.
- Incident-Response-Richtlinie — definiert Erkennungs-, Eskalations- und Meldefristen.
- Lieferantensicherheitsrichtlinie — umfasst die Risikobewertung von Lieferanten und vertragliche Sicherheitsklauseln.
- Business-Continuity-Richtlinie — dokumentiert Wiederherstellungsziele und Kontinuitätstests.
- Richtlinie zur akzeptablen Nutzung — legt mitarbeiterorientierte Regeln für den Umgang mit Systemen und Daten fest.
- Datenklassifizierungsrichtlinie — definiert Vertraulichkeitsstufen und Handhabungsregeln je Stufe.
- Änderungsmanagement-Richtlinie — regelt die Genehmigung von Änderungen an Systemen und Infrastruktur.
- Richtlinie zur sicheren Entwicklung — gilt für Organisationen, die Software entwickeln oder anpassen.
- Physische Sicherheitsrichtlinie — umfasst Gebäudezugang, Ausrüstung und Umgebungsschutzmaßnahmen.
Auditoren prüfen die Informationssicherheitsrichtlinie, die Zugriffskontrollrichtlinie und die Incident-Response-Richtlinie häufiger als alle anderen, da diese drei dazu neigen, Lücken zwischen dem Geschriebenen und dem tatsächlich Praktizierten aufzudecken. Weisen Sie frühzeitig klare Verantwortliche zu. Die Zugriffskontrolle gehört typischerweise in den IT-Betrieb, die Incident Response zu einer Sicherheitsverantwortlichen Person, und die Lieferantensicherheit zu Einkauf oder Rechtsabteilung. Diese Aufteilung der Verantwortlichkeiten stellt sicher, dass jede ISMS-Richtlinie an jemanden geknüpft ist, der tatsächlich Nachweise vorlegen kann, wenn ein Auditor danach fragt.
Wo finden Sie auditreife ISO 27001 Richtlinienvorlagen?
Ein Vorlagenpaket, das nicht den Annex-A-Maßnahmen zugeordnet ist, ist lediglich ein generisches Word-Dokument mit einem sicherheitsbezogenen Titel. Bevor Sie ISO 27001 Richtlinienvorlagen übernehmen, prüfen Sie vier Dinge: Klausel- und Maßnahmenzuordnung, Implementierungshinweise die erklären, worauf Auditoren tatsächlich achten, in die Vorlage integrierte Dokumentenkontrollfelder sowie Muster-Nachweisnachweise, die zeigen, wie ein fertiges Ergebnis aussieht.
Einige reale Optionen passen zu unterschiedlichen Budgets und Zeitplänen:
- Open-Source-Starter-Kits. Das CenedrilTeam Starter-Kit auf GitHub deckt alle 93 Annex-A-Maßnahmen und die ISMS-Klauseln mit 21 Richtliniendokumenten, Registern und Zuordnungstabellen ab, veröffentlicht unter einer CC-BY-4.0-Lizenz. Es ist kostenlos, erfordert jedoch eine sorgfältige Prüfung der Standard-Risikomatrizen und Kategorisierungsschemata, bevor Sie diese als Ihre eigenen übernehmen.
- Community- und beraterentwickelte Richtliniensammlungen. Projekte wie die unternehmensgerechte Richtliniensammlung auf GitHub ordnen mehr als zehn Richtlinien direkt den Annex-A-Maßnahmen zu – nützlich als zweiter Referenzpunkt bei der Überprüfung der eigenen Abdeckung.
- Kommerzielle Vorlagenpakete. Das ISO 27001 Richtlinienpaket von AuditFront bündelt Implementierungshinweise zu häufigen Fallstricken zusammen mit den DOCX-Vorlagen, was den Aufwand für das Rätselraten „Was erwartet der Auditor hier eigentlich?" erheblich reduziert.
Praxistipp: Öffnen Sie jede Kandidatenvorlage und suchen Sie nach den Wörtern „einfügen" oder „TBD". Wenn Sie mehr als eine Handvoll finden, erfordert das Paket noch echte Anpassungsarbeit – keine leichte Bearbeitung.
Prüfen Sie die Auditreife schnell, indem Sie kontrollieren, ob die Vorlage bereits auf Ihre SoA-Maßnahmen nach Nummer verweist, eine Versionshistorientabelle enthält und angibt, wer Änderungen genehmigt. Fehlen diese drei Punkte, handelt es sich um ein Musterdokument – nicht um ein auditreifes.
Wie sollten Sie jede Sicherheitsrichtlinie verfassen und strukturieren?
Eine Richtlinie, die wie ein Rechtsvertrag gelesen wird, scheitert meist aus demselben Grund wie eine Richtlinie ohne Versionshistorie: Niemand kann nachweisen, dass sie tatsächlich befolgt wird. CertPros Dokumentationsleitfaden ist unmissverständlich: Auditoren erwarten organisationsspezifische Inhalte, eine formelle Genehmigung, einen definierten Überprüfungszyklus und Nachweise, dass die Richtlinie kommuniziert – nicht nur verfasst – wurde.
Strukturieren Sie jede Richtlinie durchgehend nach denselben sieben Feldern:
- Zweck — ein oder zwei Sätze, warum die Richtlinie existiert.
- Geltungsbereich — wer und was darunter fällt (Abteilungen, Systeme, Dritte).
- Verantwortlichkeiten — benannte Rollen, nicht nur „IT" oder „Management".
- Richtlinienaussagen — die eigentlichen Regeln, in verständlicher Sprache verfasst und mit konkreten SoA-Maßnahmennummern querverwiesen.
- Ausnahmen — wie Abweichungen beantragt und genehmigt werden.
- Compliance — Konsequenzen bei Nichteinhaltung und wie die Einhaltung überwacht wird.
- Dokumentenkontrolle — Verantwortlicher, Genehmigender, Versionsnummer, Inkrafttreten und nächstes Überprüfungsdatum.
Verständliche Sprache setzt sich gegenüber juristischem Fachjargon fast immer durch. Ein Satz wie „Passwörter müssen mindestens 12 Zeichen lang sein und für privilegierte Konten alle 90 Tage geändert werden" wird befolgt. Ein Satz, der in drei Nebensätzen über „angemessene und geeignete Maßnahmen" vergraben ist, nicht.
Praxistipp: Führen Sie eine einzige gemeinsame Dokumentenkontrolltabelle für alle Richtlinien, damit Versionsnummer, Überprüfungsdatum und Format des Genehmigenden überall identisch sind. Auditoren bemerken Inkonsistenzen in diesen Feldern schneller als fast alles andere.
Als Kommunikationsnachweis zählen eine unterzeichnete Bestätigung in Ihrer HR- oder LMS-Plattform, Besprechungsprotokoll, das belegt, dass die Richtlinie mit einem Team durchgegangen wurde, oder eine E-Mail-Bestätigungskette. Was nicht zählt: die Annahme, dass Mitarbeiter die Richtlinie gelesen haben, weil sie auf einem gemeinsamen Laufwerk liegt.
Wie werden Richtlinien ISO 27001 Klauseln und Annex-A-Maßnahmen zugeordnet?
Die Revision von 2022 hat Annex A in vier Themen neu organisiert: organisatorische, personenbezogene, physische und technologische Maßnahmen – insgesamt 93 Maßnahmen. Jedes Thema lässt sich einer Handvoll Richtlinien klar zuordnen, was die Zuordnungsarbeit weitaus weniger aufwendig macht, als es zunächst erscheint, sobald man es übersichtlich dargestellt sieht.
| Klausel oder Maßnahmenthema | Typischerweise abdeckende Richtlinie | Beispielmaßnahmen |
|---|---|---|
| Klauseln 4–7 (Managementsystem) | Informationssicherheitsrichtlinie, Managementbewertungsverfahren | Führungsbekenntnis, internes Audit, Korrekturmaßnahmen |
| Organisatorische Maßnahmen (A.5) | Risikomanagement-Richtlinie, Lieferantensicherheitsrichtlinie | Rollen, Lieferantenbeziehungen, Vorfallsmanagement |
| Personenbezogene Maßnahmen (A.6) | Richtlinie zur akzeptablen Nutzung, HR-Sicherheitsrichtlinie | Überprüfung, Fernarbeit, Disziplinarverfahren |
| Physische Maßnahmen (A.7) | Physische Sicherheitsrichtlinie | Sicherheitsbereiche, Geräteaufstellung, Clean-Desk-Regelung |
| Technologische Maßnahmen (A.12) | Zugriffskontrollrichtlinie, Kryptografierichtlinie, Richtlinie zur sicheren Entwicklung | Authentifizierung, Verschlüsselung, Bedrohungsintelligenz, Cloud-Dienste |
Die neuen Maßnahmen von 2022 – wie Bedrohungsintelligenz, Cloud-Dienste-Sicherheit und sicheres Codieren – erfordern in den meisten Fällen keine komplett neuen eigenständigen Richtlinien. Sie passen meist in bestehende Dokumente: Bedrohungsintelligenz in Ihre Incident-Response-Richtlinie, Cloud-Dienste in die Lieferantensicherheit und sicheres Codieren in eine Richtlinie zur sicheren Entwicklung. Für einen vertieften Überblick einzelner Maßnahmen lohnt es sich, die Erläuterung der Annex-A-Maßnahmen neben Ihrem SoA als Referenz zu bookmarken.
Welche Aufzeichnungen und Nachweise fordern Auditoren tatsächlich an?
Dokumentationsmängel – nicht schlecht formulierte Richtlinien – verursachen die meisten Abweichungen beim Erstaudit. Auditoren wollen den Nachweis, dass eine Richtlinie befolgt wird – nicht nur, dass sie existiert.
Die Aufzeichnungen, die in nahezu jedem Audit-Gespräch auftauchen:
- Risikoregister mit aktuellem Behandlungsstatus für jedes identifizierte Risiko.
- Erklärung zur Anwendbarkeit (SoA), aktuelle Version, mit Begründung für ausgeschlossene Maßnahmen.
- Interne Auditberichte und Nachweise, dass Feststellungen abgeschlossen wurden.
- Protokolle der Managementbewertung, die belegen, dass das ISMS auf Führungsebene tatsächlich besprochen wurde.
- Protokolle zur Sicherheitssensibilisierungsschulung, idealerweise mit Abschlussdaten und behandelten Inhalten verknüpft.
- Vorfallsprotokolle, einschließlich Beinahe-Vorfälle, mit dokumentierten Reaktionszeiten.
- Ergebnisse von Datensicherungs- und Wiederherstellungstests, datiert und mit Bestehens- oder Nicht-Bestehens-Ergebnissen.
Organisieren Sie Nachweise von Anfang an in zwei Ordner: ein Stufe-1-Paket (Richtlinien, Geltungsbereich, SoA, Risikobewertungsmethodik) und ein Stufe-2-Paket (operative Aufzeichnungen, die belegen, dass diese Richtlinien über mindestens einen vollständigen Zyklus befolgt wurden). Eine Aufbewahrungsdauer von 3 Jahren ist eine gängige Basis für die meisten Nachweistypen, wobei Ihr Risikoregister und Ihr Audit-Trail während des gesamten Zertifizierungszyklus zugänglich bleiben sollten. Schränken Sie den Schreibzugriff auf Nachweisordner ein, da „Wer kann dieses Protokoll bearbeiten?" eine häufige Folgefrage von Auditoren ist. Einen umfassenderen Überblick darüber, was Auditoren nach Kategorie erwarten, bietet der Leitfaden zu Nachweistypen mit konkreten Artefaktbeispielen, der vor Ihrem Auditfenster lesenswert ist.
Wie passen Sie ein Vorlagenpaket an Ihre Organisation an?
Das Herunterladen eines Starter-Kits ist der einfache Teil. Es in etwas umzuwandeln, das ein Auditor als Ihres akzeptiert, erfordert einen kurzen, wiederholbaren Prozess.
- Bestätigen Sie Ihren ISMS-Geltungsbereich. Halten Sie genau fest, welche Geschäftsbereiche, Standorte und Systeme im Geltungsbereich liegen, bevor Sie eine einzige Vorlage anfassen.
- Ordnen Sie Annex A Ihrer Risikobeurteilung zu. Entscheiden Sie, welche Maßnahmen zutreffen, und dokumentieren Sie die Begründung für Ausschlüsse in Ihrer SoA.
- Wählen Sie Ihre Vorlagenquelle. Entscheiden Sie sich je nach Budget und Zeitplan für ein Open-Source-Kit, ein kommerzielles Paket oder eine Kombination aus beidem.
- Passen Sie die Richtlinienaussagen an. Ersetzen Sie jeden Platzhalter durch Ihre tatsächlichen Schwellenwerte, Tools und benannten Rollen.
- Weisen Sie Dokumentenverantwortliche zu. Jede Richtlinie benötigt eine verantwortliche Person – keine Abteilung.
- Leiten Sie zur Genehmigung weiter. Formelle Unterschrift, datiert und dokumentiert – keine E-Mail, die „sieht gut aus" sagt.
- Veröffentlichen und kommunizieren. Verteilen Sie über einen nachverfolgten Kanal und dokumentieren Sie die Bestätigung der Kenntnisnahme.
Der häufigste Fallstrick ist, Standard-Risikomatrizen oder Klassifizierungsstufen unverändert zu lassen – das erkennen Auditoren sofort, weil die Sprache nicht zu der Art passt, wie die Organisation tatsächlich über Risiken spricht. Leitfäden zur Vorlagenanpassung schätzen etwa 2 bis 4 Stunden pro Richtlinie für eine kleine Organisation, mehr für mittelgroße und große Geltungsbereiche, bei denen mehrere Geschäftsbereiche gesonderte Beiträge liefern müssen.
Praxistipp: Führen Sie vor der Einreichung eine fünfminütige interne Prüfung mit jemandem außerhalb des Sicherheitsteams durch. Wenn diese Person die Hauptregel einer Richtlinie nicht in einem Satz zusammenfassen kann, braucht sie eine einfachere Sprache.
Wie lange dauert es, ein Richtlinienset aufzubauen und zertifizieren zu lassen?
Sobald Sie ungefähr wissen, wie viele Richtlinien Sie benötigen, stellt sich die eigentliche Frage: Wie viel Zeit und Budget verschlingt das gesamte Projekt – und das hängt stark von der Organisationsgröße, der vorhandenen Dokumentation und der Anzahl der Geschäftsbereiche im Geltungsbereich ab.
Ein phasenweiser Plan gliedert sich typischerweise in fünf Phasen: Geltungsbereichsbestimmung und Gap-Analyse, Richtliniendokumentation, Nachweis-Sammlung über mindestens einen Betriebszyklus, internes Audit und Managementbewertung – bevor die Zertifizierungsstelle überhaupt in Erscheinung tritt. ISMS Calculator wandelt diese Phasen in einen maßgeschneiderten Gantt-ähnlichen Zeitplan um, sobald Sie Ihre Unternehmensgröße, Branche und den aktuellen Sicherheitsreifegrad eingeben – anstatt Sie auf generische Projektvorlagen zu verweisen.
- Eine kleine Organisation mit unter 50 Mitarbeitern und einem engen Geltungsbereich schließt Dokumentation und Nachweis-Sammlung oft innerhalb weniger Monate ab.
- Eine mittelgroße Organisation, die mehrere Abteilungen oder ein SaaS-Produkt umfasst, benötigt in der Regel länger für Lieferantenbewertungen und die Reife der Nachweise – insbesondere bei Zugriffsüberprüfungen und Vorfallsprotokollen.
- Eine große oder multistandort-übergreifende Organisation verbringt die meiste Zeit mit der Geltungsbereichsverhandlung und dem Change Management, bevor Richtlinien überhaupt entworfen werden.
Die Reifegradbeurteilung des Tools bewertet Ihre Organisation anhand der vier Annex-A-Maßnahmenthemen – oft der schnellste Weg, um zu erkennen, welche Richtlinienbereiche tatsächlich hinterherhinken, anstatt anzunehmen, dass jede Domäne gleich viel Aufmerksamkeit benötigt. In Verbindung mit Modellreferenzvergleichen verwandelt diese Bewertung ein vages „Wir brauchen Richtlinien"-Projekt in eine priorisierte Liste, was zuerst aufzubauen ist. Das kostenlose 2-Minuten-Readiness-Check liefert eine Basisschätzung, bevor Sie gegenüber irgendjemanden Budget oder ein Zertifizierungsdatum zusagen.
Warum weniger, klarere Richtlinien einem umfangreicheren Richtlinienset überlegen sind
Die meisten Organisationen scheitern bei Audits nicht, weil ihnen eine Richtlinie fehlt. Sie scheitern, weil die vorhandenen Richtlinien nicht dem entsprechen, was Mitarbeiter tatsächlich tun – und niemand die Nachweise aufbewahrt hat, um das Gegenteil zu beweisen. Ich habe Teams erlebt, die eine fünfte Variante einer Backup-Richtlinie hinzufügten, während ihr Vorfallsprotokoll seit drei Monaten nicht aktualisiert wurde. Das ist verkehrt.
Verständliche Richtlinien, die Mitarbeiter tatsächlich zusammenfassen können, werden befolgt – und befolgte Richtlinien erzeugen ihre eigene Nachweisspur. Dichte, juristische Formulierungen werden abgelegt und vergessen. Wenn Sie auf eine 25-Punkte-Richtlinien-Checkliste starren und nicht wissen, wo Sie anfangen sollen: Hören Sie auf, die Anzahl der Dokumente zu optimieren, und schließen Sie stattdessen Nachweislücken. Ein kurzer Readiness-Check und ein Vergleich mit der Modellreferenz zeigen Ihnen schneller als eine weitere Runde Richtlinienentwürfe, wo das eigentliche Risiko liegt.
— Martin
Wie der ISMS Calculator Ihnen hilft, Ihr Richtlinienset zu dimensionieren und zu planen
Jede in diesem Artikel besprochene Option – Open-Source-Starter-Kits, kommerzielle Vorlagenpakete und Pflichtdokument-Checklisten – liefert Ihnen die Dokumente selbst. Keine davon sagt Ihnen, wie lange das gesamte Projekt dauert oder was es Ihr Team an Stunden und Budget kostet. Das ist die Lücke, die ISMS Calculator schließt.

Geben Sie Ihre Unternehmensgröße, Branche und den aktuellen Sicherheitsreifegrad ein, und die Plattform erstellt eine maßgeschneiderte Kosten- und Aufwandsschätzung anstelle eines generischen Modellreferenzwerts. Sie erhalten einen Reifegrad-Score über die vier Annex-A-Maßnahmenthemen, einen Vergleich mit der Modellreferenz und ein anpassbares Gantt-Diagramm, das Ihr Richtlinienset in einen phasenweisen Projektplan mit echten Terminen umwandelt. Exportieren Sie die Ergebnisse als PDF oder teilbaren Link, wenn Sie Budget-Zahlen der Führungsebene vorlegen müssen.
Beginnen Sie mit dem kostenlosen 2-Minuten-Readiness-Check für eine kostenfreie Basisschätzung, und speichern und vergleichen Sie dann einige Szenarien, sobald Sie wissen, wie sich Änderungen am Geltungsbereich auf den Zeitplan auswirken. Wenn Sie eine tiefergehende, geführte Schätzung wünschen, bevor Sie sich auf ein Zertifizierungsdatum festlegen, führt die ISO 27001 Readiness-Beurteilung dieselben Variablen mit mehr Detailtiefe durch.
Quellen
- Kostenloses ISO 27001:2022 Starter-Kit — Richtlinien, Register, Pläne und weitere Vorlagen (GitHub)
- ISO 27001 Richtlinien und Verfahren: Was Sie benötigen und wie Sie sie dokumentieren | CertPro