Eine ISMS-Richtlinie ist ein kurzes, übergeordnetes Dokument, das das Bekenntnis Ihres Unternehmens zum Schutz von Informationen erklärt, den Rahmen für Informationssicherheitsziele festlegt und das gesamte Informationssicherheits-Managementsystem (ISMS) legitimiert. Betrachten Sie sie als die Verfassung Ihres ISMS: eine Seite, von der Unternehmensleitung unterzeichnet, die auf alle weiteren Dokumente verweist.
Eine funktionsfähige Richtlinie in wenigen Minuten erstellen:
- Ismscalculator-Toolkit — Bereitschaftsbewertung, Richtlinienvorlagen und Nachweisexporte in einem Arbeitsablauf (empfohlener Einstiegspunkt)
- Herunterladbare Word/DOCX-Vorlagen — erhältlich auf seriösen Compliance-Websites; erfordern manuelle Anpassung an Ihren Anwendungsbereich
- SaaS-Richtliniengeneratoren — erstellen schnell Entwurfstexte, müssen aber noch von einem Menschen hinsichtlich Anwendungsbereich und Freigabe geprüft werden
Schnell-Checkliste zur Anpassung:
- ISMS-Anwendungsbereich definieren (Systeme, Standorte, betroffene Datenkategorien)
- Einen Richtlinienverantwortlichen und eine genehmigungsberechtigte Führungskraft benennen
- Unterschrift der Unternehmensleitung einholen und das Dokument datieren
- Ein messbares Informationssicherheitsziel hinzufügen
- Das unterzeichnete Dokument veröffentlichen und protokollieren, wer es erhalten hat
Eine typische ISO 27001-konforme Richtlinienbibliothek umfasst für die meisten Organisationen 15–30 Richtlinien. Die übergeordnete ISMS-Richtlinie ist nur eine davon – der Anker, der jeder anderen Richtlinie ihre Autorität verleiht.
Inhaltsverzeichnis
- Was fordert ISO/IEC 27001:2026 tatsächlich von Ihrer ISMS-Richtlinie?
- Ein sofort einsetzbares ISMS-Richtlinienbeispiel für den heutigen Einsatz
- So passen Sie diese Vorlage an Ihre Organisation an
- Häufige Fehler, die zu Auditbefunden führen
- Wo Sie ISMS-Richtlinienvorlagen und -generatoren erhalten
- ISO/IEC 27001:2026-Klauselzuordnung für Ihre Richtlinie
- Wesentliche Erkenntnisse
- Was die meisten Teams bei der Richtlinieneinführung falsch machen
- Ismscalculator verkürzt die Zeit vom Richtlinienentwurf bis zum auditfähigen Nachweis
- Nützliche Quellen und Downloads
Was fordert ISO/IEC 27001:2026 tatsächlich von Ihrer ISMS-Richtlinie?
ISO/IEC 27001:2022 Abschnitt 5.2 ist die maßgebliche Anforderung. Sie ist kürzer als die meisten erwarten, wird von Auditoren aber sorgfältig gelesen. Die oberste Leitung muss eine Informationssicherheitsrichtlinie festlegen, die:
- Dem Zweck der Organisation angemessen ist
- Informationssicherheitsziele enthält oder einen Rahmen für deren Festlegung bietet
- Die Erfüllung aller anwendbaren Informationssicherheitsanforderungen zusichert
- Die kontinuierliche Verbesserung des ISMS zusichert
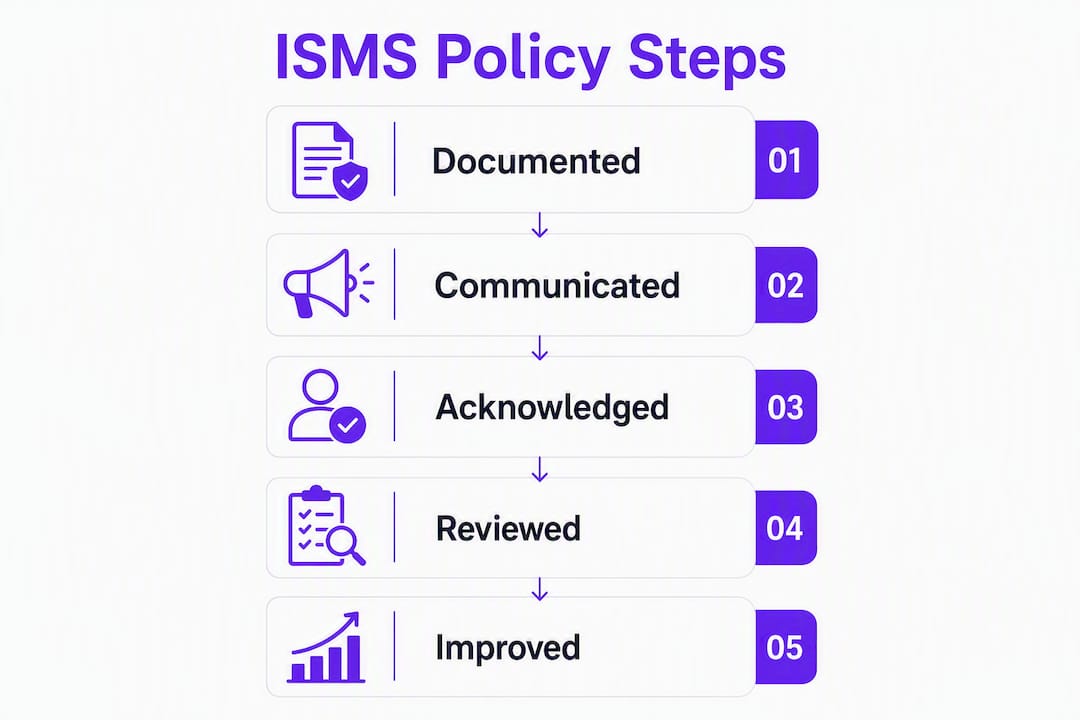
Die Richtlinie muss dokumentiert, intern kommuniziert und interessierten Parteien in angemessener Weise zugänglich gemacht werden. Diese letzte Formulierung ist wichtig: Externe Parteien wie Kunden oder Aufsichtsbehörden müssen sie möglicherweise einsehen, daher sollte sie auch mit diesem Publikum im Hinterkopf verfasst werden.
Abschnitt 5.2 steht nicht allein. Abschnitt 5.1 fordert, dass die oberste Leitung Führung und Engagement demonstriert, was bedeutet, dass die Richtlinie eine echte Unterschrift von jemandem mit Befugnis tragen muss – nicht nur den Namen des IT-Leiters. Abschnitt 4.3 regelt die Bestimmung des Anwendungsbereichs, was direkt beeinflusst, was die Richtlinie abdeckt. Die Abschnitte 6.1.2 und 6.1.3 verlangen eine Risikobeurteilungsmethodik und einen Risikobehandlungsplan; daher sollte die Richtlinie auf einen risikobasierten Ansatz verweisen, auch wenn sie die Methodik nicht im Detail beschreibt.
Was Auditoren tatsächlich sehen möchten, geht über das Dokument selbst hinaus. Sie suchen nach:
- Einer unterzeichneten, datierten, von der obersten Leitung genehmigten Richtlinie
- Nachweisen, dass die Richtlinie kommuniziert wurde (Verteilungsprotokolle, Onboarding-Bestätigungen, Lesebestätigungen)
- Belegen, dass das relevante Personal sie verstanden hat (Schulungsnachweise, unterzeichnete Kenntnisnahmeformulare)
- Einem definierten Überprüfungsrhythmus und Aufzeichnungen früherer Überprüfungen
„Der häufigste Auditbefund zu Abschnitt 5.2 ist das Fehlen dokumentierter Nachweise über Kommunikation und Verständnis. Auditoren erwarten Aufzeichnungen – Onboarding-Bestätigungen, unterzeichnete Richtlinien, automatische Lesebestätigungen – nicht nur ein veröffentlichtes Dokument im Intranet." — Leitfaden zu ISO 27001:2022 Abschnitt 5.2
Praxis-Tipp: Richten Sie am Tag der Veröffentlichung der Richtlinie einen einfachen Bestätigungsworkflow ein. Ein gemeinsames Formular, ein E-Signatur-Tool wie DocuSign oder auch ein E-Mail-Thread mit in einer Tabelle protokollierten Antworten erfüllen allesamt die Nachweisanforderung des Auditors. Das Format ist weniger entscheidend als die Aufzeichnung selbst.
Ein sofort einsetzbares ISMS-Richtlinienbeispiel für den heutigen Einsatz
Der folgende Text ist eine produktionsfertige übergeordnete Richtlinie. Ersetzen Sie die Platzhalter in Klammern durch die Angaben Ihrer Organisation. Halten Sie das Dokument auf einer Seite – Leitfäden empfehlen durchgehend eine kurze übergeordnete Richtlinie, die auf themenspezifische Richtlinien verweist, anstatt operative Details einzubetten.
INFORMATIONSSICHERHEITSRICHTLINIE [Name der Organisation] | Richtlinien-ID: ISP-001 | Version: 1.0 Verantwortlich: [CISO / IT-Leiter] | Genehmigt von: [Geschäftsführer / Vorstand] | Genehmigungsdatum: [Datum] | Nächste Überprüfung: [Datum + 12 Monate] | Einstufung: Öffentlich / Intern
Zweck und Anwendungsbereich (Abschnitt 5.2 — angemessen zum Zweck; Abschnitt 4.3 — Anwendungsbereich) [Name der Organisation] verpflichtet sich zum Schutz der Vertraulichkeit, Integrität und Verfügbarkeit aller Informationswerte im Anwendungsbereich ihres ISMS. Diese Richtlinie gilt für [Anwendungsbereich beschreiben: z. B. „alle Informationssysteme, Mitarbeiter und Dritte, die zur Bereitstellung von [Produkt/Dienstleistung] von [Standort(en)] aus beitragen"].
Ziele (Abschnitt 5.2 — Ziele oder Rahmen für deren Festlegung; Abschnitt 6.2) Die Organisation legt messbare Informationssicherheitsziele fest, überwacht und überprüft diese. Die Ziele sind separat dokumentiert und werden mindestens einmal jährlich von der Leitung überprüft.
Risikobasierter Ansatz (Abschnitte 6.1.2–6.1.3) Informationssicherheitsrisiken werden gemäß der Risikobeurteilungsmethodik der Organisation identifiziert, bewertet und behandelt. Risikobehandlungsentscheidungen sind im Risikobehandlungsplan dokumentiert.
Compliance (Abschnitt 5.2 — anwendbare Anforderungen) Die Organisation verpflichtet sich zur Erfüllung aller anwendbaren gesetzlichen, regulatorischen, vertraglichen und internen Informationssicherheitsanforderungen.
Kontinuierliche Verbesserung (Abschnitt 5.2 — kontinuierliche Verbesserung; Abschnitt 10) Die Organisation verpflichtet sich zur kontinuierlichen Verbesserung des ISMS durch regelmäßige Managementbewertungen, interne Audits und Korrekturmaßnahmen.
Rollen und Verantwortlichkeiten (Abschnitt 5.3) Die oberste Leitung ist für diese Richtlinie verantwortlich. Der [CISO / IT-Leiter] ist zuständig für die Pflege des ISMS und die Berichterstattung über dessen Leistung. Alle Mitarbeiter sind verpflichtet, diese Richtlinie und die zugehörigen themenspezifischen Richtlinien einzuhalten.
Unterstützende Richtlinien Diese Richtlinie wird durch themenspezifische Richtlinien unterstützt, darunter unter anderem: Zugriffskontrollrichtlinie, Richtlinie zur Behandlung von Sicherheitsvorfällen, Datenklassifizierungsrichtlinie, Richtlinie zum Drittanbieterrisiko und Richtlinie zur Geschäftskontinuität.
Unterschrift: _________________________ [Geschäftsführer / Vorstandsvorsitzender] Datum: _____________
Hinweise zur Verwendung dieser Vorlage:
- Bewahren Sie das unterzeichnete Original in Ihrem Dokumentenmanagementsystem mit Versionshistorie auf
- Verweisen Sie auf jede unterstützende Richtlinie namentlich und mit Dokument-ID – kopieren Sie deren Inhalt nicht in diese Richtlinie
- Das Ismscalculator-Toolkit enthält exportierbare DOCX-Versionen dieser Vorlage und der unterstützenden Richtlinien; der ISMS-Framework-Leitfaden erläutert deren Zusammenhänge
So passen Sie diese Vorlage an Ihre Organisation an
Generische Texte scheitern bei Audits. Auditoren erkennen copy-paste-Richtlinien, die auf Abteilungen oder Maßnahmen verweisen, die in der Organisation nicht existieren. Befolgen Sie diese Schritte der Reihe nach.
-
Definieren Sie zuerst Ihren ISMS-Anwendungsbereich. Identifizieren Sie, welche Systeme, Standorte, Geschäftsbereiche und Datenkategorien innerhalb der Grenze liegen. Formulieren Sie ein bis zwei Sätze, die ein nicht-technischer Auditor anhand Ihres Asset-Registers überprüfen kann. Für ein US-amerikanisches SaaS-Unternehmen könnte dies lauten: „Alle Cloud-Infrastrukturen, Quellcode-Repositories und Kundendaten, die zur Unterstützung der [Produktname]-Plattform verarbeitet werden und vom Hauptsitz in Austin, TX betrieben werden."
-
Identifizieren Sie interessierte Parteien. Listen Sie interne Interessengruppen (Mitarbeiter, Auftragnehmer) und externe auf (Kunden, Aufsichtsbehörden, Auditoren, Cloud-Anbieter). Dies bestimmt, wie die Richtlinie verteilt wird und welches Detailniveau für die externe Veröffentlichung angemessen ist.
-
Legen Sie 1–3 messbare Informationssicherheitsziele fest. Vage Zusagen scheitern an Abschnitt 6.2. Konkrete Beispiele für Organisationen:
- „Die mittlere Erkennungszeit für Sicherheitsvorfälle bis Q4 2026 auf unter 72 Stunden reduzieren, gemessen anhand der SIEM-Berichte."
- „100-prozentigen Abschluss der jährlichen Sicherheitsbewusstseinsschulung für alle Mitarbeiter bis zum 31. Dezember 2026 erreichen."
-
Weisen Sie Verantwortlichkeit und Genehmigungsbefugnis zu. Der Richtlinienverantwortliche pflegt und aktualisiert das Dokument. Der Genehmigende (Geschäftsführer, Vorstand oder gleichwertig) unterzeichnet es. Dies sind zwei verschiedene Personen. IT-Leiter führen die ISMS-Implementierung typischerweise durch, aber der Genehmigende muss eine leitende Führungskraft mit organisatorischer Autorität sein.
-
Verweisen Sie auf Verfahren auf Maßnahmenebene, statt sie einzubetten. Die Richtlinie sagt was und warum. Verfahren sagen wie. Verweisen Sie auf Ihr Zugangskontrollverfahren per Dokument-ID; kopieren Sie den Inhalt nicht in die Richtlinie. So bleibt die Richtlinie stabil, wenn sich operative Prozesse ändern.
-
Legen Sie einen Überprüfungsrhythmus fest und halten Sie ihn ein. Eine jährliche Überprüfung ist das Minimum. Leiten Sie eine außerplanmäßige Überprüfung nach wesentlichen organisatorischen Änderungen, schwerwiegenden Vorfällen oder Änderungen des Anwendungsbereichs ein. Protokollieren Sie jede Überprüfung mit Datum, Teilnehmern und Ergebnis.
Aufzeichnungen, die für jeden Schritt aufzubewahren sind:
| Schritt | Zu erhebende Nachweise |
|---|---|
| Definition des Anwendungsbereichs | Dokument zum Anwendungsbereich, Auszug aus dem Asset-Register |
| Interessierte Parteien | Register der Interessengruppen |
| Ziele | Zielregister mit Metriken und Zielwerten |
| Verantwortlichkeit und Genehmigung | Unterzeichnete Richtlinie mit Name des Genehmigenden und Datum |
| Kommunikation | Verteilungsprotokoll, Kenntnisnahmenachweise |
| Überprüfung | Protokolle der Managementbewertung, Versionshistorie |
Häufige Fehler, die zu Auditbefunden führen
Die meisten ISMS-Richtlinienfehler lassen sich auf eine kurze Liste wiederkehrender Versäumnisse zurückführen. Beheben Sie diese, bevor Ihr Auditor eintrifft.
- Übermäßig detaillierte Richtlinie. Das Einbetten von Verfahren, technischen Konfigurationen oder Schritt-für-Schritt-Anweisungen verwandelt eine einseitige Richtlinie in ein 20-seitiges Dokument, das niemand liest und niemand pflegt. Richtlinien beschreiben was und warum; Verfahren beschreiben wie.
- Vermischung von Richtlinie und Verfahren. Wenn eine Richtlinie bei jeder Prozessänderung angepasst werden muss, verliert sie ihre Autorität. Halten Sie beide Ebenen getrennt.
- Verwendung einer generischen Vorlage ohne Anpassung. Der Verweis auf ein „Rechenzentrums-Sicherheitsteam", wenn Ihre Organisation AWS nutzt und kein physisches Rechenzentrum betreibt, ist ein sofortiges Warnsignal. Zuerst den Anwendungsbereich definieren, dann schreiben.
- Fehlende Unterschrift der obersten Leitung. Eine Richtlinie, die ausschließlich vom IT-Leiter genehmigt wurde, erfüllt Abschnitt 5.1 nicht. Die Unterschrift muss von einer Person mit organisatorischer Autorität stammen.
- Kein Nachweis der Kommunikation. Die Veröffentlichung eines Dokuments im Intranet ist nicht dasselbe wie die Kommunikation darüber. Auditoren wollen Aufzeichnungen.
- Unklare Verantwortlichkeit. „Die IT-Abteilung" ist kein Verantwortlicher. Benennen Sie eine konkrete Rolle.
- Kein definierter Überprüfungsrhythmus. Wenn die Richtlinie kein nächstes Überprüfungsdatum enthält, gehen Auditoren davon aus, dass sie nie überprüft wurde.
- Inkonsistenter Anwendungsbereich. Der Anwendungsbereich in der Richtlinie muss mit dem Anwendungsbereichsdokument in Ihrer ISMS-Dokumentation übereinstimmen. Abweichungen legen nahe, dass die Dokumente unabhängig voneinander erstellt wurden.
- Falsche Verteilung an das Publikum. Externe Parteien benötigen möglicherweise eine Version der Richtlinie; interne Mitarbeiter benötigen die vollständige Version sowie eine Kenntnisnahmebestätigung. Die falsche Version an das falsche Publikum zu senden, erzeugt Lücken.
- Verweis auf nicht anwendbare Maßnahmen. Wenn Sie eine Annex A-Maßnahme ausgeschlossen haben, dokumentieren Sie die Begründung in Ihrer Erklärung zur Anwendbarkeit (Statement of Applicability). Lassen Sie keine verwaisten Verweise in der Richtlinie stehen.
Drei Warnsignale für den Audittag, die sofort behoben werden müssen:
- Kein Versionsnummer oder Genehmigungsdatum auf dem Richtliniendokument
- Keine Kenntnisnahmenachweise für aktuelle Mitarbeiter
- Als Absichtserklärungen formulierte Ziele („wir streben eine Verbesserung der Sicherheit an") statt messbarer Zielwerte
Wo Sie ISMS-Richtlinienvorlagen und -generatoren erhalten
Vorlagenquellen lassen sich in vier Kategorien einteilen, jede mit einem anderen Kompromiss zwischen Geschwindigkeit, Anpassungstiefe und Auditfähigkeit.
Interne Erstellung gibt Ihnen maximale Kontrolle und keine Lizenzkosten, erfordert aber jemanden, der Abschnitt 5.2 gut genug kennt, um darauf ausgerichtet zu schreiben. Am besten geeignet für große Unternehmen mit einem dedizierten Sicherheitsteam und ausreichend Zeit.
Herunterladbare Vorlagen (Word, PDF, DOCX) von Compliance-Websites sind schnell verfügbar und leicht anpassbar. Das Risiko besteht darin, dass sie konzeptionell generisch sind. Sie müssen sie dennoch auf Ihren Anwendungsbereich zuschneiden, irrelevante Abschnitte entfernen und die spezifischen Angaben Ihrer Organisation einfügen, bevor sie auditreif sind. Ein praxisorientierter Leitfaden für Führungskräfte zur Sicherheitsrichtlinie erläutert, was eine Richtlinie tatsächlich nützlich macht – im Gegensatz zu einer rein dekorativen.
SaaS-Richtliniengeneratoren erstellen basierend auf Angaben zu Ihrer Organisation in wenigen Minuten Entwurfstexte. Die besseren ordnen die Ausgabe konkreten ISO-Klauseln zu. Der Kompromiss besteht darin, dass die Ausgabe noch einer menschlichen Überprüfung bedarf, und einige Generatoren liefern Texte, die zu generisch sind, um ein Zertifizierungsaudit ohne erhebliche Überarbeitung zu bestehen.
Von Beratern erstellte Richtlinien bieten die höchste Auditfähigkeit, da ein erfahrener Implementierungsberater jede Zeile auf Ihren Anwendungsbereich und Ihr Risikoprofil zuschneidet. Die Kosten sind höher und der Zeitaufwand größer. Für regulierte Branchen – Finanzdienstleistungen, Gesundheitswesen, Rüstungsauftragnehmer – ist dies oft die richtige Wahl.
Entscheidungs-Checkliste:
| Situation | Empfohlene Quelle |
|---|---|
| Start-up, enger Zeitplan, begrenztes Budget | SaaS-Generator + Bereitschaftsprüfung |
| Reguliertes Finanzdienstleistungsunternehmen | Beratererstellung, Anwendungsbereich zuerst |
| Großunternehmen mit internem Sicherheitsteam | Interne Erstellung mit Vorlagenbezug |
| Mittelständisches Unternehmen, erster ISO 27001-Versuch | Herunterladbare Vorlage + Beratungsreview |
Für Finanzdienstleistungsorganisationen behandelt der ISMS-Leitfaden zum Schutz von Finanzdaten speziell, wie Anwendungsbereich und Maßnahmen für regulierte Umgebungen anzupassen sind.
Praxis-Tipp: Führen Sie unabhängig von der verwendeten Quelle eine Bereitschaftsprüfung durch, bevor Sie die Richtlinie abschließen. Die kostenlose 2-minütige Selbstbewertung von Ismscalculator deckt Lücken in Ihrer Richtlinie und Ihrem ISMS-Setup auf, bevor ein Auditor dies tut – und erspart Ihnen einen Korrekturmaßnahmenbefund gleich am ersten Tag der Zertifizierung.
ISO/IEC 27001:2026-Klauselzuordnung für Ihre Richtlinie
Verwenden Sie diese Tabelle, um jeden Abschnitt Ihrer Richtlinie bei internen Überprüfungen oder Vor-Audit-Prüfungen zu validieren.
| Richtlinienelement | Beispielformulierung | ISO-Klausel(n) | Erwartete Nachweise |
|---|---|---|---|
| Zweck und Anwendungsbereich | „Diese Richtlinie gilt für alle Informationswerte zur Unterstützung von [Produkt] von [Standort]." | 4.3, 5.2 | Anwendungsbereichsdokument, Asset-Register |
| Bekenntnis der Leitung | „Die oberste Leitung bekennt sich zur Einrichtung und Aufrechterhaltung des ISMS." | 5.1, 5.2 | Unterzeichnete Richtlinie, Besprechungsprotokolle |
| Informationssicherheitsziele | „Messbare Ziele werden festgelegt, überwacht und jährlich überprüft." | 5.2, 6.2 | Zielregister mit Metriken |
| Risikobasierter Ansatz | „Risiken werden gemäß der Risikobeurteilungsmethodik identifiziert, bewertet und behandelt." | 6.1.2, 6.1.3 | Risikoregister, Risikobehandlungsplan |
| Anwendbare Anforderungen | „Die Organisation verpflichtet sich zur Erfüllung gesetzlicher, regulatorischer und vertraglicher Anforderungen." | 5.2 | Rechtsregister, Vertragsüberprüfungsunterlagen |
| Kontinuierliche Verbesserung | „Die Organisation verpflichtet sich zur kontinuierlichen Verbesserung des ISMS." | 5.2 | Protokolle der Managementbewertung, Auditberichte |
| Rollen und Verantwortlichkeiten | „Der CISO ist zuständig für die ISMS-Pflege und die Leistungsberichterstattung." | 5.3 | RACI-Diagramm, Stellenbeschreibungen |
| Kommunikation und Verfügbarkeit | „Diese Richtlinie wird allen Mitarbeitern mitgeteilt und ist interessierten Parteien zugänglich." | 5.2 | Verteilungsprotokoll, Kenntnisnahmenachweise |
Für eine tiefergehende Erläuterung, wie diese Klauseln im gesamten ISMS-Framework zusammenhängen, behandelt die klauselweise Aufschlüsselung die Abschnitte 4 bis 10 der Reihe nach.
Wesentliche Erkenntnisse
Eine konforme ISMS-Richtlinie erfordert ein unterzeichnetes Bekenntnis der obersten Leitung, messbare Ziele, einen definierten Anwendungsbereich und dokumentierte Nachweise, dass jede relevante Person sie erhalten und zur Kenntnis genommen hat.
| Punkt | Details |
|---|---|
| Richtlinie kurz halten | Eine Seite ist das Ziel; auf Verfahren verweisen statt operative Details einzubetten. |
| Kommunikation nachweisen | Verteilungsprotokolle und Kenntnisnahmenachweise sind das, was Auditoren prüfen – nicht nur das veröffentlichte Dokument. |
| Anwendungsbereich vor dem Schreiben definieren | Systeme, Standorte und Datenkategorien im Anwendungsbereich zuerst festlegen; dann jede Richtlinienaussage entsprechend anpassen. |
| Messbare Ziele setzen | Vage Zusagen scheitern an Abschnitt 6.2; jedes Ziel an eine Metrik und ein Zieldatum knüpfen. |
| Ismscalculator nutzen | Die kostenlose 2-minütige Bereitschaftsprüfung und das Richtlinien-Toolkit helfen Ihnen, Lücken zu identifizieren und auditfähige Nachweise vor dem Zertifizierungstag zu exportieren. |
Was die meisten Teams bei der Richtlinieneinführung falsch machen
Das am häufigsten übersehene Versagen bei der ISMS-Richtlinienarbeit ist kein Formulierungsproblem. Es ist ein Verteilungs- und Kulturproblem. Organisationen verbringen Wochen damit, Richtlinientexte zu perfektionieren, veröffentlichen das Dokument dann auf einer Intranetseite, die niemand besucht, und bezeichnen die Aufgabe als erledigt. Sechs Monate später fragt ein Auditor nach Kenntnisnahmenachweisen – und der Raum wird still.
Die Lösung ist einfacher als die meisten denken: Verknüpfen Sie die Richtlinienunterweisung mit dem Onboarding. Jeder neue Mitarbeiter oder Auftragnehmer sollte die Richtlinie in seiner ersten Woche lesen und unterzeichnen, protokolliert in Ihrem HR-System. Planen Sie dann eine kurze Richtlinienüberprüfung in vierteljährliche Gesamtbesprechungen oder Teammeetings ein – nicht als Compliance-Vortrag, sondern als fünfminütige Erinnerung daran, was die Richtlinie abdeckt und warum sie wichtig ist. Dieser Rhythmus schafft einen Prüfpfad und – noch wichtiger – eine Sicherheitskultur, in der die Richtlinie ein lebendiges Dokument ist und kein vergessenes PDF.
Der Managementbewertungsprozess ist der natürliche Ort für die jährliche Richtlinienüberprüfung – nutzen Sie ihn, um Ziele zu aktualisieren, den Anwendungsbereich zu bestätigen und das Dokument bei wesentlichen Änderungen erneut zu unterzeichnen.
Ismscalculator verkürzt die Zeit vom Richtlinienentwurf bis zum auditfähigen Nachweis
Eine konforme ISMS-Richtlinie zu verfassen ist ein Schritt. Sie einem Auditor gegenüber nachzuweisen ist ein anderer. Ismscalculator verbindet beides. Die Bereitschaftsbewertung der Plattform kartiert Ihren aktuellen Stand gegenüber den ISO 27001:2022-Anforderungen über die vier Annex A-Maßnahmenthemen, sodass Sie genau wissen, welche Richtlinienlücken Sie vor der Einreichung zur Zertifizierung schließen müssen. Das Richtlinien-Toolkit enthält exportierbare DOCX-Vorlagen, die vorab auf Abschnitt 5.2 zugeordnet sind, und die Nachweisexportfunktion bündelt Kenntnisnahmenachweise, Überprüfungsprotokolle und die Zielverfolgung in dem Format, das Auditoren erwarten.

Für Teams, die neben dem Toolkit eine fachkundige Begleitung wünschen, verbindet das Netzwerk unabhängiger ISO 27001-Berater von Ismscalculator Sie mit Implementierungsberatern und leitenden Auditoren, die Ihre Richtlinie prüfen, Ihren Anwendungsbereich validieren und Sie auf die Zertifizierung vorbereiten können. Starten Sie mit der kostenlosen 2-minütigen Bereitschafts-Selbstbewertung, um zu sehen, wo Ihre Richtlinie und Ihr ISMS gerade stehen.
Nützliche Quellen und Downloads
- ISO/IEC 27001:2022 — offizielle Normenseite (ISO.org) — die maßgebliche Quelle für alle ISMS-Anforderungen
- Sicherheitsframeworks für KMU — praxisorientierte Ratschläge zur Auswahl und Anpassung von Frameworks für kleinere Organisationen
- Ismscalculator-Toolkit und Vorlagen — Bereitschaftsbewertungen, Richtlinienvorlagen, Gantt-Planung und Nachweisexporte für die ISO 27001-Implementierung
Hinweis zur Versionskontrolle: Jede Richtlinienversion sollte eine eindeutige Versionsnummer, ein Genehmigungsdatum und eine Änderungszusammenfassung tragen. Führen Sie ein dem Dokument beigefügtes Änderungsprotokoll und bewahren Sie abgelöste Versionen mindestens drei Jahre lang auf. Auditoren fordern häufig frühere Versionen an, um zu überprüfen, ob Überprüfungszyklen tatsächlich stattgefunden haben. Bewahren Sie Verteilungsnachweise neben jeder Version auf, damit Sie jederzeit nachweisen können, wer welche Version wann erhalten hat.
Empfohlen
- Kostenloser ISO 27001-Bereitschaftscheck — 2-minütige Selbstbewertung | ISMS Calculator
- ISMS von Grund auf aufbauen: Start-up-Leitfaden | ISMS Calculator
- ISMS zum Schutz von Finanzdaten aufbauen: Leitfaden 2026 | ISMS Calculator
- Privileged Access Management im ISMS: Ein Sicherheitsleitfaden | ISMS Calculator