Laden Sie zwei editierbare ISO 27001-Vorlagen herunter – einen internen Auditbericht und einen initialen Bewertungsbericht – die beide darauf ausgelegt sind, Findings den Abschnitten 4 bis 10 sowie den Annex A-Controls zuzuordnen. Jede Datei enthält eine Findings-Tabelle mit Nachweisverweisen, Risikobewertungen und CAPA-Tracking-Feldern, die bereits formatiert sind, sodass Sie noch am selben Tag mit der Erfassung von Beobachtungen beginnen können, anstatt eine Arbeitsmappe von Grund auf neu erstellen zu müssen.
TL;DR:
- Verwenden Sie die XLSX-Findings-Tabelle, um Nachweisverweise, Risikobewertungen, Grundursachen, CAPA-Details und Verifizierungsnachweise für jedes Finding zu erfassen und so die Nachvollziehbarkeit sicherzustellen.
- Priorisieren Sie die sofortige Erfassung von Findings während des Audit-Rundgangs und hängen Sie Nachweise in Echtzeit an, um Nachweislücken zu vermeiden und die Genauigkeit zu gewährleisten.
- Ordnen Sie jeden Control und jede Annex A-Klausel spezifischen Nachweisen zu und erklären Sie ausdrücklich, ob Controls eingeschlossen oder ausgeschlossen sind, mit Begründungen für Ausschlüsse.
- Passen Sie die Vorlage an Ihre Organisation an, indem Sie für größere oder standortübergreifende Unternehmen Standort- oder Abteilungsspalten hinzufügen, ohne wesentliche Felder zu entfernen.
- Legen Sie den Fokus auf eine klare, nachvollziehbare Kette von der Beobachtung bis zum Abschluss, anstatt auf perfekte Formatierung, um die Anforderungen der Zertifizierungsprüfung zu erfüllen.
Inhaltsverzeichnis
- ISO 27001 Berichtsvorlagen zum Download: Was ist enthalten
- Was steckt in jeder Vorlagendatei
- So verwenden Sie die ISO 27001 Audit-Vorlage Schritt für Schritt
- Was für jedes Finding dokumentiert werden muss
- Findings den ISO 27001-Klauseln und Annex A-Controls zuordnen
- Beispiel-Findings für ISO 27001-Berichte zum Kopieren
- Anpassen der Vorlage an den Geltungsbereich Ihrer Organisation
- Intelligentes Sampling und Tipps für leitende Auditoren
- Wie der ISMS Calculator die Berichtserstellung beschleunigt
- Wo Sie ISO 27001-Dokumentationsstandards verifizieren können
- Was wirklich zählt, wenn Sie den Bericht schreiben
- Quellen
ISO 27001 Berichtsvorlagen zum Download: Was ist enthalten
Die Vorlage für den internen Auditbericht liegt als editierbares DOCX für narrative Abschnitte (Zusammenfassung für die Leitungsebene, Geltungsbereich, Genehmigung) vor, ergänzt durch ein XLSX-Arbeitsbuch für Findings und die Annex A-Checkliste zur Bewertung, zu Nachweisverweisen und zum CAPA-Tracking. Ein PDF-Muster eines ausgefüllten Berichts ist ebenfalls enthalten – hauptsächlich damit Sie sehen können, wie ein fertiges Dokument aussieht, bevor Sie mit dem Ausfüllen beginnen.
Öffnen Sie das DOCX, wenn Sie die Zusammenfassung für die Leitungsebene, den Audit-Geltungsbereich oder die Ziele formulieren; diese Abschnitte profitieren von Freitext und Formatierung. Öffnen Sie das XLSX, wenn Sie Findings erfassen, Controls zuordnen oder Korrekturmaßnahmen verfolgen; eine Tabellenkalkulation handhabt Sortieren, Filtern und laufende Summen weit besser als eine Word-Tabelle. Der initiale Bewertungsbericht (Readiness-Bericht) folgt derselben Aufteilung – DOCX für den narrativen Teil, XLSX für die Annex A-Checkliste – mit jedoch schlankeren Findings-Feldern, da ein Readiness-Review noch kein formelles Audit ist.
Leitende Auditoren sind typischerweise für den DOCX-Bericht und die Genehmigungsfelder zuständig. ISMS-Manager oder Compliance-Verantwortliche arbeiten im Tagesgeschäft eher im XLSX-Arbeitsbuch und aktualisieren den Verifizierungsstatus, wenn Korrekturmaßnahmen abgeschlossen werden. Wenn Ihr Team diese Rollen aufteilt, teilen Sie beide Dateien frühzeitig, damit niemand mit einer veralteten Version arbeitet.
Was steckt in jeder Vorlagendatei
Jedes Arbeitsblatt und jeder Abschnitt in den Vorlagen ist einer bestimmten Aufgabe im Audit zugeordnet. Zu wissen, was wohin gehört, bevor Sie mit der Eingabe beginnen, erspart Ihnen später eine Überarbeitung.
Das Deckblatt und der Metadatenblock erfassen auf einen Blick die Audit-ID, die Audit-Daten, die auditierte Abteilung, den Namen des leitenden Auditors und die Geltungsbereichsaussage. Dieser Abschnitt ist wichtiger als er aussieht: Eine vage Geltungsbereichsaussage ist einer der schnellsten Wege, einen Bericht bei der Zertifizierungsprüfung abgelehnt zu bekommen, da ein Prüfer nicht erkennen kann, was tatsächlich geprüft wurde.
Die Klausel-Abdeckungstabelle geht die Abschnitte 4 bis 10 (Kontext, Führung, Planung, Unterstützung, Betrieb, Bewertung der Leistung, Verbesserung) mit einer Statusspalte für jeden durch. Daneben befindet sich das Annex A-Control-Mapping-Arbeitsblatt, das alle 93 Controls aus der Neustrukturierung von 2022 gruppiert in ihre vier Themen auflistet: organisatorisch, personenbezogen, physisch und technologisch.
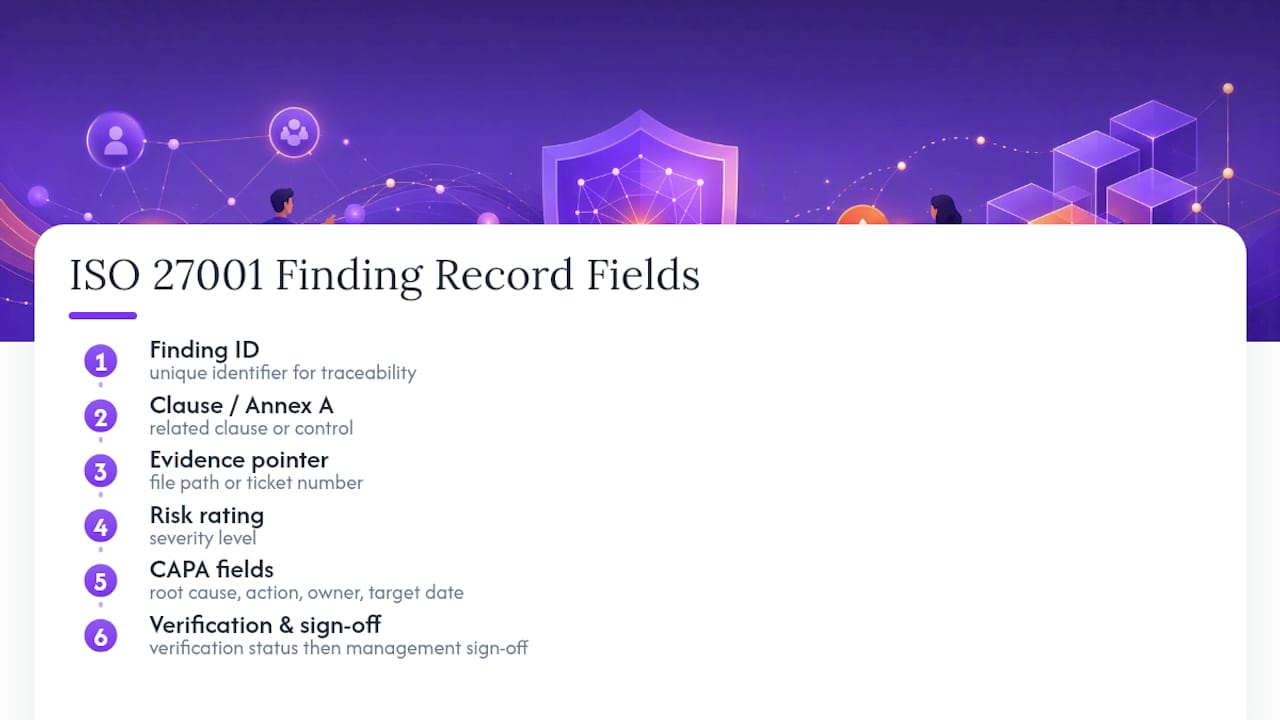
Die Findings-Tabelle ist der operative Kern des Dokuments. Jeder Eintrag enthält eine eindeutige Finding-ID zur Nachvollziehbarkeit, den zugehörigen Abschnitt oder Annex A-Control, einen Nachweisverweis wie einen Dateipfad oder eine Ticket-Nummer, eine Risikobewertung zur Angabe des Schweregrads, CAPA-Felder einschließlich Grundursache, Korrekturmaßnahme, Verantwortlichem und Zieldatum sowie eine Verifizierungsstatusspalte, die bis zur Sichtung des Abschlussnachweises leer bleibt. Der Management-Summary- und Genehmigungsabschnitt bietet eine verständliche Zusammenfassung für die Leitungsebene sowie Unterschriftszeilen für den leitenden Auditor und den Managementbeauftragten des Auditierten. Das Weglassen dieses Abschnitts lässt den Bericht als Rohdaten statt als vollständiges Ergebnis wirken.
So verwenden Sie die ISO 27001 Audit-Vorlage Schritt für Schritt
Eine Audit-Checklisten-Vorlage erfüllt ihren Zweck nur, wenn Sie sie in der richtigen Reihenfolge verwenden. Das Ausführen der Phasen in falscher Reihenfolge ist der häufigste Grund, warum Auditberichte unvollständig oder widersprüchlich enden.
- Audit planen. Tragen Sie den Geltungsbereich, die Audit-Ziele und die Stichprobe der zu prüfenden Controls oder Prozesse ein. Wählen Sie Ihre Stichprobe risikobasiert, anstatt alles gleichmäßig zu prüfen. Fordern Sie Nachweise im Voraus an, damit der Auditierte am Tag der Prüfung nicht in Hektik gerät, und erfassen Sie Notizen vom Eröffnungsgespräch direkt im Metadatenabschnitt.
- Audit durchführen. Erfassen Sie Beobachtungen sofort in der Findings-Tabelle, nicht im Nachhinein aus dem Gedächtnis. Fügen Sie den Nachweisverweis in dem Moment hinzu, in dem Sie den Nachweis sehen, sei es eine Ticket-Nummer, ein Log-Auszug oder ein Screenshot-Dateiname. Vergeben Sie vor Ort eine vorläufige Risikobewertung; Sie können diese später anpassen, aber ein unbewertetes Finding wird leicht vergessen.
- Bericht verfassen. Verfassen Sie die Zusammenfassung für die Leitungsebene zuletzt, sobald alle Findings erfasst sind. Gruppieren Sie verwandte Findings nach Thema (Lücken bei der Zugangskontrolle, unvollständige Lieferantenbewertungen, fehlende Schulungsunterlagen), anstatt sie in der Reihenfolge aufzulisten, in der Sie sie gefunden haben; eine thematische Zusammenfassung ist für die Leitungsebene deutlich nützlicher. Weisen Sie jedem Abweichungsbefund einen CAPA-Verantwortlichen und ein Zieldatum zu, bevor der Bericht zur Genehmigung weitergeleitet wird.
- Kreis schließen. Verifizieren Sie, dass jede CAPA tatsächlich abgeschlossen wurde, nicht nur als erledigt markiert. Sammeln Sie Abschlussnachweise (einen Follow-up-Screenshot, eine aktualisierte Richtlinie, ein abgeschlossenes Schulungsprotokoll), aktualisieren Sie die Verifizierungsspalte und leiten Sie den Bericht zur abschließenden Genehmigung weiter.
Profi-Tipp: Erfassen Sie Findings sofort in das XLSX, wenn Sie sie während des Audit-Rundgangs beobachten, auch in grober Form. Auditoren, die bis zum Ende des Tages warten, bevor sie ihre Aufzeichnungen machen, verlieren konsequent Nachweisdetails, und genau diese Lücke ist es, nach der ein Zertifizierungsprüfer fragen wird.
Behandeln Sie dies als Zyklus, nicht als einmaliges Ereignis. Das interne Audit gemäß Abschnitt 9.2 ist als kontinuierlicher Prozess konzipiert, der in die Managementbewertung einfließt, und nicht als etwas, das Sie nur dann erstellen, wenn ein externer Auditor nach Nachweisen fragt.
Was für jedes Finding dokumentiert werden muss
Ein Finding, das sich nicht von der Beobachtung bis zum Abschluss zurückverfolgen lässt, ist zum Zeitpunkt der Zertifizierung eine Haftung, kein Vorteil. Jede Zeile in der Findings-Tabelle muss diese Felder ausgefüllt haben, ohne Ausnahmen:
- Finding-ID zur Querverweisierung über Audit-Zyklen hinweg
- Abschnitt oder Annex A-Control-Referenz, die das Finding mit dem Standard verknüpft
- Nachweiszusammenfassung, eine ein- bis zweistellige Beschreibung der beobachteten Situation
- Nachweisort, der tatsächliche Ordnerpfad, die Ticket-Nummer oder die Screenshot-Referenz
- Risikobewertung, geringfügig, erheblich oder Beobachtung
- Grundursache, warum die Lücke besteht, nicht nur was die Lücke ist
- Empfohlene Korrekturmaßnahme
- CAPA-Verantwortlicher und Zieldatum
- Verifizierungsnachweis, der beim Abschluss gesammelt wird
- Abschlussdatum und Genehmigung
So sieht eine ausgefüllte Zeile in der Praxis aus:
Finding AR-014. Abschnitt 8.1 und Annex A-Control 5.15 (Zugangskontrolle). Beobachtung: Drei ehemalige Mitarbeiter behielten 40 Tage nach Beschäftigungsende aktive VPN-Zugangsdaten, wie im HR-Offboarding-Protokoll vom 3. März 2026 und dem Identity-Management-Export unter /evidence/AR014_vpn_export.xlsx dokumentiert. Risikobewertung: Erheblich. Grundursache: Die Offboarding-Checkliste löst kein automatisches Ticket zur Sperrung des Zugangs aus. Korrekturmaßnahme: Ergänzung eines automatischen Deprovisionierungsschritts im HR-Offboarding-Workflow, Verantwortlicher: Leiter IT-Betrieb, Zieldatum: 15. April 2026. Verifizierung: Ein erneuter Export der aktiven VPN-Konten bestätigte zum 18. April 2026 keine ehemaligen Mitarbeiter mit aktiven Zugangsdaten. Abgeschlossen und genehmigt am 20. April 2026.
Formatieren Sie Nachweisverweise im gesamten Bericht einheitlich. Ein Ordnerpfad (/evidence/AR014_vpn_export.xlsx), eine Ticket-Nummer (JIRA-4521) oder eine benannte Screenshot-Referenz funktionieren alle, aber wählen Sie eine Konvention pro Organisation und bleiben Sie dabei. Gemischte Formatierungen in einem Bericht mit 40 Findings sind genau die Art von Sache, die einen Prüfer an der restlichen Dokumentation zweifeln lässt. Für einen umfassenderen Überblick darüber, was Auditoren als Nachweis akzeptieren und was nicht, deckt der praktische Leitfaden zu ISO 27001-Nachweistypen Formate ab, die über das hinausgehen, was in eine einzelne Vorlagenzeile passt. Organisationen, die technische Controls dokumentieren, können für diese Kategorie von Findings auf Beispiele für Verschlüsselungs- und Datensicherheitsnachweise zurückgreifen.
Findings den ISO 27001-Klauseln und Annex A-Controls zuordnen
Die Revision von 2022 hat Annex A von 114 Controls in 93 Controls umstrukturiert, die unter vier Themen gruppiert sind: organisatorisch, personenbezogen, physisch und technologisch. Wenn Ihre Anwendbarkeitserklärung noch die Struktur von 2013 widerspiegelt, muss Ihr Mapping-Arbeitsblatt neu erstellt werden, bevor Sie den Audit-Trail als aktuell bezeichnen können.
Eine praktikable Zuordnungsmethode umfasst vier Schritte für jeden Control:
- Control-ID, entnehmen Sie die Control-Nummer direkt aus der aktuellen 93-Controls-Liste, nicht aus einem gemischten 2013/2022-Hybrid
- Anwendbarkeitsentscheidung, markieren Sie als eingeschlossen oder ausgeschlossen, mit einer einzeiligen Begründung für Ausschlüsse (einige Controls sind tatsächlich nicht anwendbar; rein cloudbasierte Organisationen ohne physische Serverräume können bestimmte physische Sicherheitscontrols vernünftigerweise ausschließen)
- Nachweisverweis, verlinken Sie das spezifische Dokument, das Protokoll oder den Screenshot, das/der die Entscheidung unterstützt
- Eintrag in der Anwendbarkeitserklärung, sowohl die Entscheidung als auch der Nachweisverweis müssen in der Anwendbarkeitserklärung erscheinen, nicht nur in der internen Arbeitsdatei
Eine Beispielzeile könnte lauten: Control 5.23 (Informationssicherheit bei der Nutzung von Cloud-Diensten), eingeschlossen, Nachweisverweis /evidence/cloud_vendor_assessment_2026.pdf, in Bezug auf den für den primären Cloud-Anbieter ausgefüllten Lieferanten-Sicherheitsfragebogen. Diese einzelne Zeile, wenn sie nachvollziehbar ist, teilt einem Zertifizierungsprüfer alles Notwendige mit, ohne eine Rückfrage zu erfordern. Compliance-Matrizen, die auf der vollständigen 93-Controls-Struktur basieren, können jede Anforderung einer spezifischen Audit-Frage zuordnen, was es lohnenswert macht, sie zu prüfen, wenn Sie eine vollständigere Referenz über die integrierte Checkliste der Vorlage hinaus wünschen. Für eine tiefergehende Erläuterung, was jede Control-Familie tatsächlich abdeckt, lesen Sie die Erklärung der Annex A-Controls.
Beispiel-Findings für ISO 27001-Berichte zum Kopieren
Drei fertige Findings nebeneinander zu sehen – über alle drei Schweregrade hinweg – macht es erheblich leichter, eigene Findings zu formulieren. So sollte jedes in der Vorlage aussehen.
- Geringfügige Abweichung. Finding: Die Passwort-Komplexitätsrichtlinie existiert, wird jedoch auf zwei internen Legacy-Anwendungen nicht durchgesetzt, wie in Konfigurationsexporten vom 10. Februar 2026 belegt. Korrekturmaßnahme: Anwendung der standardmäßigen Komplexitätsrichtlinie der Organisation auf beide Anwendungen bis zum 20. März 2026, Verantwortlicher: Anwendungssupport-Team. Verifizierung: Erneuter Konfigurationsexport, der die Richtliniendurchsetzung auf beiden Systemen bestätigt, geprüft und abgeschlossen am 25. März 2026.
- Erhebliche Abweichung. Finding: Das Incident-Response-Verfahren wurde bei einem Phishing-Vorfall im Januar 2026 nicht befolgt; das Sicherheitsteam informierte betroffene Benutzer neun Tage nach der Entdeckung statt innerhalb des im Verfahren definierten 24-Stunden-Fensters. Sofortige Eindämmung: Zurücksetzen der Zugangsdaten aller betroffenen Konten und Herausgabe einer organisationsweiten Phishing-Warnung. Langfristige CAPA: Nachschulung des Security-Operations-Teams zum Incident-Response-Verfahren und Hinzufügen eines automatischen Eskalations-Triggers zum Ticketing-System, Verantwortlicher: Security-Operations-Manager, Zieldatum 60 Tage. Die Verifizierung erfordert eine anschließende Tabletop-Übung, die zeigt, dass das 24-Stunden-Fenster eingehalten wird.
- Beobachtung. Finding: Das Risikoregister wird quartalsweise aktualisiert, was die Mindestanforderung erfüllt, aber drei Abteilungsleiter merkten in Interviews an, dass sie einen leichteren monatlichen Check-in zu aufkommenden Risiken begrüßen würden. Empfohlene Maßnahme: Pilot eines monatlichen 15-minütigen Risiko-Reviews mit Abteilungsleitern, Verantwortlicher: ISMS-Manager, kein formales Zieldatum, da es sich um eine Verbesserungsmöglichkeit handelt, keine Abweichung.
Beachten Sie den Unterschied im Ton. Das geringfügige Finding ist sachlich. Das erhebliche Finding benennt die sofortige Eindämmung getrennt von der langfristigen Korrekturmaßnahme, da ein Bericht, der beides vermischt, den Abschlusszeitplan verwirrt. Die Beobachtung liest sich als Einladung, nicht als Forderung. Für weitere ausgearbeitete Beispiele über ein breiteres Spektrum von Abweichungstypen hinaus ist der Leitfaden zu ISO 27001-Abweichungsbeispielen ein nützlicher Begleiter neben der Vorlage.
Anpassen der Vorlage an den Geltungsbereich Ihrer Organisation
Einige Felder in den Vorlagen sind tragend und sollten niemals gelöscht werden, egal wie sehr Sie den Rest anpassen. Die Verknüpfung mit der Anwendbarkeitserklärung, die Nachweisverweis-Spalte und das CAPA-Verifizierungsfeld müssen jede Bearbeitung überstehen, da das Entfernen dieser Felder die prüfbare Kette unterbricht, die eine Zertifizierungsstelle vom Finding bis zum Abschluss erwartet.
Darüber hinaus skalieren Sie die Vorlage entsprechend Ihrer Organisation:
- Kleine Teams kommen besser mit einer kompakten Findings-Tabelle und direkten Nachweisverweisen zurecht als mit einem ausufernden mehrseitigen Arbeitsbuch; eine sperrige Vorlage, die niemand vollständig ausfüllt, ist schlechter als eine schlanke, die vollständig ausgefüllt ist
- Größere Organisationen benötigen typischerweise zusätzliche Nachweisindex-Spalten und ein separates Sampling-Arbeitsblatt, um zu dokumentieren, welche Standorte, Systeme oder Geschäftsbereiche in jedem Zyklus geprüft wurden
- Organisationen mit mehreren Standorten oder Geschäftsbereichen sollten der Findings-Tabelle eine Standort- oder Bereichsspalte hinzufügen, damit Muster über Standorte hinweg auf einen Blick sichtbar sind
Profi-Tipp: Führen Sie ein einfaches Änderungsprotokoll auf der Titelseite – selbst drei Zeilen genügen: Datum, was geändert wurde, wer es geändert hat. Wenn eine Zertifizierungsstelle fragt, warum das Berichtsformat vom letzten Jahr von diesem Jahr abweicht, beantwortet ein sichtbares Änderungsprotokoll die Frage in Sekunden, anstatt eine längere Diskussion auszulösen.
Auditoren erwarten außerdem eine Handvoll unterstützender operativer Aufzeichnungen über das hinaus, was der Standard ausdrücklich benennt – Incident-Protokolle, Lieferantenbewertungen, Schulungsunterlagen. Diese vor dem Audit vorzubereiten, anstatt zu suchen, wenn sie angefordert werden, ist eine der zuverlässigsten Möglichkeiten, eine erhebliche Abweichung zu vermeiden, die nichts mit Ihrem tatsächlichen Sicherheitsniveau zu tun hat.
Intelligentes Sampling und Tipps für leitende Auditoren
Sie müssen nicht jeden Control in jedem Zyklus auditieren, um ein zuverlässiges Readiness-Bild zu erstellen. Eine risikobasierte Stichprobe, gewichtet nach Bereichen mit hohem Restrisiko und allen Control-Familien, die in einem früheren Audit versagt haben, liefert den Großteil des Prüfungswertes bei einem Bruchteil des Aufwands.
Das Sampling der Annex A-Controls parallel zum Review der Abschnitte 4 bis 10 durchzuführen, anstatt als zwei separate Durchläufe, belegt die systemweite Konformität überzeugender als das Behandeln dieser als unverbundene Checklisten. Praktiker, die nach Control-Familien samplen, neigen auch dazu, die CAPA-Historie zwischen den Zyklen weiterzuführen, anstatt bereits sauber abgeschlossene Punkte erneut zu auditieren, was bei wiederkehrenden Audits echte Zeit spart.
Für Nachweise halten Sie sich an Formate, die schnell zu erstellen und später leicht zu verifizieren sind:
- Ticket-Nummern aus Ihrem Service-Desk- oder Change-Management-System
- Screenshots mit einem sichtbaren Datum und Systemnamen
- Log-Auszüge, die das spezifische geprüfte Zeitfenster abdecken
- Besprechungsprotokolle für governance-bezogene Controls wie Managementbewertung oder Risikobeurteilung
Keines davon erfordert spezielle Werkzeuge. Es erfordert lediglich Disziplin beim Erfassen von Nachweisen in dem Moment, in dem Sie sie sehen, anstatt sie eine Woche später aus dem Gedächtnis zu rekonstruieren.
Wie der ISMS Calculator die Berichtserstellung beschleunigt
Eine Audit-Vorlage von einer leeren Seite aus auszufüllen ist der langsamste Teil des gesamten Prozesses. Der kostenlose Readiness-Check von ISMS Calculator bietet Ihnen einen Ausgangspunkt in zwei Minuten: Beantworten Sie eine kurze Reihe von Fragen und erhalten Sie einen Reifegrad-Überblick über die vier Annex A-Control-Themen, den Sie direkt in die Abschnitte zu Geltungsbereich und Zielen Ihres initialen Bewertungsberichts einfügen können.
Relevante Funktionen für die Berichtserstellung umfassen:
- Ein kostenloser 2-minütiger Readiness-Selbstcheck zur Festlegung einer Basislinie vor Ihrem ersten formellen Audit
- Reifegradbewertungen über die vier Annex A-Control-Themen hinweg, nützlich zum Befüllen der Klausel-Abdeckungstabelle
- Exportierbare PDF-Berichte, die Sie als unterstützende Nachweise in der initialen Bewertungsdatei anhängen können
- Anpassbare Gantt-Zeitpläne zur Verfolgung von Implementierungsphasen neben Ihren CAPA-Zieldaten
- Modellreferenzvergleiche zur Validierung, ob Ihre Findings für Ihren Sektor typisch oder tatsächlich Ausreißer sind
| Situation des Lesers | Bester Einstiegspunkt |
|---|---|
| Noch nie einen Readiness-Check durchgeführt | Kostenloser 2-minütiger Readiness-Check |
| Benötigt ein umfassenderes Reifegradsbild über alle vier ISO/IEC 27001:2022-Control-Themen hinweg | ISO 27001 Readiness Assessment |
| Bereits beim Auditieren, benötigt nur editierbare Berichtsdateien | DOCX- und XLSX-Vorlagen direkt verwenden |
Verwenden Sie den Readiness-Check, wenn Sie vor der Festlegung auf einen vollständigen internen Audit-Zyklus einen schnellen Benchmark wünschen. Bleiben Sie bei den editierbaren Vorlagen, wenn Sie bereits mitten im Audit sind und eine detaillierte Findings-Verfolgung benötigen, die ein Zusammenfassungs-Tool nicht ersetzen soll.
Wo Sie ISO 27001-Dokumentationsstandards verifizieren können
Einige Quellen sind es wert, neben den Vorlagen selbst als Lesezeichen gespeichert zu werden. Protivitis Ausführungen zur Transition von 2022 erläutern, warum das interne Audit als kontinuierlicher Zyklus laufen muss und nicht als einmaliges Ereignis, das durch die Anfrage eines externen Auditors ausgelöst wird. Die vollständige 93-Controls-Audit-Checkliste ist nützlich, wenn Sie eine Frage-für-Frage-Referenz über das hinaus wünschen, was das Mapping-Arbeitsblatt der Vorlage für sich allein abdeckt.
Wichtig zu bedenken: Es gibt keine einzige von ISO selbst veröffentlichte Checkliste. Jede Checkliste und Matrix, die Sie finden werden – einschließlich der hier referenzierten – ist ein von Praktikern entwickeltes Werkzeug, das darauf ausgelegt ist, den Standard in audit-fähige Fragen zu übersetzen, kein offizielles ISO-Dokument. Behandeln Sie diese als Arbeitshilfen, nicht als Evangelium, und gleichen Sie Ungewöhnliches mit den eigenen Leitlinien Ihrer Zertifizierungsstelle ab.
Was wirklich zählt, wenn Sie den Bericht schreiben
Der Großteil der Anleitungen zur ISO 27001-Berichterstattung verbringt zu viel Zeit mit Formatierung und zu wenig mit dem einen Punkt, der tatsächlich darüber entscheidet, ob ein Bericht die Zertifizierungsprüfung besteht: ob jedes Finding ununterbrochen von der Beobachtung über den Nachweis zur Korrekturmaßnahme bis zum verifizierten Abschluss zurückverfolgt werden kann. Ein wunderschön formatierter Bericht mit einer Lücke in dieser Kette wird beanstandet. Eine schlichte, sogar unscheinbare Tabellenkalkulation, in der jede Zeile sauber zurückverfolgt werden kann, nicht.
Der übliche Rat, „alles gründlich zu dokumentieren", verfehlt den Kern. Gründlichkeit ohne Nachvollziehbarkeit erzeugt nur ein längeres Dokument zum Auseinandernehmen. Priorisieren Sie den Nachweisverweis und das Verifizierungsfeld gegenüber der Politur in der Zusammenfassung für die Leitungsebene. Leser dieses Artikels sollten zuerst die Findings-Tabelle aufbauen, die Kette bei zwei oder drei echten Findings zum Laufen bringen und sich erst dann Gedanken darüber machen, wie die Management-Zusammenfassung aussieht. Tools, die Reifegraddaten vorausfüllen – wie ein Readiness-Check – helfen am meisten, wenn sie reale Zahlen in diese Kette einspeisen, anstatt die Disziplin der eigenständigen Nachweiserfassung zu ersetzen.
— Martin
Quellen
- ISO 27001:2022 wesentliche Änderungen und Übergansansätze (Protiviti)
- Auditchecklists
- Die moderne ISO 27001-Compliance-Checkliste (2026) — ComplyJet
- ISO 27001 Interne Audit-Vorlage | Cadenio