Cloud-Sicherheit ist die grundlegende, für Auditoren sichtbare Schicht des ISO 27001-ISMS eines Startups. Sie umfasst die Cloud-spezifischen Controls und Nachweise, die Ihr gehostetes Produkt zertifizierbar machen – ohne sie ist Ihre ISMS-Scoping-Erklärung unvollständig, bevor ein Auditor auch nur das erste Dokument öffnet.
Die fünf Controls, die zuerst implementiert werden sollten, in Prioritätsreihenfolge:
- MFA und SSO überall — Produktionskonsolen, Admin-Konten, CI/CD-Pipelines
- RBAC und Least Privilege — ungenutzte Zugriffsrechte entziehen, Rollentrennung durchsetzen
- Zentralisiertes Logging und Alerting — 30–90 Tage Aufbewahrung, 10–15 gezielte Warnmeldungen
- Dependency-Scanning (SCA) in CI — anfällige Pakete abfangen, bevor sie ausgeliefert werden
- Secrets-Management und Konfigurationshärtung — keine Zugangsdaten im Code, keine öffentlichen Buckets
Auditoren erwarten dokumentierte Nachweise zu diesen Controls innerhalb Ihres ersten Zertifizierungszyklus. Ein fokussiertes Team kann alle fünf innerhalb von wenigen Wochen bis einigen Monaten einrichten.
Inhaltsverzeichnis
- Wie fügt sich Cloud-Sicherheit in den ISO 27001-ISMS-Scope ein?
- Welche Cloud-Controls lassen sich ISO 27001 Annex A zuordnen?
- Wie sollte Ihre 90-Tage-Cloud-Sicherheits-Roadmap aussehen?
- Wie skalieren Sie Controls auf die Wachstumsphase Ihres Startups?
- Welche Nachweise erwarten Auditoren tatsächlich für Cloud-Controls?
- Welche Tools unterstützen Cloud-Sicherheit für ein Startup-ISMS?
- Wichtigste Erkenntnisse
- Was Praktiker bei Cloud-Sicherheit im Startup-ISMS falsch machen
- Ismscalculator hilft Ihnen beim Scoping, Schätzen und schnelleren Vorbereiten
- Nützliche Quellen und weiterführende Literatur
Wie fügt sich Cloud-Sicherheit in den ISO 27001-ISMS-Scope ein?
Das Scoping ist der Punkt, an dem die meisten Startups scheitern. Der ISMS-Scope eines Cloud-first-Startups sollte die spezifischen Systeme benennen, die sensible Daten verarbeiten oder speichern: Produktionsinfrastruktur, CI/CD-Pipelines, Admin-Konsolen, Kundendatenspeicher und alle Drittanbieter-SaaS-Tools mit privilegiertem Zugriff. Was Sie einschließen, bestimmt, was Auditoren prüfen werden. Was Sie ausschließen, muss begründbar sein.
Das Cloud Shared Responsibility Model ist das mit Abstand wichtigste Konzept, das in Ihren ISMS-Unterlagen dokumentiert werden muss. Ihr Cloud-Anbieter (AWS, GCP, Azure) sichert die physische Infrastruktur und die Hypervisor-Schicht. Sie sind verantwortlich für das Zugriffsdesign, die Logging-Konfiguration, die Workload-Sicherheit und die Datenklassifizierung. Auditoren erwarten, dass diese Grenze explizit schriftlich festgehalten und nicht nur vorausgesetzt wird.
Profi-Tipp: Halten Sie Ihren Scope eng und präzise. Ein Scope, der nur das abdeckt, was Sie tatsächlich kontrollieren, lässt sich leichter zertifizieren und aufrechterhalten als einer, der auf Systeme ausgreift, für die Sie keine Nachweise erbringen können.
Proportionale Sicherheit spielt hier ebenfalls eine Rolle. Ein Startup mit 12 Personen in der Seed-Phase benötigt nicht dieselbe Scope-Tiefe wie ein Unternehmen mit 200 Mitarbeitern in der Series B. Passen Sie den Scope an die Systeme an, die ein reales Risiko tragen, und erweitern Sie ihn gezielt mit dem Wachstum.
Welche Cloud-Controls lassen sich ISO 27001 Annex A zuordnen?
Jeder Cloud-Control, den Ihr Team implementiert, sollte mindestens einem Annex A-Kontrollbereich zugeordnet werden können. Diese Rückverfolgbarkeit ist es, was eine Konfiguration zu einem Auditnachweis macht.
| Control-Kategorie | Annex A-Referenz | Prüfbarer Nachweis |
|---|---|---|
| Identitäts- & Zugriffsmanagement (MFA, RBAC, SSO) | A.9 (Zugriffskontrolle) | IAM-Richtlinienexporte, Zugriffsüberprüfungsunterlagen, SSO-Konfigurations-Screenshots |
| Logging & Monitoring (zentralisiert, mit ausreichender Aufbewahrung) | A.12 (Betriebssicherheit) | Log-Aufbewahrungseinstellungen, Alert-Regelkonfigurationen, SIEM-Dashboards |
| Schwachstellen- & Dependency-Management (SCA, Patching) | A.12, A.14 (Systembeschaffung) | SCA-Scan-Berichte, CI-Pipeline-Gate-Konfigurationen, Patch-Aufzeichnungen |
| Konfiguration & Posture (IaC-Scanning, CSPM) | A.12, A.18 (Compliance) | CSPM-Befundberichte, IaC-Scan-Ergebnisse, Baseline-Härtungsdokumentation |
| Secrets-Management | A.9, A.10 (Kryptographie) | Vault-Richtlinienkonfigurationen, Secret-Rotationsprotokolle, Repository-Scan-Ergebnisse |
| Verschlüsselung (im Ruhezustand und bei der Übertragung) | A.10 (Kryptographie) | Verschlüsselungsrichtlinie, TLS-Zertifikatsunterlagen, Speicherverschlüsselungseinstellungen |
| Backup & Recovery | A.12 (Betriebssicherheit) | Backup-Zeitpläne, Wiederherstellungstestunterlagen, RTO/RPO-Dokumentation |
| Sichere Entwicklung / CI-Gating | A.14 (Systembeschaffung) | Pipeline-Konfigurationen, SAST/SCA-Gate-Ergebnisse, Deployment-Aufzeichnungen |
Bei SaaS-Startups, die ISO 27001 implementieren, sind die am häufigsten beim Audit festgestellten Lücken fehlende Log-Aufbewahrungsnachweise und nicht dokumentierte Zugriffsüberprüfungen. Beides lässt sich mit dem richtigen Werkzeug innerhalb eines Tages beheben.
Wie sollte Ihre 90-Tage-Cloud-Sicherheits-Roadmap aussehen?
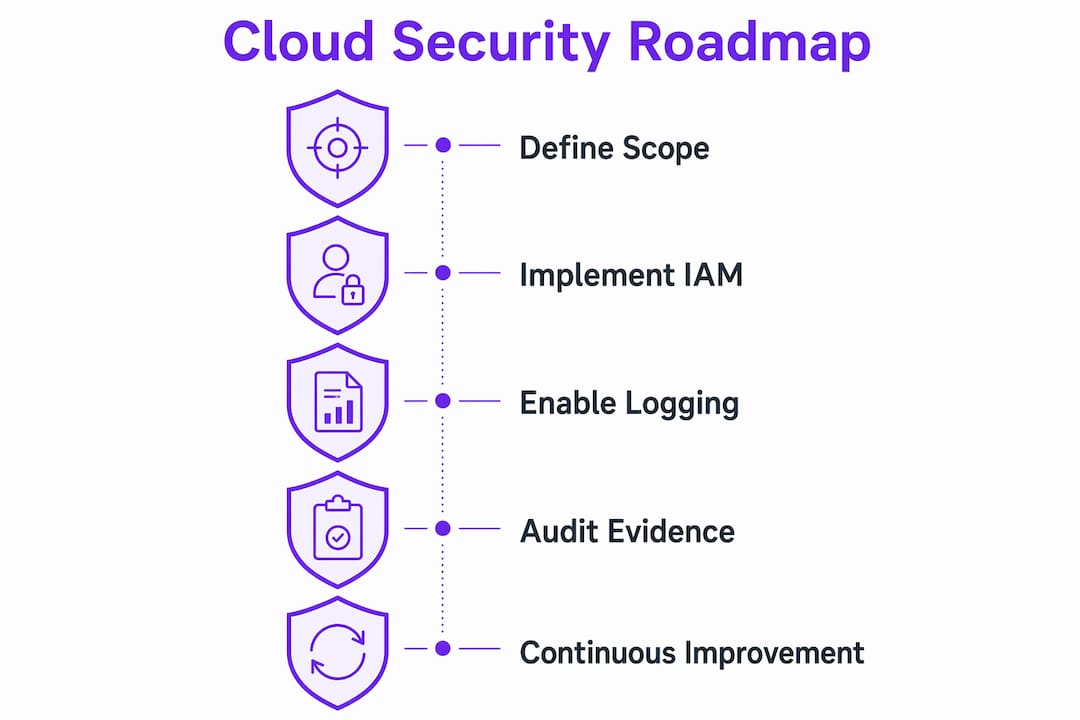
Wirkungsstarke Sicherheitsinvestitionen in den ersten 90 Tagen können Ihre angreifbare Angriffsfläche erheblich reduzieren und die mittlere Erkennungszeit von Wochen auf Stunden verkürzen. So sequenzieren Sie die Arbeit:
Wochen 0–2 (schnelle Erfolge):
- MFA auf jedem Admin-Konto, jeder Produktionskonsole und jedem CI/CD-System aktivieren
- Ungenutzte Zugriffsrechte prüfen und entziehen; Least Privilege für alle Cloud-Rollen durchsetzen
- SSO für zentrale SaaS-Tools aktivieren
- Alle langlebigen API-Schlüssel und Service-Account-Zugangsdaten rotieren
- Secret-Scanning in Ihren Code-Repositories aktivieren
Tage 14–60 (Erkennung und Hygiene): 6. SCA in Ihre CI-Pipeline mit einem blockierenden Gate bei kritischen Schwachstellen hinzufügen 7. Logs aus Anwendungen, Containern und Cloud-APIs mit 30–90 Tagen Aufbewahrung zentralisieren 8. Mehrere hochwertige Warnmeldungen konfigurieren: verdächtige Konsolenanmeldungen, große Datenexporte, neue öffentliche Buckets 9. Grundlegenden Endpunktschutz (EDR) auf allen Team-Geräten einsetzen
Tage 60–90 (Operationalisierung): 10. Ein Incident-Response-Playbook schreiben und per Tabletop-Übung testen 11. Eine formale rollenbasierte Zugriffsüberprüfung durchführen und das Ergebnis dokumentieren 12. IaC-Scanning in Ihre Deployment-Pipeline aufnehmen und einen Baseline-Härtungsstandard dokumentieren 13. Backup-Wiederherstellungen testen und die Ergebnisse mit Zeitstempeln aufzeichnen
Statistik: Die Konzentration auf MFA/SSO, Secret-Scanning und die Behebung von Cloud-Fehlkonfigurationen kann rund 80 % des Sicherheitsrisikos in der Frühphase schließen – oft in weniger als 20 Stunden Engineering-Zeit.
Jeder abgeschlossene Schritt erzeugt einen Auditnachweis. Nach 90 Tagen verfügen Sie über ein vertretbares Control-Set und einen Papierpfad.
Wie skalieren Sie Controls auf die Wachstumsphase Ihres Startups?
Cloud- und Infrastruktursicherheit dominiert die Sorgen von Praktikern in Startups mit weniger als 100 Mitarbeitern. Dort sollte zuerst investiert werden.
Eine minimale, aber auditierbare Risikobeurteilung hat vier Komponenten: Benennen Sie Ihre Kernassets (Quellcode, Kundendaten, Authentifizierungssysteme), listen Sie die fünf wichtigsten Bedrohungen auf (Credential-Diebstahl, Fehlkonfiguration, Supply-Chain-Kompromittierung, Insider-Zugriff, Datenexfiltration), bewerten Sie jede Bedrohung nach Eintrittswahrscheinlichkeit und Auswirkung auf einer einfachen Skala von 1–3, und weisen Sie eine Behandlungsmaßnahme mit Verantwortlichem und Termin zu. Das reicht für ein Stage-1-Audit.
Empfehlungen nach Wachstumsphase:
- 0–25 Mitarbeiter: Konzentrieren Sie sich ausschließlich auf Identität, Secrets und Logging. Eine Person kann das ISMS verantworten. Nutzen Sie Cloud-native Tools, um den Aufwand zu minimieren.
- 25–100 Mitarbeiter: SCA, IaC-Scanning und formale Zugriffsüberprüfungen hinzufügen. Einen Sicherheitsverantwortlichen benennen, der vom Engineering-Lead getrennt ist.
- 100–250 Mitarbeiter: Ein CSPM-Tool, ein formales Schwachstellenmanagementprogramm und vierteljährliche interne Audits einführen. Erwägen Sie einen fraktionalen CISO zur Programmverantwortung.
Profi-Tipp: Verknüpfen Sie jede Risikobehandlungsmaßnahme mit einem namentlich genannten Verantwortlichen, einem Zieldatum und einem konkreten Nachweis. Auditoren folgen diesem Faden – wenn er reißt, gilt der Control als gescheitert.
Welche Nachweise erwarten Auditoren tatsächlich für Cloud-Controls?
Auditoren suchen keine Perfektion. Sie suchen nach Wiederholbarkeit und Betriebsnachweisen.
| Nachweistyp | Was zu erfassen ist | Aufbewahrung |
|---|---|---|
| IAM / Zugriffsberichte | Rollenzuweisungen, MFA-Status, Genehmigungsvermerke zur Zugriffsüberprüfung | 12 Monate |
| Log-Aufbewahrungskonfigurationen | Screenshots der Aufbewahrungseinstellungen, Export in unveränderlichen Speicher | Aktueller + vorheriger Zeitraum |
| SCA / Schwachstellenberichte | CI-Pipeline-Scan-Ergebnisse, Behebungstickets | Pro Release-Zyklus |
| Incident-Aufzeichnungen | Playbook-Version, Tabletop-Datum, Teilnehmer, Erkenntnisse | 3 Jahre |
| Backup- & Wiederherstellungstests | Wer hat es durchgeführt, wann, Ergebnis, erreichtes RTO | Pro Test-Zyklus |
| Konfigurations-Baselines | IaC-Scan-Ergebnisse, CSPM-Berichte, Härtungs-Checklisten | Aktueller + vorheriger Zeitraum |
Kleine Teams können den Großteil dieser Nachweise automatisch erzeugen. Cloud-natives Logging (CloudTrail, GCP Cloud Audit Logs, Azure Monitor) erzeugt unveränderliche Aufzeichnungen ohne individuelle Entwicklung. SCA-Tools, die in CI-Pipelines integriert sind, generieren bei jedem Build Berichte. Der Schlüssel liegt darin, die Ausgabe zu erfassen und an einem Ort zu speichern, auf den Auditoren zugreifen können.
Für Teams, die Startup-Asset-Inventar zusammen mit Sicherheitsnachweisen verwalten, reduziert die Zusammenführung beider an einem Ort den Aufwand vor einem Auditfenster erheblich.
Welche Tools unterstützen Cloud-Sicherheit für ein Startup-ISMS?
Die Tool-Auswahl sollte der 90-Tage-Roadmap folgen, nicht umgekehrt.
- Cloud-natives Logging und CSPM: AWS Security Hub, GCP Security Command Center und Azure Defender decken Logging, Posture-Management und Alerting mit minimalem Einrichtungsaufwand ab. Beginnen Sie hier, bevor Sie Drittanbieter-Tools kaufen.
- SCA / Dependency-Scanning: GitHub Advanced Security (Secret-Scanning + Dependabot), Snyk und OWASP Dependency-Check lassen sich direkt in CI-Pipelines integrieren und erzeugen auditfähige Berichte.
- Secrets-Management: AWS Secrets Manager, GCP Secret Manager und HashiCorp Vault verhindern Credential-Sprawl und erzeugen Rotationsprotokolle, die Auditoren verifizieren können.
- IAM und SSO: Okta, JumpCloud und Google Workspace SSO zentralisieren die Identitätsverwaltung und generieren die Zugriffsberichte, die Annex A.9 erfordert.
- IaC-Scanning: Checkov und tfsec laufen in CI und kennzeichnen Fehlkonfigurationen, bevor sie die Produktion erreichen.
- Zentralisiertes Logging (SIEM-lite): Datadog, Elastic und Grafana Cloud aggregieren Logs aus mehreren Quellen und unterstützen die in der Roadmap geforderte Konfiguration von 10–15 Warnmeldungen.
Für Startup-Management- und Betriebstools, die sich mit Asset-Tracking und Nachweissammlung überschneiden, reduzieren zweckgebaute Startup-Tools den Koordinierungsaufwand, der die Audit-Vorbereitung verlangsamt.
Verlassen Sie sich bei der Bewertung von Drittanbieter-Cloud-Anbietern auf deren SOC 2 Type II-Berichte und ISO 27017-Zertifizierungen als Nachweis für deren Seite der Shared-Responsibility-Grenze. Dokumentieren Sie, welche Zertifizierungen Sie herangezogen haben und wann Sie diese geprüft haben.
Wichtigste Erkenntnisse
Cloud-Sicherheit ist das für Auditoren sichtbare Fundament eines Startup-ISMS: Implementieren Sie zuerst Identitätscontrols, zentralisiertes Logging, Dependency-Scanning, Secrets-Management und dokumentierte Nachweise, und skalieren Sie dann proportional zur Wachstumsphase.
| Punkt | Details |
|---|---|
| Identitätscontrols haben Vorrang | MFA, SSO und RBAC für alle Produktionssysteme sind die wirkungsstärksten Controls für Teams in der Frühphase. |
| Logging braucht Aufbewahrung und Warnmeldungen | Logs mit 30–90 Tagen Aufbewahrung zentralisieren und 10–15 gezielte Warnmeldungen konfigurieren, um eine nahezu unternehmensweite Erkennung zu erreichen. |
| Proportionalität verhindert Übermaß | Controls an Mitarbeiterzahl und Risikoprofil anpassen; ein Team von 0–25 Personen braucht Identität und Secrets, keinen vollständigen Enterprise-CSPM-Stack. |
| Nachweise müssen wiederholbar sein | Auditoren prüfen Betriebsnachweise: Zeitstempel, Verantwortliche, Ergebnisse und Aufbewahrungsunterlagen für jeden Control. |
| Ismscalculator Readiness-Check | Führen Sie den kostenlosen 2-Minuten-Readiness-Check durch, um Lücken vor Ihrem ersten Audityzklus zu identifizieren und mit Referenzwerten abzugleichen. |
Was Praktiker bei Cloud-Sicherheit im Startup-ISMS falsch machen
Die meisten ISMS-Misserfolge bei Startups sind nicht technischer Natur. Sie sind organisatorisch. Das Team implementiert MFA, richtet Logging ein und geht dann davon aus, dass der Cloud-Anbieter den Rest übernimmt. Genau diese Annahme ist es, die Auditoren hinterfragen.
Die Shared-Responsibility-Grenze ist keine Formalität. Sie ist eine dokumentierte Verpflichtung. Wenn ein Auditor fragt „Wer hat Ihre Log-Aufbewahrung konfiguriert?" und die Antwort lautet „Wir haben angenommen, dass AWS das macht", gilt der Control als gescheitert. Die Lösung ist ein einseitiges Dokument, das jeden Annex A-Control entweder der Verantwortung des Anbieters oder der des Startups zuordnet – mit einem namentlich genannten Verantwortlichen für die Startup-Seite.
Scope-Creep ist der andere häufige Fehler. Gründer möchten alles einschließen, um gründlich zu wirken. Das Ergebnis ist ein so weitgefasster Scope, dass die Nachweiserhebung zu einem Vollzeitjob wird. Ein enger, präziser Scope, der Ihre Produktionsumgebung und Kundendaten abdeckt, ist zertifizierbar. Ein ausufernder Scope, der jedes interne Tool Ihres Teams umfasst, ist es nicht – zumindest nicht in einem ersten Zertifizierungszyklus.
Der praktischste Rat: Verbringen Sie die ersten zwei Wochen mit Identität und Secrets, nicht mit Richtliniendokumenten. Ein Startup mit MFA überall und ohne Zugangsdaten im Code ist genuiner sicherer als eines mit einer 40-seitigen Sicherheitsrichtlinie und gemeinsam genutzten Admin-Passwörtern. Dokumentation ist wichtig, sollte aber Controls beschreiben, die bereits existieren.
Ismscalculator hilft Ihnen beim Scoping, Schätzen und schnelleren Vorbereiten
Zu wissen, welche Cloud-Controls implementiert werden sollen, ist eine Sache. Zu wissen, wie viel Aufwand Ihr spezifisches ISMS erfordern wird und ob Ihre aktuelle Sicherheitslage audit-bereit ist, ist der Punkt, an dem die meisten Teams Wochen verlieren.

Ismscalculator gibt Ihnen eine Echtzeit-Kosten- und Aufwandsschätzung, die auf Ihre Unternehmensgröße, Branche und Sicherheitsreife zugeschnitten ist, damit Sie Ihren 90-Tage-Plan anhand von Referenzvergleichswerten validieren können, bevor Sie Ressourcen einsetzen. Der kostenlose 2-Minuten-Readiness-Check identifiziert Ihre größten Lücken sofort. Für Teams, die strukturierte Unterstützung benötigen, ordnet die vollständige ISO 27001-Readiness-Beurteilung Ihre aktuellen Controls Annex A zu und erstellt eine priorisierte Implementierungs-Roadmap. Wenn Sie einen unabhängigen Implementierer oder Lead-Auditor benötigen, um die Zertifizierung zu beschleunigen, verbindet Sie das Beraterverzeichnis mit Praktikern, die auf Cloud-first-Startups spezialisiert sind.
Nützliche Quellen und weiterführende Literatur
- Cloud Security for SaaS Startups (CSA) — Leitfaden der Cloud Security Alliance zur phasenweisen Sicherheitsreife für Cloud-basierte Startups, mit Schwerpunkt auf Architektur, SDLC und Governance.
- What Is Cloud Security? (Google Cloud) — Klare Erläuterung des Shared Responsibility Model, IAM, SIEM und Cloud-Sicherheitsgrundlagen von einem führenden Cloud-Anbieter.
- Startups and Cybersecurity Playbook (CyberReplay) — Praktische Checkliste zu Identitäts-First-Sicherheit, SCA, zentralisiertem Logging und den Daten zur 40–70 % Reduktion der Angriffsfläche.
- Security Program for Startups (Lorikeet Security) — Proportionale Sicherheitsleitlinien mit phasengerechten Control-Empfehlungen für Frühphasen-Teams.
- Startup Security Guide (Sola Security) — Analyse, wie sich Sicherheitsprioritäten von Cloud/Infrastruktur hin zur Anwendungssicherheit verschieben, wenn die Mitarbeiterzahl wächst.
- Startup Cybersecurity Strategy Playbook (FounderOperator) — Leichtgewichtige Risikobeurteilungsvorlagen und Asset-Identifizierungsrahmen für die Frühphasen-Compliance.
- Startup Security Foundation (Decryption Digest) — Fokussierter Leitfaden zum Schließen von 80 % des Startup-Risikos mit MFA, Secret-Scanning und Behebung von Fehlkonfigurationen für unter 100 $/Monat.
- ISO 27001 Controls Checklist for Cloud Companies (Defenders.cloud) — Praktische Checkliste zur Zuordnung von ISO 27001-Controls zu Cloud-spezifischen Nachweisen und Shared-Responsibility-Grenzen.
- ISO 27001 Implementation Plan for SaaS Startups (Canadian Cyber) — DIY-Implementierungsleitfaden mit realistischen 3–6-Monats-Zeitplänen und Dokumentationsanforderungen für SaaS-Teams.
- Build an ISMS From Scratch: Startup Guide (Ismscalculator) — Schritt-für-Schritt-Leitfaden zum ISMS-Aufbau für Startups, mit Themen wie Scoping, phasenweiser Implementierung und Nachweiserhebung.
Empfohlen
- ISO 27001 für SaaS- & Tech-Unternehmen: Ein praxisorientierter Leitfaden | ISMS Calculator
- ISMS von Grund auf aufbauen: Startup-Leitfaden | ISMS Calculator
- Die Rolle des CISO in der Startup-Sicherheitsplanung: Ein Leitfaden für Gründer | ISMS Calculator
- Warum Startup-Gründer das ISMS verstehen sollten | ISMS Calculator