Die Incident-Response ist das Kontroll-Set innerhalb Ihres ISO 27001 ISMS, das die Erkennung in verteidigbare finanzielle Ergebnisse und regulatorisch verwertbare Nachweise umwandelt. Für Finanzorganisationen ist das kein theoretischer Vorteil. Es ist der Unterschied zwischen einem eingedämmten Vorfall und einem regulatorischen Ereignis mit Schäden in Millionenhöhe.
Tun Sie diese Woche drei Dinge:
- Bestätigen Sie Ihre RACI-Matrix für die ersten 72 Stunden und benennen Sie, wer behördliche Meldungen gemäß NYDFS-, GLBA- und SEC-Vorschriften autorisiert
- Stellen Sie sicher, dass die forensische Protokollsicherung aktiv und zeitgestempelt für alle relevanten Systeme gilt
- Führen Sie den kostenlosen 2-minütigen Bereitschafts-Check auf Ismscalculator durch, um Ihren aktuellen Reifegrad gegenüber ISO 27001 Annex A.16 (Informationssicherheits-Incident-Management) zu bestimmen
Inhaltsverzeichnis
- Warum die Incident-Response für Finanzorganisationen besonders kritisch ist
- Wie ISO 27001 die Incident-Response in Ihre ISMS-Kontrollen einbettet
- Governance und Entscheidungsfindung: Wer verantwortet was bei einer Datenpanne im Finanzsektor?
- Operative Komponenten mit dem größten Einfluss auf finanzielle Ergebnisse
- Messung der finanziellen Auswirkungen: KPIs, Kostenkategorien und ein Beispielmodell
- ISO 27001-Implementierung planen und budgetieren, um die Incident-Response zu stärken
- Den Kreislauf schließen: Wie Post-Incident-Learning Ihr ISMS aktualisiert
- Wichtigste Erkenntnisse
- Was Praktiker bei der Planung der Incident-Response konsequent falsch machen
- Ismscalculator wandelt Ihre Reifegradlücken in ein verteidigbares Budget um
- Maßgebliche Quellen zur Vertiefung
Warum die Incident-Response für Finanzorganisationen besonders kritisch ist
Vorbereitung ist der bei weitem wichtigste Faktor zur Minimierung finanzieller Folgeschäden einer Datenpanne. Dokumentierte Pläne und bereichsübergreifende Simulationen reduzieren die Zeit bis zur Eindämmung und die nachgelagerten Kosten stärker als jede einzelne technische Maßnahme. Finanzorganisationen stehen dabei vor einer schwierigeren Ausgangslage als die meisten anderen Branchen.
Die Kosten von Datenpannen im Finanzdienstleistungssektor belaufen sich häufig auf Millionen von USD pro Vorfall, wobei lange Erkennungs- und Eindämmungszeiten laut IBM/Ponemon-Benchmarks der primäre Kostentreiber sind.
Der regulatorische Zeitdruck verstärkt den finanziellen Druck zusätzlich. Finanzinstitute unterliegen sich überschneidenden Meldepflichten mit harten Fristen: NYDFS verlangt eine Meldung innerhalb von 72 Stunden, die SEC eine Offenlegung innerhalb von vier Werktagen nach der Wesentlichkeitsfeststellung, PCI DSS löst eine 24-Stunden-Markenmeldung aus, und FTC/GLBA kann je nach Bedingungen eine Meldung innerhalb von 30 Tagen erfordern. Wird auch nur eines dieser Fenster während der Bewältigung eines aktiven Vorfalls verpasst, kann eine beherrschbare Datenpanne zu einer regulatorischen Durchsetzungsmaßnahme werden.
Die KI-Nutzung fügt eine neue Risikoebene hinzu. Ein erheblicher Anteil der Organisationen verfügt über keine Governance-Richtlinien für KI (https://www.ibm.com/downloads/documents/us-en/131cf87b20b31c91/), und die große Mehrheit KI-bezogener Vorfälle betrifft Systeme ohne angemessene Zugriffskontrollen. Für Finanzteams, die ihr ISMS aufbauen oder aktualisieren, stellt nicht regulierte KI eine verdeckte Angriffsfläche dar, die durch Standard-Annex-A-Kontrollen nicht automatisch abgedeckt wird.
Wie ISO 27001 die Incident-Response in Ihre ISMS-Kontrollen einbettet
Annex A.16 ist der primäre Bereich für das Incident-Management, steht aber nicht für sich allein. Unterstützende Kontrollen aus A.8 (Asset- und Datenklassifizierung), A.12 (Betriebssicherheit), A.13 (Kommunikationssicherheit) und A.18 (Compliance) müssen in jedem Finanz-ISMS, das auf die Steuerung von Datenpannenkosten ausgerichtet ist, explizit vorhanden sein. Eine Lücke in auch nur einem dieser Bereiche erzeugt eine Dokumentationslücke, die Aufsichtsbehörden finden werden.
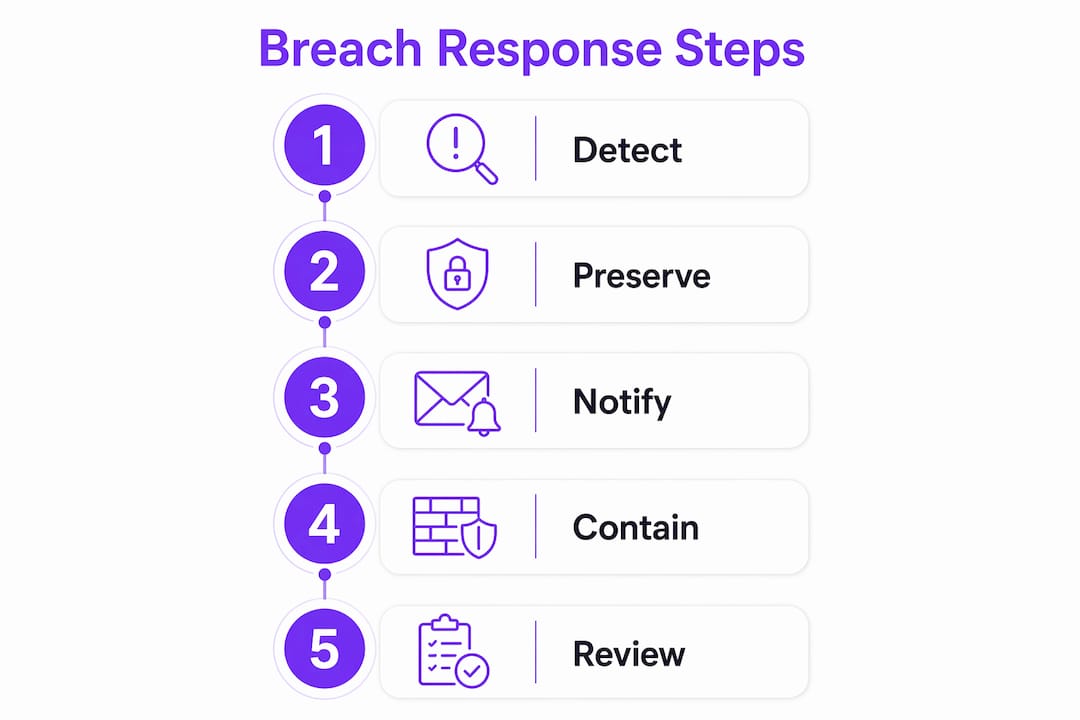
| ISO 27001 Abschnitt | Incident-Response-Aktivität | Erforderliche Nachweise |
|---|---|---|
| — | IR-Rollen und Eskalationspfade zuweisen | RACI-Chart, unterzeichnete Rollenbeschreibungen |
| — | Vermutete Vorfälle erkennen und melden | Incident-Ticket, zeitgestempelter Protokolleintrag |
| — | Schweregrad der Datenpanne triage und klassifizieren | Entscheidungsprotokoll mit Zeitstempel und Genehmiger |
| — | Eindämmen, beseitigen, wiederherstellen | Eindämmungsprotokoll, forensischer Bericht |
| — | Post-Incident-Review und Kontrollaktualisierung | Korrekturmaßnahmenprotokoll, aktualisiertes SoA |
| — | Finanzdaten gegenüber personenbezogenen Daten abgrenzen | Dateninventar, Klassifizierungsrichtlinie |
| — | Entscheidungen über behördliche Meldungen | Meldeschreiben, Behördenkommunikation |
Zur Abgrenzung von Finanzdaten: Ihre Erklärung zur Anwendbarkeit (SoA) sollte zwischen Finanztransaktionsdaten (Kontonummern, Zahlungsbelege) und personenbezogenen Daten unterscheiden. Aufsichtsbehörden behandeln diese unterschiedlich. GLBA und NYDFS konzentrieren sich auf finanzielle Kundeninformationen; PCI DSS bezieht sich speziell auf Karteninhaberdaten. Die Zusammenfassung in einer einzigen Kategorie „sensible Daten" in Ihrer SoA schafft Unklarheiten während einer Prüfung.
- Referenzieren Sie A.16.1.4 in Ihrer SoA als „anwendbar" mit der Begründung: „Finanzaufsichtsrechtliche Pflichten erfordern dokumentierte Eskalationsentscheidungen innerhalb von 72 Stunden nach Vorfallserkennung."
- Verknüpfen Sie A.18.1 explizit mit Ihrer regulatorischen Meldematrix, damit Prüfer eine Meldeentscheidung bis zu einem spezifischen Abschnitt zurückverfolgen können.
Governance und Entscheidungsfindung: Wer verantwortet was bei einer Datenpanne im Finanzsektor?
Die Beteiligung des Vorstands an Incident-Simulationen und dokumentierte Entscheidungsbefugnisse verbessern die regulatorische Verteidigungsfähigkeit erheblich. Passive Vorstände erzeugen Dokumentationslücken. Bei der Prüfung Ihrer Incident-Response suchen Aufsichtsbehörden nach Belegen dafür, dass Entscheidungen von den richtigen Personen zum richtigen Zeitpunkt getroffen wurden – nicht nur, dass technische Korrekturen vorgenommen wurden.
Die Rolle des CISO bei der finanziellen ISO 27001-Compliance steht im Zentrum dieser Struktur, aber der CISO kann nicht alle Entscheidungsbefugnisse allein innehaben.
72-Stunden-RACI (Kernzuweisungen):
| Rolle | Responsible (Durchführung) | Accountable (Verantwortung) | Consulted (Beratung) | Informed (Information) |
|---|---|---|---|---|
| Behördenmeldung (NYDFS/SEC) | Rechtsabteilung | CISO/CIO | Vorstandsvorsitzender | CEO |
| Öffentliche/Kundenkommunikation | Kommunikation | CEO | Rechtsabteilung, CISO | Vorstand |
| Forensische Untersuchung | IR-Lead | CISO | IT-Betrieb | Rechtsabteilung |
| Lösegeld-/Zahlungsentscheidung | CFO | CEO | Rechtsabteilung, CISO | Vorstand |
| Beweissicherung | IT-Betrieb | IR-Lead | Rechtsabteilung | CISO |
Praxistipp: Versehen Sie jeden Eintrag im Entscheidungsprotokoll mit einem Zeitstempel, dem Namen des Genehmigers, den zum jeweiligen Zeitpunkt verfügbaren Informationen und der Begründung. Aufsichtsbehörden wollen nicht nur sehen, was Sie entschieden haben. Sie wollen sehen, dass Sie es bewusst entschieden haben, mit den richtigen Personen im Raum. Führen Sie mindestens vierteljährlich Tabletop-Übungen mit Vorstandsbeobachtern durch, damit die Entscheidungsstrukturen eingeübt und nicht nur dokumentiert sind.
Operative Komponenten mit dem größten Einfluss auf finanzielle Ergebnisse
Schnelle Erkennung, Beweissicherung und koordinierte Kommunikation reduzieren die größten Kostentreiber: Erkennung und Eskalation, Meldung und Geschäftsverluste. Die ersten sechs Stunden bestimmen die Entwicklung für alles, was danach folgt.
Checkliste für die Incident-Response:
0–6 Stunden
- Betroffene Systeme isolieren, ohne flüchtigen Speicher zu zerstören (zuerst RAM-Abbilder erfassen)
- IR-Team aktivieren und CISO sowie Rechtsabteilung benachrichtigen
- Zeitgestempeltes Entscheidungsprotokoll eröffnen; jede Maßnahme und jeden Genehmiger dokumentieren
- Alle relevanten Protokolle mit Kettennachweis (Chain of Custody) sichern
- Prüfen, ob der Vorfall die Meldeschwellen der Aufsichtsbehörden erreicht
6–72 Stunden 6. Externe Forensik einschalten, wenn die interne Kapazität nicht ausreicht 7. Erforderliche Behördenmeldungen einreichen (NYDFS 72-Stunden-Frist, PCI-Markenmeldung) 8. Betroffene Finanzinstitute benachrichtigen, wenn Kontodaten betroffen sind (gemäß FTC-Leitlinien) 9. Entwürfe für Kundenkommunikation erstellen; bis zur rechtlichen Freigabe zurückhalten 10. Eindämmungsstatus mit Zeitstempeln für jeden Meilenstein dokumentieren
3–30 Tage 11. Forensische Analyse und Ursachenermittlung abschließen 12. SEC-Wesentlichkeitsfeststellung einreichen und ggf. Offenlegung vornehmen 13. Kundenbenachrichtigungen mit konkreten Handlungsempfehlungen versenden 14. Behebung der ausgenutzten Kontrolllücken beginnen; ISMS-SoA aktualisieren 15. Post-Incident-Review durchführen und Erkenntnisse in die nächste Managementbewertung einfließen lassen
Forensische Verfahren zum Schutz der regulatorischen Verteidigungsfähigkeit:
- Kettennachweis (Chain of Custody) für alle gesammelten Beweise führen
- Behördenkommunikation in einem dedizierten, zugangskontrollierten Repository archivieren
- SLA-Klauseln zur Lieferantenbenachrichtigung in „Stunden, nicht Tagen" formulieren, damit Verzögerungen Dritter nicht Ihre eigenen regulatorischen Fristen gefährden
Messung der finanziellen Auswirkungen: KPIs, Kostenkategorien und ein Beispielmodell
Unterteilen Sie die Datenpannenkosten in vier Kategorien und verfolgen Sie drei KPIs. Alles andere leitet sich davon ab.
KPIs: Mean Time to Detect (MTTD), Mean Time to Contain (MTTC) und Zeit bis zur Behördenmeldung. Die Kundenfluktuation nach dem Vorfall ist der nachlaufende Indikator, der den Reputationsschaden erfasst.
| Kostenkategorie | Typische Spanne (USA) | Primäre Treiber |
|---|---|---|
| Erkennung & Eskalation | 400.000–1,2 Mio. USD | Forensik, IR-Team-Stunden, Tooling |
| Meldung | — | Rechtliche Prüfung, Kreditüberwachung, Versand |
| Nachsorge und Behebung | — | Kontrollverbesserungen, Mitarbeiterschulungen, Audits |
| Geschäftsverluste | 1–3 Mio. USD+ | Kundenfluktuation, Ausfallzeiten, Reputationsschäden |
Die Spannen sind illustrativ und aus IBM/Ponemon-Benchmarks für den Finanzdienstleistungssektor abgeleitet. Tatsächliche Werte variieren je nach Umfang der Datenpanne, Datensensibilität und regulatorischem Fußabdruck.
Beispielrechnung (50.000 Datensätze, 10-tägige Eindämmung):
- Erkennung & Eskalation: ca. 600.000 USD (externe Forensik plus 10 Tage IR-Team-Einsatz)
- Meldung: ca. 400.000 USD (rechtliche Prüfung, Kreditüberwachung für 50.000 Betroffene)
- Behebung: ca. 750.000 USD (identifizierte Kontrolllücken, Mitarbeiterschulungen, Prüfungsgebühren)
- Geschäftsverluste: ca. 1,2 Mio. USD (geschätzte Kundenfluktuation und Ausfallzeiten)
- Modelliertes Gesamtergebnis: ca. 2,95 Mio. USD vor Bußgeldern der Aufsichtsbehörden oder Versicherungsleistungen
Cyber-Versicherungen können Melde- und Behebungskosten ausgleichen, weisen jedoch häufig Deckungslücken auf. Prüfen Sie, ob Ihre Police Bußgelder von Aufsichtsbehörden, Forensikkosten und Drittansprüche separat abdeckt. Benchmarks sollten Budgets informieren, aber keine maßgeschneiderte Modellierung ersetzen; passen Sie die Werte an Ihren Datenwert, Ihre Vertragsverpflichtungen und Ihren regulatorischen Fußabdruck an, bevor Sie Zahlen dem Vorstand präsentieren.
ISO 27001-Implementierung planen und budgetieren, um die Incident-Response zu stärken
Priorisieren Sie Investitionen, die die Erkennungs- und Eindämmungszeit verkürzen und die Entscheidungsdokumentation verbessern. Diese beiden Hebel bieten die höchste Rendite gegenüber Datenpannen-Kostenbenchmarks, und sie sind auch die Bereiche, in denen sich Investitionen nach einem Vorfall konsequent konzentrieren: Bedrohungserkennung, Datenschutz und IR-Planung.
Dreiphasiger Implementierungs-Gantt (typisch für ein mittelgroßes US-amerikanisches Finanzunternehmen):
| Phase | Zeitrahmen | Wesentliche Kostentreiber |
|---|---|---|
| Vorbereitung (Gap-Analyse, Scoping, RACI) | Monate 1–3 | Beratergebühren, Mitarbeiterzeit, Tooling-Audit |
| Kontrollen implementieren | Monate 3–8 | IR-Tooling, Forensik-Retainer, Schulungen |
| Testen und zertifizieren (Tabletops, Audit, Zertifizierung) | Monate 8–12 | Externes Audit, Tabletop-Moderation, Behebung |
Budgetpositionen, die Datenpannenkosten direkt reduzieren:
- IR-Retainer mit einem Forensikunternehmen (SLA in Stunden, nicht Tagen)
- SIEM- oder Protokollmanagement-Tooling zur MTTD-Reduktion
- Mitarbeiterschulungen zur Vorfallsklassifizierung und -eskalation
- Rechtsanwalt auf Retainer-Basis für Meldeentscheidungen
Praxistipp: Führen Sie vor der Budgetfestlegung den Bereitschafts-Check und das Benchmarking-Tool von Ismscalculator durch. Es bildet Ihren Reifegrad über alle vier ISO/IEC 27001:2022-Kontrollthemen ab, erstellt einen phasenbasierten Gantt und ermöglicht das Speichern und Vergleichen von Schätzungen. Dieses Ergebnis liefert Ihnen ein vertretbares Budgetlinien-Dokument für die Präsentation vor der Finanzabteilung und dem Vorstand – kein ungefähres Schätzwert.
Für KI-bezogene Kontrollen kann grundlegende Azure-KI-Governance-Schulung technischen Mitarbeitern helfen, Zugangskontrollanforderungen zu verstehen, bevor diese Lücken zu Angriffsvektoren werden.
Gleichen Sie außerdem Ihre Cyber-Versicherungspolice mit dem Geltungsbereich Ihres ISMS ab. Häufige Lücken: Policen, die Bußgelder von Aufsichtsbehörden ausschließen, Forensikkosten unterhalb der tatsächlichen Marktpreise deckeln oder vorab genehmigte IR-Anbieter vorschreiben. Validieren Sie Lieferantenbenachrichtigungsfristen in Verträgen vor einem Vorfall – nicht während eines solchen.
Den Kreislauf schließen: Wie Post-Incident-Learning Ihr ISMS aktualisiert
Jeder Vorfall muss in ein zeitgestempeltes Korrekturmaßnahmenprotokoll und eine messbare Verbesserung der Kontrollen einfließen. Ohne dies ist Ihr ISMS ein statisches Dokument, und Aufsichtsbehörden werden es als solches behandeln.
Vorlage für Korrekturmaßnahmen:
| Feld | Inhalt |
|---|---|
| Was versagt hat | Spezifische Kontrolle oder Prozess, der nicht wie vorgesehen funktioniert hat |
| Ursache | Technisches, prozessuales oder Governance-Versagen (eine Ebene tiefer als das Symptom) |
| Behebung | Spezifische ergriffene Maßnahme, Verantwortlicher und Abschlussdatum |
| Überprüfung | Wie Sie die Wirksamkeit der Korrektur bestätigt haben, mit Datum |
Eingaben für die Managementbewertung im nächsten ISMS-Zyklus:
- Aktualisiertes Risikoregister, das die im Vorfall ausgenutzten Vektoren widerspiegelt
- Überarbeitete SoA-Einträge für als unzureichend befundene Kontrollen
- MTTD- und MTTC-Trenddaten im Vergleich zu früheren Zeiträumen
- Behördenkommunikation und Meldezeitstempel (als Compliance-Nachweis)
- Ergebnisse der Tabletop-Übungen und identifizierte Lücken in der Entscheidungsstruktur
Praxistipp: Archivieren Sie das 72-Stunden-Entscheidungsprotokoll, forensische Berichte und die gesamte Behördenkommunikation in einem dedizierten, zugangskontrollierten Ordner innerhalb Ihres ISMS-Dokumentationssystems. Aufbewahrungsfristen variieren je nach Vorschrift (NYDFS verlangt für bestimmte Aufzeichnungen mindestens drei Jahre), aber die zentrale Ablage ermöglicht es Ihnen, auf Anfrage einer Aufsichtsbehörde eine vollständige Incident-Narrative in Stunden statt in Tagen zusammenzustellen.
Wichtigste Erkenntnisse
Die Incident-Response in einem Finanz-ISMS ist kein eigenständiger Plan. Sie ist der Mechanismus, der jede ISO 27001-Kontrollinvestition in messbare finanzielle Absicherung und regulatorisch verwertbare Nachweise umwandelt.
| Punkt | Details |
|---|---|
| RACI vor einer Datenpanne bestätigen | Benennen Sie verantwortliche Personen für Behördenmeldungen, Forensik und Offenlegungsentscheidungen, bevor ein Vorfall eintritt. |
| Annex A in Ihrer SoA abbilden | Referenzieren Sie Annex A explizit mit Begründungen, die an NYDFS-, SEC- und PCI-Meldefristen geknüpft sind. |
| Vier Kostenkategorien verfolgen | Erkennung, Meldung, Behebung und Geschäftsverluste sind die vier Bereiche, die die Gesamtdatenpannenkosten im Finanzdienstleistungssektor bestimmen. |
| Den Kreislauf nach jedem Vorfall schließen | Führen Sie ein zeitgestempeltes Korrekturmaßnahmenprotokoll in die nächste Managementbewertung ein, um Wiederholungskosten zu reduzieren. |
| Ismscalculator für die Budgetplanung nutzen | Führen Sie den Bereitschafts-Check und das Benchmarking-Tool durch, um Reifegradlücken in phasenbasierte Budgetpositionen zu übersetzen, die der Vorstand genehmigen kann. |
Was Praktiker bei der Planung der Incident-Response konsequent falsch machen
Die meisten Finanzteams behandeln die Incident-Response als IT-Problem, an das am Ende ein rechtlicher Meldeschritt angehängt wird. Genau diese Sichtweise ist der Ursprung der eigentlichen Kostentreiber.
Die Dokumentationslücke ist der teuerste Fehler. Aufsichtsbehörden im Finanzbereich erwarten zunehmend einen zeitgestempelten forensischen Nachweis über Entscheidungen, nicht nur über technische Behebungsschritte. Ein Team, das eine Datenpanne in 48 Stunden eingedämmt hat, aber nicht zeigen kann, wer die Behördenmeldung wann und auf Basis welcher Informationen autorisiert hat, wird einer schärferen Prüfung unterzogen als ein Team, das 72 Stunden benötigte, aber alles dokumentiert hat. Das technische Ergebnis ist weniger ausschlaggebend als die Governance-Dokumentation.
Der zweite Fehler besteht darin, die ISO 27001-Implementierung als einmaliges Zertifizierungsprojekt statt als operatives Rückgrat der Incident-Response zu betrachten. Annex-A.16-Kontrollen, die dokumentiert, aber ungetestet sind, bieten kaum finanziellen Schutz. Vierteljährliche Tabletop-Übungen mit Vorstandsbeobachtern, eingeübte Eskalationspfade und Lieferanten-SLAs, die tatsächlich Reaktionszeiten in Stunden statt Tagen durchsetzen, sind das, was Organisationen, die Datenpannen kostengünstig eindämmen, von solchen unterscheidet, denen das nicht gelingt. Die häufigen Implementierungsfehler in Finanz-ISMS-Projekten lassen sich fast immer auf Governance-Lücken zurückführen, nicht auf technische.
Ismscalculator wandelt Ihre Reifegradlücken in ein verteidigbares Budget um
Zu wissen, dass Ihr ISMS stärkere Incident-Response-Kontrollen benötigt, ist eine Sache. Ihrem CFO und Vorstand ein detailliertes Budget zu präsentieren, eine andere. Ismscalculator schließt diese Lücke direkt: Der Echtzeit-Kalkulator bildet Ihren aktuellen Reifegrad über alle vier ISO/IEC 27001:2022-Kontrollthemen ab, vergleicht Ihre Lücken mit finanziellen Referenzwerten und erstellt einen phasenbasierten Gantt, den Sie noch am selben Tag einem Projektmanager übergeben können.

Der kostenlose 2-minütige Bereitschafts-Check liefert Ihnen sofort eine Ausgangsbasis. Die vollständige Plattform ermöglicht das Speichern und Vergleichen mehrerer Schätzungen, den Export eines PDF-Berichts für Vorstandspräsentationen sowie die Vermittlung unabhängiger ISO 27001-Berater bei Bedarf an praktischer Umsetzungsunterstützung. Für Teams, die eine intensivere Begleitung benötigen, wandelt die ISO 27001-Bereitschaftsbewertung Ihre spezifische Unternehmensgröße, Branche und Sicherheitsreife in einen maßgeschneiderten Implementierungsplan mit realistischen Kostenbandbreiten um. Starten Sie noch heute mit dem Bereitschafts-Check und haben Sie einen Budgetentwurf vor Ihrer nächsten Vorstandssitzung fertig.
Maßgebliche Quellen zur Vertiefung
- IBM Cost of a Data Breach Report 2025 — Der primäre Benchmark für Datenpannenkosten im Finanzdienstleistungssektor, Kostenkategorien und den ROI von IR-Investitionen. Nutzen Sie ihn als Grundlage für Ihre Budgetgespräche.
- EY: Warum die Incident-Response bei Datenpannen für den BFSI-Sektor eine Vorstandsangelegenheit ist — Forensische Fachberatung zu Board-Governance, Entscheidungsdokumentation und dem 72-Stunden-Beweisfenster.
- Regulatorische Matrix für die Datenpannen-Reaktion im Finanzdienstleistungssektor (GLBA, NYDFS, SEC, PCI, FFIEC) — Bildet jede US-amerikanische Vorschrift auf ihren Meldeauslöser und ihre Frist ab; unerlässlich für die Erstellung Ihres regulatorischen Response-Zeitplans.
- FTC-Leitfaden zur Reaktion auf Datenpannen für Unternehmen — Praktische Bundesbehördenleitlinien zu Meldepflichten, forensischen Schritten und Kundenkommunikation.
- FDIC Breach Response Plan — Die eigene dokumentierte RACI und Incident-Response-Verfahren der FDIC; eine nützliche strukturelle Referenz für jedes US-amerikanische Finanzinstitut beim Aufbau oder der Prüfung seines eigenen Plans.
Dieser Artikel bietet allgemeine Informationen zur ISO 27001-Implementierung und zur Planung der Reaktion auf Datenpannen. Er stellt keine Rechts- oder Regulierungsberatung dar. Bestätigen Sie aktuelle Meldepflichten und Compliance-Verpflichtungen mit qualifiziertem Rechtsbeistand und den zuständigen Aufsichtsbehörden für Ihre spezifische Situation.
Empfohlen
- Incident Response im Bank-ISMS: Ein Leitfaden für 2026 | ISMS Calculator
- Datensicherheitskontrollen für Finanzunternehmen: Leitfaden 2026 | ISMS Calculator
- Ein ISMS für den Schutz von Finanzdaten aufbauen: Leitfaden 2026 | ISMS Calculator
- Cloud-Risikomanagement im Finanz-ISMS: Leitfaden 2026 | ISMS Calculator