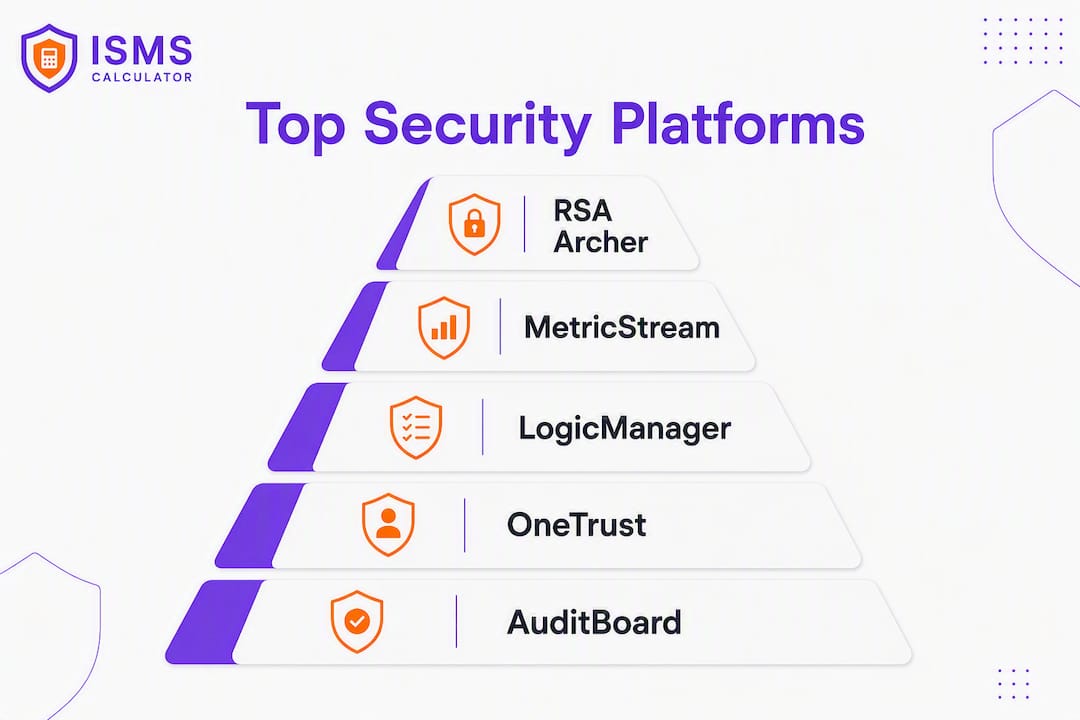
Die Plattformen, die Sicherheitsteams in der Finanzbranche am häufigsten in die engere Auswahl nehmen, sind RSA Archer (beste Lösung für Enterprise GRC), MetricStream (beste Lösung für integriertes Risiko- und Compliance-Management), LogicManager (beste Lösung für GRC im mittleren Marktsegment), OneTrust (beste Lösung für TPRM und Datenschutz), Resolver (beste Lösung für operationelles Risikomanagement), AuditBoard (beste Lösung für automatisierte Prüfungsnachweise), Riskonnect (beste Lösung für unternehmensweite Resilienz), ProcessUnity (beste Lösung für Drittanbieterrisiken), BitSight (beste Lösung für kontinuierliches Cyber-Risiko-Monitoring) und Cynomi (beste Lösung für KMU und vCISO-geführte Bewertungen). Für institutionelles Marktrisiko- und Kreditrisikoanalytik erfüllen BlackRock Aladdin, MSCI RiskManager und Bloomberg MARS eine eigenständige, aber ergänzende Funktion, die weiter unten gesondert behandelt wird.
Kurzfassung: Das wichtigste Auswahlkriterium ist, ob Sie eine Cyber-Risikoquantifizierung (CRQ) für das CFO-Reporting, ein Third-Party Risk Management (TPRM) für die Lieferantenprüfung oder Enterprise GRC für Audit und regulatorische Compliance benötigen. Große Banken sind mit RSA Archer oder MetricStream gut beraten; mittelgroße Unternehmen erzielen mit LogicManager oder AuditBoard schneller einen Mehrwert; wer TPRM priorisiert, sollte OneTrust oder ProcessUnity evaluieren. RiskWatch ergänzt die Liste als starke Option für Gemeinschaftsbanken und Kreditgenossenschaften, die ein schlankes, Framework-konformes Bewertungswerkzeug benötigen.
GRC-Plattformen, die sich in Echtzeit-Workflows integrieren, ersetzen bei US-amerikanischen Finanzinstituten zunehmend periodische tabellenbasierte Bewertungen und entwickeln das Risikomanagement von einer Compliance-Pflichtübung zu einer operativen Disziplin.
Inhaltsverzeichnis
- Wie schneiden diese Plattformen für Sicherheits-Risikobewertungen im direkten Vergleich ab?
- Anbieterprofile: Was jede Plattform für Finanzteams tatsächlich leistet
- Wie wählen Sie die richtige Plattform für Ihr Unternehmen?
- Wann sollten Sie stattdessen Aladdin, MSCI RiskManager oder Bloomberg MARS verwenden?
- Wie wurden diese Plattformen bewertet?
- Wichtigste Erkenntnisse
- Was Finanzunternehmen bei der Auswahl dieser Plattformen regelmäßig falsch machen
- ISO 27001-Readiness-Planung gibt Finanzteams einen schärferen RFP, bevor sie überhaupt mit einem Anbieter sprechen
- Nützliche Quellen für weitere Recherchen und RFP-Validierung
Wie schneiden diese Plattformen für Sicherheits-Risikobewertungen im direkten Vergleich ab?
Die folgende Tabelle ordnet jede Plattform den Dimensionen zu, die für Einkäufer in der Finanzbranche am wichtigsten sind. Die Größensignale verwenden drei Stufen: KMU (unter 500 Mitarbeitende), Mittleres Marktsegment (500–5.000) und Enterprise (5.000+).
| Plattform | Beste Eignung | Kernfunktionen | Finanzspezifische Funktionen | Wichtige Integrationen | Betrieb | CFO-gerechtes Reporting | Preismodell | Impl.-Dauer |
|---|---|---|---|---|---|---|---|---|
| RSA Archer | Enterprise GRC | Risikobewertung, Kontrolltests, Richtlinienverwaltung, Audit-Workflows | FFIEC-, SOX-, GLBA-, PCI-Vorlagen; prüfungsfähige Nachweispakete | Splunk, ServiceNow, Qualys, Tenable, CMDB | On-Premises / Cloud / Hybrid; Enterprise | CRQ-Module, Dashboards für finanzielle Auswirkungen | Enterprise-Lizenz | 4–9 Monate |
| MetricStream | Integriertes Risiko- und Compliance-Management | Risikoregister, CRQ, TPRM, kontinuierliches Monitoring, Dashboards | SOX, GLBA, PCI, Basel; vorgefertigte Kontrollbibliotheken | SIEM, Jira, ServiceNow, Tenable | Cloud SaaS; Enterprise | Risikoquantifizierung auf Vorstandsebene | Enterprise-Abonnement | 4–9 Monate |
| LogicManager | GRC im mittleren Marktsegment | Risikobewertung, Framework-Mapping, Nachweismanagement, Maßnahmen | FFIEC-, SOX-, GLBA-Vorlagen; automatisierter Audit-Trail | REST-API, Ticketing, SIEM-Konnektoren | Cloud SaaS; Mittleres Marktsegment | Risiko-Heatmaps, Reporting zu finanziellen Risiken | Abonnement; Mittleres Marktsegment | 6–12 Wochen |
| OneTrust | TPRM und Datenschutz | Lieferantenrisikobewertung, Datenschutz-Folgenabschätzung, Einwilligungsverwaltung, TPRM | GLBA, CCPA, DORA-Readiness; Fragebogenbibliotheken für Lieferanten | Jira, Slack, ServiceNow, SIEM | Cloud SaaS; Mittleres Marktsegment / Enterprise | Dashboards für Lieferantenrisiken | Abonnement | 6–12 Wochen |
| Resolver | Operationelles Risikomanagement | Vorfallmanagement, Risikoregister, Kontrolltests, Audit | SOX, Basel II/III; Taxonomie für operationelle Risiken | Splunk, ServiceNow, Jira, CMDB | Cloud SaaS; Mittleres Marktsegment / Enterprise | Modellierung von Risikoauswirkungen | Abonnement | 6–12 Wochen |
| AuditBoard | Automatisierung von Prüfungsnachweisen | SOX-Compliance, Auditmanagement, Risikobewertung, SOXHUB | SOX, PCAOB; automatisierte Nachweiserhebung | Jira, Slack, Workday, Salesforce | Cloud SaaS; Mittleres Marktsegment / Enterprise | Audit-Risiko-Dashboards | Abonnement | 6–12 Wochen |
| Riskonnect | Unternehmensweite Resilienz | ERM, TPRM, Vorfallmanagement, BCM, Versicherungsrisiko | FFIEC, SOX, GLBA; resilienzbasierte Risikobewertung | ServiceNow, Salesforce, SIEM | Cloud SaaS; Enterprise | Unternehmensweite Risikoquantifizierung | Enterprise-Abonnement | 3–6 Monate |
| ProcessUnity | Drittanbieterrisiko | Lieferanten-Lifecycle-Management, Fragebogenautomatisierung, Risikobewertung | FFIEC-Leitlinien zum Lieferantenmanagement; vorgefertigte Finanzfragebögen | ServiceNow, Archer, SIEM | Cloud SaaS; Mittleres Marktsegment / Enterprise | Dashboards für Lieferantenrisiken | Abonnement | 6–12 Wochen |
| BitSight | Kontinuierliches Cyber-Monitoring | Sicherheitsbewertungen, Angriffsflächen-Management, Lieferantenmonitoring | FFIEC, GLBA; kontinuierliche Kontrollmonitoring-Signale | Splunk, ServiceNow, Tenable, Qualys | Cloud SaaS; Alle Größen | Bewertung finanzieller Risikoexposition | Abonnement | Tage bis Wochen |
| Cynomi | KMU / vCISO-Bewertungen | vCISO-Plattform, Gap-Analyse, Framework-Mapping, Reporting | NIST CSF-, CIS-, SOC 2-Vorlagen; vorstandsgerechte Berichte | API-basiert; schlanker Stack | Cloud SaaS; KMU | Berichte zur Risikopriorisierung | Abonnement; KMU | Tage bis Wochen |
| RiskWatch | Gemeinschaftsbanken / Kreditgenossenschaften | Risikobewertung, Kontrolltests, Lieferantenmanagement | FFIEC CAT, NCUA, GLBA; gestufte Bewertungs-Workflows | REST-API, einfaches SIEM | Cloud SaaS; KMU / Mittleres Marktsegment | Compliance-Dashboards | Abonnement | 2–6 Wochen |
So lesen Sie diese Tabelle: „Beste Eignung" spiegelt den primären Anwendungsfall wider, nicht die ausschließliche Funktionalität. Eine Gemeinschaftsbank, die Lieferanten evaluiert, sollte mit RiskWatch oder BitSight beginnen; eine Regionalbank, die SOX-Prüfungen durchführt, sollte AuditBoard oder LogicManager priorisieren; ein Vermögensverwalter, der CRQ auf Vorstandsebene benötigt, sollte MetricStream oder RSA Archer evaluieren.
Anbieterprofile: Was jede Plattform für Finanzteams tatsächlich leistet
RSA Archer
RSA Archer ist die etablierte Enterprise-GRC-Plattform bei großen US-amerikanischen Banken und Versicherern. Ihre Stärke liegt in der Tiefe: ein hochgradig konfigurierbares Risikoregister, vorgefertigte regulatorische Inhalte für FFIEC, SOX, GLBA und PCI DSS sowie ein ausgereifter Audit-Nachweis-Workflow, der direkt auf die Erwartungen der Prüfbehörden abgestimmt ist. Der Nachteil ist die Implementierungskomplexität. Kalkulieren Sie 4–9 Monate für eine vollständige Bereitstellung ein und budgetieren Sie dedizierte Konfigurationsressourcen.
Eignung für die Finanzbranche:
- Vorgefertigte FFIEC-, SOX- und GLBA-Inhaltspakete reduzieren den Aufwand für die Vorlagenerstellung
- Prüfungsfähige Nachweispakete für OCC-, FDIC- und Fed-Prüfungen
- Integration mit Splunk, Qualys und Tenable für vulnerabilitätsgestützte Risikobewertung
- CRQ-Module für die Modellierung finanzieller Auswirkungen auf Vorstandsebene verfügbar
Typischer Käufer: CISO oder Chief Risk Officer einer Bank mit einem Vermögen von über 10 Mrd. USD oder eines großen Versicherungsunternehmens. Die Implementierung wird in der Regel von einem Systemintegrator geleitet.
MetricStream
MetricStream positioniert sich als einheitliche Risikoplattform, die GRC, TPRM, CRQ und kontinuierliches Kontrollmonitoring in einer einzigen Umgebung abdeckt. Finanzteams bei Regionalbanken und Vermögensverwaltern nutzen sie, um operative Risikoregister mit Echtzeit-Kontrolltests zu verbinden und eine konsolidierte Risikolage in Vorstandsdashboards einzuspeisen. Die vorgefertigten Kontrollbibliotheken für SOX, Basel und GLBA reduzieren den Gap-Mapping-Aufwand, der typischerweise die ersten Monate einer GRC-Implementierung in Anspruch nimmt.
Eignung für die Finanzbranche:
- CRQ-Engine übersetzt Kontrolllücken in finanzielle Risikoexpositions-Schätzungen für das CFO-Reporting
- Vorgefertigte Kontrollbibliotheken für Basel II/III und SOX
- Kontinuierliche Monitoring-Feeds, die SIEM- und Schwachstellenscanner-Ausgaben verarbeiten
- Referenzkunden aus der Finanzbranche umfassen globale Banken und Vermögensverwalter
LogicManager
LogicManager ist die Plattform, die mittelgroße Finanzunternehmen am häufigsten nennen, wenn sie GRC ohne den Enterprise-Preisaufschlag oder den langen Implementierungszeitraum benötigen. Ihr risikobasierter Ansatz verknüpft Unternehmensziele mit Kontrolllücken, und das Nachweismanagement-Modul automatisiert die Erfassung des Audit-Trails. G2-Reviewer heben durchgehend die Benutzerfreundlichkeit und die Geschwindigkeit hervor, mit der Teams produktiv arbeiten können.
Eignung für die Finanzbranche:
- FFIEC- und SOX-Framework-Vorlagen sofort einsatzbereit
- Risiko-Heatmaps und Reporting zur finanziellen Risikoexposition, geeignet für Prüfungsausschüsse
- REST-API-Konnektoren für SIEM und Ticketing-Tools
- Typische Implementierungsdauer: 6–12 Wochen für eine mittelgroße Bank oder Kreditgenossenschaft
OneTrust
OneTrust hat seinen Ruf im Bereich Datenschutz und Data Governance aufgebaut und sich dann in TPRM und den breiteren GRC-Bereich ausgeweitet. Für Finanzunternehmen, die GLBA-Datenschutzverpflichtungen neben der Lieferantenprüfung verwalten, ist diese Kombination genuinen Mehrwert. Die Lieferantenfragebogenbibliothek deckt die FFIEC-Leitlinien zum Lieferantenmanagement ab, und das DORA-Readiness-Modul ist für US-Unternehmen mit EU-Aktivitäten relevant.
Eignung für die Finanzbranche:
- Vorgefertigte GLBA-, CCPA- und DORA-Fragebogenbibliotheken
- Automatisierte Lieferantenrisikobewertung mit kontinuierlichen Monitoring-Signalen
- Integration mit ServiceNow und Jira für die Übergabe von Maßnahmen-Workflows
- Typischer Käufer: Head of Third-Party Risk oder Chief Privacy Officer bei einer Regionalbank oder einem Fintech
Resolver
Resolver konzentriert sich auf operationelles Risikomanagement und Vorfallmanagement, was es zu einer natürlichen Wahl für Finanzunternehmen macht, die Sicherheitsvorfälle mit operativen Risikoregistern gemäß Basel II/III-Frameworks verknüpfen müssen. Die Risikotaxonomie ist auf bankspezifische Kategorien operationeller Risiken konfigurierbar, und das Audit-Modul unterstützt SOX-Kontrolltests. G2-Rezensionen heben die enge Verknüpfung von Vorfällen und Risiken als Unterscheidungsmerkmal hervor.
Eignung für die Finanzbranche:
- Operationelle Risikotaxonomie ausgerichtet auf Basel II/III-Kategorien
- Vorfallmanagement mit direkter Verknüpfung zu Risikoregistereinträgen
- Splunk- und ServiceNow-Integrationen für SIEM-gestützte Risikoaktualisierungen
- Typischer Käufer: Head of Operational Risk bei einer mittelgroßen oder regionalen Bank
AuditBoard
AuditBoard ist die Plattform, zu der interne Revisionsteams in der Finanzbranche zuerst greifen. Das SOXHUB-Modul automatisiert die SOX-302/404-Nachweiserfassung, und das Risikobewertungsmodul fließt direkt in den Prüfungsplan ein. Für Finanzunternehmen, bei denen die interne Revision die GRC-Plattformauswahl vorantreibt, gewinnt AuditBoard typischerweise dank der Nachweisautomatisierung und der revisionsfreundlichen Workflows.
Eignung für die Finanzbranche:
- SOXHUB automatisiert die SOX-Nachweiserfassung und PCAOB-konforme Tests
- Risikobewertungsmodul verknüpft Prüfungsfeststellungen mit dem Risikoregister
- Integrationen mit Workday, Salesforce und Jira für funktionsübergreifende Nachweiserhebungen
- Typische Implementierungsdauer: 6–12 Wochen; typischer Käufer ist VP of Internal Audit oder Chief Audit Executive
Riskonnect
Riskonnect deckt Enterprise Risk Management, TPRM, Business Continuity und Versicherungsrisiko in einer einzigen Plattform ab. Große Finanzinstitute setzen es ein, wenn sie eine resilienzbasierte Risikobewertung benötigen, die Cyber-Risiken mit der operativen Kontinuitätsplanung verbindet. Die FFIEC- und GLBA-Inhalte sind vorgefertigt, und die Enterprise-Architektur unterstützt komplexe Organisationshierarchien, wie sie bei Bankholdinggesellschaften üblich sind.
Eignung für die Finanzbranche:
- Resilienzbasierte Risikobewertung verbindet Cyber-Ereignisse mit BCM-Plänen
- Vorgefertigte FFIEC- und GLBA-Inhalte
- Salesforce- und ServiceNow-Integrationen für die Ausrichtung auf Enterprise-Workflows
- Typischer Käufer: CRO oder Head of Enterprise Risk bei einer Bankholdinggesellschaft oder einem großen Versicherer
ProcessUnity
ProcessUnity ist speziell für das Drittanbieterrisiko konzipiert. Das Lieferanten-Lifecycle-Management umfasst Onboarding, laufendes Monitoring und Offboarding, mit vorgefertigten Fragebogenbibliotheken, die auf die FFIEC-Leitlinien zum Lieferantenmanagement abgestimmt sind. Finanzunternehmen mit großen Lieferantenökosystemen, insbesondere solche, die Fintech-Partnerschaften und Cloud-Anbieter verwalten, nutzen ProcessUnity, um den Zyklus aus Fragebogenversand, Antworterfassung und Überprüfung zu automatisieren, der sonst Analysten-Arbeitszeit bindet.
Eignung für die Finanzbranche:
- Vorgefertigte FFIEC-Fragebogenbibliotheken zum Lieferantenmanagement
- Automatisierte Fragebogenverteilung, Antwortverfolgung und Risikobewertung
- Integration mit RSA Archer und ServiceNow für GRC-Workflow-Übergaben
- Typischer Käufer: Third-Party Risk Lead oder Vendor Management Officer bei einer Regional- oder Großbank
Profi-Tipp: Führen Sie während eines ProcessUnity-PoC einen vollständigen Lieferanten-Onboarding-Zyklus mit einem echten Fintech-Partner durch und messen Sie die Zeit vom Fragebogenversand bis zur Risikobeurteilung. Dieser einzelne Test zeigt, ob die Automatisierung tatsächlich Analysten-Stunden einspart oder lediglich dieselben manuellen Schritte digitalisiert.
BitSight
BitSight liefert kontinuierliche, außenorientierte Sicherheitsbewertungen für Ihre eigene Organisation und Ihr Lieferantenportfolio. Finanzunternehmen nutzen es als kontinuierliche Monitoring-Ebene, die FFIEC-Lieferantenmanagement-Programme speist und Sicherheitslagebewertungen auf Vorstandsebene ermöglicht, ohne die Kooperation von Lieferanten zu erfordern. Die Integration mit Tenable und Qualys bedeutet, dass interne Schwachstellendaten mit externen Bewertungen korreliert werden können, um ein vollständigeres Risikobild zu erhalten.
Eignung für die Finanzbranche:
- Kontinuierliche Sicherheitsbewertungen ausgerichtet auf FFIEC-Anforderungen zum Lieferantenmanagement
- Angriffsflächen-Management zur Identifizierung exponierter Assets
- Bewertung finanzieller Risikoexposition für das CFO-Reporting
- Integration mit Splunk, ServiceNow, Tenable und Qualys
- Schnellste Time-to-Value auf dieser Liste: Tage bis Wochen vom Vertragsabschluss bis zum Live-Dashboard
Cynomi
Cynomi ist eine vCISO-Plattform, die für kleinere Finanzunternehmen, Gemeinschaftsbanken und Kreditgenossenschaften ohne hauptamtlichen CISO konzipiert wurde. Sie automatisiert die Gap-Analyse gegenüber NIST CSF, CIS Controls und SOC 2, erstellt vorstandsgerechte Risikoberichte und unterstützt den schlanken, wiederholbaren Bewertungszyklus, den eine Teilzeit- oder ausgelagerte Sicherheitsfunktion benötigt. G2-Reviewer heben die Geschwindigkeit der Berichtserstellung und die Klarheit der Priorisierungsausgabe hervor.
Eignung für die Finanzbranche:
- NIST CSF- und CIS Controls-Gap-Analyse mit vorstandsgerechter Ausgabe
- Konzipiert für vCISO- oder ausgelagerte Sicherheitsfunktions-Workflows
- Schlanke API-basierte Integrationen geeignet für kleinere Technologie-Stacks
- Typischer Käufer: IT-Leiter oder ausgelagerter vCISO bei einer Gemeinschaftsbank oder Kreditgenossenschaft mit unter 200 Mitarbeitenden
RiskWatch
RiskWatch richtet sich an Gemeinschaftsbanken, Kreditgenossenschaften und kleinere Finanzinstitute, die eine strukturierte, prüfungsfähige Bewertung ohne Enterprise-Komplexität benötigen. Die Ausrichtung auf das FFIEC Cybersecurity Assessment Tool (CAT) und die NCUA machen es zu einer natürlichen Wahl für Institute, die sich auf behördliche Prüfungen vorbereiten. Der Wechsel zu einer Framework-konformen Plattform wie RiskWatch kann die Diagnosefragen von über 400 auf etwa 208–318 reduzieren, je nach Stufe, was den operativen Aufwand für die Prüfungsvorbereitung erheblich senkt.
Eignung für die Finanzbranche:
- FFIEC CAT- und NCUA-konforme Bewertungs-Workflows
- Gestufter Bewertungsansatz reduziert den Aufwand für die Prüfungsvorbereitung
- Lieferantenmanagement-Modul für grundlegendes Drittanbieterrisiko
- Typischer Käufer: IT-Beauftragter oder Compliance Manager bei einer Gemeinschaftsbank oder Kreditgenossenschaft
Wie wählen Sie die richtige Plattform für Ihr Unternehmen?
Das wichtigste Auswahlkriterium ist die Passgenauigkeit zum primären Risiko-Workflow Ihres Unternehmens: Wenn Ihr Vorstand eine finanzielle Quantifizierung von Cyber-Risiken fordert, ist CRQ-Fähigkeit unverhandelbar; wenn Aufsichtsbehörden nach Lieferantenkonzentration fragen, ist TPRM-Tiefe wichtiger als alles andere.
Bewertungs-Checkliste
- Schwachstellenintegration: Verarbeitet die Plattform Feeds von Tenable, Qualys oder Nessus und wendet CVSS- und EPSS-Bewertungen zur Priorisierung von Maßnahmen an? Bestätigen Sie, dass die Integration bidirektional ist.
- Nachweisautomatisierung: — Kann die Plattform Prüfungsnachweise automatisch sammeln und für Prüferanfragen paketieren? Fordern Sie eine Demo mit einer Beispiel-Informationsanforderung der FDIC oder OCC.
PoC-Erfolgskriterien
Führen Sie einen Mindest-30-Tage-PoC mit echten Daten durch. Der PoC sollte Folgendes validieren:
- Datenerfassung aus mindestens einem Schwachstellenscanner und einer SIEM-Quelle
- Vollständige End-to-End-Nachweiserfassung für eine Beispiel-Prüfungsanforderung (Abruf, Paketierung, Export)
- CRQ-Ausgabe unter Verwendung der tatsächlichen Finanzparameter Ihres Unternehmens
- Regulatorischer Berichtsexport in einem Format, das Ihr Compliance-Team ohne Neuformatierung verwenden kann
- Benutzerrollen-Mapping, das Ihrem Organigramm entspricht (CISO, Risikoanalyst, Revisor, Vorstandsmitglied)
- Integrationsgeschwindigkeit: Zeit von der Konnektorkonfiguration bis zu Live-Daten im Dashboard
- Laufzeitvalidierung mindestens eines Schwachstellenbefunds, um zu bestätigen, dass die Plattform Falsch-Positiv-Meldungen reduziert, bevor diese an die Maßnahmenbearbeitung weitergeleitet werden
Beschaffungs-Checkliste und Zeitschätzungen
- Mittleres Marktsegment (500–5.000 Mitarbeitende): Kalkulieren Sie 6–12 Wochen für SaaS-native Plattformen (LogicManager, AuditBoard, BitSight); länger für Plattformen mit erheblichem Konfigurationsaufwand (RSA Archer, MetricStream)
- Enterprise-Unternehmen (5.000+): Kalkulieren Sie 4–9 Monate für die vollständige Bereitstellung, einschließlich Integrationstests, Datenmigration und Benutzerschulung
- Klären Sie Datenspeicherort und Cloud-Anbieter (AWS, Azure, GCP) vor der Vertragsunterzeichnung
- Fordern Sie ein vertragliches SLA für regulatorische Vorlagenaktualisierungen bei neuen FFIEC- oder GLBA-Leitlinien
- Nehmen Sie eine PoC-Klausel in den Vertrag auf, die einen Rücktritt ermöglicht, wenn Integrationsschrittpunkte nicht innerhalb von 60 Tagen erreicht werden
Warnsignale, auf die Sie achten sollten
- Keine vorgefertigten FFIEC- oder GLBA-Vorlagen (bedeutet, Sie bauen auf eigene Kosten von Grund auf neu)
- Intransparente Risikobewertung ohne Methodikdokumentation
- Keine native SIEM- oder Schwachstellenscanner-Integration (API-basierte Workarounds erhöhen den Wartungsaufwand)
- Nachweisexport ausschließlich als PDF (Prüfer erwarten zunehmend strukturierte Daten)
- Der Anbieter kann keine Referenzkunden aus der Finanzbranche benennen, die bereit sind, namentlich Auskunft zu geben
Wann sollten Sie stattdessen Aladdin, MSCI RiskManager oder Bloomberg MARS verwenden?
BlackRock Aladdin, MSCI RiskManager und Bloomberg MARS sind keine Plattformen für Sicherheits-Risikobewertungen. Es handelt sich um institutionelle Marktrisiko- und Kreditrisiksysteme, und ihre Gleichsetzung mit GRC-Tools ist einer der häufigsten Abgrenzungsfehler, den Sicherheitsteams in der Finanzbranche machen.
MSCI RiskManager aggregiert Daten über ein sehr großes Wertpapieruniversum und zahlreiche qualitätskontrollierte Risikofaktoren und unterstützt VaR-Berechnungen, Stresstests und Multi-Asset-Szenarioanalysen. Bloomberg MARS liefert konsistente, konsolidierte Risikoergebnisse über Aktien, FX, Anleihen und Derivate hinweg und wird von Front-Office-, Risiko- und Collateral-Teams genutzt. BlackRock Aladdin erfüllt eine ähnliche Funktion für große Vermögensverwalter und integriert Portfolioanalytik mit Risikofaktormodellierung.
Diese Systeme beantworten die Frage: Wie hoch ist die finanzielle Exposition unseres Portfolios gegenüber einem bestimmten Marktszenario? Plattformen für Sicherheits-Risikobewertungen beantworten eine andere Frage: Wie wirksam sind unsere Kontrollen, und wie hoch ist das verbleibende Cyber- oder operationelle Restrisiko für unser Unternehmen?
Finanzteams benötigen beides, wenn:
- Die finanziellen Auswirkungen eines Cyber-Vorfalls auf Portfoliobewertungen modelliert werden sollen (z. B. ein Ransomware-Angriff, der den Handelsbetrieb unterbricht)
- Bewertet werden soll, wie der Ausfall eines kritischen Lieferanten sowohl die operative Kontinuität als auch die Vermögenspositionen beeinflusst
- Restrisiko-Cyber-Scores aus einer GRC-Plattform in ein CRO-Dashboard neben dem Markt-VaR eingespeist werden sollen
- Vorstandsberichte erstellt werden sollen, die operationelle Risiken (aus GRC) mit Marktrisiken (aus Aladdin/MSCI/MARS) unter einem einheitlichen Risikoappetit-Framework integrieren
- Die Anforderungen an die FDIC-Berichterstattung zur Cybersicherheitsresilienz erfüllt werden sollen, die sowohl operationelle als auch Marktrisikodimensionen umfassen
Der Integrationsworkflow verläuft typischerweise von der Sicherheitsbewertungsplattform ausgehend: Kontrollwirksamkeits-Scores und Restrisiko-Cyber-Bewertungen aus Ihrem GRC-Tool fließen in das CRO-Dashboard ein, wo sie neben Marktrisikokennzahlen aus Aladdin oder MSCI stehen. Die Teams, die diese Integration verantworten müssen, sind CISO, CRO und Treasury, wobei die CRO-Funktion als natürliche Brücke zwischen den beiden Datenströmen dient.
Für Hintergrundinformationen dazu, wie sich Impact-Investing-Risiken von traditionellen Marktrisiken unterscheiden, lohnt sich die Analyse des Verdant Institute als Begleitlektüre zur GRC-Anbieterevaluierung, insbesondere wenn Ihr Unternehmen ESG-gebundene Portfolios verwaltet, bei denen nichtfinanzielle Risikofaktoren mit der Sicherheitslage überschneiden.
Wie wurden diese Plattformen bewertet?
Die Shortlist wurde aus vier Quellentypen zusammengestellt: Analystenplatzierungen (Gartner Magic Quadrant für IT Risk Management, Forrester Wave für GRC, Chartis RiskTech100), Anbieterdokumentation und Produktdemonstrationen, Referenzkunden aus der Finanzbranche sowie Integrationsverifizierung gegenüber gängigen Finanztechnologie-Stacks (Splunk, Tenable, ServiceNow, Qualys).
Bewertungsgewichtung
| Kriterium | Gewichtung | Was bewertet wurde |
|---|---|---|
| Finanzbrancheneignung (Vorlagen, regulatorische Ausrichtung) | 30% | Vorgefertigte FFIEC-, GLBA-, SOX-, PCI-Inhalte; prüfungsfähige Nachweispakete |
| CRQ und CFO-gerechtes Reporting | — | Modellierung finanzieller Auswirkungen, Dashboards auf Vorstandsebene, Risikoausgabe in Geldbeträgen |
| Integrationen (SIEM, Schwachstellenscanner, CMDB, Ticketing) | — | Native Konnektoren, API-Qualität, bidirektionaler Datenfluss |
| Sicherheitszertifizierungen und Compliance | 10% | SOC 2 Typ II, ISO 27001, Datenspeicherort-Optionen |
| Skalierbarkeit und Leistung | 10% | Multi-Entitäts-Unterstützung, Leistung unter Enterprise-Datenvolumen |
| Referenzkunden aus der Finanzbranche | 10% | Namentlich genannte Implementierungen in der Finanzbranche, Fallstudien, prüfungsbezogene Nachweise |
Quellentypen und Validierungshinweise
- Analystenberichte: Gartner-, Forrester- und Chartis-Platzierungen wurden zur Validierung der Marktposition und der Verbreitung in der Finanzbranche herangezogen; Leader-Platzierungen in finanznahen Kategorien wurden positiv gewichtet.
- Anbieterdokumentation: Vorgefertigte Vorlagenbibliotheken, Integrationskonnektorlisten und SOC-2-Zertifizierungsstatus wurden anhand von vom Anbieter veröffentlichten Materialien verifiziert.
- Referenzkunden aus der Finanzbranche: Wo Anbieter namentlich genannte Fallstudien oder Referenzkunden aus der Finanzbranche vorlegten, wurden diese in die Bewertung der Finanzbrancheneignung einbezogen.
- Integrationsprüfungen: SIEM- und Schwachstellenscanner-Integration wurde anhand der Konnektordokumentation der Anbieter verifiziert; bidirektionaler API-Support wurde als positives Signal gewertet.
GRC-Plattformen, die vorgefertigte regulatorische Kontrollbibliotheken für Finanzdienstleistungen enthalten, erzielten bei der Finanzbrancheneignung durchgehend höhere Scores, da das Aufbauen dieser Bibliotheken von Grund auf Implementierungszeiten um Monate verlängert.
Einschränkung: Diese Bewertung ersetzt kein formelles RFP oder keinen PoC. Preisgestaltung, Vertragsbedingungen und Integrationsleistung in Ihrer spezifischen Umgebung erfordern eine direkte Anbieterbeteiligung und rechtliche Prüfung vor dem Kauf.
Wichtigste Erkenntnisse
Die effektivste Strategie zur Sicherheits-Risikobewertung für Finanzunternehmen kombiniert eine GRC-Plattform, die auf FFIEC und GLBA ausgerichtet ist, mit CRQ-Fähigkeit für das CFO-Reporting und kontinuierlichem Monitoring für Lieferanten- und Angriffsflächen-Abdeckung.
| Punkt | Details |
|---|---|
| Plattform auf primären Anwendungsfall abstimmen | Wählen Sie CRQ-fähige Plattformen (MetricStream, RSA Archer) für die Quantifizierung auf Vorstandsebene; TPRM-Marktführer (OneTrust, ProcessUnity) für Lieferantenabdeckung. |
| Vorgefertigte Finanzbranchenvorlagen fordern | Plattformen ohne FFIEC-, GLBA- oder SOX-Vorlagen erhöhen den Build-Aufwand um Monate und das Risiko mangelnder Prüfungsfähigkeit. |
| 30-Tage-PoC mit echten Daten durchführen | Nachweisautomatisierung, SIEM-Integration und CRQ-Ausgabe vor der Entscheidung validieren; eine PoC-Klausel im Vertrag sichert Ihre Ausstiegsoption. |
| Marktrisiko von Sicherheitsrisiko trennen | Aladdin, MSCI RiskManager und Bloomberg MARS dienen der Portfolioanalytik; Ihre GRC-Plattform speist operationelle und Cyber-Risiken in dasselbe CRO-Dashboard ein. |
| Ismscalculator beschleunigt die RFP-Abgrenzung | Nutzen Sie die 14-Domänen-Reifegradbewertung und den Readiness-Check von Ismscalculator, um Kontrolllücken und Nachweisanforderungen vor der Ausschreibung zu definieren. |
Nächste Schritte:
- Erstellen Sie eine Shortlist von 2–3 Plattformen aus diesem Artikel und führen Sie einen fokussierten 30-Tage-PoC mit Ihren tatsächlichen SIEM- und Schwachstellenscanner-Daten durch. Angestrebtes Go-Live: innerhalb von 12 Wochen für das mittlere Marktsegment, 9 Monate für Enterprise.
- Validieren Sie Ihre Shortlist mit Ihren internen Revisions- und Compliance-Teams vor der Anbieterauswahl; deren Nachweisanforderungen sollten die endgültige Entscheidung treiben, nicht allein die Integrationspräferenzen des CISO.
Was Finanzunternehmen bei der Auswahl dieser Plattformen regelmäßig falsch machen
Der größte Fehler, den Finanzunternehmen machen, ist die Plattformauswahl auf Basis der Analystenquadranten-Position statt der Passgenauigkeit zum spezifischen regulatorischen Prüfungsworkflow. Eine Gartner-Leader-Platzierung bedeutet, dass der Anbieter eine breite Marktakzeptanz hat. Sie bedeutet nicht, dass die Plattform mit FFIEC-CAT-Vorlagen ausgeliefert wird, prüfungsfähige Nachweispakete erstellt oder ohne ein sechsmonatiges Professional-Services-Engagement in Ihre bestehende Splunk-Umgebung integriert werden kann.
Unternehmen, die dies richtig machen, beginnen bei der Prüfungsnachweisanforderung und arbeiten rückwärts. Was fragt Ihr OCC- oder FDIC-Prüfer tatsächlich an? In welchem Format erwartet er die Unterlagen? Welche Kontrollen benötigen kontinuierliche Monitoring-Nachweise im Gegensatz zu Stichtagstests? Diese Fragen sollten Ihr PoC-Design leiten, nicht das Demo-Skript des Anbieters.
Es gibt auch eine anhaltende Tendenz, die Integrationskomplexität zu unterschätzen. Eine Plattform, die auf dem Papier gut abschneidet, aber eine benutzerdefinierte Middleware-Schicht benötigt, um Ihren Tenable-Feed zu verarbeiten, wird mehr Wartungskosten verursachen, als die Lizenzeinsparungen rechtfertigen. GRC-Implementierungen in der Finanzbranche, die Risiko als lebendige operative Disziplin und nicht als periodische Bewertung behandeln, übertreffen konsequent solche, die die Plattform als Compliance-Pflichtübung betrachten.
Profi-Tipp: Bringen Sie Ihren internen Revisionsleiter und Ihren anspruchsvollsten prüfungsorientierten Compliance-Analysten in jede Anbieterdemo. Wenn sie innerhalb von fünf Minuten nach der Plattformnutzung die benötigten Nachweise nicht finden können, wird die Implementierung unabhängig von den Versprechungen des Anbieters schwierig sein.
Die Ausrichtung der Stakeholder ist wichtiger als die meisten Käufer erwarten. CISO, CRO und Head of Internal Audit haben oft unterschiedliche primäre Anforderungen an dieselbe Plattform. Alle drei während der Anbieterevaluierung an einen Tisch zu bringen – nicht nur das Sicherheitsteam – ist das, was eine erfolgreiche Implementierung von einer Plattform trennt, die nach 18 Monaten aufgegeben wird.
ISO 27001-Readiness-Planung gibt Finanzteams einen schärferen RFP, bevor sie überhaupt mit einem Anbieter sprechen
Finanzteams, die einen GRC-Anbieter-RFP-Prozess ohne ein klares Bild ihrer aktuellen Kontrolllücken und Nachweisanforderungen beginnen, verbringen die ersten drei Monate der Implementierung konsequent mit dem Scoping-Aufwand, den sie hätten vor Vertragsunterzeichnung erledigen sollen. Das ist kostspielig und verzögert den prüfungsfähigen Mehrwert, den die Plattform liefern sollte.

Die ISO 27001-Readiness-Bewertung von Ismscalculator kartiert den Reifegrad Ihrer Organisation über alle vier Kontrollbereiche von ISO/IEC 27001:2022, erstellt eine Gap-Analyse mit Modellreferenzvergleichen und generiert einen anpassbaren Gantt-Zeitplan für Implementierungsphasen. Für Finanzteams, die einen GRC-Plattform-RFP vorbereiten, liefert diese Ausgabe direkte Informationen darüber, welche Kontrolldomänen am meisten Unterstützung durch Nachweisautomatisierung benötigen, welche Framework-Vorlagen unverzichtbar sind und wie ein realistischer Implementierungszeitplan für die Größe und den Reifegrad Ihres Unternehmens aussieht.
Der kostenlose 2-Minuten-Readiness-Check liefert Ihnen in unter fünf Minuten einen Basislage-Score, ohne dass ein Anbietergespräch erforderlich ist. Wenn Sie nach der Bewertung Implementierungsunterstützung benötigen, verbindet Sie der Berater-Finder von Ismscalculator mit unabhängigen ISO 27001-Implementierern und Leitenden Auditoren, die auf Finanzdienstleistungen spezialisiert sind. Beginnen Sie mit dem Readiness-Check vor Ihrer nächsten Anbieterdemo, und Sie werden in dieses Gespräch mit dem genauen Wissen darüber eintreten, welche Lücken die Plattform schließen muss.
Nützliche Quellen für weitere Recherchen und RFP-Validierung
- FDIC — Evolution der IT-Prüfungen bei Banken: Wesentliche Hintergrundinformationen darüber, wie FDIC-Prüfer IT- und Cybersicherheitsrisiken bewerten; nutzen Sie dies, um Ihre Nachweisanforderungen an die Prüfererwartungen anzupassen.
- NIST SP 800-30 Rev. 1 — Leitfaden zur Durchführung von Risikobewertungen: Die grundlegende NIST-Methodik für Risikobewertungen; als Framework-Ausrichtungsreferenz bei der Bewertung von Anbieterbewertungsmethoden verwenden.
- Bloomberg MARS — Multi-Asset-Risiksystem: Bloombergs Produktseite für MARS; nutzen Sie sie, um den Umfang institutioneller Marktrisiko-Analytik zu verstehen und wo er sich von Sicherheits-GRC-Plattformen unterscheidet.
- Ismscalculator — Datensicherheitskontrollen für Finanzunternehmen: Leitfaden 2026: Martins finanzbranchenspezifischer Leitfaden zu Datensicherheitskontrollen und ISO 27001-Ausrichtung; nutzen Sie ihn beim Mapping von GRC-Plattformanforderungen auf ISO-Kontrolldomänen.
- Ismscalculator — US-amerikanische Standards für Finanzdatensicherheit im Vergleich: Vergleichende Analyse von FFIEC, GLBA, SOX und NYDFS; nutzen Sie diese beim Aufbau des Abschnitts zu regulatorischen Vorlagengeständnissen in Ihrem RFP.
- Ismscalculator — ISO 27001-Prüfungsvorbereitung für Finanzunternehmen: Praktische Leitlinien zur Prüfungsvorbereitung; nutzen Sie diese zur Definition von Nachweisautomatisierungsanforderungen vor der Anbieterevaluierung.
Empfohlen
- Datensicherheitskontrollen für Finanzunternehmen: Leitfaden 2026 | ISMS Calculator
- Cloud-Risikomanagement im Finanz-ISMS: Leitfaden 2026 | ISMS Calculator
- US-amerikanische Standards für Finanzdatensicherheit im Vergleich: Leitfaden 2026 | ISMS Calculator
- ISMS für den Schutz von Finanzdaten aufbauen: Leitfaden 2026 | ISMS Calculator