Cuando las personas buscan "sistemas de gestión de continuidad de negocio" en el contexto del cumplimiento normativo en seguridad de la información, generalmente se refieren a un SGSI, un Sistema de Gestión de Seguridad de la Información construido según la norma ISO 27001. Esto no es un SGCN ni una planificación de recuperación ante desastres según ISO 22301. Es el marco de políticas, evaluaciones de riesgos y controles que permite certificar a su organización y mantener los datos de los clientes bien protegidos.
La conclusión en materia de planificación: las organizaciones pequeñas suelen invertir entre 30.000 y 60.000 dólares en el primer año, las medianas entre 55.000 y 150.000 dólares, y las grandes empresas con múltiples ubicaciones o datos regulados superan con frecuencia los 150.000 dólares. Las cifras reales varían considerablemente en función del alcance y del uso de consultores. Su próximo paso es sencillo.
- Realice una evaluación de preparación gratuita para conocer la situación de su organización antes de comprometer presupuesto
- O genere una estimación ajustada a su número real de empleados, sector y nivel de madurez
Conclusiones clave
Un presupuesto sólido para ISO 27001 parte de definir el alcance, separar los costes iniciales de los continuos y aplicar bandas de fiabilidad en lugar de una cifra única estimada.
| Punto | Detalles |
|---|---|
| SGSI significa ISO 27001 aquí | Esta guía cubre los sistemas de gestión de seguridad de la información, no la planificación de continuidad según SGCN/ISO 22301. |
| Los costes del primer año varían ampliamente | Las organizaciones pequeñas gastan entre 30.000 y 60.000 dólares; las medianas entre 55.000 y 150.000; las grandes frecuentemente superan los 150.000. |
| El gasto en consultoría es la palanca más importante | Los consultores especializados suelen cobrar entre 15.000 y 35.000 dólares por implementaciones para pymes. |
| El plazo oscila entre 3 y 18 meses | El trabajo de implementación, no los días de auditoría, determina la rapidez de la certificación. |
| Las pruebas demuestran que los controles funcionan | Los ejercicios de mesa, las revisiones de accesos y las pruebas de copias de seguridad generan las evidencias que esperan los auditores. |
| Obtenga una cifra personalizada | La Calculadora de SGSI convierte los rangos publicados en una estimación específica para su alcance y nivel de madurez. |
Índice de contenidos
- Qué impulsa realmente el coste y el esfuerzo de un SGSI
- Rangos reales de coste y plazos para ISO 27001
- Lista de verificación presupuestaria paso a paso que puede utilizar de inmediato
- Cómo elegir su enfoque de implementación
- Cómo obtener una cifra que pueda defender
- Componentes clave y estructura de un Sistema de Gestión de Continuidad de Negocio
- Requisitos regulatorios y de cumplimiento vinculados a su SGSI
- Riesgos y amenazas habituales que un SGSI está diseñado para abordar
- Pasos para construir y mantener su SGSI a lo largo del tiempo
- Integración de su SGSI con una gestión de riesgos más amplia
- Pruebas y ejercitación de los controles de su SGSI
- Lo que la experiencia enseña sobre la presupuestación de un SGSI
- Convierta estos rangos en su cifra real
- Preguntas frecuentes
- Fuentes
Qué impulsa realmente el coste y el esfuerzo de un SGSI
Su presupuesto no paga un certificado. Paga el alcance, la documentación y las evidencias.
El alcance es el multiplicador. Cada oficina adicional, unidad de negocio o entorno en la nube que incorpore al perímetro de su SGSI suma días de auditoría y horas de entrevistas internas. Una empresa SaaS de un único emplazamiento con 30 empleados no se parece en nada, sobre el papel, a un fabricante con presencia en tres países, aunque la norma los trata de la misma manera: de forma completa.
Entregables principales que está financiando:
- Una evaluación de riesgos formal que cubra activos, amenazas y planes de tratamiento
- La Declaración de Aplicabilidad, que mapea cuáles de los 93 controles del Anexo A son aplicables y por qué
- Documentación de políticas sobre control de accesos, respuesta a incidentes y gestión de proveedores
- Ciclos de auditoría interna previos a la auditoría de certificación externa
- Recopilación de evidencias: registros, tickets, registros de formación, revisiones de accesos
Los controles técnicos, como la autenticación multifactor, el registro centralizado y la detección en endpoints, añaden costes de licencias. Los controles organizativos, como conseguir que RRHH realice efectivamente las verificaciones de antecedentes o que ingeniería documente la gestión de cambios, añaden tiempo en lugar de dinero. Ambos aparecen en su presupuesto en algún momento.
Rangos reales de coste y plazos para ISO 27001
Los costes de certificación del primer año oscilan habitualmente entre unos 30.000 y 400.000 dólares, siendo el tamaño de la empresa, la madurez en seguridad y la dependencia de consultores los factores que explican casi toda esa dispersión, según un reciente análisis detallado de costes. La tarifa de la auditoría de certificación en sí representa una pequeña parte del total. La mayor parte del dinero va a consultores, herramientas y trabajo interno que nunca aparece en una factura.
La palanca más importante de su presupuesto es el gasto en consultoría. Los consultores especializados suelen cobrar entre 15.000 y 35.000 dólares por implementaciones para organizaciones pequeñas y medianas, mientras que las grandes firmas de consultoría parten de cifras considerablemente más altas. Un responsable de seguridad interno competente puede reducir esa cifra de forma significativa, pero solo si dispone del ancho de banda necesario para gestionar el proyecto además de sus responsabilidades habituales, lo cual rara vez es realista.
Los costes continuos no se detienen con la certificación. El mantenimiento anual, que incluye las auditorías de seguimiento, las renovaciones de herramientas GRC y el trabajo interno, suele oscilar entre 20.000 y 70.000 dólares en función del tamaño y del grado de automatización del proceso.
Los plazos siguen una lógica similar. La mayoría de las organizaciones completan la certificación en 6 a 12 meses, con empresas pequeñas y maduras que avanzan rápidamente terminando en 3 meses y grandes empresas multirregionales que se extienden hasta los 18. Este es el detalle que mucha gente pasa por alto: la auditoría en sí dura días. El período de implementación, en el que se operan los controles el tiempo suficiente para generar evidencias reales, es lo que determina todo el calendario. No se puede acortar un registro de revisión de accesos de 90 días contratando un consultor más caro.
Lista de verificación presupuestaria paso a paso que puede utilizar de inmediato
Convertir un rango publicado amplio en una cifra defendible requiere cuatro pasos y una comprobación de honestidad.
- Defina el alcance y los datos de partida. Cuente los sistemas en alcance, el número de personas que el SGSI afecta y su madurez actual (¿ya cuenta con una política de control de accesos o parte de cero?).
- Estime los costes de preparación. Esto incluye el análisis de brechas, la redacción de políticas y la formación del personal, ya sea realizado internamente o por un consultor.
- Estime los costes de certificación. Tarifas de las auditorías de Fase 1 y Fase 2, desplazamiento del auditor si procede, suscripciones a herramientas GRC y cualquier coste de pruebas de penetración o de proveedores.
- Estime el trabajo interno y añada contingencia. Convierta las horas proyectadas en tarifas totales y añada entre un 10 y un 20 % de contingencia para imprevistos de alcance.
Un método presupuestario que separa los costes iniciales de implementación de los costes operativos continuos y aplica bandas de fiabilidad basadas en la calidad de los datos produce cifras mucho más defendibles que una estimación única, según la metodología de presupuestación de 27001Academy.
| Calidad de los datos | Banda de fiabilidad |
|---|---|
| Solo valores de referencia del modelo aproximado | -25 % a +60 % |
| Presupuestos de proveedores obtenidos, alcance redactado | -15 % a +25 % |
| Contratos firmados, alcance cerrado | -5 % a +10 % |
Cuanto más precisos sean sus datos, más estrecha será su banda. No es un tópico, es aritmética: estimar a ciegas amplía la varianza; la especificidad la reduce.
Cómo elegir su enfoque de implementación
Existen tres vías, y elegir la equivocada desperdicia meses.
- Hacerlo internamente. Funciona cuando ya dispone de un empleado con mentalidad de seguridad que puede dedicar entre 15 y 20 horas semanales y trabaja en un entorno relativamente sencillo de un único emplazamiento. Es la opción más económica sobre el papel, pero la más lenta, y el riesgo de omitir un control o malinterpretar la intención del Anexo A es real.
- Contratar un consultor o un servicio gestionado. Es el camino habitual para quienes se certifican por primera vez. Se pagan entre 15.000 y 35.000 dólares por una implementación guiada y, a cambio, se obtiene a alguien que ha participado en docenas de auditorías y sabe qué atajos realmente se sostienen. El gasto en consultoría es sistemáticamente la partida variable más grande de todo el presupuesto, según los datos de análisis de costes.
- Autogestión con automatización selectiva. Las plataformas que automatizan la recopilación de evidencias y el seguimiento de políticas reducen el mantenimiento continuo de aproximadamente 550-600 horas anuales a unas 75 horas al año en entregas gestionadas, según la investigación sobre plazos. Aún se requieren decisiones de criterio sobre el alcance y el tratamiento de riesgos, pero el trabajo manual se reduce drásticamente.
Consejo profesional: Si es su primera certificación, presupueste al menos apoyo para la preparación de la auditoría aunque realice la mayor parte del trabajo internamente. Los auditores rechazan las Declaraciones de Aplicabilidad con más frecuencia que los controles técnicos, y una segunda revisión con ojos expertos detecta ese problema antes de que le cueste un ciclo de auditoría fallido.
Cómo obtener una cifra que pueda defender
Los rangos publicados son un punto de partida, no un presupuesto. Para convertirlos en una cifra que su director financiero apruebe, necesita datos específicos de su organización: número de empleados, sector, madurez actual de los controles y plazo objetivo.
La Calculadora de SGSI está diseñada precisamente para cubrir esa brecha. Genera una estimación en tiempo real adaptada al tamaño de su empresa, sector y madurez en seguridad, respaldada por comparaciones con valores de referencia del modelo para que pueda ver si su gasto proyectado está por encima o por debajo de la valor de referencia del modelo. Datos de entrada clave que mejoran la precisión:
- Una evaluación de madurez en los cuatro temas de control de ISO/IEC 27001:2022
- Cobertura actual de controles (qué está ya implantado frente a qué hay que construir)
- Plazo objetivo de certificación y capacidad del equipo interno
Ejecutar los números también le proporciona un diagrama de Gantt personalizable que mapea las fases de implementación, de modo que el plazo y el presupuesto permanecen vinculados en lugar de vivir en hojas de cálculo separadas. Antes de comprometer un presupuesto real, realice la evaluación de preparación gratuita de 2 minutos para obtener una puntuación de madurez de referencia y ver aproximadamente dónde se sitúa su organización.
Componentes clave y estructura de un Sistema de Gestión de Continuidad de Negocio
Un SGSI según ISO 27001 se construye sobre un puñado de pilares estructurales, y comprenderlos le indica adónde va realmente su presupuesto. La declaración de contexto y alcance define los límites organizativos, el elemento que, como se ha explicado anteriormente, impulsa la mayor parte de la variación de costes. La metodología de evaluación de riesgos documenta cómo se identifican, valoran y tratan los riesgos de seguridad de la información, alimentando directamente la Declaración de Aplicabilidad.
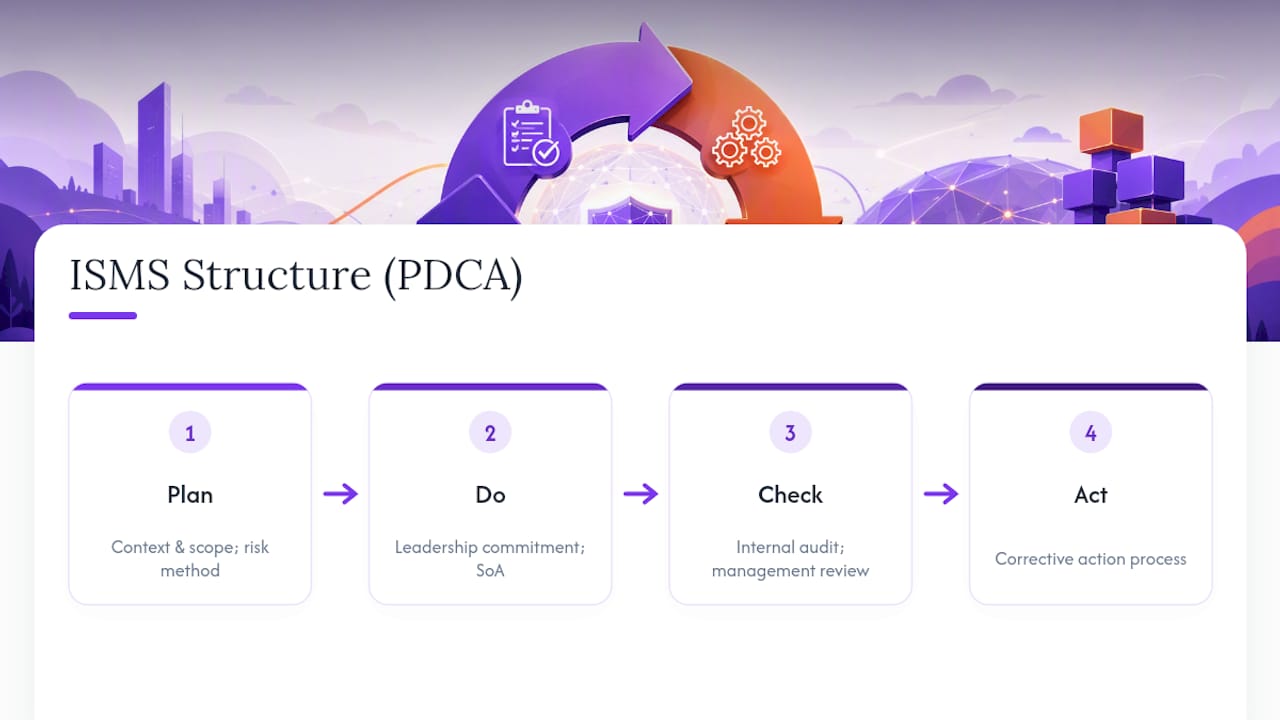
El compromiso de la dirección es un requisito formal, no un mero trámite. La cláusula 5 de la norma exige una revisión documentada por la dirección, lo que significa que los ejecutivos aprueban los objetivos de seguridad y la asignación de recursos, y los auditores comprueban específicamente este rastro documental.
La Declaración de Aplicabilidad (DA) vincula cada control aplicable del Anexo A a una justificación y un estado de implementación. Es el documento al que los auditores hacen referencia con mayor frecuencia y, a la vez, el entregable más subestimado en los presupuestos de primera certificación.
Como soporte de todo lo anterior: un programa de auditoría interna, un proceso de acciones correctivas cuando los controles fallan, y un ciclo de revisión por la dirección, normalmente trimestral o semestral, en el que la dirección evalúa si el sistema en su conjunto sigue funcionando. En conjunto, estas piezas forman lo que los auditores denominan el ciclo Planificar-Hacer-Verificar-Actuar, el esqueleto estructural que comparten todos los SGSI certificados, independientemente del sector o el tamaño.
Requisitos regulatorios y de cumplimiento vinculados a su SGSI
ISO 27001 es en sí misma una norma voluntaria, pero muy pocas organizaciones buscan la certificación sin una presión externa que las impulse hacia ella. Los clientes empresariales la exigen cada vez más como condición contractual antes de firmar. Las aseguradoras de ciberseguridad solicitan evidencias de un programa formal de seguridad antes de ofrecer primas favorables. Y en sectores regulados, como la sanidad, las finanzas o la contratación pública, ISO 27001 suele coexistir con marcos sectoriales específicos como HIPAA, GLBA o FedRAMP en lugar de reemplazarlos.
Esa superposición importa para la presupuestación. Si su organización ya mantiene evidencias para SOC 2 o controles PCI DSS, espere solapamientos significativos, aunque no una duplicación total. El registro de control de accesos que satisface PCI DSS generalmente satisface el control 8.15 del Anexo A, pero el formato de documentación y la cadencia de revisión que esperan los auditores pueden diferir lo suficiente como para requerir trabajo adicional.
La normativa de protección de datos añade otra capa. Las organizaciones que tratan datos personales bajo marcos como el CCPA u otras regulaciones sectoriales estadounidenses suelen descubrir que los controles de evaluación de riesgos y tratamiento de datos de ISO 27001 les dan ventaja respecto a esas obligaciones, aunque la certificación por sí sola no garantiza el cumplimiento legal de ninguna norma de privacidad específica. Trate ISO 27001 como la columna vertebral de la seguridad y superponga los requisitos regulatorios específicos, en lugar de asumir que un único certificado cubre todas las obligaciones legales de su organización.
Riesgos y amenazas habituales que un SGSI está diseñado para abordar
El conjunto de controles del Anexo A existe porque determinados fallos se repiten en organizaciones de todos los tamaños. El acceso no autorizado encabeza la lista: el robo de credenciales, las políticas de contraseñas débiles y la ausencia de autenticación multifactor son responsables de una gran parte de las brechas reales, razón por la cual el control de accesos (Anexo A, controles 5.15 a 5.18) recibe tanto peso documental.
El riesgo de terceros y proveedores es la segunda categoría principal. El perímetro de su SGSI rara vez se detiene en sus propios servidores; se extiende a todos los proveedores que acceden a sus datos. Un marco de gestión de proveedores que documente las evaluaciones de riesgo de los proveedores y los requisitos de seguridad contractuales es ya una expectativa estándar, no un extra opcional.
Más allá del acceso y los proveedores, el proceso de tratamiento de riesgos de la norma impulsa a las organizaciones a abordar formalmente las amenazas internas (tanto maliciosas como accidentales), la exposición a malware y ransomware, las deficiencias de seguridad física en oficinas o centros de datos, y la interrupción del negocio por fallos técnicos, desde un bucket en la nube mal configurado hasta un servidor sin parchear. La metodología de evaluación de riesgos no le entrega una lista de amenazas que corregir. Le obliga a identificar cuáles de esas amenazas se aplican realmente a su entorno específico y a demostrar que ha tomado una decisión deliberada sobre cada una: aceptar, mitigar, transferir o evitar.
Pasos para construir y mantener su SGSI a lo largo del tiempo
La certificación es un hito, no una línea de llegada. La fase de construcción suele seguir una secuencia: definición del alcance, análisis de brechas respecto a los controles actuales, evaluación de riesgos, redacción de políticas y procedimientos, implementación de controles, formación del personal, auditoría interna y, finalmente, la propia auditoría de certificación en dos fases.
El mantenimiento es donde las organizaciones o bien protegen su inversión o la dejan deteriorarse. La certificación ISO 27001 funciona con un ciclo de tres años, con auditorías de seguimiento que se realizan normalmente de forma anual para confirmar que el SGSI sigue operando tal como está documentado. Entre auditorías, el trabajo real es continuo: revisar los registros de accesos, actualizar el registro de riesgos cuando nuevos sistemas o proveedores entran en el entorno, ejecutar el programa de auditoría interna y celebrar reuniones de revisión por la dirección que produzcan decisiones documentadas.
Las organizaciones que tienen dificultades en el segundo año casi siempre cometieron el mismo error: trataron el SGSI como un proyecto con fecha de finalización en lugar de como un sistema operativo con un calendario de mantenimiento. La recopilación de evidencias debe ocurrir de forma continua, no a la carrera el mes antes de una auditoría de seguimiento. Automatizar ese rastro de evidencias es precisamente donde las plataformas gestionadas justifican su coste, reduciendo la carga de cientos de horas dispersas a una fracción de ellas cuando el proceso de recopilación funciona continuamente en segundo plano.
Integración de su SGSI con una gestión de riesgos más amplia
Un SGSI raramente opera de forma aislada durante mucho tiempo. La mayoría de las organizaciones medianas y grandes acaban conectándolo a un programa más amplio de gestión de riesgos empresariales (GRE), incorporando los riesgos de seguridad de la información en el mismo registro de riesgos que rastrea la exposición financiera, operativa y reputacional. Esto evita el fallo habitual de que el riesgo de seguridad viva en un silo que los ejecutivos nunca llegan a ver durante la planificación estratégica.
Cuando las organizaciones también gestionan un programa formal de continuidad de negocio o recuperación ante desastres, el punto de integración importa más de lo que la mayoría espera. La evaluación de riesgos del SGSI y la planificación de continuidad deberían referenciar el mismo inventario de activos y la misma lista de procesos críticos. Duplicar ese trabajo en dos equipos separados desperdicia horas y, lo que es peor, crea dos documentos que se contradicen silenciosamente para el segundo ciclo de auditoría.
La integración con la gestión de la calidad es la otra combinación habitual, especialmente para organizaciones ya certificadas según ISO 9001. Dado que ambas normas comparten la misma estructura de alto nivel (contexto, liderazgo, planificación, soporte, operación, evaluación, mejora), un calendario compartido de revisión por la dirección y un equipo de auditoría interna compartido pueden cubrir ambos sistemas sin duplicar la carga de reuniones. Las organizaciones que construyen su SGSI con esta arquitectura compartida desde el primer día, en lugar de añadirla tras la certificación, reportan sistemáticamente menores costes de mantenimiento continuos. Es una decisión de alcance que merece tomarse antes de redactar la primera política, no después de que la segunda auditoría de seguimiento detecte la brecha.
Pruebas y ejercitación de los controles de su SGSI
La documentación sin pruebas es una responsabilidad, no un control. ISO 27001 exige evidencias de que sus medidas de seguridad realmente funcionan, no solo de que existen sobre el papel, y los auditores indagan específicamente esta distinción durante las auditorías de Fase 2.
Las pruebas de respuesta a incidentes suelen consistir en ejercicios de mesa: recorrer con el equipo de respuesta un escenario de brecha simulado para confirmar que los roles, las rutas de escalada y los planes de comunicación se sostienen bajo presión. La mayoría de los programas maduros los realizan al menos anualmente, con mayor frecuencia en organizaciones que gestionan datos sensibles.
Las pruebas de revisión de accesos verifican que los permisos de los usuarios corresponden a sus funciones reales, detectando la deriva habitual por la que los empleados acumulan derechos de acceso a lo largo de cambios de rol sin que nadie revoque los anteriores. Las pruebas de copia de seguridad y recuperación confirman que los procesos de restauración realmente funcionan: un número sorprendente de organizaciones descubre que su proceso de copia de seguridad había estado fallando silenciosamente solo cuando intentan usarlo durante un incidente real.
Las auditorías internas son la versión formal y programada de estas pruebas: muestrean los controles en toda la organización para confirmar que operan según lo documentado antes de que un auditor externo haga lo mismo con consecuencias mucho más graves. Incorporar un calendario de pruebas al SGSI desde el principio, en lugar de apresurarse a demostrar la eficacia de los controles el mes antes de la auditoría, marca la diferencia entre una auditoría de seguimiento fluida y una improvisación que genera sus propios nuevos riesgos.
Lo que la experiencia enseña sobre la presupuestación de un SGSI
La mayoría de los presupuestos de SGSI fracasan por las mismas tres razones: expansión del alcance después de fijar la estimación, subestimación de las horas internas porque se asume que el consultor hace todo el trabajo, y omisión de la contingencia porque la cifra inicial ya parecía incómodamente alta.
El hábito que soluciona la mayor parte de esto: cerrar el alcance y recopilar los datos de partida antes de estimar nada, y luego elaborar dos escenarios en paralelo: uno reducido y otro amplio. Ver ambas cifras una junto a la otra hace que las decisiones de alcance sean concretas en lugar de teóricas.
Convierta estos rangos en su cifra real
Cada rango de esta guía es un punto de partida construido a partir de rangos publicados genéricos. Su organización no es una media. Tiene un número concreto de empleados, una pila tecnológica concreta y un nivel de madurez concreto, y eso es exactamente lo que los rangos publicados genéricos no pueden tener en cuenta.
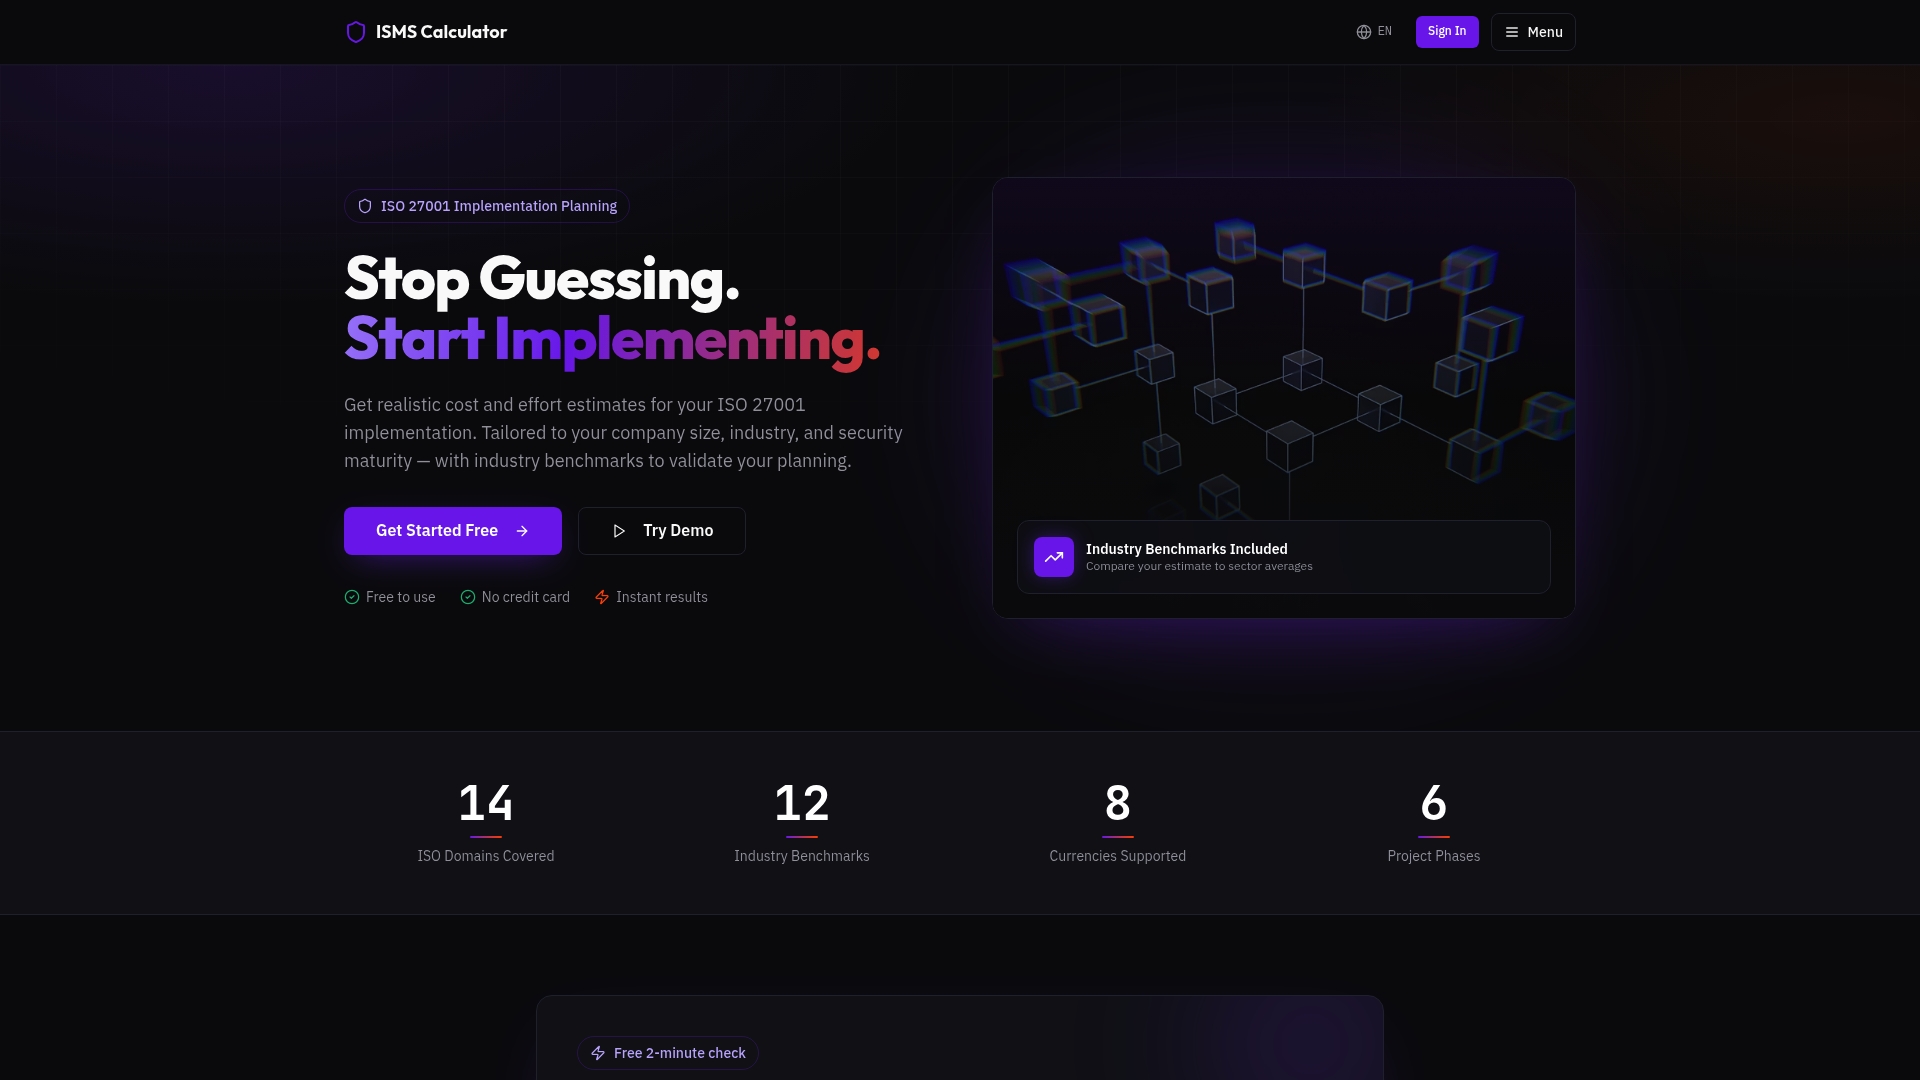
La evaluación de preparación de la Calculadora de SGSI toma los datos específicos de su organización (tamaño, sector, madurez actual, plazo objetivo) y produce una estimación de coste y esfuerzo personalizada en lugar de un rango genérico. Obtiene comparativas de referencia con el modelo, para que sepa de inmediato si su cifra proyectada es razonable o un valor atípico. Guarde varios escenarios en paralelo (alcance reducido frente a alcance amplio, implementación propia frente a implementación asistida por consultor) y exporte los resultados en PDF para llevarlos directamente a su próxima conversación presupuestaria. Si todavía no ha calculado las cifras, comience con la evaluación de preparación gratuita y vea dónde se sitúa realmente su organización antes de comprometer una cifra en una hoja de cálculo.
Preguntas frecuentes
¿"Sistemas de gestión de continuidad de negocio" significa lo mismo que ISO 27001? En el contexto en que la mayoría de los responsables de cumplimiento y gestores de TI buscan esta expresión, sí: se refiere a un sistema de gestión de seguridad de la información construido según la norma ISO 27001, que abarca la evaluación de riesgos, los controles del Anexo A y la certificación, no a un programa separado de SGCN/ISO 22301 de recuperación ante desastres.
¿Cuánto cuesta habitualmente una implementación de SGSI en el primer año? Los costes oscilan habitualmente entre unos 30.000 y 400.000 dólares, con una gran dispersión impulsada principalmente por el tamaño de la empresa, la madurez en seguridad existente y el nivel de apoyo consultor que se utilice.
¿Cuánto tiempo suele tardar la certificación ISO 27001? La mayoría de las organizaciones finalizan en 6 a 12 meses, con un rango realista de 3 a 18 meses en función del alcance y la complejidad organizativa.
¿Qué costes continúan después de la certificación? El mantenimiento anual, incluidas las auditorías de seguimiento, las renovaciones de herramientas y el trabajo interno, suele oscilar entre 20.000 y 70.000 dólares al año, con plataformas automatizadas que reducen sustancialmente las horas internas necesarias.
¿Debería contratar un consultor o intentar implementar ISO 27001 internamente? Las organizaciones pequeñas con un empleado dedicado con mentalidad de seguridad y un alcance sencillo pueden intentarlo internamente, pero la mayoría de quienes se certifican por primera vez se benefician de al menos apoyo para la preparación de la auditoría, ya que la orientación de un consultor suele evitar costosos retrabajos en la Declaración de Aplicabilidad.
Fuentes
- Coste de la certificación ISO 27001: análisis completo para 2026
- ¿Cuánto tiempo lleva la certificación ISO 27001? (2026)
- Cómo presupuestar un proyecto de implementación de ISO 27001 (documento de 27001Academy)