Un SGSI (Sistema de Gestión de la Seguridad de la Información) es el sistema estructurado y basado en riesgos que una organización utiliza para proteger sus activos de información y cumplir los requisitos de ISO/IEC 27001. Si estás planificando la certificación, presupuestando el cumplimiento o simplemente tratando de entender cómo debe ser tu programa de seguridad, esta es la referencia que necesitas.
El resultado práctico: un SGSI bien construido reduce tu exposición a brechas de seguridad, satisface a reguladores y clientes, y te proporciona un registro certificable y auditable de que tus controles realmente funcionan.
- Personas, procesos y tecnología trabajando conjuntamente bajo una estructura de gobernanza documentada
- Reducción del riesgo y continuidad de negocio mediante la identificación y tratamiento sistemático de amenazas
- Confianza del cliente y alineación regulatoria respaldadas por una certificación independiente frente a ISO/IEC 27001:2022
Tabla de contenidos
- ¿Qué es un SGSI y cómo se relaciona con ISO 27001?
- ¿Cuáles son los componentes fundamentales de un SGSI?
- ¿Cómo funciona un SGSI en el día a día?
- ¿Quién necesita realmente un SGSI y qué beneficios obtiene?
- ¿Cómo se implementa un SGSI paso a paso?
- ¿Cuánto cuesta realmente la implementación y cuánto tiempo lleva?
- ¿Cómo se alinea un SGSI con GDPR, HIPAA, SOC 2 y NIST CSF?
- ¿Quién es responsable de qué dentro de un SGSI?
- ¿Cómo son los controles de un SGSI en la práctica?
- ¿Cuál es la diferencia entre la certificación ISO 27001 y el cumplimiento continuo?
- ¿Cuáles son las mejores prácticas y los errores más frecuentes en un SGSI?
- Conclusiones clave
- Por qué un enfoque basado en riesgos y asistido por herramientas cambia la ecuación de planificación
- Fuentes útiles y lecturas adicionales
¿Qué es un SGSI y cómo se relaciona con ISO 27001?
Un SGSI no es un producto que se compra ni una lista de verificación que se completa una sola vez. Es un sistema de gestión vivo: las políticas, procedimientos, registros y prácticas documentadas que tu organización mantiene para gobernar la seguridad de la información de forma continua.
ISO/IEC 27001:2022 es la norma internacional que define qué debe lograr tu SGSI. Especifica los requisitos para establecer, implementar, mantener y mejorar continuamente el sistema. ISO/IEC 27002 es el documento de orientación complementario que explica cómo implementar controles de seguridad específicos. Piénsalo así: ISO 27001 = los requisitos; ISO 27002 = el manual de implementación.
Apoyarse en uno sin el otro es una trampa habitual. Las organizaciones que implementan los requisitos de ISO 27001 sin consultar ISO 27002 suelen acabar con un cumplimiento formal que parece correcto sobre el papel, pero carece de profundidad operativa. Los controles están técnicamente seleccionados, pero nadie sabe cómo gestionarlos en el día a día.
La certificación confirma que un auditor externo acreditado ha verificado que tu SGSI cumple los requisitos de ISO 27001 en el momento de la auditoría. No garantiza cero incidentes. Lo que sí señala, de forma creíble y pública, es que tu organización cuenta con un sistema de gestión de seguridad funcional y basado en riesgos.
¿Cuáles son los componentes fundamentales de un SGSI?
Todo SGSI, independientemente del tamaño o el sector de la organización, requiere los mismos elementos fundacionales. Los componentes del marco SGSI abarcan habitualmente los cuatro temas de controles del Anexo A, entre ellos la gestión de activos, el control de acceso, la seguridad de los recursos humanos y la gestión de incidentes. Esto es lo que necesitas construir y mantener:
- Definición del alcance: El límite documentado de tu SGSI, que especifica qué sistemas, ubicaciones y unidades de negocio están cubiertos. Ejemplo de artefacto: una declaración de alcance firmada por la alta dirección.
- Política de seguridad de la información: Una política de alto nivel que expresa el compromiso y la dirección de la dirección. Ejemplo: un documento de política de una página aprobado por el CEO.
- Inventario de activos: Un registro de todos los activos de información (datos, sistemas, personas, instalaciones) dentro del alcance. Ejemplo: una hoja de cálculo o una herramienta GRC que enumera los activos con sus propietarios y clasificación.
- Evaluación de riesgos: Un proceso sistemático para identificar amenazas, vulnerabilidades y su posible impacto. Ejemplo: un registro de riesgos con puntuaciones de probabilidad e impacto.
- Plan de tratamiento de riesgos: Decisiones documentadas sobre cómo se gestiona cada riesgo (aceptar, evitar, transferir o mitigar). Ejemplo: un plan de tratamiento de riesgos vinculado a controles específicos.
- Declaración de Aplicabilidad (DdA): Un registro de qué controles del Anexo A son aplicables a tu organización y por qué. Es uno de los documentos más examinados en una auditoría de certificación.
- Controles: Las salvaguardas técnicas, organizativas y físicas seleccionadas para tratar los riesgos. Ejemplo: autenticación multifactor, política de cifrado, norma de escritorio limpio.
- Seguimiento y medición: Métricas y registros que demuestran que los controles están operando. Ejemplo: informes mensuales de revisión de accesos, registros de detección de intrusiones.
- Documentación y registros: Políticas, procedimientos y archivos de evidencia mantenidos para demostrar el cumplimiento.
- Formación y concienciación: Registros que demuestran que el personal comprende sus responsabilidades en materia de seguridad.
- Respuesta a incidentes: Un proceso documentado para detectar, notificar y recuperarse de incidentes de seguridad.
- Auditoría interna: Revisión independiente periódica del SGSI frente a los requisitos.
- Revisión por la dirección: Reunión formal de liderazgo para evaluar el rendimiento del SGSI e impulsar la mejora.
Consejo práctico: Define el alcance antes de tocar cualquier otra cosa. Un alcance demasiado amplio infla los costes y los plazos; uno demasiado estrecho crea lagunas que los auditores señalarán. Ancla el alcance a una unidad de negocio, línea de producto o entorno de datos específico en primer lugar y amplíalo en ciclos posteriores.
¿Cómo funciona un SGSI en el día a día?
El SGSI opera como un sistema de gestión cíclico y basado en riesgos, utilizando el ciclo Planificar-Hacer-Verificar-Actuar (PDCA). No es un proyecto puntual. Es un bucle continuo que mantiene tu postura de seguridad alineada con las amenazas cambiantes y las condiciones del negocio.
Planificar: Define el alcance, realiza la evaluación de riesgos, selecciona los controles y documenta el plan de tratamiento de riesgos. Esta fase produce tu DdA y establece la línea base para todo lo que sigue.
Hacer: Implementa los controles seleccionados, ejecuta programas de formación y despliega las medidas técnicas y organizativas documentadas en el plan de tratamiento. Aquí es donde las políticas pasan del papel a la práctica.
Verificar: Supervisa la eficacia de los controles mediante métricas, registros y auditorías internas. Esta fase pone de manifiesto las brechas entre lo que dice la política y lo que ocurre realmente. Una revisión trimestral de accesos, por ejemplo, suele revelar cuentas que deberían haberse desaprovisionado meses atrás.
Actuar: Lleva los hallazgos de la fase Verificar a la revisión por la dirección. Aprueba acciones correctivas, actualiza el registro de riesgos, revisa los controles e incorpora las mejoras al siguiente ciclo de Planificación.
El flujo práctico es el siguiente: el registro de riesgos alimenta el plan de tratamiento, el plan de tratamiento impulsa la selección de controles, los controles generan métricas, las métricas alimentan la auditoría interna y la auditoría informa la revisión por la dirección. Cada bucle refuerza el sistema.
Consejo práctico: Empieza a recopilar evidencias desde el primer día de implementación, no la semana antes de tu auditoría. Los auditores quieren ver que los controles han estado operando a lo largo del tiempo. Un único registro de entrada del martes pasado no demuestra un control en funcionamiento.
¿Quién necesita realmente un SGSI y qué beneficios obtiene?
Cualquier organización que maneje datos sensibles, opere en un sector regulado o se enfrente a exigencias de garantías de seguridad por parte de sus clientes debería contar con un SGSI formal. La norma ISO/IEC 27001 es aplicable a organizaciones de cualquier tamaño o sector, y el caso de negocio resulta claro en cuanto se relacionan los beneficios con la exposición real.
Perfiles típicos que más se benefician:
- Empresas SaaS y tecnológicas que almacenan datos de clientes y se enfrentan a requisitos de seguridad contractuales por parte de compradores empresariales
- Entidades de servicios financieros sujetas a normativas de la SEC, FINRA o de protección de datos a nivel estatal
- Organizaciones sanitarias que gestionan información de salud protegida bajo HIPAA
- Participantes en cadenas de suministro cuyos clientes empresariales exigen la certificación ISO 27001 como condición de cualificación de proveedor
- Empresas de servicios profesionales (jurídicos, contables, de consultoría) que manejan datos confidenciales de clientes
Los principales beneficios de construir un marco de gestión SGSI:
- Reducción del riesgo: Identificación y tratamiento sistemático de amenazas antes de que se conviertan en incidentes
- Continuidad de negocio: Procedimientos documentados de respuesta y recuperación que reducen el tiempo de inactividad cuando algo sale mal
- Confianza del cliente: La certificación señala a clientes potenciales y actuales que la seguridad se gestiona, no se improvisa
- Alineación regulatoria: Un único SGSI suele satisfacer requisitos solapados de GDPR, HIPAA y SOC 2
- Ventaja competitiva: La certificación ISO 27001 es cada vez más un requisito de contratación, no solo un diferenciador
Para las pequeñas empresas, el cálculo es especialmente claro. Adoptar un núcleo basado en riesgos y mapear únicamente los controles aplicables mantiene la inversión proporcionada. Intentar implementar un marco de nivel empresarial de forma integral infla los costes y los plazos sin un beneficio de seguridad proporcional.
¿Cómo se implementa un SGSI paso a paso?
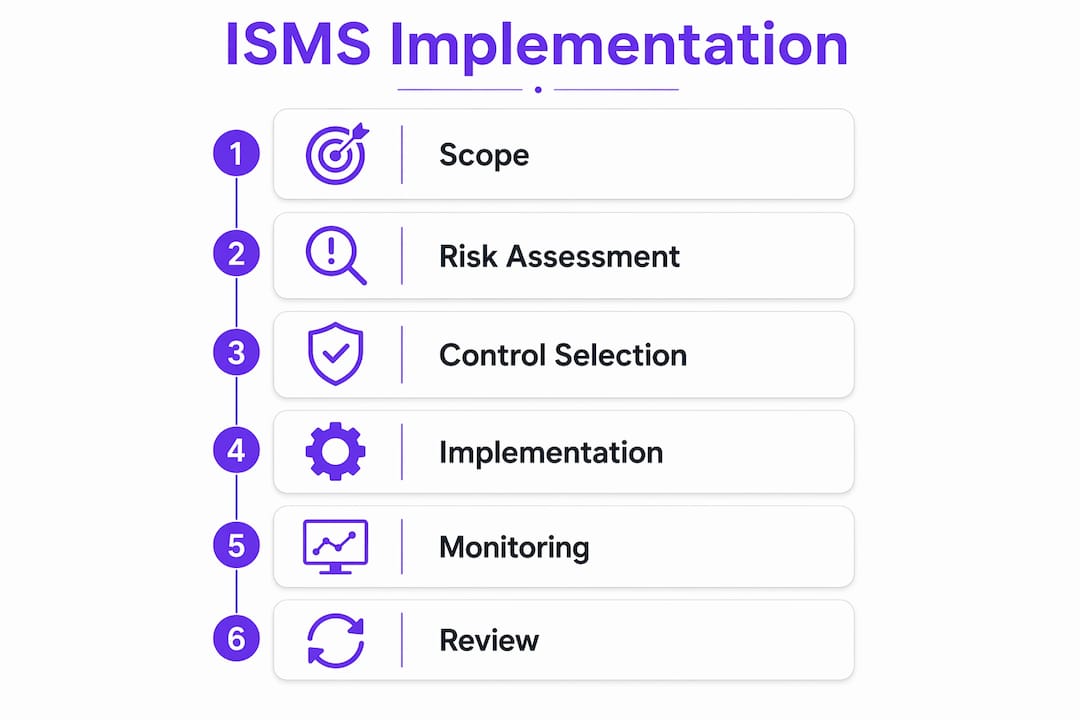
Una hoja de ruta de implementación práctica para ISO 27001 sigue nueve fases ordenadas. Cada fase tiene entregables y dependencias claros; saltarse una normalmente genera retrabajo más adelante.
-
Define el alcance y asegura el compromiso de la dirección. Identifica el límite organizativo, obtén el patrocinio ejecutivo y designa un responsable del SGSI. Entregable: declaración de alcance, mandato de la dirección. Sin el apoyo visible del liderazgo, la cooperación interfuncional se paraliza.
-
Construye el inventario de activos. Cataloga todos los activos de información dentro del alcance: datos, sistemas, aplicaciones, ubicaciones físicas y personas. Entregable: registro de activos con propietarios y clasificación. Esto alimenta directamente la evaluación de riesgos.
-
Realiza la evaluación de riesgos. Identifica amenazas y vulnerabilidades para cada activo, puntúa la probabilidad y el impacto, y produce un registro de riesgos priorizado. Entregable: registro de riesgos completado. Utiliza una metodología coherente (cualitativa o cuantitativa) y documéntala.
-
Desarrolla el plan de tratamiento de riesgos y la DdA. Para cada riesgo, decide entre aceptar, evitar, transferir o mitigar. Selecciona controles del Anexo A / ISO 27002 para abordar los riesgos que estás mitigando. Entregable: plan de tratamiento de riesgos y Declaración de Aplicabilidad. La DdA debe justificar cada inclusión y exclusión.
-
Documenta controles y procedimientos. Redacta las políticas, procedimientos e instrucciones de trabajo que operacionalizan cada control seleccionado. Entregable: biblioteca de políticas. Mantén los documentos concisos; una política de control de acceso de 40 páginas que nadie lee es peor que una de 3 páginas que la gente sigue.
-
Implementa los controles y forma al personal. Despliega los controles técnicos, imparte formación de concienciación y comunica las responsabilidades a los propietarios de activos. Entregable: registros de formación, evidencias de configuración, registros de despliegue.
-
Supervisa y realiza auditorías internas. Activa la recopilación de métricas, revisa los registros y lleva a cabo al menos un ciclo completo de auditoría interna antes de la auditoría externa. Entregable: informe de auditoría, registro de no conformidades. Para las empresas SaaS y tecnológicas, las herramientas de recopilación automatizada de evidencias reducen significativamente la carga manual en esta fase.
-
Realiza la revisión por la dirección. Presenta los datos de rendimiento del SGSI a la alta dirección, revisa la eficacia del tratamiento de riesgos y aprueba las acciones correctivas. Entregable: acta de la revisión por la dirección. Este es un requisito formal de ISO 27001, no una reunión de estado opcional.
-
Prepárate para la auditoría externa. Cierra las no conformidades abiertas, organiza los paquetes de evidencias e informa al equipo auditor sobre el alcance y los límites del sistema. Entregable: carpeta de evidencias lista para la auditoría, evaluación de brechas previa a la auditoría.
Para organizaciones pequeñas, las fases 1 a 4 suelen poder ejecutarse de forma concurrente. Las grandes empresas con entornos complejos normalmente necesitan distribuir los controles entre unidades de negocio, ejecutando el ciclo en oleadas en lugar de intentar un despliegue único a escala organizativa.
Consejo práctico: Realiza una comprobación de preparación gratuita de 2 minutos antes de comprometerte con un calendario. Conocer tu nivel de madurez actual en los dominios de ISO te indica dónde están las brechas y qué fases llevarán más tiempo.
¿Cuánto cuesta realmente la implementación y cuánto tiempo lleva?
El calendario y el coste varían significativamente según el tamaño de la organización, la complejidad del alcance y la madurez de seguridad actual. A continuación se presentan rangos de planificación realistas:
| Tamaño de la organización | Plazo típico | Principales factores de coste |
|---|---|---|
| Pequeña (pocos empleados) | 3–6 meses | Tiempo del personal, consultor externo, honorarios de auditoría |
| Mediana (número medio de empleados) | 6–12 meses | Consultor, herramientas, remediación, formación |
| Grande / compleja (muchos empleados) | 12+ meses | Múltiples unidades de negocio, sistemas heredados, contratos con proveedores |
Principales factores de coste a presupuestar:
- Tiempo interno del personal: A menudo el mayor coste oculto. Las evaluaciones de riesgos, la documentación y la recopilación de evidencias apartan a las personas de otras tareas durante meses.
- Honorarios de consultoría: Los consultores externos de ISO 27001 aceleran la entrega, pero incrementan el coste. Los honorarios varían considerablemente según la firma y el alcance del encargo.
- Herramientas: Plataformas GRC, escáneres de vulnerabilidades y herramientas de monitorización. Los costes oscilan entre casi cero para los enfoques basados en hojas de cálculo y suscripciones anuales significativas para plataformas empresariales.
- Trabajo de remediación: Cierre de las brechas identificadas en la evaluación de riesgos. Los sistemas heredados, la falta de cifrado y los procesos no documentados son factores de coste habituales.
- Honorarios de auditoría externa: Tasas del organismo de certificación para las auditorías de Etapa 1 y Etapa 2, más las auditorías de seguimiento anuales.
- Coste de oportunidad: La atención directiva y los ciclos de ingeniería desviados del trabajo de producto o de generación de ingresos.
Presta atención a los costes ocultos en las revisiones de contratos con proveedores (las cláusulas de seguridad con terceros llevan tiempo negociar), la infraestructura de recopilación de evidencias (las herramientas de registro y monitorización necesitan configuración) y la remediación de sistemas heredados (los sistemas más antiguos a menudo carecen de registro de auditoría nativo).
Para las pequeñas empresas, la inversión total suele ser menor de lo esperado cuando el alcance está bien definido. La plataforma Ismscalculator te permite introducir el tamaño de tu organización, el sector y el nivel de madurez actual de seguridad para obtener una estimación de coste y esfuerzo personalizada, un punto de partida más rápido que una hoja de cálculo genérica.
¿Cómo se alinea un SGSI con GDPR, HIPAA, SOC 2 y NIST CSF?
ISO 27001 es ampliamente compatible con NIST CSF, SOC 2, GDPR e HIPAA, pero cada marco tiene énfasis diferentes. Comprender las superposiciones evita duplicar esfuerzos; comprender las brechas evita sorpresas de cumplimiento.
-
Marco de Ciberseguridad NIST (NIST CSF): Fuerte alineación conceptual con el enfoque basado en riesgos de ISO 27001. Ambos utilizan la lógica identificar-proteger-detectar-responder-recuperar. Sin embargo, NIST SP 800-53 está diseñado para sistemas federales y puede ser desproporcionadamente prescriptivo para organizaciones comerciales más pequeñas. Para una comparación detallada, consulta ISO 27001 vs NIST CSF.
-
SOC 2: Los Criterios de Servicios de Confianza de SOC 2 se corresponden estrechamente con los controles del Anexo A de ISO 27001, especialmente en las áreas de control de acceso, disponibilidad y respuesta a incidentes. Muchas organizaciones persiguen ambos; la DdA y el plan de tratamiento de riesgos de ISO 27001 proporcionan una sólida base para las evidencias de SOC 2. Para un desglose comparativo, ISO 27001 vs SOC 2 cubre las diferencias clave.
-
GDPR: ISO 27001 no sustituye al cumplimiento del GDPR, pero satisface muchas de las medidas técnicas y organizativas que el GDPR exige (Artículo 32). Mantener un proceso de evaluación de impacto sobre la privacidad junto con tu evaluación de riesgos del SGSI cubre la mayor parte de la superposición. Los derechos de los interesados, la documentación de la base jurídica y los plazos de notificación de brechas requieren adiciones específicas del GDPR.
-
HIPAA: Las categorías de salvaguardas administrativas, físicas y técnicas de la Regla de Seguridad de HIPAA se corresponden directamente con las categorías de controles de ISO 27001. Un SGSI construido sobre ISO 27001 proporciona una sólida base operativa para el cumplimiento de HIPAA, aunque los requisitos específicos de HIPAA (Acuerdos de Socio Comercial, normas de manejo de PHI) necesitan cobertura explícita.
Pasos prácticos de integración:
- Reutiliza tu evaluación de riesgos de ISO 27001 como base para el análisis de brechas de NIST CSF y SOC 2
- Mapea tu DdA a los conjuntos de controles relevantes de cada marco para identificar brechas sin duplicar trabajo
- Mantén un proceso de evaluación de impacto sobre la privacidad junto con el registro de riesgos del SGSI para la alineación con el GDPR
- Documenta las salvaguardas específicas de HIPAA como un subconjunto de tu biblioteca de controles del SGSI más amplia
¿Quién es responsable de qué dentro de un SGSI?
Un SGSI requiere una estructura de gobernanza definida. Asignar roles sin una responsabilidad clara produce el modo de fallo más habitual: todo el mundo asume que otra persona es la propietaria del registro de riesgos.
| Rol | Responsabilidades principales | Artefactos de evidencia clave |
|---|---|---|
| Alta dirección | Aprobar el alcance y la política del SGSI, asignar recursos, realizar la revisión por la dirección | Actas de revisión por la dirección, aprobaciones de política firmadas |
| Responsable / gestor del SGSI | Operación diaria del SGSI, mantenimiento del registro de riesgos, coordinación de auditorías | Registro de riesgos, DdA, calendario de auditoría interna |
| Propietarios de activos | Clasificar y mantener activos, participar en la evaluación de riesgos, implementar controles para sus activos | Entradas del registro de activos, decisiones de tratamiento de riesgos |
| Equipo de TI / seguridad | Desplegar y operar controles técnicos, monitorizar sistemas, responder a incidentes | Registros de configuración, registros de monitorización, informes de incidentes |
| Auditor interno | Realizar auditorías independientes del SGSI, notificar no conformidades | Informes de auditoría, registros de no conformidades |
| Todos los empleados | Cumplir las políticas, completar la formación, notificar incidentes de seguridad | Registros de finalización de formación, informes de incidentes |
Para los responsables de TI que lideran la implementación del SGSI, el modelo de gobernanza importa tanto como los controles técnicos. Un SGSI que reside íntegramente en el departamento de TI tendrá dificultades para obtener la propiedad de activos por parte de finanzas, recursos humanos u operaciones, lo que crea lagunas en la evaluación de riesgos.
Cadencia de gobernanza a mantener:
- Revisión por la dirección: Como mínimo anual; trimestral es mejor para organizaciones en ciclos de mejora activa
- Comité de seguridad o grupo de dirección: Mensual o trimestral, dependiendo del volumen de incidentes y la madurez del programa
- Gestión de incidentes: Según se precise, con una ruta de escalada definida y objetivos de tiempo de respuesta documentados en el procedimiento de respuesta a incidentes
¿Cómo son los controles de un SGSI en la práctica?
El Anexo A de ISO 27001 e ISO 27002 proporcionan el catálogo de controles del que se nutren las organizaciones cuando construyen su SGSI. Los controles no son una lista de verificación obligatoria. Se seleccionan en función de los riesgos identificados en tu evaluación de riesgos y se documentan en la DdA. Las cuatro categorías de controles de ISO 27002 son organizativas, de personas, físicas y tecnológicas.
Controles habituales en cada categoría, con ejemplos de implementación y evidencias típicas:
- Control de acceso (organizativo/técnico): Permisos de acceso basados en roles, autenticación multifactor. Evidencia: registros de revisión de accesos, registros de inscripción en MFA.
- Gestión de activos (organizativo): Registro de activos mantenido con etiquetas de clasificación. Evidencia: inventario de activos en hoja de cálculo o registro GRC, política de clasificación.
- Criptografía (técnico): Cifrado de datos en reposo y en tránsito mediante AES-256 o TLS 1.2+. Evidencia: política de cifrado, capturas de pantalla de configuración.
- Seguridad en las operaciones (técnico): Gestión de parches, protección contra malware, procedimientos de copia de seguridad. Evidencia: registros de parches, informes de antivirus, registros de pruebas de copia de seguridad.
- Relaciones con proveedores (organizativo): Cláusulas de seguridad en contratos con terceros, evaluaciones de riesgo de terceros. Evidencia: contratos firmados, cuestionarios de evaluación de proveedores.
- Gestión de incidentes (organizativo/técnico): Procedimiento documentado de respuesta a incidentes, registro de incidentes. Evidencia: registro de incidentes, informes de revisión post-incidente.
- Continuidad de negocio (organizativo): Planes de continuidad de negocio y recuperación ante desastres, probados anualmente. Evidencia: documento del plan de continuidad de negocio, registros de ejercicios de prueba.
- Seguridad de los recursos humanos (personas): Verificaciones de antecedentes, formación en concienciación sobre seguridad, procedimientos de baja. Evidencia: registros de RRHH, registros de finalización de formación.
La DdA vincula cada control seleccionado con el riesgo que aborda. Los auditores la utilizan para verificar que la selección de controles fue deliberada e impulsada por el riesgo, no arbitraria.
¿Cuál es la diferencia entre la certificación ISO 27001 y el cumplimiento continuo?
La certificación es la verificación independiente de que tu SGSI cumplía los requisitos de ISO 27001 en el momento de la auditoría. El cumplimiento es la práctica continua de operar el sistema. Ambos están relacionados, pero no son lo mismo.
El ciclo de auditoría sigue estos pasos:
- Evaluación de brechas (interna): Compara tu SGSI actual con los requisitos de ISO 27001 para identificar qué debe construirse o mejorarse antes de la auditoría formal.
- Auditoría de Etapa 1 (revisión documental): El organismo de certificación revisa la documentación de tu SGSI, el alcance y la DdA para confirmar la preparación para la Etapa 2. Normalmente se realiza de forma presencial o remota.
- Auditoría de Etapa 2 (auditoría de certificación): Los auditores verifican que los controles documentados están realmente operando. Entrevistan al personal, revisan evidencias y prueban procesos. Las no conformidades identificadas aquí deben cerrarse antes de que se conceda la certificación.
- Emisión de la certificación: Si se supera la Etapa 2, el organismo de certificación emite un certificado ISO 27001 válido por tres años.
- Auditorías de seguimiento: Auditorías anuales (años 1 y 2 del ciclo del certificado) que verifican que el SGSI sigue operando eficazmente. Son más ligeras que la auditoría de certificación completa, pero igualmente requieren evidencias actuales.
- Auditoría de recertificación: Al final del ciclo de tres años, se realiza una auditoría de recertificación completa para renovar el certificado.
Errores habituales durante las auditorías: evidencias insuficientes de la operación de los controles (registros que solo se remontan dos semanas atrás), revisión por la dirección no documentada, registros de activos desactualizados y entradas de la DdA que no pueden trazarse hasta una decisión de tratamiento de riesgos.
El proceso de revisión por la dirección es una de las no conformidades citadas con más frecuencia en las auditorías de seguimiento. Realizarla como una reunión de gobernanza real, con entradas y salidas documentadas, no es opcional.
¿Cuáles son las mejores prácticas y los errores más frecuentes en un SGSI?
Las organizaciones que construyen programas SGSI duraderos comparten algunos hábitos consistentes. Las que tienen dificultades comparten algunos errores consistentes.
Buenas prácticas de alto impacto:
- Obtén un compromiso genuino del liderazgo antes de definir el alcance. Un SGSI que la alta dirección trata como un proyecto de TI nunca obtendrá la cooperación interfuncional que necesita.
- Empieza con un alcance que limite la complejidad inicial. Una única línea de producto o unidad de negocio es un mejor punto de partida que toda la organización.
- Alinea los objetivos del SGSI con los KPI del negocio. Las métricas de seguridad que conectan con el riesgo de ingresos, la retención de clientes o la exposición regulatoria captan la atención de la dirección; las métricas técnicas abstractas no lo hacen.
- Automatiza la recopilación de evidencias donde sea posible. La recopilación manual de evidencias es la mayor pérdida de tiempo en el cumplimiento continuo. Las herramientas que extraen registros, revisiones de acceso y datos de configuración automáticamente reducen significativamente la carga.
- Integra con la gestión de riesgos empresarial en lugar de operar el SGSI como un silo paralelo.
Errores habituales:
- Tratar ISO 27001 como un proyecto exclusivo de TI. GDPR, RRHH, finanzas y operaciones tienen activos y riesgos que pertenecen al SGSI.
- Implementar por defecto todos los controles del Anexo A. Los controles se seleccionan en función del riesgo, no por exhaustividad. La implementación indiscriminada desperdicia recursos y produce controles que nadie mantiene.
- Omitir la DdA o tratarla como un mero trámite. La DdA es el documento de referencia central de la auditoría.
- Dejar que el registro de riesgos quede obsoleto. Un registro de riesgos que se actualizó por última vez en la implementación y nunca se ha vuelto a tocar es una señal de alarma en cualquier auditoría.
Señales de alerta de que un SGSI está en problemas:
- No hay métricas ni proceso de medición definidos
- La revisión por la dirección no se ha realizado en más de 12 meses
- Los propietarios de activos no pueden identificar los activos de los que son responsables
- Los hallazgos de la auditoría interna no se rastrean hasta su cierre
Conclusiones clave
Un SGSI construido sobre ISO/IEC 27001:2022 requiere definición del alcance, evaluación de riesgos, selección de controles, monitorización continua y revisión periódica por la dirección para ofrecer una seguridad de la información certificable y sostenible.
| Punto | Detalles |
|---|---|
| ISO 27001 + ISO 27002 juntos | Usa ISO 27001 para los requisitos e ISO 27002 para la orientación de implementación; ninguno funciona bien sin el otro. |
| El ciclo PDCA impulsa la mejora continua | El ciclo Planificar-Hacer-Verificar-Actuar mantiene tu SGSI alineado con las amenazas cambiantes y las condiciones del negocio. |
| Define el alcance pronto, amplíalo después | Un alcance inicial bien delimitado reduce costes, plazos y riesgos de auditoría; amplíalo en ciclos posteriores. |
| Los controles se basan en el riesgo, no son exhaustivos | Selecciona los controles del Anexo A en función de tu plan de tratamiento de riesgos; documenta cada inclusión y exclusión en la DdA. |
| La certificación requiere evidencias continuas | Las auditorías de seguimiento se realizan anualmente; las evidencias de la operación de los controles deben ser actuales, no reconstituidas antes de cada auditoría. |
Próximos pasos inmediatos:
- Realiza una comprobación de preparación gratuita para ver dónde están las brechas de tu SGSI antes de comprometerte con un calendario
- Define tu alcance y obtén el compromiso escrito de la dirección
- Programa una evaluación de riesgos con los propietarios de activos de cada unidad de negocio
- Asigna responsables de recopilación de evidencias para cada control seleccionado desde el primer día
Por qué un enfoque basado en riesgos y asistido por herramientas cambia la ecuación de planificación
La mayoría de las implementaciones de ISO 27001 se exceden en presupuesto y en plazo por una razón: las hipótesis de planificación eran incorrectas desde el principio. Las organizaciones subestiman el tiempo necesario para la evaluación de riesgos, sobreestiman cuánto del Anexo A les aplica y no disponen de ningún punto de referencia para validar si sus estimaciones son razonables.
Un enfoque por fases basado en riesgos resuelve el primer problema. Comenzar con un alcance definido, realizar una evaluación de riesgos genuina antes de seleccionar controles y ejecutar el ciclo PDCA en oleadas en lugar de intentar un despliegue único a escala organizativa mantiene el proyecto manejable. La guía para construir un SGSI desde cero para startups cubre este modelo por fases en detalle para organizaciones al inicio del proceso.
El segundo problema, validar tus estimaciones, es donde la planificación asistida por herramientas importa. Ismscalculator proporciona una calculadora de costes y esfuerzo de implementación en tiempo real que ajusta las estimaciones en función del tamaño de tu organización, el sector y la madurez de seguridad actual en los cuatro temas de controles del Anexo A. La plataforma incluye comparaciones con modelos de referencia para que puedas contrastar tu plan con esa referencia, un diagrama de Gantt personalizable para las fases de implementación y una autocomprobación de preparación gratuita de 2 minutos que pone de manifiesto tus mayores brechas de inmediato.
La evaluación de preparación para ISO 27001 profundiza más, proporcionando a los responsables de cumplimiento y a los gestores de TI un perfil de madurez dominio a dominio que pueden utilizar para priorizar el trabajo de remediación y construir un caso presupuestario defendible ante la dirección.

La realidad honesta de ISO 27001 es que la norma no es técnicamente compleja. El reto es organizativo: conseguir que las personas adecuadas sean propietarias de los activos correctos, mantener las evidencias de forma continua en lugar de apresurarse antes de las auditorías, y mantener a la dirección comprometida a través de la revisión por la dirección. Un SGSI bien delimitado, impulsado por el riesgo y con estimaciones realistas de presupuesto y plazos tiene muchas más probabilidades de alcanzar la certificación, y de mantenerla, que un programa ambicioso que se queda sin fuerza a los seis meses.
Fuentes útiles y lecturas adicionales
Las fuentes primarias importan aquí porque las normas cambian. Verifica siempre los requisitos frente a la versión publicada actual de ISO/IEC 27001:2022, no frente a un resumen de un blog de terceros.
| Fuente | Qué cubre | Uso recomendado |
|---|---|---|
| ISO/IEC 27001:2022 | Norma de requisitos del SGSI | Usar para verificar los requisitos de certificación y las obligaciones de cada cláusula |
| ISO/IEC 27002 | Orientación de implementación para los controles de ISO 27001 | Usar al seleccionar e implementar controles específicos |
| Marco de Ciberseguridad NIST | Marco de ciberseguridad basado en riesgos para organizaciones estadounidenses | Usar para la alineación con NIST y el mapeo de cumplimiento federal |
| Reglamento GDPR (UE) | Reglamento de protección de datos de la UE | Usar para la evaluación de impacto sobre la privacidad y las medidas técnicas del Artículo 32 |
| Regla de Seguridad HIPAA | Requisitos de seguridad de datos sanitarios en EE. UU. | Usar para el mapeo de salvaguardas de PHI a controles del SGSI |
| Blog de Ismscalculator | Guías de implementación de ISO 27001, plantillas y recorridos por dominios | Usar para orientación práctica de implementación y plantillas de planificación |
Este artículo es información general, no asesoramiento jurídico ni de cumplimiento. Verifica los requisitos actuales con la norma ISO oficial, los organismos reguladores pertinentes o un consultor cualificado de ISO 27001 para tu situación específica.
Recomendado
- ¿Qué es ISO 27001? Una guía completa | ISMS Calculator
- ISO 27001 para pequeñas empresas: La guía completa para 2026 | ISMS Calculator
- Evaluación de madurez del SGSI: Una guía para 2026 para equipos de cumplimiento | ISMS Calculator
- ISO 27001 vs Marco de Ciberseguridad NIST: ¿Cuál deberías usar? | ISMS Calculator