La mayoría de las empresas debería planificar un presupuesto de primer año para ISO 27001 que varía considerablemente, influido principalmente por el alcance definido para la certificación y el número de horas internas dedicadas a la recopilación de evidencias. Presupuesta un compromiso a tres años, ya que las auditorías de seguimiento y la recertificación se producen en un ciclo recurrente.
Resumen ejecutivo:
- Reducir el alcance a una única unidad de negocio o línea de producto puede disminuir los costes de certificación de forma significativa, a menudo casi a la mitad.
- La complejidad organizativa y de las instalaciones, especialmente cuando intervienen contratistas externos y múltiples ubicaciones, incrementa sustancialmente las horas de personal interno y de auditoría.
- Incorporar una contingencia al presupuesto para hallazgos de auditoría, en particular las no conformidades, evita retrasos y gastos ocultos durante la certificación.
- Integrar marcos existentes como SOC 2 o NIST puede reducir costes gracias a la superposición de controles, aunque una segmentación mal gestionada puede generar duplicidades y esfuerzo adicional.
Tabla de Contenidos
- Resumen Ejecutivo: Qué Aprobar Este Trimestre
- ¿Cómo Afecta el Ciclo de Vida de la Auditoría ISO 27001 al Coste?
- ¿Cuáles Son las Partidas de Coste de la Certificación ISO 27001?
- ¿Cómo Modifican el Alcance y la Plantilla los Costes de ISO 27001?
- ¿Cómo Es un Presupuesto ISO 27001 a Tres Años?
- ¿Cómo Reducir los Costes de ISO 27001 sin Recortar lo Esencial?
- Cómo Convierte ISMS Calculator Estos Rangos en tu Cifra Real
- Presupuestar la Concienciación en Seguridad y el Cambio Cultural
- Por Qué Necesitas Presupuestar Contingencias para Hallazgos de Auditoría
- Costes de Integración con Marcos de TI y Seguridad Existentes
- Cómo Afecta la Rotación de Personal a los Costes de Certificación
- Lo que los Directores Financieros Subestiman Sistemáticamente
- Obtén una Estimación Personalizada Antes de Presentarla a Finanzas
- Fuentes
- Preguntas Frecuentes
Resumen Ejecutivo: Qué Aprobar Este Trimestre
Divide el presupuesto de ISO 27001 en dos bloques antes de presentar nada a finanzas. Los costes únicos de implantación (análisis de brechas, consultoría, auditoría de certificación inicial) impactan con más fuerza en el primer año. Los costes recurrentes (auditorías de seguimiento anuales, licencias de plataformas GRC, formación de actualización) continúan cada año posterior y no se reducen mucho por el hecho de llevar tiempo certificado.
Antes de solicitar una cifra, completa estos tres pasos:
- Delimita el alcance. Decide si vas a certificar una unidad de negocio, una línea de producto o toda la empresa. El alcance condiciona todo lo demás.
- Realiza un análisis de brechas. No puedes presupuestar con precisión la consultoría ni las horas internas hasta saber en qué punto se encuentran tus controles actuales respecto a los requisitos de ISO 27001.
- Recoge 2 o 3 presupuestos. Pide tanto a los organismos de certificación como a los consultores de implantación que oferten sobre el alcance definido, no sobre un paquete genérico.
Los hallazgos de auditoría, la expansión del alcance y los retrasos en la recopilación de evidencias son la norma, no la excepción, y un consejo de administración que conozca los datos comparativos sobre el coste de las brechas de seguridad de fuentes como el análisis regional de Statista sobre el coste de las brechas de datos entenderá por qué esa reserva es necesaria.
¿Cómo Afecta el Ciclo de Vida de la Auditoría ISO 27001 al Coste?
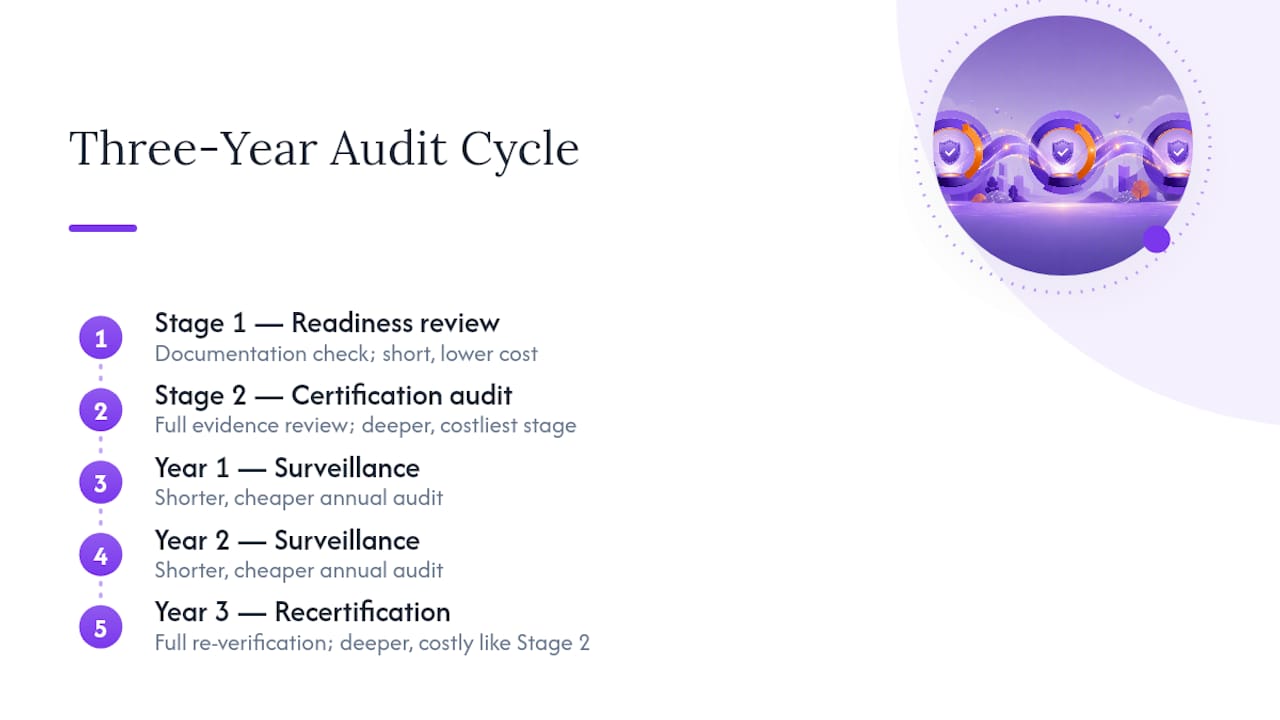
Tu certificación funciona con un reloj fijo de tres años, y cada etapa tiene un coste diferente. La Fase 1 es una revisión de la documentación y la preparación: el auditor verifica que tu Sistema de Gestión de Seguridad de la Información (SGSI) existe formalmente y que estás realmente listo para el examen más exhaustivo. La Fase 2 es donde se concentra el coste real. Consiste en una revisión completa de evidencias con muestreo presencial o remoto de los controles en funcionamiento, y habitualmente requiere más días de auditoría que la Fase 1.
Tras la certificación, entras en un ciclo recurrente de tres años: auditorías de seguimiento anuales en los años uno y dos, seguidas de una auditoría de recertificación en el año tres que se asemeja en profundidad a la Fase 2. Las auditorías de seguimiento son individualmente más cortas y económicas, pero nunca cesan. La recertificación cuesta más que una auditoría de seguimiento individual porque el organismo de certificación debe reverificar todo el sistema, no solo muestrear los cambios.
Aquí está el detalle que la mayoría de las guías presupuestarias omiten: la norma ISO/IEC 27006 regula cómo calculan los organismos de certificación los días de auditoría, pero las tablas de días reales están detrás del muro de pago de ISO. Eso significa que ningún organismo de certificación publica una tarifa pública. Cada presupuesto se negocia por encargo, en función de tu plantilla, instalaciones y alcance. Trata cualquier cifra plana que encuentres en internet como un punto de referencia inicial, no como un presupuesto real.
¿Cuáles Son las Partidas de Coste de la Certificación ISO 27001?
Un presupuesto empresarial se desglosa en seis partidas, y cada una se comporta de forma diferente según la madurez de tu organización.
- Análisis de brechas: entre 5.000 y 20.000 USD, habitualmente un encargo de consultoría a precio fijo de dos a cuatro semanas.
- Consultoría y apoyo a la implantación: entre 20.000 y 80.000 USD, escalando según cuántos de los cuatro temas de control del Anexo A necesiten trabajo desde cero.
- Tiempo de personal interno: a menudo la partida más elevada una vez que conviertes las horas en dinero. Un responsable de seguridad que dedica 10 horas semanales durante seis meses a una tarifa combinada de 75 USD supone aproximadamente 19.500 USD, y eso sin contar a los equipos de TI, RRHH y responsables de departamento implicados en la recopilación de evidencias.
- Tasas de auditoría de certificación: la combinación de Fase 1 y Fase 2 suele oscilar entre 15.000 y 40.000 USD para una empresa de tamaño medio, presupuestada por encargo ya que ningún organismo de certificación publica una tarifa pública.
- Pruebas de penetración: entre 8.000 y 25.000 USD anuales, dependiendo del número de sistemas dentro del alcance.
- Formación: entre 3.000 y 15.000 USD para el despliegue inicial de concienciación en seguridad en toda la organización.
Dos ejemplos presupuestarios ilustran cómo se acumulan estas cifras. Una empresa SaaS de 200 empleados que certifica una única línea de producto principal podría situarse en torno a 95.000 USD en el primer año: 10.000 USD de análisis de brechas, 45.000 USD de consultoría, 22.000 USD de tiempo de personal interno, 18.000 USD de tasas de auditoría Fase 1 y Fase 2, sin pruebas de penetración (incluidas en la consultoría) y 5.000 USD de formación y desplazamientos. Una empresa de 1.200 empleados que certifica múltiples unidades de negocio en tres ubicaciones podría acercarse a los 210.000 USD, con la consultoría sola alcanzando los 70.000 USD y el tiempo de personal interno superando los 50.000 USD porque más departamentos forman parte del alcance.
Un detalle adicional relevante para compras: las suscripciones a plataformas GRC publicadas en marketplaces como AWS son cifras publicadas independientes. Cubren el licenciamiento de software, no las tasas de auditoría, y aparecen como una partida anual independientemente de en qué punto del ciclo de auditoría te encuentres. El desglose del presupuesto de proyecto ISO 27001 de Ismscalculator recorre un rango comparable si deseas contrastar tus propias cifras con un ejemplo documentado.
¿Cómo Modifican el Alcance y la Plantilla los Costes de ISO 27001?
El alcance es la palanca más importante que puedes controlar. Certificar un servicio principal en lugar de toda la empresa puede reducir el tiempo y el coste de auditoría casi a la mitad, porque menos personas, sistemas e instalaciones quedan dentro del límite de auditoría.
El recuento de personas tiene un matiz que confunde a muchos equipos financieros: la norma ISO/IEC 27006 cuenta a todos los que realizan trabajo dentro del alcance del SGSI, incluidos contratistas y personal externo, no solo los empleados a tiempo completo. Si tu servicio de soporte externalizado accede a sistemas dentro del alcance, cuentan para los días de auditoría aunque no estén en tu nómina.
Tres medidas prácticas de definición del alcance ayudan a contener los costes. En primer lugar, define un límite basado en servicios en lugar de certificar toda la empresa desde el primer día. En segundo lugar, considera la certificación por fases, certificando un producto principal ahora y ampliando el alcance en el año dos o tres. En tercer lugar, utiliza reglas de muestreo de instalaciones para evitar auditar cada ubicación en su totalidad cuando dispones de varias oficinas con controles similares.
El error más habitual es la expansión del alcance durante la implantación, donde "incluyamos también este otro sistema" duplica silenciosamente los días de auditoría. Fija el alcance antes de solicitar presupuestos, y la guía de Ismscalculator para empresas SaaS y tecnológicas detalla con más precisión técnica cómo interactúan el número de empleados y los límites del sistema.
¿Cómo Es un Presupuesto ISO 27001 a Tres Años?
La certificación es un compromiso financiero de tres años, no un gasto de proyecto único. Así suele distribuirse el flujo de caja:
- Año 1: Coste total de implantación más la auditoría inicial de Fase 1 y Fase 2. Aquí impactan el 100 % del análisis de brechas, la consultoría y las tasas de auditoría inicial.
- Año 2: Una auditoría de seguimiento, habitualmente con un precio muy inferior al coste de la certificación inicial, más las suscripciones de herramientas en curso y la formación de actualización.
- Año 3: Una auditoría de recertificación que se asemeja en profundidad a la Fase 2, con un precio superior al de una auditoría de seguimiento, aunque generalmente por debajo del gasto total del primer año, ya que el SGSI está ahora maduro y la recopilación de evidencias es más rápida.
Agregadas a lo largo de los tres años, las auditorías de seguimiento y recertificación representan con frecuencia entre el 60 % y el 70 % del coste de certificación inicial cuando se suman. Incorpora una reserva de contingencia en cada año, no solo en el primero, y mantén un margen de dotación interna para quien gestione la recopilación de evidencias, ya que la rotación en ese rol genera un riesgo real de retraso en el calendario.
En cuanto al calendario: reservar el organismo de certificación en el mes seis del cronograma del proyecto reduce significativamente el riesgo de desviación. La disponibilidad de auditores es a menudo la restricción más severa de todo el proceso, y una reserva tardía puede retrasar la fecha de certificación meses, prolongando el período en que se paga a consultores sin un certificado que mostrar.
¿Cómo Reducir los Costes de ISO 27001 sin Recortar lo Esencial?
La contención de costes funciona mejor cuando separas las tácticas a corto, medio y largo plazo en lugar de intentar recortar en todos los frentes a la vez.
A corto plazo, reduce el alcance inicial y planifica una expansión por fases en lugar de certificar todo simultáneamente. A medio plazo, adopta automatización GRC para reducir las horas de recopilación de evidencias, ya que la recopilación manual de capturas de pantalla es uno de los mayores sumideros de tiempo ocultos en cualquier implantación. A largo plazo, institucionaliza los controles para que las auditorías de seguimiento requieran muestras más pequeñas y menos tiempo interno de preparación cada año, porque los auditores muestrean menos cuando el rastro de evidencias está sistemáticamente organizado.
- Negocia encargos de consultoría a precio fijo en lugar de facturación por horas cuando sea posible.
- Reutiliza las políticas y procedimientos de TI existentes en lugar de redactarlos desde cero.
- Solicita presupuestos detallados de al menos dos organismos de certificación antes de comprometerte.
Consejo Profesional: Pregunta a tu consultor qué controles ya satisfaces a través de marcos existentes como SOC 2 o NIST antes de pagar por trabajo redundante. La superposición entre marcos es habitual, y la mayoría de los consultores no la señalarán a menos que lo preguntes directamente.
Cómo Convierte ISMS Calculator Estos Rangos en tu Cifra Real
Los rangos genéricos solo llegan hasta cierto punto en una presentación ante el consejo. La Calculadora de Costes ISO 27001 de Ismscalculator toma tu número real de empleados, los sistemas dentro del alcance, la madurez actual en seguridad, el número de instalaciones y el calendario objetivo, y devuelve un desglose por partidas en lugar de una estimación a ciegas.
Obtienes un cronograma de implantación tipo Gantt, un PDF exportable para compras y una comparación de referencia con valores de modelos de referencia. Guarda dos o tres escenarios en paralelo —el caso optimista, el caso esperado, el caso de contingencia— para que finanzas pueda ver exactamente qué supuestos mueven la cifra antes de que nadie firme un contrato.
Presupuestar la Concienciación en Seguridad y el Cambio Cultural
Los controles técnicos satisfacen al auditor. El cambio cultural es lo que mantiene esos controles funcionando después del día de la certificación. La mayoría de las empresas infravaloran esta partida porque no aparece como una única factura, sino como horas recurrentes distribuidas por toda la organización.
Planifica entre 3.000 y 15.000 USD en el despliegue inicial de formación, que incluya sesiones de concienciación en seguridad, herramientas de simulación de phishing y formación específica por rol para el personal que maneja datos sensibles. Ese es el coste visible. El coste invisible es el tiempo que cada empleado dedica a asistir a la formación, cumplimentar formularios de acuse de recibo y adaptar sus hábitos cotidianos, como las prácticas de contraseñas o los procedimientos de manejo de datos.
Para una organización de 500 personas, incluso 30 minutos de formación obligatoria por empleado representan 250 horas de tiempo agregado. A una tarifa combinada entre roles, esa es una cifra real que los equipos financieros suelen pasar por alto cuando solo examinan la factura del proveedor de formación.
Presupuesta actualizaciones anualmente, no solo una vez en el lanzamiento. Los auditores de ISO 27001 esperan ver evidencia de actividad de concienciación continua, no de un único evento de arranque, y las auditorías de seguimiento lo solicitarán. Establecer un punto de contacto trimestral ligero —una breve campaña de correo electrónico, una prueba de phishing, un vídeo de actualización de cinco minutos— cuesta mucho menos que una campaña completa de reformación anual y mantiene el rastro de evidencias que los auditores quieren ver.
Trata esto como un coste operativo permanente de tu SGSI, no como un gasto de proyecto que termina cuando llega el certificado. Las organizaciones que infravaloran el cambio cultural suelen comprobar que sus auditorías de seguimiento se prolongan porque los empleados no pueden demostrar su nivel de concienciación cuando se les pregunta, lo que añade días de auditoría y coste justo cuando creías que lo difícil había pasado.
Por Qué Necesitas Presupuestar Contingencias para Hallazgos de Auditoría
Los hallazgos de auditoría no son señal de fracaso. Son casi una certeza en cualquier primera certificación, y tu presupuesto debe reflejar esa realidad en lugar de asumir una aprobación sin incidencias.
Las no conformidades menores son el resultado más habitual de las auditorías de Fase 2. Requieren un plan de acción correctiva, evidencia de subsanación y en ocasiones una revisión de seguimiento antes de que se emita el certificado. Cada uno de esos pasos consume tiempo, y el tiempo se convierte en dinero ya sea en horas de personal interno o en apoyo adicional de consultoría para cerrar la brecha rápidamente.
Las no conformidades mayores son menos frecuentes pero mucho más costosas. Pueden retrasar la certificación por completo, requiriendo una reauditoría completa del área de control afectada antes de que el organismo de certificación emita nada. Si eso ocurre cerca de un plazo contractual en el que un cliente espera tu certificado ISO 27001, el coste no es solo la tasa de reauditoría, sino el riesgo empresarial de una venta retrasada.
La fase de análisis de brechas debería darte una lectura anticipada de cuántos hallazgos cabe esperar, así que trata un análisis de brechas apresurado u omitido como un factor directo de riesgo de contingencia posterior.
Incorpora la reserva explícitamente en tu paquete de aprobación de capex u opex, etiquetada como contingencia en lugar de subsumida dentro de un número mayor que parezca inflado. Los consejos de administración aprueban partidas de contingencia con más facilidad cuando están identificadas y justificadas que cuando están ocultas dentro de una cifra mayor.
Costes de Integración con Marcos de TI y Seguridad Existentes
Pocas empresas implantan ISO 27001 como su primer marco. La mayoría ya aplica SOC 2, NIST CSF, HIPAA o un programa de seguridad propio, y la pregunta de integración es si ese trabajo previo reduce tu presupuesto para ISO 27001 o lo incrementa.
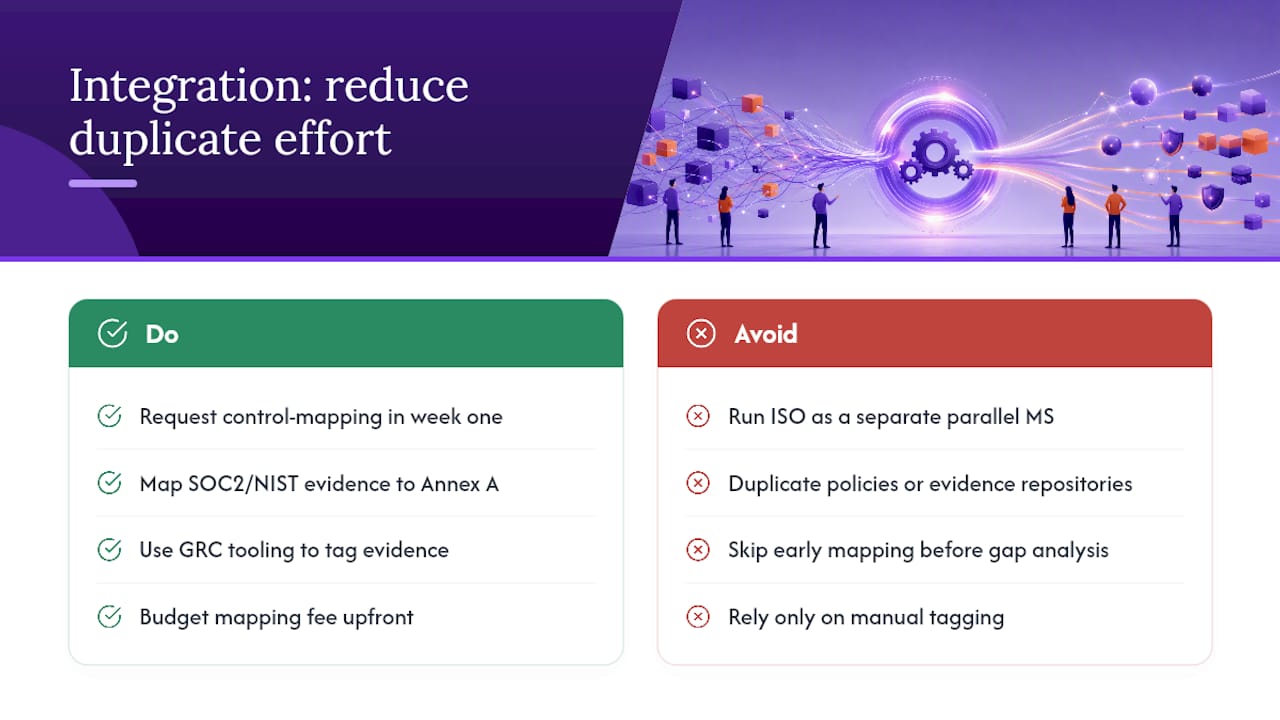
Bien gestionada, la integración reduce el coste. La superposición de controles entre ISO 27001 y SOC 2 Tipo II es sustancial, especialmente en control de acceso, gestión de cambios y respuesta a incidentes. Si tu consultor mapea la evidencia existente de SOC 2 contra los controles del Anexo A de ISO 27001 antes de partir de cero, evitas pagar dos veces por la misma documentación y el mismo trabajo de recopilación de evidencias.
Mal gestionada, la integración añade coste. Gestionar ISO 27001 como un sistema de gestión completamente independiente —con su propio conjunto de políticas, su propio repositorio de evidencias y su propio ciclo de revisión— duplica el esfuerzo que tu equipo ya realiza para otros marcos. Esa duplicación se manifiesta como horas adicionales de personal interno y de consultoría para mantener dos sistemas paralelos que en gran medida cubren el mismo terreno.
La medida práctica es pedir a tu consultor un ejercicio de mapeo de controles en la primera semana, incluso antes de que comience el análisis de brechas. Normalmente añade una tarifa modesta al inicio del proyecto, pero a menudo ahorra múltiplos de ese coste al identificar qué políticas, evaluaciones de riesgos y evidencias de auditoría pueden reutilizarse en lugar de reconstruirse. Aquí es también donde las herramientas GRC justifican el coste de su suscripción: las plataformas diseñadas para el cumplimiento de múltiples marcos permiten etiquetar una única evidencia contra varios marcos a la vez, resolviendo el problema de duplicidad de esfuerzo de forma estructural en lugar de manual. La guía de errores presupuestarios habituales de Ismscalculator aborda este punto ciego de integración con más profundidad, ya que es una de las fuentes más frecuentes de costes subestimados en el primer año. Para equipos SaaS que despliegan nuevas herramientas de cumplimiento rápidamente, un recurso de referencia sobre despliegue de plataformas SaaS sin una larga implantación de TI ofrece un marco de referencia útil para pensar en la velocidad de despliegue.
Cómo Afecta la Rotación de Personal a los Costes de Certificación
La rotación durante un proyecto de certificación es uno de los riesgos presupuestarios menos comentados, y golpea con más fuerza de lo que la mayoría de los directores financieros esperan. La implantación de ISO 27001 depende en gran medida de un reducido número de personas —a menudo un responsable de seguridad, un gestor de cumplimiento o un director de TI— que acumulan el conocimiento institucional sobre el estado del proyecto. Cuando esa persona abandona la organización a mitad de la implantación, el sustituto no solo necesita incorporarse al equipo. Necesita reaprender desde cero el alcance completo, el mapeo de controles y el estado de las evidencias, frecuentemente sin documentación completa de la situación en que se encontraban las cosas.
El coste directo es la formación y la transferencia de conocimiento, que pueden añadir semanas al calendario y miles de dólares en horas de consultoría para poner a un nuevo responsable al día. El coste indirecto es la desviación del calendario. Si la reserva del organismo de certificación se estableció asumiendo una fecha de preparación determinada y la rotación desplaza esa fecha, o bien asumes una tasa de reprogramación o pierdes tu plaza por completo y esperas la siguiente ventana de auditoría disponible.
La rotación posterior a la certificación conlleva un coste diferente pero relacionado: las actualizaciones de formación. Cada nuevo empleado que se incorpora tras la certificación necesita formación en concienciación sobre seguridad antes de acceder a sistemas dentro del alcance, y cada baja implica revisiones de acceso actualizadas y evidencias de baja que los auditores comprobarán en la siguiente auditoría de seguimiento. Los sectores con alta rotación —comercio minorista, hostelería, centros de atención telefónica— deben presupuestar las actualizaciones de formación como un coste trimestral recurrente en lugar de anual, ya que el intervalo entre la incorporación del nuevo empleado y la siguiente formación programada crea una ventana real de exposición al cumplimiento.
Establece una cultura de documentación desde el principio: mantén el estado de implantación, la titularidad de los controles y las ubicaciones de las evidencias en un sistema compartido que sobreviva a una baja, no solo en la cabeza de una persona. No cuesta casi nada mantenerlo y es el seguro más económico contra el tipo de retraso más costoso.
Lo que los Directores Financieros Subestiman Sistemáticamente
El tiempo de personal interno es la partida que todo presupuesto empresarial calcula mal, habitualmente porque solo contabiliza las horas del equipo de seguridad e ignora las decenas de contribuciones menores de TI, RRHH y responsables de departamento implicados en la recopilación de evidencias. Ese coste de oportunidad oculto a menudo iguala o supera los honorarios de consultoría una vez que se suma con honestidad.
Cuando presentes este presupuesto al consejo, vincúlalo directamente al riesgo de ingresos. Enmarca ISO 27001 como lo que desbloquea contratos empresariales que requieren certificación, no como un gasto de cumplimiento puro, y la conversación de aprobación se acorta considerablemente.
— Martin
Obtén una Estimación Personalizada Antes de Presentarla a Finanzas
Cada rango de este artículo es un punto de partida, no tu cifra real. Tu presupuesto real depende de tu plantilla, tu alcance y tu nivel actual de madurez, y hacer suposiciones sobre esos datos de entrada es la razón por la que las estimaciones del primer año acaban desviándose un 40 % a los seis meses.

La verificación gratuita de preparación en 2 minutos de Ismscalculator te proporciona una estimación de referencia sin necesidad de registro, basada en supuestos transparentes y editables que puedes cuestionar partida por partida en lugar de una cifra opaca. A partir de ahí, la Calculadora de Costes ISO 27001 completa te permite construir un escenario completo —plantilla, instalaciones, nivel de madurez, calendario— y exportarlo en PDF para entregarlo directamente a compras o a tu CISO. Guarda dos escenarios en paralelo para compararlos, de modo que el consejo vea el rango en lugar de una cifra única que parezca arbitraria. La metodología completa que respalda cada estimación está publicada y versionada, por lo que puedes rastrear exactamente cómo se calculó cada cifra antes de defenderla en una reunión de presupuesto.
Fuentes
Verifica la propia norma en la página oficial de ISO/IEC 27001 de ISO, contrasta los rangos de costes con el desglose de costes de certificación de Factorial y revisa la metodología que respalda las estimaciones de Ismscalculator directamente en su página de metodología.
- ¿Cuánto Cuesta la Certificación ISO 27001? | Factorial
- Coste de Certificación ISO 27001 2022: Hoja de Ruta de 12 Meses | Ciphers Security
- Guía de Costes de Implantación de ISO 27001: Planificación Presupuestaria para Certificación Empresarial y Estrategias de Ahorro | CloudInsight
Preguntas Frecuentes
¿Cuánto Cuesta la Certificación ISO 27001?
No existe una tarifa plana. Los proyectos pequeños y medianos suelen oscilar entre 6.000 y 55.000 USD en el primer año, mientras que los proyectos de escala empresarial típicamente se sitúan entre 80.000 y 250.000 USD dependiendo del alcance, la plantilla y la madurez. La verificación gratuita de 2 minutos de Ismscalculator genera una estimación personalizada en menos de dos minutos.
¿Cuánto Cobran los Auditores de ISO 27001?
Los organismos de certificación no publican una tarifa pública. Los auditores presupuestan los honorarios por encargo basándose en las reglas de ISO/IEC 27006, que calculan los días de auditoría a partir de tu plantilla, instalaciones y alcance, en lugar de aplicar una tarifa horaria fija.
¿Es Difícil el Examen de ISO 27001?
Las reglas de ISO/IEC 27006 que regulan los días de auditoría son técnicas, pero no existe un único "examen" para la certificación ISO 27001 en sí misma. Las organizaciones se someten a una revisión documental de Fase 1 seguida de una auditoría de evidencias de Fase 2, y la dificultad depende más de la preparación del SGSI que de cualquier formato de prueba.
¿Puedes Explicar ISO 27001 de Forma Sencilla?
ISO 27001 es una norma internacional para construir un sistema de gestión que protege la información de la empresa mediante políticas definidas, evaluaciones de riesgos y controles articulados en torno a los cuatro temas de control del Anexo A. La certificación demuestra a clientes y reguladores que tus prácticas de seguridad cumplen ese estándar, verificado a través de una auditoría independiente.
¿Las Herramientas GRC Realmente Reducen los Costes de ISO 27001?
La automatización y las plataformas GRC reducen las horas dedicadas a la recopilación manual de evidencias, lo que disminuye el tiempo de personal interno y puede acortar los encargos de consultoría. Los costes de suscripción a la plataforma son una partida independiente de las tasas de auditoría, por lo que las herramientas reducen el coste laboral sin sustituir el presupuesto del organismo de certificación.