La mayoría de las organizaciones necesitan un responsable de SGSI dedicado más algunos roles de apoyo para alcanzar la certificación ISO 27001, con una plantilla que oscila entre un coordinador a tiempo parcial en empresas pequeñas y un pequeño equipo interno en compañías más grandes. El responsable del SGSI suele dedicar una parte considerable de su tiempo durante la implantación, reduciendo su implicación una vez obtenida la certificación. El matiz clave: a efectos de auditoría, el cómputo efectivo de personas incluye a los contratistas y freelancers que trabajan dentro del alcance, no solo al personal en nómina, y ese único hecho cambia tanto la estimación del día de auditoría como el presupuesto.
Resumen ejecutivo:
- Incluir a los contratistas y freelancers que trabajan en sistemas dentro del alcance puede incrementar el cómputo de personas para la auditoría hasta en un 60 %, con un impacto significativo en el presupuesto de certificación.
- Las estimaciones de certificación se basan en el total de personas que trabajan bajo el control de la organización dentro del alcance, no solo en la nómina; por ello, las decisiones sobre el alcance y su ampliación progresiva pueden alterar los requisitos de personal de forma abrupta.
- Las organizaciones pequeñas de menos de 20 empleados generalmente solo necesitan un responsable de SGSI a tiempo parcial, mientras que las empresas de más de 100 empleados suelen requerir un equipo dedicado y una estructura de personal más compleja.
- Las evidencias de competencia, los compromisos de recursos y las decisiones documentadas sobre recursos son fundamentales para superar las auditorías; los problemas más habituales son la falta de formación del personal ajeno a TI o la dependencia exclusiva de un único experto en seguridad.
- Los contratistas y los emplazamientos múltiples incrementan los días de auditoría de forma proporcional, por lo que clarificar el alcance e incluir a todo el personal relevante antes de solicitar presupuestos evita sorpresas económicas a mitad del proyecto.
Tabla de contenidos
- Cómo se computa la plantilla para ISO 27001 y por qué cambia su benchmark
- Benchmarks de personal para ISO 27001 por tamaño de organización
- Qué verifican realmente los auditores en la Cláusula 7
- Cómo los contratistas y los emplazamientos múltiples modifican la estimación de días de auditoría
- Consultoría externa frente a recursos internos: benchmarks de tiempo y coste
- Cómo convertir estos benchmarks en su propio plan de personal
- Qué predice realmente una certificación sin contratiempos
- Obtenga su propia estimación de personal en dos minutos
- Fuentes
- FAQ
Cómo se computa la plantilla para ISO 27001 y por qué cambia su benchmark
ISO/IEC 27006-1, la norma que regula cómo calculan los organismos de certificación el tiempo de auditoría, define la plantilla como las personas que realizan trabajo bajo el control de la organización dentro del alcance del SGSI. Esa definición no guarda relación con su sistema de nóminas. Un contratista que accede a sistemas dentro del alcance cuenta exactamente igual que un empleado a tiempo completo cuando un organismo de certificación dimensiona su auditoría.
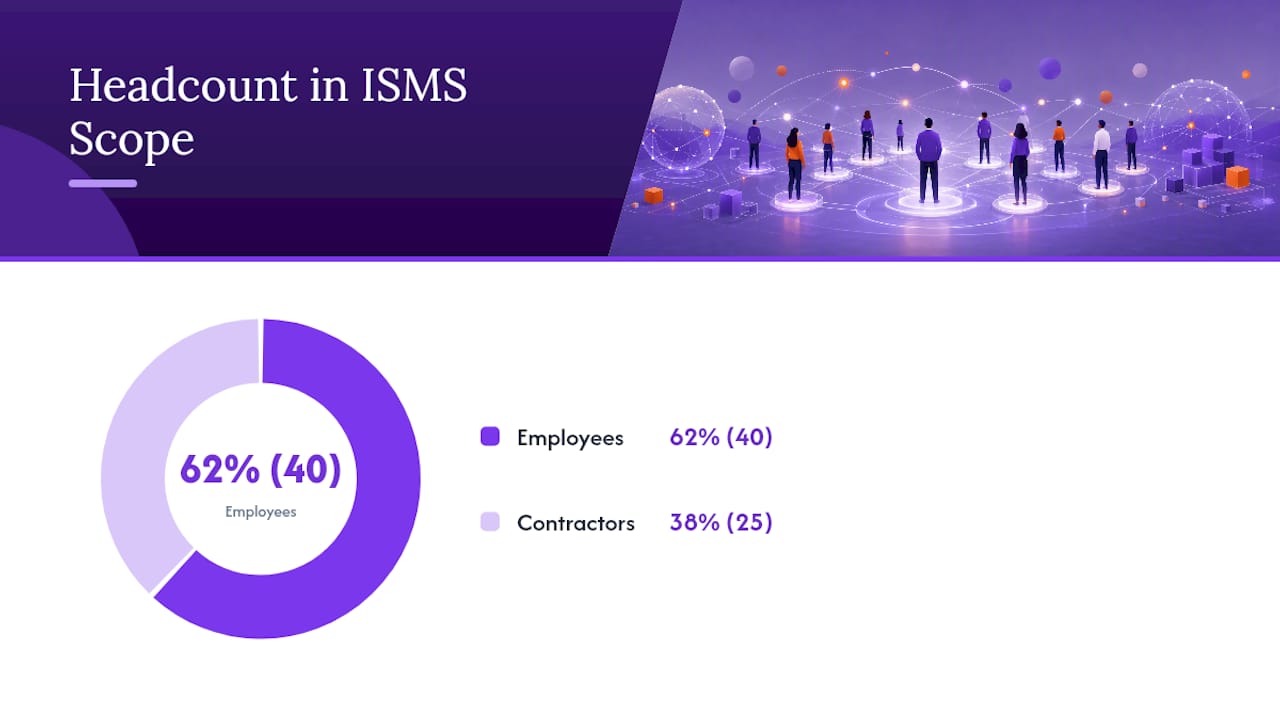
Esto sorprende a más empresas de lo esperado. Una empresa de software de 40 empleados con 25 contratistas dando soporte a su entorno de producción no es una auditoría de 40 personas. Es, en la práctica, una de 65, porque esos contratistas realizan trabajo dentro del perímetro del SGSI. No contabilizar correctamente a los contratistas antes de solicitar presupuestos es una de las razones más frecuentes por las que los presupuestos de certificación se disparan a mitad del proyecto. Se recibe una oferta basada en 40 personas, el alcance se amplía para incluir la infraestructura gestionada por los contratistas y, de repente, la estimación de días de auditoría queda desfasada.
Antes de solicitar ofertas a proveedores u organismos de certificación, compile un cómputo de personas que refleje la realidad y no la conveniencia. Eso implica:
- Contabilizar a cada contratista, freelancer y personal de proveedores de servicios gestionados que trabaje dentro del alcance del SGSI, no solo a quienes figuran en su nómina
- Documentar qué sistemas, procesos y ubicaciones están dentro del alcance, ya que el cómputo de personas carece de sentido sin un perímetro de alcance asociado
- Separar desde el principio lo que está «dentro del alcance» de lo que «apoya al negocio pero queda fuera del alcance», porque esta decisión condiciona tanto los días de auditoría como los benchmarks de personal
- Mantener un registro sencillo (nombre, tipo de vinculación laboral, sistemas dentro del alcance con los que interactúa) que pueda entregarse directamente a un auditor o a una plataforma de cumplimiento para solicitar una oferta
Las bandas de precios publicadas por plataformas de cumplimiento como Vanta, Drata y Secureframe dejan de escalar de forma predecible en torno a los 100 empleados. Por encima de esa cifra, se entra en el territorio de las ofertas privadas, y un cómputo preciso de personas marca la diferencia entre una propuesta defendible y una mera estimación.
Benchmarks de personal para ISO 27001 por tamaño de organización
Las necesidades de personal no escalan de forma lineal con el número de empleados. Una empresa de 15 personas y otra de 90 pueden gestionar ISO 27001 con un único coordinador dedicado, mientras que el salto de 100 a 500 empleados suele exigir una estructura de equipo real. A continuación se describe cómo se distribuyen habitualmente los roles y la dedicación temporal.
1. Menos de 20 empleados: cobertura mínima viable
En este tamaño, generalmente se trata de un responsable de SGSI a tiempo parcial —a menudo el fundador, el director de ingeniería o el responsable de operaciones— combinado con soporte de TI compartido. Raramente existe un ingeniero de seguridad dedicado. Se puede esperar que el responsable del SGSI dedique horas significativas a la semana durante la implantación, reduciéndose considerablemente una vez que el SGSI se estabiliza.
2. De 20 a 100 empleados: aparece un coordinador dedicado
Los responsables de departamento contribuyen con tiempo parcial para sus propias áreas de control.
3. Más de 100 empleados: un equipo de SGSI funcional
Por encima de los 100 empleados, la mayoría de las organizaciones cuentan con un pequeño equipo dedicado: un responsable del SGSI, uno o más ingenieros de seguridad, un evaluador de riesgos y auditores internos que rotan en lugar de asumir esta función como tarea secundaria. Es también aquí donde los benchmarks de personal dejan de ser predecibles únicamente a partir del número de empleados. El sector, el número de emplazamientos y la superposición regulatoria empiezan a condicionar los recursos más que el simple recuento de empleados.
La distribución del tiempo cambia drásticamente entre la implantación y el mantenimiento.
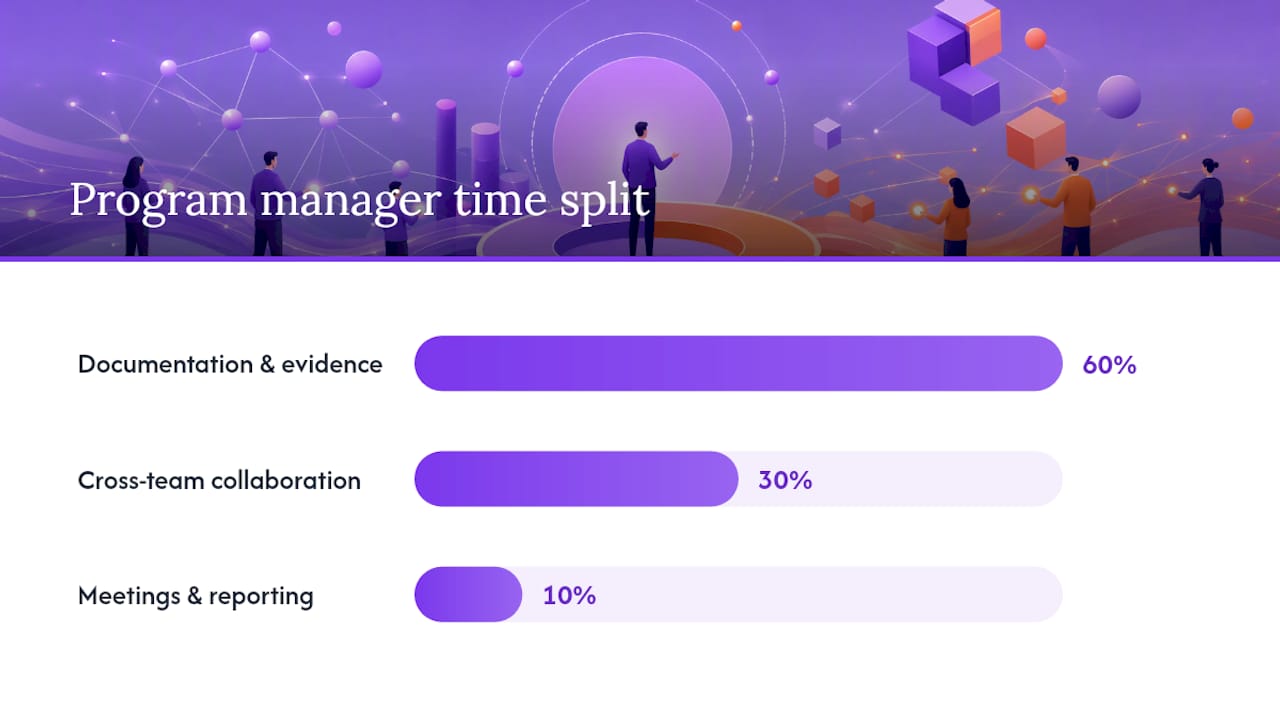
Un ejemplo real: una oferta de empleo para un responsable de programa ISO 27001 desglosa el puesto aproximadamente en un 60 % de documentación práctica y preparación de evidencias, un 30 % de colaboración interdepartamental y un 10 % de reuniones e informes. Ese reparto coincide con lo que observan la mayoría de los implantadores en la práctica: el trabajo consiste menos en arquitectura de seguridad y más en una recopilación constante de evidencias.
Consejo práctico: No contrate un auditor interno dedicado si tiene menos de 50 empleados. En su lugar, forme a alguien del área de finanzas u operaciones para que lleve a cabo las auditorías internas. Los auditores valoran la independencia respecto al proceso auditado, no el título del puesto.
Cada rol justifica su existencia por un motivo concreto. El responsable del SGSI es el propietario de la Declaración de Aplicabilidad, el registro de riesgos y el conjunto de políticas, y responde directamente ante el auditor durante la visita de certificación. El ingeniero de seguridad implanta y mantiene los controles técnicos: gestión de accesos, registro de eventos, gestión de vulnerabilidades. El auditor interno existe específicamente para evaluar el SGSI de forma independiente antes de que lo haga el organismo de certificación. Los administradores de TI se encargan de recopilar evidencias de los controles técnicos que ya operan en su día a día, razón por la cual su dedicación es comparativamente baja aunque sus sistemas generen la mayor parte de las evidencias de auditoría.
Qué verifican realmente los auditores en la Cláusula 7
La Cláusula 7 de ISO 27001 exige que la organización determine y proporcione recursos adecuados y demuestre la competencia de las personas que realizan trabajo en el SGSI. Los auditores no se fían de su palabra. Solicitan pruebas documentadas, y los artefactos específicos que requieren son bastante predecibles.
Un organismo de certificación puede solicitar:
- Actas de las revisiones por la dirección que demuestren que las decisiones sobre recursos fueron realmente debatidas y aprobadas
- Aprobaciones presupuestarias o autorizaciones vinculadas a iniciativas de seguridad, no solo una línea enterrada en un presupuesto general de TI
- Descripciones de puestos por escrito para cualquier persona con responsabilidades en el SGSI, incluidos los auditores internos y los propietarios de riesgos
- Una matriz de competencias que relacione cada rol del SGSI con las habilidades requeridas y la forma en que dichas habilidades fueron verificadas
- Registros de formación que muestren fechas de finalización, no solo de inscripción
- Registros de finalización del programa de concienciación que cubran a toda la organización, no a un subconjunto
Los auditores buscan específicamente este tipo de evidencias porque el número de personas por sí solo no demuestra competencia ni compromiso. El hallazgo más frecuente relacionado con el personal es la formación de concienciación que solo alcanzó al departamento de TI, dejando sin formación en conceptos básicos de seguridad al personal de ventas, RRHH y finanzas. El segundo más común: un único «héroe de la seguridad» que concentra todo el conocimiento del SGSI sin ningún respaldo documentado, lo cual representa un riesgo de dependencia excesiva que los auditores señalan casi invariablemente cuando lo detectan.
Las organizaciones pequeñas sin presupuesto para un equipo amplio pueden igualmente demostrar compromiso con los recursos. Documente explícitamente la dedicación del responsable del SGSI en una revisión por la dirección, obtenga una aprobación presupuestaria por escrito aunque la cifra sea modesta y mantenga un registro de formación sencillo. Los ejemplos detallados de evidencias son de gran utilidad aquí, ya que los auditores valoran más la trazabilidad que el volumen bruto de documentación.
Cómo los contratistas y los emplazamientos múltiples modifican la estimación de días de auditoría
Cada contratista o emplazamiento que incorpore al alcance añade tiempo de auditoría, y el tiempo de auditoría se factura por día. Una empresa con un único emplazamiento, 60 empleados y ningún contratista dentro del alcance podría necesitar dos o tres días de auditoría para la auditoría de etapa 2. Añada una segunda oficina y 15 contratistas dentro del alcance, y esa estimación sube, a veces por encima de lo que contemplaba la oferta inicial.
El alcance, la proporción entre auditoría remota y presencial, y el número de emplazamientos son los factores específicos que determinan los días de auditoría según el Anexo C de ISO/IEC 27006-1. Usted controla la mayoría de estas decisiones antes de hablar siquiera con un organismo de certificación.
Al decidir qué pertenece al alcance, valore el compromiso operativo con honestidad: excluir un sistema o equipo del alcance reduce los días de auditoría y la carga de personal, pero también limita lo que cubre realmente su certificado, algo que importa cuando los clientes formulan preguntas directas durante los procesos de compra. Plantee estas siete preguntas a su organismo de certificación antes de aceptar una oferta:
- ¿Cuántos días de auditoría contempla esta oferta y en qué número de personas se basa?
- ¿Están incluidos en ese cómputo los contratistas y freelancers dentro del alcance?
- ¿Cuántos emplazamientos cubre la oferta y qué ocurre si se añade uno posteriormente?
- ¿Qué porcentaje de la auditoría será remoto frente a presencial?
- ¿Qué desencadena una revisión de la oferta a mitad del ciclo?
- ¿Cómo se calculan los días de auditoría de seguimiento después del primer año?
- ¿Qué documentación necesita antes de finalizar la estimación?
Consultoría externa frente a recursos internos: benchmarks de tiempo y coste
La mayoría de las organizaciones infravaloran ampliamente las horas internas. El esfuerzo interno típico oscila entre 200 y 500 horas de tiempo de personal entre el responsable del SGSI, el ingeniero de seguridad y los responsables de departamento en conjunto, distribuidas a lo largo del período de implantación.
La diferencia en los plazos es real y está determinada por las horas, no por el talento. Las organizaciones que contratan un consultor suelen certificarse en 3 a 12 meses. Las implantaciones realizadas íntegramente con personal interno —que aprende la norma sobre la marcha— se extienden habitualmente entre 6 y 12 meses o más. Las tarifas diarias de consultores y los paquetes de proyecto completo varían ampliamente según el alcance y la región, por lo que cualquier cifra concreta debe tomarse como punto de partida para la negociación, no como un benchmark fijo.
- Un consultor se ocupa del marco de trabajo, las plantillas de documentación y la preparación de la auditoría, comprimiendo el calendario aunque el personal interno siga realizando el trabajo de recopilación de evidencias
- Los equipos internos dedican una parte de sus 200 a 500 horas simplemente a aprender la norma, tiempo que un equipo asistido por consultor se ahorra por completo
- Una estimación combinada aproximada: 15 días de consultoría más 300 horas internas suelen llevar a una empresa de tamaño medio a la certificación en 6 a 8 meses, frente a los 10 a 12 meses que requeriría abordar el mismo alcance de forma autónoma
Cómo convertir estos benchmarks en su propio plan de personal
Las bandas genéricas solo llegan hasta cierto punto. ISMS Calculator las convierte en un número específico para su organización solicitando su número real de personas, sector y nivel de madurez en seguridad, y aplicando comparaciones de referencia del modelo sobre supuestos editables que puede ajustar usted mismo.
- Introduzca el número de empleados y añada por separado los contratistas dentro del alcance, ya que la herramienta los trata como datos de entrada distintos que afectan a la estimación
- Seleccione las opciones de alcance (emplazamiento único, múltiples emplazamientos, infraestructura exclusivamente en la nube) para ver cómo cada elección modifica la distribución de tiempo sugerida por rol
- Revise el desglose de roles y distribución de tiempo generado comparándolo con los benchmarks de este artículo para verificar su coherencia
- Exporte la estimación en formato PDF o como enlace compartible y envíela a compras o a su patrocinador ejecutivo para la aprobación del presupuesto
Qué predice realmente una certificación sin contratiempos
Tres reglas básicas se mantienen en la mayoría de las implantaciones: cubra el rol de responsable del SGSI antes que cualquier otro, documente las decisiones sobre recursos por escrito desde el primer día y contabilice a los contratistas con honestidad antes de solicitar presupuestos. Dos señales de alerta predicen problemas de forma fiable: un único «héroe de la seguridad» sin respaldo documentado y una formación de concienciación que nunca salió del departamento de TI.
— Martin
Obtenga su propia estimación de personal en dos minutos
Leer benchmarks es una cosa. Saber dónde se sitúa realmente su organización es otra. Ismscalculator le proporciona una estimación en tiempo real y personalizada en lugar de un rango genérico, teniendo en cuenta el tamaño de su empresa, el sector y la madurez actual en seguridad, de modo que las cifras de personal y coste reflejen su situación concreta y no un valor de referencia del modelo.

Cada dato que aparece en los benchmarks anteriores (número de personas, contratistas, alcance, distribución de tiempo por rol) se incorpora directamente a los supuestos de la calculadora, y puede editar cualquiera de ellos si su situación no coincide con el valor predeterminado. No es necesario registrarse para ejecutar la primera estimación, y la metodología que respalda cada número permanece completamente visible, de modo que pueda cuestionar o ajustar cualquier supuesto antes de compartirlo con su equipo. Comience con la evaluación gratuita de preparación de 2 minutos para identificar sus carencias, y luego abra la calculadora de costes completa para generar una estimación detallada y exportable de personal y presupuesto que pueda entregar directamente a compras.
Fuentes
Para la mecánica de días de auditoría que respalda estos benchmarks, ISO/IEC 27006-1 regula cómo calculan los organismos de certificación el tiempo por encargo, razón por la cual las ofertas varían según el organismo acreditado. Complemente esto con una lista de verificación de certificación para hacer seguimiento de las tareas de personal a lo largo de su calendario de implantación, y con una evaluación de preparación para detectar carencias antes de que lo haga un auditor.
- Iso27001cost
- Iso27001
- ISO 27001 Consultant vs In-House: Time & Cost (2026)
- Determining in-scope headcount for your ISO 27001 audit (Sensiba)
FAQ
¿Quién se computa en la plantilla para ISO 27001?
El cómputo incluye a todas las personas que realizan trabajo bajo el control de su organización dentro del alcance del SGSI, no solo a los empleados en nómina. Eso significa que los contratistas y freelancers dentro del alcance cuentan para el total que el organismo de certificación utiliza para dimensionar la auditoría.
¿Cuál es el equipo mínimo necesario para ISO 27001?
Una empresa de menos de 20 empleados puede a menudo certificarse con un responsable de SGSI a tiempo parcial y soporte de TI compartido para los controles técnicos. Las organizaciones más grandes necesitan un coordinador dedicado más recursos a tiempo parcial de ingeniería de seguridad y auditoría interna a partir de aproximadamente 20 a 100 empleados.
¿Cuántas horas dedica el personal de TI a ISO 27001?
Esa dedicación se reduce aún más una vez que el SGSI alcanza la fase de mantenimiento estable.
¿Incrementan los contratistas el coste de mi auditoría?
Sí. Los contratistas que trabajan dentro del alcance de su SGSI cuentan para el cómputo de personas, y el alcance y el número de emplazamientos son factores directos que determinan los días de auditoría según ISO/IEC 27006-1. No incluirlos en el cómputo inicial es una razón habitual por la que los presupuestos se revisan al alza a mitad del proyecto.
¿Cómo obtengo una estimación precisa de personal y costes?
Comience por compilar un cómputo honesto de personas que incluya a los contratistas dentro del alcance y, a continuación, utilice ese dato en una herramienta como ISMS Calculator, que genera una estimación personalizada de personal y costes basada en su tamaño, sector y nivel de madurez. La evaluación gratuita de preparación tarda aproximadamente dos minutos y le proporciona un benchmark de partida antes de acudir a proveedores u organismos de certificación.
Recomendado
- Lista de preselección de consultores ISO 27001: cómo elaborar un presupuesto listo para RFP
- De 90 a más de 900 días-persona para ISO 27001: rangos y flujos de trabajo
- Plan ISO 27001 de 6 a 12 meses: presupueste los costes reales antes de externalizar
- Roles ISO 27001 para implantadores: evite tres hallazgos de auditoría