La respuesta a brechas es el conjunto de controles dentro de su SGSI ISO 27001 que convierte la detección en resultados financieros defendibles y evidencia lista para los reguladores. Para las organizaciones del sector financiero, eso no es un beneficio teórico. Es la diferencia entre un incidente contenido y un evento regulatorio multimillonario.
Esta semana, haga tres cosas:
- Confirme su RACI para las primeras 72 horas, identificando quién autoriza las notificaciones a los reguladores según las normas NYDFS, GLBA y SEC
- Verifique que la preservación forense de registros esté activa y con marca de tiempo en todos los sistemas dentro del alcance
- Realice la evaluación de preparación gratuita de 2 minutos en Ismscalculator para establecer una línea base de su madurez actual frente al Anexo A.16 de ISO 27001 (gestión de incidentes de seguridad de la información)
Tabla de Contenidos
- Por qué la respuesta a brechas es especialmente crítica para las organizaciones financieras
- Cómo ISO 27001 integra la respuesta a brechas en los controles de su SGSI
- Gobernanza y toma de decisiones: quién es responsable de qué durante una brecha en el sector financiero
- Componentes operativos que más influyen en los resultados financieros
- Medición del impacto financiero: KPI, categorías de coste y un modelo de ejemplo
- Cómo planificar y presupuestar la implementación de ISO 27001 para reforzar la respuesta a brechas
- Cerrando el ciclo: cómo el aprendizaje post-incidente actualiza su SGSI
- Conclusiones clave
- Lo que los profesionales suelen hacer mal en la planificación de respuesta a brechas
- Ismscalculator convierte sus brechas de madurez en un presupuesto defendible
- Fuentes autorizadas para ampliar información
Por qué la respuesta a brechas es especialmente crítica para las organizaciones financieras
La preparación es el factor más determinante para minimizar las consecuencias financieras de una brecha. Los planes documentados y las simulaciones multifuncionales reducen el tiempo de contención y los costes derivados más que cualquier control técnico aislado. Las organizaciones financieras se enfrentan a una versión más exigente de este problema que la mayoría de los sectores.
Los costes de las brechas en servicios financieros suelen ascender a millones de USD por incidente, siendo los prolongados tiempos de detección y contención el principal factor de coste, según los estudios de referencia de IBM/Ponemon.
El reloj regulatorio agrava la presión financiera. Las instituciones financieras se enfrentan a obligaciones de notificación superpuestas con plazos estrictos: NYDFS exige notificación en 72 horas, la SEC requiere divulgación en un plazo de cuatro días hábiles tras determinar la materialidad, PCI DSS activa una notificación a las marcas en 24 horas, y la FTC/GLBA puede requerir notificación en 30 días según las circunstancias. Incumplir cualquiera de estos plazos mientras se gestiona un incidente activo es como una brecha contenible se convierte en una acción de cumplimiento regulatorio.
La adopción de la IA está añadiendo una nueva capa de exposición. Una proporción significativa de organizaciones carece de políticas de gobernanza para la IA (https://www.ibm.com/downloads/documents/us-en/131cf87b20b31c91/), y la gran mayoría de los incidentes relacionados con la IA involucran sistemas sin controles de acceso adecuados. Para los equipos financieros que construyen o actualizan su SGSI, la IA sin gobernanza es una superficie de ataque oculta que los controles estándar del Anexo A no cubren automáticamente.
Cómo ISO 27001 integra la respuesta a brechas en los controles de su SGSI
El Anexo A.16 es el principal marco para la gestión de incidentes, pero no actúa de forma aislada. Los controles de apoyo de A.8 (clasificación de activos y datos), A.12 (seguridad en las operaciones), A.13 (seguridad en las comunicaciones) y A.18 (cumplimiento) deben estar explícitamente presentes en cualquier SGSI financiero que aspire a gestionar los costes de una brecha. Una brecha en cualquiera de ellos crea una laguna documental que los reguladores detectarán.
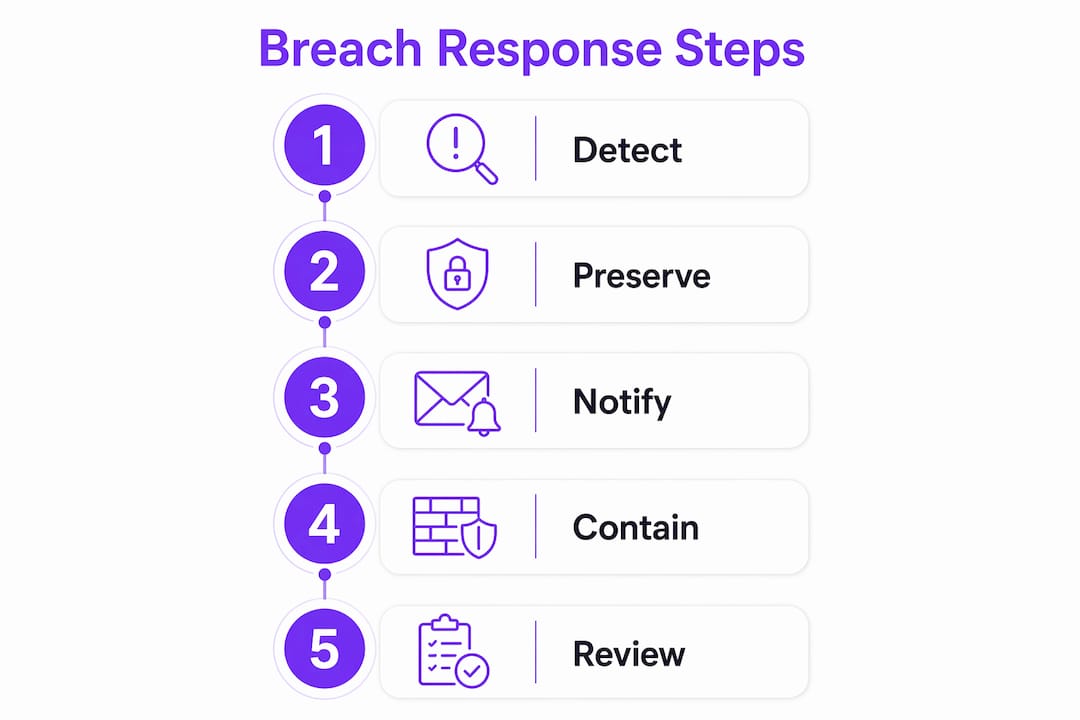
| Cláusula ISO 27001 | Actividad de Respuesta a Brechas | Evidencia Requerida |
|---|---|---|
| — | Asignar roles de respuesta a incidentes y rutas de escalado | Matriz RACI, descripciones de roles firmadas |
| — | Detectar y notificar incidentes sospechosos | Ticket de incidente, entrada de registro con marca de tiempo |
| — | Clasificar y priorizar la gravedad de la brecha | Registro de decisiones con marca de tiempo y aprobador |
| — | Contener, erradicar y recuperar | Registro de contención, informe forense |
| — | Revisión post-incidente y actualización de controles | Registro de acciones correctivas, Declaración de Aplicabilidad actualizada |
| — | Delimitar datos financieros frente a datos personales | Inventario de datos, política de clasificación |
| — | Decisiones de notificación regulatoria | Cartas de notificación, correspondencia con reguladores |
Sobre la delimitación de datos financieros: su Declaración de Aplicabilidad debe distinguir entre datos de transacciones financieras (números de cuenta, registros de pago) y datos de carácter personal. Los reguladores los tratan de forma diferente. GLBA y NYDFS se centran en la información financiera de los clientes; PCI DSS delimita específicamente los datos de titulares de tarjetas. Agruparlos en un único bloque de "datos sensibles" en su Declaración de Aplicabilidad genera ambigüedad durante una auditoría.
- Referencie A.16.1.4 en su Declaración de Aplicabilidad como "aplicable" con la justificación: "Las obligaciones regulatorias financieras exigen decisiones de escalado documentadas en un plazo de 72 horas desde la detección del incidente."
- Vincule A.18.1 explícitamente a su matriz de notificación regulatoria para que los auditores puedan trazar una decisión de notificación hasta una cláusula específica.
Gobernanza y toma de decisiones: quién es responsable de qué durante una brecha en el sector financiero
La participación del consejo de administración en simulaciones de brechas y las estructuras de autoridad documentadas mejoran materialmente la defensa ante los reguladores. Los consejos que permanecen al margen generan lagunas documentales. Cuando los reguladores revisan su respuesta a incidentes, buscan evidencia de que las decisiones fueron tomadas por las personas adecuadas en el momento oportuno, no solo que se aplicaron correcciones técnicas.
El papel del CISO en el cumplimiento de ISO 27001 en el sector financiero ocupa el centro de esta estructura, pero el CISO no puede asumir en solitario toda la autoridad de decisión.
RACI de las primeras 72 horas (asignaciones principales):
| Rol | Responsable | Aprobador | Consultado | Informado |
|---|---|---|---|---|
| Notificación a reguladores (NYDFS/SEC) | Asesoría Jurídica | CISO/CIO | Presidente del Consejo | CEO |
| Divulgación pública/a clientes | Comunicación | CEO | Jurídico, CISO | Consejo |
| Investigación forense | Responsable de Respuesta a Incidentes | CISO | Operaciones TI | Jurídico |
| Decisión sobre rescate/pago | CFO | CEO | Jurídico, CISO | Consejo |
| Preservación de evidencias | Operaciones TI | Responsable de Respuesta a Incidentes | Jurídico | CISO |
Consejo práctico: Añada marca de tiempo a cada entrada del registro de decisiones con el nombre del aprobador, la información disponible en ese momento y el razonamiento. Los reguladores no solo quieren saber qué decidió. Quieren ver que lo decidió deliberadamente, con las personas adecuadas presentes. Realice ejercicios de mesa con observadores del consejo al menos trimestralmente para que la estructura de autoridad se practique, no solo se documente.
Componentes operativos que más influyen en los resultados financieros
La detección rápida, la preservación de evidencias y las comunicaciones coordinadas reducen las principales partidas de coste: detección y escalado, notificación y pérdida de negocio. Las primeras seis horas marcan la trayectoria de todo lo que sigue.
Lista de verificación de respuesta a incidentes:
0–6 horas
- Aislar los sistemas afectados sin destruir la memoria volátil (capturar imágenes de RAM primero)
- Activar el equipo de respuesta a incidentes y notificar al CISO y a la asesoría jurídica
- Abrir un registro de decisiones con marca de tiempo; registrar cada acción y aprobador
- Preservar todos los registros relevantes con documentación de cadena de custodia
- Evaluar si el incidente supera los umbrales de notificación regulatoria
6–72 horas 6. Contratar peritos forenses externos si la capacidad interna es insuficiente 7. Presentar las notificaciones regulatorias requeridas (72 horas NYDFS, notificación a marcas PCI) 8. Notificar a las instituciones financieras afectadas si hay datos de cuentas involucrados (según la guía de la FTC) 9. Preparar borradores de comunicación a clientes; retener hasta revisión jurídica 10. Documentar el estado de contención con marcas de tiempo para cada hito
3–30 días 11. Completar el análisis forense y la determinación de la causa raíz 12. Presentar la determinación de materialidad y la divulgación ante la SEC si procede 13. Emitir notificaciones a clientes con orientaciones específicas sobre medidas de protección 14. Iniciar la corrección de los controles explotados; actualizar la Declaración de Aplicabilidad del SGSI 15. Realizar la revisión post-incidente e incorporar los hallazgos a la próxima revisión por la dirección
Procedimientos forenses que protegen la defensa financiera:
- Mantener documentación de cadena de custodia para todas las evidencias recopiladas
- Archivar las comunicaciones con reguladores en un repositorio dedicado con control de acceso
- Aplicar cláusulas de SLA de notificación a proveedores en términos de "horas, no días" para que los retrasos de terceros no comprometan sus propios plazos regulatorios
Medición del impacto financiero: KPI, categorías de coste y un modelo de ejemplo
Desglose el coste de la brecha en cuatro categorías y realice el seguimiento de tres KPI. Todo lo demás es derivado de estos.
KPI: Tiempo Medio de Detección (MTTD), Tiempo Medio de Contención (MTTC) y tiempo de notificación a reguladores. La tasa de abandono de clientes tras el incidente es el indicador rezagado que captura la pérdida reputacional.
| Categoría de Coste | Rango típico en EE. UU. | Principales Factores |
|---|---|---|
| Detección y escalado | 400 000 $–1,2 M$ | Análisis forense, horas del equipo de respuesta a incidentes, herramientas |
| Notificación | — | Revisión jurídica, monitorización de crédito, envíos |
| Remediación post-brecha | — | Mejora de controles, formación del personal, auditorías |
| Pérdida de negocio | 1 M$–3 M$+ | Abandono de clientes, tiempo de inactividad, daño reputacional |
Los rangos son ilustrativos, derivados de los estudios de referencia de IBM/Ponemon para servicios financieros. Las cifras reales varían según el tamaño de la brecha, la sensibilidad de los datos y el alcance regulatorio.
Cálculo de ejemplo (50 000 registros, 10 días de contención):
- Detección y escalado: ~600 000 $ (análisis forense externo más 10 días del equipo de respuesta a incidentes)
- Notificación: ~400 000 $ (revisión jurídica, monitorización de crédito para 50 000 personas)
- Remediación: ~750 000 $ (brechas de control identificadas, formación del personal, honorarios de auditoría)
- Pérdida de negocio: ~1,2 M$ (abandono estimado y tiempo de inactividad)
- Total modelado: ~2,95 M$ antes de multas regulatorias o compensaciones del seguro
El ciberseguro puede compensar los costes de notificación y remediación, pero las lagunas de cobertura son frecuentes. Verifique que su póliza cubre multas regulatorias, costes forenses y reclamaciones de terceros por separado. Los estudios de referencia deben orientar los presupuestos, pero no sustituir a modelos personalizados; ajuste según el valor de sus datos, las obligaciones contractuales y el alcance regulatorio antes de presentar las cifras al consejo.
Cómo planificar y presupuestar la implementación de ISO 27001 para reforzar la respuesta a brechas
Priorice las inversiones que acorten la detección y la contención y mejoren la documentación de decisiones. Estas dos palancas ofrecen el mayor retorno frente a los estudios de referencia de costes de brechas, y son también las áreas donde la inversión post-brecha se concentra de manera sistemática: detección de amenazas, protección de datos y planificación de la respuesta a incidentes.
Gantt de implementación en tres fases (típico para una empresa financiera estadounidense de tamaño medio):
| Fase | Calendario | Principales Factores de Coste |
|---|---|---|
| Preparación (análisis de brechas, alcance, RACI) | Meses 1–3 | Honorarios de consultoría, tiempo del personal, auditoría de herramientas |
| Implementación de controles | Meses 3–8 | Herramientas de respuesta a incidentes, contrato de peritos forenses, formación |
| Pruebas y certificación (ejercicios de mesa, auditoría, certificación) | Meses 8–12 | Auditoría externa, facilitación de ejercicios de mesa, remediación |
Partidas presupuestarias que reducen directamente el coste de una brecha:
- Contrato de retención con una empresa de análisis forense (SLA en horas, no en días)
- Herramientas SIEM o de gestión de registros para reducir el MTTD
- Formación del personal en clasificación de incidentes y escalado
- Asesoría jurídica en régimen de retención para decisiones de notificación
Consejo práctico: Antes de finalizar su presupuesto, ejecute la herramienta de evaluación de preparación y análisis comparativo de Ismscalculator. Mapea su madurez en los cuatro temas de control de ISO/IEC 27001:2022, genera un Gantt por fases y le permite guardar y comparar estimaciones. Ese resultado le proporciona un presupuesto desglosado y defendible para presentar a finanzas y al consejo, no una estimación aproximada.
Para los controles relacionados con la IA, la formación básica en gobernanza de Azure AI puede ayudar al personal técnico a comprender los requisitos de control de acceso antes de que esas brechas se conviertan en vectores de ataque.
Revise también su póliza de ciberseguro frente al alcance de su SGSI. Lagunas habituales: pólizas que excluyen multas regulatorias, limitan los costes forenses por debajo de las tarifas reales del mercado o exigen proveedores de respuesta a incidentes preaprobados. Valide los plazos de notificación a proveedores en los contratos antes de un incidente, no durante uno.
Cerrando el ciclo: cómo el aprendizaje post-incidente actualiza su SGSI
Cada incidente debe alimentar un registro de acciones correctivas con marca de tiempo y una mejora medible de los controles. Sin eso, su SGSI es un documento estático, y los reguladores lo tratarán como tal.
Plantilla de acción correctiva:
| Campo | Contenido |
|---|---|
| Qué falló | Control o proceso específico que no funcionó según lo diseñado |
| Causa raíz | Fallo técnico, de proceso o de gobernanza (un nivel más profundo que el síntoma) |
| Remediación | Acción específica adoptada, responsable y fecha de finalización |
| Verificación | Cómo confirmó que la corrección funcionó, con fecha |
Entradas para la revisión por la dirección en el próximo ciclo del SGSI:
- Registro de riesgos actualizado que refleje los vectores explotados en el incidente
- Entradas revisadas en la Declaración de Aplicabilidad para los controles que resultaron insuficientes
- Datos de tendencia de MTTD y MTTC comparados con períodos anteriores
- Correspondencia con reguladores y plazos de notificación (como evidencia de cumplimiento)
- Resultados de los ejercicios de mesa y cualquier brecha en la estructura de autoridad identificada
Consejo práctico: Archive el registro de decisiones de las 72 horas, los informes forenses y toda la correspondencia con reguladores en una carpeta dedicada con control de acceso dentro de su sistema de documentación del SGSI. Los períodos de retención varían según la normativa (NYDFS exige al menos tres años para ciertos registros), pero tener todo en un solo lugar le permite elaborar un relato completo del incidente en horas, no en días, cuando un regulador lo solicite.
Conclusiones clave
La respuesta a brechas en un SGSI financiero no es un plan independiente. Es el mecanismo que convierte cada inversión en controles ISO 27001 en protección financiera medible y evidencia lista para los reguladores.
| Punto | Detalle |
|---|---|
| Confirme el RACI antes de una brecha | Asigne responsables nominados para las notificaciones a reguladores, el análisis forense y las decisiones de divulgación antes de que ocurra un incidente. |
| Mapee el Anexo A a su Declaración de Aplicabilidad | Referencie el Anexo A explícitamente, con justificaciones vinculadas a los plazos de notificación de NYDFS, SEC y PCI. |
| Realice el seguimiento de cuatro categorías de coste | Detección, notificación, remediación y pérdida de negocio son los cuatro bloques que determinan el coste total de una brecha en servicios financieros. |
| Cierre el ciclo tras cada incidente | Incorpore un registro de acciones correctivas con marca de tiempo a la próxima revisión por la dirección para reducir el coste de reincidencia. |
| Use Ismscalculator para presupuestar | Ejecute la evaluación de preparación y la herramienta de análisis comparativo para convertir las brechas de madurez en partidas por fases que el consejo pueda aprobar. |
Lo que los profesionales suelen hacer mal en la planificación de respuesta a brechas
La mayoría de los equipos financieros tratan la respuesta a brechas como un problema de TI al que se añade un paso de notificación legal al final. Ese enfoque es donde se acumula el coste real.
La brecha documental es el error más costoso. Los reguladores en el sector financiero esperan cada vez más un registro forense con marca de tiempo de las decisiones, no solo de los pasos de remediación técnica. Un equipo que contuvo una brecha en 48 horas pero no puede demostrar quién autorizó la notificación al regulador, cuándo y con qué información, enfrentará un escrutinio más severo que un equipo que tardó 72 horas pero documentó todo. El resultado técnico importa menos que el relato de gobernanza.
El segundo error es tratar la implementación de ISO 27001 como un proyecto de certificación puntual en lugar del eje operativo de la respuesta a brechas. Los controles del Anexo A.16 que están documentados pero no probados ofrecen prácticamente ninguna protección financiera. Los ejercicios de mesa trimestrales con observadores del consejo, las rutas de escalado practicadas y los SLA de proveedores que realmente aplican tiempos de respuesta en horas, no en días, son lo que diferencia a las organizaciones que contienen brechas a bajo coste de las que no lo hacen. Los errores habituales en proyectos de implementación del SGSI financiero casi siempre se remontan a brechas de gobernanza, no técnicas.
Ismscalculator convierte sus brechas de madurez en un presupuesto defendible
Saber que su SGSI necesita controles de respuesta a brechas más sólidos es una cosa. Presentar un presupuesto desglosado a su CFO y al consejo es otra. Ismscalculator cierra esa brecha directamente: su calculadora en tiempo real mapea su madurez actual en los cuatro temas de control de ISO/IEC 27001:2022, compara sus brechas con valores de referencia del modelo financiero y genera un Gantt por fases que puede entregar a un jefe de proyecto el mismo día.

La evaluación de preparación gratuita de 2 minutos le proporciona una línea base instantánea. La plataforma completa le permite guardar y comparar múltiples estimaciones, exportar un informe en PDF para presentaciones al consejo y solicitar presentaciones a consultores independientes de ISO 27001 si necesita apoyo práctico en la implementación. Para los equipos que requieren un compromiso más profundo, la evaluación de preparación para ISO 27001 convierte el tamaño específico de su empresa, el sector y la madurez de seguridad en un plan de implementación personalizado con rangos de coste realistas. Comience con la evaluación de preparación hoy y tenga un borrador de presupuesto listo antes de su próxima reunión del consejo.
Fuentes autorizadas para ampliar información
- IBM Cost of a Data Breach Report 2025 — El principal estudio de referencia para costes de brechas en servicios financieros, categorías de coste y el retorno de la inversión en respuesta a incidentes. Úselo para sustentar sus conversaciones presupuestarias.
- EY: Por qué la respuesta a brechas de datos es una cuestión crítica para el consejo en BFSI — Orientación de profesionales forenses sobre la gobernanza del consejo, la documentación de decisiones y la ventana de evidencia de 72 horas.
- Matriz regulatoria de respuesta a brechas en servicios financieros (GLBA, NYDFS, SEC, PCI, FFIEC) — Mapea cada normativa estadounidense con su desencadenante de notificación y plazo; esencial para construir su cronograma de respuesta regulatoria.
- Guía de respuesta a brechas de datos de la FTC para empresas — Orientación federal práctica sobre obligaciones de notificación, pasos forenses y comunicación con consumidores.
- Plan de respuesta a brechas de la FDIC — El propio RACI documentado y los procedimientos de respuesta a brechas de la FDIC; una referencia estructural útil para cualquier institución financiera estadounidense que construya o audite su propio plan.
Este artículo proporciona información general sobre la implementación de ISO 27001 y la planificación de respuesta a brechas de datos. No constituye asesoramiento jurídico ni regulatorio. Confirme los requisitos de notificación actuales y las obligaciones de cumplimiento con asesoría jurídica cualificada y las autoridades regulatorias competentes para su situación específica.
Recomendado
- Respuesta a Incidentes en el SGSI Bancario: Guía 2026 | ISMS Calculator
- Controles de Seguridad de Datos para Empresas Financieras: Guía 2026 | ISMS Calculator
- Cómo Construir un SGSI para la Protección de Datos Financieros: Guía 2026 | ISMS Calculator
- Gestión de Riesgos en la Nube en el SGSI Financiero: Guía 2026 | ISMS Calculator