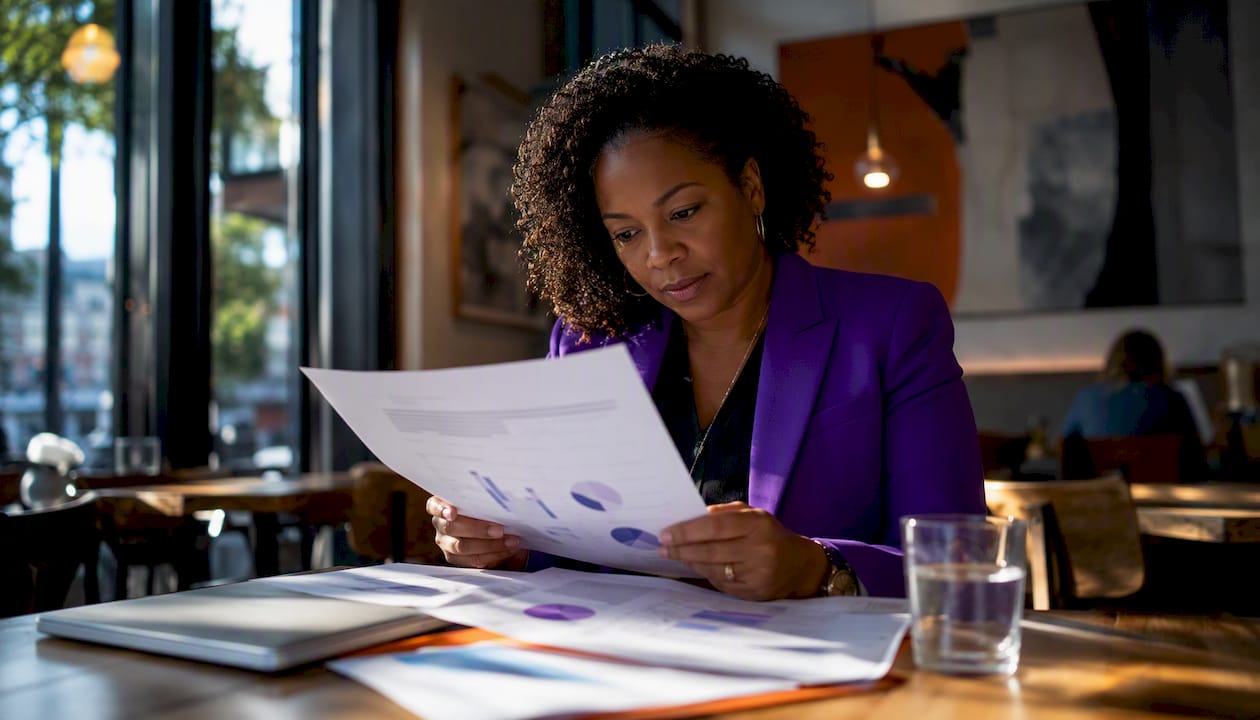
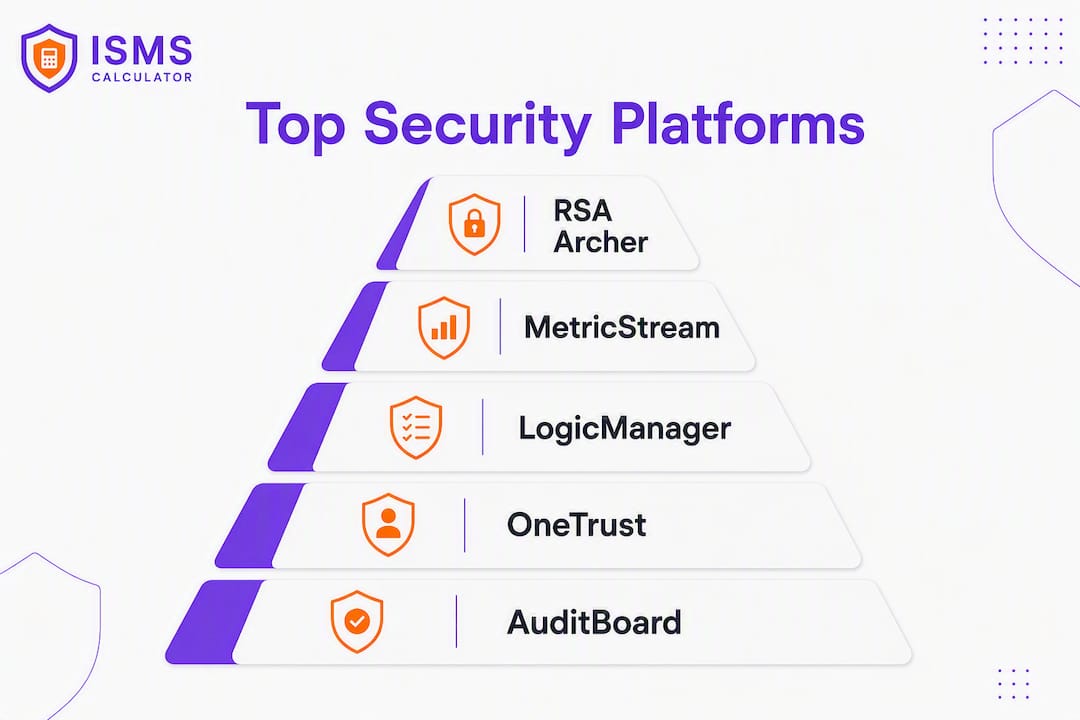
Las plataformas que los equipos de seguridad del sector financiero incluyen con mayor frecuencia en sus listas de preselección son RSA Archer (la mejor para GRC empresarial), MetricStream (la mejor para riesgo y cumplimiento integrados), LogicManager (la mejor para GRC en el segmento medio), OneTrust (la mejor para TPRM y privacidad), Resolver (la mejor para riesgo operacional), AuditBoard (la mejor para la automatización de evidencias de auditoría), Riskonnect (la mejor para resiliencia empresarial), ProcessUnity (la mejor para riesgo de terceros), BitSight (la mejor para la monitorización continua de riesgo cibernético) y Cynomi (la mejor para pymes y evaluaciones lideradas por vCISO). Para el análisis de riesgo de mercado y crédito en el ámbito institucional, BlackRock Aladdin, MSCI RiskManager y Bloomberg MARS desempeñan una función diferente pero complementaria, que se aborda por separado más adelante.
Resumen ejecutivo: El eje principal de decisión es si necesita cuantificación del riesgo cibernético (CRQ) para los informes del CFO, gestión del riesgo de terceros (TPRM) para la diligencia debida con proveedores, o GRC empresarial para la alineación con auditorías y requisitos regulatorios. Los grandes bancos suelen necesitar RSA Archer o MetricStream; las empresas del segmento medio obtienen resultados más rápidos con LogicManager o AuditBoard; los compradores centrados en TPRM deben evaluar OneTrust o ProcessUnity. RiskWatch completa la lista como una opción sólida para bancos comunitarios y cooperativas de crédito que necesitan una herramienta de evaluación ligera y alineada con marcos normativos.
Las plataformas GRC que se integran con flujos de trabajo en tiempo real están sustituyendo progresivamente a las evaluaciones periódicas basadas en hojas de cálculo en las instituciones financieras estadounidenses, transformando la gestión de riesgos de un mero requisito de cumplimiento en una disciplina operacional.
Tabla de contenidos
- ¿Cómo se comparan estas plataformas de evaluación de riesgos de seguridad entre sí?
- Perfiles de proveedores: qué ofrece realmente cada plataforma a los equipos financieros
- ¿Cómo elegir la plataforma adecuada para su empresa?
- ¿Cuándo debería utilizar Aladdin, MSCI RiskManager o Bloomberg MARS en su lugar?
- ¿Cómo se evaluaron estas plataformas?
- Conclusiones clave
- Errores que cometen habitualmente las empresas financieras al seleccionar estas plataformas
- La planificación de la preparación para ISO 27001 permite a los equipos financieros elaborar una RFP más precisa antes de hablar con ningún proveedor
- Fuentes útiles para investigación adicional y validación de RFP
¿Cómo se comparan estas plataformas de evaluación de riesgos de seguridad entre sí?
La tabla siguiente mapea cada plataforma en función de las dimensiones que más importan a los compradores del sector financiero. Las señales de tamaño utilizan tres niveles: Pyme (menos de 500 empleados), Segmento medio (500–5.000) y Gran empresa (más de 5.000).
| Plataforma | Ideal para | Capacidades principales | Funcionalidades específicas para finanzas | Integraciones clave | Despliegue | Informes de nivel CFO | Modelo de precios | Tiempo de impl. |
|---|---|---|---|---|---|---|---|---|
| RSA Archer | GRC empresarial | Puntuación de riesgos, pruebas de controles, gestión de políticas, flujos de auditoría | Plantillas FFIEC, SOX, GLBA, PCI; paquetes de evidencias listos para inspección regulatoria | Splunk, ServiceNow, Qualys, Tenable, CMDB | On-prem / cloud / híbrido; Gran empresa | Módulos CRQ, paneles de impacto financiero | Licencia empresarial | 4–9 meses |
| MetricStream | Riesgo y cumplimiento integrados | Registro de riesgos, CRQ, TPRM, monitorización continua, paneles | SOX, GLBA, PCI, Basilea; bibliotecas de controles preconstruidas | SIEM, Jira, ServiceNow, Tenable | Cloud SaaS; Gran empresa | Cuantificación de riesgos a nivel de consejo | Suscripción empresarial | 4–9 meses |
| LogicManager | GRC para segmento medio | Puntuación de riesgos, mapeo de marcos, gestión de evidencias, remediación | Plantillas FFIEC, SOX, GLBA; automatización de registros de auditoría | API REST, conectores de ticketing y SIEM | Cloud SaaS; Segmento medio | Mapas de calor de riesgos, informes de exposición financiera | Suscripción; Segmento medio | 6–12 semanas |
| OneTrust | TPRM y privacidad | Puntuación de riesgo de proveedores, impacto en privacidad, gestión del consentimiento, TPRM | GLBA, CCPA, preparación para DORA; bibliotecas de cuestionarios para proveedores | Jira, Slack, ServiceNow, SIEM | Cloud SaaS; Segmento medio / Gran empresa | Paneles de riesgo de proveedores | Suscripción | 6–12 semanas |
| Resolver | Riesgo operacional | Gestión de incidentes, registro de riesgos, pruebas de controles, auditoría | SOX, Basilea II/III; taxonomía de riesgo operacional | Splunk, ServiceNow, Jira, CMDB | Cloud SaaS; Segmento medio / Gran empresa | Modelado de impacto del riesgo | Suscripción | 6–12 semanas |
| AuditBoard | Automatización de evidencias de auditoría | Cumplimiento SOX, gestión de auditorías, evaluación de riesgos, SOXHUB | SOX, PCAOB; recopilación automatizada de evidencias | Jira, Slack, Workday, Salesforce | Cloud SaaS; Segmento medio / Gran empresa | Paneles de riesgo de auditoría | Suscripción | 6–12 semanas |
| Riskonnect | Resiliencia empresarial | ERM, TPRM, gestión de incidentes, BCM, riesgo asegurador | FFIEC, SOX, GLBA; puntuación de riesgos vinculada a resiliencia | ServiceNow, Salesforce, SIEM | Cloud SaaS; Gran empresa | Cuantificación del riesgo empresarial | Suscripción empresarial | 3–6 meses |
| ProcessUnity | Riesgo de terceros | Gestión del ciclo de vida de proveedores, automatización de cuestionarios, puntuación de riesgos | Guía de gestión de proveedores FFIEC; cuestionarios financieros preconstruidos | ServiceNow, Archer, SIEM | Cloud SaaS; Segmento medio / Gran empresa | Paneles de riesgo de proveedores | Suscripción | 6–12 semanas |
| BitSight | Monitorización cibernética continua | Calificaciones de seguridad, gestión de superficie de ataque, monitorización de proveedores | FFIEC, GLBA; señales de monitorización continua de controles | Splunk, ServiceNow, Tenable, Qualys | Cloud SaaS; Todos los tamaños | Puntuación de exposición financiera | Suscripción | Días a semanas |
| Cynomi | Evaluaciones para pymes / vCISO | Plataforma vCISO, análisis de brechas, mapeo de marcos, informes | Plantillas NIST CSF, CIS, SOC 2; informes listos para el consejo | Basada en API; stack ligero | Cloud SaaS; Pyme | Informes de priorización de riesgos | Suscripción; Pyme | Días a semanas |
| RiskWatch | Bancos comunitarios / cooperativas de crédito | Evaluación de riesgos, pruebas de controles, gestión de proveedores | FFIEC CAT, NCUA, GLBA; flujos de evaluación por niveles | API REST, SIEM básico | Cloud SaaS; Pyme / Segmento medio | Paneles de cumplimiento | Suscripción | 2–6 semanas |
Cómo interpretar esta tabla: "Ideal para" refleja el caso de uso principal, no la capacidad exclusiva. Un banco comunitario que evalúe proveedores debería comenzar con RiskWatch o BitSight; un banco regional que gestione auditorías SOX debería priorizar AuditBoard o LogicManager; un gestor de activos que necesite CRQ a nivel de consejo debería evaluar MetricStream o RSA Archer.
Perfiles de proveedores: qué ofrece realmente cada plataforma a los equipos financieros
RSA Archer
RSA Archer es la plataforma GRC empresarial de referencia en los grandes bancos y aseguradoras de EE. UU. Su fortaleza reside en su profundidad: un registro de riesgos altamente configurable, contenido regulatorio preconstruido para FFIEC, SOX, GLBA y PCI DSS, y un flujo de trabajo maduro de evidencias de auditoría que se alinea directamente con las expectativas de los supervisores. La contrapartida es la complejidad de implementación. Prevea entre 4 y 9 meses para un despliegue completo y presupueste recursos dedicados a la configuración.
Adecuación al sector financiero:
- Los paquetes de contenido preconstruido para FFIEC, SOX y GLBA reducen el tiempo de construcción de plantillas
- Empaquetado de evidencias listo para inspección por parte de OCC, FDIC y la Reserva Federal
- Integración con Splunk, Qualys y Tenable para la puntuación de riesgos basada en vulnerabilidades
- Módulos CRQ disponibles para el modelado de impacto financiero a nivel de consejo
Comprador típico: CISO o Director de Riesgos en un banco con más de 10.000 millones de dólares en activos o una gran aseguradora. La implementación suele ser liderada por un integrador de sistemas.
MetricStream
MetricStream se posiciona como una plataforma de riesgos unificada que abarca GRC, TPRM, CRQ y monitorización continua de controles en un único entorno. Los equipos financieros de bancos regionales y gestoras de activos la utilizan para conectar los registros de riesgo operacional con las pruebas de controles en tiempo real, volcando una postura de riesgo consolidada en los paneles del consejo. Sus bibliotecas de controles preconstruidas para SOX, Basilea y GLBA reducen el esfuerzo de mapeo de brechas que habitualmente consume los primeros meses de un despliegue GRC.
Adecuación al sector financiero:
- El motor CRQ traduce las brechas de control en estimaciones de exposición financiera para los informes del CFO
- Bibliotecas de controles preconstruidas para Basilea II/III y SOX
- Feeds de monitorización continua que incorporan las salidas de SIEM y escáneres de vulnerabilidades
- Las referencias de clientes del sector financiero incluyen bancos globales y gestoras de activos
LogicManager
LogicManager es la plataforma que las empresas financieras del segmento medio mencionan con más frecuencia cuando necesitan GRC sin el precio empresarial ni el largo plazo de implementación. Su enfoque basado en riesgos vincula los objetivos de negocio con las brechas de control, y su módulo de gestión de evidencias automatiza la recopilación del registro de auditoría. Los usuarios de G2 destacan sistemáticamente su usabilidad y la rapidez con la que los equipos alcanzan un uso productivo.
Adecuación al sector financiero:
- Plantillas para los marcos FFIEC y SOX disponibles desde el primer momento
- Mapas de calor de riesgos e informes de exposición financiera adecuados para comités de auditoría
- Conectores API REST para herramientas de SIEM y ticketing
- Implementación típica: 6–12 semanas para un banco o cooperativa de crédito del segmento medio
OneTrust
OneTrust consolidó su reputación en privacidad y gobernanza de datos, y posteriormente amplió su oferta hacia TPRM y GRC en sentido amplio. Para las empresas financieras que gestionan las obligaciones de privacidad derivadas de GLBA junto con la diligencia debida de proveedores, esa combinación resulta genuinamente útil. Su biblioteca de cuestionarios para proveedores cubre la guía de gestión de proveedores de FFIEC, y su módulo de preparación para DORA es relevante para las empresas estadounidenses con operaciones en la UE.
Adecuación al sector financiero:
- Bibliotecas de cuestionarios preconstruidas para GLBA, CCPA y DORA
- Puntuación automatizada del riesgo de proveedores con señales de monitorización continua
- Integración con ServiceNow y Jira para la transferencia de flujos de trabajo de remediación
- Comprador típico: Responsable de Riesgo de Terceros o Director de Privacidad en un banco regional o una fintech
Resolver
Resolver se centra en el riesgo operacional y la gestión de incidentes, lo que la convierte en una opción natural para las empresas financieras que necesitan conectar los incidentes de seguridad con los registros de riesgo operacional en el marco de Basilea II/III. Su taxonomía de riesgos es configurable según las categorías de riesgo operacional bancario, y su módulo de auditoría admite las pruebas de controles SOX. Las reseñas en G2 destacan como diferenciador la sólida vinculación entre incidentes y riesgos.
Adecuación al sector financiero:
- Taxonomía de riesgo operacional alineada con las categorías de Basilea II/III
- Gestión de incidentes con vinculación directa a las entradas del registro de riesgos
- Integraciones con Splunk y ServiceNow para actualizaciones de riesgos basadas en SIEM
- Comprador típico: Responsable de Riesgo Operacional en un banco regional o del segmento medio
AuditBoard
AuditBoard es la plataforma a la que recurren en primer lugar los equipos de auditoría interna del sector financiero. Su módulo SOXHUB automatiza la recopilación de evidencias SOX 302/404, y su módulo de evaluación de riesgos se integra directamente en el plan de auditoría. En las empresas financieras donde la función de auditoría interna lidera la selección de la plataforma GRC, AuditBoard suele imponerse gracias a la automatización de evidencias y a los flujos de trabajo orientados al auditor.
Adecuación al sector financiero:
- SOXHUB automatiza la recopilación de evidencias SOX y las pruebas alineadas con PCAOB
- El módulo de evaluación de riesgos vincula los hallazgos de auditoría con el registro de riesgos
- Integraciones con Workday, Salesforce y Jira para la obtención de evidencias entre funciones
- Implementación típica: 6–12 semanas; el comprador típico es el VP de Auditoría Interna o el Director de Auditoría
Riskonnect
Riskonnect abarca la gestión del riesgo empresarial, TPRM, continuidad de negocio y riesgo asegurador en una única plataforma. Las grandes instituciones financieras la utilizan cuando necesitan una puntuación de riesgos vinculada a la resiliencia que conecte el riesgo cibernético con la planificación de la continuidad operacional. Su contenido para FFIEC y GLBA está preconstruido, y su arquitectura empresarial admite las complejas jerarquías organizativas habituales en los holdings bancarios.
Adecuación al sector financiero:
- La puntuación de riesgos vinculada a la resiliencia conecta los eventos cibernéticos con los planes BCM
- Contenido preconstruido para FFIEC y GLBA
- Integraciones con Salesforce y ServiceNow para la alineación de flujos de trabajo empresariales
- Comprador típico: Director de Riesgos o Responsable de Riesgo Empresarial en un holding bancario o una gran aseguradora
ProcessUnity
ProcessUnity está diseñada específicamente para el riesgo de terceros. Su gestión del ciclo de vida de proveedores cubre la incorporación, la monitorización continua y la baja, con bibliotecas de cuestionarios preconstruidas alineadas con la guía de gestión de proveedores de FFIEC. Las empresas financieras con grandes ecosistemas de proveedores, en particular las que gestionan asociaciones con fintechs y proveedores de nube, utilizan ProcessUnity para automatizar el ciclo de envío, respuesta y revisión de cuestionarios que de otro modo consume el tiempo de los analistas.
Adecuación al sector financiero:
- Bibliotecas de cuestionarios de gestión de proveedores FFIEC preconstruidas
- Distribución automatizada de cuestionarios, seguimiento de respuestas y puntuación de riesgos
- Integración con RSA Archer y ServiceNow para la transferencia de flujos de trabajo GRC
- Comprador típico: Responsable de Riesgo de Terceros o Responsable de Gestión de Proveedores en un banco regional o nacional
Consejo práctico: Durante una prueba de concepto (PoC) con ProcessUnity, ejecute un ciclo completo de incorporación de proveedores con un socio fintech real y mida el tiempo desde el envío del cuestionario hasta la obtención de la puntuación de riesgo. Esa única prueba revelará si la automatización reduce realmente las horas de los analistas o simplemente digitaliza los mismos pasos manuales.
BitSight
BitSight ofrece calificaciones de seguridad continuas y desde el exterior tanto para su propia organización como para su cartera de proveedores. Las empresas financieras la utilizan como capa de monitorización continua que alimenta los programas de gestión de proveedores FFIEC y proporciona informes de postura de seguridad a nivel de consejo sin necesidad de la colaboración del proveedor. Su integración con Tenable y Qualys permite correlacionar los datos internos de vulnerabilidades con las calificaciones externas para obtener una visión más completa del riesgo.
Adecuación al sector financiero:
- Calificaciones de seguridad continuas alineadas con las expectativas de gestión de proveedores FFIEC
- Gestión de superficie de ataque para identificar activos expuestos
- Puntuación de exposición financiera para informes a nivel de CFO
- Integración con Splunk, ServiceNow, Tenable y Qualys
- El tiempo de obtención de valor más rápido de esta lista: de días a semanas desde la firma del contrato hasta el panel en producción
Cynomi
Cynomi es una plataforma vCISO diseñada para empresas financieras más pequeñas, bancos comunitarios y cooperativas de crédito que carecen de un CISO a tiempo completo. Automatiza el análisis de brechas frente a NIST CSF, CIS Controls y SOC 2, genera informes de riesgos listos para el consejo y da soporte al tipo de ciclo de evaluación ligero y repetible que necesita una función de seguridad a tiempo parcial o externalizada. Los usuarios de G2 destacan la velocidad de generación de informes y la claridad de los resultados de priorización.
Adecuación al sector financiero:
- Análisis de brechas frente a NIST CSF y CIS Controls con salida lista para el consejo
- Diseñada para flujos de trabajo de vCISO o función de seguridad externalizada
- Integraciones ligeras basadas en API adecuadas para stacks tecnológicos más reducidos
- Comprador típico: Director de TI o vCISO externalizado en un banco comunitario o cooperativa de crédito con menos de 200 empleados
RiskWatch
RiskWatch está orientada a bancos comunitarios, cooperativas de crédito e instituciones financieras más pequeñas que necesitan una evaluación estructurada y lista para inspección regulatoria sin la complejidad empresarial. Su alineación con la Herramienta de Evaluación de Ciberseguridad (CAT) de FFIEC y con NCUA la convierte en una opción natural para las instituciones que se preparan para inspecciones regulatorias. La transición a una plataforma alineada con marcos como RiskWatch puede reducir las preguntas de diagnóstico de más de 400 a aproximadamente 208–318 según el nivel, recortando las horas operativas dedicadas a la preparación de inspecciones.
Adecuación al sector financiero:
- Flujos de evaluación alineados con FFIEC CAT y NCUA
- El enfoque de evaluación por niveles reduce la carga de preparación para inspecciones
- Módulo de gestión de proveedores para el riesgo básico de terceros
- Comprador típico: Responsable de TI o Director de Cumplimiento en un banco comunitario o cooperativa de crédito
¿Cómo elegir la plataforma adecuada para su empresa?
El criterio de selección más importante es la adecuación al flujo de trabajo de riesgo principal de su empresa: si el consejo exige la cuantificación financiera del riesgo cibernético, la capacidad CRQ es innegociable; si los reguladores preguntan sobre la concentración de proveedores, la profundidad en TPRM es más relevante que cualquier otra cosa.
Lista de verificación para la evaluación
- Integración de vulnerabilidades: ¿Incorpora feeds de Tenable, Qualys o Nessus y aplica puntuación CVSS y EPSS para priorizar la remediación? Confirme que la integración es bidireccional.
- Automatización de evidencias: — ¿Puede recopilar y empaquetar automáticamente las evidencias de auditoría para las solicitudes de los supervisores? Solicite una demostración utilizando una solicitud de información de muestra del FDIC o la OCC.
Criterios de éxito de la PoC
Realice una PoC mínima de 30 días con datos reales. La PoC debe validar:
- Ingesta de datos de al menos un escáner de vulnerabilidades y una fuente SIEM
- Recopilación de evidencias de extremo a extremo para una solicitud de auditoría de muestra (extracción, empaquetado, exportación)
- Salida CRQ utilizando los parámetros financieros reales de su empresa
- Exportación de informes regulatorios en un formato que su equipo de cumplimiento pueda utilizar sin reformatear
- Mapeo de roles de usuario que se corresponda con su organigrama (CISO, analista de riesgos, auditor, miembro del consejo)
- Velocidad de integración: tiempo desde la configuración del conector hasta los datos en tiempo real en el panel
- Validación en tiempo de ejecución de al menos un hallazgo de vulnerabilidad para confirmar que la plataforma reduce los falsos positivos antes de escalar a remediación
Lista de verificación de adquisición y estimaciones de plazos
- Empresas del segmento medio (500–5.000 empleados): presupueste 6–12 semanas para plataformas nativas SaaS (LogicManager, AuditBoard, BitSight); más tiempo para plataformas que requieren una configuración significativa (RSA Archer, MetricStream)
- Grandes empresas (más de 5.000 empleados): presupueste 4–9 meses para el despliegue completo, incluidas las pruebas de integración, la migración de datos y la formación de usuarios
- Confirme la residencia de datos y el proveedor de nube (AWS, Azure, GCP) antes de firmar el contrato
- Exija un SLA contractual para las actualizaciones de plantillas regulatorias cuando se emitan nuevas directrices FFIEC o GLBA
- Incluya una cláusula de PoC en el contrato que permita la salida si no se alcanzan los hitos de integración en 60 días
Señales de alerta a vigilar
- Ausencia de plantillas preconstruidas para FFIEC o GLBA (lo que implica construirlas desde cero a su coste)
- Puntuación de riesgos opaca sin documentación de la metodología
- Sin integración nativa con SIEM o escáneres de vulnerabilidades (las soluciones alternativas solo mediante API añaden carga de mantenimiento)
- Exportación de evidencias limitada únicamente a PDF (los supervisores esperan cada vez más datos estructurados)
- El proveedor no puede facilitar una referencia de cliente del sector financiero dispuesta a hablar públicamente
¿Cuándo debería utilizar Aladdin, MSCI RiskManager o Bloomberg MARS en su lugar?
BlackRock Aladdin, MSCI RiskManager y Bloomberg MARS no son plataformas de evaluación de riesgos de seguridad. Son sistemas institucionales de riesgo de mercado y crédito, y confundirlos con herramientas GRC es uno de los errores de alcance más habituales que cometen los equipos de seguridad del sector financiero.
MSCI RiskManager agrega datos a lo largo de un universo muy amplio de valores y numerosos factores de riesgo controlados en cuanto a calidad, dando soporte a cálculos de VaR, pruebas de estrés y análisis de escenarios multiactivo. Bloomberg MARS ofrece resultados de riesgo coherentes y consolidados en renta variable, divisas, renta fija y derivados, utilizado por los equipos de front office, riesgos y colateral. BlackRock Aladdin cumple una función similar para los grandes gestores de activos, integrando el análisis de carteras con el modelado de factores de riesgo.
Estos sistemas responden a la pregunta: ¿cuál es la exposición financiera de nuestra cartera a un determinado escenario de mercado? Las plataformas de evaluación de riesgos de seguridad responden a una pregunta diferente: ¿qué efectividad tienen nuestros controles y cuál es el riesgo cibernético u operacional residual para nuestro negocio?
Los equipos financieros necesitan ambas cuando:
- Modelan el impacto financiero de un incidente cibernético en las valoraciones de la cartera (por ejemplo, un evento de ransomware que interrumpe las operaciones de negociación)
- Evalúan cómo el fallo de un proveedor crítico afecta tanto a la continuidad operacional como a las posiciones en activos
- Incorporan las puntuaciones de riesgo cibernético residual de una plataforma GRC al panel del Director de Riesgos junto con el VaR de mercado
- Preparan informes para el consejo que integran el riesgo operacional (procedente del GRC) con el riesgo de mercado (procedente de Aladdin/MSCI/MARS) en un marco de apetito al riesgo unificado
- Cumplen los requisitos de informes de resiliencia en ciberseguridad del FDIC que abarcan tanto las dimensiones de riesgo operacional como de riesgo de mercado
El flujo de trabajo de integración parte habitualmente de la plataforma de evaluación de seguridad hacia el exterior: las puntuaciones de efectividad de controles y las calificaciones de riesgo cibernético residual de su herramienta GRC se incorporan al panel del Director de Riesgos, donde conviven con las métricas de riesgo de mercado de Aladdin o MSCI. Los equipos que deben liderar esta integración son el CISO, el Director de Riesgos y Tesorería, siendo la función del Director de Riesgos el puente natural entre los dos flujos de datos.
Para contextualizar cómo el riesgo de la inversión de impacto difiere del riesgo de mercado tradicional, el análisis del Verdant Institute merece leerse junto con la evaluación de proveedores GRC, especialmente si su empresa gestiona carteras vinculadas a ESG en las que los factores de riesgo no financieros se entrecruzan con la postura de seguridad.
¿Cómo se evaluaron estas plataformas?
La lista de preselección se construyó a partir de cuatro tipos de fuentes: posicionamiento en informes de analistas (Gartner Magic Quadrant para IT Risk Management, Forrester Wave para GRC, Chartis RiskTech100), documentación de proveedores y demostraciones de productos, referencias de clientes del sector financiero, y verificación de integraciones frente a stacks tecnológicos habituales en finanzas (Splunk, Tenable, ServiceNow, Qualys).
Ponderación de la evaluación
| Criterio | Peso | Qué se evaluó |
|---|---|---|
| Adecuación al sector financiero (plantillas, alineación regulatoria) | 30% | Contenido preconstruido para FFIEC, GLBA, SOX, PCI; empaquetado de evidencias listo para supervisores |
| CRQ e informes de nivel CFO | — | Modelado de impacto financiero, paneles a nivel de consejo, salida de riesgo expresada en términos monetarios |
| Integraciones (SIEM, escáneres de vulnerabilidades, CMDB, ticketing) | — | Conectores nativos, calidad de la API, flujo de datos bidireccional |
| Certificaciones de seguridad y cumplimiento | 10% | SOC 2 Tipo II, ISO 27001, opciones de residencia de datos |
| Escalabilidad y rendimiento | 10% | Soporte multientidad, rendimiento bajo volúmenes de datos empresariales |
| Referencias de clientes del sector financiero | 10% | Despliegues nominados en el sector financiero, casos de estudio, evidencias orientadas a supervisores |
Tipos de fuentes y notas de validación
- Informes de analistas: Los posicionamientos de Gartner, Forrester y Chartis se utilizaron para validar la posición de mercado y la presencia en el sector financiero; los posicionamientos de liderazgo en categorías adyacentes a finanzas se ponderaron positivamente.
- Documentación de proveedores: Las bibliotecas de plantillas preconstruidas, las listas de conectores de integración y el estado de certificación SOC 2 se verificaron a partir de los materiales publicados por los proveedores.
- Referencias de clientes del sector financiero: Donde los proveedores facilitaron casos de estudio nominados o clientes de referencia del sector financiero, estos se ponderaron en la puntuación de adecuación al sector.
- Verificación de integraciones: La integración con SIEM y escáneres de vulnerabilidades se verificó frente a la documentación de conectores de los proveedores; el soporte de API bidireccional se trató como señal positiva.
Las plataformas GRC que incluyen bibliotecas de controles regulatorios preconstruidas para servicios financieros obtuvieron sistemáticamente puntuaciones más altas en adecuación al sector, dado que construir esas bibliotecas desde cero añade meses a los plazos de implementación.
Limitación: Esta evaluación no sustituye a una RFP formal ni a una PoC. Los precios, las condiciones contractuales y el rendimiento de la integración en su entorno específico requieren una interacción directa con el proveedor y una revisión jurídica antes de la adquisición.
Conclusiones clave
La estrategia de evaluación de riesgos de seguridad más eficaz para las empresas financieras combina una plataforma GRC alineada con FFIEC y GLBA, capacidad CRQ para los informes del CFO y monitorización continua para la cobertura de proveedores y superficie de ataque.
| Punto | Detalles |
|---|---|
| Adaptar la plataforma al caso de uso principal | Elija plataformas con capacidad CRQ (MetricStream, RSA Archer) para la cuantificación a nivel de consejo; líderes en TPRM (OneTrust, ProcessUnity) para la cobertura de proveedores. |
| Exigir plantillas financieras preconstruidas | Las plataformas sin plantillas FFIEC, GLBA o SOX añaden meses de construcción y aumentan el riesgo de falta de preparación ante los supervisores. |
| Realizar una PoC de 30 días con datos reales | Valide la automatización de evidencias, la integración con SIEM y la salida CRQ antes de comprometerse; una cláusula de PoC en el contrato protege su opción de salida. |
| Separar el riesgo de mercado del riesgo de seguridad | Aladdin, MSCI RiskManager y Bloomberg MARS sirven para el análisis de carteras; su plataforma GRC alimenta el riesgo operacional y cibernético en el mismo panel del Director de Riesgos. |
| Ismscalculator acelera el alcance de la RFP | Utilice la evaluación de madurez en cuatro temas de controles y la verificación de preparación de Ismscalculator para definir las brechas de control y los requisitos de evidencias antes de emitir las RFP a los proveedores. |
Próximos pasos:
- Preseleccione 2–3 plataformas de este artículo y realice una PoC concentrada de 30 días con sus datos reales de SIEM y escáner de vulnerabilidades. Fije como objetivo la entrada en producción en 12 semanas para el segmento medio y en 9 meses para grandes empresas.
- Valide su preselección con los equipos de auditoría interna y cumplimiento antes de la selección final del proveedor; sus requisitos de evidencias deben guiar la decisión final, no solo las preferencias de integración del CISO.
Errores que cometen habitualmente las empresas financieras al seleccionar estas plataformas
El error más grave que cometen las empresas financieras es seleccionar una plataforma basándose en la posición en el cuadrante de analistas en lugar de en la adecuación a su flujo de trabajo específico de inspección regulatoria. Un posicionamiento como Líder en Gartner significa que el proveedor tiene una amplia presencia en el mercado. No significa que la plataforma incluya plantillas FFIEC CAT, produzca paquetes de evidencias listos para los supervisores o se integre con su despliegue existente de Splunk sin un compromiso de seis meses de servicios profesionales.
Las empresas que lo hacen bien parten del requisito de evidencias de auditoría y trabajan hacia atrás. ¿Qué pide realmente su supervisor de la OCC o del FDIC? ¿En qué formato lo esperan? ¿Qué controles requieren evidencias de monitorización continua frente a pruebas puntuales? Esas preguntas deben orientar el diseño de su PoC, no el guión de demostración del proveedor.
También existe una tendencia persistente a infravalorar la complejidad de la integración. Una plataforma que puntúa bien sobre el papel pero requiere una capa de middleware personalizada para incorporar su feed de Tenable le costará más en mantenimiento de lo que justifican los ahorros en licencias. Las implementaciones GRC en finanzas que tratan el riesgo como una disciplina operacional viva en lugar de una evaluación periódica superan sistemáticamente a aquellas que tratan la plataforma como un mero requisito de cumplimiento.
Consejo práctico: Incorpore al responsable de auditoría interna y al analista de cumplimiento más exigente en las inspecciones regulatorias a todas las demostraciones de proveedores. Si no pueden encontrar las evidencias que necesitan en cinco minutos de uso de la plataforma, la implementación será complicada independientemente de lo que prometa el proveedor.
La alineación de los grupos de interés importa más de lo que la mayoría de los compradores espera. El CISO, el Director de Riesgos y el Responsable de Auditoría Interna suelen tener requisitos principales diferentes de la misma plataforma. Tener a los tres en la sala durante la evaluación del proveedor, no solo al equipo de seguridad, es lo que diferencia un despliegue exitoso de una plataforma abandonada a los 18 meses.
La planificación de la preparación para ISO 27001 permite a los equipos financieros elaborar una RFP más precisa antes de hablar con ningún proveedor
Los equipos financieros que inician un proceso de RFP para proveedores GRC sin tener una imagen clara de sus brechas de control actuales y sus requisitos de evidencias dedican sistemáticamente los primeros tres meses de implementación a realizar el trabajo de alcance que deberían haber completado antes de firmar el contrato. Eso es costoso y retrasa el valor de preparación ante supervisores que se contrató para obtener con la plataforma.

La evaluación de preparación para ISO 27001 de Ismscalculator mapea la madurez de su organización en los cuatro temas de control de ISO/IEC 27001:2022, produce un análisis de brechas con comparaciones de referencia del modelo y genera un diagrama de Gantt personalizable para las fases de implementación. Para los equipos financieros que preparan una RFP de plataforma GRC, esa salida informa directamente qué dominios de control necesitan más soporte de automatización de evidencias, qué plantillas de marcos son innegociables y cuál es un plazo de implementación realista para el tamaño y nivel de madurez de su empresa.
La verificación de preparación gratuita de 2 minutos le proporciona una puntuación de postura de referencia en menos de cinco minutos, sin necesidad de contactar con ningún proveedor. Si necesita apoyo en la implementación tras la evaluación, el buscador de consultores de Ismscalculator le conecta con implementadores independientes de ISO 27001 y auditores jefe especializados en servicios financieros. Comience con la verificación de preparación antes de su próxima demostración con un proveedor y accederá a esa conversación sabiendo exactamente qué brechas necesita cerrar la plataforma.
Fuentes útiles para investigación adicional y validación de RFP
- FDIC — Evolución de las inspecciones de tecnología de la información bancaria: Contexto esencial sobre cómo los supervisores del FDIC evalúan el riesgo de TI y ciberseguridad; úselo para alinear sus requisitos de empaquetado de evidencias con las expectativas de los supervisores.
- NIST SP 800-30 Rev. 1 — Guía para la realización de evaluaciones de riesgo: La metodología NIST fundamental para la evaluación de riesgos; úsela como referencia de alineación de marcos al evaluar las metodologías de puntuación de los proveedores.
- Bloomberg MARS — Sistema de Riesgo Multiactivo: Página de producto de Bloomberg para MARS; úsela para comprender el alcance del análisis de riesgo de mercado institucional y en qué se diferencia de las plataformas GRC de seguridad.
- Ismscalculator — Controles de Seguridad de Datos para Empresas Financieras: Guía 2026: Guía de controles de seguridad de datos específica para el sector financiero y la alineación con ISO 27001; úsela al mapear los requisitos de la plataforma GRC con los dominios de control ISO.
- Ismscalculator — Comparativa de Normas de Seguridad de Datos Financieros en EE. UU.: Análisis comparativo de FFIEC, GLBA, SOX y NYDFS; úselo al elaborar la sección de requisitos de plantillas regulatorias de su RFP.
- Ismscalculator — Preparación para la Auditoría ISO 27001 en Empresas Financieras: Orientación práctica para la preparación de auditorías; úsela para definir los requisitos de automatización de evidencias antes de la evaluación de proveedores.
Recomendado
- Controles de Seguridad de Datos para Empresas Financieras: Guía 2026 | ISMS Calculator
- Gestión del Riesgo en la Nube en el SGSI Financiero: Guía 2026 | ISMS Calculator
- Comparativa de Normas de Seguridad de Datos Financieros en EE. UU.: Guía 2026 | ISMS Calculator
- Cómo Construir un SGSI para la Protección de Datos Financieros: Guía 2026 | ISMS Calculator