Un Système de Management de la Sécurité de l'Information, ou ISMS, est défini comme un cadre documenté de politiques, de processus et de contrôles qui protège les actifs informationnels d'une organisation. Pour les startups, construire un ISMS from scratch signifie mettre en œuvre ISO 27001, la norme internationale qui certifie que votre programme de sécurité est réel et auditable. La plupart des startups construisent un ISMS fonctionnel en 8 à 14 semaines lorsqu'elles se concentrent sur un périmètre adapté, suivi d'une fenêtre d'audit de 4 à 6 semaines. Les fondateurs de SaaS et de startups technologiques ont de plus en plus besoin de cette certification pour conclure des contrats avec des entreprises et satisfaire la due diligence des investisseurs. Ce guide startup pour le développement d'un ISMS vous guide à travers chaque étape, de la définition du périmètre jusqu'au jour de la certification.
Comment construire un ISMS from scratch : la feuille de route startup
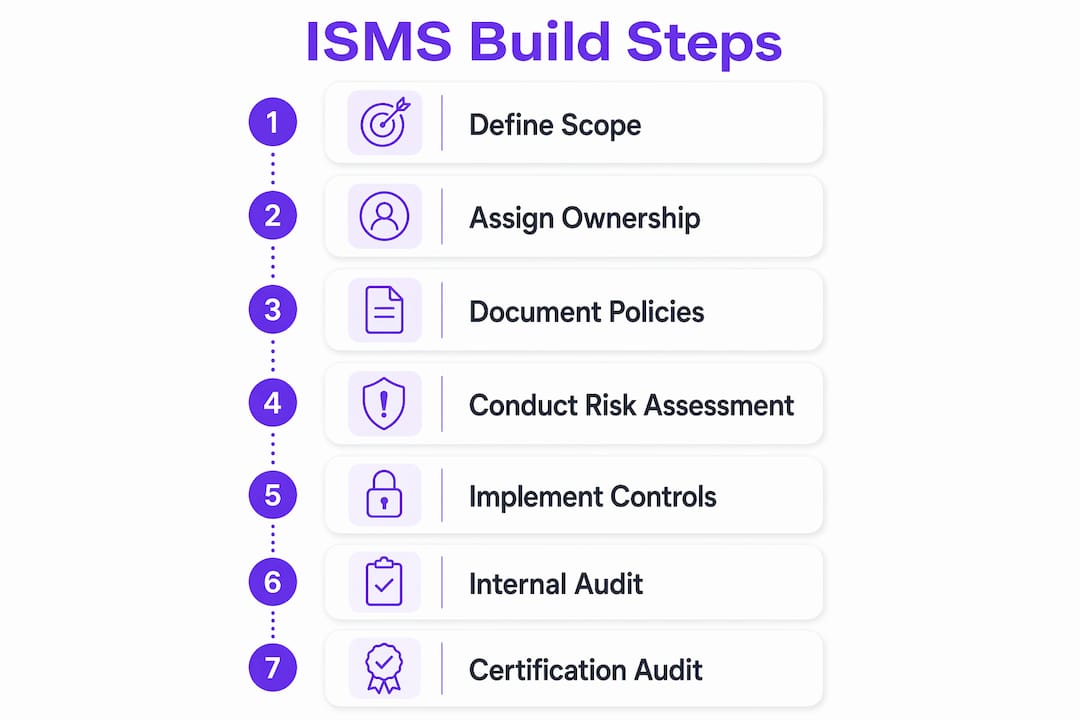
La voie la plus rapide vers la certification ISO 27001 est une construction lean et séquentielle. Vous définissez d'abord le périmètre, affectez les responsabilités en second, rédigez une documentation minimale en troisième, et collectez des preuves en continu. Sauter des étapes ou les exécuter en parallèle génère du travail supplémentaire. Les certifications ISO 27001 progressent de 20 % par an, tirées largement par la demande des startups en matière de preuves de maturité sécuritaire satisfaisant les équipes d'achat des grands comptes. Ce taux de croissance vous indique que ce n'est plus optionnel pour les entreprises SaaS B2B.
La durée totale pour une startup de 10 à 30 personnes est d'environ 5,5 à 10,5 mois from scratch, mise en œuvre et audit inclus. L'écart important reflète la complexité du périmètre et la disponibilité de l'équipe. Les fondateurs qui traitent le développement du ISMS comme un projet à temps partiel, en parallèle du développement produit, se rapprochent des 10 mois. Ceux qui y consacrent du temps protégé se rapprochent des 5,5 mois.
Comment définir le bon périmètre pour le ISMS de votre startup ?
Le périmètre est la frontière qui indique aux auditeurs exactement quels systèmes, personnes et processus votre ISMS couvre. Un périmètre trop large est la raison principale pour laquelle les startups échouent à la certification ou retardent la mise en œuvre. Ce fait à lui seul doit guider chaque décision que vous prenez en matière de périmètre.
Un périmètre resserré pour une startup SaaS couvre généralement :
- L'application en production et son environnement d'hébergement (AWS, GCP ou Azure)
- Le dépôt de code et le pipeline CI/CD
- Les systèmes de traitement et de stockage des données clients
- Les membres de l'équipe qui accèdent aux systèmes de production
Un énoncé de périmètre n'a pas besoin d'être long. Une page décrivant les systèmes inclus, les emplacements physiques (ou « hébergement cloud uniquement ») et les systèmes exclus est suffisante. Associez-le à un schéma d'architecture simple qui montre les flux de données entre les composants dans le périmètre. Les auditeurs utilisent ce schéma en permanence lors de la revue de phase 1.
Le risque d'un périmètre trop étroit est réel mais gérable. Si vous excluez un système qui traite des données clients, un auditeur le signalera. Examinez vos flux de données avant de finaliser le périmètre afin d'identifier les lacunes évidentes.
Conseil d'expert : Commencez par votre plateforme SaaS en production et les membres de l'équipe qui y ont accès direct. Vous pourrez élargir le périmètre lors d'un cycle de certification ultérieur, une fois que le programme de base est opérationnel.
Mettre en place les responsabilités ISMS sans augmenter les effectifs
ISO 27001 n'exige pas de responsable conformité dédié pour les startups. Une responsabilité à temps partiel confiée à des employés existants satisfait la norme. C'est l'un des faits les plus méconnus concernant le développement d'un ISMS pour les nouvelles entreprises.
Les rôles à pourvoir sont les suivants :
- Responsable ou pilote du ISMS : Coordonne le programme global, assure le suivi des preuves et prépare les audits. Il s'agit généralement du CTO, du responsable ingénierie ou du responsable des opérations.
- Responsable des risques : Examine et approuve le registre des risques. Généralement le CEO ou le CTO.
- Responsables de contrôles : Membres individuels de l'équipe responsables de contrôles spécifiques. Un développeur est responsable des pratiques de développement sécurisé ; un responsable informatique est responsable de la gestion des accès.
- Responsable de la revue de direction : Un dirigeant senior qui valide les résultats de la revue de direction chaque trimestre.
Une responsabilité claire prévient le mode d'échec le plus courant des startups : tout le monde suppose que quelqu'un d'autre gère la conformité. Lorsqu'un contrôle a un responsable nommé, les preuves sont collectées. Lorsqu'il n'en a pas, elles sont ignorées.
Conseil d'expert : Accordez à votre pilote ISMS au moins quatre heures par semaine de temps protégé. Traiter le travail ISMS comme une tâche de fond, c'est la façon dont les startups ratent les échéances d'audit.
Quelle documentation de base un ISMS de startup nécessite-t-il ?
ISO 27001 est basé sur les risques, ce n'est pas une liste de contrôle. Vous appliquez les contrôles pertinents par rapport aux risques identifiés et justifiez les exclusions dans une Déclaration d'Applicabilité. Ce principe maintient votre ensemble documentaire compact.
L'ensemble documentaire minimal viable pour un ISMS de startup comprend :
| Document | Objectif |
|---|---|
| Politique de sécurité de l'information | Exprime l'engagement de la direction et les objectifs de sécurité |
| Évaluation et plan de traitement des risques | Identifie les risques, les évalue et les associe à des contrôles |
| Déclaration d'Applicabilité (DdA) | Répertorie tous les contrôles de l'Annex A avec la justification d'inclusion ou d'exclusion |
| Politique de contrôle d'accès | Définit qui peut accéder à quoi et comment les accès sont accordés ou révoqués |
| Plan de réponse aux incidents | Documente la manière de détecter, de répondre et de signaler les incidents de sécurité |
| Politique de gestion des fournisseurs | Couvre les exigences de sécurité pour les prestataires tiers |
| Enregistrements d'audit interne | Consigne les constats et les actions correctives issus des revues internes |
Évitez le piège des grandes entreprises qui créent des classeurs de politiques de 40 pages. Une politique de contrôle d'accès de deux pages que votre équipe suit réellement vaut mieux qu'un document de 20 pages que personne ne lit. Les startups qui stockent leurs preuves dans des outils familiers comme SharePoint ou Notion maintiennent une conformité bien plus régulière que celles qui construisent des plateformes de conformité séparées.
Les fournisseurs cloud gèrent la sécurité de l'infrastructure au niveau physique et réseau. Votre rôle consiste à configurer correctement ces services, à gérer les accès de manière rigoureuse et à documenter vos choix. Cette répartition des responsabilités réduit considérablement l'effort de mise en œuvre pour les startups SaaS.
Conseil d'expert : Créez un dossier partagé intitulé « Preuves ISMS » dans votre outil de travail existant. Chaque politique, capture d'écran et journal y est déposé. Les auditeurs apprécient des preuves organisées et accessibles bien plus qu'un logiciel de conformité élaboré.
Comment mener l'évaluation des risques et collecter des preuves en continu ?
Une méthodologie d'évaluation des risques adaptée aux startups évalue chaque risque selon deux dimensions : la probabilité et l'impact. Utilisez une échelle simple de 1 à 5 pour chacune. Multipliez les scores pour obtenir une note de risque. Les risques au-dessus d'un seuil sont traités avec des contrôles ; ceux en dessous sont acceptés et documentés.
Votre registre des risques est un tableur vivant. Chaque ligne contient une description du risque, un score de probabilité, un score d'impact, une note de risque, le contrôle associé, le responsable du contrôle et le statut actuel. Construisez-le une fois et mettez-le à jour trimestriellement. Le registre est l'un des premiers documents qu'un auditeur demande.
La mise en correspondance des contrôles avec les risques ferme la boucle entre votre évaluation des risques et votre DdA. Chaque contrôle de votre DdA doit être rattaché à au moins un risque dans votre registre. Les contrôles sans risque associé sont des candidats à l'exclusion.
La collecte de preuves fonctionne mieux comme une habitude mensuelle plutôt qu'une ruée pré-audit. Collecter des preuves mensuellement en petits lots est bien plus durable qu'une collecte documentaire de dernière minute. Un calendrier mensuel pratique ressemble à ceci :
- Extraire les journaux de revue des accès et confirmer l'absence de comptes non autorisés.
- Capturer les rapports d'achèvement des sauvegardes du mois.
- Consigner tout incident de sécurité ou quasi-accident, même si le résultat était bénin.
- Confirmer le statut des correctifs sur tous les systèmes dans le périmètre.
- Examiner un ou deux contrôles de votre DdA et noter leur statut actuel.
Chaque trimestre, revoyez le registre des risques complet avec votre responsable des risques et mettez à jour les scores en fonction des changements apportés à votre produit ou à votre infrastructure. Cette revue trimestrielle alimente également votre réunion de revue de direction.
Conseil d'expert : Automatisez la capture des preuves dans la mesure du possible. Les journaux AWS CloudTrail, les journaux d'audit GitHub et les rapports d'accès des fournisseurs d'identité peuvent être exportés automatiquement. L'automatisation supprime la dépendance à la mémoire humaine dans la conformité.
Comment se préparer aux audits internes et aux audits de certification ?
Les audits internes ont un seul objectif : trouver les problèmes avant votre auditeur externe. Auditer 6 à 10 contrôles par mois avec des actions correctives documentées maintient la charge de travail gérable et détecte les problèmes en amont. Cette approche de micro-audit remplace l'audit interne annuel traditionnel, qui tend à faire remonter trop de constats à la fois.
La revue de direction est une réunion formelle au cours de laquelle la direction examine les performances du ISMS. Vous en avez besoin d'au moins une avant votre audit de certification. L'ordre du jour doit couvrir les constats d'audit, l'état du registre des risques, les incidents de sécurité et tout changement dans l'entreprise affectant le périmètre du ISMS.
Les audits de certification se déroulent en deux phases. La phase 1 est une revue documentaire. L'auditeur vérifie que vos politiques, votre registre des risques, votre DdA et votre énoncé de périmètre sont complets et cohérents. La phase 2 est une revue des preuves. L'auditeur échantillonne vos contrôles et vérifie que vous faites réellement ce que vos politiques stipulent.
Liste de contrôle de préparation à l'audit :
- Toutes les politiques sont approuvées, datées et versionnées
- Le registre des risques est à jour et a été revu au cours du dernier trimestre
- La DdA est complète avec des justifications pour chaque exclusion
- Les enregistrements d'audit interne montrent au moins un cycle complet de revues des contrôles
- Les comptes rendus de la revue de direction sont signés et archivés
- Les actions correctives issues des audits internes sont clôturées ou assorties de plans de remédiation documentés
- Les dossiers de preuves pour les contrôles clés sont organisés et accessibles
Conseil d'expert : Traitez toutes les non-conformités issues de vos audits internes avant votre date de phase 2. Les auditeurs s'attendent à voir des enregistrements d'actions correctives. Un constat ouvert sans plan d'action est un signal d'alarme qui peut retarder la certification.
La liste de contrôle de certification ISO 27001 d'Ismscalculator couvre 80 étapes séquencées et mérite d'être consultée avant de planifier votre audit de phase 1. Elle met en évidence les erreurs de séquencement que les fondateurs commettent couramment.
Points clés à retenir
Construire un ISMS de startup nécessite une approche lean et séquencée : un périmètre resserré, des responsabilités claires, une documentation minimale et une collecte continue de preuves sont les quatre fondements non négociables de la certification ISO 27001.
| Point | Détails |
|---|---|
| Définir un périmètre resserré dès le premier jour | Limitez votre ISMS à la plateforme de production et à l'équipe d'accès direct pour éviter les retards. |
| Attribuer des responsables de contrôle nommés | Chaque contrôle a besoin d'une seule personne responsable ; une responsabilité partagée équivaut à aucune responsabilité. |
| Maintenir la documentation minimale | Rédigez des politiques courtes et utilisables, et stockez les preuves dans les outils déjà utilisés par votre équipe. |
| Collecter des preuves mensuellement | De petits lots mensuels valent toujours mieux qu'une ruée de dernière minute avant l'audit. |
| Effectuer des micro-audits en continu | Examiner 6 à 10 contrôles par mois permet de détecter les problèmes avant votre auditeur externe. |
Ce que j'ai appris en observant des startups construire leur ISMS
La plupart des fondateurs que j'ai vus aborder le développement du ISMS partent de l'une de deux mauvaises hypothèses. La première est qu'ils ont besoin d'une documentation de niveau entreprise pour impressionner les auditeurs. La seconde est qu'ils peuvent traiter la conformité comme un projet de week-end. Ces deux hypothèses coûtent du temps et de l'argent.
Les startups qui obtiennent la certification le plus rapidement font une chose différemment : elles traitent le ISMS comme un produit. Elles désignent un responsable, définissent une feuille de route et avancent de manière incrémentale. Elles n'attendent pas que la documentation soit parfaite avant de collecter des preuves. Elles commencent à collecter dès le premier jour.
L'autre enseignement qui mérite d'être partagé est qu'un ISMS lean n'est pas un ISMS faible. Une approche basée sur les risques centrée sur les flux de travail réels évite une charge documentaire inutile sans réduire la sécurité. Les auditeurs vérifient que vos contrôles correspondent à vos risques. L'épaisseur de votre classeur de politiques ne les intéresse pas.
Le ISMS que vous construisez maintenant évoluera avec votre entreprise. Construisez-le pour qu'il soit maintenable, pas impressionnant. Les fondateurs qui intègrent les habitudes ISMS dans les flux de travail quotidiens d'ingénierie et d'exploitation constatent que les renouvellements de certification demandent une fraction de l'effort initial.
— Martin
Les outils Ismscalculator pour accélérer la construction de votre ISMS
Commencer la construction d'un ISMS sans savoir où vous en êtes fait perdre des semaines d'effort. Ismscalculator propose un diagnostic de préparation gratuit en 2 minutes qui vous montre exactement quels domaines ISO 27001 nécessitent le plus d'attention avant que vous rédigiez la moindre politique.

Pour les fondateurs qui souhaitent une vision plus approfondie, l'évaluation complète de la préparation ISO 27001 fournit des estimations personnalisées basées sur la taille de votre entreprise, votre secteur d'activité et votre niveau de maturité sécuritaire actuel. La plateforme comprend également un annuaire de consultants indépendants où vous pouvez trouver des spécialistes de la mise en œuvre ISO 27001 pour les startups, ce qui vous permet de gagner plusieurs mois en évitant les tâtonnements. Si vous êtes sérieux dans votre démarche de certification, ces outils éliminent les approximations dans la planification et la budgétisation.
FAQ
Combien de temps faut-il pour construire un ISMS from scratch ?
La plupart des startups achèvent la phase de mise en œuvre en 8 à 14 semaines, suivie d'une fenêtre d'audit de 4 à 6 semaines. La durée totale from scratch jusqu'à la certification est généralement de 5,5 à 10,5 mois selon le périmètre et la disponibilité de l'équipe.
Les startups ont-elles besoin d'un responsable conformité à temps plein pour ISO 27001 ?
Non. ISO 27001 n'exige pas de personnel de conformité dédié. Une responsabilité à temps partiel confiée à des membres existants de l'équipe, avec une imputabilité claire et du temps protégé, satisfait la norme.
Quelle est la raison la plus courante pour laquelle les startups échouent à la certification ISO 27001 ?
Un périmètre trop large est la principale cause d'échec ou de retard à la certification. Limiter le périmètre à la plateforme de production et aux systèmes directement liés offre aux startups les meilleures chances d'obtenir la certification dans les délais.
Combien de contrôles une startup doit-elle réellement mettre en œuvre ?
Se concentrer sur 12 contrôles critiques couvre la plupart des exigences des auditeurs pour la certification initiale. ISO 27001 vous demande de mettre en œuvre les contrôles pertinents par rapport à vos risques évalués, et non chaque contrôle de l'Annex A.
Quels documents un auditeur vérifie-t-il en premier lors d'un audit de phase 1 ?
Les auditeurs examinent généralement en premier l'énoncé de périmètre, la politique de sécurité de l'information, le registre des risques et la Déclaration d'Applicabilité. Ces quatre documents permettent d'établir si votre ISMS est cohérent avant que la revue des preuves commence.
Recommandés
- Pourquoi les fondateurs de startups doivent comprendre le ISMS | ISMS Calculator
- Construire un ISMS pour la protection des données financières : Guide 2026 | ISMS Calculator
- Pourquoi les banques ont besoin d'un ISMS formel : Un guide de conformité 2026 | ISMS Calculator
- Plan de mise en œuvre du ISMS pour le secteur financier : Guide 2026 | ISMS Calculator