Lorsque des professionnels recherchent « systèmes de management de la continuité d'activité » dans le contexte de la conformité en sécurité de l'information, ils désignent généralement un SMSI, un Système de Management de la Sécurité de l'Information conforme à la norme ISO 27001. Il ne s'agit pas d'un SMCA ou d'une planification de reprise après sinistre selon ISO 22301. C'est le référentiel de politiques, d'évaluations des risques et de contrôles qui permet à votre organisation d'obtenir la certification et de maintenir la protection des données clients.
Le constat budgétaire : les petites organisations dépensent généralement entre 30 000 $ et 60 000 $ la première année, les entreprises de taille intermédiaire entre 55 000 $ et 150 000 $, et les grandes entreprises disposant de plusieurs sites ou traitant des données réglementées dépassent souvent 150 000 $. Les chiffres réels varient sensiblement selon le périmètre et le recours à des consultants. La prochaine étape est simple.
- Réalisez un diagnostic de maturité gratuit pour évaluer la situation de votre organisation avant d'engager un budget
- Ou générez une estimation calibrée sur votre effectif réel, votre secteur d'activité et votre niveau de maturité
Points clés
Un budget ISO 27001 défendable repose sur la définition préalable du périmètre, la distinction entre coûts initiaux et coûts récurrents, et l'application de fourchettes de fiabilité plutôt qu'un chiffre unique estimé à vue.
| Point | Détails |
|---|---|
| SMSI signifie ISO 27001 ici | Ce guide porte sur les systèmes de management de la sécurité de l'information, et non sur la planification de la continuité selon un SMCA/ISO 22301. |
| Les coûts de la première année varient fortement | Petites organisations : 30 000 $ à 60 000 $ ; taille intermédiaire : 55 000 $ à 150 000 $ ; grandes entreprises : souvent plus de 150 000 $. |
| Les honoraires de conseil sont le principal levier budgétaire | Les cabinets de conseil spécialisés facturent généralement entre 15 000 $ et 35 000 $ pour les déploiements PME. |
| Le calendrier s'étale de 3 à 18 mois | C'est la phase de mise en œuvre, et non les jours d'audit, qui détermine la durée jusqu'à la certification. |
| Les tests prouvent l'efficacité des contrôles | Les exercices sur table, les revues d'accès et les tests de sauvegarde génèrent les preuves attendues par les auditeurs. |
| Obtenez un chiffre adapté à votre situation | Le calculateur ISMS convertit les fourchettes publiées en une estimation spécifique à votre périmètre et à votre maturité. |
Sommaire
- Ce qui détermine réellement le coût et l'effort d'un SMSI
- Fourchettes de coûts et délais réels pour ISO 27001
- Une liste de contrôle budgétaire pas à pas, réellement utilisable
- Choisir son approche de mise en œuvre
- Obtenir un chiffre réellement défendable
- Composantes clés et structure d'un système de management de la continuité d'activité
- Exigences réglementaires et de conformité liées à votre SMSI
- Risques et menaces courants auxquels un SMSI est conçu pour répondre
- Étapes pour construire et maintenir votre SMSI dans le temps
- Intégrer votre SMSI dans une gestion des risques plus large
- Tester et exercer les contrôles de votre SMSI
- Ce que l'expérience enseigne sur le budget SMSI
- Transformer ces fourchettes en votre chiffre réel
- Questions fréquentes
- Sources
Ce qui détermine réellement le coût et l'effort d'un SMSI
Votre budget ne finance pas un certificat. Il finance le périmètre, la documentation et les preuves.
Le périmètre est le multiplicateur. Chaque site supplémentaire, chaque entité métier ou environnement cloud intégré dans le périmètre de votre SMSI accroît le nombre de jours d'audit et les heures d'entretien interne. Une entreprise SaaS mono-site de 30 salariés ne ressemble en rien à un industriel implanté dans trois pays, mais la norme les traite de la même manière, dans toute leur étendue.
Les livrables majeurs que vous financez concrètement :
- Une évaluation formelle des risques couvrant les actifs, les menaces et les plans de traitement
- La Déclaration d'applicabilité (DdA), qui recense lesquels des 93 contrôles de l'Annexe A s'appliquent et pourquoi
- La documentation des politiques relatives au contrôle d'accès, à la réponse aux incidents et à la gestion des fournisseurs
- Les cycles d'audit interne avant l'audit de certification externe
- La collecte des preuves : journaux, tickets, registres de formation, revues d'accès
Les contrôles techniques tels que l'authentification multifacteur, la journalisation centralisée et la détection des menaces sur les postes de travail engendrent des coûts de licence. Les contrôles organisationnels — comme faire en sorte que les RH réalisent réellement des vérifications des antécédents ou que l'équipe technique documente la gestion des changements — génèrent plutôt du temps qu'un coût financier. Les deux apparaissent dans votre budget d'une manière ou d'une autre.
Fourchettes de coûts et délais réels pour ISO 27001
Les coûts de certification lors de la première année se situent généralement entre 30 000 $ et 400 000 $, la taille de l'entreprise, la maturité en matière de sécurité et le recours à des consultants expliquant presque l'intégralité de cet écart, selon une récente analyse détaillée des coûts. Les honoraires d'audit de certification ne représentent qu'une fraction de ce total. L'essentiel des dépenses va aux consultants, aux outils et à la main-d'œuvre interne, qui n'apparaissent jamais sur une facture.
Le principal levier budgétaire reste les honoraires de conseil. Les cabinets spécialisés facturent généralement entre 15 000 $ et 35 000 $ pour les déploiements dans les PME, tandis que les grands cabinets de conseil commencent à des tarifs sensiblement plus élevés. Un responsable sécurité interne compétent peut réduire ce montant de façon significative, mais seulement s'il dispose de la disponibilité nécessaire pour piloter le projet en parallèle de ses missions quotidiennes, ce qui est rarement réaliste.
Les coûts ne s'arrêtent pas à la certification. La maintenance annuelle — couvrant les audits de surveillance, le renouvellement des outils GRC et la main-d'œuvre interne — représente couramment entre 20 000 $ et 70 000 $ selon la taille de l'organisation et le degré d'automatisation du processus.
Le calendrier obéit à la même logique. La plupart des organisations obtiennent la certification en 6 à 12 mois, les petites structures matures et réactives y parvenant en 3 mois et les grandes entreprises multi-régions pouvant aller jusqu'à 18 mois. Voici ce que beaucoup négligent : l'audit lui-même ne dure que quelques jours. C'est la phase de mise en œuvre — durant laquelle vous faites réellement fonctionner vos contrôles assez longtemps pour générer des preuves réelles — qui conditionne l'ensemble du calendrier. On ne peut pas compenser un journal de revue d'accès de 90 jours en engageant un meilleur consultant.
Une liste de contrôle budgétaire pas à pas, réellement utilisable
Transformer une large fourchette publiée en un chiffre défendable nécessite quatre étapes et une vérification de cohérence.
- Définir le périmètre et les données de départ. Comptez les systèmes dans le périmètre, les effectifs concernés par le SMSI, et évaluez votre maturité actuelle (disposez-vous déjà d'une politique de contrôle d'accès, ou repartez-vous de zéro ?).
- Estimer les coûts de préparation. Cela couvre l'analyse des écarts, la rédaction des politiques et la formation du personnel, qu'ils soient réalisés en interne ou par un consultant.
- Estimer les coûts de certification. Honoraires des audits de phases 1 et 2, déplacements de l'auditeur le cas échéant, abonnements aux outils GRC, et éventuels coûts de tests d'intrusion ou d'audits fournisseurs.
- Estimer la charge interne et ajouter une provision pour aléas. Convertissez les heures prévisionnelles en coûts chargés, puis ajoutez une provision de 10 à 20 % pour faire face aux imprévus de périmètre.
Une méthode budgétaire qui distingue les coûts initiaux de mise en œuvre des coûts opérationnels récurrents, et qui applique des fourchettes de fiabilité basées sur la qualité des données, produit des chiffres bien plus défendables qu'un montant unique estimé à vue, selon la méthodologie budgétaire de 27001Academy.
| Qualité des données | Fourchette de fiabilité |
|---|---|
| Valeurs de référence de modèle uniquement | -25 % à +60 % |
| Devis fournisseurs obtenus, périmètre ébauché | -15 % à +25 % |
| Contrats signés, périmètre figé | -5 % à +10 % |
Plus vos données d'entrée sont précises, plus la fourchette se resserre. Ce n'est pas une formule creuse, c'est de l'arithmétique : l'approximation élargit la variance, la précision la réduit.
Choisir son approche de mise en œuvre
Trois voies existent, et choisir la mauvaise fait perdre des mois.
- Faire soi-même. Pertinent lorsque vous disposez déjà d'un collaborateur sensible à la sécurité, disponible 15 à 20 heures par semaine, dans un environnement relativement simple et mono-site. La solution la moins chère sur le papier, mais la plus lente, avec un risque réel d'oublier un contrôle ou de mal interpréter l'intention de l'Annexe A.
- Faire appel à un consultant ou à un prestataire de services managés. La voie habituelle pour les primo-certifiants. Vous débourser entre 15 000 $ et 35 000 $ pour un accompagnement à la mise en œuvre, et vous bénéficiez en contrepartie de l'expérience d'un expert qui a déjà participé à une douzaine d'audits et sait quels raccourcis résistent vraiment. Les honoraires de conseil représentent systématiquement le poste variable le plus important du budget, selon les données de répartition des coûts.
- Faire soi-même avec une automatisation ciblée. Les plateformes qui automatisent la collecte des preuves et le suivi des politiques font passer la maintenance annuelle d'environ 550 à 600 heures à environ 75 heures par an dans un mode de livraison managé, selon les études sur les délais. Il vous faudra toujours exercer votre jugement sur le périmètre et le traitement des risques, mais la charge manuelle se réduit considérablement.
Conseil pratique : S'il s'agit de votre première certification, prévoyez au moins un soutien pour la préparation à l'audit, même si vous réalisez la majeure partie du travail vous-même. Les auditeurs rejettent les Déclarations d'applicabilité plus souvent qu'ils ne rejettent les contrôles techniques, et un regard externe expérimenté permet de corriger cela avant qu'un échec d'audit ne vous coûte un cycle entier.
Obtenir un chiffre réellement défendable
Les larges fourchettes publiées constituent un point de départ, pas un budget. Pour les transformer en un chiffre que votre DAF approuvera, vous avez besoin d'éléments propres à votre organisation : effectif, secteur d'activité, maturité actuelle des contrôles et calendrier cible.
Le calculateur ISMS est précisément conçu pour combler cet écart. Il génère une estimation en temps réel adaptée à la taille de votre entreprise, à votre secteur et à votre maturité en matière de sécurité, appuyée sur des comparaisons avec des valeurs de référence de modèles afin que vous puissiez situer votre dépense prévisionnelle par rapport aux normes sectorielles. Les données d'entrée clés qui affinent la précision :
- Une évaluation de maturité couvrant les quatre thèmes de contrôle d'ISO/IEC 27001:2022
- La couverture actuelle des contrôles (ce qui est déjà en place par rapport à ce qui reste à construire)
- Le calendrier de certification cible et la capacité de l'équipe interne
L'exercice de chiffrage vous fournit également un diagramme de Gantt personnalisable cartographiant les phases de mise en œuvre, de sorte que le calendrier et le budget restent liés plutôt que d'exister dans des tableurs séparés. Avant d'engager un budget réel, réalisez le diagnostic de maturité gratuit en 2 minutes pour obtenir un score de maturité de référence et évaluer approximativement où se situe votre organisation.
Composantes clés et structure d'un système de management de la continuité d'activité
Un SMSI conforme à ISO 27001 repose sur quelques piliers structurels, et les comprendre vous indique où va réellement votre budget. La déclaration de contexte et de périmètre définit les frontières organisationnelles — l'élément qui, comme évoqué précédemment, explique la majeure partie des variations de coûts. La méthodologie d'évaluation des risques documente la façon dont vous identifiez, évaluez et traitez les risques liés à la sécurité de l'information, ce qui alimente directement la Déclaration d'applicabilité.
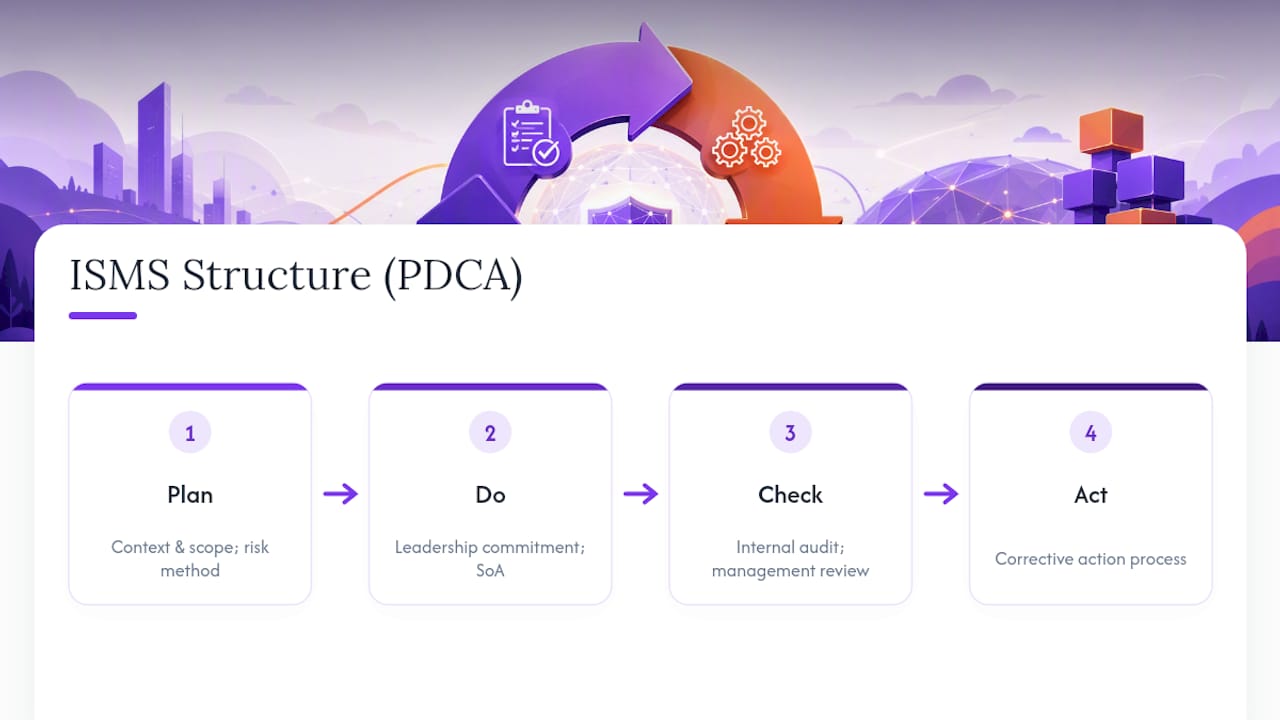
L'engagement de la direction est une exigence formelle, non une simple formalité de courtoisie. La clause 5 de la norme impose une revue de direction documentée, ce qui signifie que les dirigeants valident les objectifs de sécurité et l'allocation des ressources — et les auditeurs vérifient spécifiquement l'existence de cette trace documentaire.
La Déclaration d'applicabilité (DdA) relie chaque contrôle applicable de l'Annexe A à une justification et à un statut de mise en œuvre. C'est le document de référence principal des auditeurs, et c'est aussi le livrable le plus systématiquement sous-estimé dans les budgets des premières certifications.
En soutien à tout cela : un programme d'audit interne, un processus d'actions correctives pour les défaillances de contrôles, et un cycle de revue de direction — généralement trimestriel ou semestriel — lors duquel la direction évalue si l'ensemble du système fonctionne toujours correctement. Ces éléments constituent ce que les auditeurs appellent le cycle Planifier-Déployer-Contrôler-Agir (PDCA), le squelette structurel partagé par tout SMSI certifié, quel que soit le secteur ou la taille.
Exigences réglementaires et de conformité liées à votre SMSI
ISO 27001 est une norme volontaire, mais rares sont les organisations qui recherchent la certification sans pression externe. Les grands comptes l'exigent de plus en plus comme condition contractuelle avant de signer. Les assureurs cyber demandent la preuve d'un programme de sécurité formalisé avant de proposer des primes avantageuses. Et dans les secteurs réglementés — santé, finance, marchés publics —, ISO 27001 coexiste souvent avec des référentiels sectoriels spécifiques comme HIPAA, GLBA ou FedRAMP, sans les remplacer.
Cette superposition a son importance pour la budgétisation. Si votre organisation maintient déjà des preuves SOC 2 ou des contrôles PCI DSS, attendez-vous à des recoupements significatifs, mais pas à une duplication totale. La journalisation des contrôles d'accès satisfaisant à PCI DSS répond généralement au contrôle 8.15 de l'Annexe A, mais le format de documentation et la fréquence de revue attendus par les auditeurs peuvent différer suffisamment pour nécessiter des retravaux.
La réglementation sur la protection des données ajoute une couche supplémentaire. Les organisations traitant des données personnelles dans le cadre de réglementations telles que le CCPA ou des réglementations américaines sectorielles constatent souvent que l'évaluation des risques et les contrôles de traitement des données d'ISO 27001 leur donnent une longueur d'avance sur ces obligations, même si la certification seule ne garantit pas la conformité légale avec un texte de protection de la vie privée particulier. Considérez ISO 27001 comme la colonne vertébrale sécuritaire, et superposez les exigences réglementaires spécifiques plutôt que de supposer qu'un seul certificat couvre toutes les obligations légales de votre organisation.
Risques et menaces courants auxquels un SMSI est conçu pour répondre
L'ensemble des contrôles de l'Annexe A existe parce que des modes de défaillance spécifiques se répètent dans les organisations de toute taille. Les accès non autorisés arrivent en tête de liste — le vol de credentials, les politiques de mots de passe faibles et l'absence d'authentification multifacteur représentent une large part des compromissions réelles, c'est pourquoi le contrôle d'accès (Annexe A 5.15 à 5.18) fait l'objet d'une telle charge documentaire.
Le risque tiers et fournisseur constitue la deuxième grande catégorie. Le périmètre de votre SMSI s'arrête rarement à vos propres serveurs ; il s'étend à chaque prestataire ayant accès à vos données. Un cadre de gestion des fournisseurs documentant les évaluations des risques fournisseurs et les exigences contractuelles en matière de sécurité est désormais une attente standard, non un supplément optionnel.
Au-delà des accès et des fournisseurs, le processus de traitement des risques de la norme pousse les organisations à traiter formellement les menaces internes (tant malveillantes qu'accidentelles), l'exposition aux logiciels malveillants et aux rançongiciels, les lacunes en matière de sécurité physique des bureaux ou des centres de données, et la perturbation des activités due à des défaillances techniques — d'un bucket cloud mal configuré à un serveur non corrigé. La méthodologie d'évaluation des risques ne vous fournit pas une liste de menaces à corriger. Elle vous contraint à identifier quelles menaces s'appliquent réellement à votre environnement spécifique et à prouver que vous avez pris une décision délibérée pour chacune — accepter, atténuer, transférer ou éviter.
Étapes pour construire et maintenir votre SMSI dans le temps
La certification est une étape, non une ligne d'arrivée. La phase de construction suit généralement une séquence : définition du périmètre, analyse des écarts par rapport aux contrôles existants, évaluation des risques, rédaction des politiques et procédures, mise en œuvre des contrôles, formation du personnel, audit interne, puis enfin l'audit de certification en deux étapes.
La maintenance est la phase où les organisations protègent leur investissement ou le laissent se dégrader. La certification ISO 27001 fonctionne sur un cycle de trois ans, avec des audits de surveillance généralement conduits annuellement pour confirmer que le SMSI fonctionne toujours comme documenté. Entre les audits, le vrai travail est continu : révision des journaux d'accès, mise à jour du registre des risques lorsque de nouveaux systèmes ou fournisseurs entrent dans le périmètre, animation du programme d'audit interne et tenue de réunions de revue de direction qui produisent réellement des décisions documentées.
Les organisations qui peinent lors de la deuxième année ont presque toujours commis la même erreur : elles ont traité le SMSI comme un projet avec une date de fin plutôt que comme un système opérationnel avec un planning de maintenance. La collecte des preuves doit se faire en continu, pas en sprint le mois précédant un audit de surveillance. C'est précisément là que les plateformes managées justifient leur coût, réduisant la charge de plusieurs centaines d'heures dispersées à une fraction de ce volume lorsque le processus de collecte fonctionne en continu en arrière-plan.
Intégrer votre SMSI dans une gestion des risques plus large
Un SMSI fonctionne rarement isolément sur la durée. La plupart des organisations de taille intermédiaire et des grandes entreprises le connectent finalement à un programme de gestion des risques d'entreprise (GRE), en intégrant les risques liés à la sécurité de l'information dans le même registre des risques que celui qui recense les expositions financières, opérationnelles et réputationnelles. Cela évite l'écueil fréquent où la gestion du risque sécurité vit dans un silo que les dirigeants ne consultent jamais réellement lors de la planification stratégique.
Lorsque les organisations disposent également d'un programme formel de continuité d'activité ou de reprise après sinistre, le point d'intégration revêt plus d'importance que la plupart des gens ne l'anticipent. Votre évaluation des risques SMSI et votre planification de la continuité devraient référencer le même inventaire d'actifs et la même liste de processus critiques. Dupliquer ce travail entre deux équipes distinctes gaspille des heures et, pire encore, crée deux documents qui se contredisent discrètement dès le deuxième cycle d'audit.
L'intégration avec la gestion de la qualité constitue l'autre rapprochement courant, notamment pour les organisations déjà certifiées ISO 9001. Les deux normes partageant la même structure de haut niveau (contexte, leadership, planification, soutien, réalisation, évaluation, amélioration), un calendrier de revue de direction partagé et une équipe d'audit interne commune peuvent couvrir les deux systèmes sans doubler la charge de réunions. Les organisations qui construisent leur SMSI avec cette architecture partagée dès le premier jour — plutôt que de la greffer après la certification — font systématiquement état d'une charge de maintenance continue moins élevée. C'est une décision de périmètre qui mérite d'être prise avant de rédiger la première politique, et non après que votre deuxième audit de surveillance en a signalé l'absence.
Tester et exercer les contrôles de votre SMSI
Une documentation sans tests est une responsabilité, non un contrôle. ISO 27001 exige des preuves que vos mesures de sécurité fonctionnent réellement — pas seulement qu'elles existent sur le papier —, et les auditeurs sondent spécifiquement cette distinction lors des audits de phase 2.
Les tests de réponse aux incidents prennent généralement la forme d'exercices sur table, où l'on simule un scénario de compromission avec l'équipe de réponse pour vérifier que les rôles, les procédures d'escalade et les plans de communication tiennent sous pression. La plupart des programmes matures les conduisent au moins annuellement, plus fréquemment pour les organisations traitant des données sensibles.
Les tests de revue des accès vérifient que les droits des utilisateurs correspondent à leurs fonctions réelles, détectant la dérive classique par laquelle les collaborateurs accumulent des droits d'accès au fil des changements de poste sans que les anciens droits soient révoqués. Les tests de sauvegarde et de reprise confirment que les processus de restauration fonctionnent réellement — un nombre surprenant d'organisations découvrent que leur processus de sauvegarde échouait silencieusement seulement lorsqu'elles tentent de l'utiliser lors d'un incident réel.
Les audits internes constituent la version formelle et planifiée de ces tests — ils échantillonnent les contrôles à travers l'organisation pour confirmer qu'ils fonctionnent comme documenté, avant qu'un auditeur externe ne réalise la même opération avec des enjeux bien plus importants. Intégrer un calendrier de tests dans votre SMSI dès le départ — plutôt que de vous précipiter pour prouver l'efficacité des contrôles le mois précédant votre audit — fait la différence entre un audit de surveillance serein et une précipitation qui génère ses propres nouveaux risques.
Ce que l'expérience enseigne sur le budget SMSI
La plupart des budgets SMSI échouent pour les mêmes trois raisons : la dérive du périmètre après la fixation de l'estimation, la sous-estimation des heures internes parce que l'on suppose que le consultant fait tout le travail, et l'omission de la provision pour aléas parce que le chiffre initial semblait déjà inconfortablement élevé.
La bonne habitude qui règle la plupart de ces problèmes : figez le périmètre et collectez vos données de référence avant d'estimer quoi que ce soit, puis construisez deux scénarios — un périmètre restreint et un périmètre large — côte à côte. Voir les deux chiffres l'un à côté de l'autre rend les décisions de périmètre concrètes plutôt que théoriques.
Transformer ces fourchettes en votre chiffre réel
Chaque fourchette de ce guide est un point de départ construit à partir de plages publiées génériques. Votre organisation n'est pas une moyenne. Elle dispose d'un effectif spécifique, d'un parc technologique spécifique et d'un niveau de maturité spécifique — et c'est précisément ce dont les fourchettes publiées génériques ne peuvent pas tenir compte.
Le diagnostic de maturité du calculateur ISMS prend en compte les données propres à votre organisation — taille, secteur, maturité actuelle, calendrier cible — et produit une estimation de coût et d'effort adaptée à votre situation plutôt qu'une fourchette générique. Vous obtenez des comparaisons par rapport au modèle de référence, ce qui vous permet de savoir immédiatement si votre prévision est raisonnable ou atypique. Enregistrez plusieurs scénarios côte à côte (périmètre restreint vs. périmètre large, autonome vs. assisté par un consultant) et exportez les résultats en PDF pour les apporter directement à votre prochaine réunion budgétaire. Si vous n'avez pas encore réalisé les calculs, commencez par le diagnostic de maturité gratuit et découvrez où se situe réellement votre organisation avant de vous engager sur un chiffre dans un tableur.
Questions fréquentes
« Systèmes de management de la continuité d'activité » signifie-t-il la même chose qu'ISO 27001 ? Dans le contexte dans lequel la plupart des responsables conformité et des DSI utilisent cette expression, oui — elle désigne un système de management de la sécurité de l'information construit selon la norme ISO 27001, couvrant l'évaluation des risques, les contrôles de l'Annexe A et la certification, et non un SMCA/ISO 22301 de reprise après sinistre distinct.
Combien coûte généralement un déploiement SMSI en première année ? Les coûts se situent communément entre 30 000 $ et 400 000 $, l'amplitude de cet écart étant principalement due à la taille de l'entreprise, à la maturité sécuritaire existante et au niveau de recours aux consultants.
Combien de temps prend généralement la certification ISO 27001 ? La plupart des organisations finalisent le processus en 6 à 12 mois, avec une fourchette réaliste de 3 à 18 mois selon le périmètre et la complexité organisationnelle.
Quels coûts subsistent après la certification ? La maintenance annuelle — incluant les audits de surveillance, le renouvellement des outils et la main-d'œuvre interne — représente typiquement entre 20 000 $ et 70 000 $ par an, les plateformes automatisées réduisant substantiellement les heures internes nécessaires.
Dois-je faire appel à un consultant ou tenter de mettre en œuvre ISO 27001 par mes propres moyens ? Les petites organisations disposant d'un collaborateur dédié à la sécurité et d'un périmètre simple peuvent tenter une mise en œuvre en interne, mais la plupart des primo-certifiants bénéficient d'au moins un soutien à la préparation de l'audit, car l'accompagnement d'un consultant permet souvent d'éviter de coûteux retravaux sur la Déclaration d'applicabilité.
Sources
- ISO 27001 Certification Cost: Complete Breakdown for 2026
- How long does ISO 27001 certification take? (2026)
- How to Budget an ISO 27001 Implementation Project (27001Academy paper)