La réponse aux incidents dans l'ISMS bancaire est le processus structuré qui permet aux établissements financiers de détecter, contenir et se remettre des incidents de cybersécurité et des incidents opérationnels, tout en satisfaisant aux exigences réglementaires d'ISO 27001:2022, de l'EU DORA et des cadres américains incluant les règles FDIC et NYDFS. Le rôle de la réponse aux incidents dans l'ISMS bancaire va bien au-delà de la remédiation technique. Il génère le dossier probatoire que les superviseurs examinent lors des audits, soutient le reporting des risques au niveau du conseil d'administration, et détermine si une banque peut poursuivre sa modernisation numérique en toute sécurité sans déclencher une intervention réglementaire. Les banques qui traitent la réponse aux incidents comme une simple case à cocher en matière de conformité font face, de manière récurrente, à des constats d'inspection que leurs pairs plus matures évitent.
Comment la réponse aux incidents s'intègre à ISO 27001 et aux réglementations bancaires
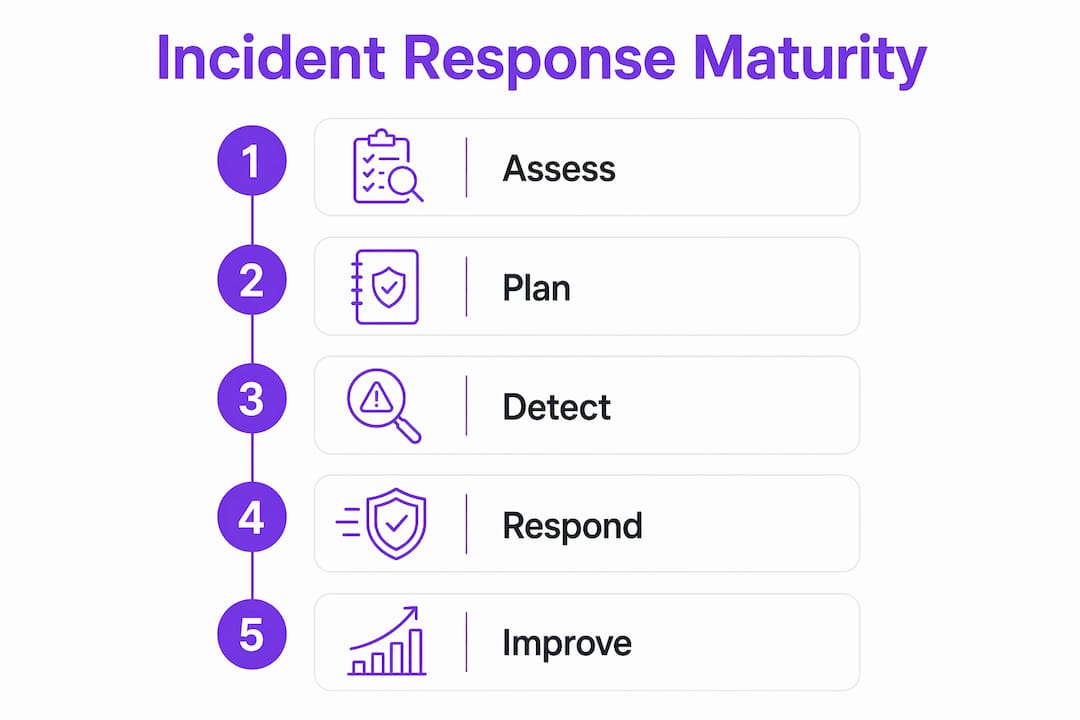
Les contrôles ISO 27001:2022 A.5.24 à A.5.27 constituent la colonne vertébrale réglementaire directe de la gestion des incidents dans les établissements financiers. Le contrôle A.5.24 exige la planification et la préparation. A.5.25 couvre l'évaluation et la prise de décision. A.5.26 traite de la réponse aux incidents. A.5.27 impose le retour d'expérience et l'amélioration après incident. Ensemble, ces contrôles créent une boucle fermée que les régulateurs peuvent auditer de bout en bout.
Le chevauchement entre ISO 27001:2022 et EU DORA est substantiel. EU DORA et ISO 27001:2022 partagent des exigences de notification des incidents, ce qui signifie que les banques disposant d'un ISMS certifié peuvent utiliser cette documentation directement comme preuve d'audit dans le cadre des obligations DORA. Cet alignement réduit les frictions lors des audits et évite les efforts de documentation redondants entre les différents régimes réglementaires.
Les délais de notification ajoutent une pression opérationnelle supplémentaire. Les banques disposent de fenêtres de notification de 36 heures pour les régulateurs fédéraux et de 72 heures dans le cadre du NYDFS pour les incidents de cybersécurité. Le non-respect de ces délais constitue en soi un constat d'inspection, indépendamment de la gravité technique de l'incident. Cette réalité fait de la rapidité de détection et de la clarté de l'escalade des exigences opérationnelles non négociables, et non des objectifs aspirationnels.
| Cadre réglementaire | Délai de notification | Exigence principale |
|---|---|---|
| FDIC / OCC / Réserve fédérale | 36 heures | Notifier les agences bancaires fédérales des incidents significatifs |
| NYDFS Part 500 | 72 heures | Signaler les événements de cybersécurité au Department of Financial Services |
| EU DORA | 4 heures (initial) / 72 heures (intermédiaire) | Reporting par paliers pour les incidents majeurs liés aux TIC |
| ISO 27001:2022 | Défini par la politique de l'ISMS | Documenter, évaluer et répondre conformément aux contrôles A.5.24–A.5.27 |
Un ISMS certifié ISO 27001 offre également aux RSSI un langage commun pour communiquer les risques de cybersécurité et les besoins en ressources aux conseils d'administration. Ce vocabulaire partagé est essentiel pour obtenir des budgets dédiés à l'amélioration de la réponse aux incidents avant qu'un incident ne survienne.
À quoi ressemble une exécution efficace de la réponse aux incidents dans le secteur bancaire ?
La gestion des incidents selon ISO 27001 requiert une structure de réponse à plusieurs niveaux qui hiérarchise les incidents par gravité et impose une coordination interfonctionnelle. Une exécution efficace repose sur des rôles clairement définis, des chemins d'escalade testés et des flux de communication documentés. Sans ces éléments, même les équipes techniquement compétentes perdent du temps lors d'incidents réels à déterminer qui est responsable de chaque décision.
Les responsabilités par rôle constituent le fondement. Chaque plan de réponse aux incidents dans un ISMS bancaire doit attribuer à des individus spécifiques les missions de détection, de triage, de confinement, de communication et de rétablissement. Les matrices d'escalade d'astreinte doivent être à jour, testées et accessibles en dehors des heures normales de travail. Un plan qui liste des noms sans coordonnées ni contacts de substitution n'est pas un plan. C'est une source de responsabilité.
La communication est le point de défaillance de la plupart des programmes de réponse aux incidents bancaires sous pression. Une exigence critique et souvent négligée est la communication d'urgence hors bande. Lorsque les canaux internes — messagerie électronique, Slack ou Teams — sont compromis ou indisponibles lors d'un incident, les équipes ont besoin d'un système de communication distinct, sécurisé et bidirectionnel, avec accès hors réseau. Ce système doit permettre le ciblage géographique et la confirmation d'accusé de réception, afin que les responsables de la gestion de crise sachent qui a reçu les instructions critiques.
Éléments clés d'un cadre d'exécution de la réponse aux incidents bancaires :
- Critères de classification par gravité : Seuils écrits définissant ce qui constitue un incident P1, P2 ou P3, avec des exemples spécifiques aux opérations bancaires tels que les pannes du système bancaire central, les fraudes aux virements et l'exfiltration de données.
- Matrice d'escalade : Rôles nominatifs avec contacts principaux et de substitution, incluant les équipes juridiques, conformité et communication, aux côtés des équipes informatiques et sécurité.
- Canal de communication hors bande : Un système sécurisé hors réseau pour la coordination de crise lorsque les canaux principaux sont défaillants.
- Protocole de collecte des preuves : Journalisation en temps réel des décisions, des déterminations de gravité et des communications tout au long du cycle de vie de l'incident.
- Déclencheurs de notification réglementaire : Critères documentés qui déclenchent automatiquement le décompte des délais de notification de 36 heures ou 72 heures.
Conseil pratique : Documentez le raisonnement derrière chaque détermination de gravité lors d'un incident, pas seulement la conclusion. Les régulateurs examinent pourquoi une banque a classé un événement comme mineur. L'absence de justification est aussi dommageable qu'une mauvaise classification.
Comment les banques mesurent-elles et améliorent-elles la maturité de leur réponse aux incidents ?
La maturité de la réponse aux incidents fonctionne comme une contrainte de faisabilité opérationnelle dans le secteur bancaire. Elle détermine si une banque peut poursuivre en toute sécurité l'expansion de ses canaux numériques, la migration vers le cloud ou les intégrations de tiers sans créer un risque prudentiel. Une banque disposant de capacités de détection et de confinement immatures qui lance une nouvelle plateforme de banque mobile ne prend pas un risque calculé. Elle crée un risque non maîtrisé.
ISO 27001 exige des tests annuels des capacités de réponse aux incidents. La norme prescrit des exercices de simulation réalistes reproduisant des menaces pertinentes pour les opérations bancaires. Les scénarios courants incluent les violations de systèmes de point de vente, la compromission de messagerie professionnelle, les rançongiciels affectant les systèmes bancaires centraux et les défaillances de prestataires tiers. Ces exercices révèlent des lacunes de coordination qu'aucun document de politique ne peut mettre en évidence.
Déficiences courantes mises en lumière par les exercices de simulation dans les environnements bancaires :
- Responsabilité d'escalade floue : Les équipes débattent en temps réel pour savoir qui a l'autorité de déclarer un incident majeur ou d'initier une notification réglementaire.
- Procédures d'isolation des systèmes insuffisantes : Les étapes de confinement existent sur le papier mais n'ont jamais été testées dans des environnements équivalents à la production, créant une incertitude sur le risque d'interruption de service.
- Déclencheurs de notification réglementaire manquants : Les équipes ne parviennent pas à identifier le moment précis où le délai de 36 heures ou 72 heures commence, entraînant des notifications tardives.
- Informations de contact obsolètes : Les matrices d'escalade référencent d'anciens employés ou des numéros de téléphone périmés, découverts seulement lors de l'exercice.
- Collecte de preuves insuffisante : Les équipes se concentrent sur la remédiation technique et ne produisent aucun enregistrement contemporain des décisions, rendant la revue réglementaire post-incident difficile.
La remédiation suit un ordre de priorité simple. Clarifiez l'escalade en premier, car cela débloque toutes les autres actions de réponse. Mettez à jour les informations de contact trimestriellement, pas annuellement. Testez les procédures d'isolation dans un environnement de préproduction avant le prochain exercice de simulation. Intégrez les déclencheurs de notification dans votre système de suivi des incidents afin que le délai démarre automatiquement lorsque les seuils de gravité sont atteints.
Les indicateurs de maturité de la réponse aux incidents destinés au conseil d'administration comprennent le temps moyen de détection, le temps moyen de confinement, la fréquence des exercices, les taux de clôture des remédiations et les scores de qualité des preuves. Ces indicateurs relient l'investissement cyber aux résultats en matière de résilience. Les conseils d'administration qui examinent des inventaires de contrôles plutôt que ces indicateurs opérationnels mesurent les mauvaises choses.
Conseil pratique : Réalisez au moins un exercice de simulation non annoncé par an. Les exercices annoncés testent votre plan. Les exercices non annoncés testent votre capacité réelle. Les régulateurs font la différence, tout comme les inspecteurs qui examinent vos journaux d'exercices.
Qu'est-ce qu'un plan d'action en cas d'incident, et pourquoi les régulateurs bancaires s'y intéressent-ils ?
Un plan d'action en cas d'incident (PAI) est un document propre à chaque incident qui définit les objectifs, les affectations de ressources, les calendriers et les responsabilités de communication pour un événement spécifique. Il se distingue du plan de réponse aux incidents permanent, qui est le document de politique en vigueur. Le PAI est le guide opérationnel pour un incident unique. Le plan permanent est le cadre qui régit l'ensemble des incidents.
| Document | Objectif | Périmètre | Attente réglementaire |
|---|---|---|---|
| Plan de réponse aux incidents permanent | Régit tous les incidents | Permanent, niveau politique | Exigé par ISO 27001, OCC, FDIC, Réserve fédérale |
| Plan d'action en cas d'incident (PAI) | Gère un incident spécifique | Par événement, opérationnel | Attendu comme preuve d'une réponse structurée |
Les PAI bien documentés satisfont aux attentes réglementaires de l'OCC, du FDIC et de la Réserve fédérale. Les régulateurs n'imposent pas de format spécifique pour le PAI, mais ils attendent des preuves d'une gestion structurée du risque opérationnel. Un PAI qui documente les objectifs, les ressources affectées, les calendriers de décision et les journaux de communication fournit exactement ces preuves. Une banque qui répond à un incident majeur sans produire de PAI crée une lacune probatoire que les inspecteurs signaleront.
Les éléments clés d'un PAI bancaire efficace sont : des objectifs formulés en langage clair, des affectations de ressources avec les individus nommés et leurs responsabilités spécifiques, un calendrier enregistrant quand chaque action a été entreprise et par qui, ainsi qu'un journal de communication qui consigne chaque notification interne et externe. Pour la préparation aux audits ISO 27001, le PAI devient un artefact probatoire primaire démontrant que les contrôles de l'ISMS de la banque ont fonctionné comme prévu lors d'un événement réel.
La valeur première de la documentation de réponse aux incidents dans le secteur bancaire est probatoire. Consigner le raisonnement derrière les décisions prévient les constats d'inspection lors des revues post-incident. Une banque capable de présenter à un inspecteur un PAI complet avec des décisions horodatées, des justifications de gravité et des enregistrements de notifications se trouve dans une position fondamentalement différente de celle qui ne peut que décrire verbalement ce qui s'est passé. Pour des conseils sur les pièges courants dans ce domaine, la ressource sur les erreurs d'implémentation ISO 27001 dans la finance couvre les défaillances documentaires qui déclenchent le plus fréquemment des constats.
Points clés à retenir
La maturité de la réponse aux incidents dans l'ISMS bancaire est à la fois une exigence réglementaire et le fondement opérationnel qui détermine si la transformation numérique peut être poursuivie en toute sécurité.
| Point | Détails |
|---|---|
| Contrôles ISO 27001 A.5.24–A.5.27 | Ces quatre contrôles définissent le cycle de vie complet de la gestion des incidents que les banques doivent mettre en œuvre et documenter. |
| Les délais de notification sont des échéances fermes | Le FDIC exige une notification sous 36 heures ; le NYDFS sous 72 heures. Le non-respect de l'un ou l'autre constitue un constat d'inspection indépendant. |
| La communication hors bande est non négociable | Les banques ont besoin d'un système de communication sécurisé hors réseau pour les incidents qui compromettent les canaux internes. |
| Les PAI constituent la principale preuve d'audit | Les plans d'action par incident avec décisions horodatées satisfont aux attentes de l'OCC, du FDIC et de la Réserve fédérale. |
| Les indicateurs de maturité appartiennent aux rapports du conseil | Le temps moyen de détection et de confinement, la fréquence des exercices et la qualité des preuves relient les dépenses cyber aux résultats en matière de résilience. |
Pourquoi la maturité de la réponse aux incidents est la véritable contrainte à la croissance de la banque numérique
Les banques parlent de transformation numérique comme d'une stratégie de croissance. Je l'envisage différemment. La maturité de la réponse aux incidents est la véritable contrainte qui détermine à quelle vitesse une banque peut se moderniser en toute sécurité. Chaque nouveau canal numérique, chaque migration vers le cloud, chaque intégration d'API tierce élargit la surface d'attaque. Si vos capacités de détection, de confinement et de rétablissement ne peuvent pas suivre cette expansion, vous ne vous transformez pas. Vous accumulez des risques non valorisés.
La pression des délais réglementaires rend cela concret. Une banque incapable de détecter de manière fiable un incident significatif dans les heures suivant sa survenance ne peut pas satisfaire à une exigence de notification fédérale de 36 heures. Ce n'est pas une lacune théorique. C'est une intervention prudentielle en attente de se produire. J'ai vu des établissements investir massivement dans de nouveaux lancements de produits tandis que leurs programmes de réponse aux incidents reposaient encore sur la messagerie interne pour les communications de crise et des exercices annuels de simulation dont tout le monde connaissait la date à l'avance.
La solution n'est pas compliquée, mais elle nécessite une attention de la direction que la plupart des banques redirigent vers des initiatives génératrices de revenus. Les canaux de communication alternatifs, les journaux de décision détaillés, la vérification trimestrielle des contacts et les exercices non annoncés ne sont pas des investissements glamour. Ils font la différence entre une banque qui gère son prochain incident majeur avec assurance et une autre qui passe les six mois suivants à répondre aux demandes des inspecteurs.
Les conseils d'administration qui se concentrent sur les indicateurs de résilience plutôt que sur les inventaires de contrôles prennent de meilleures décisions concernant la tolérance au risque numérique. Le temps moyen de confinement est une mesure plus honnête de la préparation qu'une liste de politiques. Si vous êtes responsable conformité ou responsable informatique et que vous lisez ceci, cette approche vaut la peine d'être présentée lors de votre prochain conseil d'administration.
— Martin
Outils Ismscalculator pour l'ISMS bancaire et la préparation à la réponse aux incidents
Les professionnels bancaires qui ont besoin d'une vision claire de leur niveau de préparation à ISO 27001 avant le prochain cycle d'inspection peuvent utiliser Ismscalculator pour y parvenir plus rapidement.

L'évaluation de la préparation ISO 27001 d'Ismscalculator mesure la maturité de votre réponse aux incidents selon les quatre thèmes de contrôle ISO/IEC 27001:2022, y compris les contrôles A.5.24–A.5.27 les plus pertinents pour les opérations bancaires. La plateforme fournit des estimations personnalisées basées sur la taille de votre établissement, votre secteur d'activité et votre niveau actuel de maturité en sécurité. Pour les équipes qui ont besoin d'un point de départ plus rapide, l'auto-évaluation en 2 minutes fournit une base de référence immédiate. Les banques nécessitant un accompagnement à la mise en œuvre peuvent se mettre en relation avec des consultants ISO 27001 indépendants via la plateforme pour accélérer leur parcours vers la certification et la confiance des superviseurs.
FAQ
Quel est le rôle de la réponse aux incidents dans l'ISMS bancaire ?
La réponse aux incidents dans l'ISMS bancaire est le processus structuré de détection, de gestion et de rétablissement suite aux incidents de cybersécurité et aux incidents opérationnels, tout en générant le dossier probatoire que les régulateurs exigent. Les contrôles ISO 27001:2022 A.5.24 à A.5.27 définissent les exigences spécifiques que les banques doivent mettre en œuvre et documenter.
Quel est le lien entre EU DORA et la gestion des incidents ISO 27001 ?
EU DORA et ISO 27001:2022 partagent des exigences de notification des incidents qui se recoupent, de sorte que les banques disposant d'un ISMS certifié peuvent utiliser cette documentation directement comme preuve d'audit dans le cadre de DORA. Cet alignement réduit la duplication des travaux de conformité et allège les frictions lors des audits pour les établissements financiers opérant dans les juridictions de l'UE.
Quels délais de notification les banques américaines doivent-elles respecter pour les incidents de cybersécurité ?
Les banques américaines doivent notifier les agences bancaires fédérales dans les 36 heures suivant un incident significatif et doivent signaler au NYDFS dans les 72 heures dans le cadre de la Part 500. Le non-respect de l'un ou l'autre de ces délais constitue un constat d'inspection indépendant, quelle que soit la qualité de la gestion technique de l'incident par la banque.
Qu'est-ce qu'un plan d'action en cas d'incident dans le secteur bancaire ?
Un plan d'action en cas d'incident est un document propre à chaque incident qui définit les objectifs, les affectations de ressources, les calendriers et les journaux de communication pour un événement spécifique. Les PAI bien documentés satisfont aux attentes de l'OCC, du FDIC et de la Réserve fédérale en matière de gestion structurée du risque opérationnel lors d'événements de cybersécurité.
À quelle fréquence les banques doivent-elles tester leurs capacités de réponse aux incidents ?
ISO 27001 exige des tests annuels à travers des exercices de simulation réalistes reproduisant des menaces pertinentes pour les opérations bancaires, telles que les rançongiciels, la compromission de messagerie professionnelle et les défaillances de prestataires tiers. La réalisation d'au moins un exercice non annoncé par an fournit une mesure plus précise de la capacité réelle que les exercices annoncés seuls.
Recommandé
- Pourquoi les banques ont besoin d'un ISMS formel : guide de conformité 2026 | ISMS Calculator
- Plan de mise en œuvre d'un ISMS pour le secteur financier : guide 2026 | ISMS Calculator
- Construire un ISMS pour la protection des données financières : guide 2026 | ISMS Calculator
- Classification des données dans l'ISMS : guide 2026 | ISMS Calculator