La gestion de projet SMSI consiste à traiter les exigences de sécurité de l'information comme des livrables de projet, et non comme des obligations de conformité gérées après coup. Dans le cadre d'ISO/IEC 27001, un SMSI (Système de Management de la Sécurité de l'Information) exige une appréciation des risques documentée ainsi qu'un plan de traitement, et ces exigences se mappent directement sur les groupes de processus standard du PMBOK : démarrage, planification, exécution, surveillance et clôture. Établir ce mappage tôt permet d'éviter que la sécurité ne soit perçue comme une piste parallèle greffée à votre planning.
Avant de toucher à votre plan de projet, confirmez ces cinq points :
- Définir le périmètre du SMSI pour ce projet spécifique (quels systèmes, données et processus sont concernés)
- Mener une appréciation des risques ciblée sur les actifs nouveaux ou modifiés
- Rédiger un plan de traitement des risques et les entrées correspondantes dans la Déclaration d'Applicabilité (DdA)
- Désigner un responsable de la sécurité de l'information nommément identifié, sans responsabilité partagée
- Planifier les tests de sécurité et une recette formelle avant la mise en production
Points clés
Intégrer les exigences du SMSI aux phases standards du projet, plutôt que de traiter la certification comme une piste séparée, est ce qui permet de maintenir les travaux ISO 27001 dans les délais et d'être prêt pour l'audit.
| Point | Détails |
|---|---|
| Le périmètre avant tout | Définir le périmètre du SMSI pour le projet dès le démarrage, avant toute appréciation des risques. |
| Construire la DdA de façon incrémentale | Ajouter les entrées de la Déclaration d'Applicabilité au fur et à mesure que chaque mesure devient pertinente, et non lors d'une mise à jour massive en fin de projet. |
| Nommer un responsable sécurité | Désigner un responsable de la sécurité de l'information distinct du chef de projet afin d'éviter les zones de responsabilité floues. |
| Jalons de contrôle à chaque phase | Effectuer de courts contrôles de sécurité aux transitions de phase plutôt qu'un audit unique en urgence avant la clôture. |
| Estimer l'effort avec des données réelles | Des outils comme l'évaluation de maturité de l'ISMS Calculator convertissent la taille de l'entreprise et son niveau de maturité en estimations d'heures concrètes, plutôt qu'en suppositions. |
Table des matières
- Fondamentaux de la gestion de projet SMSI : ce qu'exige réellement ISO/IEC 27001
- Pourquoi intégrer les exigences de sécurité au plan de projet ?
- Que doit-il se passer à chaque phase du projet ?
- Quels documents et preuves un projet SMSI nécessite-t-il ?
- Qui est responsable de quoi dans un projet SMSI ?
- Combien de temps les travaux SMSI ajoutent-ils réellement à un projet ?
- Quelles erreurs font le plus souvent dérailler les projets SMSI ?
- Une approche pragmatique pour piloter des projets alignés SMSI
- Estimez votre charge SMSI avant de valider un planning
- Pour aller plus loin sur le SMSI et les référentiels de gestion de projet
- Foire aux questions
- Sources
Fondamentaux de la gestion de projet SMSI : ce qu'exige réellement ISO/IEC 27001
Un SMSI est l'ensemble des politiques, processus de gestion des risques et mesures qu'une organisation met en œuvre pour protéger ses actifs informationnels de façon continue. ISO/IEC 27001 est la norme internationale qui certifie ce système ; elle exige une appréciation des risques documentée, un plan de traitement des risques et des preuves que les mesures retenues sont effectivement appliquées.
Dans le contexte d'un projet, cela se traduit par des obligations précises, rattachées à des articles spécifiques : votre appréciation des risques doit couvrir les nouveaux actifs introduits par le projet, votre DdA doit être mise à jour lorsque le projet modifie les mesures applicables, et tout fournisseur intégré en cours de projet doit faire l'objet d'une vérification de sécurité documentée.
Supposons que votre équipe ajoute une intégration de paiement tierce en cours de projet. Cette seule décision déclenche une revue de sécurité fournisseur, une nouvelle entrée dans la DdA pour les mesures relatives aux relations avec les fournisseurs, et très probablement une nouvelle ligne d'appréciation des risques pour les données en transit. Aucune de ces démarches n'est une formalité optionnelle. Ce sont précisément les éléments qu'un auditeur vous demandera à voir ultérieurement.
Une mise en garde s'impose ici : l'acronyme « ISM » apparaît dans d'autres corpus de littérature pour désigner la « Modélisation Structurelle Interprétative » (Interpretive Structural Modeling), une technique systémique sans aucun rapport. Si vous effectuez des recherches sur ce sujet et tombez sur un article traitant de modélisation structurelle, vous avez affaire au mauvais ISM.
Pourquoi intégrer les exigences de sécurité au plan de projet ?
Greffer la sécurité en fin de projet coûte bien plus cher que de l'intégrer dès le départ. L'intégration pendant la planification, et non après la livraison, est ce qui permet de tenir le calendrier d'un projet plutôt que de le voir bloqué par des phases de remédiation.
- Moins de reprises, car les mesures sont conçues en parallèle des fonctionnalités plutôt qu'ajoutées après coup
- Une préparation à la certification plus rapide, les preuves s'accumulant naturellement au fil du développement
- Des critères d'acceptation plus clairs, de sorte que « terminé » inclut une validation sécurité, et pas seulement une démonstration
- Un risque opérationnel réduit après la passation, les lacunes étant détectées pendant les tests et non en production
- Une piste d'audit déjà constituée, plutôt qu'à reconstituer a posteriori
Pour un commanditaire qui arbitre entre délais, coûts et qualité, l'argument est limpide : les tâches de sécurité menées en parallèle de la livraison n'ajoutent presque jamais de délai net, tandis que celles réalisées après la livraison en ajoutent presque systématiquement. Un facteur prime sur toute liste de contrôle : le soutien visible de la direction. Les projets dans lesquels un commanditaire appuie activement le plan de traitement des risques et examine les entrées de la DdA franchissent généralement l'étape de la certification avec bien moins de surprises.
Que doit-il se passer à chaque phase du projet ?
La gestion de projet standard équilibre délais, coûts et qualité à travers le démarrage, la planification, l'exécution, la surveillance et la clôture. Les travaux SMSI s'inscrivent dans cette même structure. Voici ce qui appartient à chaque phase.
Démarrage
- Définir le périmètre du SMSI pour le projet : quels actifs, systèmes et flux de données sont réellement concernés
- Identifier les actifs informationnels impliqués et leurs responsables actuels
- Désigner un commanditaire de projet et un responsable de la sécurité de l'information nommément identifié, distinct du rôle de chef de projet
- Intégrer les critères d'acceptation SMSI à la charte de projet afin que la validation sécurité soit un livrable défini, et non un ajout tardif
Planification
- Mener une appréciation des risques ciblée sur ce que ce projet modifie, et non une revue organisationnelle complète
- Produire un plan de traitement des risques et rédiger les entrées pertinentes de la DdA
- Planifier directement les fenêtres de tests de sécurité dans le calendrier du projet, et non comme tampon en fin de planning
- Intégrer les exigences de sécurité fournisseurs dans les documents d'achat avant la signature des contrats
- Prévoir des tâches de formation et de sensibilisation pour toutes les personnes amenées à exploiter le nouveau système
Exécution
- Mettre en œuvre les mesures définies lors de la planification
- Effectuer des tests de sécurité au niveau des composants, puis à l'intégration
- Consigner les preuves au fil de l'avancement : journaux de tests, résultats d'analyses, captures d'écran de configuration
- Suivre les livrables fournisseurs au regard des exigences de sécurité inscrites dans leurs contrats
Surveillance et maîtrise
- Maintenir un registre des risques vivant, et non un document statique rédigé une fois pour toutes
- Suivre les actions de remédiation pour les mesures qui échouent aux tests
- Alimenter les tableaux de bord du comité de pilotage d'un court point de situation sécurité, au même titre que les indicateurs de coûts et de planning
- Soumettre tout changement de périmètre à une procédure formelle de gestion des modifications, assortie d'une évaluation de l'impact sécurité
Clôture et passation
- Finaliser le dossier de preuves : entrées de DdA complétées, rapports de tests, feuilles d'émargement des formations
- Capitaliser les retours d'expérience propres aux travaux de sécurité, et pas uniquement les enseignements liés à la livraison
- Transférer la responsabilité opérationnelle à l'équipe sécurité de l'information ou aux opérations, avec un responsable receveur nommément identifié
- Planifier le premier audit de suivi ou la première revue d'amélioration avant que l'équipe projet se disperse
Conseil pratique : Construisez la DdA de façon incrémentale, une entrée par mesure au fur et à mesure qu'elle devient pertinente, et effectuez un court contrôle de sécurité à chaque transition de phase plutôt qu'un sprint d'audit unique en fin de projet. Les projets qui attendent la clôture pour réconcilier la DdA trouvent presque toujours des écarts qui nécessitent de rouvrir des travaux déjà finalisés.
Quels documents et preuves un projet SMSI nécessite-t-il ?
Les auditeurs ne prennent pas votre parole pour argent comptant. Ils attendent une piste documentaire, et une grande partie de cette piste se constitue pendant le projet lui-même, et non à partir du SMSI existant de l'organisation.
Certains documents appartiennent déjà à l'organisation, comme la politique SMSI globale et la DdA de niveau supérieur. La mission de votre projet est de produire les entrées et preuves spécifiques qui s'inscrivent dans cette structure : une appréciation des risques délimitée, un plan de traitement des risques pour les changements introduits par le projet, les lignes de DdA mises à jour pour les mesures nouvelles ou modifiées, les rapports de tests de sécurité, les preuves de sécurité fournisseurs et les attestations de formation.
Pour une fonctionnalité livrée individuellement, un auditeur s'attend généralement à trouver :
- L'entrée d'appréciation des risques couvrant les flux de données de cette fonctionnalité
- La ligne de DdA indiquant quelle mesure s'applique et pourquoi
- Les preuves de test confirmant que la mesure fonctionne comme prévu
- La documentation fournisseur, si un tiers a contribué à la fonctionnalité
- Un procès-verbal de recette signé attestant que la validation sécurité a eu lieu avant la mise en production
Notre liste de contrôle pour la certification détaille ces éléments étape par étape si vous souhaitez les cartographier sur un projet en cours.
Qui est responsable de quoi dans un projet SMSI ?
La confusion sur les responsabilités est l'une des causes les plus fréquentes de blocage des tâches SMSI au sein d'un projet. Six rôles portent généralement des responsabilités : le commanditaire de projet (finance et défend les travaux), le chef de projet (planifie et en assure le suivi), le responsable de la sécurité de l'information ou responsable de domaine (définit ce que « conforme » signifie pour ce périmètre), le responsable technique (met en œuvre les mesures), les responsables fournisseurs (gèrent les obligations de sécurité des tiers) et le comité de pilotage (examine l'état d'avancement et approuve les changements de périmètre ayant un impact sécurité).
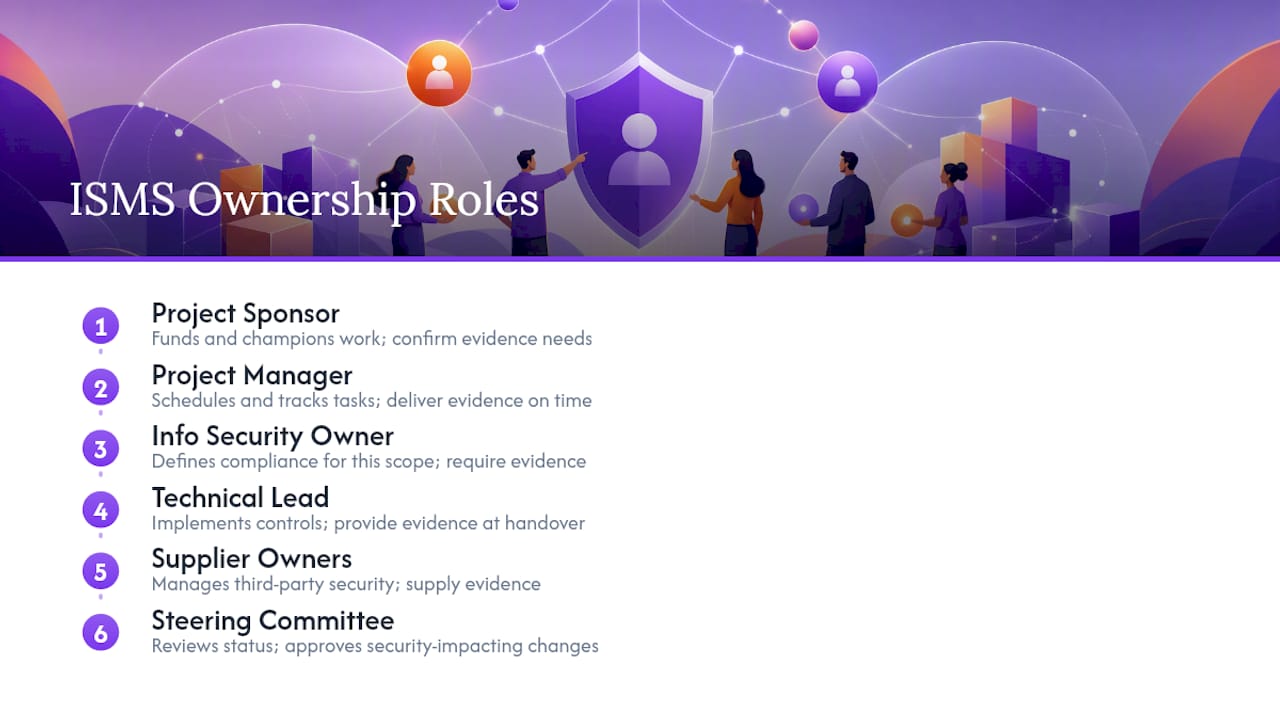
La gouvernance en pratique implique de tenir des points de contrôle sécurité à des jalons définis, de soumettre tout changement de périmètre ayant un impact sécurité à une procédure formelle de gestion des modifications, de maintenir un rythme de reporting régulier auprès du comité de pilotage, et d'obtenir une validation explicite des preuves avant la clôture. Avant de finaliser le plan, demandez directement à chaque titulaire de rôle : quelles preuves attendez-vous de ma part, pour quelle date en avez-vous besoin, et qui recevra ces travaux lors de la passation ? Faire l'impasse sur cette conversation, c'est la façon dont les zones de responsabilité floues surgissent trois semaines avant la mise en production. Notre guide sur les responsabilités du responsable informatique détaille la répartition habituelle en pratique.
Combien de temps les travaux SMSI ajoutent-ils réellement à un projet ?
La charge est proportionnelle à quelques facteurs concrets : le nombre d'actifs informationnels touchés par le projet, le nombre de fournisseurs impliqués, le niveau de maturité du SMSI existant de l'organisation, l'ampleur des tests et des preuves requis par le périmètre, et l'existence d'éventuelles contraintes réglementaires s'ajoutant à ISO 27001.
À titre de référence approximative, une fonctionnalité petite et ciblée avec une ou deux nouvelles mesures ajoute généralement une à deux journées de travail sécurité dédié. Une intégration de taille moyenne, comme l'ajout d'un nouveau fournisseur SaaS ou d'un prestataire de paiement, nécessite typiquement deux à trois semaines couvrant l'appréciation, les tests et la remédiation. Pour les grands projets, où les travaux SMSI forment leur propre piste parallèle à la livraison, un estimateur approprié ou un benchmark organisationnel est préférable à toute règle empirique.
Conseil pratique : Menez une analyse des écarts allégée dès la première semaine de planification. Détecter une mesure manquante tôt ne coûte qu'un ajustement de planning. La découvrir lors de la clôture entraîne la réouverture d'un sprint et une conversation avec le commanditaire que personne ne souhaite avoir.
Quelles erreurs font le plus souvent dérailler les projets SMSI ?
Les mêmes défaillances reviennent dans la plupart des premiers projets SMSI, et presque toutes sont évitables grâce à une planification anticipée plutôt qu'à un surcroît d'effort.
Traiter la DdA comme un document à rédiger en une seule fois en fin de projet est l'erreur la plus répandue. Juste derrière : l'absence de preuves fournisseurs parce que les achats ont signé un contrat avant que les exigences de sécurité y soient intégrées, l'omission d'une gestion formelle des modifications lors des évolutions de périmètre, et la clôture du projet sans capitalisation des retours d'expérience — ce qui conduit l'équipe suivante à reproduire les mêmes erreurs.
La solution tient principalement au séquençage. Échelonner les activités de sécurité en parallèle du développement plutôt que de les empiler en fin de projet, valider les entrées de DdA au fil de l'implémentation de chaque mesure, effectuer des tests réguliers plutôt qu'une grande passe unique, et former les équipes opérationnelles avant la passation, et non après.
Conseil pratique : Traitez la DdA comme un document vivant et tenez de petits points de contrôle sécurité à chaque transition de phase plutôt qu'un sprint d'audit en fin de projet. Un projet qui réconcilie les preuves chaque semaine se retrouve rarement avec une mauvaise surprise à la semaine onze.
Une approche pragmatique pour piloter des projets alignés SMSI
La plupart des chefs de projet SMSI novices surinvestissent dans la documentation et sous-investissent dans la phase de découverte. L'atelier de définition du périmètre en première semaine importe bien plus que n'importe quel modèle téléchargé, car une frontière de périmètre incorrecte signifie que toutes les appréciations des risques construites dessus devront être refaites ultérieurement.
Trois choses viennent en premier, dans cet ordre : un atelier de définition du périmètre réunissant le responsable de la sécurité de l'information et le commanditaire, un rapide examen des risques portant sur les actifs réellement touchés par ce projet (et non l'ensemble de l'organisation), et des jalons de contrôle sécurité planifiés dans le calendrier avant la fin de la planification, et non ajoutés une fois l'exécution commencée.
Le vrai arbitrage se situe entre rapidité et auditabilité. Avancer vite sans constituer les preuves fait économiser des semaines au départ pour les reperdre lors de la certification. Quand cette tension devient vive, c'est précisément le moment de la soumettre au commanditaire, et non de l'enfouir dans un rapport de situation qu'il parcourra diagonalement.
Estimez votre charge SMSI avant de valider un planning
La majeure partie des approximations dans la planification d'un projet SMSI se ramène à une seule question : combien d'heures cela va-t-il réellement prendre ? Un calculateur de maturité répond à cette question en convertissant la taille de votre entreprise, votre secteur d'activité et votre niveau de maturité actuel en sécurité en une estimation concrète assortie d'une liste de tâches priorisées, plutôt que de vous laisser deviner le périmètre à partir d'une liste de contrôle générique.

Le point de départ le moins contraignant est un diagnostic de maturité gratuit en deux minutes, qui vous donne un aperçu de vos lacunes avant d'écrire la moindre tâche de projet. Pour une décomposition plus complète, l'évaluation de maturité ISO 27001 produit des estimations d'heures par domaine et une liste priorisée d'éléments de DdA à traiter en priorité, que vous pouvez intégrer directement à votre planning de projet. Si vous êtes encore en train de définir votre calendrier d'implémentation complet, lancez l'évaluation dès maintenant et construisez votre diagramme de Gantt sur des chiffres réels plutôt que sur une estimation approximative.
Pour aller plus loin sur le SMSI et les référentiels de gestion de projet
Pour le libellé exact des articles, consultez directement la norme ISO/IEC 27001. Pour l'alignement sur le cycle de vie, le Guide PMBOK traite en détail les groupes de processus et la gouvernance, et le livre blanc du SANS Institute sur la mise en œuvre d'ISO 27001 comme projet propose un mappage pratique de l'implémentation. Pour dimensionner votre propre calendrier, consultez notre guide de calendrier d'implémentation et notre analyse des écarts.
Foire aux questions
Qu'est-ce que le SMSI en gestion de projet ? Cela consiste à traiter les exigences de sécurité de l'information — appréciation des risques, mise en œuvre des mesures et constitution des preuves — comme des livrables de projet planifiés, et non comme une activité de conformité distincte gérée après la livraison.
Dois-je être certifié ISO 27001 pour appliquer ces fondamentaux ? Non. Les pratiques décrites ici — définition du périmètre, appréciation des risques, entrées de DdA et jalons de contrôle — s'appliquent que vous visiez une certification formelle ou que vous cherchiez simplement à améliorer la gestion de la sécurité de l'information au sein de vos projets.
Qui doit être responsable des tâches SMSI dans un projet ? Un responsable de la sécurité de l'information nommément identifié, distinct du chef de projet, est généralement en charge du plan de traitement des risques et des entrées de DdA, tandis que le chef de projet assure la planification et l'intégration au plan de projet global.
Combien de temps supplémentaire les travaux SMSI représentent-ils ? Cela dépend fortement du périmètre. Une petite fonctionnalité peut ajouter une à deux journées par mesure, tandis qu'une intégration plus importante touchant plusieurs fournisseurs peut ajouter deux à trois semaines d'appréciation et de tests — ce qui explique l'importance d'une analyse des écarts précoce.
Quelle est l'erreur la plus fréquente dans un projet SMSI ? Traiter la Déclaration d'Applicabilité comme un document à finaliser en fin de projet, plutôt que de la construire de façon incrémentale au fur et à mesure que les mesures deviennent pertinentes pendant l'exécution.
Sources
- Project management 2nd edition — Chapitre 1.3 : les contraintes du projet
- ISO/IEC 27001 — Sécurité de l'information, cybersécurité et protection de la vie privée — ISO
- Tackling ISO 27001: A Project to Build an ISMS — SANS Institute
- Knowledge management in project management: An ISM approach
Recommandé
- Construire un SMSI de zéro : guide pour les startups | ISMS Calculator
- Pourquoi les fondateurs de startups doivent comprendre le SMSI | ISMS Calculator
- Cadre SMSI : le guide complet ISO 27001 pour 2026 | ISMS Calculator
- La gestion des accès à privilèges dans un SMSI : guide de sécurité | ISMS Calculator